OpenClaw 2.0 wydał połowę wszystkiego, co projekt kiedykolwiek scalił — po siedmiu tygodniach bez żadnego wydania
31 sierpnia 2026 roku otwartoźródłowy agent AI opublikował v2026.8.1: ponad 16 000 pull requestów od 933 współtwórców, mniej więcej połowę wszystkiego, co projekt kiedykolwiek scalił, po 49 dniach celowej ciszy, która przyszła po 106 wydaniach w 230 dni. Kreator instalacji przejmuje teraz subskrypcję ChatGPT albo Claude, za którą i tak płacisz, albo znajduje twoje lokalne modele Ollama. Sesje przeniosły się do SQLite, a cofnięcie wersji przestało być darmowe. Uważna lektura tego, jak naprawdę wygląda «AI, które należy do ciebie» — łącznie ze zmianami łamiącymi zgodność i ustawieniami, które nadal są wyłączone.
Przez 230 dni OpenClaw wypuszczał wydanie mniej więcej co drugi dzień — łącznie 106, większość w ciągu doby lub dwóch od poprzedniego. A potem, w połowie lipca 2026 roku, przestał. Przez 49 dni otwartoźródłowy agent AI z 388 419 gwiazdkami na GitHubie nie opublikował absolutnie nic.
31 sierpnia 2026 roku opublikował v2026.8.1, a to wydanie zawierało ponad 16 000 scalonych pull requestów od 933 współtwórców, z czego 569 nigdy wcześniej niczego nie wniosło. Według rachunków samego projektu to jedno wydanie niesie około 50 % wszystkich pull requestów kiedykolwiek scalonych w OpenClaw.
Ten wzorzec wykracza poza jeden projekt. Przez ostatnie osiemnaście miesięcy otworzyła się warstwa modeli: wagi do pobrania, licencje do przeczytania, ceny, które runęły. OpenClaw 2.0 przenosi tę zmianę piętro wyżej — do oprogramowania, które decyduje, do czego model ma dostęp. Wydanie zmienia konfigurację modeli, współdzielone sesje, migrację danych i ustawienia bezpieczeństwa. To kontynuacja naszych tekstów o modelu stealth, który okazał się GLM-5.3-Flash i o pobraniu 27B, które wyprzedziło najlepszy zamknięty model z lutego — ten sam argument, o poziom abstrakcji wyżej.
W skrócie:
- Skala jest potwierdzona i ogromna. Ponad 16 000 PR, 933 współtwórców, 569 po raz pierwszy, w wydaniu opublikowanym 31 sierpnia 2026 roku — mniej więcej połowa wszystkiego, co projekt scalił w swojej historii, po 49 dniach bez wydania.
- „AI, które należy do ciebie" ma teraz konkretne znaczenie. Kreator konfiguracji wykorzystuje istniejące logowanie w CLI Codex, ChatGPT lub Claude, wklejony klucz API, nowe logowanie u dostawcy albo zainstalowany model Ollama / LM Studio — i dowodzi, że wybór potrafi odpowiedzieć, zanim go zapisze.
- To zwrot ku dojrzałości i on coś kosztuje. Sesje i transkrypty przeniosły się do SQLite,
HEARTBEAT.mdnie jest już czytany w czasie działania, aliasdeactivatez SDK wtyczek zniknął, a cofnięcie się przez migrację wymaga, by bieżące CLI najpierw odtworzyło zarchiwizowane starsze artefakty.- Lepsze zabezpieczenia to nie to samo co bezpieczne domyślne ustawienia. Piaskownica i zatwierdzenia wykonania są dostarczane wyłączone, Secret Store nie jest szyfrowany w spoczynku, a sesje współdzielone są w dokumentacji określone jako nie będące granicą bezpieczeństwa.
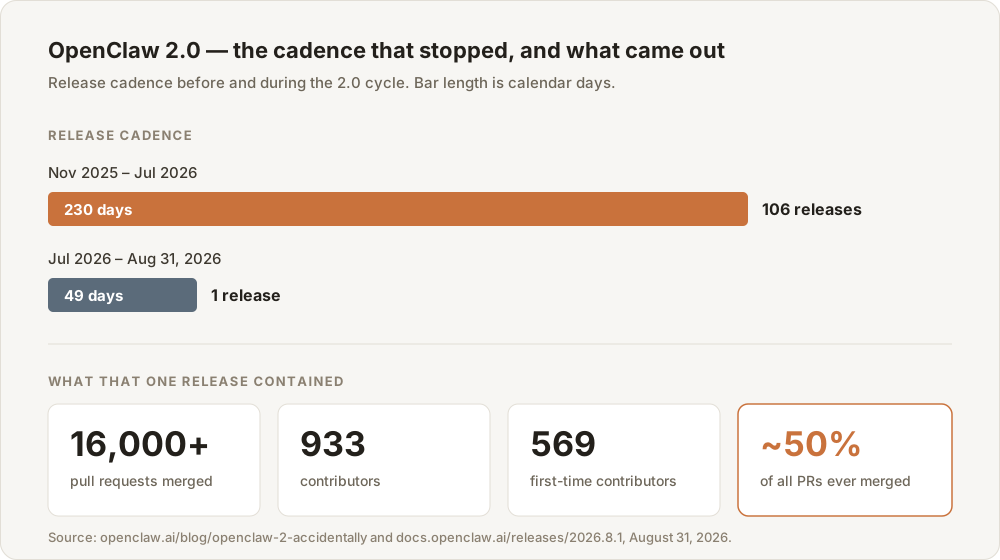
Tempo i zawartość cyklu 2.0. Liczby z notatek wydania i wpisu na blogu projektu, 31 sierpnia 2026 roku.
Szesnaście tysięcy pull requestów to twierdzenie o ludziach, nie o kodzie
Zacznijmy od tego, czym ta liczba nie jest. 16 000 scalonych PR to nie 16 000 funkcji, a każdy, kto obserwował aktywne repozytorium, wie, że większość tej masy to poprawki dokumentacji, podbicia zależności, wzmacnianie testów i jednolinijkowe korekty. Notatki wydania to potwierdzają: całe podrozdziały składają się z pozycji w rodzaju „Popraw polecenie konfiguracji onboardingu" czy „Usuń podkreślenia z kart sesji na pulpicie".
Tym, co ta liczba naprawdę mierzy, jest uczestnictwo — i to ciekawsza wielkość. 933 osoby przyczyniły się do tego wydania, a 569 z nich nigdy wcześniej nie oddało nic do OpenClaw: wskaźnik pierwszego wkładu na poziomie 61 %. Taka proporcja opisuje projekt, którego baza współtwórców wciąż się rozszerza, zamiast zaciskać się wokół zespołu rdzenia.
Krzywa dookoła jest bardziej stroma niż samo wydanie. Wikipedia odnotowuje projekt na 247 000 gwiazdek i 47 700 forków na 2 marca 2026 roku. Według danych GitHuba z 1 września 2026 roku repozytorium miało 388 419 gwiazdek i 81 534 forki — o około 141 000 gwiazdek i 34 000 forków więcej w ciągu pół roku; samo repozytorium powstało niespełna rok wcześniej.
| 2 marca 2026 | 1 września 2026 | Zmiana | |
|---|---|---|---|
| Gwiazdki na GitHubie | 247 000 | 388 419 | +141 419 |
| Forki | 47 700 | 81 534 | +33 834 |
| Otwarte zgłoszenia | — | 5 949 | — |
| Dni od pierwszej publikacji | 98 | 281 | — |
Liczby marcowe z artykułu Wikipedii o OpenClaw; liczby wrześniowe pobrane bezpośrednio z GitHub REST API 1 września 2026 roku. Liczba gwiazdek to sygnał popularności, a nie pomiar użycia.
To ostatnie zastrzeżenie ma znaczenie. Gwiazdka to najtańsze możliwe poparcie — zakładka, nie instalacja. Cytujemy je, bo różnica mówi coś o uwadze, a nie dlatego, że 388 419 osób uruchamia agenta na laptopie.
Otwarte modele umożliwiły wgląd w wagi i ich przenoszenie; o tym, co modele mogą robić — czytać pocztę, klikać przyciski lub wysyłać wiadomości — decyduje oprogramowanie agentów. Wydanie tworzone na tym poziomie przez 933 osoby pokazuje, że otwarta współpraca rozszerza się z modeli na systemy łączące je z narzędziami i usługami.
Dlaczego szybki projekt celowo przestał być szybki
Siedmiotygodniowa przerwa to najbardziej cytowalny fakt tego wydania i najmniej omawiany.
Wyjaśnienie zespołu jest niezwykle bezpośrednie. We wpisie o wydaniu piszą, że tempo wydań zwolniło, podczas gdy rozwój przyspieszał: „nasz zespół rósł, a zwiększona ilość i tempo pracy przerosły zarówno fundament OpenClaw, jak i proces, którym wydawaliśmy, więc przerobiliśmy oba naraz". Dodatkowe tygodnie poszły na to, by wydanie przetrwało zderzenie z istniejącymi instalacjami, a nie tylko ze świeżymi.
Przeczytaj to obok liczby 106 wydań w 230 dni, a dostaniesz portret bardzo konkretnego przejścia. Wydawanie co drugi dzień to zachowanie projektu, dopóki koszt złego wydania jest niski, bo niczyja konfiguracja nie jest jeszcze nośna. Zatrzymanie się na 49 dni, żeby napisać ścieżkę migracji, to zachowanie projektu, gdy to przestaje być prawdą.
To zwrot infrastrukturalny: szybko rozwijające się narzędzie ma już tyle istniejących instalacji, że tempo wydań trzeba równoważyć ochroną danych i przepływów pracy użytkowników. Notatki wydania umieszczają ostrzeżenia dotyczące pamięci i cofania wersji na początku, dokumentują procedurę kopii zapasowej oraz opisują migracje openclaw doctor --fix dla dwóch podsystemów.
Drobny dowód, że proces wciąż nadrabia: notatki wydania otwiera ostrzeżenie, że pakiet opublikowany jako 2026.9.1-beta.1 dostał błędny numer wersji i w rzeczywistości jest 2026.8.1-beta.4, i nie należy go traktować jako nowszego niż stabilne 2026.8.1. Błąd wersjonowania na tyle poważny, by wymagać banera, to dokładnie ten rodzaj rzeczy, który zwrot infrastrukturalny ma eliminować. Jeszcze nie wyeliminował.
„AI, które należy do ciebie", zaczyna się na ekranie konfiguracji, a to nie drobiazg
Zwrot „AI, które należy do ciebie" bywa używany luźno. W tym wydaniu ma konkretne, sprawdzalne znaczenie: pierwszą rzeczą, jaką robi instalator, jest szukanie dostępu do AI, który już masz, zamiast proszenia cię o dokupienie kolejnego.
Kreator konfiguracji przyjmuje cztery źródła w jednym przebiegu:
- Istniejące, zweryfikowane logowanie w CLI — Codex, ChatGPT albo Claude. Jeśli już płacisz za subskrypcję konsumencką, agent może z niej skorzystać.
- Wklejony klucz API, dla tych, którzy wolą rozliczać zużycie bezpośrednio.
- Nowe logowanie u dostawcy, dla tych, którzy nie mają ani jednego, ani drugiego. Nowe konfiguracje OpenAI domyślnie używają GPT-5.6.
- Modele zainstalowane lokalnie — konfiguracja przeszukuje maszynę pod kątem obecnych już instalacji Ollama i LM Studio.
A potem wykonuje krok, który większość ścieżek onboardingu pomija: dowodzi, że wybrany model naprawdę potrafi odpowiedzieć, zanim zapisze ten model i dane uwierzytelniające. Każdy, kto spędził dwadzieścia minut na odkrywaniu, że zapisany klucz API był ograniczony do niewłaściwego projektu, doceni wartość tej kontroli.
Ścieżka lokalna też dostała pracę strukturalną. node-llama-cpp zastąpiono zarządzanym llama-server, Gemma 4 stała się domyślnym modelem llama.cpp w zależności od pamięci RAM, a domyślne okno kontekstu llama.cpp podniesiono do 64K. Zapamiętaj tę ostatnią liczbę: 64K tokenów domyślnego lokalnego kontekstu to mniej więcej transkrypt 90-minutowego spotkania, na sprzęcie, który należy do ciebie, bez rachunku za tokeny.
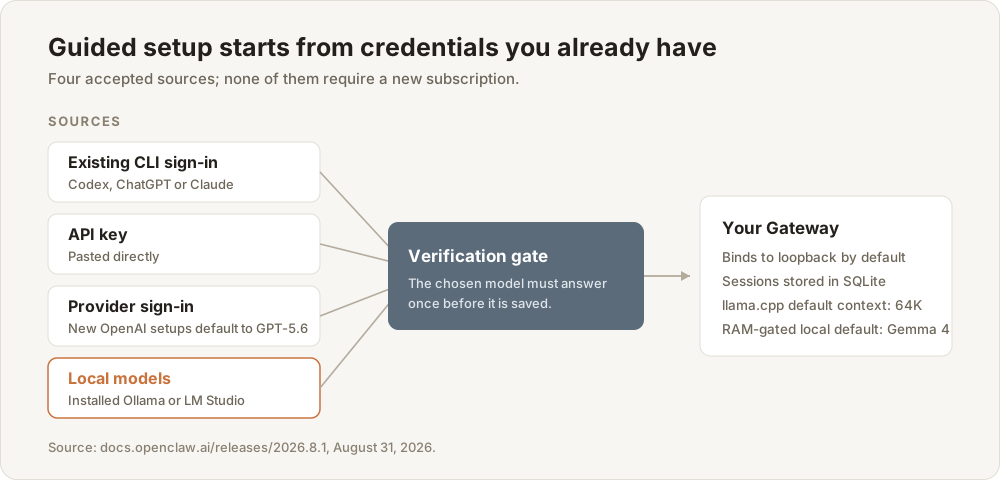
Cztery źródła akceptowane przez kreator konfiguracji i bramka weryfikacji. Źródło: notatki wydania v2026.8.1, 31 sierpnia 2026 roku.
Teraz zestaw ten kształt z ekosystemami zamkniętych asystentów, z których większość ludzi faktycznie korzysta — bo to zestawienie jest właśnie argumentem.
| Zamknięte produkty asystenckie | OpenClaw 2.0 | |
|---|---|---|
| Źródło modelu | Własne modele dostawcy | Twoja obecna subskrypcja, twój klucz API albo model lokalny |
| Gdzie działa | Chmura dostawcy | Brama na twojej maszynie, domyślnie związana z loopbackiem |
| Główny interfejs | Aplikacja dostawcy | Telegram, Signal, Discord, Slack, iMessage, WhatsApp albo aplikacja przeglądarkowa |
| Przechowywanie sesji | Serwery dostawcy | SQLite na twoim dysku |
| Model rozszerzeń | Zatwierdzony katalog | Wtyczki, umiejętności i serwery MCP, które instalujesz sam |
| Jeśli dostawca podniesie cenę | Płacisz albo odchodzisz | Kierujesz konfigurację na inny model |
Porównanie strukturalne, nie jakościowe. Produkty zamknięte są często lepiej dopracowane; tutaj liczy się ostatni wiersz.
Ten ostatni wiersz to cała teza. W kolumnie zamkniętej model, interfejs, magazyn i polityka rozszerzeń są spakowane w jedną decyzję, którą podejmujesz raz i której nie da się rozpakować. W kolumnie otwartej to cztery osobne decyzje. Nic z tego nie gwarantuje lepszego produktu — gwarantuje inny tryb awarii. Gdy zamknięty asystent podnosi ceny albo wycofuje funkcję, nie masz ruchu. Gdy model twojego własnego agenta drożeje, zmieniasz jedno ustawienie.
„Najpierw komunikator" to zakład projektowy, nie udogodnienie
Większość produktów AI umieszcza się w nowej aplikacji i liczy, że ją odwiedzisz. Kluczowy zakład OpenClaw, od najwcześniejszych wersji, jest odwrotny: agent mieszka w komunikatorach, które i tak masz otwarte.
To wydanie mocno pogłębia ten kierunek. Telegram zyskał bogatsze wiadomości i multimedia. Slack trzyma teraz postęp na żywo i ostateczną odpowiedź razem. Discord dodał opcjonalne Activities i pokoje głosowe, które wiedzą, kto jest obecny. Odpowiedzi w Signalu zachowują natywny blok cytatu przy dostarczaniu zwykłym, dzielonym, multimedialnym i trwałym, a wiadomości odebrane tuż przed awarią mogą zostać wznowione z lokalnego magazynu. We wszystkich obsługiwanych kanałach kwalifikujące się pytania jednokrotnego wyboru wyświetlają się jako natywne kontrolki platformy w Telegramie, Discordzie i Slacku, zamiast „odpowiedz 1, 2 albo 3".
Ta poprawa niezawodności ma znaczenie w codziennym użyciu: gdy wysyłka kończy się przekroczeniem czasu bez potwierdzonego wyniku, OpenClaw oznacza go jako niepewny i może ostrzec przy kolejnym kontakcie, zamiast tworzyć prawdopodobny duplikat. Dzięki temu po awarii połączenia agent nie wyśle tej samej wiadomości dwa razy.
Wpis o wydaniu podaje dwa przykłady: agent może wychwytywać ważne wiadomości ze szkoły i wysyłać alert na Telegramie albo znaleźć w e-mailach paragon i odpowiedzieć członkowi rodziny przez iMessage. Oba pokazują zamierzony przepływ pracy: agent czyta informacje, do których dajesz mu dostęp, i działa za pośrednictwem wybranego przez ciebie kanału.
Żaden z przykładów nie zawiera benchmarku. Oba zawierają agenta, który trzyma dane uwierzytelniające, jakie mu dałeś, czyta coś, co należy do ciebie, i pisze do osoby, którą wybrałeś. To jest prawdziwa kategoria produktu i jest bliżej „skryptu z pamięcią i numerem telefonu" niż „chatbota".
Wieloosobowe AI: trudny był nigdy nie ekran, tylko kontekst
Sztandarową funkcją współpracy w 2.0 są współdzielone sesje w chmurze, a zespół otwarcie przyznaje, że wzięły się z jego własnego bólu. Budując to wydanie, przerzucali coraz więcej pracy na swoich agentów, a potem chcieli dzielić zadania, współpracować i czasem przekazywać je w całości — i odkryli, że „OpenClaw nie miał żadnego sposobu, by wprowadzić do pracy kolejną osobę z zespołu bez utraty tego, co Claw już wiedział".
To zdanie nazywa problem dużo większy niż OpenClaw. Nazwijmy go urwiskiem przekazania: punktem, w którym praca przechodzi z jednej osoby na drugą i wszystko, co narzędzie nagromadziło — falstarty, poprawki, ta rzecz, której dwa razy zabroniłeś — spada za krawędź. Zamiennikiem jest podsumowanie, a podsumowanie to nie kontekst. To skompresowany artefakt, który zachowuje wnioski, a odrzuca rozumowanie, dzięki któremu były bezpieczne.
Współdzielone sesje w chmurze atakują to wprost. Druga osoba może dołączyć do trwającej pracy albo przejąć ją w całości z nienaruszonym kontekstem, a właściciel lub administrator wybiera, który z czterech poziomów jej przyzna: czytać, proponować zmiany, pracować w wersji roboczej albo uczestniczyć bezpośrednio. Wersje robocze da się tworzyć i publikować bez wyścigu, sugestie zachowują autora, a lekkie wskaźniki obecności i pisania pokazują, kto jest, nie zaśmiecając konfiguracji jednoosobowej.
Twórca Peter Steinberger napisał na X 31 sierpnia 2026 roku, że przez dwa miesiące zespół budował OpenClaw za pomocą OpenClaw, przechodząc od indywidualnych lokalnych środowisk programistycznych do współdzielonego środowiska agentowego na team.openclaw.ai. Określił kodowanie wieloosobowe, węzły i sesje w chmurze jako dużą zmianę w pracy zespołu; to relacja twórcy o tym, jak zespół zbudował wydanie.
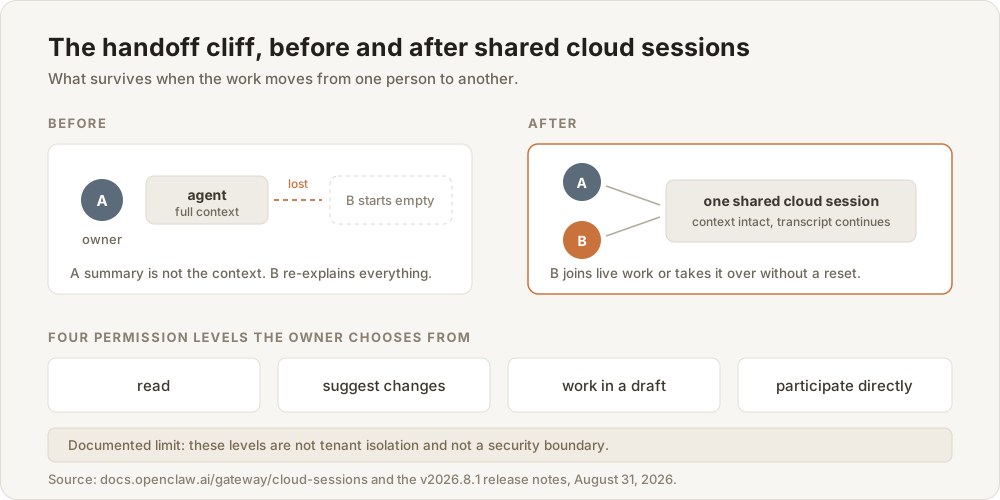
Urwisko przekazania i to, co zmieniają sesje współdzielone. Udokumentowane ograniczenie umieściliśmy w schemacie celowo.
Teraz uczciwe ograniczenie, które dokumentacja stwierdza wprost, a które większość doniesień zakopała: te poziomy uprawnień nie są izolacją najemców ani granicą bezpieczeństwa. Odebrany dostęp może przez chwilę wyglądać na wciąż działający, dopóki interfejs się nie odświeży albo brama nie odrzuci działania. Tryb incognito jest węższy, niż sugeruje nazwa: rozmowa żyje w pamięci procesu i znika przy restarcie bramy, ale dostawca modelu nadal dostaje każdą wiadomość, narzędzia nadal mogą zapisywać pliki i sięgać do usług zewnętrznych, pozbawione treści metadane audytu zostają, a ten, kto obsługuje bramę, może oglądać pracę na żywo. Help Net Security dodał szczegół wart poznania przed wdrożeniem tego na współdzielonej maszynie: szybszy start opiera się na ograniczonej migawce transkryptu, przechowywanej niezaszyfrowanej w profilu przeglądarki.
Aplikacja przeglądarkowa z dodatku stała się miejscem, w którym naprawdę się pracuje
Przebudowany Control UI wchłonął większość widocznej inżynierii i przynosi jedyną czystą liczbę wydajnościową tego wydania.
W symulowanym teście domyślnego czatu wobec zamockowanej bramy z 50 ms opóźnienia HTTP/1.1 liczba żądań JavaScript spadła ze 140 do 45, a start z około 1,6 sekundy do 575 milisekund: o 64 % mniej żądań i 2,8-krotnie szybsze dotarcie do czatu. Degraduje się też mniej przy długiej sesji: ukryte panele przestają pobierać dane, których nie pokazują, przechowywany stan ma ograniczenie, a powrót do rozmowy powtarza mniej renderowania.
Wokół czatu zadokowane panele mieszczą teraz edytor plików przestrzeni roboczej, oparty na Gicie panel Changes pokazujący commity gałęzi, zmiany drzewa roboczego, status pull requestów i podsumowania CI, panel przeglądarki potrafiący nawigować, klikać, wpisywać, przewijać, badać elementy i nanieść adnotacje na zrzut ekranu przed dołączeniem go do rozmowy, a także pełnoekranowy terminal webowy. Prośby o zatwierdzenie pojawiają się wewnątrz rozmowy, która je wywołała, z 30-dniową historią kroczącą, a polecenie /btw otwiera boczną rozmowę, żeby szybkie pytanie nie zanieczyściło głównego transkryptu.
Panele mają jasno określone ograniczenia: edytor plików nie może tworzyć ani usuwać plików, panel Changes jest tylko do odczytu, a „Create PR" przekazuje sprawę GitHubowi, zamiast wysyłać z wnętrza OpenClaw.
Sesje przeniosły się do SQLite i to tam mieszkają zmiany łamiące zgodność
To rozdział do przeczytania przed wpisaniem openclaw update.
Sesje i transkrypty nie są już oparte na plikach — mieszkają w SQLite. Podobnie długa lista innych rzeczy, dotąd porozrzucanych: tożsamość hosta węzła i ustawienia bramy, rejestracje APNs, stan konfiguracji przestrzeni roboczej, stan działania kanałów, dane uwierzytelniające MCP OAuth i stan odświeżania, zaufanie między węzłami Reef oraz ograniczony magazyn BLOB dla zaufanych wtyczek. Domyślny budżet dyskowy archiwum sesji podniesiono do 10 GiB. W przeglądarce, na macOS, iOS i Androidzie czaty oparte na SQLite mogą teraz cofnąć się do wcześniejszej wiadomości użytkownika, rozgałęzić rozmowę i przełączać się między zachowanymi gałęziami — ale cofnięcie zmienia tylko gałąź transkryptu i nie cofa plików, wysłanych wiadomości ani innych efektów ubocznych narzędzi.
Kosztem jest to, że powrót do starszej wersji przestał być darmowy. Oto procedura wskazana w notatkach wydania, po kolei:
- Utwórz zweryfikowaną kopię zapasową przed aktualizacją, korzystając z udokumentowanej ścieżki kopii, aby zabezpieczyć cały stan OpenClaw, a nie tylko sesje.
- Aktualizuj poleceniem
openclaw update, które wykrywa typ instalacji (npm, pnpm, Bun lub git), pobiera wersję, uruchamiaopenclaw doctori restartuje zarządzaną usługę bramy. Najpierw użyj--dry-rundo podglądu. - Jeśli używasz pamięci QMD, uruchom
openclaw doctor --fix. Wbudowana Memory posiada teraz główną ścieżkę wyszukiwania i przypominania; migracja przenosi obsługiwane dane do innego rdzenia, a właściwe dla QMD przerangowanie, rozszerzanie zapytań i wyszukiwanie transkryptów między agentami zostają wycofane. - Jeśli używasz
HEARTBEAT.md, uruchomopenclaw doctor --fix. Harmonogramy heartbeat są teraz zarządzane jako Automations, a OpenClaw nie czyta jużHEARTBEAT.mdw czasie działania. - Jeśli kiedykolwiek będziesz musiał się cofnąć, użyj bieżącego CLI do odtworzenia zarchiwizowanych starszych artefaktów transkryptu przed instalacją starszego, plikowego wydania. Sesje utworzone po migracji w starszych wydaniach nie pojawią się w ogóle.
Autorzy wtyczek mają własną listę. Wycofane lipcowe i sierpniowe ścieżki SDK usunięto, alias deactivate zastąpiono przez gateway_stop, a klienci korzystający z beta-kształtów v2026.7.2 dla question, worker lub session-catalog muszą przejść na przemianowane i spłaszczone kontrakty. Most magazynu sesji z beta.5 pozostaje dostępny do 12 października 2026 roku — realne, opatrzone datą okno wycofania, co jest większą uprzejmością, niż zapewnia większość szybkich projektów. Własne polecenia, argumenty, środowiska, aliasy i parsery z agents.defaults.cliBackends należą teraz do wtyczki backendowej, a nie do konfiguracji. A zarządzane worktree tłumią teraz hooki Gita repozytorium, chyba że administrator celowo uruchomi osobny skrypt konfiguracyjny, więc każde repozytorium, które polegało na niejawnych hookach, musi przenieść tę konfigurację na ścieżkę jawną.
Nic z tego nie jest katastrofalne. Wszystko to jest tego rodzaju, że zamienia dwuminutową aktualizację w dwugodzinny wieczór, jeśli dowiadujesz się o tym po fakcie.
Bezpieczeństwo znacząco się poprawiło i nadal nie jest włączone domyślnie
To fragment, w którym entuzjazm trzeba zdyscyplinować, bo agent zdolny czytać twoją pocztę i wykonywać polecenia to inny obiekt ryzyka niż chatbot.
Prawdziwe ulepszenia są realne i konkretne. Nowy lokalny Secret Store o zasięgu zespołu oddziela wartości chronione od wartości środowiskowych czytelnych dla agenta, obsługując zamaskowane prośby o dane uwierzytelniające, odwołania do Vault lub 1Password oraz podstawianie związane z miejscem docelowym, zdolne umieścić chronione dane w zatwierdzonym żądaniu HTTPS hostowanym przez bramę, tak by nigdy nie pojawiły się w konfiguracji jawnym tekstem ani w tekście widocznym dla modelu. Prywatne prośby o dane uwierzytelniające pozwalają agentowi poprosić o sekret przez zamaskowane pole bez wpuszczania wartości do historii czatu ani do kontekstu modelu. Polityka sieciowa domyślnie blokuje teraz nieokreślone i lokalne cele NAT64 i wymaga wyjątku na dokładny host dla prywatnych adresów docelowych webhooków automatyzacji. Tekst zwracany przez wyszukiwanie, pobieranie, MCP, wtyczki i narzędzie przeglądarki jest ograniczany, normalizowany i wyraźnie oznaczany jako niezaufana treść zewnętrzna, zanim zobaczy go model. Wyjścia terminala i CSV neutralizują objęte formy wstrzykiwania sekwencji sterujących i formuł. Brama domyślnie wiąże się z loopbackiem, większość kanałów czatu odpowiada nieznanemu nadawcy wiadomości prywatnej kodem parowania, a pojawiło się polecenie openclaw security audit sprawdzające dostęp przychodzący, promień rażenia narzędzi, ekspozycję sieciową, ekspozycję sterowania przeglądarką i listy dozwolonych wtyczek.
Teraz zastrzeżenia — każde wzięte z dokumentacji samego projektu, a nie od krytyka.
Wartości Secret Store nie są szyfrowane w spoczynku. Zależą od uprawnień systemu plików do katalogu stanu OpenClaw. Podstawianie związane z miejscem docelowym dotyczy tylko poleceń HTTPS hostowanych przez bramę, których podproces respektuje ustawienia proxy — surowe gniazda, kontenery, węzły zdalne, natywne warstwy pośrednie dostawców i zwykły HTTP pozostają poza nim.
Oznaczenie treści jako niezaufanej nie czyni jej nieszkodliwą. Notatki wydania mówią to wprost: granica zostaje uczyniona jawną, ale „model wciąż może ulec wpływowi wrogiego materiału, który czyta".
Piaskownica i zatwierdzenia wykonania są dostarczane wyłączone. Najostrzejsze ujęcie postawy korporacyjnej daje VentureBeat: bazowa konfiguracja OpenClaw zakłada jednego zaufanego operatora i dopuszcza wykonanie na hoście, dopóki administratorzy nie skonfigurują silniejszych ograniczeń — i właśnie dlatego istnieją alternatywy oparte na kontenerach, takie jak NanoClaw. Ich wniosek wart jest dosłownego cytatu: „przedsiębiorstwa muszą zamienić te prymitywy w politykę. OpenClaw 2.0 nie czyni OpenClaw automatycznie gotowym dla przedsiębiorstw, ale sprawia, że wdrożenie OpenClaw klasy korporacyjnej jest od razu znacznie łatwiejsze".
Jeśli chodzi konkretnie o wstrzykiwanie promptów, dokumentacja OpenClaw traktuje wybór modelu jako pierwszy środek łagodzący i przywołuje crowdsourcingową arenę z 2026 roku obejmującą 272 000 ataków w 41 scenariuszach agentowych, punktowanych tylko wtedy, gdy agent zarówno wykonał szkodliwe działanie, jak i ukrył je przed użytkownikiem: 0,5 % skuteczności wobec Claude Opus 4.5, 1,0 % wobec Sonnet 4.5, 1,3 % wobec Haiku 4.5 i 8,5 % wobec Gemini 2.5 Pro. Ta sama strona ostrzega, że adaptacyjni ludzcy napastnicy wciąż przekraczają 80 % skuteczności wobec najnowocześniejszych zabezpieczeń, i dlatego polityka narzędzi, zatwierdzenia wykonania i piaskownica pozostają twardą warstwą egzekwowania, a nie model.
Zestaw te dwie liczby obok siebie, a otrzymasz uczciwy stan bezpieczeństwa agentów w 2026 roku: zautomatyzowane wstrzykiwanie na skalę to wobec dobrego modelu problem poniżej 2 %, a zdeterminowany człowiek wobec wszystkiego pozostaje problemem 80-procentowym. Nic w tym wydaniu nie zmienia drugiej liczby.
| Włączone domyślnie | Dostarczane wyłączone — musisz włączyć sam |
|---|---|
| Brama związana z loopbackiem | Piaskownica |
| Kod parowania dla nieznanych nadawców wiadomości prywatnych | Zatwierdzenia wykonania |
| Oznaczanie niezaufanej treści na wyjściu narzędzi | Tryb incognito |
| Blokady sieciowe NAT64 i celów nieokreślonych | Szyfrowanie wartości Secret Store w spoczynku (niedostępne) |
Automatyczne uczenie umiejętności w trybie auto, tylko nowe instalacje | Adresy docelowe webhooków w sieci prywatnej |
Zestawione z notatek wydania v2026.8.1 i dokumentacji bezpieczeństwa OpenClaw, pobranych 1 września 2026 roku.
Co naprawdę zmienia się dla kogoś, kto nie jest programistą
Zdejmij kontrakty wtyczek i migrację do SQLite, a zostanie jedna rzecz, która ma znaczenie dla zwykłych użytkowników: opór przy instalacji mocno spadł. Jeśli chcesz przejść tę drogę samodzielnie, napisaliśmy przewodnik krok po kroku dla początkujących, który prowadzi od pobrania aż do pierwszej rozmowy.
Obsługiwana ścieżka instalacji utrzymuje teraz aplikację lub polecenie dostępne po zakończeniu konfiguracji. Aplikacja na Maca otwarta z folderu Pobrane może zaproponować, że sama przeniesie się do Aplikacji, gdzie aktualizacje i uruchamianie przy logowaniu działają jak trzeba. Na Linuksie i innych systemach uniksowych instalator udostępnia openclaw w nowych sesjach terminala, nie każąc nikomu edytować pliku startowego powłoki. iPhone, iPad i Android umieszczają parowanie i uprawnienia tam, gdzie ludzie się ich spodziewają. Pojawił się też towarzysz desktopowy dla Linuksa z konfiguracją przy pierwszym uruchomieniu, sterowaniem zasobnikiem i usługą, wbudowanym Control UI, głębokimi linkami, autostartem i natywnymi powiadomieniami — choć same notatki wydania sygnalizują, że dostępność jego pakietów .deb i AppImage jako plików do pobrania dla v2026.8.1 „nie została jeszcze zweryfikowana".
Automations dostały to samo traktowanie. Dołączony obserwator IMAP pozwala uwierzytelnionej nowej poczcie z istniejącej skrzynki uruchomić ograniczonego agenta-czytelnika bez wystawiania hooka HTTP — jest domyślnie wyłączony, tylko przychodzący, wymaga listy dozwolonych nadawców i uwierzytelnienia i nie może wysyłać ani modyfikować poczty. To właśnie przykład ze szkolnymi mailami z wpisu o wydaniu, dostarczony jako ograniczony prymityw o najmniejszych uprawnieniach, a nie jako przycisk „podłącz swojego Gmaila". Automatyzacje Gmaila potrafią teraz podzielić przyjętą paczkę na osobne, izolowane uruchomienie na każdą wiadomość oraz odfiltrować pocztę wysłaną i wersje robocze.
OpenClaw nadal zakłada znajomość wiersza poleceń i wymaga starannego skonfigurowania zabezpieczeń. Jeden z opiekunów projektu ostrzegał, że osoby nieznające wiersza poleceń mogą nie być w stanie bezpiecznie go używać; w marcu 2026 roku chińskie władze ze względów bezpieczeństwa ograniczyły uruchamianie aplikacji OpenClaw na komputerach biurowych w przedsiębiorstwach państwowych i urzędach. Prowadzona konfiguracja ułatwia instalację, ale nie usuwa tych zagrożeń.
Data wydania i uwagi o źródłach
Notatki wydania obejmują instalację, komunikatory, pamięć, umiejętności, modele, automatyzacje, aplikacje przeglądarkowe i natywne, wtyczki oraz bezpieczeństwo. Ponad 16 000 pull requestów i 933 współtwórców to dane podane przez projekt, a nie niezależnie zweryfikowane liczby.
Niektóre publikacje datują wydanie na 30 sierpnia 2026 roku; GitHub odnotowuje publikację stabilnej wersji v2026.8.1 o 03:30 UTC 31 sierpnia 2026 roku. W tym artykule podajemy datę z pierwotnego wpisu.
Przy podejmowaniu decyzji licencyjnej sprawdź plik LICENSE w repozytorium, a nie wynik detektora GitHuba API NOASSERTION ani streszczenie zewnętrznego źródła.
Opis Steinbergera dotyczący „nieskończonych zasobów obliczeniowych" i lokalnych środowisk jako „reliktów przeszłości" to opublikowana 31 sierpnia 2026 roku relacja o pracy zespołu, nie niezależna ocena.
Konkluzja: otwarte AI przestało być opowieścią o wagach
Przez dwa lata „otwarte AI" oznaczało plik, który dało się pobrać. Ciekawe pytanie zawsze leżało piętro wyżej: czy również ta część, która trzyma twoje dane uwierzytelniające, czyta twoją skrzynkę i decyduje, co dalej, stanie się czymś, co można obejrzeć, sforkować i uruchomić samemu — czy pozostanie w czyimś produkcie, gdzie wybór modelu, interfejs i magazyn są spakowane w jedną decyzję na zasadzie „bierz albo zostaw".
Wydanie z 933 współtwórcami, kreatorem konfiguracji czytającym twoje istniejące subskrypcje, ścieżką modelu lokalnego z 64K domyślnego kontekstu i udokumentowaną procedurą cofania wersji to obraz odpowiedzi, gdy pada ona po drugiej stronie. To nie jest odpowiedź dopracowana. Piaskownica jest wyłączona, sekrety nie są szyfrowane w spoczynku, współdzielenie wprost nie jest granicą bezpieczeństwa, a zdeterminowany napastnik wciąż wygrywa cztery razy na pięć. Ale to są teraz opublikowane ograniczenia z numerami zgłoszeń, a to sytuacja kategorialnie inna niż niewiedza.
Współdzielone sesje w chmurze to wczesna próba zachowania zgromadzonego kontekstu agenta przy przekazywaniu pracy innej osobie. W zespołach korzystających z agentów to ciągłość — nie same możliwości — zdecyduje, czy ta warstwa okaże się użyteczna.
Gdzie w to wpisuje się Telli.sh: urwisko przekazania nie jest specyficzne dla agentów — to najstarszy problem spotkań. Godzina kontekstu, która żyła w sali, wyparowuje, a do osoby, której nie było, dociera podsumowanie zachowujące wnioski i tracące rozumowanie. Telli.sh nagrywa spotkanie, rozdziela mówiących, tłumaczy na żywo na 15 języków i zostawia przeszukiwalny transkrypt oraz uporządkowane notatki, żeby przekazanie niosło rzeczywisty zapis, a nie czyjąś skompresowaną pamięć o nim.
Źródła
- Notatki wydania OpenClaw, v2026.8.1 (znane jako OpenClaw 2.0) — ostrzeżenie o omyłkowo opublikowanej becie
2026.9.1-beta.1, ostrzeżenie o magazynie SQLite i cofaniu wersji, kreator konfiguracji, liczby opóźnień Control UI, zachowanie Secret Store, zmiany w komunikatorach, uporządkowanie kontraktów SDK wtyczek i okno mostu do 12 października 2026 roku; pobrane 1 września 2026 roku - Blog OpenClaw, „OpenClaw 2.0, Accidentally", 31 sierpnia 2026 — 933 współtwórców, 569 debiutantów, ponad 16 000 pull requestów, 106 wydań w 230 dni, liczba około 50 % wszystkich PR w historii oraz przykłady ze szkolnym mailem i paragonem za iPada
- MarkTechPost, „OpenClaw Releases OpenClaw 2.0", 30 sierpnia 2026 — start w 575 ms i liczby 140→45 żądań, źródła konfiguracji Codex/ChatGPT/Claude/Ollama/LM Studio, GPT-5.6 domyślnie, Gemma 4 i kontekst llama.cpp 64K oraz wyniki areny wstrzykiwania promptów z 272 000 ataków
- Help Net Security, „The OpenClaw 2.0 release moves your sessions into SQLite", 31 sierpnia 2026 — ujęcie, że współdzielenie nie jest granicą bezpieczeństwa, rzeczywisty zakres trybu incognito i niezaszyfrowana migawka transkryptu w profilu przeglądarki
- Cybersecurity News, „OpenClaw 2.0 Released With Major Security Upgrades for AI Agents, Plugins and Credentials", 31 sierpnia 2026 — prywatne prośby o dane uwierzytelniające przez zamaskowane pole, opcjonalne proxy ograniczające miejsca docelowe i wspólny magazyn danych uwierzytelniających dla zespołów
- VentureBeat, „OpenClaw 2.0 is here: What it means for enterprises", 1 września 2026 — wyłączone domyślnie piaskownica i zatwierdzenia wykonania, porównanie z NanoClaw, poszerzona powierzchnia audytu i wniosek „zamienić prymitywy w politykę"; zawiera wpis Steinbergera na X z 31 sierpnia 2026 roku
- Dokumentacja OpenClaw, Cloud Sessions — jak sesja współdzielona zachowuje transkrypt i kontekst przez przekazanie
- Dokumentacja OpenClaw, Updating — zachowanie
openclaw update, flaga--dry-run, kanały wydań i ścieżka cofnięcia wersji przez migrację sesji do SQLite - GitHub REST API,
openclaw/openclaw— 388 419 gwiazdek, 81 534 forki, 5 949 otwartych zgłoszeń, repozytorium utworzone 24 listopada 2025 roku i znacznik czasu wydaniav2026.8.1z 31 sierpnia 2026 roku, 03:30 UTC; pobrane 1 września 2026 roku - Wikipedia, „OpenClaw" — historia nazw Warelay → CLAWDIS → Clawdbot → Moltbot → OpenClaw, zastrzeżenie znaku towarowego ze strony Anthropic, liczby gwiazdek i forków z 2 marca 2026 roku, ostrzeżenie opiekuna dotyczące wiersza poleceń i ograniczenia chińskiego rządu z marca 2026 roku; pobrane 1 września 2026 roku
- Nasz tekst o modelu stealth Ox Alpha i GLM-5.3-Flash — załamanie cen otwartych wag, na którym opiera się to wydanie
- Nasze przed i po o powrocie modeli lokalnych — liczby dla 27B z otwartymi wagami i opóźnienie w doganianiu