OpenClaw 2.0 entregó la mitad de todo lo que el proyecto ha fusionado en su historia, después de siete semanas sin publicar nada
El 31 de agosto de 2026 un agente de IA de código abierto publicó la v2026.8.1: más de 16.000 pull requests de 933 colaboradores, alrededor de la mitad de todo lo fusionado en la historia del proyecto, tras 49 días de silencio deliberado que siguieron a 106 versiones en 230 días. El asistente de instalación ahora importa la suscripción de ChatGPT o Claude que ya pagas, o encuentra tus modelos locales de Ollama. Las sesiones se mudaron a SQLite y volver atrás ya no es gratis. Una lectura atenta de cómo se ve realmente «la IA que es tuya», incluidos los cambios que rompen cosas y los ajustes que siguen desactivados.
Durante 230 días, OpenClaw publicó una versión más o menos cada dos días: 106 en total, la mayoría llegando uno o dos días después de la anterior. Luego, a mediados de julio de 2026, se detuvo. Durante 49 días, el agente de IA de código abierto con 388.419 estrellas en GitHub no publicó absolutamente nada.
El 31 de agosto de 2026 publicó la v2026.8.1, y esa versión contenía más de 16.000 pull requests fusionadas de 933 colaboradores, 569 de los cuales nunca habían contribuido antes. Según las cuentas del propio proyecto, esa única versión lleva alrededor del 50 % de todas las pull requests jamás fusionadas en OpenClaw.
El patrón apunta más allá de un solo proyecto. En los últimos dieciocho meses se abrió la capa de los modelos: pesos descargables, licencias que puedes leer, precios que se desplomaron. OpenClaw 2.0 lleva ese cambio un nivel más arriba, al software que decide a qué puede acceder un modelo. Su versión cambia la configuración de modelos, las sesiones compartidas, la migración de datos y los ajustes de seguridad. Es la continuación de nuestros artículos sobre el modelo sigiloso que resultó ser GLM-5.3-Flash y la descarga de 27B que superó al mejor modelo cerrado de febrero: el mismo argumento, un nivel de abstracción más arriba.
En resumen:
- El volumen está verificado y es enorme. Más de 16.000 PR, 933 colaboradores, 569 de ellos por primera vez, en una versión publicada el 31 de agosto de 2026: alrededor de la mitad del total fusionado en toda la historia del proyecto, tras 49 días sin publicar.
- «La IA que es tuya» ya tiene un significado concreto. La configuración guiada reutiliza un inicio de sesión existente en la CLI de Codex, ChatGPT o Claude, una clave de API pegada, un inicio de sesión nuevo con un proveedor, o un modelo de Ollama / LM Studio ya instalado, y demuestra que la elección sabe responder antes de guardarla.
- Este es el giro hacia la madurez, y cuesta algo. Las sesiones y las transcripciones pasaron a SQLite,
HEARTBEAT.mdya no se lee en tiempo de ejecución, el aliasdeactivatedel SDK de plugins desapareció, y volver atrás tras la migración exige que la CLI actual restaure primero los artefactos heredados archivados.- Mejor seguridad no es lo mismo que valores por defecto seguros. El aislamiento en sandbox y las aprobaciones de ejecución vienen desactivados, el Secret Store no está cifrado en reposo, y las sesiones compartidas están documentadas como no siendo una frontera de seguridad.
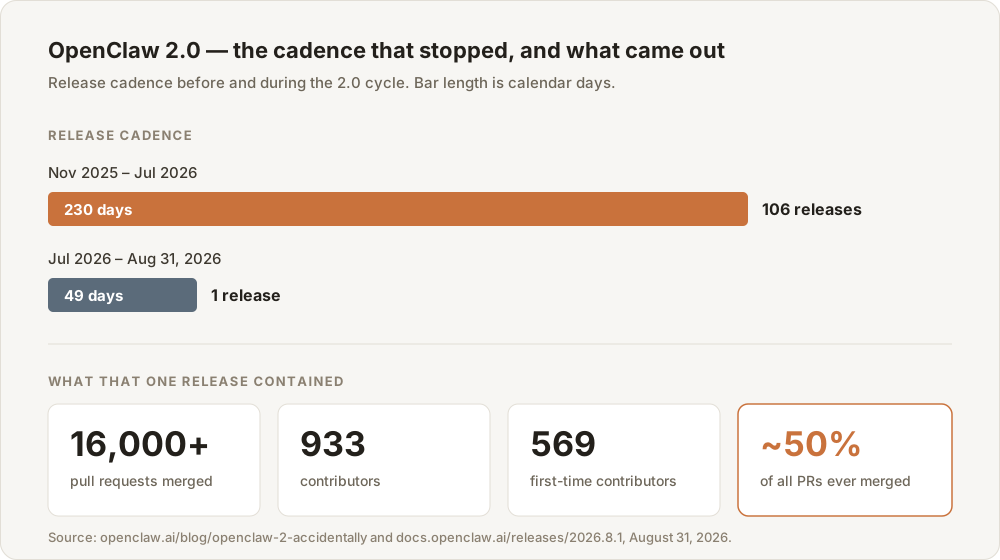
Cadencia y contenido del ciclo 2.0. Cifras tomadas de las notas de versión y del artículo de blog del proyecto, 31 de agosto de 2026.
Dieciséis mil pull requests son una afirmación sobre personas, no sobre código
Empecemos por lo que la cifra no es. 16.000 PR fusionadas no son 16.000 funcionalidades, y cualquiera que haya seguido un repositorio activo sabe que la mayor parte de ese volumen son correcciones de documentación, actualizaciones de dependencias, endurecimiento de tests y arreglos de una línea. Las notas de versión lo confirman: subsecciones enteras son listas de entradas como «Corregir el comando de configuración del onboarding» o «Quitar los subrayados de las tarjetas de sesión del panel».
Lo que la cifra sí mide es participación, y esa es la magnitud más interesante. 933 personas contribuyeron a esta versión y 569 de ellas nunca habían aportado nada a OpenClaw: una tasa de primeras contribuciones del 61 %. Esa proporción es la de un proyecto cuya base de colaboradores todavía se expande, en lugar de consolidarse alrededor de un equipo central.
La trayectoria va aún más rápido que la propia versión. Wikipedia registra 247.000 estrellas y 47.700 forks para el proyecto a 2 de marzo de 2026. El 1 de septiembre de 2026, GitHub mostraba 388.419 estrellas y 81.534 forks: aproximadamente 141.000 estrellas y 34.000 forks más en seis meses, en un repositorio creado menos de un año antes.
| 2 de marzo de 2026 | 1 de septiembre de 2026 | Cambio | |
|---|---|---|---|
| Estrellas en GitHub | 247.000 | 388.419 | +141.419 |
| Forks | 47.700 | 81.534 | +33.834 |
| Issues abiertas | — | 5.949 | — |
| Días desde la primera publicación | 98 | 281 | — |
Cifras de marzo vía el artículo de Wikipedia sobre OpenClaw; cifras de septiembre obtenidas directamente de la API REST de GitHub el 1 de septiembre de 2026. El número de estrellas es una señal de popularidad, no una medida de uso.
Esa última advertencia importa. Las estrellas son el respaldo más barato posible: un marcador, no una instalación. Las citamos porque la diferencia dice algo sobre la atención, no porque 388.419 personas estén ejecutando un agente en su portátil.
Los modelos abiertos hicieron que los pesos fueran inspeccionables y portátiles; el software de agentes determina qué pueden hacer esos modelos: leer correo, pulsar botones o enviar mensajes. Una versión con 933 personas en esta capa es una prueba de que el desarrollo abierto se está extendiendo de los modelos a los sistemas que los conectan con herramientas y servicios.
Por qué el proyecto rápido dejó de ser rápido a propósito
El paréntesis de siete semanas es el dato más citable de esta versión y el menos discutido.
La explicación del equipo es inusualmente directa. En su artículo de lanzamiento escriben que la cadencia se ralentizó mientras el desarrollo aceleraba: «nuestro equipo estaba creciendo, y el aumento de volumen y ritmo de trabajo superó tanto los cimientos de OpenClaw como el proceso que usábamos para publicar, así que rehicimos ambos a la vez». Las semanas extra fueron a lograr que la versión sobreviviera al contacto con las instalaciones existentes, no solo con las nuevas.
Léelo junto a las 106 versiones en 230 días y obtienes el retrato de una transición muy concreta. Publicar cada dos días es lo que hace un proyecto cuando el coste de una mala versión es bajo, porque la configuración de casi nadie es todavía estructural. Parar 49 días para escribir una ruta de migración es lo que hace un proyecto cuando eso deja de ser cierto.
Este es el giro a infraestructura: cuando una herramienta rápida ya tiene suficientes instalaciones existentes, lanzar deprisa debe equilibrarse con proteger los datos y flujos de trabajo de sus usuarios. Las notas de versión destacan los avisos sobre almacenamiento y vuelta atrás, documentan un procedimiento de copia de seguridad y ofrecen migraciones con openclaw doctor --fix para dos subsistemas.
Una pequeña prueba de que el proceso todavía va a la zaga: las notas de versión abren con un aviso de que un paquete publicado como 2026.9.1-beta.1 tenía la versión mal asignada y en realidad es 2026.8.1-beta.4, y no debe interpretarse como más reciente que la estable 2026.8.1. Un error de versionado lo bastante serio como para necesitar un banner es exactamente lo que se supone que el giro a infraestructura elimina. Aún no lo ha hecho.
«La IA que es tuya» empieza en la pantalla de configuración, y eso no es poca cosa
La expresión «la IA que es tuya» se usa con ligereza. En esta versión tiene un significado concreto y comprobable: lo primero que hace el instalador es buscar el acceso a IA que ya tienes, en lugar de pedirte que compres más.
La configuración guiada acepta cuatro fuentes en la misma ejecución:
- Un inicio de sesión de CLI existente y verificado: Codex, ChatGPT o Claude. Si ya pagas una suscripción de consumo, el agente puede usarla.
- Una clave de API pegada, para quien prefiera medir el consumo directamente.
- Un inicio de sesión nuevo con un proveedor, para quien no tenga ninguna de las dos. Las configuraciones nuevas de OpenAI usan GPT-5.6 por defecto.
- Modelos instalados localmente: la configuración rastrea la máquina en busca de instalaciones de Ollama y LM Studio ya presentes.
Y entonces da el paso que la mayoría de los flujos de alta se salta: demuestra que el modelo elegido puede responder de verdad antes de guardar ese modelo y esas credenciales. Cualquiera que haya pasado veinte minutos descubriendo que una clave de API guardada estaba limitada al proyecto equivocado reconocerá lo que vale esa comprobación.
La vía local también recibió trabajo estructural. node-llama-cpp fue sustituido por un llama-server gestionado, Gemma 4 pasó a ser el modelo por defecto de llama.cpp según la RAM disponible, y la ventana de contexto por defecto de llama.cpp subió a 64K. Quédate con esa última cifra: 64K tokens de contexto local por defecto equivalen aproximadamente a una transcripción de reunión de 90 minutos, en hardware que es tuyo, sin factura por token.
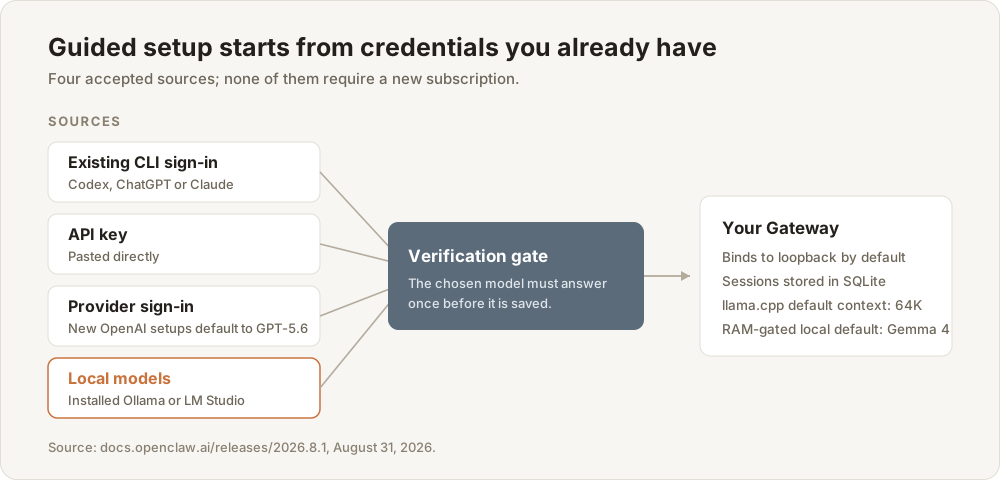
Las cuatro fuentes que acepta la configuración guiada y la comprobación de verificación. Fuente: notas de versión v2026.8.1, 31 de agosto de 2026.
Ahora contrasta esa forma con los ecosistemas de asistentes cerrados que la mayoría de la gente usa de verdad, porque el contraste es el argumento.
| Productos de asistente cerrados | OpenClaw 2.0 | |
|---|---|---|
| Origen del modelo | Los modelos propios del proveedor | Tu suscripción actual, tu clave de API o un modelo local |
| Dónde se ejecuta | La nube del proveedor | Una pasarela en tu máquina, ligada a loopback por defecto |
| Interfaz principal | La app del proveedor | Telegram, Signal, Discord, Slack, iMessage, WhatsApp o la app de navegador |
| Almacenamiento de sesiones | Los servidores del proveedor | SQLite en tu disco |
| Modelo de extensión | Un directorio aprobado | Plugins, habilidades y servidores MCP que instalas tú |
| Si el proveedor sube el precio | Pagas o te vas | Apuntas la configuración a otro modelo |
Comparación estructural, no de calidad. Los productos cerrados suelen estar mejor pulidos; la columna que importa aquí es la última fila.
Esa última fila es toda la tesis. En la columna cerrada, el modelo, la interfaz, el almacenamiento y la política de extensiones vienen empaquetados en una única decisión que tomas una vez y no puedes desempaquetar. En la columna abierta son cuatro decisiones separadas. Nada de eso garantiza un producto mejor: garantiza un modo de fallo distinto. Cuando un asistente cerrado sube los precios o retira una función, no tienes jugada. Cuando el modelo de tu propio agente se encarece, cambias un ajuste.
«Mensajería primero» es una apuesta de diseño, no una comodidad
La mayoría de los productos de IA se instalan en una app nueva y esperan que los visites. La apuesta central de OpenClaw, desde sus primeras versiones, es la contraria: el agente vive en las apps de mensajería que ya tienes abiertas.
Esta versión profundiza mucho en esa dirección. Telegram gana mensajes y contenidos multimedia más ricos. Slack mantiene ahora el progreso en vivo y la respuesta final juntos. Discord añade Activities opcionales y salas de voz que saben quién está presente. Las respuestas de Signal conservan su bloque de cita nativo a través de la entrega ordinaria, troceada, con medios y duradera, y los mensajes recibidos justo antes de un fallo pueden reanudarse desde el almacenamiento local. En los canales compatibles, las preguntas de opción única aptas se muestran como controles nativos de la plataforma en Telegram, Discord y Slack en lugar de un «responde 1, 2 o 3».
La mejora de fiabilidad importa en el uso cotidiano: cuando un envío vence sin resultado confirmado, OpenClaw mantiene el resultado marcado como incierto y puede avisarte en el siguiente contacto en lugar de crear un probable duplicado. Así se evita que un agente envíe dos veces el mismo mensaje tras un fallo de conexión.
La publicación de lanzamiento da dos ejemplos: pedir al agente que vigile los correos importantes del colegio y envíe una alerta por Telegram, o pedirle que encuentre un recibo enviado por correo y responda a un familiar por iMessage. Ambos muestran el flujo previsto: el agente lee información que autorizas y actúa a través del canal que eliges.
Ninguno de los dos ejemplos incluye un benchmark. Los dos incluyen un agente que sostiene una credencial que tú le diste, lee algo que es tuyo y escribe a una persona que tú elegiste. Esa es la categoría de producto real, y está más cerca de «un script con memoria y número de teléfono» que de «un chatbot».
IA multijugador: lo difícil nunca fue la pantalla, era el contexto
La función estrella de colaboración en la 2.0 son las sesiones en la nube compartidas, y el equipo reconoce con franqueza que nacieron de su propio dolor. Al construir esta versión pusieron más trabajo en manos de sus agentes, y entonces quisieron repartir tareas, colaborar y a veces ceder el trabajo entero, y descubrieron que «OpenClaw no tenía forma de traer a otro miembro del equipo al trabajo sin perder lo que el Claw ya sabía».
Esa frase nombra un problema mucho mayor que OpenClaw. Llamémoslo el acantilado del traspaso: el punto en que el trabajo pasa de una persona a otra y todo lo que la herramienta había acumulado —los arranques en falso, las correcciones, aquello que le dijiste dos veces que no hiciera— cae por el borde. El sustituto es un resumen, y un resumen no es contexto. Es un artefacto comprimido que conserva las conclusiones y descarta el razonamiento que las hacía seguras.
Las sesiones en la nube compartidas atacan eso de frente. Una segunda persona puede unirse al trabajo en curso o asumirlo por completo con el contexto intacto, y el propietario o un administrador elige cuál de los cuatro niveles le concede: leer, proponer cambios, trabajar en un borrador o participar directamente. Los borradores se crean y publican sin condiciones de carrera, las sugerencias conservan a su autor, y unas señales ligeras de presencia y escritura muestran quién está sin recargar una configuración de una sola persona.
El creador Peter Steinberger escribió en X el 31 de agosto de 2026 que el equipo pasó dos meses construyendo OpenClaw con OpenClaw, y que dejó atrás los entornos de programación locales individuales para adoptar un entorno de agentes compartido en team.openclaw.ai. Describió la programación multijugador, los nodos y las sesiones en la nube como un cambio importante en la forma de trabajar del equipo; este es el relato del creador sobre cómo construyeron la versión.
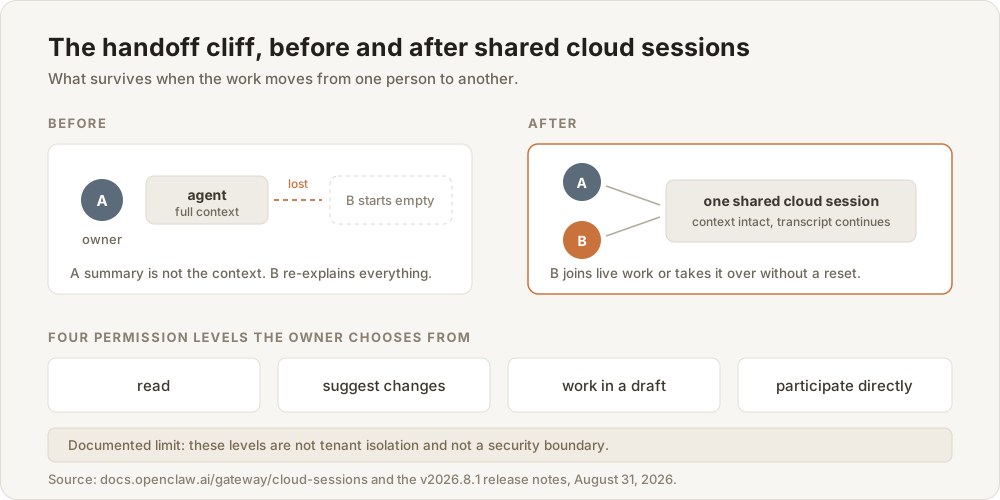
El acantilado del traspaso y qué cambian las sesiones compartidas. El límite documentado aparece a propósito dentro del diagrama.
Y ahora el límite honesto, que la documentación enuncia con claridad y que la mayoría de la cobertura enterró: estos niveles de permiso no son aislamiento entre inquilinos ni una frontera de seguridad. Un acceso revocado puede parecer brevemente disponible hasta que la interfaz se refresque o la pasarela rechace la acción. El modo incógnito es más estrecho de lo que sugiere su nombre: la conversación vive en memoria de proceso y desaparece al reiniciar la pasarela, pero el proveedor del modelo sigue recibiendo cada mensaje, las herramientas siguen pudiendo escribir archivos y alcanzar servicios externos, quedan metadatos de auditoría sin contenido, y quien opera la pasarela puede ver el trabajo en directo. Help Net Security añadió un detalle que conviene conocer antes de desplegar esto en una máquina compartida: el arranque más rápido se apoya en una instantánea acotada de la transcripción almacenada sin cifrar en el perfil del navegador.
La app de navegador pasó de accesorio a lugar donde realmente trabajas
La Control UI reconstruida absorbió la mayor parte de la ingeniería visible, y trae la única cifra de rendimiento limpia de la versión.
En una prueba simulada de chat por defecto contra una pasarela simulada con 50 ms de latencia HTTP/1.1, las peticiones de JavaScript bajaron de 140 a 45 y el arranque de unos 1,6 segundos a 575 milisegundos: un 64 % menos de peticiones y una mejora de 2,8 veces en el tiempo hasta el chat. También se degrada menos en sesiones largas: los paneles ocultos dejan de pedir datos que no muestran, el estado retenido está acotado, y volver a una conversación repite menos renderizado.
Alrededor del chat, los paneles acoplados alojan ahora un editor de archivos del espacio de trabajo, un panel Changes respaldado por Git que muestra commits de rama, cambios del árbol de trabajo, estado de pull requests y resúmenes de CI, un panel de navegador capaz de navegar, hacer clic, escribir, desplazarse, inspeccionar elementos y anotar una captura antes de adjuntarla a la conversación, y un terminal web a pantalla completa. Las solicitudes de aprobación aparecen dentro de la conversación que las disparó, con un historial móvil de 30 días, y el comando /btw abre una conversación lateral para que una pregunta rápida no contamine la transcripción principal.
Los paneles tienen límites claros: el editor de archivos no puede crear ni eliminar archivos, el panel Changes es de solo lectura y «Create PR» remite a GitHub en lugar de enviar la solicitud desde OpenClaw.
Las sesiones se mudaron a SQLite, y ahí es donde viven los cambios que rompen
Esta es la sección que hay que leer antes de escribir openclaw update.
Las sesiones y las transcripciones ya no se apoyan en archivos: viven en SQLite. También lo hace una larga lista de cosas que antes estaban dispersas: identidad del host de nodo y ajustes de la pasarela, registros de APNs, estado de configuración del espacio de trabajo, estado de ejecución de canales, credenciales OAuth de MCP y su estado de refresco, confianza entre pares de Reef, y almacenamiento BLOB acotado para plugins de confianza. El presupuesto de disco por defecto para el archivo de sesiones subió a 10 GiB. En web, macOS, iOS y Android, los chats respaldados por SQLite pueden rebobinar hasta un mensaje anterior del usuario, bifurcar la conversación y alternar entre ramas conservadas, aunque rebobinar solo cambia la rama de la transcripción y no deshace archivos, mensajes enviados ni otros efectos secundarios de las herramientas.
El coste es que volver atrás ya no es gratis. Este es el procedimiento que especifican las notas de versión, en orden:
- Crea una copia de seguridad verificada antes de actualizar, usando la ruta de copia documentada, para proteger el estado completo de OpenClaw y no solo las sesiones.
- Actualiza con
openclaw update, que detecta tu tipo de instalación (npm, pnpm, Bun o git), obtiene la versión, ejecutaopenclaw doctory reinicia un servicio de pasarela gestionado. Usa--dry-runprimero para previsualizar. - Si usas memoria QMD, ejecuta
openclaw doctor --fix. La memoria integrada es ahora dueña de la ruta central de búsqueda y recuperación; la migración lleva los datos compatibles a otro núcleo, y el reordenamiento propio de QMD, la expansión de consultas y la búsqueda de transcripciones entre agentes quedan retirados. - Si usas
HEARTBEAT.md, ejecutaopenclaw doctor --fix. Los horarios de latido se gestionan ahora como Automations, y OpenClaw ya no leeHEARTBEAT.mden tiempo de ejecución. - Si alguna vez necesitas revertir, usa la CLI actual para restaurar los artefactos de transcripción heredados archivados antes de instalar una versión anterior basada en archivos. Las sesiones creadas después de la migración no aparecerán en absoluto en versiones anteriores.
Los autores de plugins tienen su propia lista. Las rutas del SDK retiradas de julio y agosto se han eliminado, el alias deactivate se sustituye por gateway_stop, y los clientes que usen las formas beta de v2026.7.2 para question, worker o session-catalog deben pasar a los contratos renombrados y aplanados. El puente de almacén de sesiones de beta.5 sigue disponible hasta el 12 de octubre de 2026: una ventana de obsolescencia real y con fecha, más cortesía de la que conceden la mayoría de los proyectos rápidos. Los comandos, argumentos, entornos, alias y parseadores personalizados de agents.defaults.cliBackends pertenecen ahora a un plugin de backend en lugar de a la configuración. Y los worktrees gestionados ahora suprimen los hooks de Git del repositorio salvo que un administrador ejecute deliberadamente un script de configuración aparte, así que cualquier repositorio que dependiera de hooks implícitos necesita mover esa configuración a la ruta explícita.
Ninguno de estos cambios es catastrófico. Todos ellos son de esa clase de cosas que convierten una actualización de dos minutos en una tarde de dos horas si te enteras después.
La seguridad mejoró de forma sustancial y sigue sin estar activada por defecto
Esta es la parte donde el entusiasmo debe disciplinarse, porque un agente capaz de leer tu correo y ejecutar comandos es un objeto de riesgo distinto de un chatbot.
Las mejoras genuinas son reales y concretas. Un nuevo Secret Store local de alcance de equipo separa los valores protegidos de los valores de entorno legibles por el agente, con soporte para peticiones de credenciales enmascaradas, referencias de Vault o 1Password y sustitución ligada al destino, capaz de colocar una credencial protegida en una petición HTTPS aprobada y alojada por la pasarela sin que aparezca nunca en configuración en texto plano ni en texto visible para el modelo. Las peticiones de credenciales privadas permiten que un agente pida un secreto mediante un aviso enmascarado sin que el valor entre en el historial del chat ni en el contexto del modelo. La política de red ahora bloquea por defecto los destinos NAT64 no especificados y de uso local, y exige una excepción de host exacta para los destinos de webhooks de automatización privados. El texto que devuelven la búsqueda, la descarga, MCP, los plugins y la herramienta de navegador se acota, se normaliza y se marca explícitamente como contenido externo no confiable antes de que el modelo lo vea. Las salidas de terminal y CSV neutralizan las formas cubiertas de inyección de secuencias de control y de fórmulas. La pasarela se liga a loopback por defecto, la mayoría de los canales de chat responden a un remitente de mensaje directo desconocido con un código de emparejamiento, y ahora existe un comando openclaw security audit que revisa el acceso entrante, el radio de acción de las herramientas, la exposición de red, la exposición del control del navegador y las listas de permitidos de plugins.
Ahora las advertencias, todas ellas procedentes de la propia documentación del proyecto y no de un crítico.
Los valores del Secret Store no están cifrados en reposo. Dependen de los permisos del sistema de archivos del directorio de estado de OpenClaw. La sustitución ligada al destino solo se aplica a comandos HTTPS alojados por la pasarela cuyo subproceso respete la configuración de proxy: sockets en bruto, contenedores, nodos remotos, arneses nativos del proveedor y HTTP en claro quedan fuera.
Marcar contenido como no confiable no lo vuelve inofensivo. Las notas de versión lo dicen directamente: la frontera se hace explícita, pero «el modelo puede seguir siendo influido por el material hostil que lee».
El sandbox y las aprobaciones de ejecución vienen desactivados. La lectura más afilada de la postura empresarial es la de VentureBeat: la configuración base de OpenClaw asume un operador único de confianza y permite la ejecución en el host mientras los administradores no configuren restricciones más fuertes, que es la razón por la que existen alternativas orientadas a contenedores como NanoClaw. Su conclusión merece citarse literalmente: «las empresas tienen que convertir esas primitivas en política. OpenClaw 2.0 no vuelve automáticamente a OpenClaw apto para la empresa, pero sí hace mucho más fácil de partida un despliegue de OpenClaw de nivel empresarial».
Sobre la inyección de prompts en concreto, la propia documentación de OpenClaw trata la elección de modelo como la primera mitigación y cita una arena colaborativa de 2026 con 272.000 ataques en 41 escenarios de agentes, puntuados solo cuando el agente ejecutaba la acción dañina y se la ocultaba al usuario: 0,5 % de éxito contra Claude Opus 4.5, 1,0 % contra Sonnet 4.5, 1,3 % contra Haiku 4.5 y 8,5 % contra Gemini 2.5 Pro. La misma página advierte de que los atacantes humanos adaptativos siguen superando el 80 % de éxito frente a las defensas más avanzadas, y por eso la política de herramientas, las aprobaciones de ejecución y el sandbox siguen siendo la capa de aplicación dura, no el modelo.
Pon esas dos cifras juntas y tienes el estado honesto de la seguridad de agentes en 2026: la inyección automatizada a escala es ya un problema por debajo del 2 % frente a un buen modelo, y un humano decidido sigue siendo un problema del 80 % frente a todo. Nada de esta versión cambia la segunda cifra.
| Activado por defecto | Desactivado de fábrica: hay que encenderlo |
|---|---|
| Pasarela ligada a loopback | Sandbox |
| Código de emparejamiento para remitentes directos desconocidos | Aprobaciones de ejecución |
| Marcado de contenido no confiable en la salida de herramientas | Modo incógnito |
| Bloqueo de red NAT64 y de destinos no especificados | Cifrado en reposo de los valores del Secret Store (no disponible) |
Aprendizaje automático de habilidades en auto, solo instalaciones nuevas | Destinos de webhooks en red privada |
Recopilado a partir de las notas de versión v2026.8.1 y de la documentación de seguridad de OpenClaw, consultadas el 1 de septiembre de 2026.
Qué cambia de verdad para alguien que no es programador
Quita los contratos de plugins y la migración a SQLite y queda una cosa que importa a los usuarios normales: la fricción de instalación ha bajado mucho. Si quieres recorrer ese camino tú mismo, hemos escrito una guía de instalación paso a paso para principiantes que cubre todo el trayecto, desde la descarga hasta la primera conversación.
La ruta de instalación soportada mantiene ahora la app o el comando disponibles después de la configuración. Una app de Mac abierta desde la carpeta de Descargas puede ofrecerse a moverse ella misma a Aplicaciones, donde las actualizaciones y el arranque al iniciar sesión funcionan bien. En Linux y otros sistemas Unix, el instalador deja openclaw disponible en nuevas sesiones de terminal sin pedirle a nadie que edite un archivo de arranque del shell. iPhone, iPad y Android colocan el emparejamiento y los permisos donde la gente espera encontrarlos. Y ahora hay un acompañante de escritorio para Linux con configuración de primer arranque, controles de bandeja y de servicio, Control UI incrustada, enlaces profundos, autoarranque y avisos nativos, aunque las propias notas de versión señalan que la disponibilidad de sus paquetes .deb y AppImage como descargas de v2026.8.1 «aún no se ha verificado».
Las Automations recibieron el mismo tratamiento. El vigilante IMAP incluido permite que correo nuevo y autenticado de un buzón existente arranque un agente lector restringido sin exponer un hook HTTP: viene desactivado, es solo entrante, exige lista de remitentes permitidos y autenticación, y no puede enviar ni modificar correo. Es decir, el ejemplo de los correos del colegio del artículo de lanzamiento, entregado como una primitiva acotada de mínimo privilegio en lugar de como un botón de «conecta tu Gmail». Las automatizaciones de Gmail pueden ahora dividir un lote aceptado en una ejecución aislada por mensaje y filtrar correo enviado y borradores.
OpenClaw sigue suponiendo familiaridad con la línea de comandos y exige configurar con cuidado los controles de seguridad. Un mantenedor del proyecto advirtió que quienes no estén familiarizados con la línea de comandos quizá no puedan usarlo de forma segura; en marzo de 2026, las autoridades chinas restringieron a las empresas estatales y los organismos públicos el uso de aplicaciones de OpenClaw en ordenadores de oficina por motivos de seguridad. La configuración guiada reduce la fricción de instalación, pero no elimina esos riesgos.
Fecha de publicación y notas sobre las fuentes
Las notas de versión cubren instalación, mensajería, memoria, habilidades, modelos, automatizaciones, aplicaciones de navegador y nativas, plugins y seguridad. Las más de 16.000 solicitudes de cambios y los 933 colaboradores son cifras comunicadas por el proyecto, no totales auditados de forma independiente.
Algunas publicaciones datan la versión del 30 de agosto de 2026; GitHub registra la publicación de la versión estable v2026.8.1 a las 03:30 UTC del 31 de agosto de 2026. Este artículo usa la fecha de publicación de la fuente primaria.
Para tomar una decisión sobre la licencia, consulta el archivo LICENSE del repositorio, no el resultado NOASSERTION del detector de la API de GitHub ni un resumen de terceros.
La descripción de Steinberger sobre el «cómputo infinito» y los entornos locales como «reliquias del pasado» es su relato del flujo de trabajo del equipo, publicado el 31 de agosto de 2026, no una evaluación independiente.
En conclusión: la IA de código abierto dejó de ser una historia sobre pesos
Durante dos años, «IA abierta» significó un archivo que podías descargar. La pregunta interesante siempre estuvo un nivel más arriba: si la parte que sostiene tus credenciales, lee tu bandeja de entrada y decide qué hacer a continuación también sería algo que puedas inspeccionar, bifurcar y ejecutar tú mismo, o si se quedaría dentro del producto de alguien, donde la elección de modelo, la interfaz y el almacenamiento vienen empaquetados en una única decisión de tómalo o déjalo.
Una versión con 933 colaboradores, un asistente de configuración que lee tus suscripciones existentes, una vía de modelo local con 64K de contexto por defecto y un procedimiento de vuelta atrás documentado es el aspecto que tiene la respuesta cuando cae del otro lado. No es una respuesta pulida. El sandbox está apagado, los secretos no se cifran en reposo, compartir explícitamente no es una frontera de seguridad y un atacante decidido sigue ganando cuatro de cada cinco veces. Pero esas son ahora limitaciones publicadas y con número de issue, lo que es una situación de otra categoría que no saberlo.
Las sesiones compartidas en la nube son un primer intento de conservar el contexto acumulado de un agente cuando cambia quién lleva el trabajo. Para los equipos que usan agentes, la continuidad —no solo la capacidad— determinará si esta capa resulta útil.
Dónde encaja Telli.sh: el acantilado del traspaso no es exclusivo de los agentes; es el problema más viejo de las reuniones. La hora de contexto que vivía en la sala se evapora, y lo que llega a quien no estuvo es un resumen que conservó las conclusiones y perdió el razonamiento. Telli.sh graba la reunión, separa a los hablantes, traduce en directo a 15 idiomas y deja una transcripción consultable y notas estructuradas, para que el traspaso lleve el registro real en lugar del recuerdo comprimido de alguien.
Empezar una nota de IA en directo
Fuentes
- Notas de versión de OpenClaw, v2026.8.1 (alias OpenClaw 2.0) — el aviso sobre la beta
2026.9.1-beta.1publicada por error, la advertencia de almacenamiento SQLite y vuelta atrás, la configuración guiada, las cifras de latencia de la Control UI, el comportamiento del Secret Store, los cambios de mensajería, la limpieza de contratos del SDK de plugins y la ventana del puente hasta el 12 de octubre de 2026; consultadas el 1 de septiembre de 2026 - Blog de OpenClaw, «OpenClaw 2.0, Accidentally», 31 de agosto de 2026 — 933 colaboradores, 569 primerizos, más de 16.000 pull requests, 106 versiones en 230 días, la cifra de alrededor del 50 % de las PR de toda la historia, y los ejemplos del correo del colegio y el recibo del iPad
- MarkTechPost, «OpenClaw Releases OpenClaw 2.0», 30 de agosto de 2026 — el arranque de 575 ms y las cifras de 140→45 peticiones, las fuentes de configuración Codex/ChatGPT/Claude/Ollama/LM Studio, GPT-5.6 por defecto, Gemma 4 y el contexto de 64K en llama.cpp, y los resultados de la arena de inyección de prompts con 272.000 ataques
- Help Net Security, «The OpenClaw 2.0 release moves your sessions into SQLite», 31 de agosto de 2026 — el encuadre de que compartir no es una frontera de seguridad, el alcance real del modo incógnito, y la instantánea de transcripción sin cifrar en el perfil del navegador
- Cybersecurity News, «OpenClaw 2.0 Released With Major Security Upgrades for AI Agents, Plugins and Credentials», 31 de agosto de 2026 — peticiones de credenciales privadas mediante aviso enmascarado, el proxy opcional que restringe destinos, y el almacén de credenciales compartido para equipos
- VentureBeat, «OpenClaw 2.0 is here: What it means for enterprises», 1 de septiembre de 2026 — sandbox y aprobaciones de ejecución desactivados por defecto, la comparación con NanoClaw, la superficie de auditoría ampliada, y la conclusión de «convertir primitivas en política»; incluye la publicación de Steinberger en X del 31 de agosto de 2026
- Documentación de OpenClaw, Cloud Sessions — cómo una sesión compartida conserva la transcripción y el contexto a través de un traspaso
- Documentación de OpenClaw, Updating — el comportamiento de
openclaw update, la opción--dry-run, los canales de versión, y la ruta de vuelta atrás a través de la migración de sesiones a SQLite - API REST de GitHub,
openclaw/openclaw— 388.419 estrellas, 81.534 forks, 5.949 issues abiertas, repositorio creado el 24 de noviembre de 2025, y la marca temporal de la versiónv2026.8.1del 31 de agosto de 2026 a las 03:30 UTC; consultada el 1 de septiembre de 2026 - Wikipedia, «OpenClaw» — el historial de nombres Warelay → CLAWDIS → Clawdbot → Moltbot → OpenClaw, la reclamación de marca de Anthropic, las cifras de estrellas y forks del 2 de marzo de 2026, la advertencia de un mantenedor sobre la línea de comandos, y las restricciones del gobierno chino de marzo de 2026; consultada el 1 de septiembre de 2026
- Nuestro artículo sobre el modelo sigiloso Ox Alpha y GLM-5.3-Flash — el desplome de precios de los pesos abiertos sobre el que se apoya esta versión
- Nuestro antes y después sobre el regreso de los modelos locales — las cifras del 27B de pesos abiertos y el desfase de alcance