OpenClaw 2.0 lieferte die Hälfte aller jemals gemergten Pull Requests des Projekts — nach sieben Wochen ohne Release
Am 31. August 2026 veröffentlichte ein Open-Source-KI-Agent v2026.8.1: über 16.000 Pull Requests von 933 Mitwirkenden, rund die Hälfte aller je gemergten PRs des Projekts, nach 49 Tagen bewusster Stille auf 106 Releases in 230 Tagen. Der Einrichtungsassistent übernimmt jetzt das ChatGPT- oder Claude-Abo, für das Sie ohnehin zahlen, oder findet Ihre lokalen Ollama-Modelle. Sessions liegen in SQLite, und Downgrades sind nicht mehr gratis. Eine genaue Lektüre dessen, wie „KI, die Ihnen gehört“ tatsächlich aussieht — inklusive Breaking Changes und der Voreinstellungen, die weiterhin aus sind.
230 Tage lang veröffentlichte OpenClaw ungefähr jeden zweiten Tag ein Release — 106 insgesamt, die meisten innerhalb von ein bis zwei Tagen nach dem vorherigen. Dann, Mitte Juli 2026, hörte es auf. 49 Tage lang veröffentlichte der Open-Source-KI-Agent mit 388.419 GitHub-Sternen überhaupt nichts.
Am 31. August 2026 erschien v2026.8.1, und dieses Release enthielt mehr als 16.000 gemergte Pull Requests von 933 Mitwirkenden, von denen 569 zuvor nie etwas beigetragen hatten. Nach der eigenen Rechnung des Projekts trägt dieses eine Release rund 50 % aller jemals in OpenClaw gemergten Pull Requests.
Das Muster weist über ein einzelnes Projekt hinaus. In den letzten achtzehn Monaten hat sich die Modell-Ebene geöffnet — Gewichte zum Herunterladen, lesbare Lizenzen, stark gesunkene Preise. OpenClaw 2.0 trägt diesen Wandel eine Ebene höher, zur Software, die bestimmt, worauf ein Modell zugreifen kann. Das Release verändert die Modelleinstellungen, gemeinsame Sitzungen, die Datenmigration und die Sicherheitsvoreinstellungen. Es ist die Fortsetzung unserer Texte über das Stealth-Modell, das sich als GLM-5.3-Flash entpuppte und den 27B-Download, der das beste geschlossene Modell vom Februar überholte — dasselbe Argument, eine Abstraktionsebene höher.
Kurz gefasst:
- Das Volumen ist belegt und enorm. Über 16.000 PRs, 933 Mitwirkende, 569 zum ersten Mal, in einem am 31. August 2026 veröffentlichten Release — rund die Hälfte aller je gemergten PRs des Projekts, nach 49 Tagen ohne Veröffentlichung.
- „KI, die Ihnen gehört" hat jetzt eine konkrete Bedeutung. Das geführte Setup nutzt eine bestehende Codex-, ChatGPT- oder Claude-CLI-Anmeldung, einen eingefügten API-Key, eine frische Provider-Anmeldung oder ein installiertes Ollama-/LM-Studio-Modell — und beweist vor dem Speichern, dass die Wahl antworten kann.
- Das ist die Wende zur Reife, und sie kostet etwas. Sessions und Transkripte liegen jetzt in SQLite,
HEARTBEAT.mdwird zur Laufzeit nicht mehr gelesen, derdeactivate-Alias des Plugin-SDK ist weg — und ein Rollback über die Migration hinweg verlangt, dass die aktuelle CLI zuerst archivierte Alt-Artefakte wiederherstellt.- Bessere Sicherheit ist nicht dasselbe wie sichere Voreinstellungen. Sandboxing und Ausführungsfreigaben sind ab Werk aus, der Secret Store ist im Ruhezustand unverschlüsselt, und geteilte Sessions sind dokumentiert keine Sicherheitsgrenze.
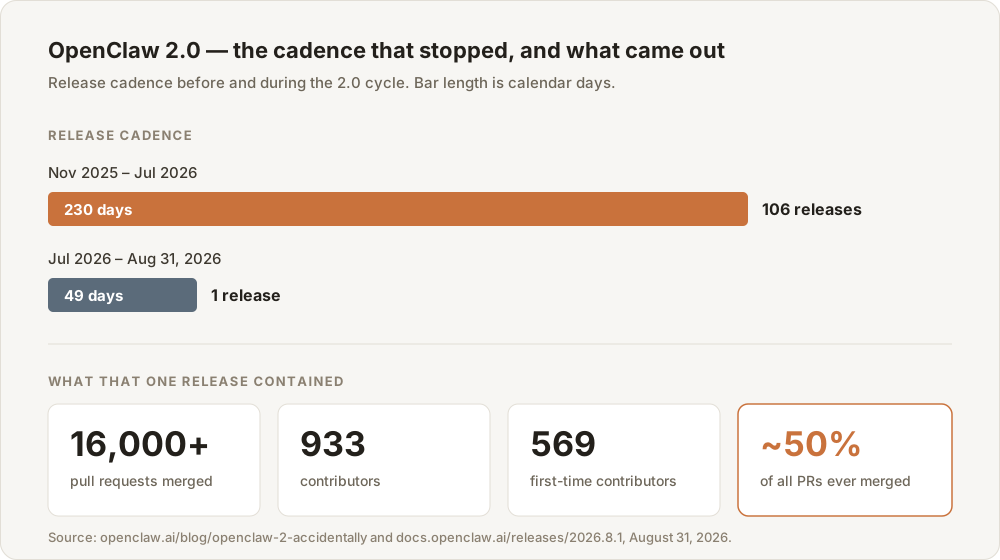
Kadenz und Inhalt des 2.0-Zyklus. Zahlen aus den Release Notes und dem Blogbeitrag des Projekts vom 31. August 2026.
Sechzehntausend Pull Requests sind eine Aussage über Menschen, nicht über Code
Beginnen wir damit, was die Zahl nicht ist. 16.000 gemergte PRs sind keine 16.000 Features, und wer je ein aktives Repository beobachtet hat, weiß, dass das meiste davon Dokumentationskorrekturen, Dependency-Updates, Test-Härtung und Einzeiler sind. Die Release Notes bestätigen das: ganze Unterabschnitte bestehen aus Einträgen wie „Onboarding-Setup-Befehl korrigiert" und „Unterstreichungen von den Dashboard-Session-Karten entfernt".
Was die Zahl tatsächlich misst, ist Beteiligung — und das ist die interessantere Größe. 933 Menschen haben zu diesem Release beigetragen, und 569 von ihnen hatten OpenClaw zuvor nie etwas beigesteuert: eine Erstbeitragsquote von 61 %. Dieses Verhältnis zeigt ein Projekt, dessen Beitragendenbasis noch wächst, statt sich um ein Kernteam zu verdichten.
Am 1. September 2026 führte GitHub 388.419 Sterne und 81.534 Forks auf — rund 141.000 Sterne und 34.000 Forks mehr innerhalb von sechs Monaten, bei einem Repository, das weniger als ein Jahr zuvor erstellt worden war.
| 2. März 2026 | 1. September 2026 | Veränderung | |
|---|---|---|---|
| GitHub-Sterne | 247.000 | 388.419 | +141.419 |
| Forks | 47.700 | 81.534 | +33.834 |
| Offene Issues | — | 5.949 | — |
| Tage seit der Erstveröffentlichung | 98 | 281 | — |
März-Zahlen aus dem Wikipedia-Artikel zu OpenClaw, September-Zahlen am 1. September 2026 direkt über die GitHub-REST-API abgerufen. Sternzahlen sind ein Beliebtheitssignal, keine Nutzungsmessung.
Diese letzte Einschränkung zählt. Sterne sind die billigste denkbare Zustimmung — ein Lesezeichen, keine Installation. Wir zitieren sie, weil die Differenz etwas über Aufmerksamkeit aussagt, nicht weil 388.419 Menschen einen Agenten auf ihrem Laptop laufen lassen.
Offene Modelle machten Gewichte überprüfbar und portabel; Agentensoftware bestimmt, was diese Modelle tun können — E-Mails lesen, Schaltflächen anklicken oder Nachrichten senden. Ein Release mit 933 Mitwirkenden auf dieser Ebene ist ein Beleg dafür, dass sich offene Entwicklung von Modellen auf die Systeme ausweitet, die sie mit Werkzeugen und Diensten verbinden.
Warum das schnelle Projekt bewusst aufhörte, schnell zu sein
Die Lücke von sieben Wochen ist die zitierfähigste Tatsache dieses Releases und die am wenigsten diskutierte.
Die Erklärung des Teams ist ungewöhnlich direkt. In ihrem Release-Beitrag schreiben sie, die Kadenz habe sich verlangsamt, während die Entwicklung beschleunigte: „unser Team wuchs, und das gestiegene Volumen und Tempo der Arbeit überstieg sowohl das Fundament von OpenClaw als auch den Prozess, mit dem wir ausliefern, also haben wir beides gleichzeitig überarbeitet." Die zusätzlichen Wochen flossen darin, das Release den Kontakt mit bestehenden Installationen überstehen zu lassen, nicht nur mit frischen.
Liest man das gegen die 106 Releases in 230 Tagen, entsteht das Porträt eines sehr spezifischen Übergangs. Jeden zweiten Tag auszuliefern, macht ein Projekt, solange die Kosten eines schlechten Releases niedrig sind, weil noch niemandes Setup tragend ist. 49 Tage zu pausieren, um einen Migrationspfad zu schreiben, macht ein Projekt, wenn das nicht mehr stimmt.
Das ist der Infrastrukturwandel: Ein schnelllebiges Werkzeug hat genügend bestehende Installationen, sodass schnelles Ausliefern mit dem Schutz der Daten und Arbeitsabläufe der Nutzer abgewogen werden muss. Die Release Notes stellen Warnungen zu Speicher und Downgrades an den Anfang, dokumentieren ein Backup-Verfahren und bieten openclaw doctor --fix-Migrationen für zwei Subsysteme.
Ein kleiner Beleg dafür, dass der Prozess noch hinterherkommt: Die Release Notes beginnen mit der Warnung, dass ein als 2026.9.1-beta.1 veröffentlichtes Paket falsch versioniert wurde und tatsächlich 2026.8.1-beta.4 ist und nicht als neuer als das stabile 2026.8.1 interpretiert werden darf. Ein Versionierungsfehler, der ein eigenes Banner braucht, ist genau das, was die Infrastrukturwende beseitigen soll. Sie hat es noch nicht.
„KI, die Ihnen gehört" beginnt beim Setup-Bildschirm, und das ist keine Kleinigkeit
Der Ausdruck „KI, die Ihnen gehört" wird locker verwendet. In diesem Release hat er eine konkrete, überprüfbare Bedeutung: Das Erste, was der Installer tut, ist nach KI-Zugängen zu suchen, die Sie bereits haben, statt Sie zum Kaufen aufzufordern.
Das geführte Setup akzeptiert im selben Durchlauf vier Quellen:
- Eine bestehende, verifizierte CLI-Anmeldung — Codex, ChatGPT oder Claude. Wenn Sie ohnehin ein Consumer-Abo zahlen, kann der Agent es nutzen.
- Einen eingefügten API-Key, für alle, die den Verbrauch lieber direkt abrechnen.
- Eine frische Provider-Anmeldung, für alle, die weder das eine noch das andere haben. Neue OpenAI-Setups verwenden standardmäßig GPT-5.6.
- Lokal installierte Modelle — das Setup durchsucht die Maschine nach vorhandenen Ollama- und LM-Studio-Installationen.
Dann kommt der Schritt, den die meisten Onboarding-Flows auslassen: Es beweist, dass das gewählte Modell tatsächlich antworten kann, bevor Modell und Zugangsdaten gespeichert werden. Wer je zwanzig Minuten damit verbracht hat herauszufinden, dass ein gespeicherter API-Key auf das falsche Projekt eingeschränkt war, weiß, was diese Prüfung wert ist.
Auch der lokale Pfad bekam strukturelle Arbeit. node-llama-cpp wurde durch einen verwalteten llama-server ersetzt, Gemma 4 wurde zum RAM-abhängigen llama.cpp-Standard, und das llama.cpp-Standardkontextfenster wurde auf 64K angehoben. Diese letzte Zahl sollten Sie behalten: 64K Token lokaler Standardkontext entsprechen ungefähr einem 90-minütigen Meeting-Transkript, auf Ihrer eigenen Hardware, ohne Rechnung pro Token.
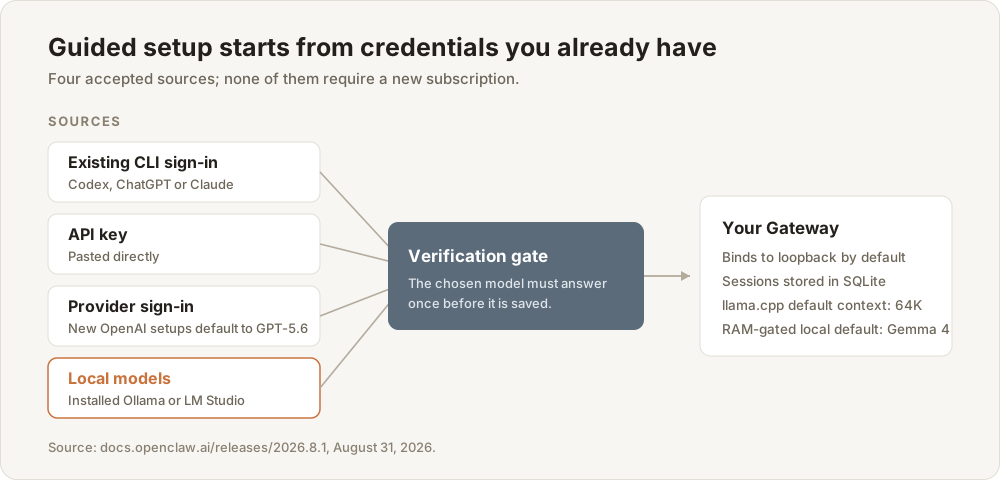
Die vier akzeptierten Quellen des geführten Setups und das Prüftor. Quelle: Release Notes v2026.8.1, 31. August 2026.
Stellen Sie diese Form nun den geschlossenen Assistenz-Ökosystemen gegenüber, die die meisten Menschen tatsächlich nutzen — der Kontrast ist das Argument.
| Geschlossene Assistenzprodukte | OpenClaw 2.0 | |
|---|---|---|
| Modellquelle | Die Modelle des Anbieters | Ihr bestehendes Abo, Ihr API-Key oder ein lokales Modell |
| Laufort | Die Cloud des Anbieters | Ein Gateway auf Ihrer Maschine, standardmäßig an Loopback gebunden |
| Hauptoberfläche | Die App des Anbieters | Telegram, Signal, Discord, Slack, iMessage, WhatsApp oder die Browser-App |
| Session-Speicher | Die Server des Anbieters | SQLite auf Ihrer Festplatte |
| Erweiterungsmodell | Ein geprüftes Verzeichnis | Plugins, Skills und MCP-Server, die Sie installieren |
| Wenn der Anbieter den Preis erhöht | Zahlen oder gehen | Sie richten das Setup auf ein anderes Modell |
Ein struktureller, kein qualitativer Vergleich. Geschlossene Produkte sind oft besser poliert; entscheidend ist hier die letzte Zeile.
Diese letzte Zeile ist die ganze These. In der geschlossenen Spalte sind Modell, Oberfläche, Speicher und Erweiterungspolitik zu einer einzigen Entscheidung gebündelt, die Sie einmal treffen und nicht wieder entbündeln können. In der offenen Spalte sind es vier getrennte Entscheidungen. Nichts daran garantiert ein besseres Produkt — es garantiert einen anderen Fehlermodus. Wenn ein geschlossener Assistent die Preise erhöht oder ein Feature streicht, haben Sie keinen Zug. Wenn das Modell Ihres eigenen Agenten teuer wird, ändern Sie eine Einstellung.
Messenger-first ist eine Designwette, keine Bequemlichkeitsfunktion
Die meisten KI-Produkte setzen sich in eine neue App und hoffen, dass Sie vorbeikommen. OpenClaws Kernwette war von der ersten Version an die umgekehrte: Der Agent lebt in den Messaging-Apps, die Sie ohnehin offen haben.
Dieses Release vertieft das erheblich. Telegram bekam reichhaltigere Nachrichten und Medien. Slack hält jetzt Live-Fortschritt und finale Antwort zusammen. Discord ergänzte optionale Activities und Voice-Räume, die wissen, wer anwesend ist. Signal-Antworten behalten ihren nativen Zitatblock über gewöhnliche, gestückelte, Medien- und dauerhafte Zustellung hinweg, und kurz vor einem Absturz empfangene Nachrichten können aus dem lokalen Speicher fortgesetzt werden. Über die unterstützten Kanäle hinweg erscheinen geeignete Einzelauswahl-Fragen als native Plattform-Steuerelemente in Telegram, Discord und Slack statt als „antworte mit 1, 2 oder 3".
Die Zuverlässigkeitsverbesserung ist im Alltag wichtig: Läuft ein Sendeversuch ohne bestätigtes Ergebnis in ein Timeout, hält OpenClaw den Ausgang als ungewiss fest und kann Sie beim nächsten Kontakt warnen, statt wahrscheinlich ein Duplikat zu erzeugen. So wird verhindert, dass ein Agent nach einem Verbindungsfehler dieselbe Nachricht zweimal sendet.
Der Release-Beitrag nennt zwei Beispiele: Der Agent soll wichtige Schul-E-Mails beobachten und eine Telegram-Benachrichtigung senden, oder eine per E-Mail erhaltene Quittung finden und einem Familienmitglied per iMessage antworten. Beide zeigen den vorgesehenen Ablauf: Der Agent liest Informationen, für die Sie ihn autorisiert haben, und handelt über einen von Ihnen gewählten Kanal.
Keines der Beispiele enthält einen Benchmark. Beide bestehen darin, dass ein Agent einen von Ihnen vergebenen Zugang hält, etwas liest, das Ihnen gehört, und an eine Person schreibt, die Sie ausgewählt haben. Das ist die eigentliche Produktkategorie, und sie liegt näher an „einem Skript mit Gedächtnis und Telefonnummer" als an „einem Chatbot".
Multiplayer-KI: Das Schwere war nie der Bildschirm, sondern der Kontext
Die zentrale Kollaborationsfunktion in 2.0 sind geteilte Cloud-Sessions, und das Team räumt offen ein, dass sie aus dem eigenen Schmerz entstanden. Beim Bau dieses Releases verlagerte es mehr Arbeit auf seine Agenten, wollte dann Aufgaben teilen, zusammenarbeiten und manchmal ganz übergeben — und stellte fest, dass „OpenClaw keine Möglichkeit hatte, eine weitere Person in die Arbeit zu holen, ohne zu verlieren, was der Claw bereits wusste".
Dieser Satz benennt ein Problem, das weit über OpenClaw hinausgeht. Nennen wir es die Übergabeklippe: den Punkt, an dem Arbeit von einer Person zur nächsten wandert und alles, was das Werkzeug angesammelt hatte — die Fehlstarts, die Korrekturen, das, was Sie ihm zweimal untersagt haben — über die Kante fällt. Der Ersatz ist eine Zusammenfassung, und eine Zusammenfassung ist kein Kontext. Sie ist ein komprimiertes Artefakt, das Schlussfolgerungen bewahrt und die Begründungen verwirft, die sie sicher machten.
Geteilte Cloud-Sessions greifen das direkt an. Eine zweite Person kann laufende Arbeit mit intaktem Kontext betreten oder ganz übernehmen, und der Eigentümer oder ein Administrator wählt, welche der vier Stufen diese Person erhält: lesen, Änderungen vorschlagen, in einem Entwurf arbeiten oder direkt mitwirken. Entwürfe lassen sich ohne Race Condition erstellen und veröffentlichen, Vorschläge behalten ihren Urheber, und leichte Präsenz- und Tipp-Hinweise zeigen, wer da ist, ohne ein Einzel-Setup zu überfrachten.
Gründer Peter Steinberger schrieb auf X am 31. August 2026, das Team habe zwei Monate lang OpenClaw mit OpenClaw entwickelt und sei von individuellen lokalen Coding-Harnesses zu einer gemeinsamen Agentenumgebung auf team.openclaw.ai gewechselt. Multiplayer-Coding, Nodes und Cloud-Sitzungen hätten die Arbeitsweise des Teams grundlegend verändert; dies ist die Darstellung des Gründers dazu, wie das Release entwickelt wurde.
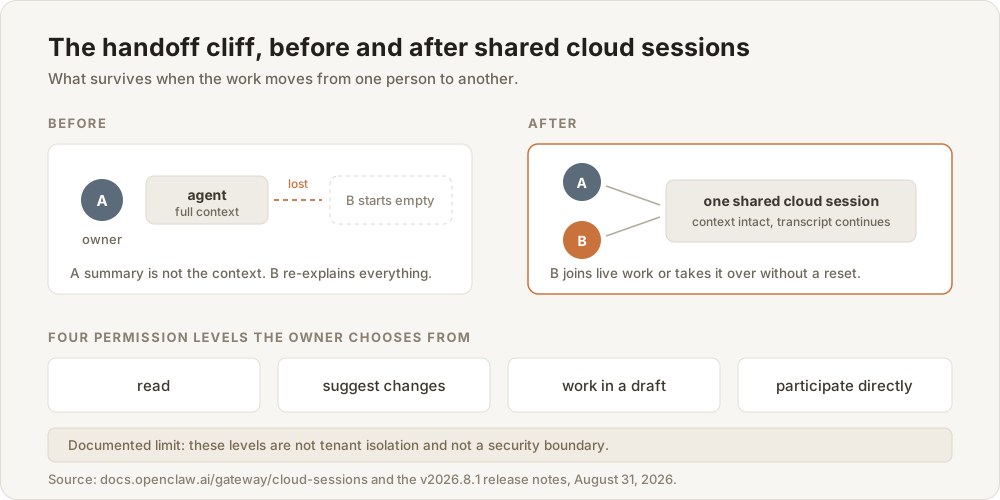
Die Übergabeklippe und was geteilte Sessions daran ändern. Die dokumentierte Grenze steht bewusst mit im Diagramm.
Nun die ehrliche Einschränkung, die die Dokumentation klar benennt und die die meiste Berichterstattung vergraben hat: Diese Berechtigungsstufen sind keine Mandantentrennung und keine Sicherheitsgrenze. Entzogener Zugriff kann kurzzeitig noch verfügbar wirken, bis die Oberfläche aktualisiert oder das Gateway die Aktion ablehnt. Der Inkognito-Modus ist enger, als sein Name suggeriert: Das Gespräch lebt im Prozessspeicher und verschwindet beim Neustart des Gateways, aber der Modellanbieter erhält weiterhin jede Nachricht, Werkzeuge können weiterhin Dateien schreiben und externe Dienste erreichen, inhaltsfreie Audit-Metadaten bleiben zurück, und wer das Gateway betreibt, kann live zusehen. Help Net Security ergänzte ein Detail, das man vor dem Einsatz auf einer geteilten Maschine kennen sollte: Der schnellere Start beruht auf einem begrenzten Transkript-Snapshot, der unverschlüsselt im Browser-Profil liegt.
Aus der Browser-App wurde der Ort, an dem man wirklich arbeitet
In die neu gebaute Control UI floss der größte Teil der sichtbaren Ingenieursarbeit, und sie liefert die einzige saubere Leistungszahl des Releases.
In einem simulierten Standard-Chat-Test gegen ein gemocktes Gateway mit 50 ms HTTP/1.1-Latenz fielen die JavaScript-Requests von 140 auf 45 und der Start von rund 1,6 Sekunden auf 575 Millisekunden — 64 % weniger Requests und eine 2,8-fache Verbesserung der Zeit bis zum Chat. Sie degradiert auch über lange Sitzungen weniger: Verborgene Panels holen keine Daten mehr, die sie nicht anzeigen, gehaltener State ist begrenzt, und die Rückkehr in ein Gespräch wiederholt weniger Rendering.
Rund um den Chat halten angedockte Panels jetzt einen Workspace-Dateieditor, ein Git-gestütztes Changes-Panel mit Branch-Commits, Working-Tree-Änderungen, Pull-Request-Status und CI-Zusammenfassungen, ein Browser-Panel, das navigieren, klicken, tippen, scrollen, Elemente inspizieren und einen Screenshot annotieren kann, bevor es ihn an das Gespräch anhängt, sowie ein Vollbild-Web-Terminal. Freigabeanfragen erscheinen in dem Gespräch, das sie ausgelöst hat, mit rollierender 30-Tage-Historie, und ein /btw-Befehl öffnet ein Nebengespräch, damit eine kurze Frage das Haupttranskript nicht verunreinigt.
Die Panels haben klare Grenzen: Der Dateieditor kann keine Dateien anlegen oder löschen, das Changes-Panel ist schreibgeschützt, und „Create PR" übergibt an GitHub, statt innerhalb von OpenClaw einzureichen.
Sessions wanderten nach SQLite, und dort liegen die Breaking Changes
Dies ist der Abschnitt, den Sie lesen sollten, bevor Sie openclaw update tippen.
Sessions und Transkripte sind nicht mehr dateibasiert, sie leben in SQLite. Ebenso eine lange Liste weiterer, bisher verstreuter Dinge: Node-Host-Identität und Gateway-Einstellungen, APNs-Registrierungen, Workspace-Setup-Status, Kanal-Laufzeitstatus, MCP-OAuth-Zugangsdaten und Refresh-State, Reef-Peer-Trust sowie begrenzter BLOB-Speicher für vertrauenswürdige Plugins. Das Standardbudget für das Session-Archiv wurde auf 10 GiB angehoben. Auf Web, macOS, iOS und Android können SQLite-gestützte Chats jetzt zu einer früheren Nutzernachricht zurückspulen, das Gespräch verzweigen und zwischen erhaltenen Zweigen wechseln — Zurückspulen ändert allerdings nur den Transkriptzweig und macht Dateien, gesendete Nachrichten oder andere Werkzeugnebenwirkungen nicht rückgängig.
Der Preis: Downgrades sind nicht mehr gratis. Hier das von den Release Notes vorgegebene Vorgehen, der Reihe nach:
- Erstellen Sie vor dem Upgrade ein verifiziertes Backup über den dokumentierten Backup-Pfad, um den gesamten OpenClaw-Zustand zu schützen — nicht nur Sessions.
- Upgraden Sie mit
openclaw update, das Ihren Installationstyp erkennt (npm, pnpm, Bun oder git), die Version holt,openclaw doctorausführt und einen verwalteten Gateway-Dienst neu startet. Nutzen Sie zuerst--dry-runfür eine Vorschau. - Wenn Sie QMD-Memory nutzen, führen Sie
openclaw doctor --fixaus. Das eingebaute Memory besitzt jetzt den zentralen Such- und Recall-Pfad; die Migration überträgt unterstützte Daten in einen anderen Kern, und QMD-eigenes Reranking, Query-Expansion und agentenübergreifende Transkriptsuche entfallen. - Wenn Sie
HEARTBEAT.mdnutzen, führen Sieopenclaw doctor --fixaus. Heartbeat-Zeitpläne werden jetzt als Automations verwaltet, und OpenClaw liestHEARTBEAT.mdzur Laufzeit nicht mehr. - Falls Sie je zurückrollen müssen, stellen Sie mit der aktuellen CLI archivierte Alt-Transkript-Artefakte wieder her, bevor Sie ein älteres dateibasiertes Release installieren. Nach der Migration erstellte Sessions erscheinen in älteren Releases überhaupt nicht.
Plugin-Autoren haben ihre eigene Liste. Ausgemusterte Juli- und August-SDK-Pfade sind entfernt, der deactivate-Alias ist durch gateway_stop ersetzt, und Clients, die die v2026.7.2-Beta-Formen für question, worker oder session-catalog nutzen, müssen auf die umbenannten und abgeflachten Verträge wechseln. Die beta.5-Session-Store-Brücke bleibt bis zum 12. Oktober 2026 verfügbar — ein echtes, datiertes Deprecation-Fenster, was mehr Höflichkeit ist, als die meisten schnellen Projekte gewähren. Eigene agents.defaults.cliBackends-Befehle, -Argumente, -Umgebungen, -Aliase und -Parser gehören jetzt in ein Backend-Plugin statt in die Konfiguration. Und verwaltete Worktrees unterdrücken nun Repository-Git-Hooks, sofern ein Administrator nicht bewusst ein separates Setup-Skript ausführt — wer sich auf implizite Hooks verlassen hat, muss dieses Setup in den expliziten Pfad verschieben.
Nichts davon ist katastrophal. Alles davon ist die Sorte Sache, die ein zweiminütiges Update in einen zweistündigen Abend verwandelt, wenn man es erst hinterher merkt.
Sicherheit wurde deutlich besser und ist weiterhin nicht standardmäßig aktiv
Hier muss die Begeisterung diszipliniert werden, denn ein Agent, der Ihre E-Mails lesen und Befehle ausführen kann, ist ein anderes Risikoobjekt als ein Chatbot.
Die echten Verbesserungen sind real und konkret. Ein neuer teamweiter lokaler Secret Store trennt geschützte Werte von agentenlesbaren Umgebungswerten und unterstützt maskierte Zugangsanfragen, Vault- oder 1Password-Referenzen sowie zielgebundene Substitution, die eine geschützte Zugangsinformation in eine freigegebene, vom Gateway gehostete HTTPS-Anfrage einsetzen kann, ohne dass sie je in Klartextkonfiguration oder modellsichtbarem Text auftaucht. Private Zugangsanfragen lassen einen Agenten ein Geheimnis über eine maskierte Eingabe erfragen, ohne dass der Wert in den Chatverlauf oder den Modellkontext gelangt. Die Netzwerkrichtlinie blockiert jetzt unspezifizierte und lokal genutzte NAT64-Ziele standardmäßig und verlangt für private Automations-Webhook-Ziele eine exakte Host-Ausnahme. Text, den Suche, Fetch, MCP, Plugins und das Browser-Werkzeug zurückgeben, wird begrenzt, normalisiert und ausdrücklich als nicht vertrauenswürdiger externer Inhalt markiert, bevor das Modell ihn sieht. Terminal- und CSV-Ausgaben neutralisieren abgedeckte Steuersequenz- und Formelinjektionsformen. Das Gateway bindet standardmäßig an Loopback, die meisten Chatkanäle antworten unbekannten DM-Absendern mit einem Pairing-Code, und es gibt jetzt einen Befehl openclaw security audit, der eingehenden Zugriff, Werkzeug-Wirkradius, Netzwerkexposition, Browser-Steuerungsexposition und Plugin-Allowlists prüft.
Nun die Einschränkungen — jede davon aus der Dokumentation des Projekts selbst, nicht von Kritikern.
Secret-Store-Werte sind im Ruhezustand nicht verschlüsselt. Sie hängen an den Dateisystemrechten des OpenClaw-Statusverzeichnisses. Zielgebundene Substitution gilt nur für vom Gateway gehostete HTTPS-Befehle, deren Subprozess die Proxy-Einstellungen respektiert — Raw Sockets, Container, Remote-Nodes, provider-native Harnesses und einfaches HTTP liegen außerhalb.
Inhalte als nicht vertrauenswürdig zu markieren, macht sie nicht harmlos. Die Release Notes sagen es direkt: Die Grenze wird explizit gemacht, aber „das Modell kann weiterhin von feindseligem Material beeinflusst werden, das es liest".
Sandboxing und Ausführungsfreigaben werden ausgeschaltet ausgeliefert. Die schärfste Zusammenfassung der Unternehmensperspektive liefert VentureBeat: OpenClaws Basiskonfiguration setzt einen vertrauenswürdigen Einzeloperator voraus und erlaubt Host-Ausführung, solange Administratoren keine strengeren Beschränkungen konfigurieren — weshalb container-first-Alternativen wie NanoClaw existieren. Ihr Fazit lohnt das wörtliche Zitat: „Unternehmen müssen diese Primitive in Policy verwandeln. OpenClaw 2.0 macht OpenClaw nicht automatisch unternehmenstauglich, aber es macht ein unternehmenstaugliches OpenClaw-Deployment ab Werk deutlich einfacher."
Zur Prompt Injection speziell behandelt OpenClaws eigene Dokumentation die Modellwahl als erste Gegenmaßnahme und zitiert eine crowdgesourcte Arena von 2026 mit 272.000 Angriffen über 41 Agentenszenarien, gewertet nur, wenn der Agent die schädliche Handlung ausführte und sie vor dem Nutzer verbarg: 0,5 % Erfolg gegen Claude Opus 4.5, 1,0 % gegen Sonnet 4.5, 1,3 % gegen Haiku 4.5 und 8,5 % gegen Gemini 2.5 Pro. Dieselbe Seite warnt, dass adaptive menschliche Angreifer weiterhin über 80 % Erfolg gegen Verteidigungen auf dem Stand der Technik erzielen — weshalb Werkzeugrichtlinien, Ausführungsfreigaben und Sandboxing die harte Durchsetzungsebene bleiben, nicht das Modell.
Beide Zahlen nebeneinander ergeben den ehrlichen Stand der Agentensicherheit 2026: Automatisierte Injection im großen Maßstab ist gegenüber einem guten Modell inzwischen ein Problem unter 2 %, und ein entschlossener Mensch bleibt gegenüber allem ein 80-%-Problem. Dieses Release ändert die zweite Zahl nicht.
| Standardmäßig aktiv | Ab Werk aus — Sie müssen es aktivieren |
|---|---|
| Gateway an Loopback gebunden | Sandboxing |
| Pairing-Code für unbekannte DM-Absender | Ausführungsfreigaben |
| Markierung nicht vertrauenswürdiger Werkzeugausgaben | Inkognito-Modus |
| NAT64- und Unspecified-Target-Netzsperren | Verschlüsselung von Secret-Store-Werten im Ruhezustand (nicht verfügbar) |
Automatisches Skill-Lernen in auto, nur bei Neuinstallationen | Webhook-Ziele im privaten Netz |
Zusammengestellt aus den Release Notes v2026.8.1 und OpenClaws Sicherheitsdokumentation, abgerufen am 1. September 2026.
Was sich für jemanden ändert, der kein Entwickler ist
Zieht man Plugin-Verträge und SQLite-Migration ab, bleibt eine Sache, die normale Nutzer betrifft: Die Installationshürde ist deutlich gesunken. Wer den Weg selbst gehen möchte: Wir haben dazu eine Schritt-für-Schritt-Anleitung für Einsteiger geschrieben, die den gesamten Weg vom Download bis zum ersten Gespräch abdeckt.
Der unterstützte Installationspfad hält App oder Befehl jetzt auch nach dem Setup verfügbar. Eine aus dem Download-Ordner geöffnete Mac-App kann anbieten, sich selbst nach „Programme" zu verschieben, wo Updates und Start bei Anmeldung korrekt funktionieren. Unter Linux und anderen Unix-Systemen macht der Installer openclaw in neuen Terminal-Sitzungen verfügbar, ohne dass jemand eine Shell-Startdatei bearbeiten muss. iPhone, iPad und Android platzieren Pairing und Berechtigungen dort, wo Menschen sie erwarten. Und es gibt jetzt einen Linux-Desktop-Begleiter mit Ersteinrichtung, Tray- und Dienststeuerung, eingebetteter Control UI, Deep Links, Autostart und nativen Benachrichtigungen — die Release Notes weisen allerdings selbst darauf hin, dass die Verfügbarkeit der .deb- und AppImage-Pakete als v2026.8.1-Downloads „noch nicht verifiziert" ist.
Automations bekamen dieselbe Behandlung. Der mitgelieferte IMAP-Watcher lässt authentifizierte neue Mail aus einem bestehenden Postfach einen eingeschränkten Lese-Agenten starten, ohne einen HTTP-Hook offenzulegen — standardmäßig deaktiviert, nur eingehend, mit Pflicht zu Absender-Allowlist und Authentifizierung, und ohne die Möglichkeit, Mail zu senden oder zu ändern. Das ist das Schul-E-Mail-Beispiel aus dem Release-Beitrag, ausgeliefert als begrenztes Least-Privilege-Primitiv statt als „Gmail verbinden"-Button. Gmail-Automations können einen akzeptierten Batch jetzt in einen isolierten Lauf pro Nachricht aufteilen und Gesendet- und Entwurfsmail filtern.
OpenClaw setzt weiterhin Vertrautheit mit der Kommandozeile voraus und verlangt, dass Nutzer Sicherheitskontrollen sorgfältig konfigurieren. Ein Projekt-Maintainer hat gewarnt, dass Menschen ohne Kommandozeilenkenntnisse das System möglicherweise nicht sicher betreiben können; im März 2026 schränkten chinesische Behörden aus Sicherheitsbedenken den Betrieb von OpenClaw-Apps auf Bürorechnern staatseigener Unternehmen und Behörden ein. Das geführte Setup senkt die Installationshürde, beseitigt diese Risiken jedoch nicht.
Veröffentlichungsdatum und Quellenhinweise
Die Release Notes behandeln Installation, Messaging, Memory, Skills, Modelle, Automatisierungen, Browser- und native Apps, Plugins sowie Sicherheit. Die mehr als 16.000 Pull Requests und 933 Mitwirkenden sind vom Projekt gemeldete Zahlen, keine unabhängig geprüften Gesamtwerte.
Einige Berichte datieren das Release auf den 30. August 2026; GitHub verzeichnet die Veröffentlichung der stabilen Version v2026.8.1 am 31. August 2026 um 03:30 UTC. Dieser Artikel verwendet den Veröffentlichungszeitpunkt aus der Primärquelle.
Für eine Lizenzentscheidung sollten Sie die LICENSE-Datei des Repositorys heranziehen, nicht GitHubs API-Erkennung NOASSERTION oder eine Zusammenfassung Dritter.
Steinbergers Beschreibung von „unbegrenzter Rechenleistung" und lokalen Harnesses als „Relikte der Vergangenheit" gibt seine Darstellung der Arbeitsweise des Teams wieder. Sie wurde am 31. August 2026 veröffentlicht und ist keine unabhängige Bewertung.
Fazit: Open-Source-KI ist keine Geschichte über Gewichte mehr
Zwei Jahre lang bedeutete „offene KI" eine Datei, die man herunterladen kann. Die interessante Frage lag immer eine Ebene höher: ob auch der Teil, der Ihre Zugangsdaten hält, Ihren Posteingang liest und entscheidet, was als Nächstes passiert, etwas wird, das man inspizieren, forken und selbst betreiben kann — oder ob er im Produkt eines Anbieters bleibt, wo Modellwahl, Oberfläche und Speicher zu einer einzigen Alles-oder-nichts-Entscheidung gebündelt sind.
Ein Release mit 933 Mitwirkenden, einem Setup-Assistenten, der Ihre bestehenden Abos liest, einem lokalen Modellpfad mit 64K Standardkontext und einem dokumentierten Downgrade-Verfahren ist, wie die Antwort aussieht, wenn sie in die andere Richtung fällt. Sie ist keine polierte Antwort. Sandboxing ist aus, Geheimnisse sind im Ruhezustand unverschlüsselt, Teilen ist ausdrücklich keine Sicherheitsgrenze, und ein entschlossener Angreifer gewinnt weiterhin vier von fünf Mal. Aber das sind jetzt veröffentlichte Einschränkungen mit Issue-Nummern — eine kategorial andere Lage als Nichtwissen.
Geteilte Cloud-Sitzungen sind ein früher Versuch, den angesammelten Kontext eines Agenten bei einem Betreiberwechsel zu bewahren. Für Teams, die Agenten nutzen, wird Kontinuität — nicht allein Leistungsfähigkeit — darüber entscheiden, ob diese Ebene nützlich wird.
Wo Telli.sh hineinpasst: Die Übergabeklippe ist nicht agentenspezifisch — sie ist das älteste Problem von Meetings. Die Stunde Kontext, die im Raum lag, verdunstet, und was bei der Person ankommt, die gefehlt hat, ist eine Zusammenfassung, die die Schlussfolgerungen bewahrt und die Begründungen verloren hat. Telli.sh nimmt das Meeting auf, hält die Sprecher auseinander, übersetzt live in 15 Sprachen und hinterlässt ein durchsuchbares Transkript und strukturierte Notizen — damit die Übergabe die tatsächliche Aufzeichnung trägt statt die komprimierte Erinnerung von jemandem.
Quellen
- OpenClaw Release Notes, v2026.8.1 (alias OpenClaw 2.0) — die Warnung zur fehlerhaft veröffentlichten Beta
2026.9.1-beta.1, die SQLite-Speicher- und Downgrade-Warnung, das geführte Setup, die Control-UI-Latenzzahlen, das Verhalten des Secret Store, die Messaging-Änderungen, die Bereinigung der Plugin-SDK-Verträge und das Brückenfenster bis 12. Oktober 2026; abgerufen am 1. September 2026 - OpenClaw-Blog, „OpenClaw 2.0, Accidentally", 31. August 2026 — 933 Mitwirkende, 569 Erstbeitragende, über 16.000 Pull Requests, 106 Releases in 230 Tagen, die Zahl von rund 50 % aller je gemergten PRs sowie die Beispiele Schul-E-Mail und iPad-Rechnung
- MarkTechPost, „OpenClaw Releases OpenClaw 2.0", 30. August 2026 — die 575-ms-Startzeit und die Zahlen 140→45 Requests, die Setup-Quellen Codex/ChatGPT/Claude/Ollama/LM Studio, GPT-5.6 als Standard, Gemma 4 und der 64K-llama.cpp-Kontext sowie die Ergebnisse der Prompt-Injection-Arena mit 272.000 Angriffen
- Help Net Security, „The OpenClaw 2.0 release moves your sessions into SQLite", 31. August 2026 — die Einordnung, dass Teilen keine Sicherheitsgrenze ist, der tatsächliche Umfang des Inkognito-Modus und der unverschlüsselte Transkript-Snapshot im Browser-Profil
- Cybersecurity News, „OpenClaw 2.0 Released With Major Security Upgrades for AI Agents, Plugins and Credentials", 31. August 2026 — private Zugangsanfragen über maskierte Eingabe, der optionale zielbeschränkende Proxy und der geteilte Zugangsdatenspeicher für Teams
- VentureBeat, „OpenClaw 2.0 is here: What it means for enterprises", 1. September 2026 — standardmäßig deaktiviertes Sandboxing und Ausführungsfreigaben, der NanoClaw-Vergleich, die erweiterte Audit-Fläche und das Fazit „Primitive in Policy verwandeln"; enthält Steinbergers X-Post vom 31. August 2026
- OpenClaw-Dokumentation, Cloud Sessions — wie eine geteilte Session Transkript und Kontext über eine Übergabe hinweg bewahrt
- OpenClaw-Dokumentation, Updating — Verhalten von
openclaw update, das Flag--dry-run, Release-Kanäle und der Downgrade-Pfad über die Session-SQLite-Migration hinweg - GitHub REST API,
openclaw/openclaw— 388.419 Sterne, 81.534 Forks, 5.949 offene Issues, Repository erstellt am 24. November 2025, und derv2026.8.1-Release-Zeitstempel 31. August 2026, 03:30 UTC; abgerufen am 1. September 2026 - Wikipedia, „OpenClaw" — die Namensgeschichte Warelay → CLAWDIS → Clawdbot → Moltbot → OpenClaw, die Markenbeschwerde von Anthropic, die Stern- und Fork-Zahlen vom 2. März 2026, die Kommandozeilen-Warnung eines Maintainers und die chinesischen Beschränkungen vom März 2026; abgerufen am 1. September 2026
- Unser Beitrag zum Stealth-Modell Ox Alpha und GLM-5.3-Flash — der Preisverfall bei offenen Gewichten, auf dem dieses Release aufsitzt
- Unser Vorher-Nachher zum Comeback lokaler Modelle — die 27B-Open-Weight-Zahlen und der Aufholverzug