一条安装命令加一个机器人令牌:写给从没跑过智能体的人的 OpenClaw 2.0 上手指南
一份逐条核对过的 OpenClaw 2.0 新手安装指南:需要的 Node 版本、给智能体接上模型的三条路线及各自成本、v2026.8.1 新引导式初始化按顺序问的六件事、Telegram 四步配对、第一周值得跑的三个任务、把影响范围压小的第一天权限设置,以及新装机器真正会撞上的五个失败。
关于安装 OpenClaw 的官方数字,平淡得恰到好处。安装脚本要 2 到 5 分钟 。QuickStart 初始化"几分钟"。然后你敲 openclaw dashboard,浏览器标签页打开,你发一条消息,有东西回你。
所以难的不是安装。难的是之后那一周:决定这东西能碰什么、该让它做什么,以及它一言不发坐在那儿而你完全不知道为什么的时候该怎么办。
这篇是我们那篇2.0 到底改了什么的实操搭档。这里没有分析,只有流程:要准备什么、确切敲哪些命令、新的引导式初始化按什么顺序问你什么、怎么接上 Telegram、三个尺寸合适的首批任务、第一天该定下的权限,以及新装机器真正会撞上的五个失败。下面每条命令都取自 2026 年 9 月 1 日核对过的 OpenClaw 官方文档。文档没说的地方,本文会直说,而不是猜。
速读
- 你需要 Node.js 22.22.3+、24.15+ 或 25.9+(推荐 Node 26),以及一个 AI 来源:已有的 Claude 或 ChatGPT 登录、一个 API 密钥,或者一台本地模型服务器。
- 新手路线就一行:
curl -fsSL https://openclaw.ai/install.sh | bash— 缺 Node 会替你装上,还会顺带拉起初始化。- 2.0 的引导式初始化会先去找你已经能用的 AI 通道,并且 在真实 completion 成功之前不会保存模型路由 。这一个改动堵掉了旧版安装最常见的静默失败路径。
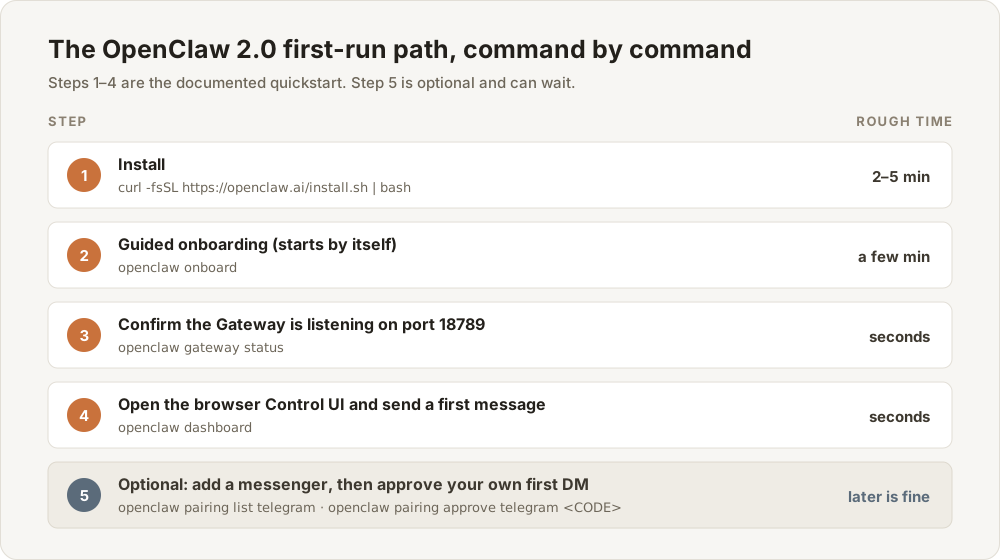
第 1 到 4 步是文档写明的快速开始。来源:OpenClaw "Getting started" 与 "Install",2026 年 9 月 1 日获取。
动手之前要准备的东西
三样前提,其中只有一样需要你做决定。
受支持的 Node.js 。 OpenClaw 安装页列出的是 Node 22.22.3+、24.15+ 或 25.9+ ,推荐 Node 26 。用 node --version 查一下。要是完全没装 Node,安装脚本会替你装 — macOS 上装 Node 26,Linux 上装 Node 24 LTS 。
一台醒着的机器。 macOS、Linux、Windows 都行。文档把取舍写得很直白:笔记本摩擦最小,能直接访问本地文件和一个看得见的浏览器窗口,但休眠、断网、系统更新都会打断它。小服务器一直在线,但没有屏幕。文档给出的 VPS 最低配置是 1 vCPU、1 GB 内存、约 500 MB 磁盘,留余量建议 2 GB 以上内存。4 GB 的树莓派 4 完全够用,因为树莓派只跑网关,模型本身是走网络调用的。
就从你手上这台笔记本开始。以后复制两个目录就能整体搬走,文档里有迁移步骤。
一个 AI 来源。 这里是决策点。OpenClaw 不附带模型,它只负责连上一个。
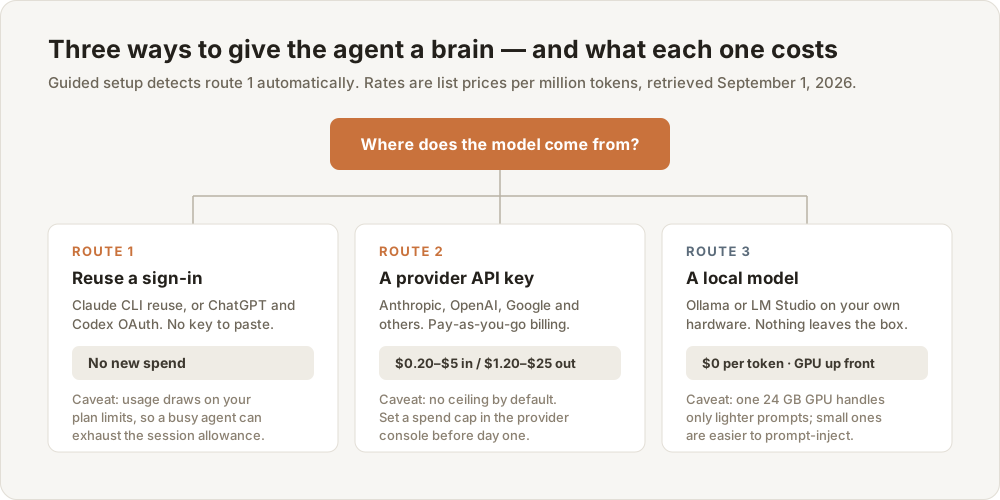
引导式设置会自动检测路线 1 。价格为 2026 年 9 月 1 日获取的厂商标价。
| 模型来源 | 花费 | 适合谁 | 坑在哪 |
|---|---|---|---|
| 已有 Claude 订阅(Pro / Max / Team / Enterprise) | 无新增支出 | 已经每月付钱给 Anthropic 的人 | OpenClaw 复用你的 Claude CLI 登录。Anthropic 目前把这条路径算作订阅套餐额度内的使用,而非另一份免费配额,所以话多的智能体可能吃光你的会话预算 |
| 已有 ChatGPT 或 Codex 订阅 | 无新增支出 | 已经在用 ChatGPT 套餐的人 | 通过 Codex OAuth 完整支持,初始化可以替你跑完 OAuth 流程。OpenAI 明确允许在 OpenClaw 这类外部工具中使用订阅 OAuth |
| 厂商 API 密钥 | 按 token 计费 | 想要可预测计费的人 | 标价跨度很大:Claude Sonnet 5 是每百万输入 token 2 美元、输出 10 美元;Claude Opus 5 是 5 美元和 25 美元;OpenAI 的 gpt-5.6-luna 是 0.20 美元和 1.20 美元 |
| 本地模型(Ollama、LM Studio) | 每 token 零成本 | 数据绝不能离开你的硬件 | 硬件门槛是真的。OpenClaw 自家的本地模型页写着单张 24 GB 显卡"只能处理较轻的提示,而且延迟更高",并警告小尺寸或重度量化的模型更容易被提示注入 |
给 API 密钥那一行配个真实数字,因为"按 token 计费"在你做决定时毫无信息量。假设每天 30 轮对话,每轮送出约 8,000 token 的上下文、拿回 700 token,那就是每天 240,000 输入 token、21,000 输出 token 。按 Claude Sonnet 5 的标价,每天约 0.69 美元,一个月 21 美元上下 。换成 gpt-5.6-luna,每天约 0.07 美元,一个月 2.20 美元上下 。这是拿公开标价做的算术,不是实测账单 — 你的上下文会比想象中大,缓存又会扳回一部分。但量级立住了:是几美元,不是几百美元。
第一次安装我们的建议是:有已经在付的订阅就用它,引导式设置不用你粘贴任何东西就能找到。没有的话就随便找家厂商拿个 API 密钥,并且在跑初始化 之前 到那家的控制台里设一个硬性消费上限。本地模型留到以后,它是个正当的终点,但作为起跑线很糟糕。
安装:一行命令,外加两条值得知道的备选
文档指定的新手路线是安装脚本。它识别系统、必要时装 Node、装上 OpenClaw,然后拉起初始化 — 一条命令代替四个决定。
macOS / Linux / WSL2:
curl -fsSL https://openclaw.ai/install.sh | bash
Windows PowerShell:
iwr -useb https://openclaw.ai/install.ps1 | iex
安装到此为止。另有两条备选,即便今天不用也值得知道。
桌面应用 ,如果你不想住在终端里。Windows 有一个签名的 Hub 安装包,像普通 Windows 程序一样运行;macOS 有一个菜单栏应用,在项目 GitHub 发布页上以 .dmg 形式分发。两者都能在首次运行时配好一个本地网关。
npm ,如果你已经自己管着 Node 。在 npm 12 或 npm 11.16 及以上:
npm install -g openclaw@latest --allow-scripts=openclaw
openclaw onboard --install-daemon
--allow-scripts=openclaw 这个参数很关键:npm 12 默认拦截未批准的生命周期脚本,不加它 npm 会把 OpenClaw 的 preinstall 和 postinstall 报成 "blocked because they are not covered by allowScripts" 。在 npm 11.15 及更早版本上,同样的命令不要带这个参数。Docker、Podman、Nix、从源码用 pnpm 构建也都有文档,而且它们在你的第一个小时里都是错误选择。
2.0 的引导式初始化按顺序问你什么
这是 v2026.8.1 对新手体验改动最大的地方,所以值得在它出现之前先了解。安装脚本会替你拉起的 openclaw onboard 现在走一条六步引导路径:
- 接受安全提示。 请读它。那一屏陈述的是你正在接受的信任模型,本文后面会用大白话拆开讲。
- 只读检测开始跑。 它会寻找你已配置的模型、API 密钥环境变量、受支持的本地 AI CLI,以及可达的 Ollama 或 LM Studio 服务器上已经装好的、支持工具调用的模型。这一步绝不会下载模型。有两项文档写明的排除:Gemini CLI 和 Antigravity 不作为检测到的设置路线提供 ;Pi 和 OpenCode 的安装可能作为参考被列出,但不能当作推理路线。
- 用一次真实 completion 测试第一个候选。 失败就告诉你原因并换下一个候选,而不是把坏掉的路由存下来。
- 如果检测一无所获,就自己挑厂商。 第一层菜单是 OpenAI、Anthropic、xAI(Grok)、Google、OpenRouter,其余在 More… 里,未列出的端点走 Custom Provider 。第二层菜单展示该厂商的区域、套餐,以及支持的浏览器、设备、API 密钥或令牌认证方式。每条路线都过同一道真实 completion 测试。选 Skip for now 就直接退出。
- 只有验证通过的路由会被保存 ,连同它所需的凭据或插件状态。这一步不会动你的工作区和网关设置。
- 设置助手启动 ,用那个验证过的模型以对话方式配置其余部分 — 工作区、网关、频道、智能体、插件。
然后自己验证一下:
openclaw gateway status     # 应显示网关在 18789 端口监听
openclaw dashboard          # 在浏览器中打开 Control UI
在 Control UI 的聊天框里打一条消息。有回复,就说明每一层都通了。
重点在这里,也是关于 2.0 最值得理解的一件事:引导流程不会保存一条它没有验证过能用的模型路由。 因此在已配置好的机器上重跑 openclaw onboard 本身就是一次修复。它会先测当前的默认模型,检查失败时绝不悄悄换掉你的模型,而是停下来问你怎么办。
引导式初始化有两件事是刻意不做的。它不处理远程网关设置、频道配对向导、守护进程控制、技能和导入 — 那些归 openclaw onboard --classic 的经典向导管。另外,以后要换模型厂商或认证方式,得退出助手再跑一次 openclaw onboard ;对话式助手不会打开厂商配置流程。
接上 Telegram:四步,外加一个要你自己找出来的数字
文档把 Telegram 列为最快能接上的频道,因为除了一个机器人令牌之外什么都不需要。它的私信策略默认是 pairing,这是个安全的默认值,也是第 3 步存在的原因。
-
创建机器人。 在 Telegram 里给 @BotFather 发消息(确认这个用户名一字不差),执行
/newbot。按提示走完,保存它给你的令牌。你也可以用 BotFather 的网页应用走 UI 流程。 -
把令牌写进配置 ,位置在
~/.openclaw/openclaw.json:
{
  channels: {
    telegram: {
      enabled: true,
      botToken: "123:abc",
      dmPolicy: "pairing",
      groups: { "*": { requireMention: true } },
    },
  },
}
环境变量 TELEGRAM_BOT_TOKEN 仅对默认账号作为兜底生效。Telegram 不 使用 openclaw channels login telegram — 把令牌放进配置或环境变量,然后启动网关。
- 启动网关、给机器人发私信、批准你自己:
openclaw gateway
openclaw pairing list telegram
openclaw pairing approve telegram <CODE>
配对码 1 小时 后过期。过期了就再给机器人发条消息拿新的。
- 找出你的 Telegram 数字用户 ID 并固定下来。 配对批准只给了私信访问权,不是全局授权。文档推荐的隐私友好做法是:给机器人发私信,跑
openclaw logs --follow,从日志行里读from.id。官方 Bot API 的做法是curl "https://api.telegram.org/bot<bot_token>/getUpdates"然后读message.from.id。第三方 ID 机器人也存在,但隐私上差一截。拿到号码之后,文档对单人所有的机器人给出的建议是用dmPolicy: "allowlist"并把数字 ID 明确写进channels.telegram.allowFrom,而不是依赖过去的配对批准。
群组是另一个决定,也带着另一个坑。Telegram 机器人默认处于 Privacy Mode ,这会限制它压根能收到哪些群消息。想让它看到全部,要么用 BotFather 的 /setprivacy 关掉隐私模式,要么把机器人设为群管理员 — 而且切换之后必须 在每个群里把机器人移除再重新加入 ,Telegram 才会应用这个变更。第一天干脆跳过群组。
Discord、Signal、WhatsApp、Slack、iMessage、Matrix、Microsoft Teams 等二十多个频道都受支持,各有各的文档页。但没有一个能像一个机器人令牌那样快地立起来。
第一周尺寸合适的三个任务
智能体擅长取回、总结、盯着、提醒。它在"做错代价高且没人复核"的事情上并不可靠。第一批任务请挑那种做错了只值五秒钟烦躁的。
任务一:一次性提醒。 它能证明调度器、模型和投递路径三者协同可用,而且跑完自己删掉。
openclaw automations create "2026-09-08T09:00:00Z" \
  --name "Reminder" \
  --session main \
  --system-event "Reminder: review the OpenClaw permissions I set on day one" \
  --wake now \
  --delete-after-run
任务二:每天重复的晨间简报。 调度参数接受标准 cron 表达式,提示词是第二个位置参数。
openclaw automations create "0 7 * * *" \
  "Summarize what changed in my workspace notes since yesterday." \
  --name "Morning brief"
然后去看看你造出来的东西,因为读运行记录才是搞懂智能体实际做了什么的办法:
openclaw automations list
openclaw automations runs --id <job-id>
关于自动化,有两条性质现在就该记住。它们跑在 网关进程内部 ,也就是说只有网关活着调度才会触发 — 合上的笔记本就是停摆的调度器。另外每次运行都会生成一条后台任务记录,所以 openclaw tasks list 和 openclaw tasks audit 给你的是审计线索,而不是一团谜。
任务三:针对你自己材料的只读工作。 把智能体指向它的工作区,让它总结、查找、比较。不写入、不碰邮件、不碰日历、不碰 shell 。你在做的是校准:这样过一周,你会具体知道它哪些请求做得漂亮、哪些请求答得自信却是错的。那份校准才是第一周真正的产出,而不是那些自动化。
暂时该按住的:文档里的邮件路径,也就是 IMAP 触发器,确实是个有用的模式,但它自己的文档是把它配在一个专用的受限读取智能体后面的 — tools.profile: "minimal" 、workspaceAccess: "none" 的沙箱、发件人白名单,以及基于 DMARC 的发件人认证。让陌生人的文本触及模型,这个偏执程度刚刚好,而它不是第一天的项目。
第一天的边界:先决定它能够到哪里,再决定它能做什么
OpenClaw 的安全文档开篇就说明它出厂时是保守默认值 — 网关绑定回环地址,多数频道对陌生私信回一个配对码而不是直接处理,群组访问在提及门后面走白名单。你第一天的工作,主要就是别把这些拆了。
信任模型,用大白话说。 一个网关等于一个信任边界。所有能给启用了工具的智能体发消息的人,都共享这个智能体的工具权限。这对你自己没问题,对已经彼此信任的队友没问题,而互相敌对的用户共用一个智能体则是明确不支持的。任何能修改 ~/.openclaw 下文件的人,按定义就是受信任的运维者。如果你必须服务互不信任的人,文档给的答案是拆分网关,最好连操作系统用户或主机都分开,而不是靠巧妙的配置。
一条命令告诉你有没有跑偏:
openclaw security audit
openclaw security audit --fix    # 只应用范围很窄的安全修复
审计自己的分诊顺序就是一份不错的新手优先级清单:任何"开放"叠加已启用工具的情况排第一,然后是公网暴露,然后是浏览器控制暴露,然后是文件权限,然后是插件,最后才是模型选择。
第一周不要接的东西。 别把任何 dmPolicy 设成 "open" — 那意味着任何找到或猜到你机器人用户名的 Telegram 账号都能指挥它。别把网关暴露到回环之外,也别启用 Tailscale Funnel 。别启用 tools.elevated ,那是让 shell 命令跑到沙箱外面的逃生口。别装你没读过的插件。还有,尽量用你能拿到的最强的当代模型,因为文档明说更弱、过度量化的模型更容易被提示注入 — 而一旦一个带工具的智能体开始读别人写的文字,这件事就要紧了。
能只读的地方就从只读开始。 文档里的只读画像把 workspaceAccess: "ro" 的沙箱和一份工具拒绝清单组合起来:
{
  agents: {
    entries: {
      family: {
        default: true,
        workspace: "~/.openclaw/workspace-family",
        sandbox: { mode: "all", scope: "agent", workspaceAccess: "ro" },
        tools: {
          allow: ["read"],
          deny: ["write", "edit", "apply_patch", "exec", "process", "browser"],
        },
      },
    },
  },
}
怎么把它停下来。 在需要之前就知道,而不是之后。
openclaw gateway stop        # 停止托管服务
openclaw gateway restart     # 重启(别用 stop + start 串起来代替)
openclaw backup create       # 做破坏性操作前先快照
openclaw uninstall --dry-run # 看清楚卸载究竟会删掉什么
openclaw gateway stop 在非交互 shell 中需要 --force 。macOS 上它会把 LaunchAgent 从当前启动会话中移除;如果你要这次停止在重启后依然有效,加上 --disable 。万一真出了事,事件响应的顺序是:停掉进程,把 gateway.bind 改回 "loopback" ,然后把有风险的私信切到 dmPolicy: "disabled" 并删掉所有 "*" 全允许条目。
新手真正会撞上的五个失败
装完了却报 openclaw: command not found 。 几乎必然是 PATH 问题 — npm 的全局 bin 目录不在你 shell 的 PATH 里。用 node -v 、npm prefix -g 、echo "$PATH" 诊断。Windows 上查 npm config get prefix ,把那个目录加进用户 PATH,然后重开 PowerShell 。
安装脚本看起来卡住了。 带 --verbose 重跑就能拿到真正的反馈:curl -fsSL --proto '=https' --tlsv1.2 https://openclaw.ai/install.sh | bash -s -- --verbose 。PowerShell 安装脚本没有 verbose 开关,改用 Set-PSDebug -Trace 1 包一层。
初始化打出了唤醒那句话却没有任何回复,token 计数卡在 0 。 说明智能体压根没跑起来。重启网关,然后按这个顺序查认证和日志:
openclaw gateway restart
openclaw status
openclaw models status
openclaw logs --follow
openclaw doctor
如果你跳过了模型设置,初始化会给出 "Model auth missing" 提示 — 用 openclaw configure --section model 补上。
Telegram 启动时报 getMe returned 401 。 那就是机器人令牌的 Telegram 认证失败,没别的解释。去 BotFather 重新复制或重新生成令牌,然后更新 channels.telegram.botToken 。启动过程中的 deleteWebhook 401 Unauthorized 也是同一个坏令牌在另一个调用上冒出来。
机器人不理群消息。 按顺序查三件事:隐私模式是不是还开着(BotFather /setprivacy ,然后把机器人移除再加回去)、那个群是不是真的列在 channels.telegram.groups 里,以及 openclaw logs --follow 给出的跳过原因是什么。以 -100 开头的负数超级群 ID 属于 groups 而不是 groupAllowFrom — 这是个真的很常见的混淆。
上面都不管用时,一条命令能把你这台机器的状态变成一份诊断:openclaw triage 跑只读健康检查,把发现写成一份已脱敏的提示词,然后问你要不要把它交给你机器上的某个编码智能体。在你选定之前不会有任何东西离开这台机器,密钥、令牌、原始聊天负载和原始日志都被排除在提示词之外。
接下来去哪儿
目的地是文档,而这套文档异常好逛:任意页面 URL 后面加 .md 就能拿到干净的 Markdown,docs.openclaw.ai/llms.txt 是一份包含每个页面和一行说明的完整索引。第一天值得收藏的是 Getting started 、Channels 、Security 和 Automations 。openclaw docs 能在终端里搜这份索引。
临走前一条诚实的限制。智能体会犯错,而带工具的智能体犯的错会碰到东西。OpenClaw 自己的文档把这句话说得很白:搜索、抓取、MCP、插件和浏览器返回的文本,在模型看到之前会被限长、规范化,并被明确标记为不可信 — 即便如此,"模型仍可能被它读到的敌意材料影响"。养成只授予刚好够完成任务的最窄权限的习惯,让边界只在某个具体任务逼你时才扩大。
结论:安装八分钟,剩下一周靠判断
安装确实就是一条命令。初始化确实能找到你已经在付钱的订阅。任何安装程序都替你做不了的,是决定一个自动运行的进程能以你的名义够到哪里 — 而分开"真正从智能体里拿到成果的人"和"两周后悄悄不再打开它的人"的,正是这个决定,不是安装。
从一个最多只能惹你烦的只读智能体开始。边界一次只放开一项权限,每一次都因为某个具体任务提出了要求。第一周会慢一些,第二个月会好得多。
在你没盯着的时候,你真正愿意交给一个程序去做的事情是什么?
Telli.sh 在其中的位置: 智能体处理你交给它的任务,Telli.sh 保存你和人交谈的记录。它为会议提供实时转写、说话人分离和 AI 摘要,支持翻译成 44 种目标语言、界面覆盖 15 种语言 — 让通话里做出的决定变成一条可检索的笔记,而不是一段记忆。如果你的智能体要依据团队的约定去行动,总得先有个东西把这份约定准确写下来。
来源
- OpenClaw — Getting started — Node 22.22.3+/24.15+/25.9+ 要求、安装命令、18789 端口上的
openclaw gateway status、openclaw dashboard与openclaw triage。2026 年 9 月 1 日获取 - OpenClaw — Install — 系统要求、桌面应用下载、npm / pnpm / bun 路径与 npm 12 的
--allow-scripts=openclaw策略、PATH 排障命令。2026 年 9 月 1 日获取 - OpenClaw — Onboarding (CLI) — 六步引导默认流程、真实 completion 验证门、厂商菜单、Gemini CLI 与 Antigravity 的排除、
--classic仍覆盖的范围。2026 年 9 月 1 日获取 - OpenClaw — v2026.8.1(即 OpenClaw 2.0)发布说明 — 引导式初始化成为本地 custodian 流程、设置完成后的浏览器优先交接、工具输出的不可信外部内容标记。2026 年 9 月 1 日获取
- OpenClaw — Telegram — BotFather
/newbot、配置块、openclaw pairing list/approve、1 小时配对码有效期、隐私模式与重新加群要求、-100超级群 ID 规则、getMe returned 401特征。2026 年 9 月 1 日获取 - OpenClaw — Security — 保守默认值、每网关一个信任边界的模型、
openclaw security audit与其分诊顺序、只读智能体画像、事件遏制步骤。2026 年 9 月 1 日获取 - OpenClaw — FAQ: first-run setup — 2 到 5 分钟安装估计、Claude CLI 复用及其套餐额度计费提醒、Codex OAuth 支持、唤醒无回复的恢复顺序、VPS 最低配置、笔记本与服务器的取舍。2026 年 9 月 1 日获取
- OpenClaw — FAQ: models and auth — 对启用工具的智能体推荐最强模型的建议,以及 Ollama 设置路径。2026 年 9 月 1 日获取
- OpenClaw — Automations 与
openclaw automations— 一次性与 cron 的create语法、网关内执行、运行历史。2026 年 9 月 1 日获取 - OpenClaw — Local models — 单张 24 GB 显卡的限制,以及对量化检查点的提示注入警告。2026 年 9 月 1 日获取
- OpenClaw —
openclaw gateway与openclaw uninstall— stop / restart 语义、非交互 shell 的--force要求、--dry-run卸载。2026 年 9 月 1 日获取 - Anthropic — 模型定价 — Claude Sonnet 5 每百万 token 2 美元 / 10 美元,Claude Opus 5 为 5 美元 / 25 美元。2026 年 9 月 1 日获取
- OpenAI — API 定价 — gpt-5.6-luna 每百万 token 输入 0.20 美元、输出 1.20 美元。2026 年 9 月 1 日获取
- 我们那篇讲 OpenClaw 2.0 究竟改了什么的搭档文章