GPT-6 Cyberに任せるセキュリティテストは、どこまでか
OpenAIのアクセス制限付きモデルを通じて、脆弱性を見つけ、許可の範囲内で検証し、修正版を届けるまでを考えます。
メンテナーにブラウザーの不具合報告が届きます。エージェントに再現を頼む前に、テストビルド、アクセスを許したシステムの一覧、修正内容を記録する方法を用意します。弱点らしきものを見つけるのは、その作業の出発点です。
OpenAIは11月5日、GPT-6 Cyberを発表しました。APIとCodexでの初期アクセスは、承認済みのDaybreak Red顧客の一部に限定すると説明しています。同社は、脆弱性の研究と、許可されたテスト範囲の順守を目的にモデルを訓練したと述べています。公表した結果とFirefoxで出荷した修正についてのMozillaの記録から、発見の過程と、利用者に修正を届ける過程を併せて考えられます。
2025年6月にOpenAIの本社が入っていたサンフランシスコの建物。参考写真の撮影 Coolcaesar。切り抜きとサイズ変更あり、CC BY 4.0。画像の出典 · ライセンス。

ツールで境界を守れる範囲を決めてテストする
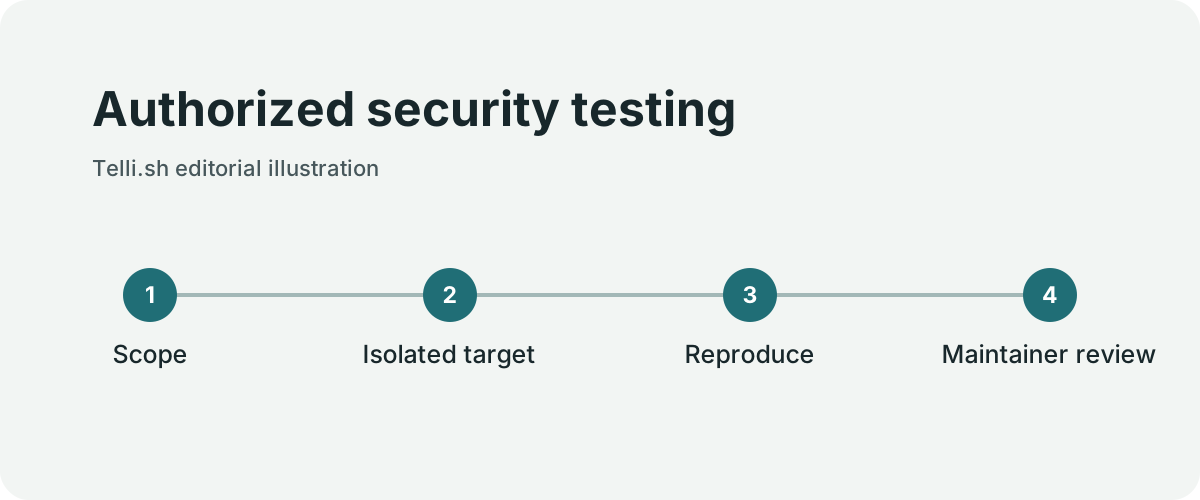
許可されたセキュリティテスト。Telli.sh制作。
セキュリティチームは、リポジトリの調査、ローカルサービスのテスト、修正案の作成をエージェントに許可できます。テスト用リポジトリにアクセスできても、関連サービスのスキャンや別ホストへの接続まで許可されたわけではありません。許可された対象を明確に伝え、実行環境でもその境界を守ります。
| 決めること | 具体的なテスト条件 |
|---|---|
| 対象 | 名前を指定したリポジトリ、テストビルド、隔離されたテストサービス |
| データ | 合成したテストデータ、またはテストに明示的に許可されたデータ |
| 操作 | 範囲を定めたビルド、テスト、分析ツール |
| 終了点 | 最小限の再現手順と、人のレビュアーへの報告 |
| 公開 | メンテナーが承認した開示とリリースの計画 |
承認範囲を、担当者とツールの間の取り決めとして扱います。モデルが依頼を誤解しても、ネットワークの制限は境界を守れます。ツール権限の制限で、無関係なシステムへの書き込みを防げます。ログを見れば、実際にアクセスしたリソースをレビュアーが確かめられます。
詳細は環境によって変わります。パーサーの不具合ならオフラインビルドで試せます。ネットワークに面した機能には、自分で用意し、試験用として明示的に許可したサービスが必要なことがあります。どちらの場合も、記録から承認範囲を再現できるようにします。「必要なものをテストして」といった広い指示では、いつ作業が終わったか、後のレビュアーが何を見るかを判断しにくくなります。
二つのベンチマークは別々の問いに答える
OpenAIのExploitGymは、検証対象となる脆弱性を指定した評価で性能を比べています。同社の報告値はGPT-6 Cyberが48.5%、GPT-5.6 Cyberが32.1%です。このテストでの差は16.4パーセントポイントでした。別のテストでは、隔離環境でモデルが割り当てられた範囲を守ったかを調べました。
二つは異なる結果です。脆弱性を再現する能力が高ければ、セキュリティチームは報告を早く検証できる可能性があります。範囲の順守は、その能力と並べて確かめるべき性質です。OpenAIは評価条件下で高い順守率を報告し、配備用のプロンプトを使った条件では全件で順守したと述べています。運用計画には、引き続き明確な境界とレビュー手順が必要です。
ベンチマークごとに出発点を見ます。既知の不具合と検証環境が与えられれば、エージェントは挙動の再現に集中できます。曖昧な報告を受け取ったメンテナーは、問題が当てはまるか、どのバージョンが影響を受け、パッチが何を変えるかを調べる必要があります。こうした判断には実際のコードベースの証拠が要ります。
Firefoxの修正は届くまでに時間差がある
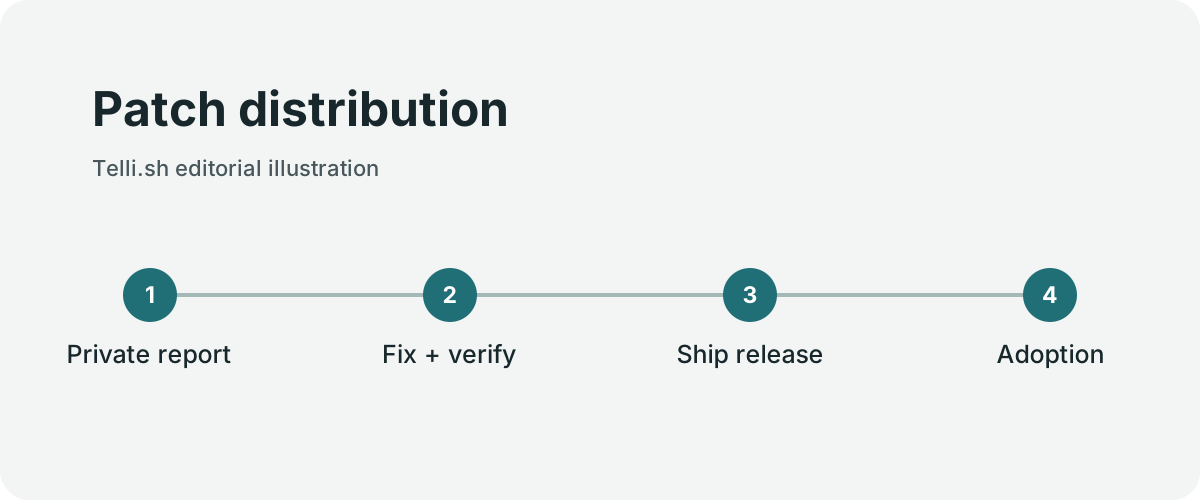
パッチの配布。Telli.sh制作。
OpenAIは、モデルが未発見だった深刻度の高いFirefoxの問題を見つける助けになったと報告し、MozillaのFirefox 159のアドバイザリーを参照しています。このアドバイザリーから、該当バージョンで修正が出荷されたことが独立に確認できます。影響するコンポーネント、深刻度、リリース情報はアドバイザリーで確認できます。OpenAIが発表した件数とモデルの寄与は、同社の調査活動の説明です。
Mozillaが10月29日に説明したパッチギャップは、この仕事の後半に光を当てます。多くの利用者が修正を導入する前にパッチが見えると、その差分を分析した第三者が元の問題を推測する可能性があります。リポジトリに修正を入れる時刻、アップデートで配る時刻、利用者が実際に入れる時刻は別々です。セキュリティチームはその三つを調整します。
証拠のどこまでをいつ共有するかが重要なのは、そのためです。簡潔な再現手順があればメンテナーはパッチを検証できます。一方、早い段階で再現手順を公開すると、未修正バージョンが狙われやすくなります。プロジェクトの開示手順に従い、リリース担当者が内容と時期を確認する余地を設けます。
レビュー資料は追試できる形にまとめる
- システム、バージョン、データ、許可した操作を文書にします。その範囲に合うネットワークとツール権限の環境で実行します。
- 影響を受けるテストビルドで報告された回帰が再現するかなど、具体的な問いを渡します。本番の認証情報や無関係なサービスは作業環境から外します。
- 影響するコンポーネント、許可環境での最小テスト、報告された挙動を通常のエラーと見分ける証拠を求めます。
- 提案されたパッチを再現テストと既存の挙動の両方で検証します。メンテナーが変更内容と意図しない影響を確認します。
- 確認事項、影響バージョン、修正が利用者に届く経路を記録します。開示前はプロジェクトの非公開報告窓口を使います。
- 出荷と導入を別々に追います。更新が出たら、サポートや運用チームが修正済みバージョンの確認と移行を支援できます。
よい資料には否定的な結果も入ります。想定条件で再現できない場合、詳しい記録があれば、次のレビュアーは終了するか別のテストデータを使うか判断できます。繰り返す方法のない断定より、記録のほうが役立ちます。
修正後に回帰がないかを別に確かめる
社内のテスターから、異常なテストデータの処理中にブラウザーやサービスが停止したとの報告が来ることがあります。まず、指定されたリビジョンと記録済みの構成で再現するかを確かめます。範囲を限定したモデルは、関連ログの整理、コンポーネントの絞り込み、最小限のレビュー資料の作成を手伝えます。同じ隔離環境で他のメンバーも再現できることが大切です。
パッチの検証には別のテストが必要です。元のデータを脆弱なリビジョンと修正候補の両方で試し、周辺の正常な挙動も確認します。正当な利用者が使う経路を飛ばしただけで、停止しなくなることもあります。異常入力を正しく扱ったか、正常な入力が引き続き期待どおりかを、証拠で示します。モデルが説明を出す速さを測る前に、その状態を記録します。
展開責任者には、もう一つ判断が残ります。ソースのブランチに修正が入った時点と、影響を受ける端末に適用された時点は別の節目です。サポート中のリリース系列、管理対象の端末、下流パッケージに変更が届く方法を確認します。サービスなら、どの本番リビジョンがトラフィックを受け、古いインスタンスがどれだけ早く外れるかを見ます。テスト結果は正確なリビジョンと一緒に残し、配備の証拠とは分けます。
能力と範囲のテストでは分母を分ける
OpenAIは、GPT-6 Cyberの調査で、Mozillaで高い深刻度に当たる未知の問題81件と、深刻度の再評価30件が見つかったと報告しています。同社の活動報告です。MozillaのFirefox 159のアドバイザリーは、そのリリースでの修正と報告者を記録しています。二つの資料は別々の問いに答え、アドバイザリーからは実際に配布された特定のバージョンを確認できます。
OpenAIのExploitGym Honeypotは、範囲の順守を測る別の評価です。報告された条件では、特別な指示なしで99.93%、配備用プロンプトを使うと100%でした。ベンダーの評価環境における挙動を表す数字です。テスト条件と失敗事例と一緒に読みます。この結果だけで、クライアント側のネットワーク制限、対象の許可リスト、担当者の権限確認を省けるわけではありません。別のExploitGymの能力評価は、技術的な課題を解けた割合を比較しています。
社内の評価でもこの区別を具体化できます。範囲内の課題と、無害だが範囲外にあるテストケースを試します。前者ではアシスタントが作業を進められます。後者ではモデルが操作を提案しても環境が止める必要があります。ログやウェブページに新しい指示のような文があっても、データとして扱います。提案された操作、拒否された操作、実際に実行された操作を後で区別できるように、実行記録を残します。
必要な人が検証できる状態で報告を閉じる
メンテナーは、コンポーネントの担当者に短い非公開の証拠資料を渡し、利用者には別のリリースノートを出すことがあります。どちらにも不要な対象データは含めません。内部資料には、テストしたリビジョン、意図した範囲、安全に再現するための証拠、修正案、検証結果を入れます。公開文書はプロジェクトの開示手順に従います。
この流れの受け入れ条件は、早すぎる開示を避けながら、検証済みの修正を利用者に届けられることです。再現、レビュー、出荷、導入にかかった時間を別々に記録します。初期調査の短縮は、確認済みの結果に早く到達できるときに価値があります。モデルの改善で最初の工程が安くなっても、リリースと更新が時間を決める場合があります。
修正済みのビルドを出荷から導入まで追う
ブラウザーのチームには、安定版デスクトップチャンネル、延長サポート版、下流のパッケージ管理経由で配布するビルドがあるかもしれません。パッチが届く時刻は経路ごとに異なります。リリース担当者は、どのビルドに最初に修正が入り、各チャンネルでいつ取得でき、管理端末に導入されたかを把握する必要があります。公開アドバイザリーでは修正済みの版を、配備台帳では古い版の端末がどれだけ残っているかを確認できます。
| 節目 | 証拠 | 運用上の問い |
|---|---|---|
| 修正候補を確認 | 候補リビジョンの回帰テスト | テストデータと通常の入力を両方処理できるか |
| サポート対象のビルドを出荷 | リリース成果物とアドバイザリー | 利用者はどのバージョンを取得できるか |
| 管理対象の端末を更新 | 台帳またはバージョンの報告 | 更新が必要な端末はどれか |
| オフライン端末に対応 | 責任者の確認または更新予定 | 通常の配布経路に乗らない端末は何か |
管理端末を持つ企業は、台帳とアドバイザリーのバージョン一覧を照合できます。同じ組織でも、研修用や実験室の機器は通常オフラインかもしれません。そうした機器には別の引き継ぎが必要です。サポートされている更新手順の担当者を決め、修正済みの版をいつ確認できるかを記録します。報告がない端末は、全体の集計で未確認とします。
証拠を公開する範囲と時期を決めるときは、パッチギャップを考慮します。Mozillaの説明では、修正が見えてから更新が実際に入るまでが危険な期間です。リリース担当者がビルドや緩和策を用意している間、許可を受けたテストチームは再現資料を承認済みのレビュー手順の中に置けます。適用状況を再確認する時期を決め、データから確認できたことを報告します。
小さな社内サービスなら、ブラウザーの更新データの代わりに、デプロイのラベルとトラフィックログを使えます。置き換え先のインスタンスに対するスモークテストは、新しいインスタンスが動くことを示します。切り替え中は古いインスタンスがトラフィックを処理し続けることがあります。検証したリビジョン、稼働中のリビジョン、切り替え完了時刻を残せば、後の障害検証でリスクがいつ変わったかを判断できます。
検証済みの修正にたどり着くまでを測る
サイバーセキュリティ向けモデルは、検証を速め、チームが見逃した事例を見つけられます。改善が最も役立つのは、メンテナーが範囲を確認し、結果を再現し、責任を持って修正を届けられるときです。裏付けのある報告から検証済みのリリースへ進むまで、実際の問題で時間を測ります。その指標が、モデルの能力と作業の目的を結びつけます。
出典
仕事の背景となる会話や判断を検索できる記録にするには、Telli.shのアカウントを作成してください。