GitHub がパッケージのインストール前にファイアウォールを置く
GitHub の新しいパッケージファイアウォールのプレビューは、依存物を取得する時点で判断します。価値を決めるのはポリシー、対象範囲、使える例外手続きです。
Wikimedia Commons で PD-textlogo と分類される GitHub のワードマーク。企業の識別用で、package firewall の画面ではありません。縦横比を保って拡縮し、中立色の余白を追加しました。推薦や保証を意味しません。

コーディングエージェントが便利な近道を提案します。パッケージを入れ、数行追加し、テストする。見えるコード変更は一分で確認できる量かもしれません。しかし依存物は別の判断も持ち込みます。開発環境やビルドに入る外部の成果物を、誰かが選んでいるのです。生成関数のレビューだけでは、この二つ目の問いには答え切れません。
10 月 20 日、GitHub は Enterprise Cloud 顧客向けにパッケージファイアウォールの公開プレビューを開始しました。データレジデンシーを使う顧客も対象です。設定した端末は、上流レジストリから取得する前にパッケージ要求をポリシー検査へ通します。最初の対象は npm です。これは商用セキュリティ機能であり、AI 支援開発と特に関係します。エージェントが依存追加を簡単にするほど、取得の瞬間に共通ルールを置く重要性が増します。GitHub 発表。
私たちの見方では、実在する境界と使える例外があれば、判断の前倒しは有益です。開発の流れにあるポリシー層として評価すべきでしょう。許可されたパッケージの中身が無害と証明されたわけではなく、遮断だけで保守者への評価が確定するわけでもありません。
新製品は見慣れた GitHub の作業の手前にある
GitHub はコード保管と共同作業の基盤で、プルリクエスト、自動化した Actions、開発を囲む安全機能があります。新しいファイアウォールは、端末、ランナー、エージェントがパッケージを求める場面に注目します。プルリクエストの確認や、すでにリポジトリにあるコードの修正提案とは別の位置です。
安全に関する発表が重なると、この違いは見落とされがちです。修正エージェントは脆弱なアプリコードを直し、ファイアウォールは成果物が設定済み端末に届く前の要求にルールを適用します。同じ開発過程の異なる部分を扱うので、一方が成功しても他方を調べる理由は消えません。
エージェントを使うチームには一貫性が魅力です。人の開発者は新公開の依存物を少し待つ社内慣行を覚えていても、新しいエージェントのセッションは知りません。要求経路で強制する規則なら、毎回の指示で繰り返す必要がありません。組織の好みを運用上の制約にすることが、最も面白い貢献です。
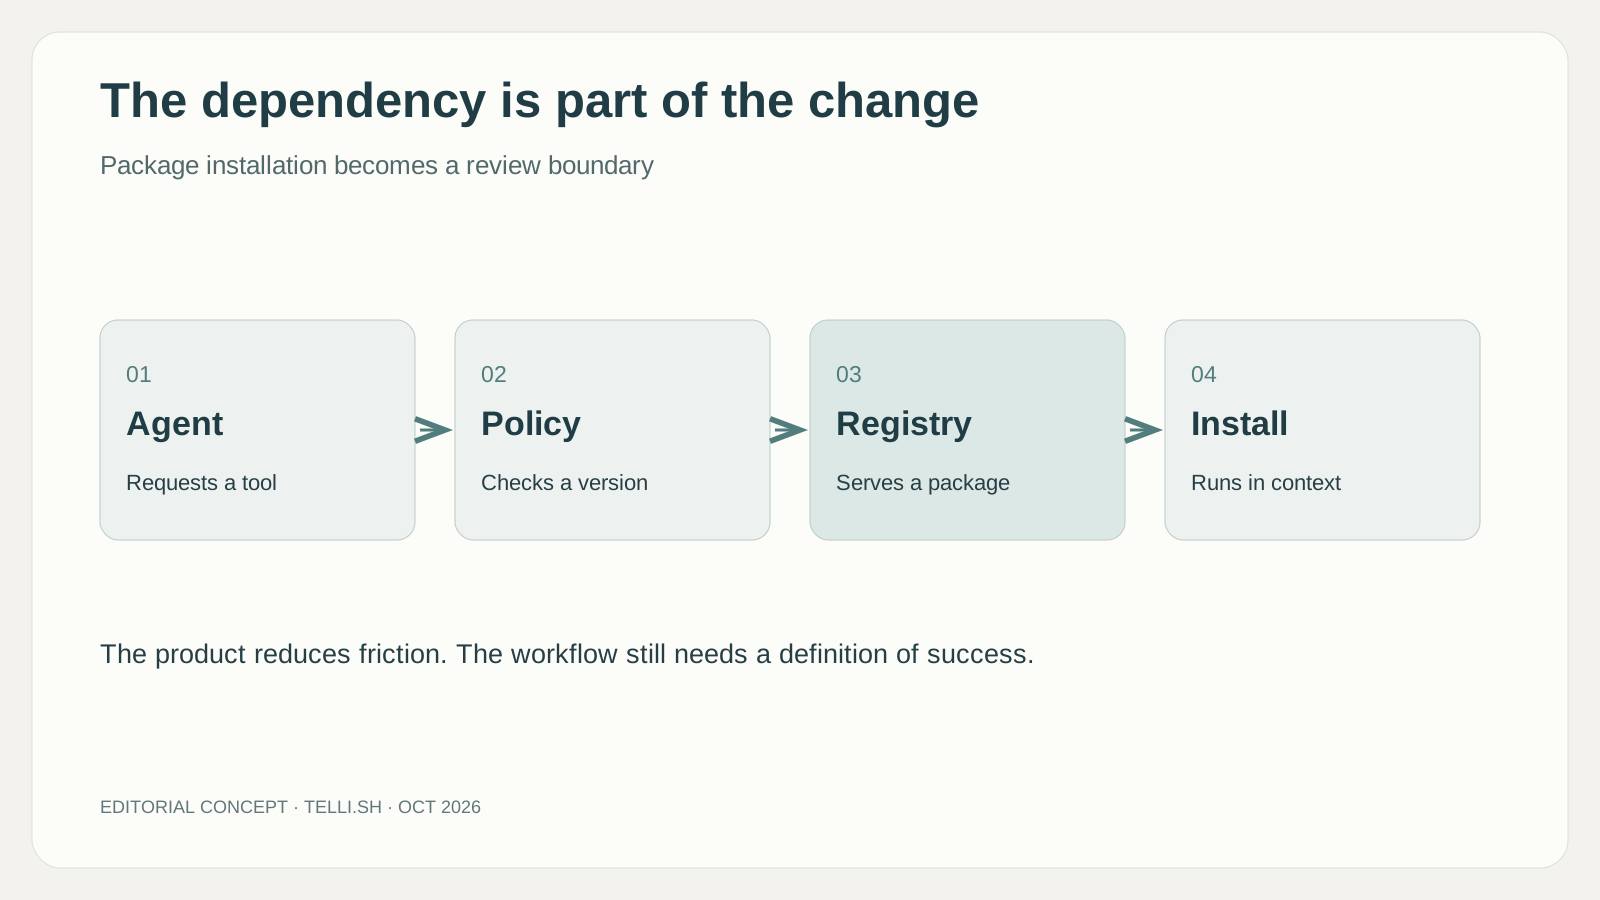
編集部独自の図。概念上の要求経路であり、配備全体の構成図ではありません。
プレビューで何を調べ、どこに適用するのか
発表された制御には、公開からの最低経過日数、GitHub Advisory Database によるマルウェアや脆弱性の確認、証明情報の低下などの供給網シグナルがあります。利用するよう設定した端末では、メタデータ要求とダウンロードの両方が通過します。遮断されたパッケージには例外申請の流れがあります。動作の説明。
文書では最低日数を 0~365 日に設定でき、0 は無効化、標準は 1 日です。待つことで新情報が現れる時間を作れますが、時間切れと同時に安全な成果物へ変わるわけではありません。遮断が開発出力にどう表示され、利用者がどう例外申請するかも説明されています。端末保護の文書。
対象範囲も検査項目と同じくらい重要です。全アプリの全依存物を自動保護するわけではありません。npm から始まり、端末は要求をファイアウォールへ送る必要があります。Python サービス、コンテナ画像、JavaScript アプリを持つチームには、複数の取得経路が残ります。JavaScript の中でも、実際にどの要求が強制された経路を通るかが有用な問いです。
商用条件も具体的です。プレビュー中は無料で、正式提供時には従量課金を予定します。試行は運用を理解する機会であり、ずっと無料という根拠ではありません。代表的な試験には開発者のたまの手動インストールだけでなく、CI やエージェントの要求も含めるべきです。提供条件と価格の状況。
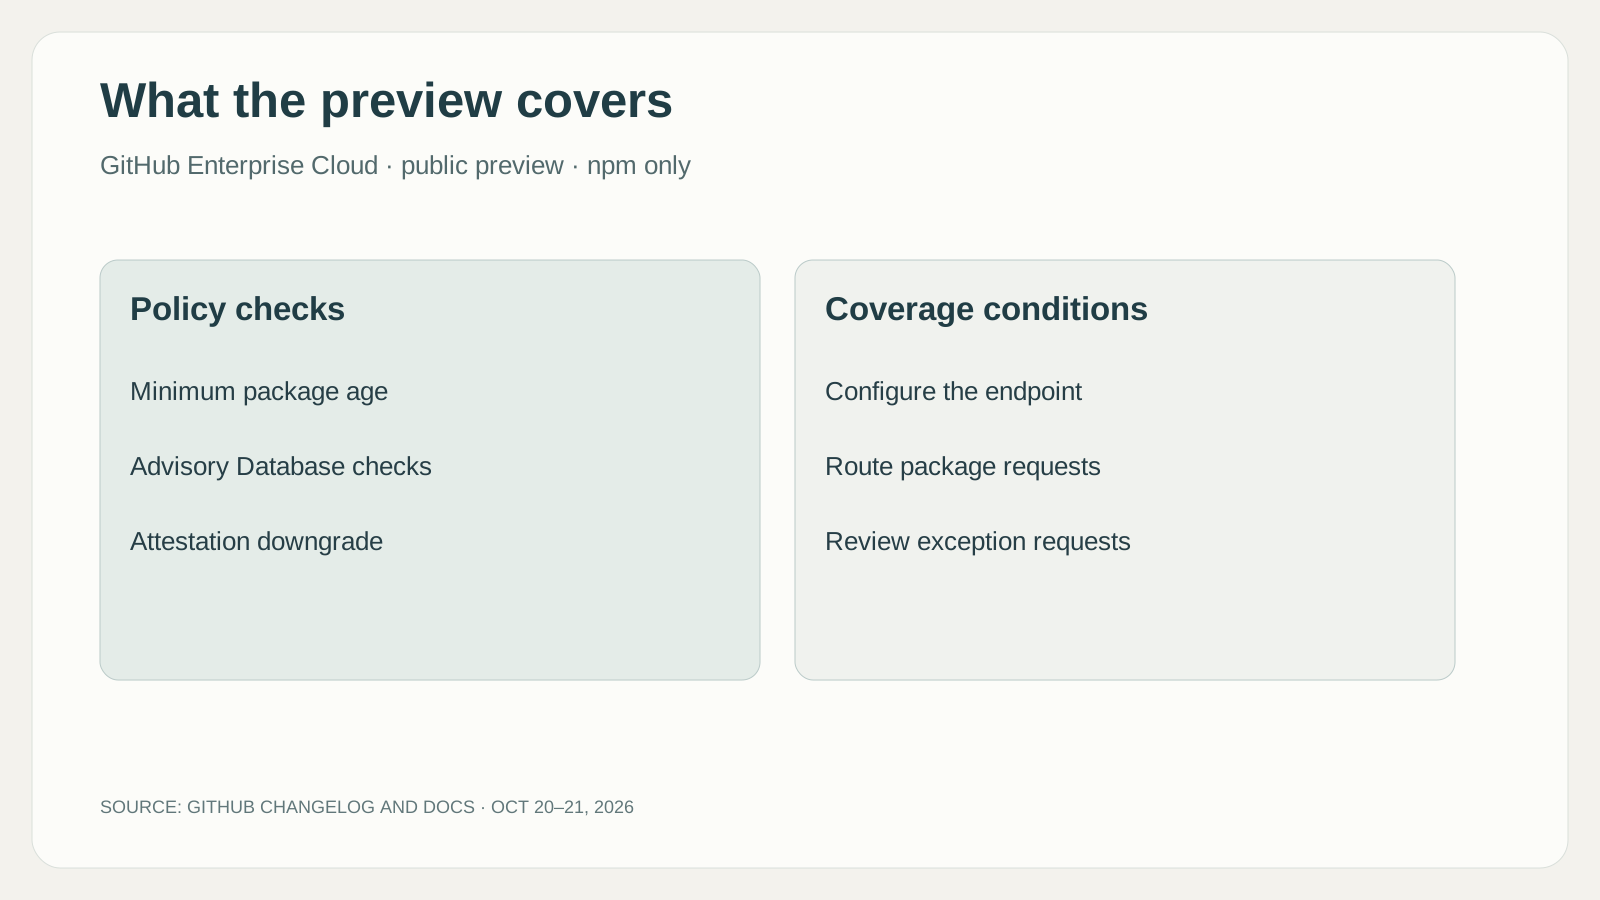
発表範囲をまとめた独自図。npm 対応と Enterprise Cloud 条件は今回のプレビューの説明であり、将来の全版の説明ではありません。
コーディングエージェントはこの境界を目立たせる
エージェントの魅力は、アイデアから動く変更までの中断を減らすことです。ライブラリ探し、設定変更、試験実行が一つの会話になります。その便利さは複数の判断を「機能を実装する」という一操作に縮めます。全体が効率的に見えるために、依存物の判断に注意が向かなくなるのです。
小さな日付整形機能の追加を例にします。エージェントが認識する最短路として、新パッケージを提案します。それでもコードレビューでは、既存プロジェクトがすでに解いていないかを問います。この設計判断はファイアウォールにはできず、要求した版に別の規則を適用するだけです。依存を足すべきか、その要求が今の社内規則を満たすかという、相補的な確認です。
第二の例は、エージェント主導の保守ブランチです。複数のパッケージを更新し、試験が通っても、一つの版が規則上新し過ぎる場合があります。開発者には明確な理由と実行可能な次の手順が必要です。待機か記録付き例外につながれば有益ですが、管理外の取得方法を探す誘いと解釈すれば役立ちません。
したがって、周辺の作業は遮断を意味ある情報として扱う必要があります。エージェントは対象、理由、未完了タスクを報告できるべきです。インストール成功のためだけに、無関係な依存物へ黙って変えるべきではありません。これは周辺の開発過程への期待であり、後続の全判断をファイアウォールが支配するという主張ではありません。
待機期間は時間を稼ぎ、有用な修正を遅らせもする
最低経過日数は現実の交換条件を単純に表します。新しい成果物を調べる時間を増やす一方、重大問題を直す版も遅らせます。一律の遅延は説明しやすくても、通常の規則が合わないときの賢い対応は例外手続きにかかります。
依存物の不具合でビルドが壊れ、保守者がすぐ修正版を出した場合を考えます。必要な版そのものでも、待機期間内です。この状況で使う証拠が例外を正当化するかを審査すべきです。全体の規則をこっそり外せば、無関係な仕事への効果まで失います。
逆も大切です。年齢条件を満たしても、未報告の問題を含むことがあります。待機は危険へのさらされ方を変える手段であって、依存物の理解や環境のアクセス制限の代わりではありません。インストール成功後も、供給網への検討を続ける理由です。
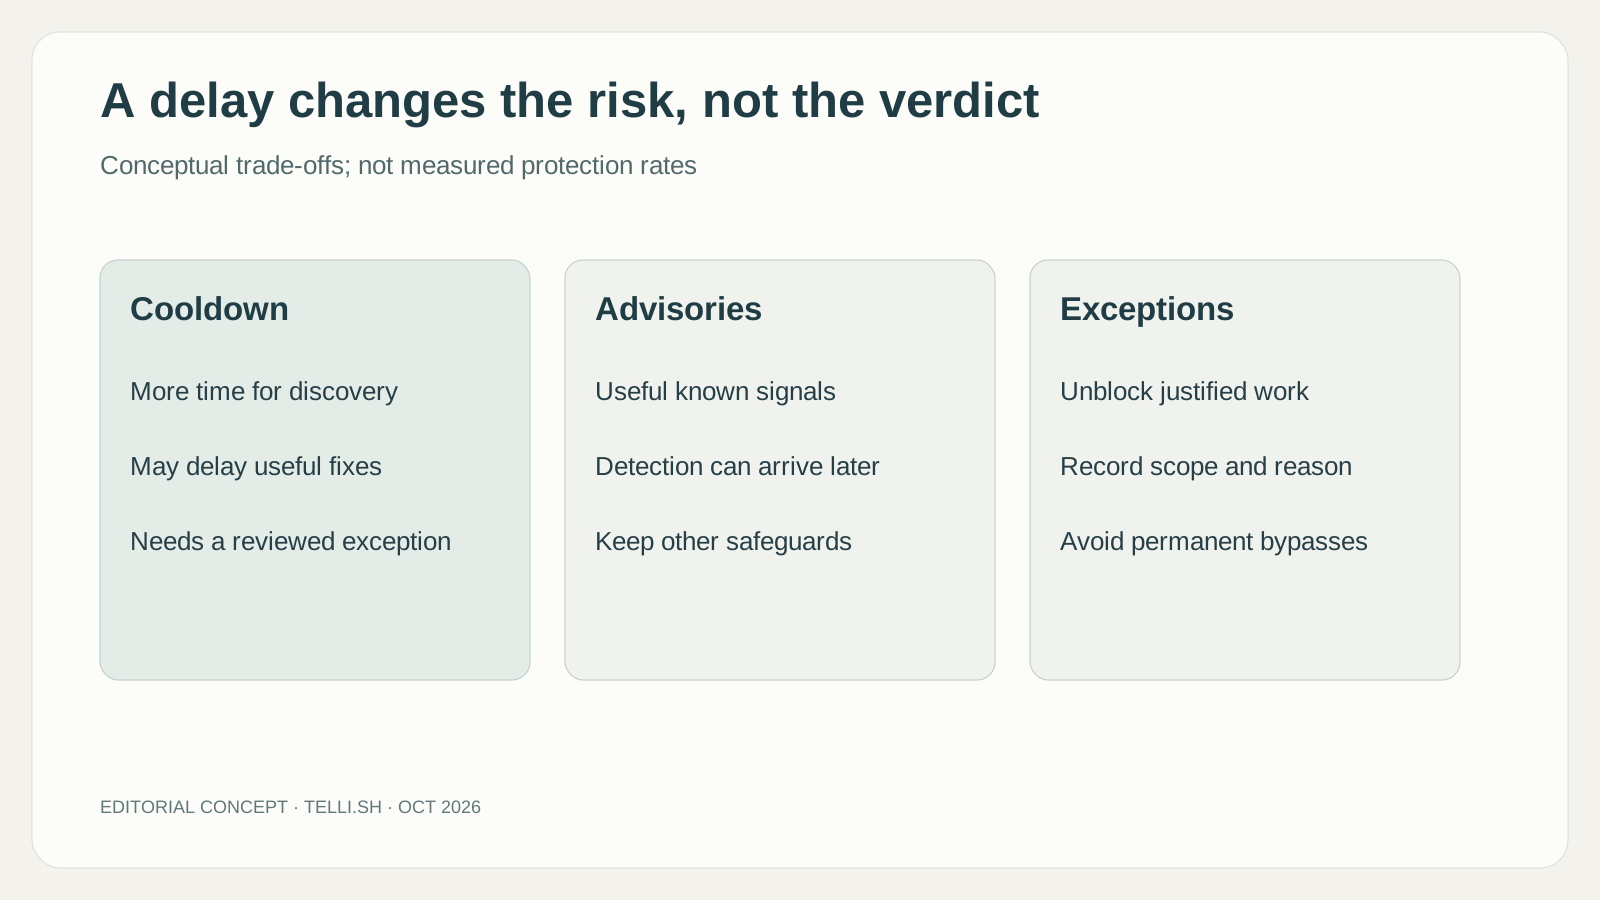
独自の概念比較。実測検出率を示さず、許可されたパッケージが安全だとも主張しません。
例外の手続きが規則の存続を決めることもある
待機規則はコード差分と違う形で変化します。今日遮断された版が、提案機能を直さなくても明日は許可されるかもしれません。逆に、新しい報告で使用済みの版の判定が変わることもあります。要求版と遮断理由をタスクに残せば、後の判断が分かります。「今回は入った」は一回の観察であり、審査した依存選択は何を採用し、なぜ許容したかの説明です。
安全規則は技術より先に人間関係で失敗しがちです。不明なエラーと長い待ち時間なら、人は障害とみなします。理由が見え、背景を理解する人が審査できれば、同じ遮断が有用な休止になります。新機能の申請過程も、この普通の利用体験から評価すべきです。
意味ある例外には、名前と版、必要な理由、証拠、判断範囲を記録します。一回の即時要求への承認か、広い規則変更かを明確にします。そうしなければ、正当な例外が、作った記憶のない恒久的な穴になります。
審査者にも判断への実用的な道筋が必要です。知らない依存物に「承認してください」だけでは足りません。必要性、この版の変更、既存承認版が使えるかをタスクで説明します。製品の周辺で提案する実務であり、サービスが全てを自動提供するという意味ではありません。
エージェントにとって、良い例外報告は役立つ機会です。繰り返し再試行せず、済んだ作業を保ち、正確な停止点を示します。人の判断は小さく確認しやすくなり、決定後に停止理由を失わず再開できます。この連続性が利益です。
出所の証明とスクリプト制御は別の問いに答える
他の二つの供給網対策と並べると評価しやすくなります。npm の来歴証明の文書は、ソースやビルド手順との検証可能な接続を説明し、悪意あるコードがない保証ではないと明記します。GitHub の成果物証明の説明も、リポジトリ、ワークフロー、コミットを含む署名付き来歴を説明します。出所を明らかにする記録と、指定版を端末経由で取得できるかの規則は別です。
事故時には重要な違いです。新パッケージが本物のビルド履歴を持ちながら不要な変更を含むことも、古いものが期待する証拠を欠くこともあります。待機、既知情報の確認、来歴は別々の観察です。組み合わせれば判断材料は改善しますが、一つの緑表示だけでアプリに適するとは決まりません。
| 対策 | 答える助けになる問い | 答えの外に残ること |
|---|---|---|
| パッケージ取得ポリシー | 要求版は設定した取得規則を通れるか | 許可コードの全挙動が適切か |
| ビルド来歴や証明 | 記録されたどのソースと手順から作られたか | そのソースの意図が信頼できるか |
| インストールスクリプト制限 | 導入中にライフサイクルスクリプトを実行できるか | 後に読み込むアプリコードが何をするか |
三行目は別の仕組みです。npm の設定資料では、ignore-scripts はパッケージ定義内のスクリプトを抑えますが、npm test のように明示したスクリプトの対象は実行されます。導入時の一種の実行を減らせますが、正当にビルドを必要とするものにも影響します。依存の集合に照らして評価する能力で、何でも無害にする万能スイッチではありません。
保守者と開発者は同じ規則を反対側から見る
この仕組みには建設的な保守者の視点もあります。再現できるビルドや役立つ公開情報は、利用者への証拠を増やします。共通規則は、各人の記憶に頼らず、多くの開発者でその実践を評価できます。影響を受ける人に規則と例外が分かるなら、予測しやすい取得につながります。
急ぎの修正を書く人には違って見えます。数分前の版が、顧客の問題をちょうど直しているかもしれません。年齢だけで止めるなら、アプリ側は変更を見て意図的な例外を説明する道が必要です。待機期間の否定ではなく、正当な公開を審査し、恒常的な迂回を誘わず進められるかという運用品質の話です。
試行例では、通常更新と緊急修理を同じ組織で追います。審査者の証拠、開発者が判断を理解するまでの時間、例外記録を比較します。正当な導入処理のある依存も入れ、取得規則とスクリプト実行の違いを見ます。提案する評価課題であり、私たちのプレビュー利用結果ではありません。
大きな機会は依存判断の共通言語です。開発者は理由不明の拒否ではなく、版が新し過ぎるか、既知情報の影響か、来歴不足かを尋ねられます。保守者は有用な証拠を知り、エージェントは別経路を試し続けず明確な失敗状態を報告できます。基礎規則が保守的で最終判断が組織にあっても、GitHub の位置はその調整に価値を与え得ます。
許可したパッケージも影響のある環境に入る
ダウンロード経路の位置に価値があるのは、端末が成果物の使用場所だからです。そこにはソース、認証情報、別サービスへのアクセスがあります。パッケージ規則は一種の不確実性を減らし、環境設計は誤判断の影響を限定します。実際の開発構成で対策がどう連携するかが問いです。
狭い権限の CI ランナーと、多数の案件へアクセスする常用端末は違います。捨てられる作業コピーだけを触るエージェントと、配備用の秘密に届くものも違います。検査項目名だけで評価できない理由です。同じ許可依存でも環境ごとに結果は大きく変わります。
規則による事象とソフトウェア障害も区別します。遮断、上流障害、導入後のテスト不良には異なる対処が必要です。全てが「導入失敗」に見えれば、自動化は回復を誤ります。明確な報告なら、待つ、例外申請、アプリ調査のどれかを選べます。
次は代表的な試行であり、安全宣言ではない
役立つ試行では、通常端末、Actions、エージェント環境の要求経路をたどります。対象端末を覆うか、遮断理由が有用か、承認例外の範囲が期待通りかを確認します。提案基準であり、本番企業アカウントで運用した結果ではありません。
業務評価には保護と摩擦を含めます。有用な審査につながった事象、誤った遮断の解決時間、予定経路から外れた要求を数えます。価格が分かったら代表的な活動で将来費用を見積もります。誰もが回避を覚える厳しい規則より、適切な時点で扱える判断を作る制御の方が続きます。
GitHub package firewall が面白いのは、取得も変更の一部と認める点です。AI 支援開発で差分は作業の一つの見える部分に過ぎません。要求した依存と受け入れる環境にも独立した注意が必要です。プレビューは注意を規則にする場所を提供し、良い依存選択の定義はチームに残します。
出典
-
GitHub package firewall 公開プレビュー、2026 年 10 月 20 日。
-
パッケージファイアウォールによる端末保護、2026 年 10 月 21 日確認。
-
npm の来歴証明と限界、2026 年 10 月 21 日確認。
-
GitHub の成果物証明、2026 年 10 月 21 日確認。
-
npm のスクリプト設定、2026 年 10 月 21 日確認。
依存選択の理由を残す
出典リンクと確認済みの技術ノートを別の場所に保管したい方には、Telli.sh も選択肢です。ノート用ワークスペースを開く。