GitHub Agentic Workflows、リポジトリの日常作業をチャットの外へ
10月28日の一般提供開始で、推論を使う仕事がGitHub Actionsへ。Markdown、safe outputs、モデル費用、人のレビューを組み合わせる方法を解説します。
毎朝、誰かが同じタブを開きます。昨日の課題、失敗したビルド、古い文書、確認待ちのプルリクエストです。多くは判断を要しますが、毎回AIのチャットで新しい会話を始める必要のある仕事はわずかです。
GitHubは、2026年10月28日にAgentic Workflowsを一般提供しました。オープンソースのGitHub Nextプロジェクトで、Markdownの指示を標準のGitHub Actionsワークフローへ変換し、設定したイベントや時刻でコーディングエージェントに仕事を実行させます。自動化の単位が、個人のプロンプトから版管理されるリポジトリのジョブへ移ります。公開日はGitHubの一般提供発表に基づきます。
実用上の問いは、どの日常作業に適用すべきかです。本記事では、課題の整理、CIの診断、文書の保守をたどり、確認可能な根拠と管理できる量のレビューを保守担当者へ残す最初の導入を説明します。
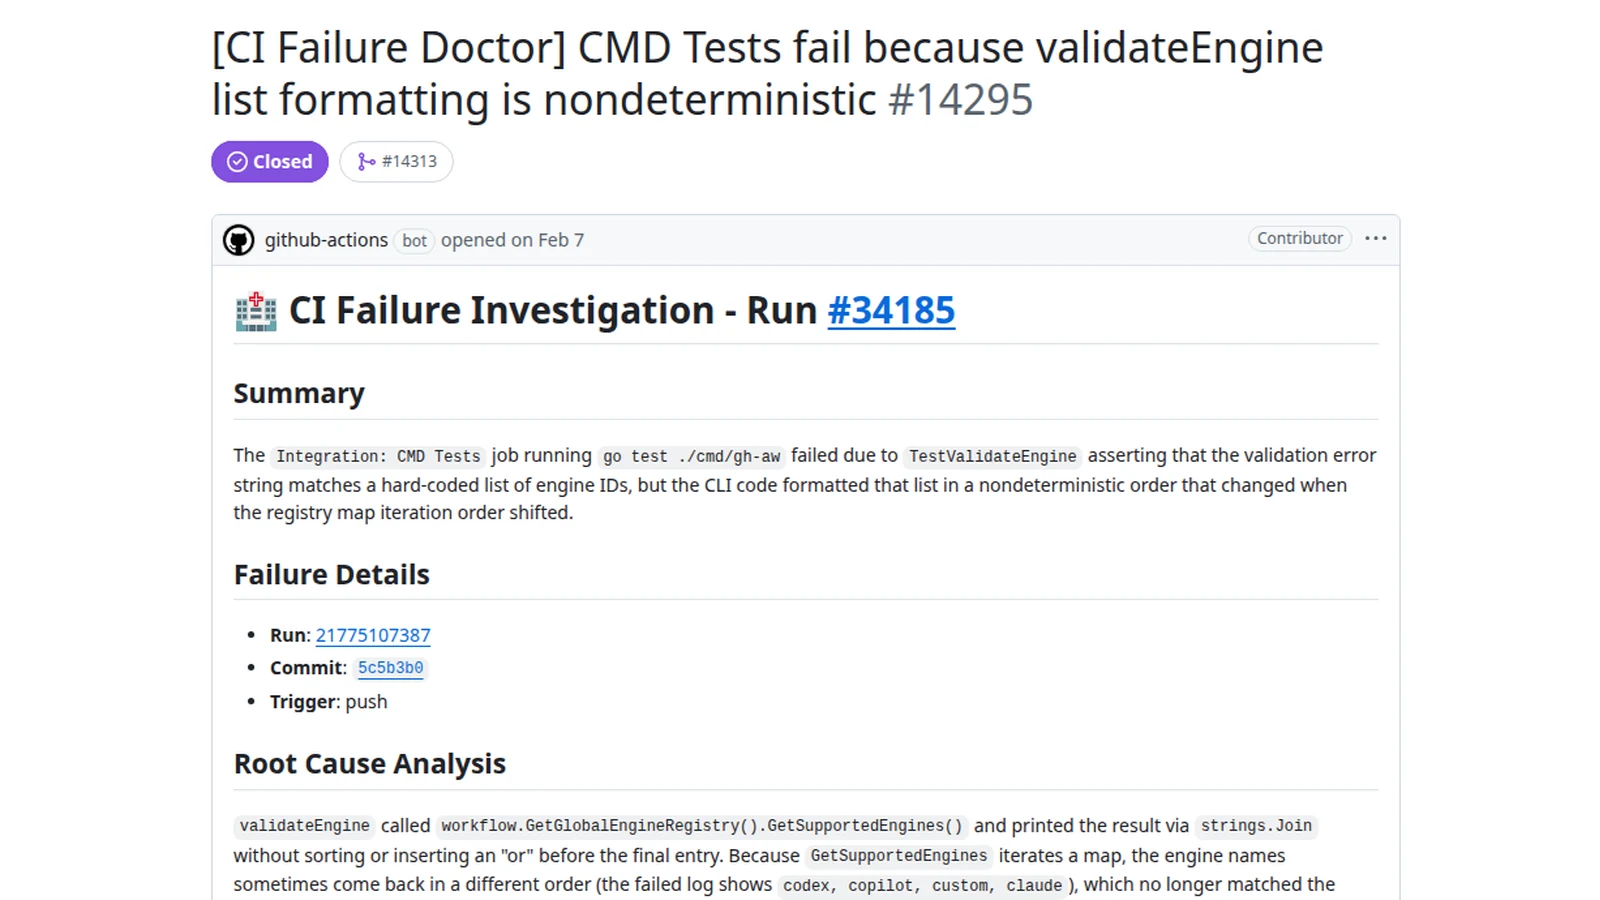 CIの失敗を報告するワークフローを示す、GitHub公式のCI Doctor文書の例。過去の例で、MITライセンス。余白を付けてサイズを調整。画像の出典 · ライセンスと画像に関する注記。

リポジトリのジョブには、定期的なプロンプト以上のものが必要
コーディング支援を使う人は、継続的に背景を与えます。無関係な提案に気付き、範囲を狭め、十分に進んだか判断します。定期実行の手順では、その境界を実行前に明示しなければなりません。
そのため、よい指示の形も変わります。「このリポジトリを改善する」では、優先事項をエージェントに考案させます。「前回の日次報告以降に開かれた課題を読み、関連報告をまとめ、保守担当者の返信が必要なものを提案する」なら、入力の範囲と出力が明確です。
違いは運用にあります。有用なジョブには、開始条件、範囲、ツール権限、出力先、終了条件が必要です。結果を読む人も必要です。読者を決めずに報告生成を自動化しても、放置された課題キューが、放置された報告キューへ変わるだけかもしれません。
11月2日に確認したGitHubの文書トップページは、設定した時刻やイベントでの実行と、生成した変更をマージ前に確認する方式を説明しています。Agentic Workflowsは従来のCI・CDを補完します。調査や提案を担いつつ、既存の決定的な検査は従来どおりの契約を確認します。
本稿では、これはエンジンを付けた保守キューだと考えます。人が作業していない間にも進められますが、優先順位、責任者、許容できる仕事量は引き続き必要です。
Markdownが意図を記録し、Actionsが実行を担う
Agentic Workflowsは、設定用のフロントマターを持つMarkdownを使います。コンパイラーがActionsのYAMLを生成し、推論の仕事を既存のリポジトリ自動化に組み込みます。チームごとに別のオーケストレーションサービスを作る方式ではありません。
これはレビューに役立ちます。保守担当者は目的を文章で読み、その隣で実行設定を確認できます。仕事の変更はビルド手順と同じプルリクエストの手順で扱えます。生成物は、ランナーが実際に何を実行するかを表すため重要です。
それでも、指示と実行設定の意味がずれる場合はあります。要約を求めるプロンプトに、より広い変更が可能なツールが付いているかもしれません。無害に聞こえる権限が、仕事に不要な資料まで見せることもあります。記された目的と、そのために与えた能力を両方確認します。
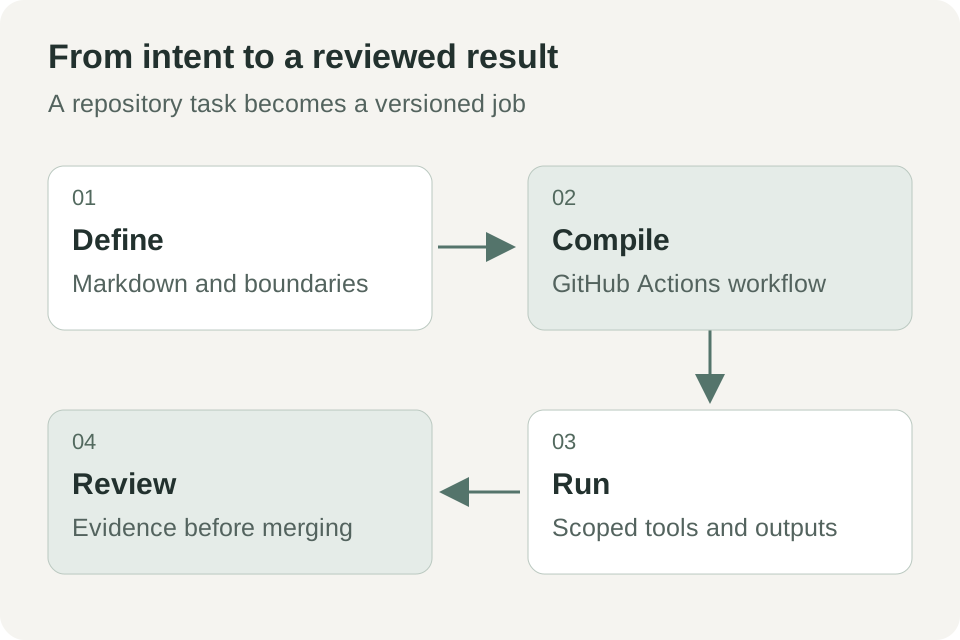 独自作成の解説図。GitHubの一般提供発表とsafe outputsの文書に基づく概念的な流れで、特定のリポジトリ設定ではありません。
GitHubの10月28日の発表は、既存のランナーグループとポリシー制約を再利用するとしています。既にActionsを管理するチームには、意味のある連携上の利点です。機微なプロジェクトへ適用する場合は、ランナーへのアクセス、秘密情報、組織ポリシーの担当者を関与させる必要もあります。
日々の課題整理は、仕組みを学ぶよい出発点
不具合報告、機能要望、質問が混在するオープンソースのリポジトリを考えます。日次の手順で、新しい課題をまとめ、再現情報の不足を示し、保守担当者向けに一つの要約を作ります。最初は課題を閉じたり、状態を変えたりしません。
情報収集の時間を減らしつつ確認しやすい出力なので、最初の仕事に向いています。各主張を元の課題へリンクします。重複の提案では、似たタイトルだけに頼らず、共通する動作を説明するべきです。
どこまで推測してよいかも定義します。「どちらもトークン更新後に失敗するため、関連しているようだ」は有用です。関連コードやログを調べず原因を断定すると、誤った確信を生みます。観察、仮説、次の提案を区別する手順にします。
何を省くかも決めます。変化のない日は、長い報告ではなく短い結果で構いません。未解決の同じ課題は同じ場所で参照し、毎朝新しい注意要求を作らないようにできます。社内自動化でも、レビュー負担は製品の評価指標です。
11月2日に確認したGitHubのワークフロー例には、リポジトリの状況報告と課題整理があります。テンプレートは出発点です。よい整理の意味は、自社のラベル、応答への期待、コミュニティの慣習で決まります。
CIの診断では、検証できる説明を返す
二つ目の仕事は、ビルドの失敗から始まります。保守担当者が全ログを開く代わりに、エージェントが失敗した実行と関連変更を読み、最初の意味のある失敗を特定し、焦点を絞った調査を提案します。課題や設定した出力先に根拠をリンクできます。
重要なのは「意味のある」です。依存ファイルの取得失敗、アサーションの失敗、ランナーの資源不足では対応が異なります。本当の問題の後に、何十件もの二次エラーが出る場合もあります。有用な診断は、最初の関連する兆候と、それが重要な理由を示します。
何が起きたかと、なぜ起きた可能性があるかを分けさせます。「統合テストがデータベースを待ってタイムアウトした」は観察です。「共有フィクスチャが並列ワーカー間で状態を漏らしている可能性」は、裏付けが増えるまでは仮説です。試験や再現コマンドの提案があれば、対応可能な仮説になります。
直ちにアプリを書き換える権限は与えず、診断と重複整理から始めます。複数の実行が同じ理由で失敗したら、既存の追跡項目を更新します。そうしなければ、不安定なテストが出す雑音を自動化が増幅しかねません。
GitHubは、一般提供の用途にCI失敗の調査を挙げ、公式ギャラリーにCI Doctorの例を用意しています。測るべき価値は、エージェントの段落数ではなく、その説明が保守担当者の次の判断を何度助けたかです。
文書の保守には、明示した正しい情報源が必要
三つ目は、コマンドラインのフラグが追加されたのに、案内に古い構文が残る場面です。エージェントのジョブは関連変更を調べ、文書と比較し、小さな更新をプルリクエストで提案できます。
この仕事には情報の優先順位が必要です。コマンドの--help出力が正なのか。スキーマはコードから生成されるのか。公開案内は意図的に安定版の選択肢だけを説明しているのか。規則がなければ、内部情報を利用者向け文書へ転記したり、複数ファイルにあるために古い例を残したりしかねません。
最初の出力は小さく保ちます。一つのフラグ、一つの例、一つの説明なら、全ページの全面改稿より確認しやすくなります。変更を支えるコードや生成出力へのリンクと、行った検証の説明を求めます。
文書には情報だけでなく指示も含まれます。認可されたワークフロー設定に由来するものでない限り、読んだ資料は作業用データとして扱うべきです。悪意ある課題コメントや改変された例が、作業を別方向へ誘導する場合があります。範囲と権限を限定すれば影響は減りますが、混同が不可能になるわけではありません。
10月28日の一般提供発表は、文書更新とテスト作成を用途に挙げています。自社で有用かは、許容する変更と、マージに必要な根拠をどれほど明確に定義するかによります。
読み取り専用の既定値が制限するのは権限であり、回答の真偽ではない
GitHubは、既定の読み取り専用アクセス、隔離実行、ファイアウォール、検証済みsafe outputs、脅威検出という多層の保護を説明しています。それぞれ実行経路の異なる部分を扱います。推論の安全性や正しさを保証すると読み替えるべきではありません。2026年10月28日のGitHub発表。
11月2日に確認したsafe outputsのリファレンスは、課題やプルリクエストの作成など、制御された出力種別を説明しています。重要な設計は、エージェントの提案結果と、許可された操作を適用する権限付きの段階を分離することです。
検証済みの操作でも、結論が悪い場合はあります。形式の正しい課題が原因を誤診し、許可されたプルリクエストが退行を入れることもあります。実行時の境界と技術的なレビューは別の問いに答えるため、両方が必要です。
| 制御またはレビュー | 扱う問い | 引き続き必要な判断 |
|---|---|---|
| 読み取り権限 | どの情報へアクセスできるか | 仕事に必要で適切な情報か |
| 隔離環境とネットワーク方針 | どの実行・通信能力があるか | 許可が広すぎないか |
| safe outputs | どの変更を定義済みの経路で適用できるか | 提案内容が正確で有用か |
| テストと保守担当者の確認 | リポジトリの契約を満たすか | テストと受け入れ基準が十分か |
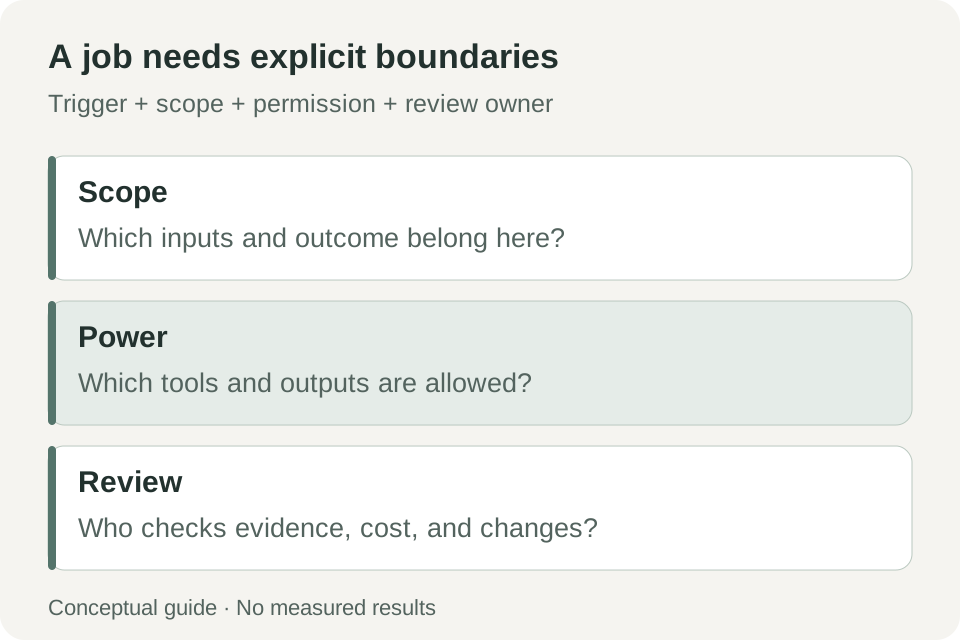 独自作成の導入確認図。この四つの問いはジョブの評価を助けますが、エージェントの実行を安全と認証するものではありません。
最初の手順には、分かりやすい停止方法と小さな予算を
11月2日に確認した公式クイックスタートは、GitHub CLI、書き込み権限のあるリポジトリ、有効なActions、AIアカウントから始まります。対応環境はLinux、macOS、またはWSLを使うWindowsです。サンプルは日次のリポジトリ状況報告です。
- リポジトリと責任者を選ぶ。 全出力を確認でき、簡単に停止できる場所から始めます。雑音や予想外の内容が出た場合の担当者を決めます。
- アカウントとActionsのアクセスを確認する。
gh --versionとgh auth statusを確認し、公式設定文書で選んだエンジンの要件を検証します。 - CLI拡張を入れる。 文書のコマンドは
gh extension install github/gh-awです。 - 案内付きのサンプルを追加する。 リポジトリのルートで
gh aw add-wizard githubnext/agentics/repo-statusを使い、エンジン、認証、初回実行の選択を確認します。 - 元の指示と生成した手順を両方確認する。 変更を受け入れる前に、Markdown、Actionsファイル、権限、出力種別、実行予定、ログや成果物へのアクセスを見ます。
- 一度実行して結果を全文読む。 リンクと主張をリポジトリと照合し、有用な発見、誤り、費用、確認時間を記録します。
- 範囲を限定した運用ルールを設ける。 実行時期、支出、変更可能範囲、保守担当者が停止・改訂する条件を定めます。
提供元の対応する認証方法とリポジトリの秘密情報管理を使います。Markdown本文へトークンを貼り付ける必要はありません。仕事と組織の既存方針に合うアクセスにします。
一般提供発表では、github.comのFree、Team、Enterpriseプランで利用でき、既定のCopilot CLIエンジンにはCopilotライセンスが必要です。プランで利用可能ということは、モデル呼び出しやランナー時間が無制限に無料という約束ではありません。別エンジンには独自の設定と請求要件があります。出典:GitHub。
適切な成果を測らなければ、自動化がレビューを増やす
一般提供版には、gh aw forecastによる予算予測の改善、エンジン選択肢の刷新、モデルルーティングが含まれます。費用計画を立てやすくしますが、予測は上限や最終請求額ではなく、計画を助けるものです。一般提供の詳細。
試験では、採用された有用な出力、確認時間、重複する雑音、誤った主張を測ります。総実行数は背景情報であり、成功指標ではありません。片付けが必要な100回の自律実行より、10件の有用な報告の方が価値を持ち得ます。
リポジトリの変化に合わせた保守も必要です。ラベルの改名、ビルドコマンドの移動、リリース手順の進化が起きます。版管理されるジョブなら、その変更を意識的に確認できます。責任者を置くことで、かつて役立った自動化が古い助言を永続的に出す事態を防げます。
手順の変更は、同僚の担当範囲の変更として扱う
導入の有用な原則は、責任範囲の変更を明示的に確認することです。日次要約を自動ラベル付けへ変えると影響が広がり、診断をコード変更の提案へ変えるとさらに広がります。各段階には、具体的な理由、確認責任者、前の範囲で得た根拠が必要です。
既知の状況を使って変更を試します。平穏な日、情報不足の課題、繰り返すCI失敗、完了できない仕事を含めます。最後の場合は、不足する根拠やアクセスを示し、適切な境界で止まるのが期待する結果です。自信のある創作より、明確な未完了の方が優れています。
復旧も計画します。誤った課題を作ったり不適切な変更を提案したりしたら、今後の実行を止め、影響した設定の出力を特定できるようにします。版の履歴と実行記録は、特定の指示と権限に動作を結び付けるため有用です。
多くのテンプレートを同時に有効にしない理由もここにあります。一つなら便益と負担を特定できますが、重なる仕事が複数あれば、何が有用か決める前に同じ課題が要約、再ラベル付け、診断、書き換えを受けるかもしれません。空いている自動化枠ではなく、実証した価値から広げます。
次の判断を明確にすることで、リポジトリ自動化は信頼を得る
Agentic Workflowsは、繰り返す推論の仕事を、設定、履歴、実行記録、責任者を持つリポジトリの資産にします。同じキューを毎回アシスタントに調べさせる段階を越える、有用な一歩です。
最初に選ぶべきなのは、翌朝に出力を評価できる仕事です。正しい根拠を示し、範囲を守り、保守担当者に小さく具体的な判断を残せれば、有用な仕事をしています。広い権限は、そのパターンが信頼できるようになるまで待てます。
出典
- GitHub:Agentic Workflows一般提供、2026年10月28日。
- GitHub Agentic Workflowsの文書と例、2026年11月2日確認。
- 公式クイックスタート、2026年11月2日確認。
- safe outputsリファレンス、2026年11月2日確認。
- プロジェクトのリリース、版ごとの変更。10月28日の一般提供日と、個々のパッケージ公開日は別です。
検討の記録を、根拠となる資料と結び付けて残す
Telli.shは、利用を許可された資料と、技術判断の背景にあるメモを一緒に残すための選択肢です。ノート用ワークスペースを作成する。