Cisco Project Quarry、エージェントが仕事全体で何をしたかを問う
メッセージ、ツール呼び出し、イベント順序を確認可能な検出規則で結ぶProject Quarry。アルファ版の始め方、根拠、検出と制御の境界を解説します。
アシスタントがファイルを読み、後でWebリクエストを送ります。個々の操作は許可され、有用で、ごく普通かもしれません。セキュリティ上の問いは、後の操作が最初の情報を、本来送るべきでない場所へ運んだかどうかです。
Ciscoは、エージェントの動作向けのオープンソースの検出言語・エンジンとして、2026年10月28日にProject Quarryを発表しました。一つのメッセージだけを調べず、メッセージ、ツール呼び出し、結果、イベント順序をまたぐパターンを記述できます。検出結果には、どの活動が規則に一致したかを説明する根拠が含まれます。Ciscoの発表記事
サポート、開発、運用へエージェントを導入するチームには、具体的なセキュリティ手段が加わります。本記事では、Quarryの役割、ローカル例からの始め方、危険な連続動作を見つけることが制御の一部にすぎない理由を説明します。公開フレームワークは現在アルファ版なので、1.0.0以前の規則変更も試験で考慮するべきです。2026年11月2日確認のProject Quarry README
 2010年のCisco ASA 5510ファイアウォール。過去のネットワークセキュリティ機器です。Quarryはこの装置ではなく、エージェントの動作を扱うソフトウェアです。写真:Jon 'ShakataGaNai' Davis、CC BY-SA 3.0。余白を付けてサイズを調整。画像の出典 · ライセンスと画像に関する注記。公式製品の参考情報。

連続した動作なら、一つのイベントでは分からないことを説明できる
ナレッジベースを読み、外部の課題を作れる社内サポートエージェントを考えます。どちらも正当な目的があります。しかし、信頼できないページが、社内診断ファイルを無関係な公開課題へ添付するよう指示したらどうでしょうか。「以前の指示を無視」といった語句だけを探す規則は、間接的な指示を見逃すかもしれません。許可されたアップロードツールだけを見る規則も、引数が不適切な理由を捉えられないかもしれません。
順序が背景を与えます。何を読み、送信前にどの指示があり、引数にどのデータが入り、その送信先は利用者の依頼の一部だったのでしょうか。構造化された記録を損なわず残せば、調べやすくなる問いです。
Ciscoは、Quarryを厳密な検査と任意のモデル判断の組み合わせとして説明しています。厳密な検査では、ツール名、項目、文字列、順序を表し、解釈が必要な問いにはモデルによる検査を使えます。検出をアラートや操作の阻止などにつなぐ判断は、組み込む製品が担います。2026年10月28日のCisco説明
本稿では、よい規則とは、動作について繰り返し実行できる問いだと考えます。一致したイベントを指し、規則が意図した方針を表すか議論できるべきです。「モデルが会話を嫌った」としか説明しない赤い警告より有用です。
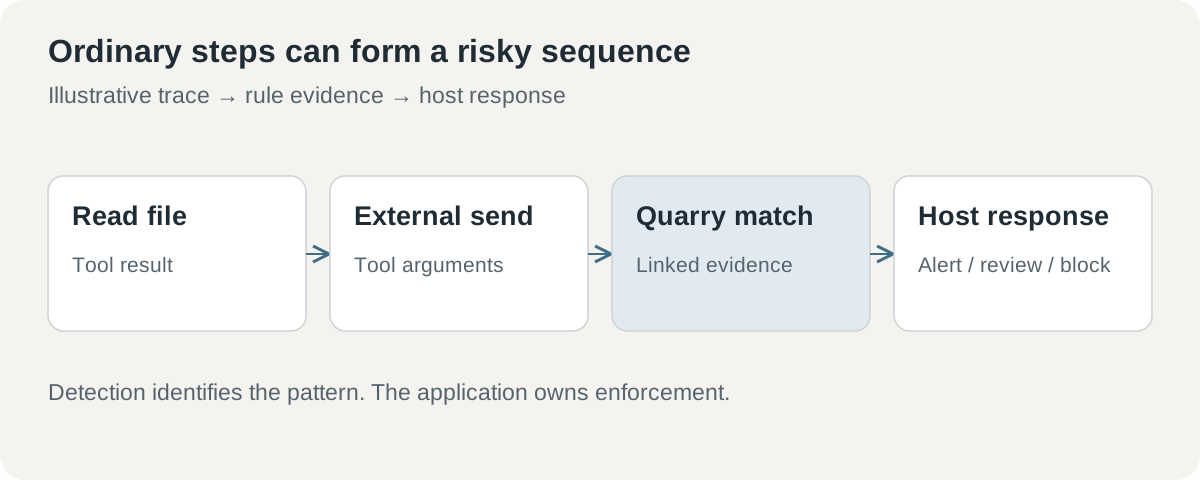 疑わしい連続動作の例。Quarryは記録を評価して根拠を返し、組み込むアプリが対応に責任を持ちます。
Quarryは、認可や内容検査と併用するもの
認可は、ある主体が特定リソースに操作してよいかを問います。内容分類器は、入力や出力に調べたい性質があるかを問います。記録全体の検出は、複数イベントの関係を問います。重なる部分はあっても、別の仕組みの実演が優れているからといって不要にはなりません。
Ciscoは、ネットワーク、マルウェア、ログ分析で読みやすく共有できる検出言語の先例として、Snort、YARA、Sigmaを挙げています。Quarryは、確認可能な規則という考え方をエージェントへ持ち込もうとしています。Ciscoの公開の狙い。設計目標として役立つたとえですが、若いアルファ版が既存の生態系ほど成熟していることにはなりません。
| 制御や手法 | 適した問い | 残る責任 |
|---|---|---|
| きめ細かな認可 | この主体はここで操作してよいか | 許可するアクセスを定義し、強制する |
| 内容分類器 | このメッセージに検査対象の性質があるか | 誤りを解釈し、背景と結び付ける |
| Quarryの動作規則 | 構造化された活動が定義した型に一致するか | 対応を選び、方針を保守する |
| Snort、YARA、Sigma | 既存の各領域で検出をどう表すか | その領域に適切な制御を使う |
ファイルと送信の例に戻ります。強い認可は、動作規則の前に禁じたファイルへのアクセスを止められます。内容検査はツール結果の疑わしい指示を見つけ、順序の規則は許可された読み取りと不適切な転送を結び付けられます。一緒に使えば、単独より多くの経路を扱えます。
アラートには、人が対応できるだけの根拠が必要
記録に基づく検出の利点は、具体的な次の対応を支えられることです。確認担当者には、重要なイベント、一致した項目、解釈に影響する周辺の背景が必要です。目的は、説明のないリスク点数を増やすことではなく、説明できる案件を作ることです。
サポート業務なら、社内文書の取得結果と、その後の未承認の宛先への送信を結び付ける検出が考えられます。分析者は、依頼が転送を認めていたか、宛先が顧客のものか、送信内容に保護情報があるかを調べられます。全ファイル読み取り後の全通信を警告する広い規則では、重要な例が埋もれます。
精度はアプリの用語に依存します。「外部」は組織外、承認テナント外、一つのサービス外のどれでしょうか。「機微」はラベル付き文書、元データの項目、分類結果のどれでしょうか。それに依存する規則を書く前に、連携側で意味を定めます。
根拠自体の保護も必要です。危険だったファイル内容や認証情報の断片が、記録に含まれる場合があります。分析者に有用な警告でも、公開エラーページには不適切です。最初の事故後に追加するのではなく、規則と同時にアクセスと伏せ字を計画します。
三つの業務例で、最初の試験を具体化する
一つ目は、サポートエージェントの過去セッションの確認です。通常の活動と、不適切な転送を合成した例を含む、利用許可のある小さなデータから始めます。同じ規則を両方へ適用します。なぜ一致し、なぜ正当な仕事には検出がないかを説明できることが、よい試験です。
二つ目は停止条件の扱いです。3回の試行までを許し、その後は上へ回す依頼を考えます。止まったか、続けたか、ツールを変えて同じ操作を間接的に追求したかを記録から確認できます。各メッセージが無害でも、有用な方針上の問いです。
三つ目はインシデント対応です。新たに重要な動作パターンが分かったら、保存済みの過去記録にもあるかを調べられます。許可された履歴を速く一貫して検索できることに価値があります。ただし、必要な項目と順序が過去の記録に残っているかが、答えの品質を決めます。
これらは監視だけの状態から始めるべきです。過去の検出で利用者を中断せず誤検知を把握し、調査負担を見積もれます。一つの合成例で説得力のある規則でも、日常活動には広すぎるかもしれません。対応の責任者を明確にし、その学習後に実際の介入へ進めます。
リポジトリのローカル例から始める
公開リポジトリはApache 2.0ライセンスで、PythonとCLIのインターフェースを提供します。READMEの現行要件はPython 3.11〜3.13で、uvによる開始手順があります。サンプル設定は14個のローカル規則を選択します。意味を扱う4例は、実演とテスト用と明示した決定的なキーワード代用処理で、本番判断向けではありません。Project Quarry README
以下は公開の設定手順に沿ったものです。読者自身の評価の出発点であり、本記事で導入や実際のスキャンを行ったという主張ではありません。
-
隔離した評価フォルダーを使う。 記載されたPython範囲を確認し、組織の通常の手順で
uvを入れます。本番記録や認証情報と分けます。 -
プロジェクトを取得して準備する。 公式リポジトリを複製し、フォルダーへ入り、固定した環境を同期します。
Bashターミナルで実行git clone https://github.com/cisco-ai-defense/project-quarry.git cd project-quarry uv sync --frozen -
ローカルの正常例を動かす。 提供元を追加したり、実際の会話を送ったりする前に、付属設定を使います。
Bashターミナルで実行uv run --frozen quarry scan --config examples/config.yaml --target examples/data/benign.json -
一致する例を調べる。 対象を
examples/data/tool_calls.jsonへ変え、規則と根拠を一緒に読みます。コマンドが警告を出したから受け入れるのではなく、イベントから理解できる一致であるべきです。 -
自社向けの対になる試験を一組加える。 同じツール用語で、違反する合成記録と、似ていても正当な記録を作ります。調整前に期待結果を記します。
-
版と結果の処理を記録する。 文書のCLI規約は、完了して検出なしが0、完了して一致が1、不正または未完了が2です。ラッパーでも区別を保ちます。
終了状態の区別には実用上の影響があります。資源不足や不正入力で終わったスキャンは、検出なしとして数えられません。未完了の評価を監視で見えるようにし、対象範囲の抜けが分かる必要があります。
モデルを使う規則には、別のデータ境界が加わる
厳密な一致だけでは扱えず、解釈が必要な方針もあります。ツール結果がエージェントを誘導しようとしているか、操作が依頼の範囲外かをモデルが判断する助けになります。同時に、遅延、費用、提供元の挙動、新たな誤りの可能性も加わります。
Quarryのモデル推論文書によれば、モデル操作は、選んだメッセージ、ツール定義、方針の文章を設定したエンドポイントへ送ることがあります。提供元の保存、ログ、通信、認証情報を確認するよう勧めています。スキャン期限とモデル呼び出し予算も説明し、アダプターにはキャンセルとタイムアウトへの対応を求めています。2026年11月2日確認のモデル推論文書
データの経路を設計上の判断として扱う必要があります。ローカル検査から始め、追加処理に見合う便益がある場合だけモデル規則を有効にできます。機微な記録を使う前に、どの項目が境界を越え、誰が設定を承認できるかを決めます。保護のための検査が、予想外のデータ持ち出し経路になってはいけません。
キーワードの代用処理は、稼働中の提供元なしで再現可能な結果を出すため、予測しやすい例に便利です。しかし、本番の意味検出器の精度は示しません。危険なものに似た通常のメッセージも含め、実際に設定したモデルを、関連するラベル付きの例で評価します。誤検知と見逃しを同じ確認に含めます。
本番への組み込みでは、未完了の場合にも責任を持つ
連携ガイドは、通信を受け付ける前に、選んだ規則を準備・検証するよう指示しています。信頼された方針・アダプター入力と、信頼できない会話を分け、一致に基づき動く前に、正式なスキャン状態を確認するよう求めています。2026年11月2日確認の連携ガイド
この契約が最も重要なのは失敗時です。不正な会話、タイムアウト、モデル利用不能、無効な規則は、明示的なアプリ方針へ進めます。操作によって、影響ある処理を止める、人へ確認を求める、観測が未完了と報告するなどが考えられます。全エラーを「検出なし」と扱えば、気付かれない穴になります。
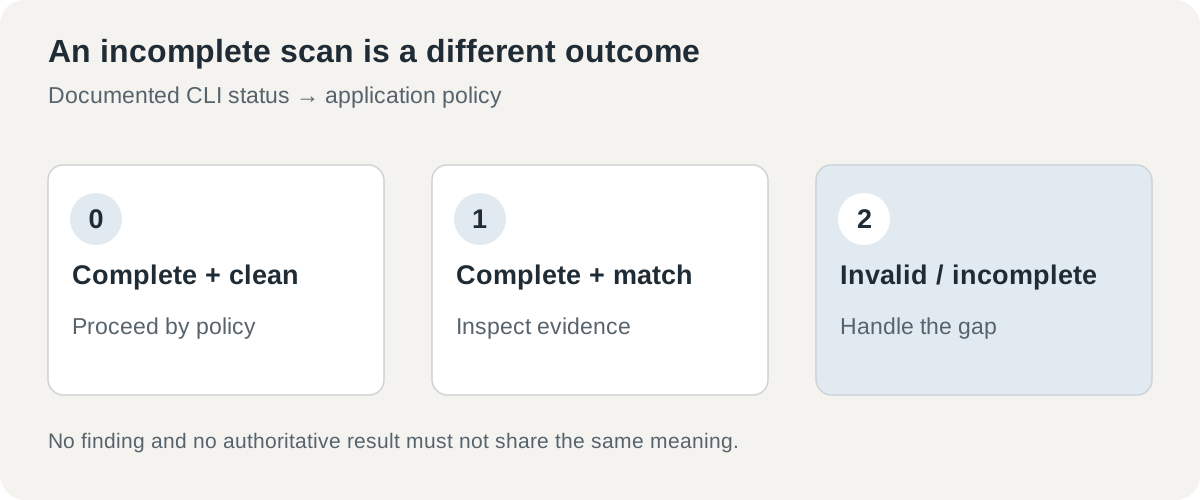 完了して一致した結果、完了して検出のない結果、未完了の評価は、それぞれ意味が違います。利用者の手順へどう影響させるかは、組み込む側が決めます。
版の変更にも同じ明確さが必要です。アルファ版という注意は、今後の構文変更で規則の更新が必要になり得ることを意味します。評価では版を固定し、代表的な記録を残し、更新前に再実行します。方針の変更とエンジンの変更を区別できます。
Ciscoの発表は、より広いAI Defenseの取り組みへの配備に触れていますが、公開エンジンの成熟度は文書上の状態で判断するべきです。予定する連携は今後の仕事です。本番製品が部品を使っていても、すべての読者のアプリ向けに、支援付きの本番連携が自動で提供されるわけではありません。
エージェントの安全には、人が問い直せる問いが必要
Quarryの最も強い考え方は、動作への懸念を、再実行できるほど明示することです。規則、版、一致した活動、変更理由を残せます。エージェントが全般に安全そうかという議論より、具体的な方針の確認になります。
したがって、試験の次の問いは実務的です。正当なセッションが通り、違反するものが一致した理由と、評価を終えられない場合の扱いを担当者が理解できるでしょうか。答えが明確なら、検出をどこで操作に反映するか決める土台があります。
出典
- Cisco:Project Quarryの紹介、2026年10月28日。
- Project Quarry README、2026年11月2日確認。
- Quarryのアプリ連携ガイド、2026年11月2日確認。
- Quarryのモデル推論ガイド、2026年11月2日確認。状況設定は例示であり、本記事でインストールや本番記録のスキャンを実施したとは主張していません。
規則を、根拠と結び付けて残す
Telli.shは、利用を許可された資料、評価メモ、開発上の変更の背景にある判断を残すための選択肢です。ノート用ワークスペースを作成する。