AWSのテストはどこまでノートPCに移せるか
AWS Emulatorは対応するクラウドAPIをローカルで実行する。DynamoDBへの書き込みと読み出しを例に、開発を早める方法と実際のAWS環境で確認すべき点を解説する。
アプリで注文をDynamoDBに書き込み、同じ注文を読み出す。単純な修正に見える。モックに渡った引数なら数秒で確認できる。開発用アカウントにデプロイすれば処理全体を追える。この二つの間に、AWSが用意したエンドポイントで試せるテストがある。
Amazon Web Servicesは2026年11月11日、AWS Emulatorの一般提供を開始した。オープンソースのツールで、対応するサービスへのリクエストをAWS CLIやSDKから手元のエミュレーターに送れる。エミュレーターにAWSの追加サービス料金はかからない。再現される挙動はAPIごとに異なり、AWSは本番投入前に、セキュリティやアプリ全体の動作を実際のAWSで確認するよう案内している。 AWSの提供開始発表
DynamoDBの例なら、役割分担がはっきりする。変更するたびに、アプリが正しいデータを書いて読めるかを手元で確認する。クラウドでは、デプロイ先のロールやリソース、サービスの挙動が想定どおりかに絞って確認する。両方をリリース工程に残しておく。
統合テストは1件のレコードから始められる
まず具体的な業務要件をテストにする。IDが order-123、ステータスが pending の注文をテスト用アプリに渡し、DynamoDBクライアントで書き込む。次にアプリのデータアクセス層から新たに読み出し、同じIDとステータスが返るかを調べる。書き込み先と読み出し先のテーブルが違う、シリアライズ時の属性名が違う、想定するキーの構造が違う、といった問題を捉えられる。モックでも再現できるが、その問題をあらかじめ想定して設定する必要がある。
AWSの発表にも似た手順がある。文字列をパーティションキーにしたテーブルを作り、テスト項目を追加してから読み出す。CLI版と、Rust SDKを同一プロセス内で使う例が掲載されている。普段使うクライアントを通すことで、実際の統合コードに近づく。SDKのメソッドが呼ばれたかより、何が返ったかを確かめたい。 AWS公式の実行例
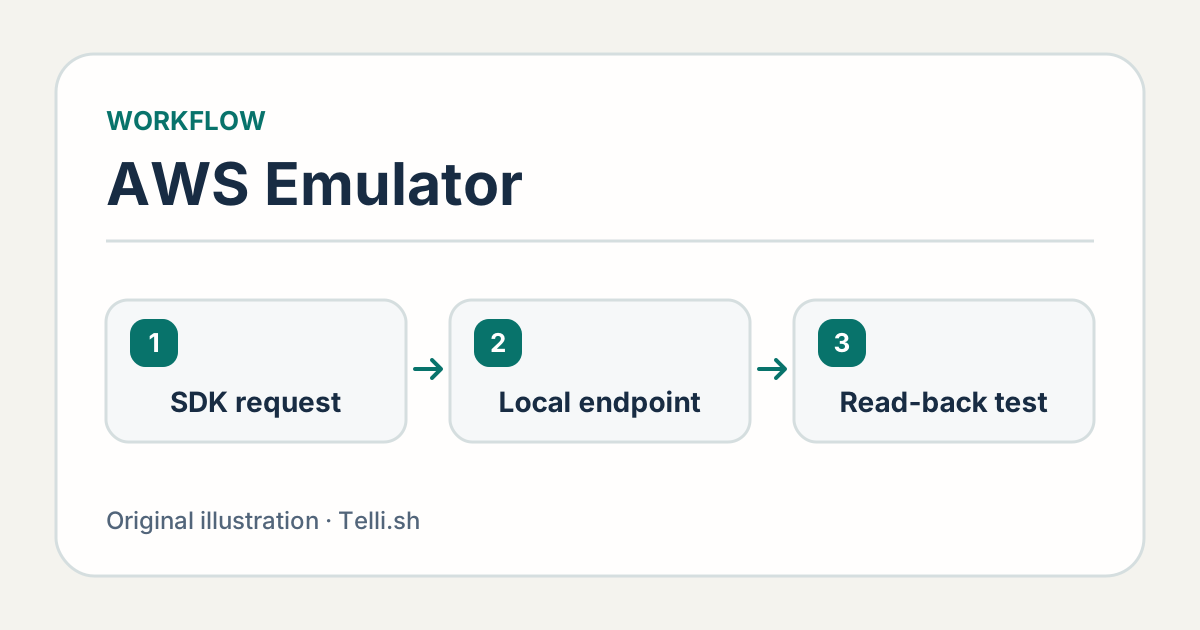
ローカルのテストでは、書き込みと読み出しに普段のクライアント経路を使う。Telli.shによる図。
Linux向けにはRPMとDebianのパッケージが用意されている。WindowsとmacOSでは、公式手順にDockerイメージのビルドと実行方法が載っている。単体で起動したエミュレーターは、既定で 127.0.0.1:9297 にHTTPSのエンドポイントを設け、ローカル用の設定、証明書、専用の認証情報を書き出す。リソースを作る前に、ヘルスチェックと呼び出し元の識別情報で、テスト用シェルの接続先を確かめられる。Rust SDKには、同じプロセス内でテスト専用のインスタンスを実行する埋め込みモードもある。 AWS Emulatorユーザーガイド
クライアントの接続先はテスト設定に置く。シェルにはエミュレーター用のエンドポイント、証明書の設定、認証情報を用意し、実際のAWSの認証情報は持ち込まない。デプロイ先でもアプリケーションコードは共通にする。どこで接続先が切り替わるかをレビューしやすくなる。エミュレーターが停止していれば、ローカルジョブは接続や設定のエラーとして失敗させる。知らないうちに別環境へ接続すると、テスト結果の意味が失われ、アカウントの管理者にも影響する。
AWSによれば、エミュレーターのリクエスト、レスポンス、保存データはローカルにとどまる。単体版は別途、既定で匿名の利用状況とエラー情報を送信する。このテレメトリーはエミュレーターの設定で無効にできる。 AWSの提供開始時の説明
各テストで何を確かめるか決める
テストは三つの層に分けられる。単体テストは、必要な項目がない注文をサービス呼び出し前に拒否するなど、アプリ自身のルールを検証する。次の層では、クライアント設定、データのエンコード、対応するサービス操作をまとめて動かす。三つ目は実際のAWSで、デプロイしたリソース、ロール、サービスの挙動を確かめる。失敗時にどんな情報が得られるかを見てから、テストを振り分けるとよい。
| 層 | 確認の例 | 得られる根拠 |
|---|---|---|
| 単体テスト | 注文IDが空ならクライアントを呼ぶ前に拒否する | アプリが自身のルールを守っている |
| ローカルのエミュレーター | 正しい注文をSDKで書き込み、読み出せる | 対応する操作とクライアントがエミュレーターで連携する |
| AWSの統合テスト | デプロイしたロールが許可テーブルを更新でき、禁止リソースには拒否される | 実環境の設定がアクセス境界を守る |
まず成功するローカルテストを一つ作り、チームが重視する失敗を加える。同じ注文を再送しても保存内容を変えてはいけないなら、2回目の呼び出しを加えて業務上の結果を確かめる。条件付き書き込みやトランザクションに依存する場合は、テストが前提とする挙動を特定の操作が再現するかを調べる。実際の製品が必要とする操作や意味を試せているかが重要だ。項目の存在を確かめるだけでは、再現していない競合については分からない。
キューで動くワーカーでも違いが見える。ジョブを読み、結果を書き、処理済みと通知する。必要な操作が対応済みなら、ローカルで順番をテストできる。結果の書き込みを失敗させ、設計どおりに再試行できる状態が残るか確かめる。サービスが管理するイベント配信や、デプロイされたロールの権限、負荷時のタイミングはクラウドで確認する。ローカルテストの結果は、実際に実行した経路の根拠として扱う。
サービス名だけでは使える操作は分からない
AWSはサービスごとに、テスト総数に対する合格数を再現度として公開している。提供開始記事では、表示の読み方を「50件中40件」という例で示す。チームとしては、必要な呼び出しが評価対象に含まれているかを調べたい。更新で難しいテストが加わると、既存機能の対応が進んでいても合格率は下がりうる。未実装の操作には、エミュレーターがHTTP 501を返すとAWSは説明している。 AWS評価スイート
DynamoDBを3種類の操作に使うなら、それぞれの重要な条件を整理する。たとえば書き込み、強い整合性での読み出し、別のユーザー操作を上書きさせない条件付き更新がある。それぞれがAWS公開の評価、チームのテスト、クラウドのテストのどれでカバーされるか記録する。エミュレーターを更新したら、必要な操作を改めて確かめる。対応状況をバージョンごとに追えるようになる。
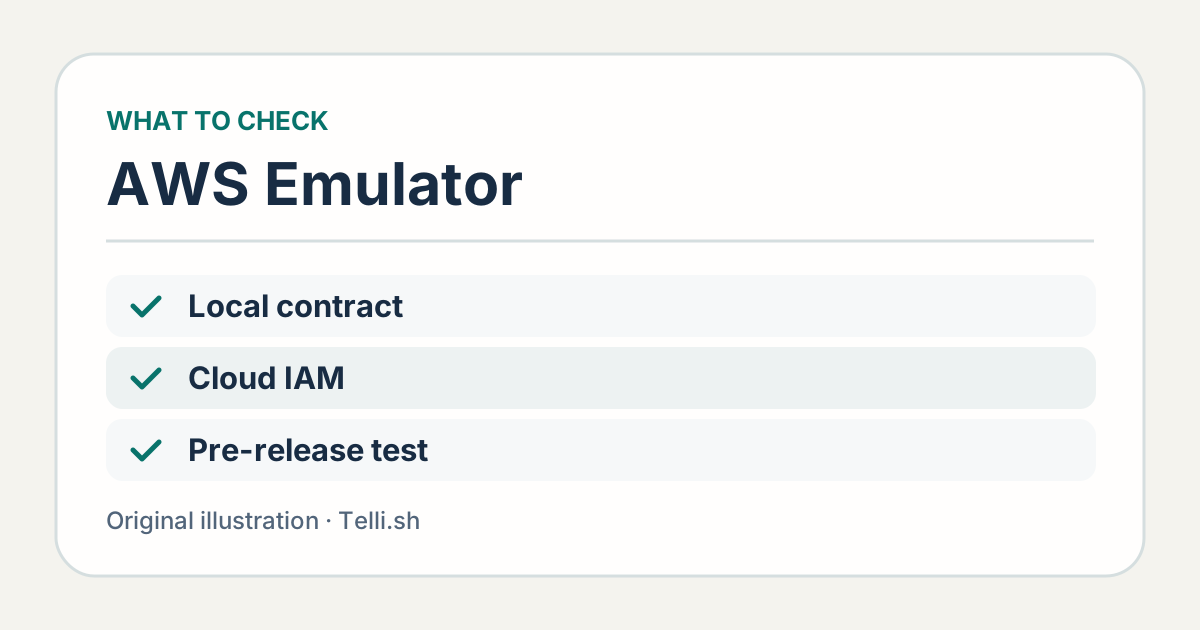
二つの環境で、同じアプリについて異なる要件を検証する。Telli.shによる図。
HTTP 501が返ったら、アプリの挙動を変える前に対象の操作を調べる。そのケースをクラウドのジョブへ移せば、検証したい要件は残せる。APIに対応していても結果がAWSと違うときは、架空データを使って再現に必要な最小限の入力に絞り、役に立つなら開発元に報告する。違いの原因はクライアント側の前提かもしれない。どちらに原因があるか分かるまで、失敗が見える状態にしておく。
提供開始記事では、AWSがエミュレーターの応答を実際のサービスの応答や公開APIモデルと比較するためにAIエージェントを使い、変更をリリース工程でレビュー、検査していると説明する。チームは公開評価を調べられる。自分たちのアプリが必要とする操作は、そのアプリでも確認する。 AWSの提供開始発表と開発工程
権限とデプロイの確認には実際のアカウントを使う
ローカルツールでもリクエスト署名や専用の認証情報は使うが、それはAWS本体のポリシー評価とは目的が違う。AWSによれば、エミュレーターではIAMとリソースベースのポリシーが実環境と同じようには評価されない。提供開始時点で扱えるのは単一アカウントで、アカウント間やリージョン間の挙動は対象外だ。エミュレーターの成功は機能面の根拠になる。権限の判断には、デプロイしたIDによるクラウド上の確認が必要になる。 AWSの提供開始時の制約
注文の例でいえば、本番のワーカーが更新できるテーブルは一つだけにしたい。開発用AWSアカウントで、実際に使うロールのままワーカーを起動し、許可したテーブルの更新を確認する。同じ操作を、書き込みが拒否されるべき検証用リソースでも試す。許可された操作だけを確認すると、ロールに不要な権限があっても通ってしまう。テスト用のデータは架空のものを使い、チームの環境管理ルールに沿って片付ける。
別のアカウントにあるバケットへアップロードされたファイルを読むアプリも考えられる。デプロイしたアプリのロール、バケットポリシー、リソースの関係が動作を左右する。該当するアカウントとリージョンで、その関係に絞ったクラウドテストを行う。入力検証やオブジェクト命名、単一のローカルインスタンスで対応する処理はエミュレーターで試せる。開発を進めながら、実接続に適用される契約も確かめられる。
ブランチで速いテストを回し、全体の時間を測る
エミュレーターで確認を早められるかは、今のどこに時間がかかるか次第だ。APIの変更一つに3分のデプロイが要る場合と、安価な共用環境で長いテストをすでに回せている場合では、改善の余地が違う。今の手順の準備、実行、片付けを測る。代表的な変更をローカルの統合ジョブでも試し、残すクラウドテストと実行時期を記録する。
変更に着手してから、次の行動が分かる結果が出るまでの実時間を測りたい。ジョブ自体が速くても、証明書の不足や共有状態の問題を毎回10分かけて調べると、全体は遅くなる。CIではバージョンを固定し、テストデータを分離し、起動完了を待ってから実行する。起動失敗とアサーション失敗もログで区別する。AWSはRust向けに分離された埋め込みインスタンスを案内している。単体版では、ワーカーを分けたりリソースに固有名を付けたりして、別のワーカーのデータが見えないようにできる。
- 一つのAWSサービスを呼び、架空データを書き込む再現可能なテストを選ぶ。
- エミュレーターのバージョンを固定し、使い捨てのインスタンスか分離した環境を起動する。
- テスト専用の認証情報と接続先を設定する。書き込み前に呼び出し元と起動状態を確認する。
- 正常系と一つの異常系を実行する。失敗したアサーションの入力と観察結果を残す。
- デプロイ済みの連携とIAMポリシーは、実際のAWSで簡易テストを残す。その理由も記録する。
コーディングエージェントもこの手順でアプリの修正を繰り返せる。簡単な実験で広くクラウドリソースを作らせる代わりに、テスト先と小さなアサーションを渡す。修正前には問題を捉えるテストが落ち、修正後に通ることを求める。テスト範囲と権限は普段どおり人がレビューする。すぐ試せる環境は、エージェントが具体的な結果を持ち帰れる点で役立つ。
費用が導入理由なら、実際のクラウドリソース利用も追う。AWSはエミュレーターに別料金を課さないが、ローカルCIでも計算資源は使う。クラウド上のテストには使ったリソースの料金がかかりうる。リリース全体で、信頼できるテスト範囲の維持にいくら使うかを比べる。契約の不一致を早く発見するローカルジョブと、範囲を絞ったクラウド確認を組み合わせれば、リリース時の検証を保ちながら再デプロイを減らせる。
テストを分けると、失敗時に調べる場所が分かる
ローカルで注文の書き込みと読み出しが一致しなければ、リクエストとデータアクセス層から調べる。クラウドで権限テストが落ちたら、担当者はデプロイ設定とポリシーから調べる。二つの接続先を持つテスト工程は、結果が早く返るうえ、次に直す場所も絞りやすい。
出典
統合テストの判断や記録をまとめて検索できる形で残すなら、Telli.shのアカウントを作成できます。