千件の警告より、到達可能な一つのDB。AWS Continuumが修正の順番を変える
コード脆弱性向けAWS Continuumが一般提供を開始しました。生成された修正案の確認に一日を費やす前に、悪用可能性と事業への影響を示すという価値を考えます。
セキュリティ画面に数百件の検出結果が並びます。一つは外部通信を受けない補助ツール、もう一つは顧客の決済データを持つシステムから数段階の場所です。深刻度のラベルだけでは、小さな開発チームがどちらを先に直すべきか分かりません。
2026年10月22日、AWSはContinuum for code vulnerabilitiesの一般提供を発表しました。コード分析と環境の文脈をつなぎ、悪用可能性と事業への影響を評価し、確認用の修正案を示します。詳しい公開記事では、最終的な修復の判断を人が行います。AWSの公開発表。
AWSはEC2やS3などを提供するクラウド基盤企業です。コードの弱点の緊急性は、周囲のネットワーク、リソース、データで変わるため、その背景が重要です。Continuumの注目点は、単にパッチを生成する方法が増えることより、修正の優先順位に十分な根拠を与えることです。
 2023年8月のオレゴン州のAWSデータセンター。撮影:Tedder / Wikimedia Commons、CC BY-SA 4.0。切り抜かずに縮小しWebPへ変換しています。背景説明の外部写真であり、Continuumの画面ではありません。公式発表と画面も参照してください。

脆弱性は、経路があって初めて事故につながる
スキャナーは危険な関数や既知の弱点がある依存関係を見つけられます。しかし攻撃者が利用できるかは、別の事実にも左右されます。対象のコード経路は使われるか、外部要求が届くか、成功すればどの権限やデータを得られるか、という問いです。
これらは、アプリの安全性と配備方法を結び付けます。開発専用ツールと公開サービスが同じ脆弱部品を使っていても、リスクは大きく違うかもしれません。逆に一般的な点数が低くても、重要システムへ直結するなら急ぐべき場合があります。
Continuumの発表では、コードと、設定した場合は許可されたコレクターで取得するAWS環境情報から、コンテキストグラフを作ります。その文脈で検出結果をリソースや事業上重要なシステムに結び付けます。文脈とコレクターの流れ、サービス概要。
私たちは、これが優先順位付けを製品の中心課題にすると考えます。AIの修正案が役立つには、問題を十分理解して確認し、公開時期を判断できなければなりません。すでに処理しきれない確認待ちを増やすだけでは、自動出力を増やしても助けになりません。
待ち行列は待合室に似ています。警報の大きさ順に並べるより、何が緊急で、どんな証拠があり、処置で何が変わるかを理解するほうが有用です。その理由を点検できるサービスが信頼を得ます。
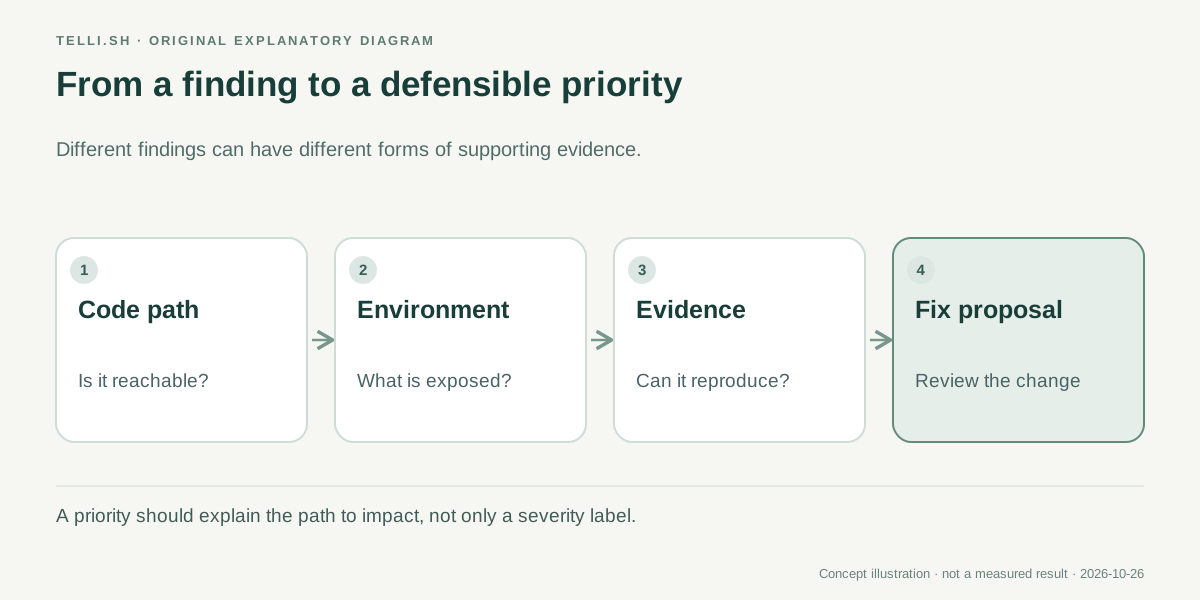 証拠に基づく確認の流れを独自に解説した図。すべての検出結果に同種の証拠があり、同じ方法で再現できるわけではありません。
自信ある説明より、証拠の段階が重要
AWSは複数の根拠を説明しています。コード経路の静的解析で示すものもあれば、再現可能な問題では隔離サンドボックスを使い、実証コードと再現手順を添えるものもあります。もっともらしい悪用の説明と、再現された攻撃は違います。
公開時の手順は、パッチ作成と問題解決も区別しています。Continuumはプルリクエストを開けますが、チームが確認してマージします。変更案があるだけで、本番サービスの修復が終わったとは言えません。公開時の手順と確認の流れ。
確認者は証拠から、具体的な問いに答えられるべきです。どの入力が危険な操作に届くのか。認証や権限にどんな前提があるのか。正当な利用を壊さず、その経路を取り除く変更になっているかを確認します。
報告書の文章の良さとは分けて考えましょう。明快な説明は確認を速めても、独立検証にはなりません。技術的主張を支えるのは、コード、設定、再現条件です。
試験導入には、悪用が失敗するはずの例も入れます。有効な制御の背後のサービス、使われない依存関係の経路、設定で軽減済みの問題は、文脈を理解しているのか、元の深刻度を繰り返すだけなのかを見分ける助けになります。
決済サービスと開発ツールでは、判断が違う
公開の購入サービスと、開発時だけ使う非公開の帳票生成ツールを持つアプリを想定します。両方とも単独では重大そうな問題があります。前者は顧客取引に関わる要求を扱い、後者は本番で使う予定がありません。
証拠に基づく確認では、実際の配備状態から確かめます。非公開のはずの補助ツールに到達できないか、購入画面の問題が本当の信頼境界を越えるか、各経路で何にアクセスできるかを調べます。設計文書の説明を、配備済み設定に照らす必要があります。
購入経路が確認できても、修正は範囲を限定すべきです。悪意ある要求と一緒に正規注文も拒否すれば、問題を移しただけになります。回帰確認では、残したい正当な動作も扱います。
開発ツールが本番に存在しないなら、違う時期に直す判断もあり得ます。永久に無視する理由ではなく、直ちにある露出と保守作業を分け、その根拠を残す理由です。
これは評価を考えるための例で、顧客成果の報告ではありません。目標は、現在の情報で説明できる修正順序です。既存の優先順位すべてに同意する道具より、意外でも検証可能な違いを説明する道具のほうが学びを与えます。
最初は一つのアプリを調べ、全修正を一括許可しない
一般提供の発表では、初期リージョンは米国東部のバージニア北部と米国西部のオレゴンです。GitHubまたはS3でコードを接続し、必要ならコレクターでAWS環境の文脈を加えます。アカウント、リージョン、アクセス要件も設定の一部です。提供地域とソース要件。
試すなら、構造と主要業務を理解しているアプリから始めるのが適切です。予想外の発見にも、欠けた前提にも気付きやすくなります。確認者には、何を重要と判断すべきかの基準にもなります。
- リポジトリなど対応するソースを選び、実際にどの環境を表すか特定する。
- 最新要件を読み、対応リージョンを選び、コード接続に必要なアクセスを確認する。
- 許可されたAWSコレクターを加えるか、何の環境情報を渡すか決める。
- 初回結果を、既知の問題、軽減策、意図的に選んだ難しい例と比べる。
- 修正案を一つ選び、前提と正当な利用者への影響を含め、根拠を点検する。
- PRを確認し、必要な試験を行い、通常のリリース工程で本番結果を検証する。
これは評価手順の提案で、現在の設定ガイドや組織の配備規則を置き換えません。ソースへのアクセス、証拠の確認、リリース承認を、別々の判断として扱う習慣が大切です。
費用も同じ考え方で計算します。現在の料金と走査する作業量に加え、提案の採否や訂正に確認者が使う時間も含めます。実装の手間を減らしたパッチが、別の場所に確認の手間を作ることもあります。
修正提案と自律的な修復は、異なる段階
詳しい公開記事では、人が承認する修正案から修復が始まり、選択した修正のより広い自動適用は将来の機能とされています。他のAWSの表現では段階的な適用をより広く説明しています。導入判断では、文書化された人による確認経路が、慎重かつ実行可能な出発点です。詳しい公開説明、What's Newの発表。
これは小さな言い回しの違いではありません。パッチの自動準備、PRの自動作成、稼働システムの自動変更では結果が違います。一段階のデモを、後のすべての段階が有効で適切だという証拠にしてはいけません。
| 段階 | 分かること | 引き続き確かめること |
|---|---|---|
| 検出 | 弱点の疑いがある | 該当コードと設定が実際に使われるか |
| 証拠と文脈 | 悪用可能で重要になり得る理由 | 前提が現在の環境と一致するか |
| パッチ案またはPR | 確認できる具体的な変更がある | 問題を解消し、意図した動作を保つか |
| マージと配備済みの変更 | 稼働環境に承認済み変更が届いた | 新たな不具合なく脆弱な経路を閉じたか |
分けて考えれば、自動化を段階的に使えます。日常的にパッチを受け入れる前でも、証拠の供給源として価値があるかもしれません。自動リリースを望む前でも、有用なパッチは作れます。
次に注目したいのは、実環境で繰り返す操作への対応です。以前受け入れた修正の種類は、アプリ変更後も安全か。似た問題の優先度が違う理由を読めるか。前提となる文脈の不足を検知できるかが重要です。
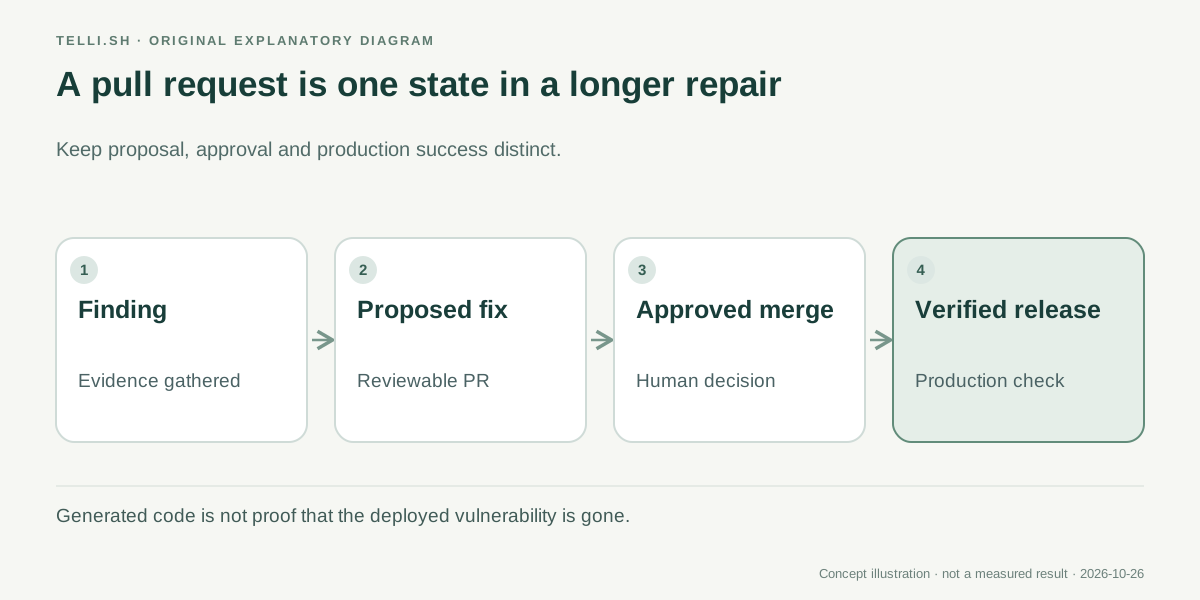 生成PRは確認できる成果物です。本番での修復成功は、その後の、独自の証拠が必要な状態です。
文脈を集めるコレクターも、モデルと同じくらい点検する
豊富な文脈は安全性の判断を助けますが、接続の仕組みも運用上の前提に加わります。一部のリソースしか見えなければ、攻撃経路の一部しか説明できません。環境が変われば、以前の判断を見直す必要があります。
試験では、何を接続し、いつの情報かを記録しましょう。その範囲に照らして報告を解釈すべきです。一組の検出結果を確認しただけで、アプリ全体が安全だという普遍的な結論にはできません。
事業への影響も同じです。技術的に到達できるDBでも価値の低いテストデータしかない場合があり、周辺的に見えて重要業務を支える場合もあります。事業側と開発側は、そのリソースの意味を共有する必要があります。
期待できる分担があります。ソフトウェアは大量の技術的証拠をつなぎ、具体案を作る助けになり、人は重要なシステム、前提の正しさ、許容するリリースリスクを判断します。
評価では、誤警報と優先すべき問題の見逃しの両方を測るべきです。警告の減少は、重要な問題が見えなくなっていても立派に見えます。目標は、必要な仕事を保ち、着手の理由を確認者に与えるキューです。
良いAIセキュリティツールは、次の判断を説明しやすくする
Continuumの興味深さは、AI支援の修復を、その仕事に注意を向けるべきか判断する文脈につなぐ点にあります。もっともらしい変更案を山積みにするより有用な目標です。
修正案を受け入れる前に、リスクの理解が何によって変わったかを問います。到達可能な経路、点検できる証拠、限定された修正があれば、難しい部分を助けています。自信に満ちた段落と新しいPRだけなら、キューの判断は依然として自分たちに残ります。
出典
- AWS:Continuum for code vulnerabilitiesの一般提供、2026年10月22日。
- AWS What's New:Continuum GA、2026年10月22日。
- AWS Continuumユーザーガイド、2026年10月26日確認。
確認の記録を、その元資料につなげる
Telli.shは、保管する権限のある元資料と、技術的判断の根拠となるノートを残す選択肢です。ノート用ワークスペースを作成する。