O OpenClaw 2.0 entregou metade de tudo o que o projeto já fundiu na vida — depois de sete semanas sem lançar nada
Em 31 de agosto de 2026 um agente de IA de código aberto publicou a v2026.8.1: mais de 16.000 pull requests de 933 colaboradores, cerca de metade de tudo o que o projeto já fundiu, depois de 49 dias de silêncio deliberado após 106 versões em 230 dias. O assistente de instalação agora importa a assinatura do ChatGPT ou do Claude que você já paga, ou encontra seus modelos Ollama locais. As sessões foram para o SQLite e voltar atrás deixou de ser de graça. Uma leitura atenta de como realmente se parece «a IA que é sua» — incluindo as quebras de compatibilidade e os padrões que continuam desligados.
Durante 230 dias, o OpenClaw lançou uma versão mais ou menos a cada dois dias — 106 no total, a maioria chegando um ou dois dias depois da anterior. Então, em meados de julho de 2026, parou. Durante 49 dias, o agente de IA de código aberto com 388.419 estrelas no GitHub não publicou absolutamente nada.
Em 31 de agosto de 2026 publicou a v2026.8.1, e essa versão continha mais de 16.000 pull requests fundidas de 933 colaboradores, dos quais 569 nunca haviam contribuído antes. Pela contabilidade do próprio projeto, essa única versão carrega cerca de 50 % de todas as pull requests já fundidas no OpenClaw.
O padrão aponta para além de um único projeto. Nos últimos dezoito meses, a camada de modelos se abriu: pesos para baixar, licenças legíveis, preços que desabaram. O OpenClaw 2.0 leva essa mudança um nível acima, para o software que decide a que um modelo pode ter acesso. A versão muda a configuração de modelos, as sessões compartilhadas, a migração de dados e os padrões de segurança. É a sequência dos nossos textos sobre o modelo furtivo que se revelou GLM-5.3-Flash e o download de 27B que superou o melhor modelo fechado de fevereiro — o mesmo argumento, um nível de abstração acima.
Resumo:
- O volume está verificado e é enorme. Mais de 16.000 PRs, 933 colaboradores, 569 de primeira viagem, numa versão publicada em 31 de agosto de 2026 — cerca de metade do total já fundido na história do projeto, depois de 49 dias sem lançamentos.
- «A IA que é sua» agora tem um significado concreto. A configuração guiada reaproveita um login de CLI existente no Codex, ChatGPT ou Claude, uma chave de API colada, um login novo com um provedor, ou um modelo Ollama / LM Studio já instalado — e prova que a escolha sabe responder antes de salvar.
- Esta é a virada para a maturidade, e ela custa algo. Sessões e transcrições foram para o SQLite,
HEARTBEAT.mdnão é mais lido em tempo de execução, o aliasdeactivatedo SDK de plugins sumiu, e reverter depois da migração exige que a CLI atual restaure primeiro os artefatos legados arquivados.- Segurança melhor não é o mesmo que padrões seguros. Sandbox e aprovações de execução vêm desligados, o Secret Store não é criptografado em repouso, e as sessões compartilhadas estão documentadas como não sendo uma fronteira de segurança.
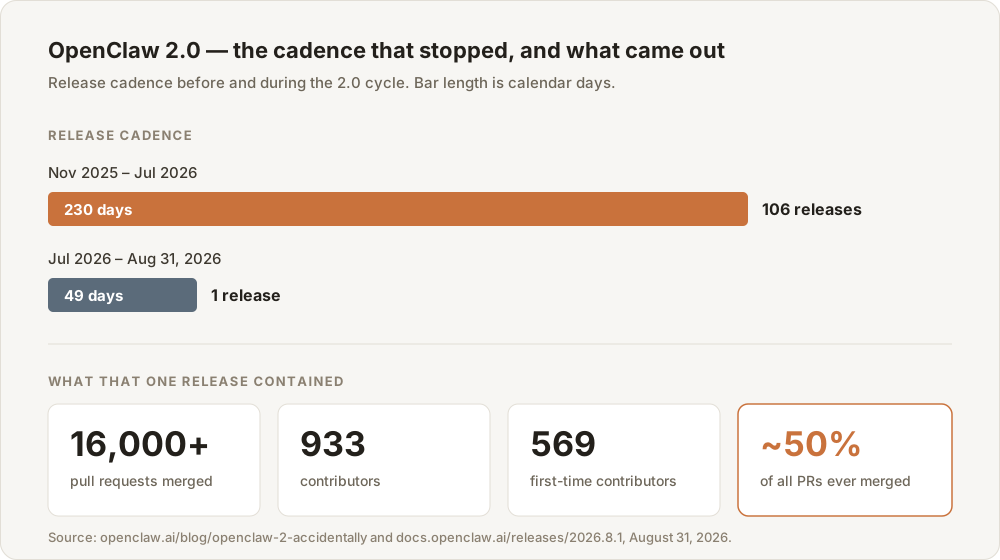
Cadência e conteúdo do ciclo 2.0. Números das notas de versão e do artigo do projeto, 31 de agosto de 2026.
Dezesseis mil pull requests são uma afirmação sobre gente, não sobre código
Comecemos pelo que o número não é. 16.000 PRs fundidas não são 16.000 funcionalidades, e quem já acompanhou um repositório ativo sabe que a maior parte desse volume é correção de documentação, atualização de dependências, endurecimento de testes e correção de uma linha. As notas de versão confirmam isso: subseções inteiras são listas de entradas como «Corrigir o comando de configuração do onboarding» e «Remover sublinhados dos cartões de sessão do painel».
O que o número de fato mede é participação, e essa é a grandeza mais interessante. 933 pessoas contribuíram para esta versão e 569 delas nunca haviam entregue nada ao OpenClaw — uma taxa de primeira contribuição de 61 %. Essa proporção é a de um projeto cuja base de colaboradores ainda está se expandindo, em vez de se consolidar em torno de um time central.
A trajetória do projeto é ainda mais íngreme do que a própria versão. A Wikipédia registra 247.000 estrelas e 47.700 forks em 2 de março de 2026. Em 1º de setembro de 2026, o GitHub listava 388.419 estrelas e 81.534 forks — cerca de 141.000 estrelas e 34.000 forks a mais em seis meses, num repositório criado menos de um ano antes.
| 2 de março de 2026 | 1º de setembro de 2026 | Variação | |
|---|---|---|---|
| Estrelas no GitHub | 247.000 | 388.419 | +141.419 |
| Forks | 47.700 | 81.534 | +33.834 |
| Issues abertas | — | 5.949 | — |
| Dias desde a primeira publicação | 98 | 281 | — |
Números de março via o verbete da Wikipédia sobre o OpenClaw; números de setembro obtidos diretamente da API REST do GitHub em 1º de setembro de 2026. Contagem de estrelas é sinal de popularidade, não medida de uso.
Essa última ressalva importa. Estrelas são o endosso mais barato possível — um favorito, não uma instalação. Nós as citamos porque a diferença diz algo sobre atenção, não porque 388.419 pessoas estejam rodando um agente no notebook.
Modelos abertos tornaram os pesos inspecionáveis e portáteis; o software de agentes determina o que esses modelos podem fazer: ler e-mails, clicar em botões ou enviar mensagens. Uma versão com 933 pessoas nesta camada é uma evidência de que o desenvolvimento aberto está se expandindo dos modelos para os sistemas que os conectam a ferramentas e serviços.
Por que o projeto rápido deliberadamente deixou de ser rápido
O intervalo de sete semanas é o fato mais citável desta versão e o menos discutido.
A explicação do time é incomumente direta. No artigo de lançamento eles escrevem que a cadência desacelerou enquanto o desenvolvimento acelerava: «nosso time estava crescendo, e o aumento de volume e ritmo do trabalho ultrapassou tanto a fundação do OpenClaw quanto o processo que usávamos para lançar, então refizemos os dois ao mesmo tempo». As semanas extras foram gastas para que a versão sobrevivesse ao contato com as instalações existentes, não só com as novas.
Leia isso ao lado das 106 versões em 230 dias e você obtém o retrato de uma transição bem específica. Lançar a cada dois dias é o que um projeto faz quando o custo de uma versão ruim é baixo, porque a configuração de quase ninguém ainda é estrutural. Parar 49 dias para escrever um caminho de migração é o que um projeto faz quando isso deixa de ser verdade.
Esta é a virada de infraestrutura: quando uma ferramenta de ritmo acelerado tem instalações existentes suficientes, a velocidade de lançamento precisa ser equilibrada com a proteção dos dados e fluxos de trabalho dos usuários. As notas de versão destacam os avisos sobre armazenamento e downgrade, documentam um procedimento de backup e fornecem migrações openclaw doctor --fix para dois subsistemas.
Uma pequena evidência de que o processo ainda está correndo atrás: as notas de versão abrem com um aviso de que um pacote publicado como 2026.9.1-beta.1 teve a versão atribuída errado e na verdade é 2026.8.1-beta.4, e não deve ser interpretado como mais novo que a estável 2026.8.1. Um erro de versionamento sério o bastante para exigir um banner é exatamente o tipo de coisa que a virada de infraestrutura deveria eliminar. Ainda não eliminou.
«A IA que é sua» começa na tela de configuração, e isso não é pouco
A expressão «a IA que é sua» é usada com folga. Nesta versão ela tem um sentido específico e verificável: a primeira coisa que o instalador faz é procurar o acesso a IA que você já tem, em vez de pedir que você compre mais.
A configuração guiada aceita quatro fontes na mesma execução:
- Um login de CLI existente e verificado — Codex, ChatGPT ou Claude. Se você já paga uma assinatura de consumidor, o agente pode usá-la.
- Uma chave de API colada, para quem prefere medir o consumo diretamente.
- Um login novo com um provedor, para quem não tem nenhum dos dois. Configurações novas da OpenAI usam GPT-5.6 por padrão.
- Modelos instalados localmente — a configuração varre a máquina em busca de instalações de Ollama e LM Studio já presentes.
E então dá o passo que a maioria dos fluxos de onboarding pula: prova que o modelo escolhido consegue mesmo responder antes de salvar esse modelo e essa credencial. Quem já passou vinte minutos descobrindo que uma chave de API salva estava limitada ao projeto errado vai reconhecer o valor dessa checagem.
O caminho local também recebeu trabalho estrutural. node-llama-cpp foi substituído por um llama-server gerenciado, Gemma 4 virou o padrão do llama.cpp conforme a RAM disponível, e a janela de contexto padrão do llama.cpp subiu para 64K. Guarde esse último número: 64K tokens de contexto local padrão equivalem mais ou menos a uma transcrição de reunião de 90 minutos, em hardware que é seu, sem conta por token.
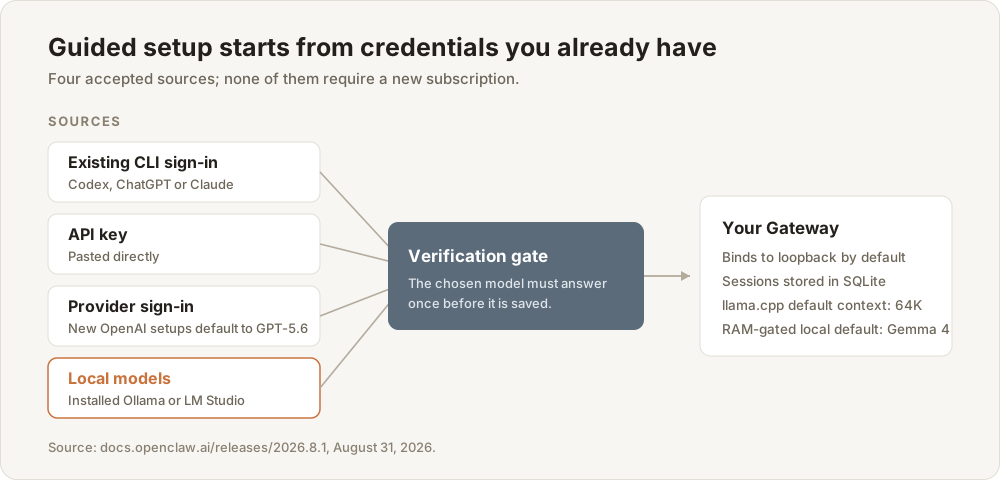
As quatro fontes aceitas pela configuração guiada e o portão de verificação. Fonte: notas de versão v2026.8.1, 31 de agosto de 2026.
Agora contraste esse formato com os ecossistemas de assistentes fechados que a maioria das pessoas de fato usa, porque o contraste é o argumento.
| Produtos de assistente fechados | OpenClaw 2.0 | |
|---|---|---|
| Origem do modelo | Os modelos do próprio fornecedor | Sua assinatura atual, sua chave de API ou um modelo local |
| Onde roda | A nuvem do fornecedor | Um gateway na sua máquina, ligado ao loopback por padrão |
| Interface principal | O app do fornecedor | Telegram, Signal, Discord, Slack, iMessage, WhatsApp ou o app de navegador |
| Armazenamento de sessões | Os servidores do fornecedor | SQLite no seu disco |
| Modelo de extensão | Um diretório aprovado | Plugins, skills e servidores MCP que você instala |
| Se o fornecedor aumentar o preço | Você paga ou sai | Você aponta a configuração para outro modelo |
Comparação estrutural, não de qualidade. Produtos fechados costumam ser mais bem acabados; a coluna que importa aqui é a última linha.
Essa última linha é toda a tese. Na coluna fechada, o modelo, a interface, o armazenamento e a política de extensões vêm empacotados numa única decisão que você toma uma vez e não consegue desempacotar. Na coluna aberta são quatro decisões separadas. Nada nisso garante um produto melhor — garante um modo de falha diferente. Quando um assistente fechado aumenta o preço ou tira uma função, você não tem jogada. Quando o modelo do seu próprio agente fica caro, você muda uma configuração.
«Mensageiro primeiro» é uma aposta de design, não uma conveniência
A maioria dos produtos de IA se instala num app novo e torce para você visitar. A aposta central do OpenClaw, desde suas primeiras versões, é o contrário: o agente mora nos aplicativos de mensagens que você já deixa abertos.
Esta versão aprofundou bastante essa direção. O Telegram ganhou mensagens e mídia mais ricas. O Slack agora mantém o progresso ao vivo e a resposta final juntos. O Discord adicionou Activities opcionais e salas de voz que sabem quem está presente. Respostas no Signal preservam o bloco de citação nativo em entrega comum, fragmentada, com mídia e durável, e mensagens recebidas pouco antes de uma queda podem ser retomadas do armazenamento local. Nos canais suportados, perguntas de escolha única elegíveis aparecem como controles nativos da plataforma no Telegram, no Discord e no Slack, em vez de «responda 1, 2 ou 3».
A melhoria de confiabilidade importa no uso cotidiano: quando um envio expira sem resultado confirmado, o OpenClaw mantém o resultado marcado como incerto e pode avisar no próximo contato em vez de criar uma provável duplicata. Isso evita que um agente envie a mesma mensagem duas vezes após uma falha de conexão.
A publicação de lançamento dá dois exemplos: pedir ao agente que fique atento aos e-mails escolares importantes e envie um alerta pelo Telegram, ou que encontre um recibo recebido por e-mail e responda a um familiar pelo iMessage. Ambos mostram o fluxo pretendido: o agente lê informações que você autorizou e age pelo canal que você escolheu.
Nenhum dos dois exemplos envolve um benchmark. Os dois envolvem um agente segurando uma credencial que você deu, lendo algo que é seu e escrevendo para uma pessoa que você escolheu. Essa é a categoria de produto real, e está mais perto de «um script com memória e número de telefone» do que de «um chatbot».
IA multiplayer: o difícil nunca foi a tela, foi o contexto
A principal função de colaboração da 2.0 são as sessões em nuvem compartilhadas, e o time admite com franqueza que elas nasceram da própria dor. Construindo esta versão, eles jogaram mais trabalho nos próprios agentes, e então quiseram dividir tarefas, colaborar e às vezes repassar tudo — e descobriram que «o OpenClaw não tinha como trazer outro membro do time para dentro do trabalho sem perder o que o Claw já sabia».
Essa frase nomeia um problema muito maior que o OpenClaw. Vamos chamá-lo de o penhasco da passagem de bastão: o ponto em que o trabalho vai de uma pessoa para outra e tudo o que a ferramenta havia acumulado — os falsos começos, as correções, aquilo que você mandou não fazer duas vezes — cai no vazio. O substituto é um resumo, e um resumo não é contexto. É um artefato comprimido que preserva as conclusões e descarta o raciocínio que as tornava seguras.
As sessões em nuvem compartilhadas atacam isso de frente. Uma segunda pessoa pode entrar no trabalho em andamento ou assumi-lo por completo com o contexto intacto, e o dono ou um administrador escolhe qual dos quatro níveis essa pessoa recebe: ler, sugerir alterações, trabalhar num rascunho ou participar diretamente. Rascunhos podem ser criados e publicados sem condição de corrida, sugestões preservam seu autor, e indicadores leves de presença e digitação mostram quem está ali sem entulhar uma configuração de uma pessoa só.
O criador Peter Steinberger escreveu no X em 31 de agosto de 2026 que o time passou dois meses construindo o OpenClaw com o OpenClaw, deixando os ambientes de programação locais individuais para adotar um ambiente de agentes compartilhado em team.openclaw.ai. Ele descreveu a programação multiplayer, os nós e as sessões em nuvem como uma grande mudança no fluxo de trabalho do time; esse é o relato do criador sobre como a versão foi construída.
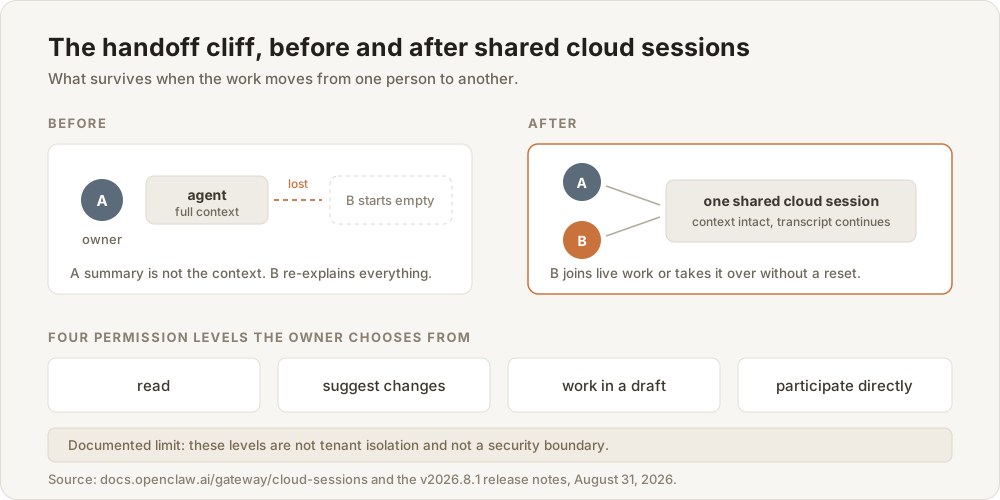
O penhasco da passagem de bastão e o que as sessões compartilhadas mudam. O limite documentado está de propósito dentro do diagrama.
Agora o limite honesto, que a documentação enuncia com clareza e que a maior parte da cobertura enterrou: estes níveis de permissão não são isolamento entre inquilinos nem uma fronteira de segurança. Um acesso revogado pode parecer brevemente disponível até a interface atualizar ou o gateway recusar a ação. O modo anônimo é mais estreito do que o nome sugere: a conversa vive na memória do processo e some quando o gateway reinicia, mas o provedor do modelo continua recebendo cada mensagem, as ferramentas continuam podendo escrever arquivos e alcançar serviços externos, metadados de auditoria sem conteúdo permanecem, e quem opera o gateway pode assistir ao trabalho ao vivo. A Help Net Security acrescentou um detalhe que vale conhecer antes de implantar isso numa máquina compartilhada: a inicialização mais rápida depende de um instantâneo limitado da transcrição, guardado sem criptografia no perfil do navegador.
O app de navegador saiu de acessório para o lugar onde você realmente trabalha
A Control UI reconstruída absorveu a maior parte da engenharia visível e traz o único número de desempenho limpo desta versão.
Num teste simulado de chat padrão contra um gateway mockado com 50 ms de latência HTTP/1.1, as requisições JavaScript caíram de 140 para 45 e a inicialização de cerca de 1,6 segundo para 575 milissegundos — 64 % menos requisições e uma melhora de 2,8 vezes no tempo até o chat. Ela também degrada menos ao longo de uma sessão longa: painéis ocultos param de buscar dados que não exibem, o estado retido é limitado, e voltar a uma conversa repete menos renderização.
Ao redor do chat, painéis encaixados abrigam agora um editor de arquivos do workspace, um painel Changes apoiado em Git mostrando commits da branch, alterações da árvore de trabalho, status de pull requests e resumos de CI, um painel de navegador capaz de navegar, clicar, digitar, rolar, inspecionar elementos e anotar uma captura de tela antes de anexá-la à conversa, e um terminal web em tela cheia. Pedidos de aprovação aparecem dentro da conversa que os disparou, com histórico móvel de 30 dias, e o comando /btw abre uma conversa lateral para que uma pergunta rápida não polua a transcrição principal.
Os painéis têm limites claros: o editor de arquivos não pode criar nem excluir arquivos, o painel Changes é somente leitura, e «Create PR» encaminha para o GitHub em vez de enviar a solicitação de dentro do OpenClaw.
As sessões foram para o SQLite, e é ali que moram as quebras
Esta é a seção para ler antes de digitar openclaw update.
Sessões e transcrições não são mais baseadas em arquivos: moram no SQLite. O mesmo vale para uma longa lista de outras coisas antes espalhadas: identidade do host de nó e configurações do gateway, registros de APNs, estado de configuração do workspace, estado de execução dos canais, credenciais OAuth do MCP e estado de refresh, confiança entre pares do Reef, e armazenamento BLOB limitado para plugins confiáveis. O orçamento de disco padrão do arquivo de sessões subiu para 10 GiB. Na web, no macOS, no iOS e no Android, chats apoiados em SQLite agora podem retroceder até uma mensagem anterior do usuário, bifurcar a conversa e alternar entre ramos preservados — mas retroceder muda apenas o ramo da transcrição e não desfaz arquivos, mensagens enviadas ou outros efeitos colaterais das ferramentas.
O custo é que o downgrade deixou de ser de graça. Este é o procedimento que as notas de versão especificam, em ordem:
- Crie um backup verificado antes de atualizar, usando o caminho de backup documentado, para proteger todo o estado do OpenClaw — não apenas as sessões.
- Atualize com
openclaw update, que detecta seu tipo de instalação (npm, pnpm, Bun ou git), busca a versão, rodaopenclaw doctore reinicia um serviço de gateway gerenciado. Use--dry-runprimeiro para pré-visualizar. - Se você usa memória QMD, rode
openclaw doctor --fix. A Memory embutida agora é dona do caminho central de busca e recuperação; a migração leva os dados suportados para outro núcleo, e o reordenamento próprio do QMD, a expansão de consultas e a busca de transcrições entre agentes são aposentados. - Se você usa
HEARTBEAT.md, rodeopenclaw doctor --fix. Os agendamentos de heartbeat agora são gerenciados como Automations, e o OpenClaw não lê maisHEARTBEAT.mdem tempo de execução. - Se algum dia precisar reverter, use a CLI atual para restaurar os artefatos de transcrição legados arquivados antes de instalar uma versão anterior baseada em arquivos. Sessões criadas depois da migração não aparecerão de jeito nenhum em versões antigas.
Autores de plugins têm a própria lista. Os caminhos de SDK aposentados de julho e agosto foram removidos, o alias deactivate foi substituído por gateway_stop, e clientes que usam as formas beta v2026.7.2 de question, worker ou session-catalog precisam migrar para os contratos renomeados e achatados. A ponte de session store da beta.5 continua disponível até 12 de outubro de 2026 — uma janela de descontinuação real e datada, mais cortesia do que a maioria dos projetos velozes concede. Comandos, argumentos, ambientes, aliases e parsers personalizados de agents.defaults.cliBackends agora pertencem a um plugin de backend em vez da configuração. E worktrees gerenciados agora suprimem os hooks Git do repositório a menos que um administrador rode deliberadamente um script de configuração separado, então qualquer repositório que dependia de hooks implícitos precisa mover essa configuração para o caminho explícito.
Nada disso é catastrófico. Tudo isso é do tipo que transforma uma atualização de dois minutos numa noite de duas horas se você descobrir depois.
A segurança melhorou bastante e continua não estando ligada por padrão
Esta é a parte em que o entusiasmo precisa de disciplina, porque um agente que pode ler seu e-mail e executar comandos é um objeto de risco diferente de um chatbot.
As melhorias genuínas são reais e específicas. Um novo Secret Store local com escopo de equipe separa valores protegidos de valores de ambiente legíveis pelo agente, com suporte a pedidos de credenciais mascarados, referências do Vault ou do 1Password e substituição vinculada ao destino, capaz de colocar uma credencial protegida numa requisição HTTPS aprovada e hospedada pelo gateway sem que ela apareça em configuração em texto puro ou em texto visível ao modelo. Pedidos de credenciais privadas permitem que um agente solicite um segredo por um prompt mascarado sem que o valor entre no histórico do chat nem no contexto do modelo. A política de rede agora bloqueia por padrão alvos NAT64 não especificados e de uso local, e exige uma exceção de host exata para destinos de webhook de automação privados. O texto devolvido por busca, fetch, MCP, plugins e a ferramenta de navegador é limitado, normalizado e explicitamente marcado como conteúdo externo não confiável antes de o modelo vê-lo. Saídas de terminal e CSV neutralizam as formas cobertas de injeção de sequência de controle e de fórmula. O gateway se liga ao loopback por padrão, a maioria dos canais de chat responde a um remetente de mensagem direta desconhecido com um código de pareamento, e existe agora um comando openclaw security audit que verifica acesso de entrada, raio de alcance das ferramentas, exposição de rede, exposição do controle do navegador e listas de plugins permitidos.
Agora as ressalvas, todas vindas da documentação do próprio projeto e não de um crítico.
Os valores do Secret Store não são criptografados em repouso. Eles dependem das permissões de sistema de arquivos do diretório de estado do OpenClaw. A substituição vinculada ao destino só se aplica a comandos HTTPS hospedados pelo gateway cujo subprocesso respeite as configurações de proxy — sockets crus, contêineres, nós remotos, arcabouços nativos de provedores e HTTP em texto puro ficam de fora.
Marcar conteúdo como não confiável não o torna inofensivo. As notas de versão dizem isso diretamente: a fronteira é tornada explícita, mas «o modelo ainda pode ser influenciado por material hostil que ele lê».
Sandbox e aprovações de execução vêm desligados. A leitura mais afiada da postura corporativa é a do VentureBeat: a configuração base do OpenClaw pressupõe um operador único confiável e permite execução no host enquanto administradores não configurarem restrições mais fortes, e é por isso que existem alternativas container-first como o NanoClaw. A conclusão deles merece ser citada literalmente: «as empresas precisam transformar essas primitivas em política. O OpenClaw 2.0 não torna automaticamente o OpenClaw pronto para a empresa, mas torna uma implantação de OpenClaw de nível corporativo muito mais fácil de saída».
Sobre injeção de prompt especificamente, a documentação do próprio OpenClaw trata a escolha do modelo como primeira mitigação e cita uma arena colaborativa de 2026 com 272.000 ataques em 41 cenários de agentes, pontuados apenas quando o agente executava a ação nociva e a escondia do usuário: 0,5 % de sucesso contra o Claude Opus 4.5, 1,0 % contra o Sonnet 4.5, 1,3 % contra o Haiku 4.5 e 8,5 % contra o Gemini 2.5 Pro. A mesma página adverte que atacantes humanos adaptativos ainda superam 80 % de sucesso contra as melhores defesas conhecidas, e é por isso que política de ferramentas, aprovações de execução e sandbox continuam sendo a camada dura de imposição, não o modelo.
Coloque esses dois números lado a lado e você tem o estado honesto da segurança de agentes em 2026: injeção automatizada em escala já é um problema abaixo de 2 % contra um bom modelo, e um humano determinado continua sendo um problema de 80 % contra tudo. Nada nesta versão muda o segundo número.
| Ligado por padrão | Vem desligado — você precisa ativar |
|---|---|
| Gateway ligado ao loopback | Sandbox |
| Código de pareamento para remetentes diretos desconhecidos | Aprovações de execução |
| Marcação de conteúdo não confiável na saída das ferramentas | Modo anônimo |
| Bloqueios de rede NAT64 e de alvos não especificados | Criptografia em repouso dos valores do Secret Store (não disponível) |
Aprendizado automático de skills em auto, só instalações novas | Destinos de webhook em rede privada |
Compilado das notas de versão v2026.8.1 e da documentação de segurança do OpenClaw, consultadas em 1º de setembro de 2026.
O que realmente muda para quem não é desenvolvedor
Tire os contratos de plugins e a migração para SQLite e sobra uma coisa que importa para usuários comuns: o atrito de instalação caiu bastante. Se você quiser percorrer esse caminho por conta própria, escrevemos um guia de instalação passo a passo para iniciantes que cobre todo o trajeto, do download até a primeira conversa.
O caminho de instalação suportado agora mantém o app ou o comando disponível depois da configuração. Um app de Mac aberto a partir da pasta Downloads pode se oferecer para mover a si mesmo para Aplicativos, onde atualizações e início ao fazer login funcionam direito. No Linux e em outros sistemas Unix, o instalador deixa openclaw disponível em novas sessões de terminal sem pedir a ninguém que edite um arquivo de inicialização do shell. iPhone, iPad e Android colocam pareamento e permissões onde as pessoas esperam. E agora existe um companion de desktop para Linux com configuração no primeiro uso, controles de bandeja e serviço, Control UI embutida, deep links, início automático e alertas nativos — embora as próprias notas de versão sinalizem que a disponibilidade dos pacotes .deb e AppImage como downloads da v2026.8.1 «ainda não foi verificada».
As Automations receberam o mesmo tratamento. O watcher IMAP incluído permite que um e-mail novo e autenticado vindo de uma caixa existente inicie um agente leitor restrito sem expor um hook HTTP — vem desativado, é somente de entrada, exige lista de remetentes permitidos e autenticação, e não pode enviar nem alterar e-mails. Ou seja, o exemplo dos e-mails da escola do artigo de lançamento, entregue como uma primitiva limitada de menor privilégio em vez de um botão «conecte seu Gmail». Automações do Gmail agora podem dividir um lote aceito em uma execução isolada por mensagem e filtrar itens enviados e rascunhos.
O OpenClaw ainda pressupõe familiaridade com a linha de comando e exige que os usuários configurem os controles de segurança com cuidado. Um mantenedor do projeto alertou que quem não conhece a linha de comando talvez não consiga operá-lo com segurança; em março de 2026, autoridades chinesas restringiram empresas estatais e órgãos governamentais de executar aplicativos do OpenClaw em computadores do escritório por preocupações de segurança. A configuração guiada reduz o atrito da instalação, mas não elimina esses riscos.
Data de lançamento e notas sobre as fontes
As notas de versão cobrem instalação, mensageria, memória, skills, modelos, automações, aplicativos de navegador e nativos, plugins e segurança. Mais de 16.000 pull requests e 933 colaboradores são números informados pelo projeto, não totais auditados de forma independente.
Algumas publicações datam a versão de 30 de agosto de 2026; o GitHub registra a publicação da versão estável v2026.8.1 às 03:30 UTC de 31 de agosto de 2026. Este artigo usa o horário de publicação da fonte primária.
Para uma decisão de licenciamento, consulte o arquivo LICENSE do repositório, não o resultado NOASSERTION do detector da API do GitHub nem um resumo de terceiros.
A descrição de Steinberger sobre «computação infinita» e ambientes locais como «relíquias do passado» é o relato dele sobre o fluxo de trabalho do time, publicado em 31 de agosto de 2026, não uma avaliação independente.
Conclusão: a IA de código aberto deixou de ser uma história sobre pesos
Por dois anos, «IA aberta» significou um arquivo que você podia baixar. A pergunta interessante sempre esteve um andar acima: se a parte que segura suas credenciais, lê sua caixa de entrada e decide o que fazer em seguida também viraria algo que você pode inspecionar, bifurcar e rodar sozinho — ou se ficaria dentro do produto de alguém, onde a escolha do modelo, a interface e o armazenamento vêm empacotados numa única decisão de pegar ou largar.
Uma versão com 933 colaboradores, um assistente de configuração que lê suas assinaturas existentes, um caminho de modelo local com 64K de contexto padrão e um procedimento de downgrade documentado é a cara da resposta quando ela pende para o outro lado. Não é uma resposta polida. O sandbox está desligado, os segredos não são criptografados em repouso, compartilhar explicitamente não é uma fronteira de segurança, e um atacante determinado ainda vence quatro em cada cinco vezes. Mas essas são agora limitações publicadas, com números de issue anexados, o que é uma situação categoricamente diferente de não saber.
As sessões compartilhadas em nuvem são uma primeira tentativa de preservar o contexto acumulado de um agente quando o trabalho muda de mãos. Para as equipes que usam agentes, a continuidade — não apenas a capacidade — determinará se essa camada será útil.
Onde entra o Telli.sh: o penhasco da passagem de bastão não é exclusivo de agentes — é o problema mais antigo das reuniões. A hora de contexto que existia na sala evapora, e o que chega a quem faltou é um resumo que preservou as conclusões e perdeu o raciocínio. O Telli.sh grava a reunião, separa os falantes, traduz ao vivo em 15 idiomas e deixa uma transcrição pesquisável e notas estruturadas, para que a passagem de bastão leve o registro real em vez da memória comprimida de alguém.
Começar uma nota de IA ao vivo
Fontes
- Notas de versão do OpenClaw, v2026.8.1 (também chamada OpenClaw 2.0) — o aviso sobre a beta
2026.9.1-beta.1publicada por engano, o alerta de armazenamento SQLite e downgrade, a configuração guiada, os números de latência da Control UI, o comportamento do Secret Store, as mudanças de mensageria, a limpeza dos contratos do SDK de plugins e a janela de ponte até 12 de outubro de 2026; consultadas em 1º de setembro de 2026 - Blog do OpenClaw, «OpenClaw 2.0, Accidentally», 31 de agosto de 2026 — 933 colaboradores, 569 de primeira contribuição, mais de 16.000 pull requests, 106 versões em 230 dias, o número de cerca de 50 % das PRs de todos os tempos, e os exemplos do e-mail da escola e do recibo do iPad
- MarkTechPost, «OpenClaw Releases OpenClaw 2.0», 30 de agosto de 2026 — a inicialização de 575 ms e os números de 140→45 requisições, as fontes de configuração Codex/ChatGPT/Claude/Ollama/LM Studio, GPT-5.6 como padrão, Gemma 4 e o contexto de 64K do llama.cpp, e os resultados da arena de injeção de prompt com 272.000 ataques
- Help Net Security, «The OpenClaw 2.0 release moves your sessions into SQLite», 31 de agosto de 2026 — o enquadramento de que compartilhar não é fronteira de segurança, o alcance real do modo anônimo, e o instantâneo de transcrição não criptografado no perfil do navegador
- Cybersecurity News, «OpenClaw 2.0 Released With Major Security Upgrades for AI Agents, Plugins and Credentials», 31 de agosto de 2026 — os pedidos de credenciais privadas por prompt mascarado, o proxy opcional que restringe destinos, e o cofre de credenciais compartilhado para equipes
- VentureBeat, «OpenClaw 2.0 is here: What it means for enterprises», 1º de setembro de 2026 — sandbox e aprovações de execução desligados por padrão, a comparação com o NanoClaw, a superfície de auditoria ampliada, e a conclusão de «transformar primitivas em política»; inclui a publicação de Steinberger no X de 31 de agosto de 2026
- Documentação do OpenClaw, Cloud Sessions — como uma sessão compartilhada preserva transcrição e contexto através de uma passagem de bastão
- Documentação do OpenClaw, Updating — o comportamento do
openclaw update, a flag--dry-run, os canais de versão, e o caminho de downgrade através da migração de sessões para SQLite - API REST do GitHub,
openclaw/openclaw— 388.419 estrelas, 81.534 forks, 5.949 issues abertas, repositório criado em 24 de novembro de 2025, e o carimbo da versãov2026.8.1em 31 de agosto de 2026 às 03:30 UTC; consultada em 1º de setembro de 2026 - Wikipédia, «OpenClaw» — o histórico de nomes Warelay → CLAWDIS → Clawdbot → Moltbot → OpenClaw, a reclamação de marca da Anthropic, os números de estrelas e forks em 2 de março de 2026, o alerta de um mantenedor sobre a linha de comando, e as restrições do governo chinês de março de 2026; consultada em 1º de setembro de 2026
- Nosso texto sobre o modelo furtivo Ox Alpha e o GLM-5.3-Flash — o colapso de preços dos pesos abertos sobre o qual esta versão se apoia
- Nosso antes e depois sobre a volta dos modelos locais — os números do 27B de pesos abertos e o atraso de recuperação