Windows chce stać się systemem operacyjnym dla agentów AI
Hybrydowy plan AI Microsoftu rozdziela lokalny kontekst, wybór modeli i izolację agentów. Co jest dostępne, co pozostaje wersją zapoznawczą i jak ocenić bezpieczniejszą konfigurację Windows.
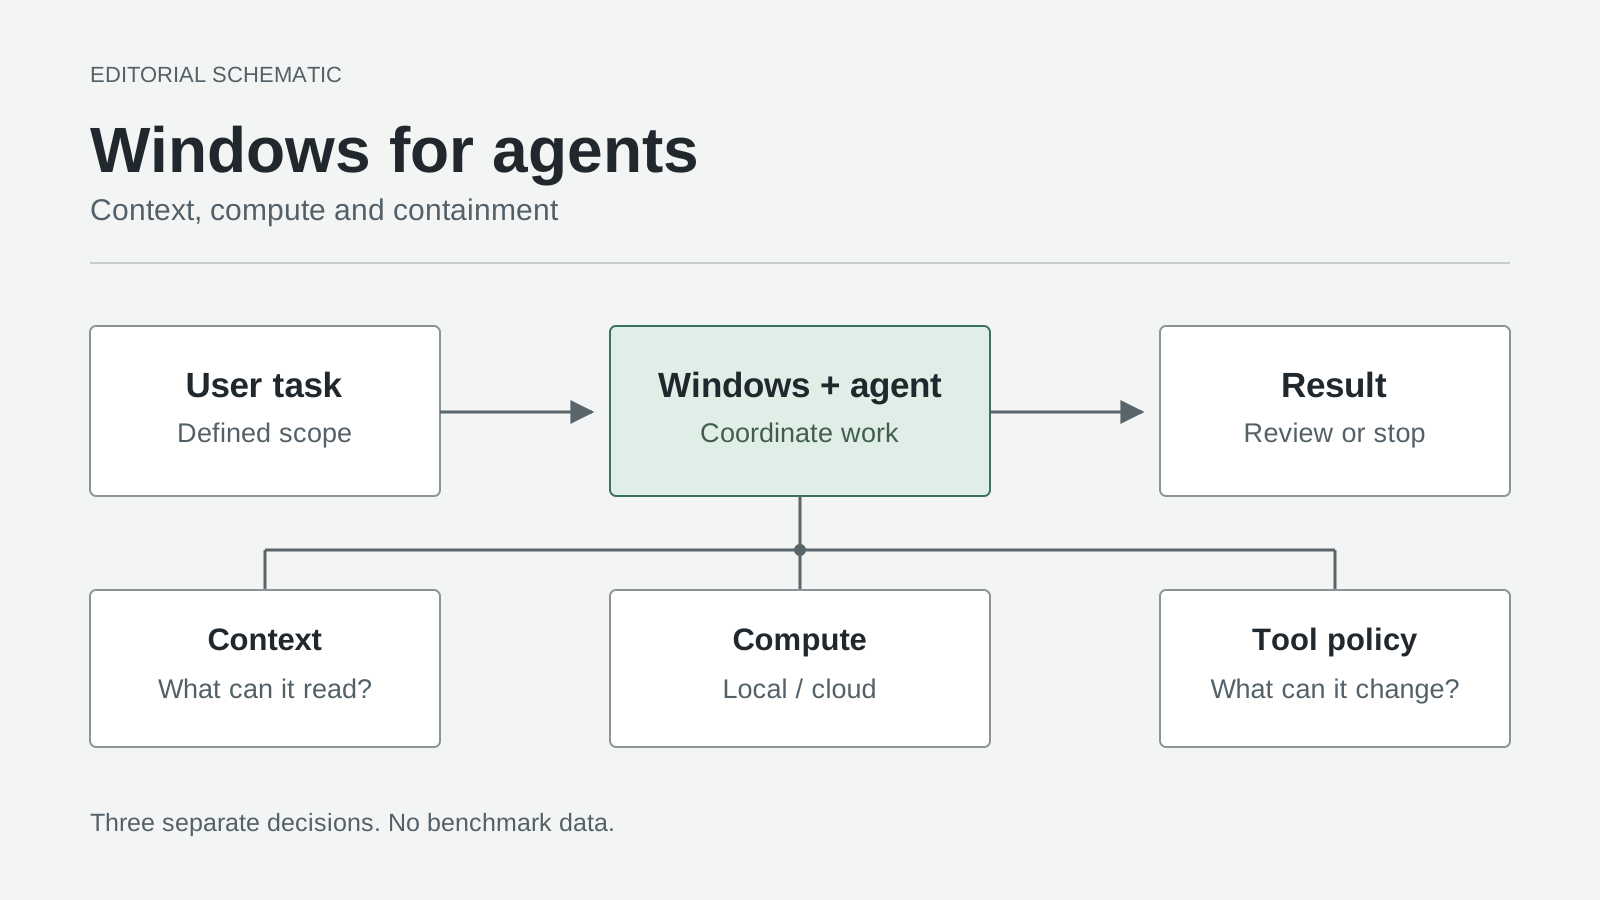
Oryginalny schemat redakcyjny, nieoficjalny zrzut ekranu ani zmierzony wynik. Dostęp do kontekstu, miejsce wykonywania wnioskowania i uprawnienia do działania to odrębne decyzje.
Asystent AI odpowiadający na pytanie potrzebuje rozmowy. Agent, który porządkuje projekt, potrzebuje czegoś o znacznie poważniejszych konsekwencjach: dostępu do komputera.
Ogłoszenie Windows z 7 października 2026 r. przedstawia tę różnicę jako strategię platformy. Windows chce koordynować agentów, modele lokalne i usługi chmurowe, a nie tylko oferować kolejne miejsce do otwarcia chatbota.
Nasza teza: zmienia się opis zadań systemu operacyjnego. Przydatna platforma agentowa musi decydować, gdzie odbywa się praca, udostępniać właściwy kontekst i egzekwować ograniczenia dotyczące zasobów, których może dotknąć kod. Zrozumienie tych decyzji daje lepszą listę kontrolną przy zakupie i konfiguracji niż obietnica, że komputer jest po prostu „gotowy na AI”.
Harmonogram obejmuje kilka terminów, a nie jedną premierę
Na 16 października poszczególne zapowiedzi mają różny status dostępności:
| Komponent | Ogłoszony status | Co to oznacza dla czytelnika |
|---|---|---|
| Microsoft Execution Containers, czyli MXC | Ogólnie dostępne w Windows 11 | Istnieje podstawa izolacji; agent i host muszą obsługiwać odpowiednią konfigurację. |
| Lokalny routing GitHub HydraFusion w Windows | Eksperymentalna wersja zapoznawcza planowana na późniejszy październik | To termin z planu, a nie funkcja, której dostępność można już zakładać. |
| Szersze funkcje hybrydowego Copilota na komputerach Copilot+ | Oczekiwane rozpoczęcie wdrażania w nadchodzących miesiącach | Sam zakup sprzętu nie zapewnia dziś całego doświadczenia. |
| Integracja llama.cpp z nowym Windows ML | Eksperymentalna funkcja dla deweloperów | Ścieżka rozwoju, nie deklaracja gotowości produkcyjnej. |
Terminy pochodzą z planu Windows z 7 października; warstwy techniczne opisują osobno ogłoszenie dla deweloperów MXC i wpis techniczny Windows ML.
To rozróżnienie ma znaczenie przed zakupem lub wdrożeniem. Agent może zyskać bezpieczniejsze środowisko wykonawcze, nie zyskując lokalnego wnioskowania. Model może działać lokalnie bez zapowiadanego automatycznego routingu. Żaden z tych faktów nie dowodzi, że konkretna funkcja konsumencka dotarła na konkretne urządzenie, rynek lub kanał aktualizacji.
„Lokalnie” opisuje trzy różne relacje z komputerem
Microsoft organizuje przyszłe środowisko Copilot wokół kontekstu z urządzenia, działań na urządzeniu i modeli na urządzeniu, przy czym zgoda ma kluczowe znaczenie dla dwóch pierwszych obszarów. Te możliwości są powiązane, ale nie są zamienne. Plan Windows, 7 października 2026 r.
Kontekst określa, co agent może odczytać. Wyobraź sobie propozycję rozproszoną między wersją roboczą, arkuszem i folderem z referencyjnymi plikami PDF. Właściwy kontekst oznacza wybranie materiałów potrzebnych do przygotowania propozycji, a nie uznanie całego katalogu domowego za rozsądny zakres domyślny. Ostatnia aktywność może pomóc znaleźć dokument; nie powinna automatycznie zmieniać każdego niedawno otwartego pliku w autoryzowane źródło.
Działania określają, co agent może zmienić. Zaproponowanie struktury folderów to co innego niż przenoszenie oryginałów. Przygotowanie wiadomości e-mail to nie to samo co jej wysłanie. Dobry interfejs powinien pokazywać te przejścia, nawet jeśli ten sam model potrafi wykonać oba zadania.
Modele określają, gdzie odbywa się wnioskowanie. Model działający lokalnie może interpretować polecenie, generować tekst lub zaproponować wywołanie narzędzia bez wysyłania tego konkretnego żądania do modelu chmurowego. Propozycja nadal wymaga jednak narzędzia, a narzędzie nadal potrzebuje uprawnień.
Pomyśl o tym jak o trzech przełącznikach, a nie jednym przełączniku prywatności. Konfiguracja może odczytywać lokalne pliki, przekazać wybrane fragmenty modelowi chmurowemu do analizy i wykonać ograniczone działanie lokalnie. Jej zachowanie da się zrozumieć tylko wtedy, gdy wszystkie trzy wybory są widoczne.
HydraFusion wybiera moc obliczeniową, a nie politykę prywatności
Koncepcja hybrydowej inteligencji Windows firmy Microsoft łączy przetwarzanie lokalne i chmurowe przez routing, modele lokalne i środowisko uruchomieniowe. Źródło: Microsoft News Center, 8 października 2026 r.. Copyright Microsoft. Used with permission from Microsoft. Grafika koncepcyjna, nie zrzut ekranu produktu ani zmierzony wynik.
Techniczne objaśnienie Command Line z 7 października opisuje dwa planowane podejścia: orkiestrację Auto między modelami lokalnymi i chmurowymi albo jawny wybór modelu lokalnego lub zgodnego punktu końcowego. Wyraźnie rozdziela też wybór modelu, wnioskowanie i wykonanie narzędzi.
Praktyczne porównanie dotyczy kontroli, a nie konkursu, w którym jeden tryb zawsze wygrywa. Poniższe pytania to nasze kryteria oceny:
| Podejście | Przydatne, gdy | Co ustalić najpierw |
|---|---|---|
| GitHub Copilot Auto z routingiem hybrydowym | Chcesz, by orkiestrator równoważył zmienne zadanie między dostępnymi opcjami obliczeń | Jakie treści mogą trafić do dostawcy chmurowego podczas tej sesji? |
| Jawny wybór modelu lokalnego | Potrzebujesz znanego modelu i punktu końcowego wnioskowania | Z jakimi innymi usługami aplikacja i jej narzędzia nadal mogą się łączyć? |
| Jawny wybór modelu chmurowego | Celowo wybierasz zdalne wnioskowanie dla danego zadania | Które dane wejściowe są zatwierdzone dla tego dostawcy i konta? |
Rozważ hipotetyczne zadanie utrzymania kodu. Krótka zmiana formatowania i nieznany problem architektoniczny nie muszą wymagać takiego samego budżetu obliczeniowego. Routing może ułatwić to rozróżnienie. Nie może jednak stwierdzić, że wewnętrzny dokument projektowy jest zatwierdzony do zewnętrznego przetwarzania tylko dlatego, że model zdalny rozwiązałby problem szybciej.
Na tym polega pułapka prywatności w obietnicy hybrydowości: lepsze rozmieszczenie obliczeń nie oznacza automatycznie lepszej autoryzacji. Pobieranie pakietów, narzędzia zdalne, telemetria aplikacji i integracje chmurowe wymagają osobnej oceny. Nawet agent korzystający wyłącznie z lokalnego wnioskowania może wysłać informacje przez dozwolone narzędzie sieciowe.
Z drugiej strony starannie zatwierdzone żądanie chmurowe może współistnieć z mocno ograniczonym lokalnym folderem roboczym. Prywatność zależy od rzeczywistej drogi danych i polityki, a nie wyłącznie od lokalizacji modelu.
Oficjalny film Windows „GitHub Copilot on Windows”, osadzony w ogłoszeniu z 7 października, pokazuje zamysł produktu. Traktuj go jako demonstrację dostawcy, a nie gwarancję dotyczącą własnej instalacji.
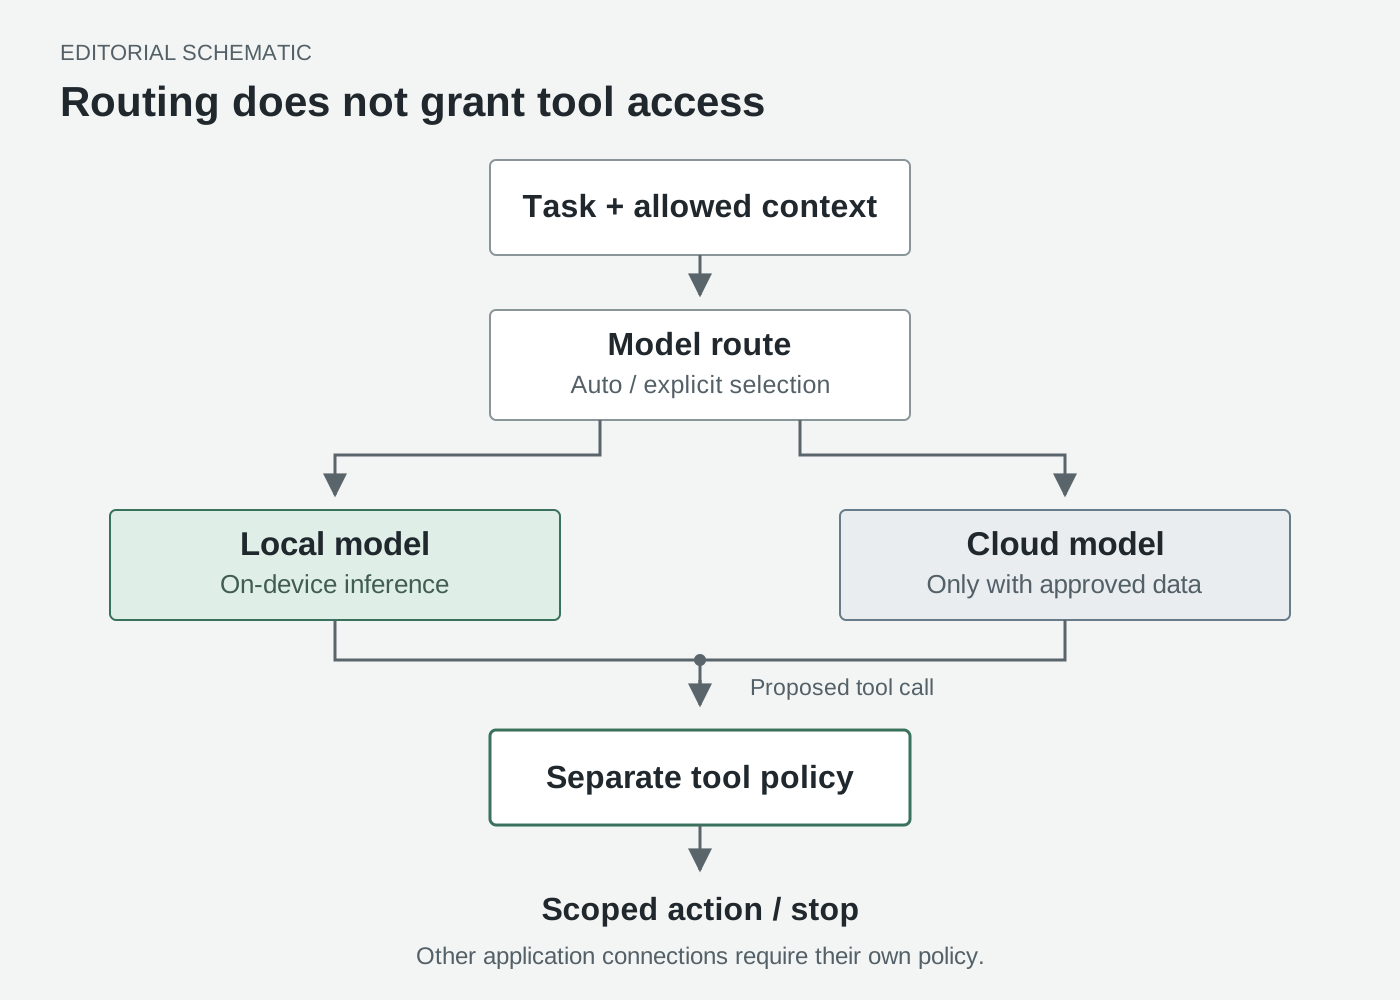
Oryginalny schemat redakcyjny. Trasa wnioskowania i decyzja o dostępie narzędzi są niezależne. Ilustruje rozdzielenie opisane w technicznym objaśnieniu z 7 października, a nie ślad implementacji.
Windows ML ułatwia wybór modelu, ale nie znosi ograniczeń sprzętu
Środowisko uruchomieniowe ma znaczenie, bo aplikacja agentowa nie powinna samodzielnie implementować każdego programu ładującego modele. Wpis Windows ML Microsoftu z 7 października wprowadza eksperymentalną obsługę GGUF przez llama.cpp obok przepływów ONNX oraz API generowania tekstu i rozpoznawania mowy. Opisuje także lokalny punkt końcowy zgodny z OpenAI do prototypowania.
To elementy dla deweloperów, a nie kompletny system uprawnień agenta.
Dokumentacja Windows ML Runtime, zaktualizowana 7 października 2026 r., dodaje ważne ograniczenie zgodności: w tej wersji zweryfikowanymi backendami llama.cpp są CPU i CUDA. Szersza terminologia środowiska — CPU, GPU i NPU — nie oznacza, że każdy model GGUF działa na każdym NPU. Nowe Runtime API jest eksperymentalne, nieobsługiwane produkcyjnie i dostępne w C++ oraz Pythonie, nie w C#.
Pakowanie modelu to kolejna osobna odpowiedzialność. Dokumentacja Text Generation API, zaktualizowana 9 października 2026 r., stwierdza, że aplikacja dostarcza własny model; Windows nie dołącza go do tego API. GGUF zawiera tokenizer, natomiast udokumentowana ścieżka ONNX wymaga odpowiedniego kontraktu modelu i źródła tokenizera.
Dla dewelopera oznacza to konieczność wspólnego sprawdzenia architektury, formatu modelu, wersji środowiska i backendu wykonawczego. Samo rozszerzenie pliku nie jest obietnicą zgodności.
Pamięć również można opisać konkretnie. Microsoft podaje skwantyzowany model MAI Code 1.1 Flash o rozmiarze 53 GB i szczytowe użycie pamięci 75.5 GB przy kontekście 256K na Surface Laptop Ultra; są to pomiary zgłoszone przez dostawcę, a nie nasze testy. Artykuł techniczny z 7 października wyjaśnia dodatkowe wymagania środowiska i pamięci podręcznej kontekstu.
Przy zakupie warto więc zapytać nie tylko: „Czy model się załaduje?”. Sprawdź, czy pełne zadanie pozostawi dość zasobów dla edytora, przeglądarki, wyników narzędzi i pozostałych aplikacji. Krótka demonstracja promptu i długa sesja debugowania to różne obciążenia. Szybsze generowanie tokenów ma wartość tylko wtedy, gdy wynikowe zmiany są poprawne, a komputer pozostaje użyteczny.
MXC ogranicza skutki działania, nie odczytując myśli modelu
Objaśnienie MXC dla deweloperów z 7 października 2026 r. umieszcza politykę poza kontrolą obciążenia. Deweloper lub organizacja definiuje zasoby, a środowisko izolacji egzekwuje wynikowe ograniczenia.
To inna funkcja niż przekonywanie modelu, by zachowywał się poprawnie. Instrukcja może prosić agenta, by nie edytował pliku konfiguracyjnego. Wymuszone uprawnienie tylko do odczytu może uniemożliwić edycję, nawet gdy agent ją zaproponuje. Żadne rozwiązanie nie czyni rozumowania modelu nieomylnym, ale drugie ogranicza konsekwencje błędnej decyzji.
Dokumentacja repozytorium i SDK MXC, sprawdzona 16 października 2026 r., opisuje SDK osadzane w aplikacji, wersjonowane żądania i kilka backendów izolacji. MXC nie jest uniwersalnym przełącznikiem ochrony, który automatycznie obejmuje każdego agenta zainstalowanego w Windows.
Różnicę dobrze widać na przykładzie przeglądu plików. Daj agentowi dostęp tylko do odczytu do skopiowanych materiałów źródłowych, zapis do tymczasowego katalogu wynikowego i zablokuj dostęp do niepowiązanych prywatnych folderów. Poprawne podsumowanie powinno znaleźć się w katalogu wynikowym. Próba nadpisania źródła powinna się nie powieść. Ten drugi rezultat także oznacza sukces, a nie niedogodność do usunięcia.
Dostęp do sieci wymaga osobnego testu. Przewodnik sieciowy ProcessContainer, sprawdzony 16 października 2026 r., rozróżnia bezpośrednie reguły ruchu wychodzącego, konfiguracje proxy i egzekwowanie zależne od backendu. Dostęp do pętli zwrotnej hosta to osobna kwestia. „Brak internetu” nie może być skrótem myślowym oznaczającym, że „każda lokalna usługa jest nieszkodliwa”.
Granice zależą też od miejsca działania narzędzia. Dokumentacja polityki systemu plików GitHub, sprawdzona 16 października 2026 r., odróżnia procesy powłoki izolowane przez system operacyjny od wbudowanych narzędzi plikowych kontrolowanych przez warstwę agenta; zdalne serwery MCP znajdują się poza lokalną izolacją procesu. Ustal, które operacje podlegają egzekwowaniu przez system operacyjny, a które polegają na kontrolach aplikacji.
Oficjalny film „Windows secure platform for agents”, z kanału Windows i osadzony w ogłoszeniu z 7 października, pokazuje właściwy przykład izolacji. Nadal trzeba sprawdzić, czy wybrana ścieżka narzędzia rzeczywiście mieści się w zamierzonych granicach.
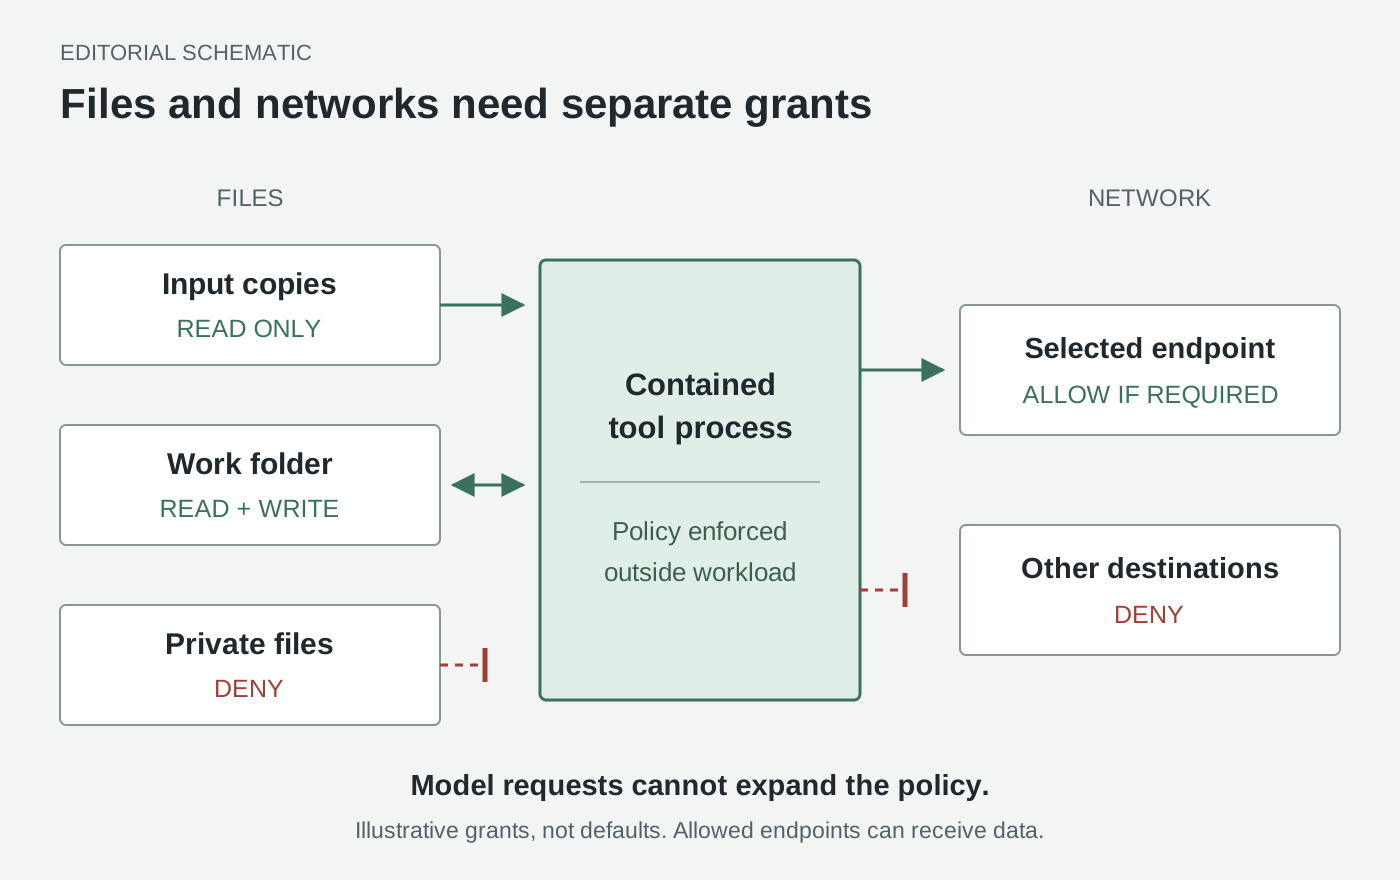
Oryginalny schemat redakcyjny proponowanej polityki najmniejszych uprawnień, nie ekran ustawień Windows. Dozwolone zasoby są przykładowe, nie domyślne. Dozwolony punkt końcowy może być miejscem przekazania danych; zobacz dokumentację sieci MXC.
Zacznij od ograniczonego zadania, nie od asystenta bez nadzoru
Oto dwa przykładowe przepływy pracy, nie wyniki praktycznych testów.
Recenzent dokumentów tworzy porównanie bez modyfikowania dowodów. Skopiuj trzy publiczne dokumenty przykładowe do folderu wejściowego. Poproś o tabelę sprzecznych dat, brakujących definicji i pytań bez odpowiedzi, z nazwami plików oraz fragmentami uzasadniającymi każdą obserwację. Przydziel osobny folder wynikowy i pozostaw wejściowe tylko do odczytu. Na początek nie wysyłaj e-maili, nie łącz dysku współdzielonego ani nie włączaj kanału wiadomości.
Wartością nie jest autonomiczne zarządzanie dokumentami, lecz możliwy do sprawdzenia rezultat, którego związek ze źródłami jest jasny. Możesz zweryfikować, czy wskazana sprzeczność rzeczywiście istnieje, zanim zezwolisz na szerszą integrację. Model, który pisze przekonująco, ale nie wskazuje odpowiedniego fragmentu, nie wykonał zadania.
Asystent programistyczny przygotowuje poprawkę w tymczasowej kopii roboczej. Wybierz mały projekt testowy bez danych uwierzytelniających. Poproś o jedną zmianę zachowania i test odróżniający dotychczasowe działanie od wymaganego. Pozostaw konfigurację wdrożenia i prywatne katalogi poza przyznanym zakresem. Zezwól na dostęp do pakietów tylko wtedy, gdy konkretne zadanie go wymaga.
Oceniaj łącznie różnicę w kodzie, dowody z testów i zachowanie granic. Zielony test nie uzasadnia zmiany ustawienia produkcyjnego. Odmowa dostępu nie uzasadnia wyłączenia izolacji. Jeśli blokowana jest wymagana zależność, właściwym kolejnym krokiem jest wąska decyzja operatora o uprawnieniach, a następnie kolejny ograniczony przebieg.
Takie zadania uczą więcej niż niejasne polecenie „pomagaj we wszystkim”. Każde ma widoczne dane wejściowe, sprawdzalny wynik i wyraźny punkt zatrzymania. Żadne nie wymaga stałego zaproszenia do całego cyfrowego życia.
Sprawdź zgodność przed wykonaniem instrukcji konfiguracji
Zastosuj tę etapową procedurę zgodności. Plan hybrydowy obejmuje kilka produktów i wersji zapoznawczych, więc jedna komenda instalacyjna nie zapewni całego doświadczenia.
-
Dopasuj wydanie i kompilację Windows do backendu izolacji. Otwórz Ustawienia, System, Informacje i zapisz kompilację systemu. Tabela obsługiwanych systemów MXC, sprawdzona 16 października 2026 r. podaje dla Windows 11 24H2 kompilację 26100.9278 dla izolacji procesu i 26100.9550 dla izolacji sesji. Inne wydania mają własne wpisy. Nie stosuj numeru kompilacji z innej gałęzi wydania.
-
Sprawdź wymagania aplikacji, nie tylko zgodność SDK. Przewodnik lokalnej izolacji GitHub, sprawdzony 16 października 2026 r., wymaga Windows 11 25H2 z KB5124010 lub nowszego albo 26H1 z KB5124006 lub nowszego oraz obsługi BaseContainer. To węższy zakres niż macierz SDK MXC. Osobno sprawdź wersję i kanał wydania zainstalowanego agenta; ogłoszenie hybrydowe nie określa uniwersalnej minimalnej wersji klienta dla przyszłego routingu lokalnego.
-
Wybierz obsługiwaną ścieżkę modelu przed pobraniem dużego pliku. Sprawdź architekturę Windows, dostępną pamięć i udokumentowany backend. Zapoznaj się z przewodnikami Windows ML Runtime i Text Generation, sprawdzonymi 16 października 2026 r., by poznać obsługiwane scenariusze eksperymentalnego API. Aplikację produkcyjną pozostaw na obsługiwanej ścieżce; dostępność wersji zapoznawczej nie jest zgodą na wdrożenie.
-
Pozwól obsługiwanemu instalatorowi przygotować hosta. Przy integracjach SDK skorzystaj z dokumentacji przygotowania hosta MXC, sprawdzonej 16 października 2026 r. Niektóre poziomy zgodności wymagają osobnego narzędzia przygotowawczego z podwyższonymi uprawnieniami; nie oznacza to, że sam agent ma działać jako administrator. Poproś instalator lub administratora o spełnienie konkretnego, udokumentowanego warunku zamiast zmieniać uprawnienia systemowe na chybił trafił.
-
Zdefiniuj małą politykę i przetestuj zarówno zgodę, jak i odmowę. Zacznij od skopiowanych publicznych danych wejściowych, tymczasowego folderu zapisywalnego i minimalnej potrzebnej łączności. W obsługiwanej instalacji Copilot CLI dokumentacja ustawień GitHub, sprawdzona 16 października 2026 r., opisuje
/sandbox configdo przeglądu konfiguracji. Zweryfikuj, że zamierzony wynik można utworzyć, a pliku spoza zakresu nie da się zmienić. Politykę sieciową procesu narzędzia sprawdź osobno od połączenia aplikacji agenta z modelem. -
Diagnozuj odmowę bez zamieniania jej w zgodę. Dokumentacja trybu uczenia MXC, sprawdzona 16 października 2026 r., odróżnia odmowę z zapisem zdarzenia od liberalnego audytu. Ten drugi rozluźnia izolację; nie jest bezpieczniejszym środowiskiem dla niezaufanej pracy. Zachowaj egzekwowanie ograniczeń, sprawdź zablokowany zasób i przyznaj wyłącznie uprawnienia rzeczywiście potrzebne do zadania.
Test akceptacyjny można opisać prosto, nawet jeśli szczegóły implementacji się różnią: agent wykonuje dozwolone zadanie, nie może zmodyfikować chronionego wejścia i nie może połączyć się z celem wykluczonym przez obowiązującą politykę. Pełna walidacja sprawdza również połączenia aplikacji poza granicą narzędzia. Zapisz wersję i politykę obok wyniku, aby późniejszą aktualizację ocenić na tym samym zadaniu.
Natywna brama OpenClaw zmienia instalację, nie uprawnienia
Microsoft zapowiedział także natywną bramę Windows i integrację MXC dla OpenClaw w dyskusji o mini-PC z 7 października. Oficjalny film „New Get Started experience for agents on Windows” pokazuje kontekst wdrożenia przedstawiony w ogłoszeniu.
Przy rzeczywistej instalacji skorzystaj z dokumentacji OpenClaw dla Windows, sprawdzonej 16 października 2026 r., zamiast interpretować słowo „natywny” jako obietnicę dotyczącą każdego komponentu. Dokumentacja rozróżnia Windows Hub, konfigurowaną przez aplikację bramę WSL, inne opcje desktopowe oraz natywną ścieżkę Windows CLI/bramy. Wybierz jedną udokumentowaną drogę i sprawdź jej wymagania.
Komputer działający stale rodzi jeszcze jedno pytanie: kto może nim sterować? Przewodnik bezpieczeństwa OpenClaw, sprawdzony 16 października 2026 r., definiuje jedną granicę zaufania dla każdej bramy, a nie odporną na wrogie działania granicę wielu dzierżawców między niepowiązanymi użytkownikami. Wygodny instalator nie rozstrzyga autoryzacji kanałów, zakresu poświadczeń ani ekspozycji sieciowej. Te decyzje należy oddzielić od pytania, czy brama uruchamia się poprawnie.
Konkluzja: system operacyjny musi pozwalać kontrolować delegowaną pracę
Najciekawszy wyścig nie dotyczy już tylko tego, który asystent udziela najlepszej odpowiedzi. Chodzi o to, które środowisko pozwala zrozumieć delegowaną pracę: co agent odczytał, gdzie odbyło się wnioskowanie, co narzędzie mogło zmienić i dlaczego zablokowane działanie pozostało zablokowane.
Windows buduje warstwy potrzebne do tego wyścigu. Oceniaj je osobno. Lokalne obliczenia to opcja umiejscowienia pracy. Routing hybrydowy to opcja orkiestracji. Izolacja jest wymuszalnym ograniczeniem tylko dla operacji, które rzeczywiście obejmuje. Wiarygodna platforma agentowa potrzebuje wszystkich trzech, bez przedstawiania jednej jako drugiej.
Źródła
- Windows: Building Windows for hybrid intelligence, 7 października 2026 r. — plan i odnośniki do oficjalnych demonstracji.
- Windows Developer Blog: izolacja oparta na politykach MXC, 7 października 2026 r. — odpowiedzialność platformy i granice izolacji.
- Command Line: modele lokalne i izolowane narzędzia, 7 października 2026 r. — opcje routingu, zgłoszone wartości pamięci i rozróżnienie granic narzędzi.
- Aktualizacja inżynieryjna Windows ML, 7 października 2026 r. — eksperymentalna integracja llama.cpp; odnośniki do dokumentacji konfiguracji znajdują się przy właściwych krokach powyżej.
Zachowaj dyskusję wraz ze źródłami
Jeśli chcesz gromadzić materiały badawcze dotyczące AI i własne notatki z przeglądu, Telli.sh jest opcjonalnym miejscem pracy. Utwórz notatkę badawczą.