Windows vuole diventare il sistema operativo per gli agenti IA
Il piano di IA ibrida di Microsoft separa il contesto locale, l’instradamento dei modelli e il contenimento degli agenti. Cosa è disponibile, cosa è ancora in anteprima e come valutare una configurazione Windows più sicura.
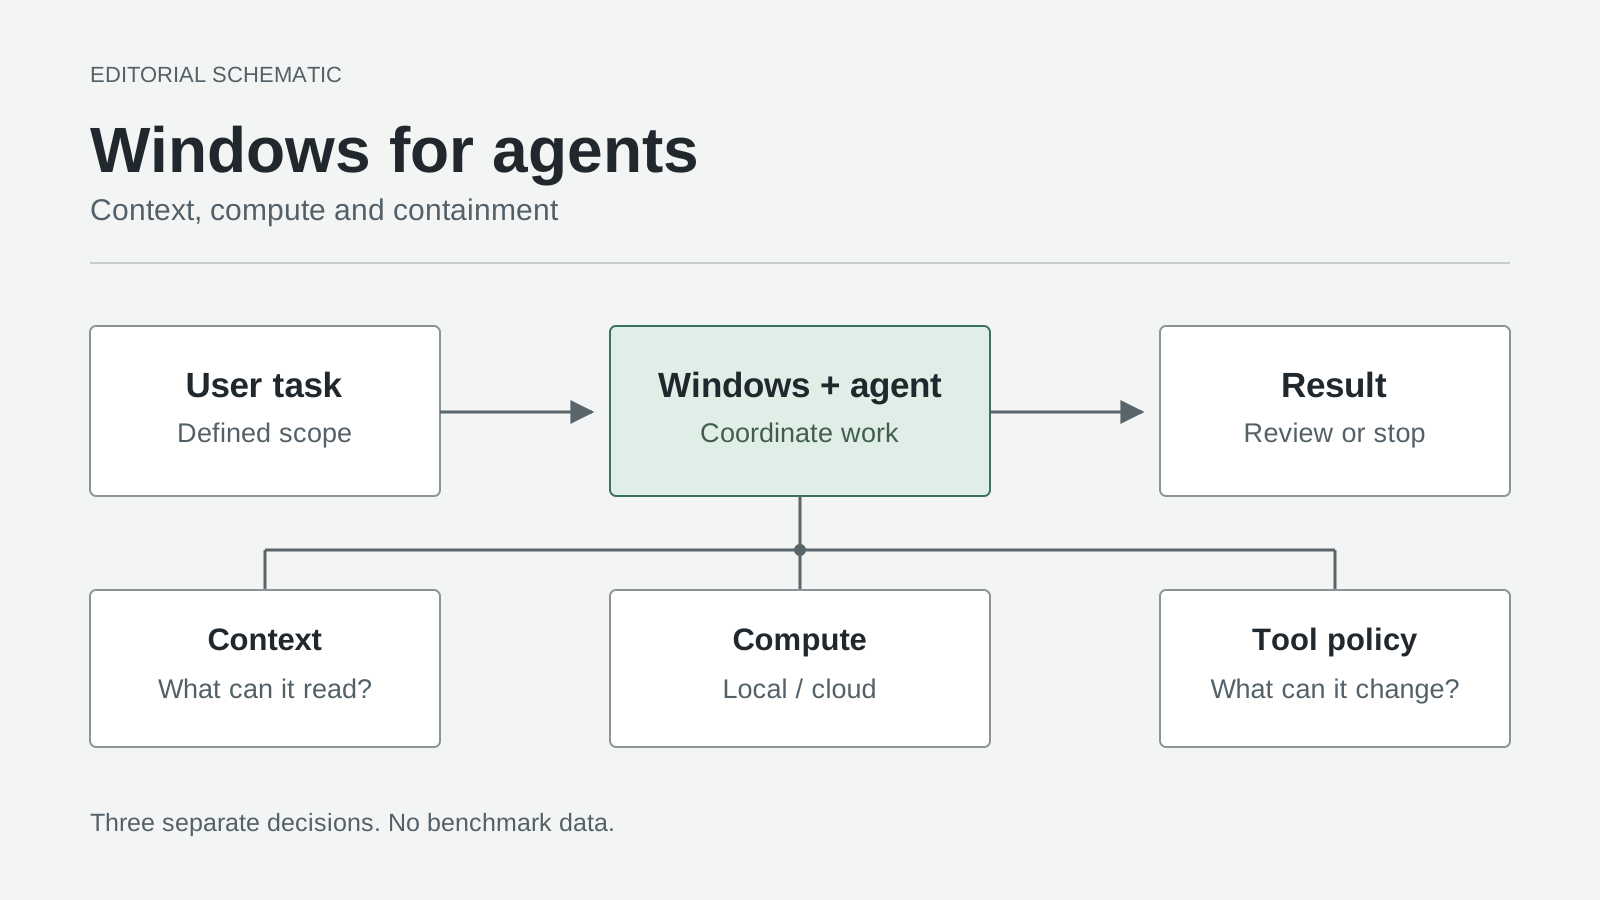
Schema editoriale originale, non uno screenshot ufficiale né un risultato misurato. L’accesso al contesto, la collocazione dell’inferenza e le autorizzazioni di esecuzione sono decisioni distinte.
Un assistente IA che risponde a una domanda ha bisogno di una conversazione. Un agente che riorganizza un progetto ha bisogno di qualcosa dalle conseguenze più rilevanti: l’accesso al tuo computer.
L’annuncio Windows di Microsoft del 7 ottobre 2026 fa di questa distinzione una strategia di piattaforma. Windows vuole coordinare agenti, modelli locali e servizi cloud, non limitarsi a offrire un altro posto in cui aprire un chatbot.
Secondo noi, il cambiamento importante riguarda il ruolo del sistema operativo. Una piattaforma utile per gli agenti deve decidere dove viene svolto il lavoro, esporre il contesto appropriato e far rispettare i limiti di ciò che il codice risultante può toccare. Capire queste decisioni offre una lista di controllo per acquisto e configurazione migliore di qualunque promessa che un PC sia semplicemente “pronto per l’IA”.
La roadmap segue più calendari, non un’unica data di lancio
Al 16 ottobre, questi annunci hanno stati di disponibilità diversi:
| Componente | Stato annunciato | Cosa significa per il lettore |
|---|---|---|
| Microsoft Execution Containers, o MXC | Disponibile in generale su Windows 11 | Esiste una base di contenimento; agente e host devono supportare la configurazione pertinente. |
| Instradamento Windows locale GitHub HydraFusion | Anteprima sperimentale prevista per fine ottobre | Una data di roadmap, non una funzionalità da presumere già attiva. |
| Funzionalità ibride Copilot più ampie sui PC Copilot+ | Il rollout dovrebbe iniziare nei prossimi mesi | Possedere l’hardware non rende oggi disponibile l’intera esperienza. |
| Nuova integrazione llama.cpp di Windows ML | Funzionalità sperimentale per sviluppatori | Un percorso di sviluppo, non una dichiarazione di idoneità alla produzione. |
Le tempistiche derivano dalla roadmap Windows del 7 ottobre; il distinto annuncio MXC per sviluppatori e il post tecnico di Windows ML spiegano i livelli tecnici.
Questa distinzione conta prima di un acquisto o di una distribuzione. Un agente può ottenere un ambiente di esecuzione più sicuro senza avere inferenza locale. Un modello può funzionare localmente senza l’instradamento automatico promesso. Nessuno dei due fatti dimostra che una particolare funzionalità consumer sia arrivata su uno specifico dispositivo, mercato o canale di aggiornamento.
“Locale” descrive tre rapporti diversi con il PC
Microsoft organizza la futura esperienza Copilot attorno al contesto proveniente dal dispositivo, alle azioni sul dispositivo e ai modelli sul dispositivo; il consenso è centrale per i primi due aspetti. Queste capacità sono collegate, ma non sono intercambiabili. Roadmap Windows, 7 ottobre 2026
<strong>Il contesto è ciò che l’agente può leggere.</strong> Immagina una proposta sparsa tra una bozza, un foglio di calcolo e una cartella di PDF di riferimento. Il contesto pertinente consiste nel selezionare il materiale necessario alla proposta, non nel considerare l’intera directory personale come impostazione predefinita ragionevole. L’attività recente può aiutare a individuare un documento; non dovrebbe trasformare ogni documento aperto di recente in un input autorizzato.
<strong>Le azioni sono ciò che l’agente può modificare.</strong> Preparare una proposta di struttura per le cartelle è diverso dallo spostare gli originali. Preparare un’email è diverso dall’inviarla. Una buona interfaccia dovrebbe rendere visibili questi passaggi anche quando lo stesso modello può svolgere entrambe le attività.
<strong>I modelli determinano dove avviene l’inferenza.</strong> Un modello eseguito localmente può interpretare una richiesta, generare testo o proporre una chiamata a uno strumento senza inviare quella specifica richiesta di inferenza a un modello cloud. Ma una proposta ha comunque bisogno di uno strumento, e anche quello necessita di autorizzazione.
Considerali tre interruttori, non un unico interruttore della privacy. Una configurazione può leggere file locali, chiedere a un modello cloud di ragionare su estratti selezionati ed eseguire localmente un’azione circoscritta. Il suo comportamento è comprensibile solo quando tutte e tre le scelte sono visibili.
HydraFusion sceglie il calcolo, non la tua politica sulla privacy
Il concetto di intelligenza ibrida Windows di Microsoft collega l’elaborazione locale e cloud tramite instradamento, modelli locali e runtime. Fonte: Microsoft News Center, 8 ottobre 2026. Copyright Microsoft. Used with permission from Microsoft. Grafica concettuale, non uno screenshot del prodotto né un risultato misurato.
La spiegazione tecnica di Command Line del 7 ottobre di Microsoft descrive due approcci previsti: orchestrazione Auto tra modelli locali e cloud, oppure selezione esplicita di un modello locale o di un endpoint compatibile. Separa inoltre in modo esplicito la selezione del modello, l’inferenza e l’esecuzione degli strumenti.
Il confronto pratico riguarda il controllo, non una gara in cui una modalità vince sempre. Le domande seguenti sono i nostri criteri di valutazione:
| Approccio | Utile quando | Domanda da chiarire prima |
|---|---|---|
| GitHub Copilot Auto con instradamento ibrido | Vuoi che l’orchestratore distribuisca un’attività variabile tra diverse opzioni di calcolo | Quali contenuti possono raggiungere un provider cloud durante questa sessione? |
| Selezione esplicita di un modello locale | Ti servono un modello noto e un endpoint di inferenza specifico | Quali altri servizi possono ancora contattare l’applicazione e i suoi strumenti? |
| Selezione esplicita di un modello cloud | Scegli deliberatamente l’inferenza remota per un’attività | Quali input sono approvati per quel provider e quell’account? |
Considera un ipotetico intervento di manutenzione del codice. Una breve modifica di formattazione e un problema architetturale insolito non richiedono necessariamente lo stesso budget di calcolo. L’instradamento può rendere pratica questa distinzione. Non può decidere che un documento di progettazione interno sia approvato per l’elaborazione esterna solo perché un modello remoto risolverebbe il problema più velocemente.
Ecco la trappola per la privacy nella proposta ibrida: una collocazione migliore non equivale automaticamente a un’autorizzazione migliore. Download di pacchetti, strumenti remoti, telemetria delle applicazioni e integrazioni basate sul cloud richiedono ciascuno una propria verifica. Anche un agente che usa solo inferenza locale potrebbe inviare informazioni tramite uno strumento di rete consentito.
Al contrario, una richiesta cloud approvata con attenzione può convivere con una cartella di lavoro locale soggetta a restrizioni rigorose. La privacy dipende dal percorso effettivo dei dati e dalla politica, non solo dalla posizione del modello.
Il video ufficiale Windows “GitHub Copilot on Windows”, incorporato nell’annuncio del 7 ottobre, fornisce il contesto della dimostrazione del prodotto. Consideralo una dimostrazione del fornitore sull’esperienza prevista, non una garanzia per la tua installazione.
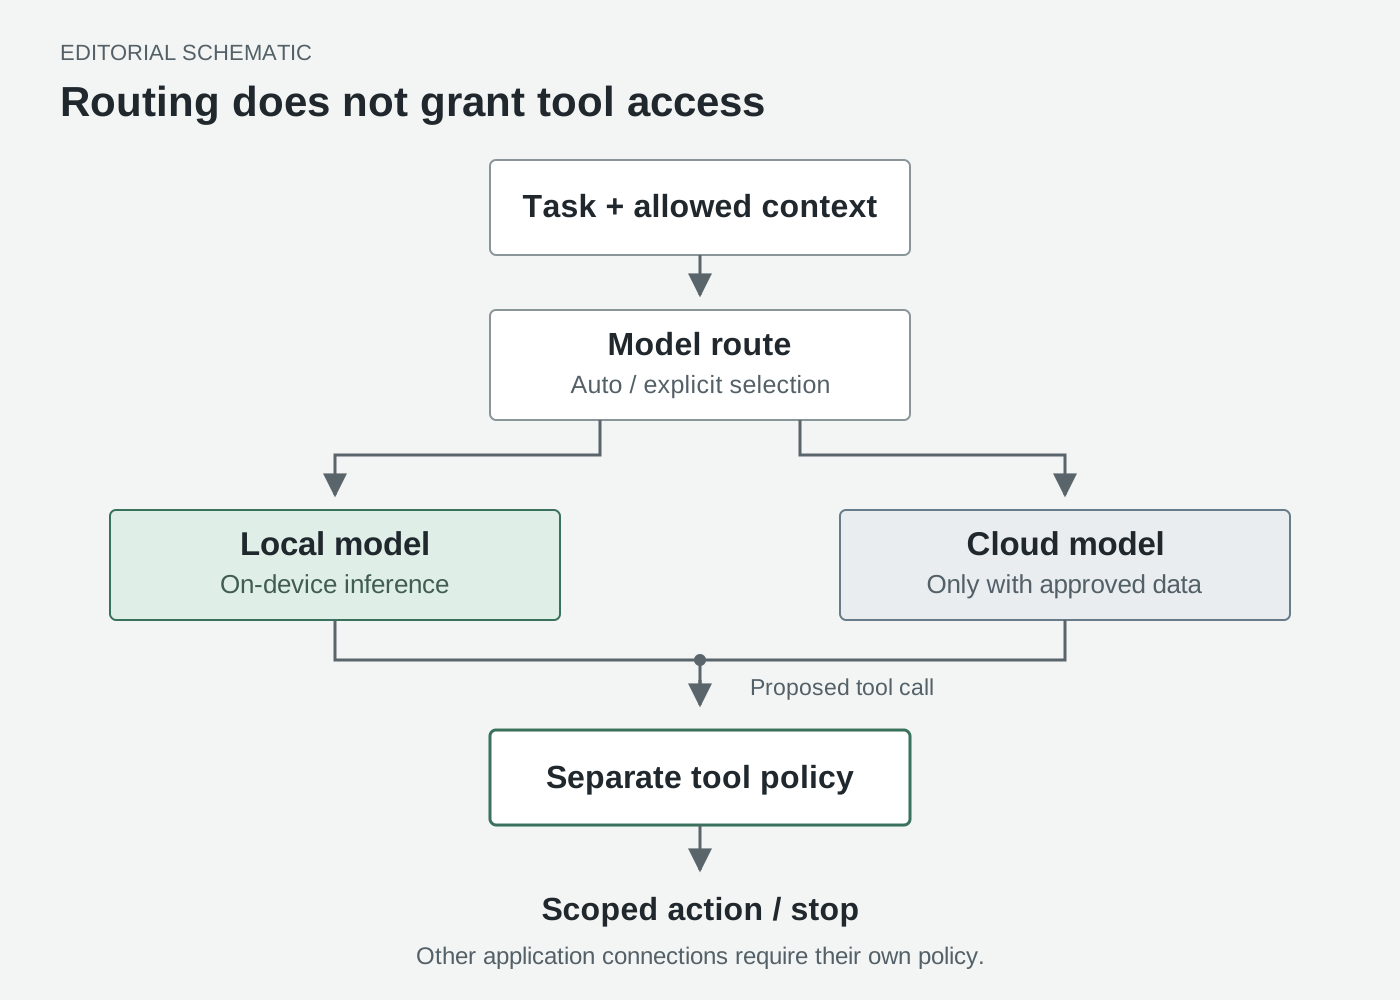
Schema editoriale originale. Il percorso dell’inferenza e la decisione sull’accesso agli strumenti sono indipendenti. Illustra la separazione descritta nella spiegazione tecnica del 7 ottobre di Microsoft, non una traccia di implementazione.
Windows ML semplifica la scelta del modello, ma non elimina i limiti hardware
Il runtime è importante perché un’applicazione con agenti non dovrebbe dover implementare da sé ogni caricatore di modelli. Il post Windows ML del 7 ottobre di Microsoft introduce il supporto sperimentale a GGUF tramite llama.cpp insieme ai flussi di lavoro ONNX, oltre ad API per la generazione di testo e il riconoscimento vocale. Descrive anche un endpoint locale compatibile con OpenAI per la prototipazione.
Sono componenti di base per gli sviluppatori, non il sistema completo di autorizzazioni di un agente.
La documentazione di Windows ML Runtime, aggiornata il 7 ottobre 2026, aggiunge un importante limite di compatibilità: CPU e CUDA sono i backend llama.cpp convalidati per questa versione. La terminologia CPU, GPU e NPU del runtime più ampio non significa che ogni modello GGUF funzioni su ogni NPU. La nuova Runtime API è sperimentale, non supportata in produzione e disponibile in C++ e Python, non in C#.
Anche il confezionamento del modello è una responsabilità distinta. La documentazione della Text Generation API, aggiornata il 9 ottobre 2026, afferma che è l’applicazione a fornire il modello; Windows non ne include uno per questa API. GGUF incorpora il tokenizer, mentre il percorso ONNX documentato richiede un contratto del modello appropriato e una fonte per il tokenizer.
Per uno sviluppatore, questo significa verificare insieme architettura, formato del modello, versione del runtime e backend di esecuzione. L’estensione di un file non garantisce da sola la compatibilità.
Anche la memoria è un dato concreto. Microsoft dichiara un modello MAI Code 1.1 Flash quantizzato da 53 GB e un picco di utilizzo della memoria di 75.5 GB con contesto 256K su Surface Laptop Ultra; sono misurazioni riportate dal fornitore, non test eseguiti da noi. L’articolo tecnico del 7 ottobre spiega i requisiti aggiuntivi del runtime e della cache del contesto.
La domanda utile per l’acquisto, quindi, non è soltanto “Il modello si caricherà?”. Chiediti se un’attività completa lascerà spazio sufficiente per editor, browser, output degli strumenti e altre applicazioni. Una dimostrazione con un prompt breve e una lunga sessione di debug sono carichi di lavoro diversi. Generare token più velocemente è utile solo se le modifiche risultanti sono corrette e il computer resta utilizzabile.
MXC limita le conseguenze senza leggere nella mente del modello
La spiegazione per sviluppatori di MXC, 7 ottobre 2026 di Microsoft colloca la politica fuori dal controllo del carico di lavoro. Lo sviluppatore o l’organizzazione definisce le risorse; l’ambiente di contenimento fa rispettare il confine risultante.
È un compito diverso dal persuadere un modello a comportarsi bene. Un’istruzione può chiedere all’agente di non modificare un file di configurazione. Un’autorizzazione di sola lettura applicata dal sistema può impedire la modifica anche quando l’agente la propone. Nessuno dei due accorgimenti rende infallibile il ragionamento del modello, ma il secondo limita le conseguenze di una decisione sbagliata.
Il repository MXC e la documentazione dell’SDK, consultati il 16 ottobre 2026, descrivono un SDK incorporato in un’applicazione, con richieste versionate e più backend di contenimento. MXC non è un interruttore di protezione universale che avvolge automaticamente ogni agente installato su Windows.
La distinzione è più chiara in uno scenario di revisione di file. Concedi all’agente accesso in sola lettura a materiale sorgente copiato, accesso in scrittura a una directory di output usa e getta e nessun accesso a cartelle private non pertinenti. Un riepilogo riuscito dovrebbe comparire nella directory di output. Un tentativo di sovrascrivere la fonte dovrebbe fallire. Anche questo secondo risultato fa parte del successo, non è un inconveniente da rimuovere.
L’accesso alla rete merita una verifica a sé. La guida di rete di ProcessContainer, consultata il 16 ottobre 2026, distingue regole di uscita dirette, configurazioni proxy e applicazione delle regole dipendente dal backend. Anche l’accesso al loopback dell’host è un aspetto separato. “Niente Internet” non deve diventare una scorciatoia per dire “nessun servizio locale è pericoloso”.
I confini dipendono anche da dove viene eseguito lo strumento. La documentazione GitHub sulle regole del file system, consultata il 16 ottobre 2026, distingue i processi shell isolati dal sistema operativo dagli strumenti di file integrati, controllati dall’harness dell’agente; i server MCP remoti sono fuori dalla sandbox del processo locale. Chiediti quali operazioni sono soggette ai controlli del sistema operativo e quali dipendono dalle verifiche dell’applicazione.
Il video ufficiale “Windows secure platform for agents”, dal canale Windows e incorporato nell’annuncio del 7 ottobre, è la dimostrazione pertinente del contenimento. La domanda operativa resta se il percorso dello strumento scelto si trovi davvero entro il confine previsto.
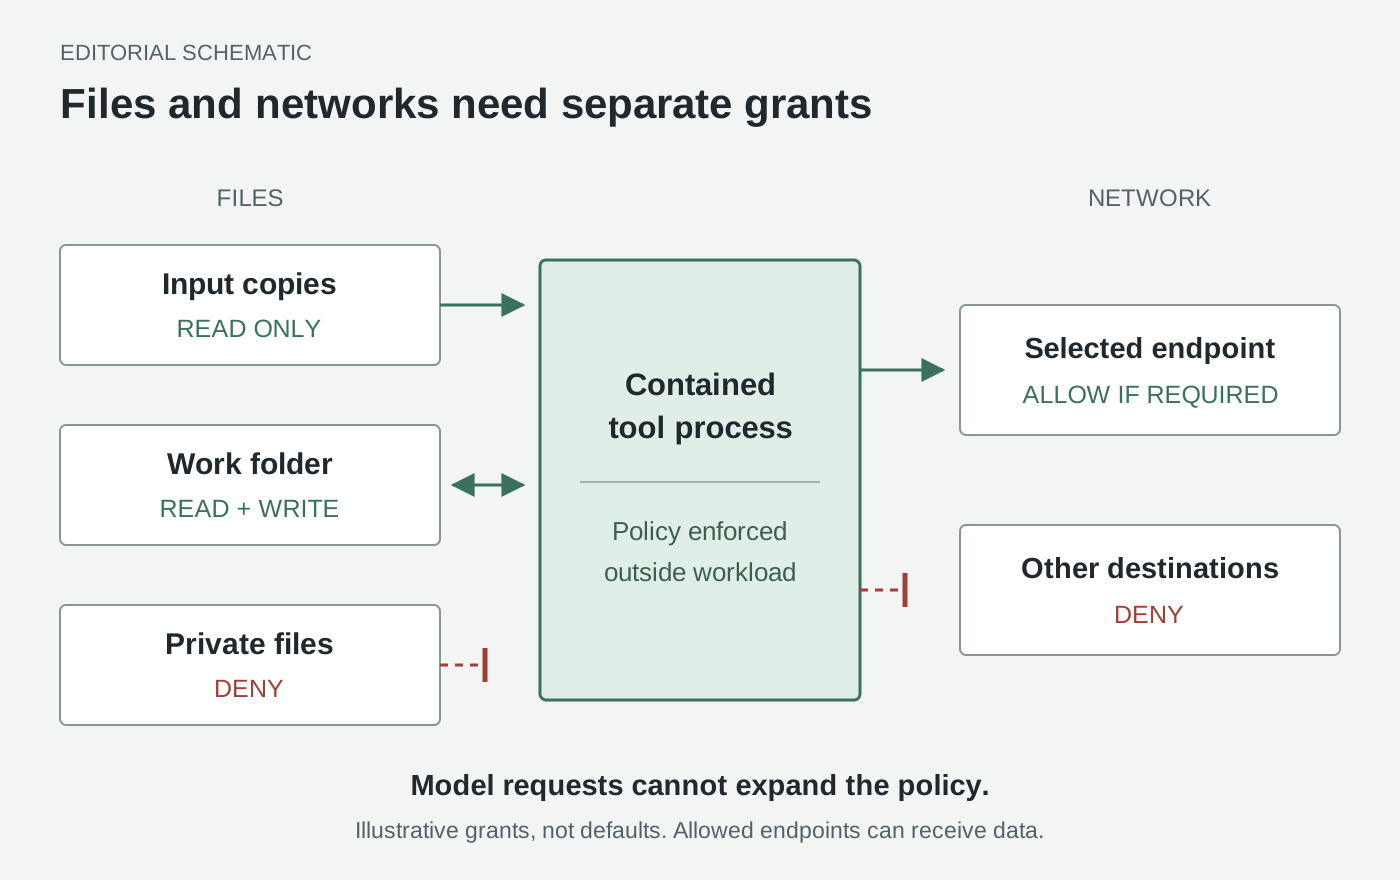
Schema editoriale originale di una proposta di politica a privilegi minimi, non una schermata delle impostazioni di Windows. Le risorse consentite sono esempi, non impostazioni predefinite. Un endpoint consentito è una possibile destinazione dei dati; consulta il riferimento di rete MXC.
Inizia con un’attività circoscritta, non con un assistente personale senza supervisione
Ecco due flussi di lavoro illustrativi, non risultati di prove pratiche.
<strong>Un revisore di documenti prepara un confronto senza modificare le prove.</strong> Copia tre documenti campione pubblici in una cartella di input. Chiedi una tabella con date in conflitto, definizioni mancanti e domande senza risposta, indicando nomi dei file e passaggi a supporto di ogni osservazione. Assegna una cartella di output separata e mantieni gli input in sola lettura. Inizia senza inviare email, collegare un’unità condivisa o attivare un canale di messaggistica.
Il valore non è la gestione autonoma dei documenti. È un artefatto verificabile, chiaramente collegato alle fonti. Puoi controllare se il conflitto segnalato esiste prima di consentire integrazioni più ampie. Un modello che scrive prosa convincente ma non sa indicare il passaggio pertinente non ha completato il compito.
<strong>Un assistente di programmazione prepara una patch in una copia di lavoro usa e getta.</strong> Scegli un piccolo progetto di test privo di credenziali. Chiedi una modifica di comportamento e un test che distingua il comportamento precedente da quello richiesto. Mantieni configurazione di distribuzione e directory personali fuori dall’ambito concesso. Consenti l’accesso ai pacchetti solo se serve a quello specifico compito.
Valuta insieme il diff, le prove dei test e il comportamento dei confini. Un test superato non giustifica una modifica alle impostazioni di produzione. Un accesso negato non giustifica la disattivazione del contenimento. Se una dipendenza necessaria è bloccata, il passo utile è una decisione circoscritta sui permessi da parte dell’operatore, seguita da un’altra esecuzione limitata.
Questi compiti insegnano più di una vaga istruzione come “aiutami con tutto”. Ognuno ha un input visibile, un output ispezionabile e un punto di arresto chiaro. Nessuno richiede un invito permanente nella tua vita digitale.
Verifica la compatibilità prima di seguire una procedura di configurazione
Usa questa procedura di compatibilità per fasi. La roadmap ibrida comprende più prodotti e stati di anteprima, quindi non esiste un singolo comando d’installazione che garantisca l’intera esperienza.
-
<strong>Abbina la versione e la build di Windows al backend di contenimento.</strong> Apri Impostazioni, Sistema, Informazioni e annota la build del sistema operativo. La tabella di supporto OS di MXC, consultata il 16 ottobre 2026, indica la build 26100.9278 per l’isolamento dei processi di Windows 11 24H2 e 26100.9550 per l’isolamento delle sessioni. Le altre versioni hanno voci specifiche. Non applicare un numero di build di un ramo di versione diverso.
-
<strong>Controlla i requisiti dell’applicazione, non solo la compatibilità dell’SDK.</strong> La guida GitHub alla sandbox locale, consultata il 16 ottobre 2026, richiede Windows 11 25H2 con KB5124010 o versione successiva, oppure 26H1 con KB5124006 o versione successiva, oltre al supporto BaseContainer. È un requisito più ristretto della matrice dell’SDK MXC. Controlla separatamente versione e canale di rilascio dell’agente installato; l’annuncio ibrido non indica una versione minima universale del client per il futuro instradamento locale.
-
<strong>Scegli un percorso modello supportato prima di scaricare un modello voluminoso.</strong> Controlla l’architettura Windows, la memoria disponibile e il backend documentato. Consulta la guida Windows ML Runtime e la guida Text Generation, consultate il 16 ottobre 2026, per gli scenari supportati dall’API sperimentale. Mantieni un’applicazione di produzione su un percorso supportato, senza interpretare la disponibilità in anteprima come approvazione al rilascio.
-
<strong>Lascia che il programma d’installazione supportato prepari l’host.</strong> Per le integrazioni SDK, consulta il riferimento alla preparazione dell’host MXC, consultato il 16 ottobre 2026. Alcuni livelli di compatibilità richiedono uno strumento di preparazione separato con privilegi; questo non è un motivo per eseguire l’agente come amministratore. Chiedi al programma d’installazione o a un amministratore di soddisfare uno specifico prerequisito documentato, invece di cambiare i permessi di sistema per supposizione.
-
<strong>Definisci una politica minima e verifica sia i permessi sia i rifiuti.</strong> Inizia con input pubblici copiati, una cartella temporanea scrivibile e la connettività minima necessaria. In un’installazione supportata di Copilot CLI, il riferimento alle impostazioni GitHub, consultato il 16 ottobre 2026, documenta
/sandbox configper esaminare la configurazione. Verifica che sia possibile creare l’output previsto e che un file fuori ambito non possa essere modificato. Controlla la politica di rete del processo dello strumento separatamente dalla connessione al modello dell’applicazione agente. -
<strong>Esamina un rifiuto senza trasformarlo in un’autorizzazione.</strong> Il riferimento alla modalità di apprendimento MXC, consultato il 16 ottobre 2026, distingue la diagnostica che nega e registra dall’audit permissivo. Quest’ultimo allenta il contenimento; non è un runtime più sicuro per attività non attendibili. Mantieni attivi i controlli, esamina la risorsa negata e concedi solo ciò che il compito richiede davvero.
Il test di accettazione è facile da descrivere anche se i dettagli di implementazione cambiano: l’agente completa il compito consentito, non può modificare un input protetto e non può contattare una destinazione esclusa dalla politica effettiva. Una convalida completa controlla anche le connessioni dell’applicazione al di fuori del confine dello strumento. Salva versione e politica insieme al risultato, così un aggiornamento successivo potrà essere valutato sullo stesso compito.
Un gateway OpenClaw nativo cambia l’installazione, non l’autorità
Microsoft ha inoltre annunciato un gateway Windows nativo e l’integrazione MXC per OpenClaw nella discussione sui mini PC del 7 ottobre. Il video ufficiale “New Get Started experience for agents on Windows” mostra il contesto di onboarding dell’annuncio.
Per un’installazione reale, usa la documentazione Windows di OpenClaw, consultata il 16 ottobre 2026, invece di interpretare “nativo” come una promessa su ogni componente. Distingue Windows Hub, la configurazione del gateway WSL gestita dall’app, altre opzioni desktop e il percorso CLI/gateway Windows nativo. Scegli un percorso documentato e verificalne i prerequisiti.
Una macchina sempre accesa solleva un’altra domanda: chi può impartirle istruzioni? La guida alla sicurezza di OpenClaw, consultata il 16 ottobre 2026, definisce un singolo confine di fiducia per gateway, non un confine multi-tenant progettato per utenti estranei e ostili tra loro. Un programma d’installazione comodo non risolve l’autorizzazione dei canali, l’ambito delle credenziali o l’esposizione di rete. Tieni separate queste decisioni dalla verifica che il gateway si avvii correttamente.
In sintesi: il sistema operativo deve rendere verificabile la delega
La competizione interessante non riguarda più soltanto quale assistente fornisca la risposta migliore. Riguarda quale ambiente renda comprensibile il lavoro delegato: cosa ha letto l’agente, dove è avvenuta l’inferenza, cosa poteva modificare uno strumento e perché un’azione bloccata è rimasta tale.
Windows sta assemblando i livelli necessari per questa competizione. Valutali separatamente. Il calcolo locale è un’opzione di collocazione. L’instradamento ibrido è un’opzione di orchestrazione. Il contenimento è un limite applicabile solo alle operazioni che copre davvero. Una piattaforma credibile per agenti ha bisogno di tutti e tre, senza spacciarne uno per un altro.
Fonti
- Windows: Building Windows for hybrid intelligence, 7 ottobre 2026 - roadmap e collegamenti alle dimostrazioni ufficiali.
- Windows Developer Blog: contenimento MXC basato su criteri, 7 ottobre 2026 - responsabilità della piattaforma e confini del contenimento.
- Command Line: modelli locali e strumenti in sandbox, 7 ottobre 2026 - opzioni di instradamento, dati di memoria riportati e distinzioni sui confini degli strumenti.
- Aggiornamento tecnico di Windows ML, 7 ottobre 2026 - integrazione sperimentale con llama.cpp; i riferimenti tecnici di configurazione sono collegati accanto ai passaggi pertinenti sopra.
Conserva un resoconto della discussione collegato alle fonti
Se vuoi raccogliere materiale di ricerca sull’IA e le tue note di revisione, Telli.sh è uno spazio di lavoro facoltativo. Crea una nota di ricerca.