Windows veut devenir le système d’exploitation des agents IA
Le projet d’IA hybride de Microsoft distingue le contexte local, le routage des modèles et le confinement des agents. Ce qui est disponible, ce qui reste en aperçu et comment évaluer une configuration Windows plus sûre.
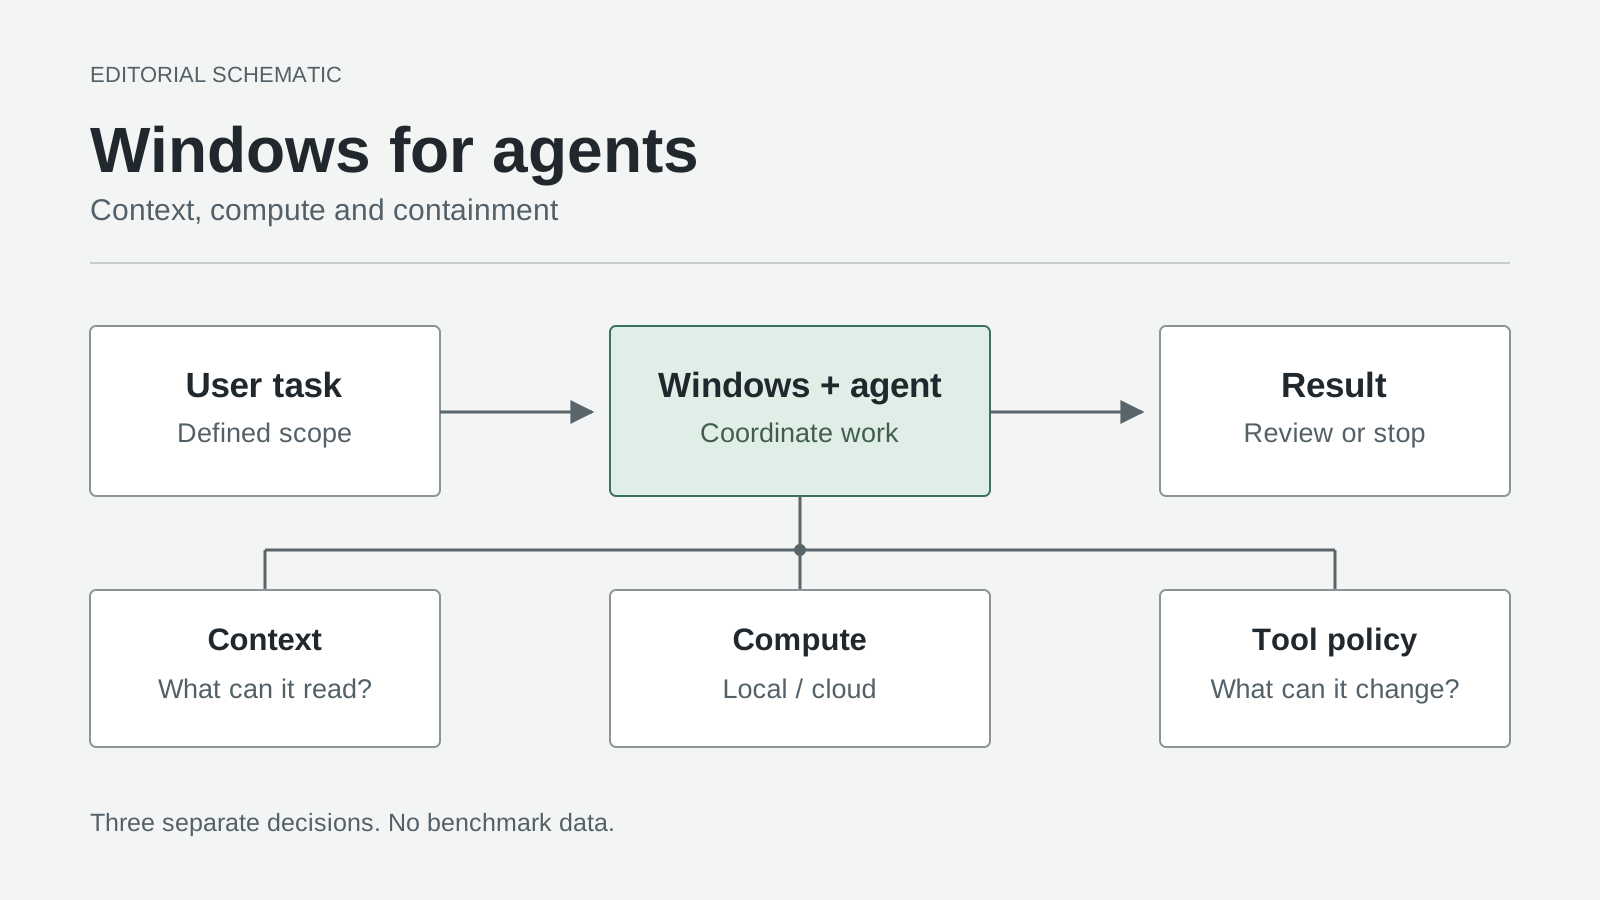
Schéma éditorial original, et non capture d’écran officielle ni résultat mesuré. L’accès au contexte, le lieu d’exécution de l’inférence et les autorisations d’exécution sont des décisions distinctes.
Un assistant IA qui répond à une question a besoin d’une conversation. Un agent qui réorganise un projet a besoin de quelque chose de plus lourd de conséquences : l’accès à votre ordinateur.
L’annonce Windows de Microsoft du 7 octobre 2026 fait de cette distinction une stratégie de plateforme. Windows veut coordonner les agents, les modèles locaux et les services cloud, et pas seulement proposer un autre endroit où ouvrir un chatbot.
À notre avis, le changement important tient au nouveau rôle du système d’exploitation. Une plateforme d’agents utile doit décider où le travail s’exécute, exposer le contexte adéquat et faire respecter les limites de ce que le code produit peut toucher. Comprendre ces décisions fournit une meilleure liste de critères d’achat et de configuration que la promesse d’un PC simplement « prêt pour l’IA ».
La feuille de route suit plusieurs calendriers, pas une seule date de lancement
Au 16 octobre, ces annonces correspondent à des états de disponibilité différents :
| Composant | Statut annoncé | Ce que cela signifie pour vous |
|---|---|---|
| Microsoft Execution Containers, ou MXC | Disponible de manière générale sur Windows 11 | Une base de confinement existe ; l’agent et l’hôte doivent prendre en charge la configuration concernée. |
| Routage local Windows GitHub HydraFusion | Aperçu expérimental prévu pour la fin octobre | Une échéance de feuille de route, pas une fonction qu’il faut supposer déjà activée. |
| Capacités Copilot hybrides plus larges sur les PC Copilot+ | Déploiement initial attendu dans les prochains mois | Posséder le matériel ne rend pas toute l’expérience disponible dès aujourd’hui. |
| Nouvelle intégration llama.cpp à Windows ML | Fonctionnalité expérimentale destinée aux développeurs | Une voie de développement, pas une déclaration de préparation à la production. |
Le calendrier provient de la feuille de route Windows du 7 octobre ; l’annonce distincte de MXC pour les développeurs et l’article d’ingénierie Windows ML expliquent les couches techniques.
Cette distinction compte avant un achat ou un déploiement. Un agent peut bénéficier d’un environnement d’exécution plus sûr sans obtenir l’inférence locale. Un modèle peut s’exécuter localement sans le routage automatique annoncé. Aucun de ces éléments ne prouve qu’une fonction grand public particulière est arrivée sur un appareil, dans un marché ou via un canal de mise à jour donné.
« Local » recouvre trois relations différentes avec votre PC
Microsoft organise sa future expérience Copilot autour du contexte provenant de l’appareil, des actions effectuées sur l’appareil et des modèles présents sur l’appareil ; l’autorisation est au cœur des deux premiers aspects. Ces capacités sont liées, mais ne sont pas interchangeables. Feuille de route Windows, 7 octobre 2026
<strong>Le contexte correspond à ce que l’agent peut lire.</strong> Imaginez une proposition éparpillée entre un brouillon, une feuille de calcul et un dossier de PDF de référence. Un contexte pertinent consiste à sélectionner les éléments nécessaires à la proposition, pas à considérer tout le répertoire personnel comme un choix raisonnable par défaut. L’activité récente peut aider à repérer un document ; elle ne devrait pas transformer chaque document ouvert récemment en entrée autorisée.
<strong>Les actions correspondent à ce que l’agent peut modifier.</strong> Rédiger une proposition de structure de dossiers n’est pas la même chose que déplacer les originaux. Préparer un courriel n’est pas l’envoyer. Une bonne interface devrait rendre ces transitions visibles, même si le même modèle peut accomplir les deux tâches.
<strong>Les modèles déterminent où l’inférence a lieu.</strong> Un modèle exécuté localement peut interpréter une demande, générer du texte ou proposer un appel d’outil sans envoyer cette requête d’inférence particulière à un modèle cloud. Mais une proposition nécessite toujours un outil, et cet outil a toujours besoin d’une autorisation.
Voyez ces éléments comme trois interrupteurs, et non comme un seul interrupteur de confidentialité. Une configuration peut lire des fichiers locaux, demander à un modèle cloud de raisonner sur des extraits sélectionnés, puis exécuter localement une action limitée. Son fonctionnement n’est compréhensible que si ces trois choix sont visibles.
HydraFusion choisit le calcul, pas votre politique de confidentialité
Le concept d’intelligence hybride Windows de Microsoft relie le traitement local et cloud par le routage, les modèles locaux et le runtime. Source : Microsoft News Center, 8 octobre 2026. Copyright Microsoft. Used with permission from Microsoft. Visuel conceptuel, pas une capture d’écran de produit ni un résultat mesuré.
L’explication technique de Command Line du 7 octobre par Microsoft décrit deux approches prévues : l’orchestration automatique entre modèles locaux et cloud, ou la sélection explicite d’un modèle local ou d’un point de terminaison compatible. Elle distingue aussi explicitement la sélection du modèle, l’inférence et l’exécution des outils.
La comparaison pratique porte sur le contrôle, pas sur un concours où un mode l’emporterait toujours. Les questions ci-dessous constituent nos critères d’évaluation :
| Approche | Utile lorsque | Question à trancher d’abord |
|---|---|---|
| GitHub Copilot Auto avec routage hybride | Vous voulez que l’orchestrateur répartisse une tâche évolutive entre plusieurs options de calcul | Quel contenu peut parvenir à un fournisseur cloud pendant cette session ? |
| Sélection explicite d’un modèle local | Vous avez besoin d’un modèle et d’un point de terminaison d’inférence connus | Quels autres services l’application et ses outils peuvent-ils encore contacter ? |
| Sélection explicite d’un modèle cloud | Vous choisissez délibérément l’inférence à distance pour une tâche | Quelles entrées sont autorisées chez ce fournisseur et dans ce compte ? |
Prenons une tâche hypothétique de maintenance du code. Une courte modification de mise en forme et un problème d’architecture inhabituel ne justifient pas nécessairement le même budget de calcul. Le routage peut faciliter cette distinction. Il ne peut pas décider qu’un document de conception interne est autorisé à être traité à l’extérieur simplement parce qu’un modèle distant résoudrait le problème plus vite.
Voici le piège de confidentialité de la promesse hybride : un meilleur placement ne signifie pas automatiquement une meilleure autorisation. Les téléchargements de paquets, les outils distants, la télémétrie de l’application et les intégrations s’appuyant sur le cloud doivent être examinés séparément. Même un agent qui utilise uniquement l’inférence locale peut envoyer des informations par l’intermédiaire d’un outil réseau autorisé.
À l’inverse, une requête cloud soigneusement approuvée peut coexister avec un dossier de travail local soumis à des restrictions strictes. La confidentialité dépend du chemin réel des données et de la politique, pas seulement de l’emplacement du modèle.
La vidéo Windows officielle « GitHub Copilot on Windows », intégrée à l’annonce du 7 octobre, montre le contexte de la démonstration du produit. Considérez-la comme une démonstration par l’éditeur de l’expérience visée, pas comme une garantie pour votre installation.
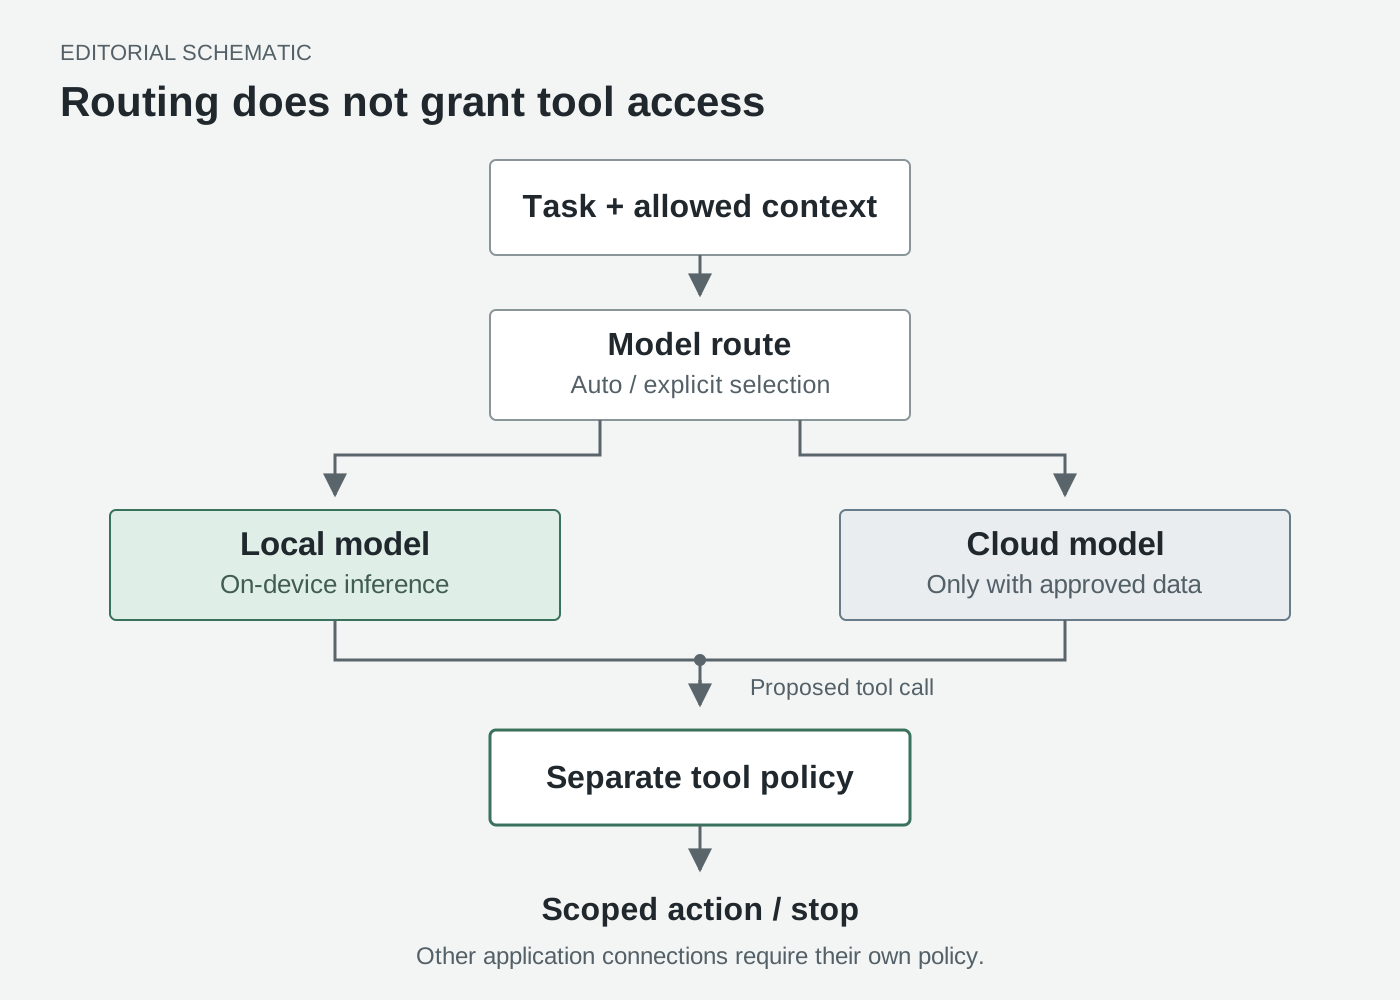
Schéma éditorial original. Le trajet de l’inférence et la décision d’accès aux outils sont indépendants. Il illustre la distinction décrite dans l’explication technique du 7 octobre de Microsoft, pas une trace d’implémentation.
Windows ML facilite le choix du modèle, sans faire disparaître les limites matérielles
Le runtime compte, car une application d’agent ne devrait pas avoir à implémenter elle-même chaque chargeur de modèle. L’article Windows ML du 7 octobre de Microsoft présente une prise en charge expérimentale de GGUF via llama.cpp, en parallèle des flux de travail ONNX, ainsi que des API de génération de texte et de reconnaissance vocale. Il décrit aussi un point de terminaison local compatible avec OpenAI pour le prototypage.
Ce sont des briques destinées aux développeurs, pas un système complet d’autorisations pour agent.
La documentation Windows ML Runtime, mise à jour le 7 octobre 2026, précise une limite importante de compatibilité : CPU et CUDA sont les backends llama.cpp validés pour cette version. La terminologie CPU, GPU et NPU du runtime au sens large ne signifie pas que chaque modèle GGUF fonctionne sur chaque NPU. La nouvelle API Runtime est expérimentale, non prise en charge en production, et disponible en C++ et Python, mais pas en C#.
Le conditionnement des modèles relève d’une autre responsabilité. La documentation de l’API Text Generation, mise à jour le 9 octobre 2026, indique que l’application fournit son modèle ; Windows n’en inclut aucun pour cette API. GGUF intègre le tokenizer, tandis que la voie ONNX documentée exige un contrat de modèle adapté et une source de tokenizer.
Pour un développeur, cela signifie qu’il faut vérifier ensemble l’architecture, le format du modèle, la version du runtime et le backend d’exécution. Une extension de fichier ne constitue pas une garantie complète de compatibilité.
La mémoire est tout aussi concrète. Microsoft fait état d’un modèle MAI Code 1.1 Flash quantifié de 53 GB et d’un pic d’utilisation mémoire de 75.5 GB avec un contexte de 256K sur Surface Laptop Ultra ; il s’agit de mesures rapportées par l’éditeur, pas de nos propres tests. L’article technique du 7 octobre explique les besoins supplémentaires du runtime et du cache de contexte.
La bonne question d’achat n’est donc pas seulement « Le modèle va-t-il se charger ? » Demandez-vous si une tâche complète laissera assez de place à votre éditeur, votre navigateur, aux sorties des outils et aux autres applications. Une démonstration avec un prompt compact et une longue session de débogage correspondent à des charges de travail différentes. Une génération de tokens plus rapide n’a de valeur que si les modifications obtenues sont correctes et si la machine reste utilisable.
MXC limite les conséquences sans lire dans les pensées du modèle
L’explication MXC pour les développeurs, publiée le 7 octobre 2026 par Microsoft place la politique hors du contrôle de la charge de travail. Le développeur ou l’organisation définit les ressources ; l’environnement de confinement applique les limites qui en résultent.
C’est un rôle différent de celui qui consiste à persuader un modèle de bien se comporter. Une instruction peut demander à l’agent de ne pas modifier un fichier de configuration. Une autorisation en lecture seule effectivement appliquée peut empêcher la modification, même si l’agent la propose. Aucun des deux mécanismes ne rend le raisonnement du modèle infaillible, mais le second limite les conséquences d’une mauvaise décision.
Le dépôt MXC et sa documentation SDK, consultés le 16 octobre 2026, décrivent un SDK intégré à une application, avec des requêtes versionnées et plusieurs backends de confinement. MXC n’est pas un interrupteur de protection universel qui enveloppe automatiquement chaque agent installé sous Windows.
La distinction apparaît plus clairement dans un scénario d’examen de fichiers. Donnez à un agent un accès en lecture seule à des documents sources copiés, un accès en écriture à un répertoire de sortie jetable et aucun accès aux dossiers privés sans rapport avec la tâche. Un résumé réussi doit apparaître dans le répertoire de sortie. Une tentative d’écrasement de la source doit échouer. Ce second résultat fait partie de la réussite ; ce n’est pas un désagrément à supprimer.
L’accès réseau mérite son propre test. Le guide réseau de ProcessContainer, consulté le 16 octobre 2026, distingue les règles de sortie directes, les configurations de proxy et l’application des règles qui dépend du backend. L’accès à la boucle locale de l’hôte constitue aussi un cas distinct. « Pas d’Internet » ne doit pas servir de raccourci pour dire « aucun service local n’est dangereux ».
Les limites dépendent aussi de l’endroit où l’outil s’exécute. La documentation GitHub sur les politiques de système de fichiers, consultée le 16 octobre 2026, distingue les processus shell isolés par le système d’exploitation des outils de fichiers intégrés, contrôlés par le harnais de l’agent ; les serveurs MCP distants se trouvent hors du bac à sable du processus local. Demandez quelles opérations bénéficient de l’application des règles par le système d’exploitation et lesquelles reposent sur les contrôles de l’application.
La vidéo officielle « Windows secure platform for agents », publiée sur la chaîne Windows et intégrée à l’annonce du 7 octobre, constitue la démonstration de confinement pertinente. La question opérationnelle reste de savoir si le chemin d’outil que vous avez choisi se trouve réellement dans la limite prévue.
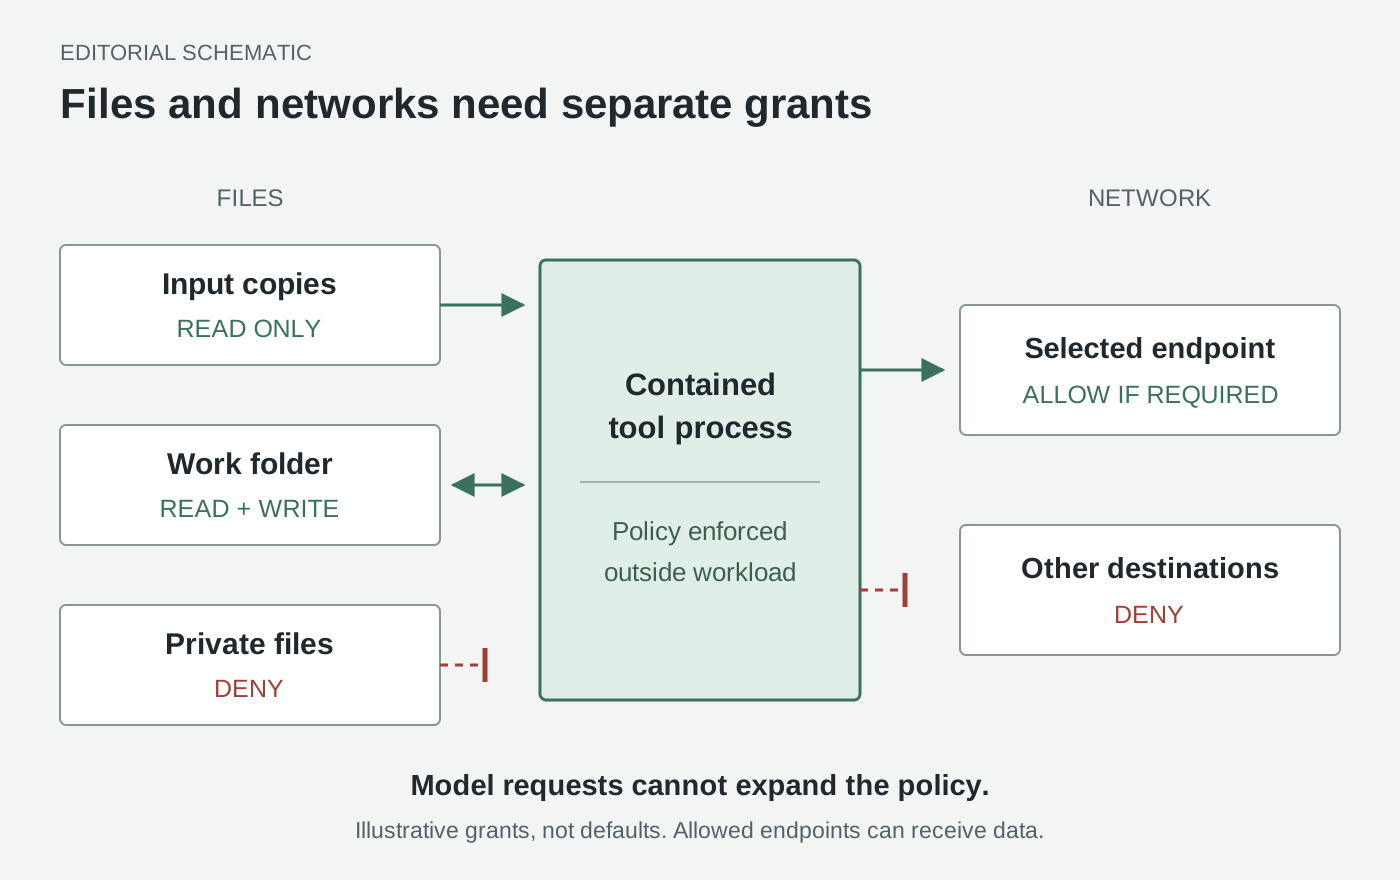
Schéma éditorial original d’une politique de moindre privilège proposée, pas un écran des paramètres Windows. Les ressources autorisées sont des exemples, pas des valeurs par défaut. Un point de terminaison autorisé peut devenir une destination de données ; voir la référence réseau MXC.
Commencez par une tâche limitée, pas par un assistant personnel sans surveillance
Voici deux flux de travail illustratifs, et non des résultats d’essais pratiques.
<strong>Un outil de revue de documents produit une comparaison sans modifier les pièces justificatives.</strong> Copiez trois documents d’exemple publics dans un dossier d’entrée. Demandez un tableau des dates contradictoires, des définitions manquantes et des questions sans réponse, avec les noms des fichiers et les passages qui étayent chaque observation. Donnez-lui un dossier de sortie distinct et gardez les entrées en lecture seule. Commencez sans envoyer de courriel, connecter un lecteur partagé ni activer un canal de messagerie.
La valeur ne réside pas dans une gestion autonome des documents. Elle réside dans un résultat vérifiable dont le lien avec les sources est clair. Vous pouvez confirmer l’existence d’un conflit signalé avant d’autoriser une intégration plus large. Un modèle qui produit une prose convaincante sans pouvoir citer le passage pertinent n’a pas terminé le travail.
<strong>Un assistant de programmation prépare un correctif dans une copie de travail jetable.</strong> Choisissez un petit projet de test sans identifiants. Demandez une modification de comportement et un test qui distingue l’ancien comportement de celui attendu. Gardez la configuration de déploiement et les répertoires personnels hors du périmètre autorisé. N’autorisez l’accès aux paquets que si cette tâche particulière en a besoin.
Évaluez ensemble le diff, les preuves de test et le comportement des limites. Un test réussi ne justifie pas une modification des paramètres de production. Un refus d’accès ne justifie pas la désactivation du confinement. Si une dépendance nécessaire est bloquée, l’étape utile consiste à demander à l’opérateur une décision d’autorisation limitée, puis à relancer une tâche tout aussi circonscrite.
Ces tâches apprennent davantage qu’une consigne vague du type « aide-moi pour tout ». Chacune a une entrée visible, une sortie vérifiable et un point d’arrêt clair. Aucune n’exige une invitation permanente dans votre vie numérique.
Vérifiez la compatibilité avant de suivre une procédure de configuration
Procédez par étapes pour vérifier la compatibilité. La feuille de route hybride couvre plusieurs produits et états d’aperçu ; aucune commande d’installation unique ne suffit donc à établir que toute l’expérience est disponible.
-
<strong>Faites correspondre la version et le numéro de build Windows au backend de confinement.</strong> Ouvrez Paramètres, Système, À propos et notez le build du système d’exploitation. Le tableau de prise en charge des systèmes par MXC, consulté le 16 octobre 2026, indique le build 26100.9278 pour l’isolation des processus de Windows 11 24H2 et 26100.9550 pour l’isolation des sessions. Les autres versions ont leurs propres entrées. N’appliquez pas un numéro de build provenant d’une autre branche de version.
-
<strong>Vérifiez les exigences de l’application, pas seulement la compatibilité du SDK.</strong> Le guide de bac à sable local de GitHub, consulté le 16 octobre 2026, exige Windows 11 25H2 avec KB5124010 ou une version ultérieure, ou 26H1 avec KB5124006 ou une version ultérieure, ainsi que la prise en charge de BaseContainer. Ces exigences sont plus restreintes que la matrice du SDK MXC. Vérifiez séparément la version et le canal de publication de l’agent installé ; l’annonce hybride ne donne pas de version minimale universelle du client pour le futur routage local.
-
<strong>Choisissez une voie de modèle prise en charge avant de télécharger un modèle volumineux.</strong> Vérifiez l’architecture Windows, la mémoire disponible et le backend documenté. Consultez le guide Windows ML Runtime et le guide Text Generation, consultés le 16 octobre 2026, pour connaître les scénarios pris en charge par l’API expérimentale. Gardez les applications de production sur une voie prise en charge au lieu de considérer la disponibilité en aperçu comme une autorisation de mise en production.
-
<strong>Laissez le programme d’installation pris en charge préparer l’hôte.</strong> Pour les intégrations du SDK, consultez la référence de préparation de l’hôte MXC, consultée le 16 octobre 2026. Certains niveaux de compatibilité nécessitent un outil de préparation distinct doté de privilèges ; cela ne justifie pas d’exécuter l’agent lui-même en tant qu’administrateur. Demandez au programme d’installation ou à un administrateur de résoudre un prérequis documenté précis plutôt que de modifier les autorisations système par supposition.
-
<strong>Définissez une politique réduite et testez à la fois l’autorisation et le refus.</strong> Commencez avec des entrées publiques copiées, un dossier jetable accessible en écriture et la connectivité minimale nécessaire. Dans une installation prise en charge de Copilot CLI, la référence des paramètres GitHub, consultée le 16 octobre 2026, décrit
/sandbox configpour examiner la configuration. Vérifiez que la sortie prévue peut être créée et qu’un fichier hors périmètre ne peut pas être modifié. Contrôlez la politique réseau du processus d’outil séparément de la connexion au modèle de l’application d’agent. -
<strong>Analysez un refus sans le transformer en autorisation.</strong> La référence du mode d’apprentissage MXC, consultée le 16 octobre 2026, distingue le diagnostic « refuser et consigner » de l’audit permissif. Ce dernier assouplit le confinement ; ce n’est pas un runtime plus sûr pour du travail non fiable. Maintenez les contrôles en place, examinez la ressource refusée et n’accordez que ce dont la tâche a réellement besoin.
Votre test d’acceptation est facile à décrire, même si les détails de mise en œuvre varient : l’agent termine la tâche autorisée, ne peut pas modifier une entrée protégée et ne peut pas contacter une destination exclue par la politique effective. Une validation complète vérifie aussi les connexions de l’application situées hors de la limite de l’outil. Conservez la version et la politique avec le résultat afin de pouvoir évaluer une mise à jour ultérieure sur la même tâche.
Une passerelle OpenClaw native change l’installation, pas les pouvoirs
Microsoft a également annoncé une passerelle Windows native et une intégration MXC pour OpenClaw dans son article sur les mini-PC du 7 octobre. La vidéo officielle « New Get Started experience for agents on Windows » montre le contexte de prise en main présenté dans l’annonce.
Pour une véritable installation, utilisez la documentation Windows d’OpenClaw, consultée le 16 octobre 2026, au lieu d’interpréter « natif » comme une promesse concernant chaque composant. Elle distingue Windows Hub, sa configuration de passerelle WSL gérée par l’application, d’autres options de bureau et la voie CLI/passerelle Windows native. Choisissez une voie documentée et vérifiez ses prérequis.
Une machine toujours allumée soulève une autre question : qui peut lui donner des instructions ? Le guide de sécurité d’OpenClaw, consulté le 16 octobre 2026, définit une frontière de confiance par passerelle, et non une frontière multi-tenant hostile entre utilisateurs sans lien. Un programme d’installation pratique ne règle ni l’autorisation des canaux, ni la portée des identifiants, ni l’exposition réseau. Distinguez ces décisions de la simple réussite du démarrage de la passerelle.
En bref : le système d’exploitation doit rendre la délégation vérifiable
La compétition intéressante ne concerne plus seulement l’assistant qui donne la meilleure réponse. Elle porte sur l’environnement qui rend le travail délégué compréhensible : ce que l’agent a lu, où l’inférence a été exécutée, ce qu’un outil pouvait modifier et pourquoi une action bloquée est restée bloquée.
Windows assemble les différentes couches pour cette compétition. Évaluez-les séparément. Le calcul local est une option de placement. Le routage hybride est une option d’orchestration. Le confinement n’est une limite applicable que pour les opérations qu’il couvre réellement. Une plateforme d’agents crédible a besoin des trois sans faire passer l’un pour l’autre.
Sources
- Windows : Building Windows for hybrid intelligence, 7 octobre 2026 - feuille de route et liens vers les démonstrations officielles.
- Windows Developer Blog : confinement MXC guidé par des règles, 7 octobre 2026 - responsabilité de la plateforme et limites du confinement.
- Command Line : modèles locaux et outils en bac à sable, 7 octobre 2026 - options de routage, chiffres de mémoire rapportés et distinctions entre limites des outils.
- Mise à jour d’ingénierie Windows ML, 7 octobre 2026 - intégration expérimentale de llama.cpp ; les références de configuration technique sont liées aux étapes correspondantes ci-dessus.
Conservez un compte rendu de la discussion avec ses sources
Si vous souhaitez rassembler vos recherches sur l’IA et vos propres notes de revue, Telli.sh est un espace de travail facultatif. Créer une note de recherche.