Windows quiere convertirse en el sistema operativo para agentes de IA
El plan de IA híbrida de Microsoft separa el contexto local, el enrutamiento de modelos y el aislamiento de agentes. Descubre qué está disponible, qué sigue en vista previa y cómo evaluar una configuración de Windows más segura.
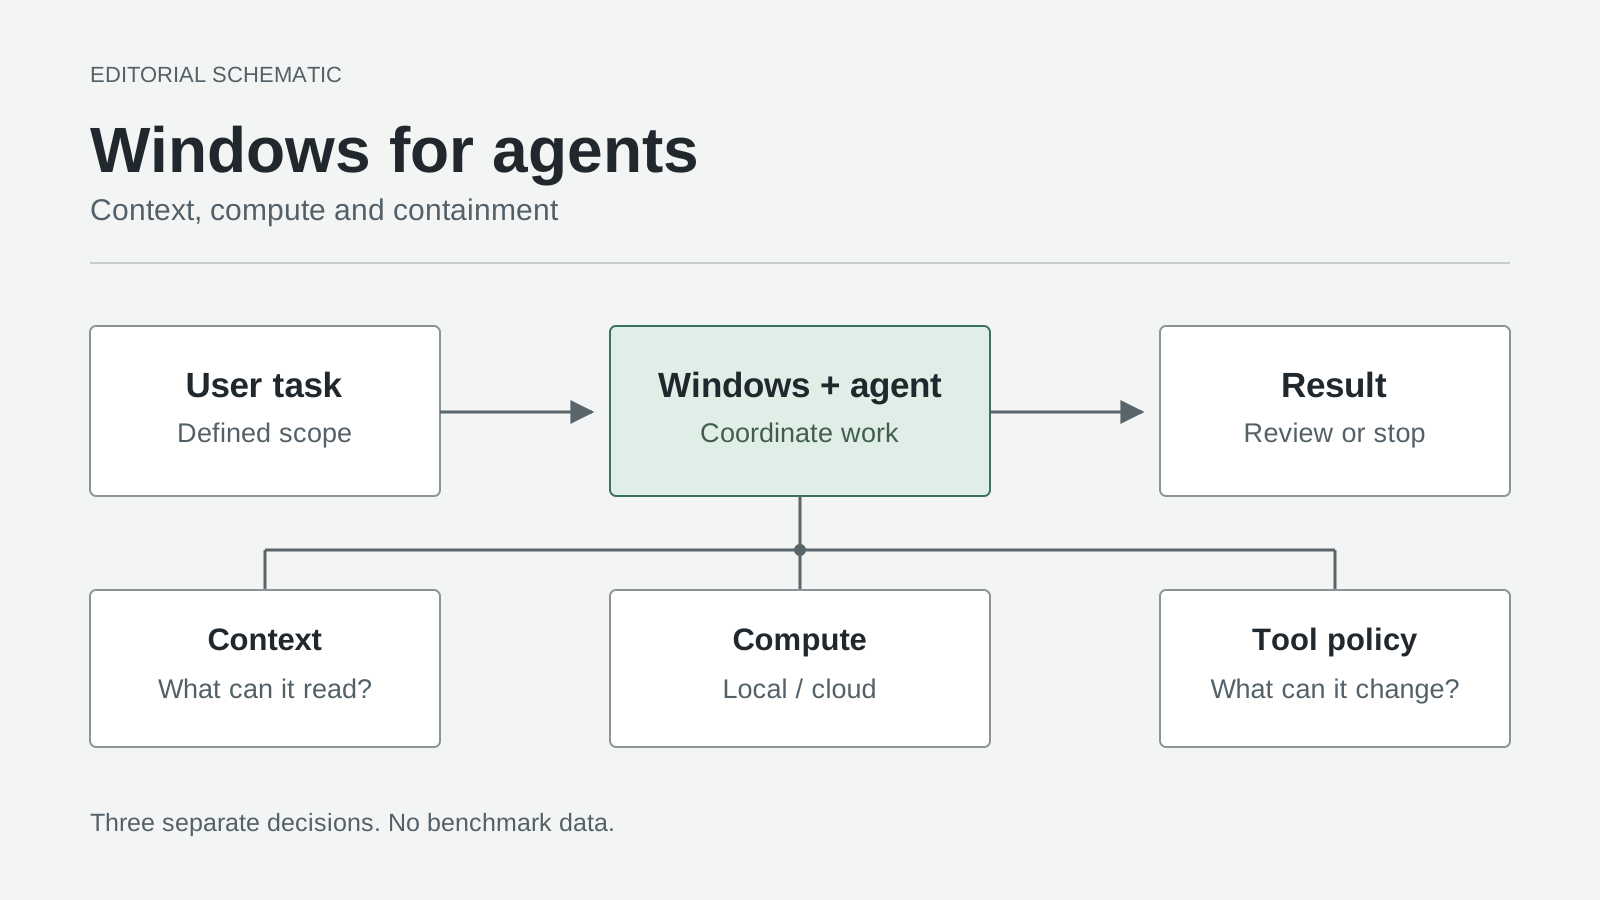
Esquema editorial original, no es una captura oficial ni un resultado medido. El acceso al contexto, la ubicación de la inferencia y los permisos de ejecución son decisiones independientes.
Un asistente de IA que responde a una pregunta necesita una conversación. Un agente que reorganiza un proyecto necesita algo con más consecuencias: acceso a tu ordenador.
El anuncio de Windows de Microsoft del 7 de octubre de 2026 convierte esa distinción en una estrategia de plataforma. Windows quiere coordinar agentes, modelos locales y servicios en la nube, no limitarse a ofrecer otro lugar donde abrir un chatbot.
Nuestra lectura: el cambio importante está en la descripción del trabajo del sistema operativo. Una plataforma útil para agentes debe decidir dónde se ejecuta el trabajo, exponer el contexto adecuado y hacer cumplir los límites sobre lo que puede modificar el código resultante. Entender esas decisiones te dará una lista de comprobación para comprar y configurar el equipo más útil que cualquier promesa de que un PC está simplemente «preparado para la IA».
La hoja de ruta tiene varios calendarios, no una única fecha de lanzamiento
A 16 de octubre, estos anuncios tienen distintos estados de disponibilidad:
| Componente | Estado anunciado | Qué significa para el lector |
|---|---|---|
| Microsoft Execution Containers, o MXC | Disponibilidad general en Windows 11 | Ya existe una base de aislamiento; el agente y el sistema anfitrión deben admitir la configuración pertinente. |
| Enrutamiento local de GitHub HydraFusion en Windows | Vista previa experimental prevista para finales de octubre | Es una fecha de la hoja de ruta, no una función que debas dar por activada. |
| Capacidades híbridas más amplias de Copilot en los PC Copilot+ | Se espera que el despliegue empiece en los próximos meses | Tener el hardware no significa que toda la experiencia esté disponible hoy. |
| Nueva integración de llama.cpp en Windows ML | Funcionalidad experimental para desarrolladores | Es una vía de desarrollo, no una declaración de que esté lista para producción. |
El calendario procede de la hoja de ruta de Windows del 7 de octubre; el anuncio independiente para desarrolladores de MXC y la publicación de ingeniería de Windows ML explican las capas técnicas.
Esta distinción importa antes de comprar o desplegar nada. Un agente puede obtener un entorno de ejecución más seguro sin disponer de inferencia local. Un modelo puede ejecutarse localmente sin el enrutamiento automático prometido. Ninguna de esas cosas demuestra que una función concreta para consumidores haya llegado a un dispositivo, mercado o canal de actualización determinado.
«Local» describe tres relaciones distintas con tu PC
Microsoft organiza la futura experiencia de Copilot en torno al contexto del dispositivo, las acciones en el dispositivo y los modelos en el dispositivo; los permisos son fundamentales para las dos primeras. Estas capacidades están relacionadas, pero no son intercambiables. Hoja de ruta de Windows, 7 de octubre de 2026
El contexto es lo que el agente puede leer. Imagina una propuesta repartida entre un borrador, una hoja de cálculo y una carpeta de PDF de referencia. El contexto pertinente consiste en seleccionar el material necesario para la propuesta, no en tratar todo el directorio personal como una opción predeterminada razonable. La actividad reciente puede ayudar a localizar un documento; no debería convertir cada documento abierto hace poco en una entrada autorizada.
Las acciones son lo que el agente puede cambiar. Redactar una propuesta de estructura de carpetas no es lo mismo que mover los originales. Preparar un correo no es lo mismo que enviarlo. Una buena interfaz debería mostrar claramente esas transiciones, aunque el mismo modelo pueda realizar ambas tareas.
Los modelos determinan dónde se ejecuta la inferencia. Un modelo que se ejecuta localmente puede interpretar una solicitud, generar texto o proponer una llamada a una herramienta sin enviar esa solicitud de inferencia concreta a un modelo en la nube. Pero la propuesta sigue necesitando una herramienta, y esa herramienta sigue necesitando permiso.
Piensa en ellas como tres interruptores, no como un único interruptor de privacidad. Una configuración puede leer archivos locales, pedir a un modelo en la nube que razone sobre fragmentos seleccionados y ejecutar localmente una acción restringida. Solo se entiende su comportamiento cuando las tres decisiones están a la vista.
HydraFusion elige dónde se calcula; no elige tu política de privacidad
El concepto de inteligencia híbrida de Windows de Microsoft conecta el procesamiento local y en la nube mediante el enrutamiento, los modelos locales y el entorno de ejecución. Fuente: Microsoft News Center, 8 de octubre de 2026. Copyright Microsoft. Used with permission from Microsoft. Gráfico conceptual, no es una captura del producto ni un resultado medido.
La explicación técnica de Command Line del 7 de octubre de Microsoft describe dos enfoques previstos: una orquestación Auto entre modelos locales y en la nube, o la selección explícita de un modelo local o un punto de conexión compatible. También separa expresamente la selección del modelo, la inferencia y la ejecución de herramientas.
La comparación práctica trata de control, no de una competición en la que un modo siempre gana. Estas son nuestras preguntas para evaluarlos:
| Enfoque | Resulta útil cuando | Qué conviene aclarar primero |
|---|---|---|
| GitHub Copilot Auto con enrutamiento híbrido | Quieres que el orquestador distribuya una tarea cambiante entre distintas opciones de cómputo | ¿Qué contenido puede llegar a un proveedor de servicios en la nube durante esta sesión? |
| Selección explícita de un modelo local | Necesitas un modelo y un punto de conexión de inferencia conocidos | ¿A qué otros servicios pueden seguir conectándose la aplicación y sus herramientas? |
| Selección explícita de un modelo en la nube | Eliges deliberadamente la inferencia remota para una tarea | ¿Qué entradas están autorizadas para ese proveedor y esa cuenta? |
Considera una tarea hipotética de mantenimiento de código. Un cambio breve de formato y un problema arquitectónico desconocido no tienen por qué merecer el mismo presupuesto de cómputo. El enrutamiento puede facilitar esa distinción. No puede decidir que un documento interno de diseño está autorizado para el procesamiento externo solo porque un modelo remoto resolvería el problema más rápido.
Esta es la trampa de privacidad de la propuesta híbrida: una mejor ubicación no equivale automáticamente a una mejor autorización. Las descargas de paquetes, las herramientas remotas, la telemetría de aplicaciones y las integraciones basadas en la nube necesitan revisarse por separado. Incluso un agente que use únicamente inferencia local podría enviar información a través de una herramienta de red autorizada.
Y, a la inversa, una solicitud a la nube aprobada cuidadosamente puede coexistir con una carpeta de trabajo local muy restringida. La privacidad depende de la ruta real de los datos y de la política, no solo de dónde esté el modelo.
El vídeo oficial de Windows «GitHub Copilot on Windows», incluido en el anuncio del 7 de octubre, aporta contexto sobre la demostración del producto. Tómalo como una demostración del proveedor sobre la experiencia prevista, no como una garantía para tu instalación.
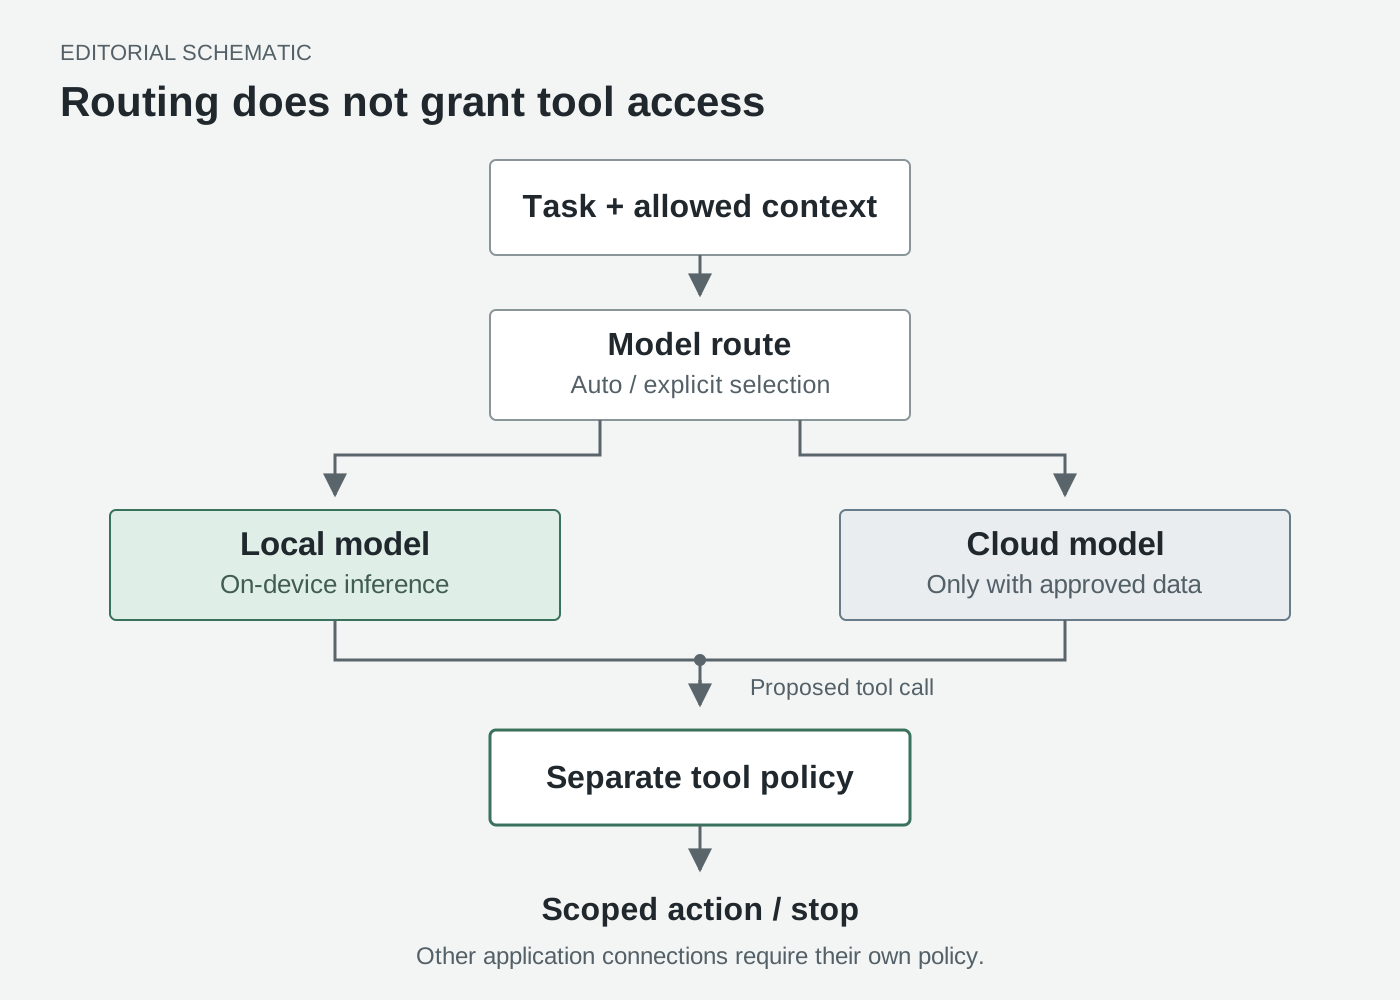
Esquema editorial original. La ruta de inferencia y la decisión sobre el acceso a herramientas son independientes. Ilustra la separación descrita en la explicación técnica del 7 de octubre de Microsoft; no es un registro de una implementación.
Windows ML facilita elegir modelos, pero no elimina los límites del hardware
El entorno de ejecución importa porque una aplicación de agentes no debería tener que implementar por su cuenta todos los cargadores de modelos. La publicación de Windows ML del 7 de octubre de Microsoft presenta compatibilidad experimental con GGUF mediante llama.cpp, junto con flujos de trabajo ONNX y API de generación de texto y reconocimiento de voz. También describe un punto de conexión local compatible con OpenAI para crear prototipos.
Son componentes de desarrollo, no un sistema completo de permisos para agentes.
La documentación de Windows ML Runtime, actualizada el 7 de octubre de 2026, añade un límite de compatibilidad importante: CPU y CUDA son los backends de llama.cpp validados para esta versión. Que el entorno de ejecución mencione CPU, GPU y NPU en general no significa que todos los modelos GGUF funcionen en cualquier NPU. La nueva API Runtime es experimental, no está admitida para producción y está disponible en C++ y Python, no en C#.
El empaquetado del modelo es otra responsabilidad distinta. La documentación de Text Generation API, actualizada el 9 de octubre de 2026, indica que la aplicación proporciona el modelo; Windows no incluye ninguno para esta API. GGUF integra el tokenizador, mientras que la ruta ONNX documentada requiere un contrato de modelo adecuado y una fuente del tokenizador.
Para un desarrollador, esto significa comprobar conjuntamente la arquitectura, el formato del modelo, la versión del entorno de ejecución y el backend de ejecución. La extensión de un archivo no garantiza por sí sola una compatibilidad completa.
La memoria también es una cuestión concreta. Microsoft informa de que el modelo MAI Code 1.1 Flash cuantizado ocupa 53 GB y alcanza un uso máximo de memoria de 75.5 GB con un contexto de 256K en el Surface Laptop Ultra; son mediciones declaradas por el proveedor, no pruebas nuestras. El artículo técnico del 7 de octubre explica las exigencias adicionales del entorno de ejecución y de la caché de contexto.
Por tanto, la pregunta útil antes de comprar no es solo «¿Se carga el modelo?». Pregúntate si una tarea completa deja espacio suficiente para el editor, el navegador, las respuestas de las herramientas y las demás aplicaciones. Una demostración con un prompt breve y una sesión larga de depuración son cargas de trabajo distintas. Generar tokens más deprisa solo sirve si los cambios resultantes son correctos y el equipo sigue siendo utilizable.
MXC limita las consecuencias sin leer la mente del modelo
La explicación para desarrolladores de MXC, del 7 de octubre de 2026 de Microsoft sitúa la política fuera del control de la carga de trabajo. El desarrollador o la organización define los recursos; el entorno de aislamiento aplica el límite resultante.
Eso es distinto de intentar convencer al modelo para que se comporte. Una instrucción puede pedir al agente que no edite un archivo de configuración. Un permiso de solo lectura aplicado de forma efectiva puede impedir la edición aunque el agente la proponga. Ninguna de las dos cosas hace infalible el razonamiento del modelo, pero la segunda limita las consecuencias de una mala decisión.
El repositorio de MXC y la documentación del SDK, consultados el 16 de octubre de 2026, describen un SDK integrado en una aplicación, con solicitudes versionadas y varios backends de aislamiento. MXC no es un interruptor de protección universal que envuelva automáticamente a todos los agentes instalados en Windows.
La diferencia se ve con más claridad en una revisión de archivos. Dale al agente acceso de solo lectura al material de origen copiado, permiso de escritura en un directorio de salida desechable y ningún acceso a carpetas privadas no relacionadas. El resumen correcto debería aparecer en el directorio de salida. Un intento de sobrescribir el original debería fallar. Ese segundo resultado también es un éxito, no una molestia que haya que eliminar.
El acceso a la red merece una prueba aparte. La guía de redes de ProcessContainer, consultada el 16 de octubre de 2026, distingue las reglas de salida directa, las configuraciones de proxy y la aplicación de políticas según el backend. El acceso a loopback del anfitrión también es una cuestión independiente. «Sin internet» no debe significar «todos los servicios locales son inofensivos».
Los límites también dependen de dónde se ejecute la herramienta. La documentación de políticas del sistema de archivos de GitHub, consultada el 16 de octubre de 2026, distingue los procesos de shell aislados por el sistema operativo de las herramientas de archivos integradas que comprueba el arnés del agente; los servidores MCP remotos quedan fuera del aislamiento del proceso local. Pregunta qué operaciones reciben la protección del sistema operativo y cuáles dependen de comprobaciones de la aplicación.
El vídeo oficial «Windows secure platform for agents», del canal de Windows e incluido en el anuncio del 7 de octubre, es la demostración de aislamiento pertinente. La pregunta operativa sigue siendo si la ruta de herramientas que has elegido se encuentra realmente dentro del límite previsto.
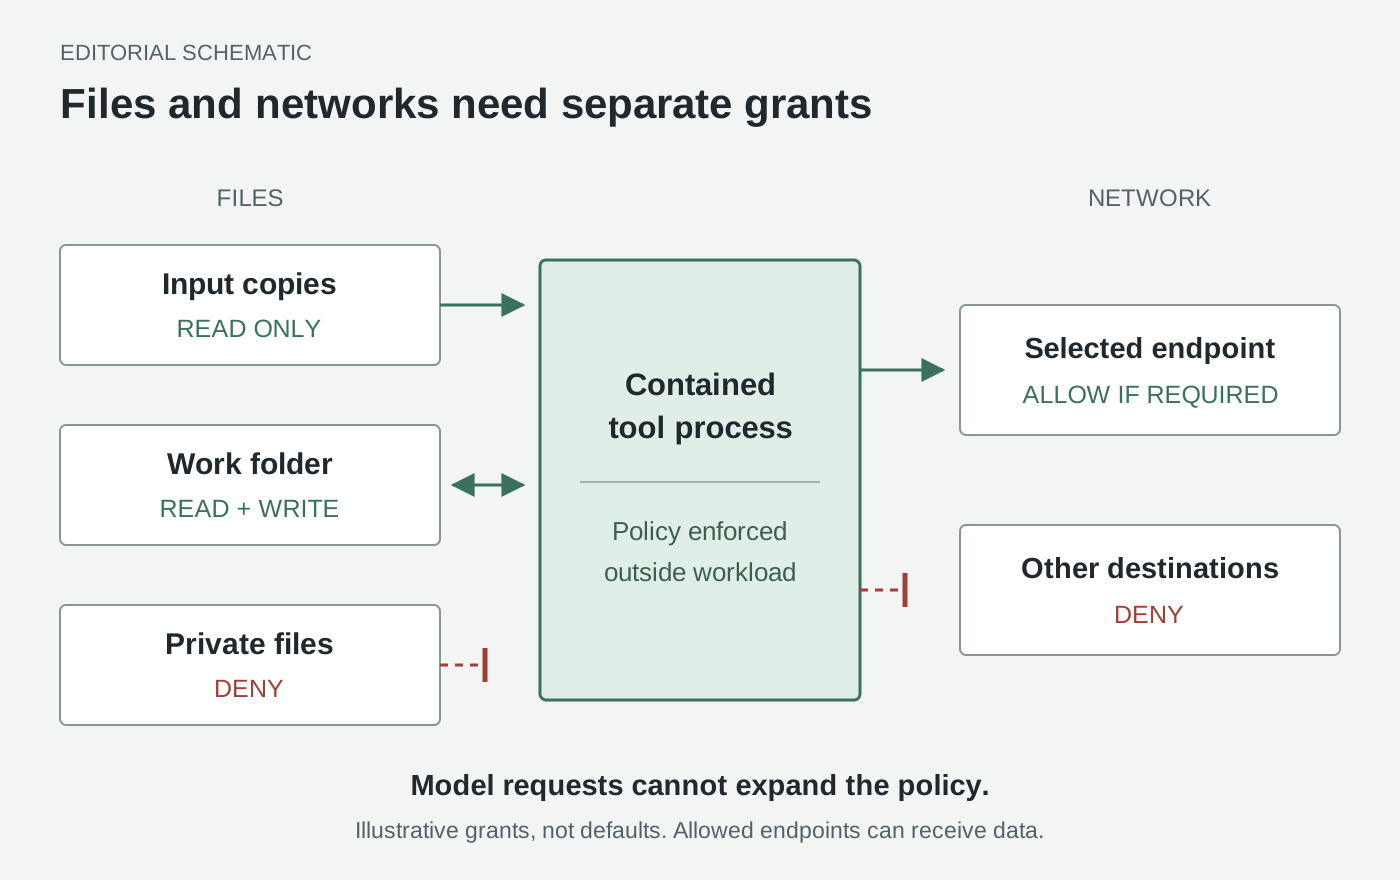
Esquema editorial original de una política propuesta de mínimo privilegio, no es una pantalla de configuración de Windows. Los recursos permitidos son ilustrativos, no valores predeterminados. Un punto de conexión permitido puede ser un destino de datos; consulta la referencia de redes de MXC.
Empieza con una tarea acotada, no con un asistente personal desatendido
Estos son dos flujos de trabajo ilustrativos, no resultados de pruebas prácticas.
Un revisor de documentos compara materiales sin modificar las pruebas. Copia tres documentos públicos de ejemplo en una carpeta de entrada. Pídele una tabla de fechas contradictorias, definiciones ausentes y preguntas sin respuesta, con nombres de archivo y pasajes que respalden cada observación. Asígnale una carpeta de salida separada y mantén las entradas en modo de solo lectura. Empieza sin enviar correos, conectar una unidad compartida ni habilitar un canal de mensajería.
El valor no está en la gestión autónoma de documentos. Está en obtener un resultado revisable cuya relación con las fuentes sea clara. Puedes comprobar si el conflicto señalado existe antes de permitir cualquier integración más amplia. Un modelo que redacta un texto convincente pero no puede señalar el pasaje pertinente no ha completado la tarea.
Un asistente de programación prepara un parche en una copia de trabajo desechable. Elige un proyecto de prueba pequeño que no contenga credenciales. Pide un cambio de comportamiento y una prueba que distinga el comportamiento anterior del solicitado. Mantén la configuración de despliegue y los directorios personales fuera del alcance concedido. Permite el acceso a paquetes solo si la tarea concreta lo necesita.
Evalúa conjuntamente el diff, las pruebas y el comportamiento de los límites. Que las pruebas pasen no justifica cambiar una configuración de producción. Una denegación de acceso no justifica desactivar el aislamiento. Si se bloquea una dependencia necesaria, el siguiente paso útil es que el operador decida sobre un permiso específico y, después, repetir la ejecución acotada.
Estas tareas enseñan más que una instrucción vaga como «ayúdame con todo». Cada una tiene una entrada visible, un resultado inspeccionable y un punto final claro. Ninguna necesita una invitación permanente a tu vida digital.
Comprueba la compatibilidad antes de seguir una receta de configuración
Utiliza este procedimiento de compatibilidad por etapas. La hoja de ruta híbrida abarca varios productos y estados de vista previa, así que no existe un único comando de instalación que permita dar por completa toda la experiencia.
-
Ajusta la versión y compilación de Windows al backend de aislamiento. Abre Settings, System, About y anota la compilación del sistema operativo. La tabla de sistemas operativos compatibles con MXC, consultada el 16 de octubre de 2026, indica que el aislamiento de procesos en Windows 11 24H2 requiere 26100.9278, y el aislamiento de sesiones, 26100.9550. Las demás versiones tienen sus propias entradas. No uses un número de compilación de otra rama de versiones.
-
Comprueba los requisitos de la aplicación, no solo la compatibilidad del SDK. La guía de aislamiento local de GitHub, consultada el 16 de octubre de 2026, requiere Windows 11 25H2 con KB5124010 o posterior, o 26H1 con KB5124006 o posterior, además de compatibilidad con BaseContainer. Es un requisito más limitado que la matriz del SDK de MXC. Comprueba por separado la versión y el canal de publicación del agente instalado; el anuncio híbrido no establece una versión mínima universal del cliente para el futuro enrutamiento local.
-
Elige una ruta de modelo compatible antes de descargar uno grande. Comprueba la arquitectura de Windows, la memoria disponible y el backend documentado. Consulta la guía de Windows ML Runtime y la guía de Text Generation, consultadas el 16 de octubre de 2026, para conocer los casos de uso compatibles con la API experimental. Mantén las aplicaciones de producción en una ruta compatible, en vez de considerar que la disponibilidad en vista previa autoriza su lanzamiento.
-
Deja que el instalador compatible prepare el sistema anfitrión. Para las integraciones del SDK, consulta la referencia de preparación del anfitrión de MXC, consultada el 16 de octubre de 2026. Algunos niveles de compatibilidad requieren una herramienta de preparación independiente con privilegios; eso no es motivo para ejecutar el propio agente como administrador. Deja que el instalador o un administrador resuelva un requisito previo concreto y documentado, en lugar de cambiar permisos del sistema a modo de prueba.
-
Define una política pequeña y prueba tanto el permiso como la denegación. Empieza con entradas públicas copiadas, una carpeta de escritura desechable y la conectividad mínima necesaria. En una instalación compatible de Copilot CLI, la referencia de configuración de GitHub, consultada el 16 de octubre de 2026, documenta
/sandbox configpara revisar la configuración. Comprueba que se pueda crear el resultado previsto y que no se pueda cambiar un archivo fuera del alcance. Examina la política de red del proceso de la herramienta por separado de la conexión del modelo de la aplicación del agente. -
Investiga una denegación sin convertirla en permiso. La referencia del modo de aprendizaje de MXC, consultada el 16 de octubre de 2026, distingue el diagnóstico «denegar y registrar» de la auditoría permisiva. Esta última relaja el aislamiento; no es un entorno de ejecución más seguro para tareas que no son de confianza. Mantén la aplicación de la política, inspecciona el recurso denegado y concede solo lo que realmente necesite la tarea.
La prueba de aceptación se puede describir con sencillez aunque los detalles de implementación varíen: el agente completa la tarea permitida, no puede modificar una entrada protegida y no puede contactar con un destino excluido por la política efectiva. Una validación completa también comprueba las conexiones de la aplicación que quedan fuera de ese límite de herramientas. Guarda la versión y la política junto con el resultado para poder evaluar una actualización posterior con la misma tarea.
Una puerta de enlace nativa de OpenClaw cambia la instalación, no la autoridad
Microsoft también anunció una puerta de enlace nativa para Windows y la integración de MXC con OpenClaw en su debate sobre mini-PC del 7 de octubre. El vídeo oficial «New Get Started experience for agents on Windows» muestra el contexto de incorporación del anuncio.
Para una instalación real, consulta la documentación de OpenClaw para Windows, consultada el 16 de octubre de 2026, en lugar de interpretar «nativo» como una promesa sobre todos sus componentes. Distingue entre Windows Hub, su configuración de puerta de enlace WSL administrada por la aplicación, otras opciones de escritorio y la ruta nativa de CLI/puerta de enlace de Windows. Elige una ruta documentada y comprueba sus requisitos previos.
Una máquina siempre encendida plantea otra pregunta: ¿quién puede darle instrucciones? La guía de seguridad de OpenClaw, consultada el 16 de octubre de 2026, define un límite de confianza por puerta de enlace, no un límite multiusuario hostil entre usuarios que no confían entre sí. Un instalador cómodo no resuelve la autorización de canales, el alcance de las credenciales ni la exposición de red. Mantén esas decisiones separadas de la cuestión de si la puerta de enlace se inicia correctamente.
En resumen: el sistema operativo debe permitir inspeccionar las delegaciones
La competición interesante ya no consiste solo en qué asistente da la mejor respuesta. Se trata de qué entorno hace comprensible el trabajo delegado: qué leyó el agente, dónde se ejecutó la inferencia, qué podía modificar una herramienta y por qué una acción bloqueada siguió bloqueada.
Windows está reuniendo las capas necesarias para esa competición. Evalúalas por separado. El cómputo local es una opción de ubicación. El enrutamiento híbrido es una opción de orquestación. El aislamiento solo es un límite aplicable a las operaciones que realmente cubre. Una plataforma de agentes creíble necesita las tres cosas sin presentar una como si fuera otra.
Fuentes
- Windows: Building Windows for hybrid intelligence, 7 de octubre de 2026 - hoja de ruta y enlaces a demostraciones oficiales.
- Windows Developer Blog: MXC policy-driven containment, 7 de octubre de 2026 - responsabilidades de la plataforma y límites del aislamiento.
- Command Line: Local models and sandboxed tools, 7 de octubre de 2026 - opciones de enrutamiento, cifras de memoria comunicadas y distinciones entre límites de herramientas.
- Actualización de ingeniería de Windows ML, 7 de octubre de 2026 - integración experimental de llama.cpp; las referencias de configuración técnica están enlazadas junto a los pasos pertinentes.
Conserva un registro de la conversación vinculado a las fuentes
Si quieres recopilar material de investigación sobre IA y tus propias notas de revisión, Telli.sh es un espacio de trabajo opcional. Crea una nota de investigación.