Un assistente IA locale può diagnosticare un problema di rete senza ereditare l’accesso alla rete?
Con Transit open source, il team può scegliere un modello locale o ospitato. I comandi, le credenziali e i dati che attraversano quel confine determinano che cosa può esaminare in sicurezza.
Una filiale segnala che i telefoni riescono a effettuare chiamate ma non le ricevono in modo affidabile. Il team di rete vede una modifica a un’interfaccia, un evento di instradamento e una serie di timeout. Un assistente utile potrebbe mettere in ordine le osservazioni e suggerire il prossimo comando in sola lettura. La scelta del modello è solo una parte del compito. Chi opera deve sapere quali credenziali usa lo strumento, quale testo esce dal computer e se il modello può provocare modifiche.
Transit è uno strumento per indagini di rete che il 21 ottobre 2026 ha portato il proprio client nel progetto open source con licenza Apache 2.0. La pagina della transizione indica il 5 novembre come termine per l’accesso annuale e il 17 novembre come data prevista per il cambiamento del servizio IA ospitato. Le date descrivono la transizione commerciale. La disponibilità del software e lo stato di un singolo account ospitato sono questioni distinte. Per verificare la build da provare, consulta i rilasci, il README e la documentazione delle funzioni.
Che cosa significa «locale» durante un’indagine?
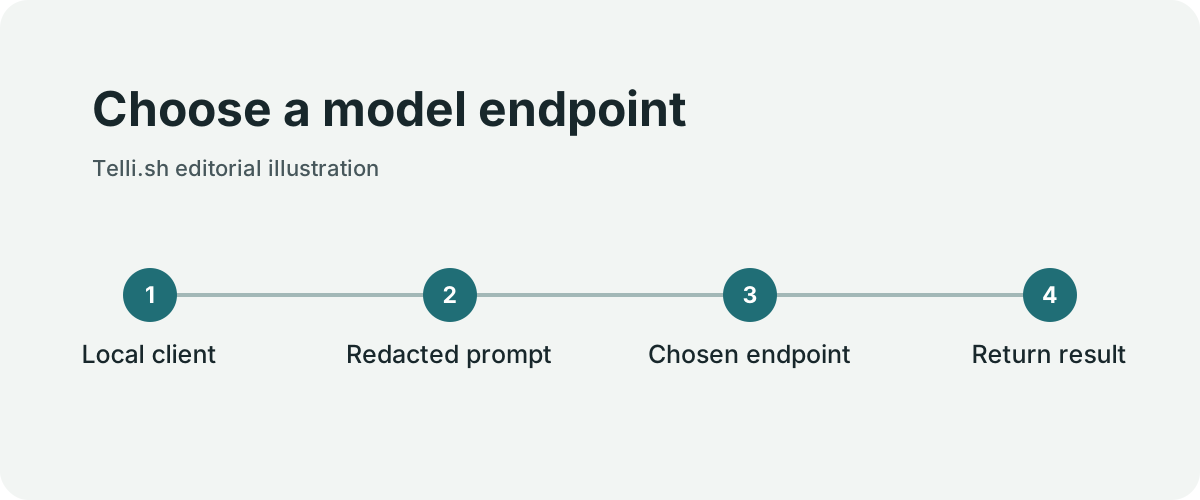
Scelta dell’endpoint del modello. Illustrazione originale di Telli.sh.
Il client può usare Ollama o un altro endpoint compatibile con OpenAI. La documentazione descrive anche l’uso di una propria chiave OpenAI o Anthropic e un’anteprima dell’accesso con un account ChatGPT Plus o Pro idoneo. Se indirizzi Transit a Ollama sullo stesso computer, l’inferenza può rimanere sulla macchina. Se lo indirizzi a un endpoint aziendale, i dati raggiungono quell’endpoint. Un fornitore cloud riceve la richiesta con l’oscuramento previsto e descritto dal progetto.
Per raccogliere prove, il client deve comunque poter raggiungere le apparecchiature di rete. Un’indagine può coinvolgere un jump host, un account di sola lettura e più dispositivi. Un endpoint del modello locale non limita di per sé i dispositivi che il client può contattare. A farlo sono la raggiungibilità di rete e l’ambito delle credenziali.
Il repository documenta un insieme limitato di strumenti e una lista di comandi consentiti per i produttori supportati. Descrive una politica di approvazione e, sui sistemi supportati, l’approvazione automatica per regole corrispondenti configurate dall’operatore. Il team può verificare il comportamento dell’oscuramento e del filtro dei comandi. Tratta banner e log dei dispositivi come testo non affidabile, soprattutto quando contengono frasi imperative. L’assistente può riassumerli senza considerarli istruzioni autorizzate.
| Confine | Domanda per l’operatore | Prova utile |
|---|---|---|
| Endpoint del modello | Dove va il prompt composto? | Controllare le destinazioni delle connessioni con un caso fittizio |
| Accesso alle apparecchiature | Quale dispositivo e account può raggiungere lo strumento? | Provare in laboratorio con un host sicuramente fuori perimetro |
| Approvazione dei comandi | Chi può approvare un’azione proposta? | Rifiutare un comando e confermare che il dispositivo non lo abbia eseguito |
| Prove e log | Quali dati persistono o escono dal computer? | Usare marcatori innocui e controllare le esportazioni |
Switch e pannelli di permutazione del tipo che gli operatori esaminano. Foto di contesto di Dsimic, ritagliata e ridimensionata, CC BY-SA 4.0. Fonte dell’immagine · Licenza.

Costruisci la prova intorno a un guasto noto
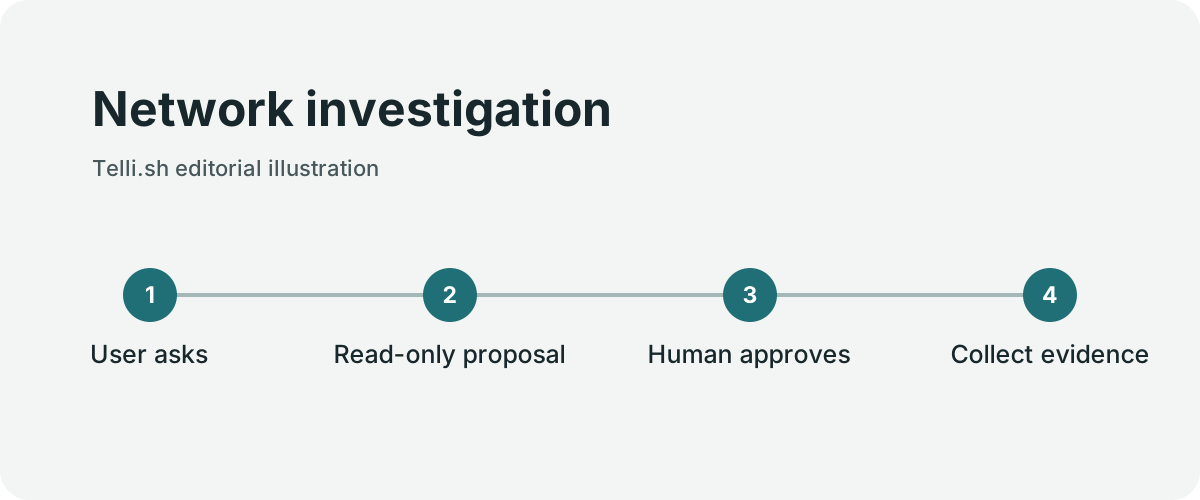
Indagine di rete. Illustrazione originale di Telli.sh.
Prepara un piccolo laboratorio con un problema noto di instradamento o di interfaccia. Concedi allo strumento un account con i permessi minimi sul dispositivo previsto e includi un host estraneo che deve restare irraggiungibile. Chiedi un’ipotesi e poche osservazioni che potrebbero smentirla. Dopo averlo esaminato, esegui un comando show proposto. Confronta l’output con la stessa osservazione raccolta a mano.
In una seconda esecuzione, presenta un sintomo ambiguo. Un servizio lento può essere compatibile con diversi percorsi, e un comando su un dispositivo reale può esporre identificativi dei clienti. Marcatori fittizi permettono di verificare dove l’output viene trasmesso, registrato o conservato. Mantieni il laboratorio separato dal jump host di produzione finché gli operatori non capiscono che cosa espone ogni modalità.
Quando esporti il risultato, collega comando, ora, identità del dispositivo e output pertinente all’ipotesi che sostengono. L’operatore potrà rivedere una catena di prove senza doversi ricordare quali frasi vengono dal router e quali dal modello.
L’integrità del rilascio e i limiti del modello locale contano entrambi
Transit indica che le sue build non sono firmate. Il file SHA256SUMS di ciascun rilascio aiuta a verificare se il download corrisponde all’impronta pubblicata. Il confronto da solo non autentica chi ha prodotto il file. I team che richiedono artefatti firmati possono valutare una build da un tag esaminato e distribuirla con il proprio processo. La documentazione dell’installer per Windows richiede anche PowerShell 7.
L’inferenza locale riduce la dipendenza da un fornitore cloud e può adattarsi a un ambiente con condivisione limitata dei dati. Un modello locale più piccolo può perdere contesto, leggere male gli output di produttori diversi o richiedere più tempo sull’hardware disponibile. Prova lo stesso caso noto con la configurazione locale e una ospitata e approvata, se entrambe sono consentite. Misura ipotesi corrette, comandi superflui, associazioni errate ai dispositivi e tempo totale dell’operatore.
Come primo impiego, è ragionevole aspettarsi un raccoglitore di prove circoscritto, con approvazioni automatiche disabilitate e un operatore che controlla ogni proposta. Se il laboratorio produce prove coerenti e un rapporto difendibile, la domanda successiva è quali classi di indagini in sola lettura possono usare quel flusso in produzione. È una scelta più circoscritta e utile rispetto a dare al modello accesso generale alla rete.
Installa una build nota e annotane i limiti
Il rilascio v6.5.11 corregge una discrepanza nei nomi del manifesto dei checksum, così le voci corrispondono ai nomi normalizzati da GitHub. Scegli consapevolmente rilascio e piattaforma e confronta il checksum pubblicato prima di avviare l’installer. Leggi le note di rilascio e prendi i file dal repository ufficiale. Se la tua organizzazione distribuisce software approvato da un catalogo gestito, segui quel processo. Un’impronta corrispondente da sola non autorizza l’installazione.
Il README descrive sei strumenti d’indagine. Il numero limitato è utile se chi opera sa dove arriva ciascuno. Prima di concedere credenziali, elenca l’endpoint del modello, il jump host e l’unico switch di prova. Registra quale account ha aperto ogni connessione. Se qualcuno configura un server Ollama separato, verifica l’indirizzo che il client contatta davvero. Un servizio nella rete dell’ufficio è comunque una destinazione esterna dal punto di vista del portatile.
- Crea in laboratorio un caso con un sintomo noto e un account limitato all’apparecchiatura prevista.
- Verifica la build scelta e rivedi le impostazioni di endpoint, credenziali e conservazione.
- Chiedi all’assistente quale osservazione fare dopo e quale ipotesi potrebbe smentire.
- Disabilita l’approvazione automatica, rifiuta una proposta e controlla il log del dispositivo prima di consentire un altro comando sicuro.
- Inserisci valori innocui riconoscibili nei log di esempio. Verifica se il client li oscura e dove compaiono nei registri locali o nell’endpoint configurato.
- Esporta i risultati e chiedi a un altro operatore di riprodurre la diagnosi con le prove registrate.
Chi cambia fornitore di tanto in tanto dovrebbe ripetere l’esercizio dopo ogni cambio di configurazione. Lo stesso pulsante può attivare un nuovo percorso dei dati quando cambia l’endpoint. Un osservatore di rete in un laboratorio autorizzato può verificare le destinazioni. La sola schermata delle impostazioni non stabilisce quale destinazione abbia ricevuto una richiesta.
Distingui uno switch supportato da una shell generica
Il modello delle minacce pubblicato con il tag di Transit descrive una politica dei comandi per i produttori supportati, con approvazione automatica facoltativa per una regola già abilitata e corrispondente. In un pilota puoi tenerla disattivata e chiedere a un operatore di ispezionare ogni proposta. Serve comunque un account con accesso circoscritto al dispositivo. Una finestra di conferma non può ridurre i privilegi di un account di servizio.
Lo stesso modello descrive un criterio diverso per Linux e Unix generici. Quel percorso avvisa l’operatore, richiede l’approvazione di ogni comando e non offre una regola per consentire sempre. La politica sottostante per i comandi generici non pone restrizioni. Tieni il flusso fuori dalla prima prova in sola lettura, a meno che l’organizzazione possa imporre autonomamente i limiti. Tipo di dispositivo e account fanno parte della sicurezza.
Un secondo scenario di laboratorio può provare il momento in cui arriva un output sconosciuto. Un comando può mostrare un contatore che il modello non riconosce, oppure due produttori possono chiamare diversamente l’interfaccia attesa. Una risposta utile cita l’osservazione originale e chiede una verifica che distingua le ipotesi. Una risposta più debole tratta un’interpretazione plausibile come un fatto. Gli operatori possono valutare entrambe senza esporre dispositivi di produzione.
Rendi l’esportazione utile al turno successivo
Una diagnosi in una riga è comoda per chi ha condotto l’indagine. Il passaggio di turno richiede l’ultima osservazione confermata, che cosa è stato escluso, che cosa resta incerto e che cosa può controllare chi arriva senza riaprire ogni sessione. Metti un riferimento alla prova vicino a ogni affermazione importante. Se il modello cambia diagnosi dopo una nuova voce del log, annota il motivo.
Il confronto migliore include il processo manuale già in uso. Registra il tempo alla prima osservazione utile, il numero di comandi proposti senza motivo e il tempo per preparare il passaggio. Il modello locale può avere un vantaggio di riservatezza se svolge il lavoro a una velocità accettabile. Per un caso più difficile può essere più pratico un modello ospitato approvato, se le regole sui dati lo consentono. In entrambe le modalità, rendi chiari i percorsi delle connessioni e le prove raccolte.
Tieni traccia di ogni destinazione separatamente
Un registro di configurazione utile indica che cosa invia l’interfaccia, che cosa è inoltrato per l’inferenza e che cosa arriva dalle apparecchiature. Aiuta a rivedere un cambio di fornitore. Considera separatamente le impostazioni di conservazione di ogni destinazione. Una cronologia locale cancellata non dimostra che l’endpoint abbia scartato una richiesta precedente.
| Modalità | Destinazione dell’inferenza | Una verifica utile |
|---|---|---|
| Ollama sulla stessa postazione | Endpoint di loopback | Confermare che il processo si connetta al listener locale previsto |
| Server di inferenza aziendale | Indirizzo interno | Verificare autenticazione e conservazione dei prompt |
| Fornitore ospitato | Endpoint del fornitore approvato | Controllare oscuramento e regole con prove fittizie |
| Anteprima di accesso con account | Account idoneo presso il fornitore | Verificare l’account e i controlli di amministrazione disponibili |
La tabella mostra configurazioni comuni. Il team dovrebbe osservare gli endpoint e la configurazione effettivamente scelti. Un amministratore può vedere lo stesso marchio nel pannello per un servizio ospitato e un gateway privato. Identificare l’host effettivo e chi lo gestisce rende il percorso dei dati verificabile.
Verifica l’oscuramento con prove sintetiche
Crea un log di laboratorio con un indirizzo IP fittizio, un nome inventato di dispositivo e un marcatore simile a un identificativo cliente. Segna quali elementi la politica deve conservare, mascherare o rimuovere. Prova lo stesso campione in due operazioni, per esempio un riepilogo in chat e un’esportazione. Il sistema può costruire gli output in modi diversi. Verifica ogni canale prima di consentire dati reali.
Una seconda prova dovrebbe usare un marcatore dentro una descrizione lunga o in un output formattato. Una regola di oscuramento può gestire un campo riconosciuto e perdere lo stesso valore nel testo libero. Se il valore raggiunge una destinazione non autorizzata, chiudi quel percorso prima di connettere le apparecchiature di produzione. L’operatore può ridurre i dati in ingresso e ripetere il test per capire quale protezione funziona.
Ripeti la verifica dopo gli aggiornamenti
Dopo aver aggiornato il client, registra il fornitore selezionato e ripeti i casi in laboratorio. Cambiamenti alla lista dei comandi consentiti o alla corrispondenza delle approvazioni automatiche possono modificare ciò che offre lo strumento. Nuove impostazioni predefinite possono cambiare la destinazione delle prove. Verifica un comando respinto, un caso di oscuramento e una diagnosi nota riuscita. Questo piccolo insieme di regressione aiuta a usare lo strumento open source mentre cambia l’ambiente del team.
Verifica separatamente gli strumenti e l’account del dispositivo
Uno strumento di lettura può restituire metadati o prove già disponibili. Uno strumento di esecuzione può chiedere nuovi dati al dispositivo tramite l’account connesso. Dovresti poter chiedere un riepilogo anche quando l’esecuzione è indisponibile. Prova il confine scollegando il dispositivo e lasciando attivo l’endpoint del modello. La risposta dovrebbe distinguere ciò che viene da un’osservazione precedente da ciò che non ha potuto acquisire.
Poi connettiti con un account che può esaminare un solo switch, senza entrare in modalità di configurazione o raggiungere un altro segmento. Il team può provare il percorso rifiutato nel suo laboratorio senza chiedere all’assistente di tentare una modifica reale. Confronta il registro delle proposte nell’app con il registro di accesso e dei comandi sul dispositivo. L’esercizio separa la decisione della politica dello strumento dall’accesso effettivo dell’account.
Fonti
Per conservare e ritrovare le conversazioni e le decisioni che accompagnano il tuo lavoro, crea un account Telli.sh.