OpenClaw 2.0 ha rilasciato metà di tutto ciò che il progetto ha mai unito — dopo sette settimane senza pubblicare nulla
Il 31 agosto 2026 un agente IA open source ha pubblicato la v2026.8.1: oltre 16.000 pull request da 933 collaboratori, circa metà di tutto ciò che il progetto ha unito nella sua storia, dopo 49 giorni di silenzio deliberato seguiti a 106 release in 230 giorni. La procedura guidata di installazione ora importa l'abbonamento a ChatGPT o Claude che già paghi, oppure trova i tuoi modelli Ollama locali. Le sessioni sono passate a SQLite e tornare indietro non è più gratis. Una lettura attenta di come appare davvero «l'IA che è tua», comprese le rotture di compatibilità e le impostazioni ancora disattivate.
Per 230 giorni OpenClaw ha pubblicato una release quasi ogni due giorni: 106 in tutto, la maggior parte arrivate entro uno o due giorni dalla precedente. Poi, a metà luglio 2026, si è fermato. Per 49 giorni l'agente IA open source con 388.419 stelle su GitHub non ha pubblicato assolutamente nulla.
Il 31 agosto 2026 ha pubblicato la v2026.8.1, e quella release conteneva più di 16.000 pull request unite da 933 collaboratori, 569 dei quali non avevano mai contribuito prima. Secondo i conti del progetto stesso, quella singola release porta circa il 50 % di tutte le pull request mai unite in OpenClaw.
Lo schema è difficile da non vedere, e non riguarda davvero un solo progetto. Negli ultimi diciotto mesi il livello dei modelli si è aperto: pesi scaricabili, licenze leggibili, prezzi crollati. Quello che OpenClaw 2.0 segna è la stessa cosa un piano più su, al livello che decide cosa un modello può toccare. Questo articolo è una lettura attenta di quella release: cosa misurano davvero i numeri di velocità, la configurazione «porta il tuo modello» che importa l'abbonamento che già paghi, la funzione multiplayer che affronta il passaggio di contesto, la migrazione che può rompere la tua installazione esistente, e le impostazioni di sicurezza ancora spente. È il seguito dei nostri pezzi su il modello stealth che si è rivelato GLM-5.3-Flash e su il download da 27B che ha superato il miglior modello chiuso di febbraio: la stessa tesi, un livello di astrazione più in alto.
In breve:
- Il volume è verificato ed enorme. Oltre 16.000 PR, 933 collaboratori, 569 alla prima volta, in una release pubblicata il 31 agosto 2026: circa metà del totale unito nella storia del progetto, dopo 49 giorni senza pubblicazioni.
- «L'IA che è tua» ha ora un significato concreto. La configurazione guidata riusa un accesso CLI esistente a Codex, ChatGPT o Claude, una chiave API incollata, un nuovo accesso a un provider, oppure un modello Ollama / LM Studio già installato — e dimostra che la scelta sa rispondere prima di salvarla.
- Questa è la svolta verso la maturità, e ha un costo. Sessioni e trascrizioni sono passate a SQLite,
HEARTBEAT.mdnon viene più letto a runtime, l'aliasdeactivatedell'SDK dei plugin è sparito, e tornare indietro dopo la migrazione richiede che la CLI attuale ripristini prima gli artefatti legacy archiviati.- Sicurezza migliore non significa impostazioni predefinite sicure. Sandboxing e approvazioni di esecuzione arrivano disattivati, il Secret Store non è cifrato a riposo, e le sessioni condivise sono documentate come non essendo un confine di sicurezza.
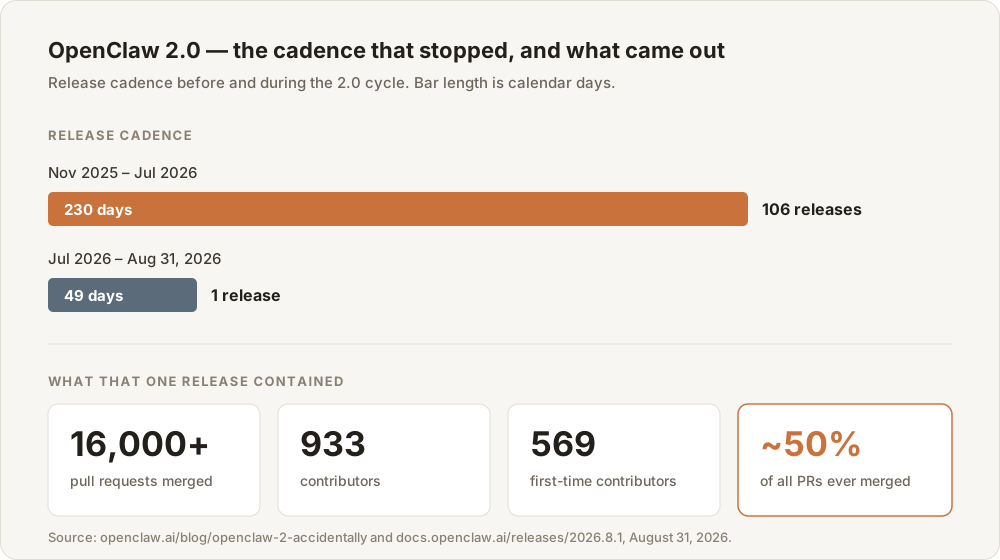
Cadenza e contenuto del ciclo 2.0. Cifre dalle note di rilascio e dall'articolo del progetto, 31 agosto 2026.
Sedicimila pull request sono un'affermazione sulle persone, non sul codice
Cominciamo da cosa quel numero non è. 16.000 PR unite non sono 16.000 funzionalità, e chiunque abbia seguito un repository attivo sa che gran parte di quel volume è fatta di correzioni alla documentazione, aggiornamenti di dipendenze, irrobustimento dei test e correzioni di una riga. Le note di rilascio lo confermano: intere sottosezioni sono elenchi di voci come «Corretto il comando di setup dell'onboarding» o «Rimosse le sottolineature dalle schede di sessione della dashboard».
Ciò che quel numero misura davvero è la partecipazione, ed è la quantità più interessante. 933 persone hanno contribuito a questa release e 569 di loro non avevano mai dato nulla a OpenClaw prima: un tasso di prima contribuzione del 61 %. Questo rapporto è quello di un progetto la cui base di collaboratori sta ancora crescendo, invece di consolidarsi attorno a un team centrale.
La traiettoria attorno è più ripida della release stessa. Wikipedia registra il progetto a 247.000 stelle e 47.700 fork al 2 marzo 2026. Quando abbiamo interrogato l'API di GitHub il 1º settembre 2026, lo stesso repository ha restituito 388.419 stelle e 81.534 fork: un aumento di circa 141.000 stelle e 34.000 fork in sei mesi, per un repository che prima del 24 novembre 2025 non esisteva.
| 2 marzo 2026 | 1º settembre 2026 | Variazione | |
|---|---|---|---|
| Stelle GitHub | 247.000 | 388.419 | +141.419 |
| Fork | 47.700 | 81.534 | +33.834 |
| Issue aperte | — | 5.949 | — |
| Giorni dalla prima pubblicazione | 98 | 281 | — |
Cifre di marzo dall'articolo di Wikipedia su OpenClaw; cifre di settembre recuperate direttamente dall'API REST di GitHub il 1º settembre 2026. Il numero di stelle è un segnale di popolarità, non una misura d'uso.
Quest'ultima precisazione conta. Le stelle sono l'approvazione più economica possibile: un segnalibro, non un'installazione. Le citiamo perché la differenza dice qualcosa sull'attenzione, non perché 388.419 persone stiano facendo girare un agente sul portatile.
Ecco il punto, e segniamo il passaggio con chiarezza: tutto quanto sopra è misura, quello che segue è la nostra lettura. Questa release merita un articolo perché finora la storia dell'IA open source è stata quasi interamente una storia di pesi. I laboratori pubblicavano modelli; tutto ciò che decideva cosa quei modelli potessero fare — leggere la tua posta, cliccare un pulsante, scrivere a tuo fratello — restava dentro il prodotto chiuso di qualcuno. Una release da 933 persone al livello dell'harness è la prima prova solida che il livello degli agenti sta seguendo quello dei modelli verso l'apertura, e lo sta facendo più in fretta di quanto abbia fatto il livello dei modelli.
Perché il progetto veloce ha smesso di essere veloce di proposito
Il vuoto di sette settimane è il fatto più citabile di questa release e il meno discusso.
La spiegazione del team è insolitamente diretta. Nel loro articolo di rilascio scrivono che la cadenza è rallentata mentre lo sviluppo accelerava: «il nostro team stava crescendo, e l'aumento di volume e ritmo del lavoro ha superato sia le fondamenta di OpenClaw sia il processo che usavamo per rilasciare, così abbiamo rifatto entrambi contemporaneamente». Le settimane in più sono servite a far sì che la release sopravvivesse all'impatto con le installazioni esistenti, non solo con quelle nuove.
Leggilo accanto alle 106 release in 230 giorni e ottieni il ritratto di una transizione molto precisa. Rilasciare ogni due giorni è ciò che fa un progetto quando il costo di una release sbagliata è basso, perché la configurazione di quasi nessuno è ancora portante. Fermarsi 49 giorni per scrivere un percorso di migrazione è ciò che fa un progetto quando questo smette di essere vero.
Noi la chiameremmo la svolta infrastrutturale: il momento in cui uno strumento veloce accumula abbastanza utenti reali perché «muoversi in fretta» e «non rompere ciò su cui la gente conta» smettano di essere compatibili, e il progetto debba scegliere. OpenClaw ha scelto, pubblicamente, e le note di rilascio ne portano le ricevute: un avviso su archiviazione e downgrade in cima alla sezione installazione, una procedura di backup documentata e migrazioni openclaw doctor --fix per due sottosistemi distinti.
Una piccola prova che il processo sta ancora recuperando: le note di rilascio si aprono con l'avviso che un pacchetto pubblicato come 2026.9.1-beta.1 aveva una versione sbagliata ed è in realtà 2026.8.1-beta.4, e non va interpretato come più recente della stabile 2026.8.1. Un errore di versionamento abbastanza serio da richiedere un banner è esattamente ciò che la svolta infrastrutturale dovrebbe eliminare. Non l'ha ancora fatto.
«L'IA che è tua» comincia dalla schermata di configurazione, e non è poco
L'espressione «l'IA che è tua» viene usata con leggerezza. In questa release ha un significato preciso e verificabile: la prima cosa che fa l'installer è cercare l'accesso all'IA che possiedi già, invece di chiederti di comprarne altro.
La configurazione guidata accetta quattro fonti nella stessa esecuzione:
- Un accesso CLI esistente e verificato: Codex, ChatGPT o Claude. Se paghi già un abbonamento consumer, l'agente può usarlo.
- Una chiave API incollata, per chi preferisce misurare i consumi direttamente.
- Un nuovo accesso a un provider, per chi non ha né l'uno né l'altro. Le nuove configurazioni OpenAI usano GPT-5.6 come predefinito.
- Modelli installati in locale: la configurazione analizza la macchina alla ricerca di installazioni di Ollama e LM Studio già presenti.
Poi arriva il passo che la maggior parte dei flussi di onboarding salta: dimostra che il modello scelto sa davvero rispondere prima di salvare quel modello e quelle credenziali. Chiunque abbia passato venti minuti a scoprire che una chiave API salvata era limitata al progetto sbagliato riconoscerà quanto vale questo controllo.
Anche la strada locale ha ricevuto lavoro strutturale. node-llama-cpp è stato sostituito da un llama-server gestito, Gemma 4 è diventato il predefinito di llama.cpp in funzione della RAM, e la finestra di contesto predefinita di llama.cpp è salita a 64K. Tieni a mente quest'ultimo numero: 64K token di contesto locale predefinito equivalgono più o meno a una trascrizione di riunione da 90 minuti, su hardware che è tuo, senza fattura al token.
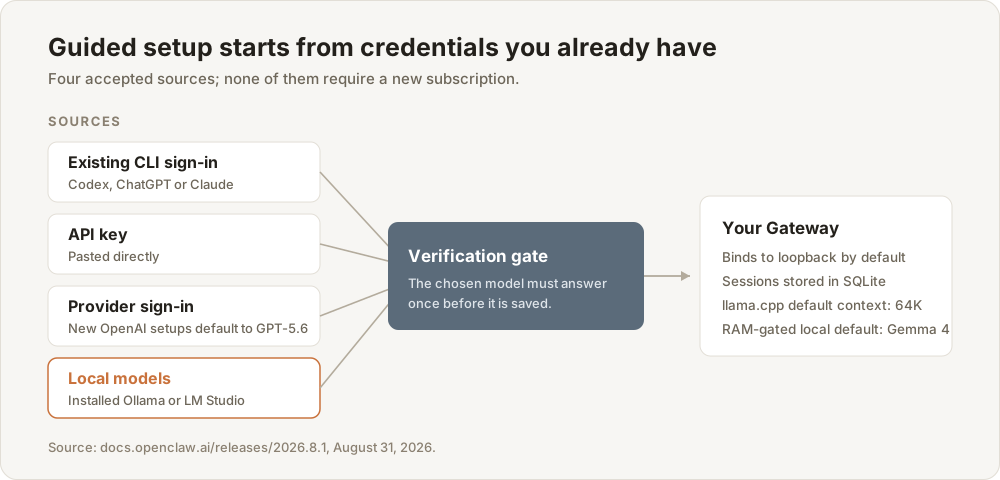
Le quattro fonti accettate dalla configurazione guidata e il controllo di verifica. Fonte: note di rilascio v2026.8.1, 31 agosto 2026.
Ora metti a confronto questa forma con gli ecosistemi di assistenti chiusi che la maggior parte delle persone usa davvero, perché il contrasto è la tesi.
| Prodotti assistente chiusi | OpenClaw 2.0 | |
|---|---|---|
| Origine del modello | I modelli del fornitore | Il tuo abbonamento esistente, la tua chiave API o un modello locale |
| Dove gira | Il cloud del fornitore | Un gateway sulla tua macchina, legato al loopback per impostazione predefinita |
| Interfaccia principale | L'app del fornitore | Telegram, Signal, Discord, Slack, iMessage, WhatsApp o l'app browser |
| Archiviazione sessioni | I server del fornitore | SQLite sul tuo disco |
| Modello di estensione | Un catalogo approvato | Plugin, skill e server MCP che installi tu |
| Se il fornitore alza il prezzo | Paghi o te ne vai | Punti la configurazione su un altro modello |
Confronto strutturale, non qualitativo. I prodotti chiusi sono spesso più rifiniti; la colonna che conta qui è l'ultima riga.
Quell'ultima riga è tutta la tesi. Nella colonna chiusa, modello, interfaccia, archiviazione e politica delle estensioni sono impacchettati in un'unica decisione che prendi una volta e non puoi disfare. Nella colonna aperta sono quattro decisioni separate. Nulla di tutto ciò garantisce un prodotto migliore: garantisce un diverso modo di fallire. Quando un assistente chiuso alza i prezzi o ritira una funzione, non hai mosse. Quando il modello del tuo agente diventa caro, cambi un'impostazione.
«Messaggistica prima di tutto» è una scommessa di design, non una comodità
La maggior parte dei prodotti IA si installa in una nuova app e spera che tu la visiti. La scommessa centrale di OpenClaw, fin dalle prime versioni, è l'opposto: l'agente vive nelle app di messaggistica che hai già aperte.
Questa release approfondisce parecchio quella direzione. Telegram ha ottenuto messaggi e contenuti multimediali più ricchi. Slack ora tiene insieme l'avanzamento in tempo reale e la risposta finale. Discord ha aggiunto Activities opzionali e stanze vocali che sanno chi è presente. Le risposte su Signal mantengono il blocco di citazione nativo attraverso consegna ordinaria, frammentata, multimediale e durevole, e i messaggi ricevuti appena prima di un crash possono riprendere dallo storage locale. Su tutti i canali supportati, le domande a scelta singola idonee compaiono come controlli nativi della piattaforma su Telegram, Discord e Slack invece che come «rispondi 1, 2 o 3».
Sotto la rifinitura c'è una storia di affidabilità che riteniamo il cambiamento più significativo. Quando un invio va in timeout senza un esito confermato, OpenClaw ora tiene quell'esito segnato come incerto e può avvisarti al contatto successivo invece di creare un messaggio probabilmente duplicato. Chi ha costruito integrazioni di messaggistica sa quanto lavoro poco glamour sta dietro quella frase, e quanto è brutta l'alternativa: un agente che manda due volte la stessa cosa alla tua collega perché un socket ha singhiozzato.
L'esempio d'uso che il team stesso propone è volutamente poco spettacolare, ed è proprio per questo che funziona. Dal loro articolo: fai sorvegliare all'agente la tua casella di posta per le email della scuola dei tuoi figli e fatti mandare un messaggio Telegram quando arriva qualcosa di importante — un compito in scadenza, un'attività da preparare. Una casella, poche cose da cercare, una destinazione. Il secondo esempio va un passo oltre: tuo fratello manda un iMessage chiedendo quale iPad hai comprato per vostro padre e, invece di cercare la ricevuta nella posta, dici al tuo Claw che tuo fratello ha scritto e gli chiedi di trovare la risposta e mandargliela.
Nessuno dei due esempi coinvolge un benchmark. Entrambi coinvolgono un agente che tiene una credenziale che gli hai dato, legge qualcosa che ti appartiene e scrive a una persona che hai scelto. Quella è la vera categoria di prodotto, ed è più vicina a «uno script con memoria e numero di telefono» che a «un chatbot».
IA multiplayer: la parte difficile non è mai stata lo schermo, era il contesto
La funzione di collaborazione di punta nella 2.0 sono le sessioni cloud condivise, e il team ammette apertamente che sono nate dal proprio dolore. Costruendo questa release ha spostato più lavoro sui propri agenti, poi ha voluto dividere le attività, collaborare e a volte cedere tutto — scoprendo che «OpenClaw non aveva modo di portare un altro membro del team dentro il lavoro senza perdere ciò che il Claw già sapeva».
Quella frase dà un nome a un problema molto più grande di OpenClaw. Chiamiamolo la scogliera del passaggio di consegne: il punto in cui il lavoro passa da una persona all'altra e tutto ciò che lo strumento aveva accumulato — le false partenze, le correzioni, quella cosa che gli hai detto due volte di non fare — cade oltre il bordo. Il sostituto è un riassunto, e un riassunto non è contesto. È un artefatto compresso che conserva le conclusioni e butta via il ragionamento che le rendeva sicure.
Le sessioni cloud condivise attaccano il problema di petto. Una seconda persona può unirsi al lavoro in corso o rilevarlo del tutto con il contesto intatto, e il proprietario o un amministratore sceglie quale dei quattro livelli assegnarle: leggere, proporre modifiche, lavorare in una bozza o partecipare direttamente. Le bozze si creano e si pubblicano senza corse critiche, i suggerimenti mantengono il loro autore, e leggeri indicatori di presenza e digitazione mostrano chi c'è senza ingombrare una configurazione a utente singolo.
Il creatore Peter Steinberger ha scritto su X la mattina presto del 31 agosto 2026 che il team ha dedicato due mesi alla missione «costruire OpenClaw con OpenClaw», passando dagli harness di sviluppo locali individuali a un ambiente di agenti condiviso su team.openclaw.ai. «Programmare in multiplayer + calcolo infinito con nodi e sessioni cloud ha cambiato le carte in tavola nel modo in cui costruiamo», ha scritto, aggiungendo che gli harness locali ora «sembrano reperti del passato». È un fondatore che descrive il proprio prodotto, quindi pesalo di conseguenza — ma la release esiste, ed è stata costruita così.
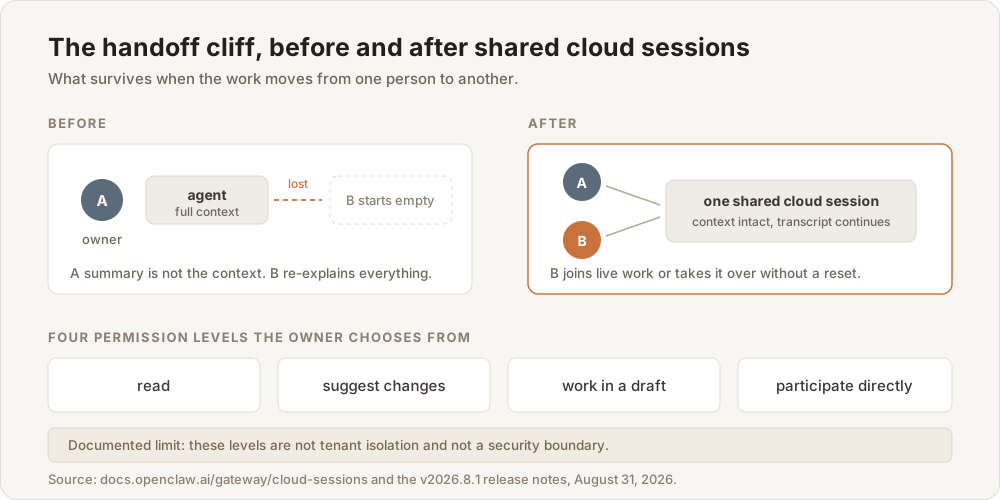
La scogliera del passaggio di consegne e cosa cambiano le sessioni condivise. Il limite documentato è stato messo di proposito dentro il diagramma.
Ora il limite onesto, che la documentazione dichiara chiaramente e che gran parte della copertura ha sepolto: questi livelli di permesso non sono isolamento multi-tenant e non sono un confine di sicurezza. Un accesso revocato può brevemente sembrare ancora disponibile finché l'interfaccia non si aggiorna o il gateway non rifiuta l'azione. La modalità incognito è più ristretta di quanto il nome suggerisca: la conversazione vive nella memoria di processo e sparisce al riavvio del gateway, ma il fornitore del modello riceve comunque ogni messaggio, gli strumenti possono ancora scrivere file e raggiungere servizi esterni, restano metadati di audit privi di contenuto, e chi gestisce il gateway può guardare il lavoro dal vivo. Help Net Security ha aggiunto un dettaglio da conoscere prima di distribuirlo su una macchina condivisa: l'avvio più rapido si basa su uno snapshot limitato della trascrizione, salvato non cifrato nel profilo del browser.
L'app browser è passata da accessorio a luogo in cui si lavora davvero
La Control UI ricostruita ha assorbito la maggior parte dell'ingegneria visibile e porta con sé l'unico numero prestazionale pulito della release.
In un test simulato di chat predefinita contro un gateway mockato con 50 ms di latenza HTTP/1.1, le richieste JavaScript sono scese da 140 a 45 e l'avvio da circa 1,6 secondi a 575 millisecondi: 64 % di richieste in meno e un miglioramento di 2,8 volte nel tempo per arrivare alla chat. Degrada anche meno nelle sessioni lunghe: i pannelli nascosti smettono di recuperare dati che non mostrano, lo stato trattenuto è limitato, e tornare in una conversazione ripete meno rendering.
Attorno alla chat, i pannelli agganciati ospitano ora un editor di file dello spazio di lavoro, un pannello Changes basato su Git che mostra commit di branch, modifiche del working tree, stato delle pull request e riepiloghi CI, un pannello browser capace di navigare, cliccare, digitare, scorrere, ispezionare elementi e annotare uno screenshot prima di allegarlo alla conversazione, e un terminale web a schermo intero. Le richieste di approvazione compaiono dentro la conversazione che le ha generate, con una cronologia mobile di 30 giorni, e il comando /btw apre una conversazione laterale perché una domanda rapida non inquini la trascrizione principale.
Le note di rilascio sono piacevolmente schiette su dove quei pannelli si fermano: l'editor di file non può creare né eliminare file, il pannello Changes è in sola lettura, e «Create PR» passa la mano a GitHub invece di inviare da dentro OpenClaw. Abbiamo letto molte note di rilascio che avrebbero descritto quei tre limiti come «mirati» o «essenziali». Enunciarli come limiti è la scelta giusta e un piccolo deposito di credibilità.
Le sessioni sono passate a SQLite, ed è lì che vivono le rotture
Questa è la sezione da leggere prima di digitare openclaw update.
Sessioni e trascrizioni non sono più basate su file: vivono in SQLite. Lo stesso vale per un lungo elenco di altre cose finora sparpagliate: identità dell'host di nodo e impostazioni del gateway, registrazioni APNs, stato di configurazione dello spazio di lavoro, stato runtime dei canali, credenziali OAuth di MCP e stato di refresh, fiducia tra peer Reef, e archiviazione BLOB limitata per i plugin fidati. Il budget disco predefinito per l'archivio sessioni è salito a 10 GiB. Su web, macOS, iOS e Android, le chat basate su SQLite possono ora riavvolgersi a un messaggio utente precedente, biforcare la conversazione e passare tra rami conservati — ma il riavvolgimento cambia solo il ramo della trascrizione e non annulla file, messaggi inviati o altri effetti collaterali degli strumenti.
Il costo è che il downgrade non è più gratis. Ecco la procedura indicata dalle note di rilascio, in ordine:
- Crea un backup verificato prima di aggiornare, usando il percorso di backup documentato, per proteggere l'intero stato di OpenClaw e non solo le sessioni.
- Aggiorna con
openclaw update, che rileva il tipo di installazione (npm, pnpm, Bun o git), recupera la versione, esegueopenclaw doctore riavvia un servizio gateway gestito. Usa prima--dry-runper un'anteprima. - Se usi la memoria QMD, esegui
openclaw doctor --fix. La Memory integrata ora possiede il percorso principale di ricerca e richiamo; la migrazione porta i dati supportati in un nucleo diverso, e il riordinamento proprio di QMD, l'espansione delle query e la ricerca di trascrizioni tra agenti vengono ritirati. - Se usi
HEARTBEAT.md, eseguiopenclaw doctor --fix. Le pianificazioni heartbeat sono ora gestite come Automations, e OpenClaw non legge piùHEARTBEAT.mda runtime. - Se mai dovessi tornare indietro, usa la CLI attuale per ripristinare gli artefatti di trascrizione legacy archiviati prima di installare una release precedente basata su file. Le sessioni create dopo la migrazione non compariranno affatto nelle release più vecchie.
Gli autori di plugin hanno la loro lista. I percorsi SDK ritirati di luglio e agosto sono rimossi, l'alias deactivate è sostituito da gateway_stop, e i client che usano le forme beta v2026.7.2 di question, worker o session-catalog devono passare ai contratti rinominati e appiattiti. Il ponte del session store beta.5 resta disponibile fino al 12 ottobre 2026: una finestra di deprecazione reale e datata, il che è più cortesia di quanta ne concedano la maggior parte dei progetti veloci. Comandi, argomenti, ambienti, alias e parser personalizzati di agents.defaults.cliBackends appartengono ora a un plugin di backend anziché alla configurazione. E i worktree gestiti ora sopprimono gli hook Git del repository a meno che un amministratore non esegua deliberatamente uno script di setup separato, quindi ogni repository che si affidava a hook impliciti deve spostare quel setup nel percorso esplicito.
Nessuna di queste cose è catastrofica. Tutte sono del genere che trasforma un aggiornamento di due minuti in una serata di due ore se lo scopri dopo.
La sicurezza è migliorata parecchio e continua a non essere attiva di default
Questa è la parte in cui l'entusiasmo va disciplinato, perché un agente in grado di leggere la tua posta ed eseguire comandi è un oggetto di rischio diverso da un chatbot.
I miglioramenti veri sono reali e specifici. Un nuovo Secret Store locale a livello di team separa i valori protetti dai valori d'ambiente leggibili dall'agente, con supporto per richieste di credenziali mascherate, riferimenti Vault o 1Password e sostituzione vincolata alla destinazione, capace di inserire una credenziale protetta in una richiesta HTTPS approvata ospitata dal gateway senza che compaia mai in configurazione in chiaro o in testo visibile al modello. Le richieste di credenziali private permettono a un agente di chiedere un segreto tramite un prompt mascherato senza che il valore entri nella cronologia della chat o nel contesto del modello. La politica di rete ora blocca per impostazione predefinita le destinazioni NAT64 non specificate e a uso locale e richiede un'eccezione host esatta per le destinazioni di webhook di automazione privati. Il testo restituito da ricerca, fetch, MCP, plugin e strumento browser viene limitato, normalizzato ed esplicitamente marcato come contenuto esterno non fidato prima che il modello lo veda. Gli output di terminale e CSV neutralizzano le forme coperte di iniezione di sequenze di controllo e di formule. Il gateway si lega al loopback per impostazione predefinita, la maggior parte dei canali di chat risponde a un mittente di messaggio diretto sconosciuto con un codice di accoppiamento, ed esiste ora un comando openclaw security audit che verifica accesso in entrata, raggio d'azione degli strumenti, esposizione di rete, esposizione del controllo browser e liste di plugin consentiti.
Ora le avvertenze, ciascuna presa dalla documentazione del progetto stesso e non da un critico.
I valori del Secret Store non sono cifrati a riposo. Dipendono dai permessi del filesystem della directory di stato di OpenClaw. La sostituzione vincolata alla destinazione si applica solo ai comandi HTTPS ospitati dal gateway il cui sottoprocesso rispetta le impostazioni proxy: socket grezzi, container, nodi remoti, harness nativi del fornitore e HTTP in chiaro restano fuori.
Marcare un contenuto come non fidato non lo rende innocuo. Le note di rilascio lo dicono direttamente: il confine viene reso esplicito, ma «il modello può comunque essere influenzato dal materiale ostile che legge».
Sandboxing e approvazioni di esecuzione arrivano disattivati. La lettura più tagliente della postura enterprise è quella di VentureBeat: la configurazione di base di OpenClaw presuppone un singolo operatore fidato e permette l'esecuzione sull'host finché gli amministratori non configurano restrizioni più forti, ed è per questo che esistono alternative container-first come NanoClaw. La loro conclusione merita una citazione letterale: «le aziende devono trasformare quelle primitive in policy. OpenClaw 2.0 non rende automaticamente OpenClaw pronto per l'azienda, ma rende molto più facile fin da subito un deployment di OpenClaw di livello enterprise».
Sull'iniezione di prompt in particolare, la documentazione di OpenClaw tratta la scelta del modello come prima mitigazione e cita un'arena in crowdsourcing del 2026 con 272.000 attacchi su 41 scenari di agenti, contati come riusciti solo quando l'agente eseguiva l'azione dannosa e la nascondeva all'utente: 0,5 % di successo contro Claude Opus 4.5, 1,0 % contro Sonnet 4.5, 1,3 % contro Haiku 4.5 e 8,5 % contro Gemini 2.5 Pro. La stessa pagina avverte che attaccanti umani adattivi superano ancora l'80 % di successo contro le difese allo stato dell'arte, ed è per questo che politica degli strumenti, approvazioni di esecuzione e sandboxing restano il livello di applicazione duro, non il modello.
Metti quei due numeri uno accanto all'altro e hai lo stato onesto della sicurezza degli agenti nel 2026: l'iniezione automatizzata su larga scala è ormai un problema sotto il 2 % contro un buon modello, e un umano determinato resta un problema all'80 % contro qualunque cosa. Niente in questa release cambia il secondo numero.
| Attivo di default | Disattivato di fabbrica: devi accenderlo tu |
|---|---|
| Gateway legato al loopback | Sandboxing |
| Codice di accoppiamento per mittenti diretti sconosciuti | Approvazioni di esecuzione |
| Marcatura di contenuto non fidato sull'output degli strumenti | Modalità incognito |
| Blocchi di rete NAT64 e destinazioni non specificate | Cifratura a riposo dei valori del Secret Store (non disponibile) |
Apprendimento automatico delle skill in auto, solo nuove installazioni | Destinazioni webhook su rete privata |
Compilato dalle note di rilascio v2026.8.1 e dalla documentazione di sicurezza di OpenClaw, consultate il 1º settembre 2026.
Cosa cambia davvero per chi non è uno sviluppatore
Togli i contratti dei plugin e la migrazione a SQLite e resta una cosa che conta per gli utenti comuni: l'attrito di installazione è calato parecchio. Se vuoi percorrere quella strada da solo, abbiamo scritto una guida passo passo per chi comincia che copre l'intero tragitto, dal download alla prima conversazione.
Il percorso di installazione supportato ora mantiene l'app o il comando disponibili dopo la configurazione. Un'app Mac aperta dalla cartella Download può proporre di spostarsi da sola in Applicazioni, dove aggiornamenti e avvio all'accesso funzionano correttamente. Su Linux e altri sistemi Unix l'installer rende openclaw disponibile nelle nuove sessioni di terminale senza chiedere a nessuno di modificare un file di avvio della shell. iPhone, iPad e Android mettono accoppiamento e permessi dove le persone se li aspettano. Ed esiste ora un companion desktop per Linux con configurazione al primo avvio, controlli di tray e servizio, Control UI integrata, deep link, avvio automatico e avvisi nativi — anche se le note di rilascio segnalano da sole che la disponibilità dei suoi pacchetti .deb e AppImage come download della v2026.8.1 «non è ancora stata verificata».
Le Automations hanno ricevuto lo stesso trattamento. Il watcher IMAP incluso permette a nuova posta autenticata proveniente da una casella esistente di avviare un agente lettore ristretto senza esporre un hook HTTP: è disattivato di default, solo in entrata, richiede lista di mittenti consentiti e autenticazione, e non può inviare né modificare posta. È l'esempio delle email della scuola dell'articolo di rilascio, consegnato come primitiva limitata a privilegio minimo invece che come un pulsante «collega il tuo Gmail». Le automazioni Gmail possono ora dividere un lotto accettato in un'esecuzione isolata per messaggio e filtrare posta inviata e bozze.
Non fingeremo comunque che si tratti di un prodotto di consumo. Uno dei manutentori di OpenClaw è stato citato dire che se non capisci come eseguire una riga di comando, il progetto è troppo pericoloso per usarlo in sicurezza, e nel marzo 2026 le autorità cinesi hanno vietato a imprese di Stato e agenzie governative di far girare app OpenClaw sui computer d'ufficio per motivi di sicurezza. Sono fatti agli atti e questa release non li cancella. Quello che fa è alzare il pavimento: la distanza tra «persona curiosa» e «agente funzionante» si misura ora in una configurazione guidata anziché in un file di configurazione.
Quattro cose che non abbiamo potuto verificare
L'affermazione che la release «tocca ogni parte di OpenClaw» è l'inquadramento del team stesso e, sebbene le note di rilascio coprano davvero installazione, messaggistica, memoria, skill, modelli, automazioni, app browser e native, plugin e sicurezza, non disponiamo di alcun audit indipendente della cifra di 16.000 PR né del conteggio di 933 collaboratori. Entrambi vengono dal progetto.
Le fonti non concordano sulla data di rilascio. L'infobox di Wikipedia indica la 2.0 stabile al 30 agosto 2026, MarkTechPost ha pubblicato la propria copertura datata 30 agosto, e l'oggetto release di GitHub per il tag v2026.8.1 registra un timestamp di pubblicazione al 31 agosto 2026 alle 03:30 UTC. Abbiamo usato il 31 agosto in tutto il testo perché è l'artefatto di prima mano; se altrove leggi 30 agosto, è questa la discrepanza.
Il campo licenza è incoerente. Wikipedia indica OpenClaw come rilasciato con licenza MIT; l'API di GitHub restituisce NOASSERTION per la licenza del repository, che è ciò che GitHub riporta quando il suo rilevatore non riesce a classificare il file. Non abbiamo stabilito quale sia autorevole e non costruiremmo una decisione di conformità su nessuna delle due senza leggere direttamente il file di licenza.
La descrizione che Steinberger fa del flusso di lavoro interno — «calcolo infinito», gli harness locali come «reperti del passato» — è quella di un fondatore che parla del proprio prodotto sulla propria timeline, pubblicata il 31 agosto 2026. La citiamo perché spiega l'origine della funzione, non perché sia una valutazione.
In conclusione: l'IA open source ha smesso di essere una storia sui pesi
Per due anni «IA aperta» ha significato un file che potevi scaricare. La domanda interessante è sempre stata un piano più su: se anche la parte che tiene le tue credenziali, legge la tua posta e decide cosa fare dopo sarebbe diventata qualcosa da ispezionare, forkare e far girare da sé — oppure sarebbe rimasta dentro il prodotto di qualcuno, dove scelta del modello, interfaccia e archiviazione sono impacchettate in un'unica decisione da prendere o lasciare.
Una release con 933 collaboratori, una procedura guidata che legge i tuoi abbonamenti esistenti, un percorso locale con 64K di contesto predefinito e una procedura di downgrade documentata è l'aspetto che ha la risposta quando cade dall'altra parte. Non è una risposta rifinita. Il sandboxing è spento, i segreti non sono cifrati a riposo, la condivisione esplicitamente non è un confine di sicurezza, e un attaccante determinato vince ancora quattro volte su cinque. Ma queste sono ora limitazioni pubblicate, con numeri di issue allegati, il che è una situazione categoricamente diversa dal non sapere.
La scogliera del passaggio di consegne è ciò che terremmo d'occhio adesso. Le sessioni cloud condivise sono il primo tentativo serio che abbiamo visto di far sopravvivere il contesto accumulato da un agente a un cambio di operatore, e il fatto che un progetto open source da 933 persone sia arrivato a quel problema prima della maggior parte degli assistenti chiusi ti dice dov'è la frontiera vera. Non è la capacità. È la continuità.
Dove si inserisce Telli.sh: la scogliera del passaggio di consegne non è esclusiva degli agenti — è il problema più antico delle riunioni. L'ora di contesto che viveva nella stanza evapora, e a chi non c'era arriva un riassunto che ha conservato le conclusioni e perso il ragionamento. Telli.sh registra la riunione, tiene distinti gli interlocutori, traduce dal vivo in 15 lingue e lascia una trascrizione consultabile e note strutturate, così il passaggio di consegne porta con sé il verbale reale invece del ricordo compresso di qualcuno.
Fonti
- Note di rilascio OpenClaw, v2026.8.1 (alias OpenClaw 2.0) — l'avviso sulla beta
2026.9.1-beta.1pubblicata per errore, l'avviso su archiviazione SQLite e downgrade, la configurazione guidata, i numeri di latenza della Control UI, il comportamento del Secret Store, le modifiche alla messaggistica, la pulizia dei contratti dell'SDK plugin e la finestra di ponte fino al 12 ottobre 2026; consultate il 1º settembre 2026 - Blog OpenClaw, «OpenClaw 2.0, Accidentally», 31 agosto 2026 — 933 collaboratori, 569 al primo contributo, oltre 16.000 pull request, 106 release in 230 giorni, la cifra di circa il 50 % delle PR di sempre, e gli esempi delle email della scuola e della ricevuta dell'iPad
- MarkTechPost, «OpenClaw Releases OpenClaw 2.0», 30 agosto 2026 — l'avvio in 575 ms e i numeri 140→45 richieste, le fonti di configurazione Codex/ChatGPT/Claude/Ollama/LM Studio, GPT-5.6 come predefinito, Gemma 4 e il contesto llama.cpp da 64K, e i risultati dell'arena di prompt injection da 272.000 attacchi
- Help Net Security, «The OpenClaw 2.0 release moves your sessions into SQLite», 31 agosto 2026 — l'inquadramento per cui la condivisione non è un confine di sicurezza, la portata reale della modalità incognito, e lo snapshot di trascrizione non cifrato nel profilo del browser
- Cybersecurity News, «OpenClaw 2.0 Released With Major Security Upgrades for AI Agents, Plugins and Credentials», 31 agosto 2026 — le richieste di credenziali private tramite prompt mascherato, il proxy opzionale che limita le destinazioni, e l'archivio credenziali condiviso per i team
- VentureBeat, «OpenClaw 2.0 is here: What it means for enterprises», 1º settembre 2026 — sandboxing e approvazioni di esecuzione disattivati di default, il confronto con NanoClaw, la superficie di audit ampliata, e la conclusione «trasformare le primitive in policy»; include il post su X di Steinberger del 31 agosto 2026
- Documentazione OpenClaw, Cloud Sessions — come una sessione condivisa preserva trascrizione e contesto attraverso un passaggio di consegne
- Documentazione OpenClaw, Updating — il comportamento di
openclaw update, il flag--dry-run, i canali di rilascio, e il percorso di downgrade attraverso la migrazione delle sessioni a SQLite - API REST GitHub,
openclaw/openclaw— 388.419 stelle, 81.534 fork, 5.949 issue aperte, repository creato il 24 novembre 2025, e il timestamp della releasev2026.8.1del 31 agosto 2026 alle 03:30 UTC; consultata il 1º settembre 2026 - Wikipedia, «OpenClaw» — la storia dei nomi Warelay → CLAWDIS → Clawdbot → Moltbot → OpenClaw, il reclamo per marchio di Anthropic, i numeri di stelle e fork al 2 marzo 2026, l'avvertimento di un manutentore sulla riga di comando, e le restrizioni del governo cinese del marzo 2026; consultata il 1º settembre 2026
- Il nostro articolo sul modello stealth Ox Alpha e GLM-5.3-Flash — il crollo dei prezzi dei pesi aperti su cui poggia questa release
- Il nostro prima e dopo sul ritorno dei modelli locali — i numeri del 27B a pesi aperti e il ritardo di rincorsa