OpenClaw 2.0 merilis separuh dari semua yang pernah di-merge proyek ini — setelah tujuh minggu tanpa rilis sama sekali
Pada 31 Agustus 2026 sebuah agen AI sumber terbuka merilis v2026.8.1: lebih dari 16.000 pull request dari 933 kontributor, sekitar separuh dari semua yang pernah di-merge proyek ini, setelah 49 hari senyap yang disengaja menyusul 106 rilis dalam 230 hari. Pemandu instalasi kini mengambil langganan ChatGPT atau Claude yang sudah Anda bayar, atau menemukan model Ollama lokal Anda. Sesi pindah ke SQLite dan menurunkan versi tidak lagi gratis. Pembacaan cermat tentang seperti apa sebenarnya «AI yang Anda miliki» — termasuk perubahan yang merusak kompatibilitas dan setelan bawaan yang masih mati.
Selama 230 hari, OpenClaw merilis versi baru kira-kira setiap dua hari — 106 rilis seluruhnya, sebagian besar muncul satu atau dua hari setelah rilis sebelumnya. Lalu, pertengahan Juli 2026, semuanya berhenti. Selama 49 hari, agen AI sumber terbuka dengan 388.419 bintang GitHub itu tidak merilis apa pun.
Pada 31 Agustus 2026 ia merilis v2026.8.1, dan rilis itu memuat lebih dari 16.000 pull request yang sudah di-merge dari 933 kontributor, 569 di antaranya belum pernah berkontribusi sebelumnya. Menurut perhitungan proyek itu sendiri, satu rilis ini membawa sekitar 50 % dari seluruh pull request yang pernah di-merge ke OpenClaw.
Polanya sulit dilewatkan, dan ini sebenarnya bukan soal satu proyek. Selama delapan belas bulan terakhir lapisan model terbuka: bobot yang bisa diunduh, lisensi yang bisa dibaca, harga yang runtuh. Yang ditandai OpenClaw 2.0 adalah hal serupa satu tingkat di atasnya, di lapisan yang memutuskan apa saja yang boleh disentuh sebuah model. Tulisan ini adalah pembacaan cermat atas rilis tersebut: apa yang sebenarnya diukur angka-angka kecepatan itu, penyiapan bergaya «bawa model Anda sendiri» yang mengimpor langganan yang sudah Anda bayar, fitur multipemain yang menyerang persoalan serah terima konteks, migrasi yang bisa merusak instalasi Anda yang sudah ada, dan setelan keamanan bawaan yang masih dimatikan. Ini kelanjutan tulisan kami tentang model siluman yang ternyata GLM-5.3-Flash dan tentang unduhan 27B yang melampaui model tertutup terbaik bulan Februari — argumen yang sama, satu lapisan abstraksi lebih tinggi.
Ringkasnya:
- Volumenya terverifikasi dan sangat besar. Lebih dari 16.000 PR, 933 kontributor, 569 di antaranya baru pertama kali, dalam satu rilis yang diterbitkan 31 Agustus 2026 — sekitar separuh dari total yang pernah di-merge sepanjang sejarah proyek, setelah 49 hari tanpa rilis.
- «AI yang Anda miliki» kini punya arti konkret. Penyiapan terpandu memakai ulang sesi login CLI Codex, ChatGPT, atau Claude yang sudah ada, kunci API yang ditempel, login penyedia baru, atau model Ollama / LM Studio yang sudah terpasang — dan membuktikan pilihan itu bisa menjawab sebelum menyimpannya.
- Ini adalah belokan menuju kematangan, dan ada harganya. Sesi dan transkrip pindah ke SQLite,
HEARTBEAT.mdtidak lagi dibaca saat berjalan, aliasdeactivatedi SDK plugin lenyap, dan mundur melewati migrasi ini menuntut CLI saat ini lebih dulu memulihkan artefak lawas yang diarsipkan.- Keamanan yang lebih baik bukan hal yang sama dengan setelan bawaan yang aman. Sandbox dan persetujuan eksekusi dikirim dalam keadaan mati, Secret Store tidak terenkripsi saat tersimpan, dan sesi bersama didokumentasikan bukan sebagai batas keamanan.
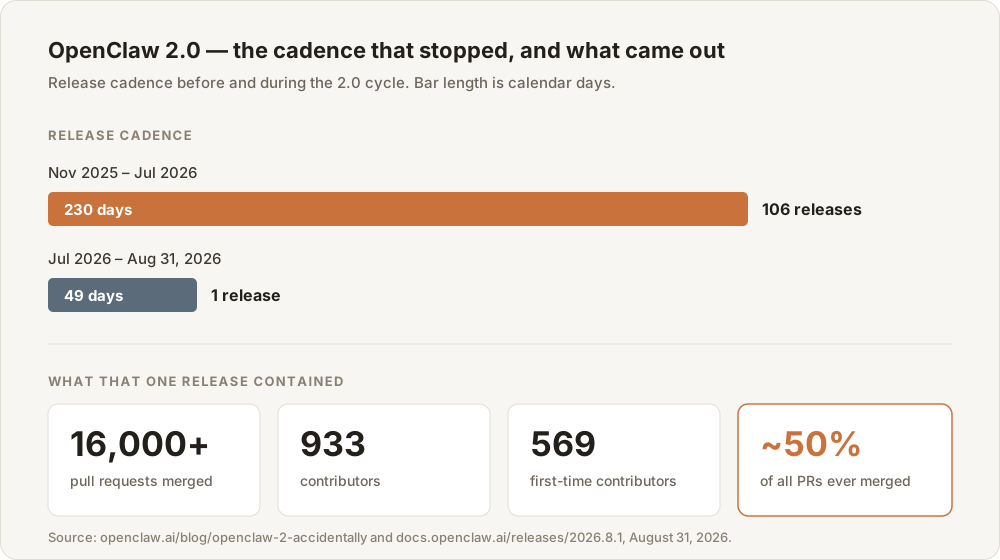
Irama dan isi siklus 2.0. Angka dari catatan rilis dan tulisan blog proyek, 31 Agustus 2026.
Enam belas ribu pull request adalah pernyataan tentang manusia, bukan tentang kode
Mari mulai dari apa yang bukan. 16.000 PR yang di-merge bukan 16.000 fitur, dan siapa pun yang pernah mengamati repositori aktif tahu bahwa sebagian besar volume itu adalah perbaikan dokumentasi, pembaruan dependensi, penguatan tes, dan koreksi satu baris. Catatan rilisnya membenarkan hal ini: seluruh subbagian berisi daftar entri seperti «Perbaiki perintah penyiapan onboarding» dan «Hapus garis bawah pada kartu sesi di dasbor».
Yang benar-benar diukur angka itu adalah partisipasi, dan itulah besaran yang lebih menarik. 933 orang berkontribusi pada rilis ini dan 569 di antaranya belum pernah menyumbang apa pun ke OpenClaw — rasio kontributor pertama kali sebesar 61 %. Rasio semacam itu adalah wajah proyek yang basis kontributornya masih melebar, bukan mengerucut di sekitar tim inti.
Lintasan di sekelilingnya lebih curam daripada rilisnya sendiri. Wikipedia mencatat proyek ini pada 247.000 bintang dan 47.700 fork per 2 Maret 2026. Ketika kami menanyai API GitHub pada 1 September 2026, repositori yang sama mengembalikan 388.419 bintang dan 81.534 fork — kenaikan sekitar 141.000 bintang dan 34.000 fork dalam enam bulan, pada repositori yang bahkan belum ada sebelum 24 November 2025.
| 2 Maret 2026 | 1 September 2026 | Perubahan | |
|---|---|---|---|
| Bintang GitHub | 247.000 | 388.419 | +141.419 |
| Fork | 47.700 | 81.534 | +33.834 |
| Isu terbuka | — | 5.949 | — |
| Hari sejak publikasi pertama | 98 | 281 | — |
Angka Maret melalui artikel Wikipedia tentang OpenClaw; angka September diambil langsung dari GitHub REST API pada 1 September 2026. Jumlah bintang adalah sinyal popularitas, bukan pengukuran penggunaan.
Peringatan terakhir itu penting. Bintang adalah dukungan termurah yang mungkin diberikan — sebuah penanda, bukan pemasangan. Kami mengutipnya karena selisihnya mengatakan sesuatu tentang perhatian, bukan karena ada 388.419 orang yang menjalankan agen di laptopnya.
Inilah intinya, dan kami menandai peralihannya dengan jelas: semua di atas adalah pengukuran, yang berikut adalah pembacaan kami. Rilis ini pantas ditulis karena, sampai sekarang, kisah AI sumber terbuka hampir seluruhnya adalah kisah tentang bobot. Lab-lab menerbitkan model; segala hal yang menentukan apa yang boleh dilakukan model itu — membaca surel Anda, menekan sebuah tombol, mengirim pesan ke adik Anda — tetap berada di dalam produk tertutup milik seseorang. Sebuah rilis dengan 933 orang di lapisan kerangka penghubung adalah bukti kuat pertama bahwa lapisan agen mengikuti lapisan model menuju keterbukaan, dan melakukannya lebih cepat daripada lapisan model dulu.
Mengapa proyek yang cepat sengaja berhenti menjadi cepat
Jeda tujuh minggu itu adalah fakta paling layak kutip dari rilis ini sekaligus yang paling sedikit dibahas.
Penjelasan timnya luar biasa terus terang. Dalam tulisan rilis mereka, mereka menulis bahwa irama rilis melambat sementara pengembangan justru mempercepat: «tim kami sedang tumbuh, dan meningkatnya volume serta laju pekerjaan melampaui fondasi OpenClaw sekaligus proses yang kami pakai untuk merilis, jadi kami mengerjakan ulang keduanya sekaligus». Minggu-minggu tambahan itu dipakai agar rilis ini selamat saat bertemu instalasi yang sudah ada, bukan hanya yang baru.
Baca itu berdampingan dengan angka 106 rilis dalam 230 hari, dan Anda mendapat potret sebuah transisi yang sangat spesifik. Merilis setiap dua hari adalah yang dilakukan sebuah proyek ketika biaya rilis buruk masih rendah, karena konfigurasi hampir tidak ada orang yang menjadi tumpuan. Berhenti 49 hari untuk menulis jalur migrasi adalah yang dilakukan proyek ketika hal itu tidak lagi benar.
Kami menyebutnya belokan infrastruktur: momen ketika alat yang bergerak cepat mengumpulkan cukup pengguna sungguhan sehingga «bergerak cepat» dan «jangan merusak yang orang andalkan» berhenti sejalan, dan proyek harus memilih. OpenClaw sudah memilih, secara terbuka, dan catatan rilisnya membawa buktinya: peringatan penyimpanan dan penurunan versi di puncak bagian instalasi, prosedur pencadangan yang terdokumentasi, dan migrasi openclaw doctor --fix untuk dua subsistem terpisah.
Satu bukti kecil bahwa prosesnya masih mengejar: catatan rilis dibuka dengan peringatan bahwa paket yang diterbitkan sebagai 2026.9.1-beta.1 salah diberi nomor versi dan sebenarnya adalah 2026.8.1-beta.4, dan tidak boleh dianggap lebih baru daripada versi stabil 2026.8.1. Kesalahan penomoran versi yang cukup serius sampai butuh spanduk peringatan justru persis jenis hal yang seharusnya dihapus oleh belokan infrastruktur. Belum terhapus.
«AI yang Anda miliki» dimulai di layar penyiapan, dan itu bukan hal sepele
Frasa «AI yang Anda miliki» dipakai secara longgar. Dalam rilis ini ia punya arti spesifik yang bisa diperiksa: hal pertama yang dilakukan pemasang adalah mencari akses AI yang sudah Anda punya, bukan meminta Anda membeli lagi.
Penyiapan terpandu menerima empat sumber dalam satu kali jalan:
- Sesi login CLI yang sudah ada dan terverifikasi — Codex, ChatGPT, atau Claude. Kalau Anda sudah membayar langganan konsumen, agen bisa memakainya.
- Kunci API yang ditempel, untuk yang lebih suka menakar pemakaian secara langsung.
- Login penyedia baru, untuk yang belum punya keduanya. Penyiapan OpenAI baru memakai GPT-5.6 sebagai bawaan.
- Model yang terpasang secara lokal — penyiapan memindai mesin untuk mencari instalasi Ollama dan LM Studio yang sudah ada.
Lalu ia melakukan langkah yang dilewati kebanyakan alur onboarding: membuktikan bahwa model terpilih benar-benar bisa menjawab sebelum menyimpan model dan kredensial itu. Siapa pun yang pernah menghabiskan dua puluh menit untuk menemukan bahwa kunci API tersimpan ternyata dibatasi ke proyek yang salah akan tahu berapa nilai pemeriksaan ini.
Jalur lokal juga mendapat pengerjaan struktural. node-llama-cpp diganti dengan llama-server terkelola, Gemma 4 menjadi bawaan llama.cpp sesuai kapasitas RAM, dan jendela konteks bawaan llama.cpp dinaikkan menjadi 64K. Ingat angka terakhir ini: 64K token konteks lokal bawaan kira-kira setara satu transkrip rapat 90 menit, di perangkat keras milik Anda sendiri, tanpa tagihan per token.
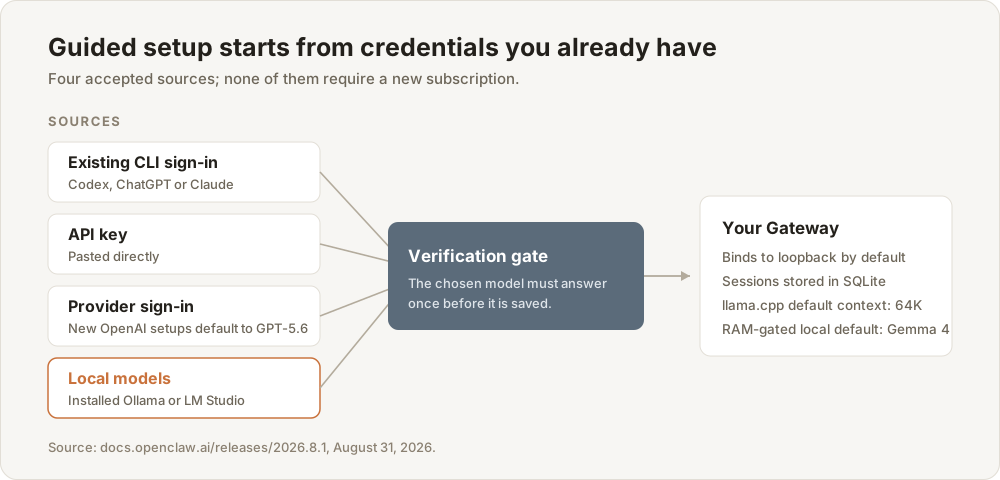
Empat sumber yang diterima penyiapan terpandu dan gerbang verifikasinya. Sumber: catatan rilis v2026.8.1, 31 Agustus 2026.
Sekarang bandingkan bentuk itu dengan ekosistem asisten tertutup yang sebenarnya dipakai kebanyakan orang, karena perbandingannya sendirilah argumennya.
| Produk asisten tertutup | OpenClaw 2.0 | |
|---|---|---|
| Asal model | Model milik vendor sendiri | Langganan Anda yang sudah ada, kunci API Anda, atau model lokal |
| Tempat berjalan | Awan milik vendor | Sebuah gateway di mesin Anda, terikat ke loopback secara bawaan |
| Antarmuka utama | Aplikasi vendor | Telegram, Signal, Discord, Slack, iMessage, WhatsApp, atau aplikasi peramban |
| Penyimpanan sesi | Server vendor | SQLite di diska Anda |
| Model perluasan | Direktori yang sudah disetujui | Plugin, keterampilan, dan server MCP yang Anda pasang sendiri |
| Kalau vendor menaikkan harga | Bayar atau pergi | Arahkan penyiapan ke model lain |
Perbandingan struktural, bukan perbandingan mutu. Produk tertutup sering lebih rapi; kolom yang penting di sini adalah baris terakhir.
Baris terakhir itulah keseluruhan tesisnya. Di kolom tertutup, model, antarmuka, penyimpanan, dan kebijakan perluasan dibundel menjadi satu keputusan yang Anda ambil sekali dan tidak bisa dibongkar lagi. Di kolom terbuka, itu empat keputusan terpisah. Tidak ada satu pun dari itu yang menjamin produk lebih baik — yang dijamin adalah mode kegagalan yang berbeda. Ketika asisten tertutup menaikkan harga atau menghapus fitur, Anda tidak punya langkah. Ketika model agen Anda sendiri jadi mahal, Anda mengubah satu setelan.
«Pesan instan lebih dulu» adalah taruhan desain, bukan fitur kenyamanan
Kebanyakan produk AI menempatkan dirinya di aplikasi baru dan berharap Anda mampir. Taruhan inti OpenClaw, sejak versi paling awalnya, justru sebaliknya: agen itu tinggal di aplikasi pesan yang sudah Anda buka.
Rilis ini memperdalam arah tersebut cukup jauh. Telegram mendapat pesan dan media yang lebih kaya. Slack kini menjaga kemajuan langsung dan jawaban akhir tetap bersama. Discord menambahkan Activities opsional dan ruang suara yang tahu siapa saja yang hadir. Balasan Signal mempertahankan blok kutipan aslinya melalui pengiriman biasa, terpotong, bermedia, maupun tahan gangguan, dan pesan yang diterima tepat sebelum kegagalan bisa dilanjutkan dari penyimpanan lokal. Di seluruh kanal yang didukung, pertanyaan pilihan tunggal yang memenuhi syarat tampil sebagai kontrol asli platform di Telegram, Discord, dan Slack alih-alih «balas 1, 2, atau 3».
Di bawah poles itu ada kisah keandalan yang menurut kami adalah perubahan yang lebih berarti. Ketika pengiriman kehabisan waktu tanpa hasil terkonfirmasi, OpenClaw kini menandai hasil itu sebagai tak pasti dan bisa memperingatkan Anda pada kontak berikutnya, alih-alih membuat pesan yang kemungkinan besar duplikat. Siapa pun yang pernah membangun integrasi pesan tahu betapa banyak pekerjaan tak menarik yang berdiri di balik kalimat itu, dan betapa buruknya rasa alternatifnya: agen yang mengirim hal sama dua kali ke rekan kerja Anda karena sebuah soket tersendat.
Ilustrasi yang timnya sendiri berikan sengaja tidak mengesankan, dan justru karena itu ia mengena. Dari tulisan rilis mereka: biarkan agen mengawasi kotak masuk Anda untuk surel dari sekolah anak-anak Anda dan mengirimi Anda pesan Telegram saat ada hal penting — pekerjaan rumah yang jatuh tempo, kegiatan yang perlu disiapkan. Satu kotak masuk, beberapa hal yang dicari, satu tujuan. Contoh kedua mereka melangkah lebih jauh: adik Anda mengirim iMessage menanyakan iPad mana yang Anda belikan untuk ayah, dan alih-alih mengaduk-aduk surel mencari struk, Anda memberi tahu Claw Anda bahwa adik Anda mengirim pesan dan memintanya mencari jawabannya lalu mengirimkannya.
Tidak satu pun contoh itu melibatkan tolok ukur. Keduanya melibatkan agen yang memegang kredensial yang Anda berikan, membaca sesuatu yang Anda miliki, dan menulis kepada orang yang Anda pilih. Itulah kategori produk yang sebenarnya, dan ia lebih dekat ke «skrip dengan ingatan dan nomor telepon» daripada ke «chatbot».
AI multipemain: yang sulit tidak pernah layarnya, melainkan konteksnya
Fitur kolaborasi utama di 2.0 adalah sesi awan bersama, dan tim itu jujur bahwa fitur ini lahir dari rasa sakit mereka sendiri. Sewaktu membangun rilis ini, mereka memindahkan lebih banyak pekerjaan ke agen-agen mereka, lalu ingin membagi tugas, berkolaborasi, dan kadang menyerahkannya sama sekali — dan mendapati bahwa «OpenClaw tidak punya cara membawa anggota tim lain ke dalam pekerjaan tanpa kehilangan apa yang sudah diketahui Claw».
Kalimat itu memberi nama pada masalah yang jauh lebih besar daripada OpenClaw. Sebut saja jurang serah terima: titik ketika pekerjaan berpindah dari satu orang ke orang lain, dan semua yang dikumpulkan alat itu — awal yang salah, koreksi, hal yang dua kali Anda larang — jatuh ke bawah tebing. Penggantinya adalah ringkasan, dan ringkasan bukanlah konteks. Ia artefak terkompresi yang menyimpan kesimpulan dan membuang penalaran yang membuat kesimpulan itu aman.
Sesi awan bersama menyerang hal itu secara langsung. Orang kedua bisa bergabung ke pekerjaan yang sedang berlangsung atau mengambil alih sepenuhnya dengan konteks utuh, dan pemilik atau administrator memilih mana dari empat tingkat yang diberikan kepadanya: membaca, mengusulkan perubahan, bekerja di draf, atau ikut serta secara langsung. Draf bisa dibuat dan diterbitkan tanpa saling berebut, usulan tetap mencantumkan penulisnya, dan isyarat kehadiran serta pengetikan yang ringan menunjukkan siapa yang ada tanpa mengacaukan penyiapan seorang diri.
Sang pembuat, Peter Steinberger, menulis di X pada dini hari 31 Agustus 2026 bahwa timnya menghabiskan dua bulan untuk misi «membangun OpenClaw dengan OpenClaw», berpindah dari kerangka penghubung koding lokal masing-masing ke lingkungan agen bersama di team.openclaw.ai. «Koding multipemain + komputasi tak terbatas dengan node dan sesi awan mengubah total cara kami membangun», tulisnya, sambil menambahkan bahwa kerangka lokal kini «terasa seperti peninggalan masa lalu». Ini pendiri yang menggambarkan produknya sendiri, jadi timbanglah sesuai itu — tapi rilisnya ada, dan memang dibangun seperti itu.
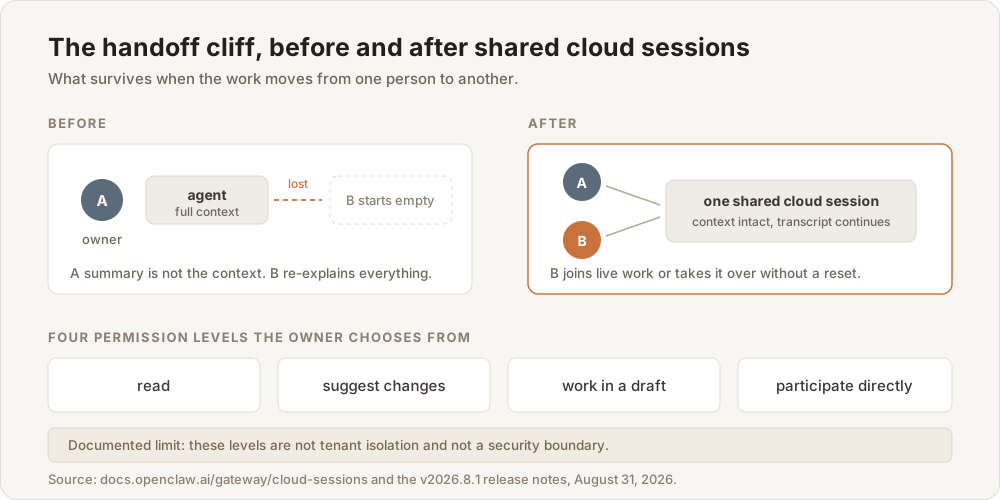
Jurang serah terima dan apa yang diubah sesi bersama. Batas yang terdokumentasi sengaja dimasukkan ke dalam diagram.
Sekarang batas jujurnya, yang dinyatakan gamblang oleh dokumentasi dan dikubur oleh sebagian besar pemberitaan: tingkat-tingkat izin ini bukan isolasi penyewa dan bukan batas keamanan. Akses yang sudah dicabut bisa sejenak tampak masih tersedia sampai antarmuka menyegarkan diri atau gateway menolak tindakan itu. Mode penyamaran lebih sempit daripada yang disiratkan namanya: percakapan hidup di memori proses dan lenyap saat gateway dinyalakan ulang, tetapi penyedia model tetap menerima setiap pesan, perkakas tetap bisa menulis berkas dan menjangkau layanan luar, metadata audit tanpa isi tetap tertinggal, dan siapa pun yang mengoperasikan gateway bisa menonton pekerjaan itu secara langsung. Help Net Security menambahkan detail yang layak diketahui sebelum menggelar ini di mesin bersama: awal-mula yang lebih cepat bertumpu pada cuplikan transkrip berbatas yang disimpan tanpa enkripsi di profil peramban.
Aplikasi peramban berubah dari pelengkap menjadi tempat Anda benar-benar bekerja
Control UI yang dibangun ulang menyerap sebagian besar rekayasa yang terlihat, dan ia membawa satu-satunya angka kinerja yang bersih di rilis ini.
Dalam uji simulasi obrolan bawaan terhadap gateway tiruan berlatensi HTTP/1.1 50 ms, permintaan JavaScript turun dari 140 menjadi 45 dan waktu awal turun dari sekitar 1,6 detik menjadi 575 milidetik — 64 % lebih sedikit permintaan dan 2,8 kali lebih cepat sampai ke obrolan. Ia juga lebih tidak melempem sepanjang sesi panjang: panel tersembunyi berhenti menarik data yang tidak ditampilkannya, keadaan yang ditahan punya batas, dan kembali ke sebuah percakapan mengulang lebih sedikit penggambaran.
Di sekitar obrolan, panel-panel berlabuh kini menampung penyunting berkas ruang kerja, panel Changes berbasis Git yang menunjukkan commit cabang, perubahan pohon kerja, status pull request, dan ringkasan CI, panel peramban yang bisa menjelajah, mengeklik, mengetik, menggulir, memeriksa elemen, dan memberi anotasi pada tangkapan layar sebelum melampirkannya ke percakapan, serta terminal web layar penuh. Permintaan persetujuan muncul di dalam percakapan yang memicunya, dengan riwayat bergulir 30 hari, dan perintah /btw membuka percakapan sampingan agar pertanyaan singkat tidak mengotori transkrip utama.
Catatan rilisnya menyegarkan karena blak-blakan soal di mana panel-panel itu berhenti: penyunting berkas tidak bisa membuat atau menghapus berkas, panel Changes hanya-baca, dan «Create PR» menyerahkannya ke GitHub alih-alih mengirimkan dari dalam OpenClaw. Kami sudah membaca banyak catatan rilis yang akan menyebut ketiga batas itu «terfokus» atau «ramping». Menyebutnya sebagai batas adalah pilihan yang benar, dan sebuah setoran kecil ke rekening kredibilitas.
Sesi pindah ke SQLite, dan di sanalah perubahan yang merusak itu tinggal
Ini bagian yang perlu dibaca sebelum Anda mengetik openclaw update.
Sesi dan transkrip tidak lagi berbasis berkas; keduanya tinggal di SQLite. Begitu pula sederet panjang hal lain yang dulu tersebar: identitas host node dan setelan gateway, pendaftaran APNs, keadaan penyiapan ruang kerja, keadaan runtime kanal, kredensial MCP OAuth beserta keadaan penyegarannya, kepercayaan antarpeer Reef, dan penyimpanan BLOB berbatas untuk plugin tepercaya. Anggaran diska bawaan untuk arsip sesi dinaikkan menjadi 10 GiB. Di web, macOS, iOS, dan Android, obrolan berbasis SQLite kini bisa memutar balik ke pesan pengguna sebelumnya, mencabangkan percakapan, dan berpindah antarcabang yang tersimpan — meski memutar balik hanya mengubah cabang transkrip dan tidak membatalkan berkas, pesan yang sudah terkirim, atau efek samping perkakas lainnya.
Biayanya adalah menurunkan versi tidak lagi gratis. Berikut prosedur yang ditetapkan catatan rilis, berurutan:
- Buat cadangan terverifikasi sebelum memutakhirkan, memakai jalur pencadangan yang terdokumentasi, untuk melindungi seluruh keadaan OpenClaw — bukan hanya sesi.
- Mutakhirkan dengan
openclaw update, yang mendeteksi jenis instalasi Anda (npm, pnpm, Bun, atau git), mengambil versinya, menjalankanopenclaw doctor, dan memulai ulang layanan gateway terkelola. Gunakan--dry-runlebih dulu untuk melihat pratinjau. - Kalau Anda memakai memori QMD, jalankan
openclaw doctor --fix. Memory bawaan kini memiliki jalur pencarian dan pengingatan inti; migrasinya membawa data yang didukung ke inti yang berbeda, dan pemeringkatan ulang khas QMD, perluasan kueri, serta pencarian transkrip lintas agen dipensiunkan. - Kalau Anda memakai
HEARTBEAT.md, jalankanopenclaw doctor --fix. Jadwal heartbeat kini dikelola sebagai Automations, dan OpenClaw tidak lagi membacaHEARTBEAT.mdsaat berjalan. - Kalau suatu saat Anda perlu mundur, gunakan CLI saat ini untuk memulihkan artefak transkrip lawas yang diarsipkan sebelum memasang rilis lama yang berbasis berkas. Sesi yang dibuat setelah migrasi sama sekali tidak akan tampak di rilis lama.
Penulis plugin punya daftarnya sendiri. Jalur SDK Juli dan Agustus yang dipensiunkan dihapus, alias deactivate diganti gateway_stop, dan klien yang memakai bentuk beta v2026.7.2 untuk question, worker, atau session-catalog harus pindah ke kontrak yang sudah diganti nama dan diratakan. Jembatan penyimpan sesi beta.5 tetap tersedia sampai 12 Oktober 2026 — sebuah jendela penghentian yang nyata dan bertanggal, lebih sopan daripada yang diberikan kebanyakan proyek berlari kencang. Perintah, argumen, lingkungan, alias, dan pengurai kustom agents.defaults.cliBackends kini menjadi milik plugin backend alih-alih konfigurasi. Dan worktree terkelola kini menekan Git hook repositori kecuali administrator dengan sengaja menjalankan skrip penyiapan terpisah, sehingga repositori mana pun yang dulu bergantung pada hook implisit perlu memindahkan penyiapan itu ke jalur eksplisit.
Tidak ada satu pun yang katastrofik. Semuanya adalah jenis hal yang mengubah pemutakhiran dua menit menjadi malam dua jam kalau Anda baru tahu belakangan.
Keamanan membaik secara substansial dan tetap tidak aktif secara bawaan
Ini bagian tempat antusiasme harus didisiplinkan, karena agen yang bisa membaca surel Anda dan menjalankan perintah adalah objek risiko yang berbeda dari chatbot.
Perbaikan yang sungguhan itu nyata dan spesifik. Secret Store lokal baru berlingkup tim memisahkan nilai terlindungi dari nilai lingkungan yang dapat dibaca agen, mendukung permintaan kredensial bertopeng, rujukan Vault atau 1Password, dan substitusi terikat tujuan yang dapat menempatkan kredensial terlindungi ke dalam permintaan HTTPS yang disetujui dan dilayani gateway tanpa ia pernah muncul di konfigurasi teks polos atau di teks yang terlihat model. Permintaan kredensial pribadi memungkinkan agen meminta rahasia lewat kolom bertopeng tanpa nilainya masuk ke riwayat obrolan atau konteks model. Kebijakan jaringan kini memblokir target NAT64 yang tak ditentukan dan bersifat lokal secara bawaan, serta mensyaratkan pengecualian host yang persis untuk tujuan webhook otomasi privat. Teks yang dikembalikan pencarian, pengambilan halaman, MCP, plugin, dan perkakas Peramban dibatasi, dinormalkan, dan ditandai secara eksplisit sebagai konten eksternal tak tepercaya sebelum dilihat model. Keluaran terminal dan CSV menetralkan bentuk injeksi urutan kendali dan injeksi rumus yang tercakup. Gateway terikat ke loopback secara bawaan, kebanyakan kanal obrolan menjawab pengirim pesan pribadi tak dikenal dengan kode pemasangan, dan kini ada perintah openclaw security audit yang memeriksa akses masuk, radius dampak perkakas, paparan jaringan, paparan kendali peramban, dan daftar izin plugin.
Sekarang peringatannya, masing-masing berasal dari dokumentasi proyek itu sendiri, bukan dari pengkritik.
Nilai di Secret Store tidak terenkripsi saat tersimpan. Nilainya bergantung pada izin sistem berkas direktori keadaan OpenClaw. Substitusi terikat tujuan hanya berlaku untuk perintah HTTPS yang dilayani gateway yang subprosesnya menghormati setelan proksi — soket mentah, kontainer, node jarak jauh, kerangka asli penyedia, dan HTTP polos berada di luar cakupannya.
Menandai konten sebagai tak tepercaya tidak membuatnya tak berbahaya. Catatan rilisnya mengatakan itu terang-terangan: batasnya dibuat eksplisit, tetapi «model tetap bisa dipengaruhi oleh materi bermusuhan yang dibacanya».
Sandbox dan persetujuan eksekusi dikirim dalam keadaan mati. Pembacaan tertajam soal postur perusahaan datang dari VentureBeat: konfigurasi dasar OpenClaw mengandaikan satu operator tepercaya dan mengizinkan eksekusi di host kecuali administrator menyetel pembatasan yang lebih kuat, dan itulah sebabnya alternatif berbasis kontainer seperti NanoClaw ada. Kesimpulan mereka layak dikutip persis: «perusahaan harus mengubah primitif itu menjadi kebijakan. OpenClaw 2.0 tidak otomatis membuat OpenClaw siap untuk perusahaan, tapi ia membuat penggelaran OpenClaw kelas perusahaan jauh lebih mudah sejak awal».
Khusus soal injeksi prompt, dokumentasi OpenClaw sendiri memperlakukan pemilihan model sebagai mitigasi pertama dan mengutip arena urun daya tahun 2026 berisi 272.000 serangan pada 41 skenario agen, dinilai berhasil hanya jika agen sekaligus menjalankan tindakan berbahaya dan menyembunyikannya dari pengguna: keberhasilan 0,5 % terhadap Claude Opus 4.5, 1,0 % terhadap Sonnet 4.5, 1,3 % terhadap Haiku 4.5, dan 8,5 % terhadap Gemini 2.5 Pro. Halaman yang sama memperingatkan bahwa penyerang manusia yang adaptif masih melampaui 80 % keberhasilan terhadap pertahanan mutakhir, itulah sebabnya kebijakan perkakas, persetujuan eksekusi, dan sandbox tetap menjadi lapisan penegakan yang keras, bukan modelnya.
Sandingkan kedua angka itu dan Anda mendapat kondisi jujur keamanan agen di 2026: injeksi otomatis berskala besar kini menjadi masalah di bawah 2 % terhadap model yang baik, sementara manusia yang bertekad tetap menjadi masalah 80 % terhadap apa pun. Tidak ada dalam rilis ini yang mengubah angka kedua.
| Aktif secara bawaan | Dikirim mati — Anda harus menyalakannya |
|---|---|
| Gateway terikat ke loopback | Sandbox |
| Kode pemasangan untuk pengirim pesan pribadi tak dikenal | Persetujuan eksekusi |
| Penandaan konten tak tepercaya pada keluaran perkakas | Mode penyamaran |
| Pemblokiran jaringan NAT64 dan target tak ditentukan | Enkripsi nilai Secret Store saat tersimpan (tidak tersedia) |
Pembelajaran keterampilan otomatis mode auto, hanya instalasi baru | Tujuan webhook di jaringan privat |
Dihimpun dari catatan rilis v2026.8.1 dan dokumentasi keamanan OpenClaw, diakses 1 September 2026.
Apa yang benar-benar berubah bagi orang yang bukan pengembang
Singkirkan kontrak plugin dan migrasi SQLite, dan tersisa satu hal yang penting bagi pengguna biasa: gesekan pemasangan turun banyak. Kalau Anda ingin menempuh jalur itu sendiri, kami menulis panduan pemasangan langkah demi langkah untuk pemula yang mencakup seluruh rute dari mengunduh sampai percakapan pertama.
Jalur instalasi yang didukung kini menjaga aplikasi atau perintah tetap tersedia setelah penyiapan selesai. Aplikasi Mac yang dibuka dari folder Unduhan bisa menawarkan diri untuk pindah ke Applications, tempat pembaruan dan peluncuran saat masuk berjalan sebagaimana mestinya. Di Linux dan sistem Unix lain, pemasang membuat openclaw tersedia di sesi terminal baru tanpa meminta siapa pun menyunting berkas awal shell. iPhone, iPad, dan Android menempatkan pemasangan dan izin di tempat yang orang harapkan. Dan kini ada pendamping desktop Linux dengan penyiapan pertama, kendali baki dan layanan, Control UI tertanam, tautan dalam, mulai otomatis, dan lansiran asli — meski catatan rilisnya sendiri menandai bahwa ketersediaan paket .deb dan AppImage-nya sebagai unduhan v2026.8.1 «belum diverifikasi».
Automations mendapat perlakuan yang sama. Pengawas IMAP bawaan memungkinkan surel baru terautentikasi dari kotak surat yang sudah ada memulai agen pembaca terbatas tanpa memaparkan hook HTTP — mati secara bawaan, hanya masuk, mensyaratkan daftar pengirim yang diizinkan dan autentikasi, serta tidak bisa mengirim atau mengubah surel. Itulah contoh surel sekolah dari tulisan rilis, dikirim sebagai primitif berbatas dengan hak paling kecil alih-alih tombol «hubungkan Gmail Anda». Otomasi Gmail kini bisa memecah satu kumpulan yang diterima menjadi satu jalannya per pesan secara terisolasi, dan menyaring surel Terkirim dan Draf.
Kami tetap tidak akan berpura-pura ini produk konsumen. Salah satu pengelola OpenClaw sendiri pernah dikutip mengatakan bahwa kalau Anda tidak paham cara menjalankan baris perintah, proyek ini terlalu berbahaya untuk Anda pakai dengan aman, dan pada Maret 2026 otoritas Tiongkok membatasi badan usaha milik negara dan lembaga pemerintah menjalankan aplikasi OpenClaw di komputer kantor karena kekhawatiran keamanan. Fakta-fakta itu tercatat dan rilis ini tidak menghapusnya. Yang dilakukannya adalah menaikkan lantai: jarak antara «orang yang penasaran» dan «agen yang berjalan» kini diukur dengan satu penyiapan terpandu, bukan dengan sebuah berkas konfigurasi.
Empat hal yang tidak bisa kami verifikasi
Klaim bahwa rilis ini «menyentuh setiap bagian OpenClaw» adalah pembingkaian tim itu sendiri, dan meski catatan rilisnya memang mencakup instalasi, perpesanan, memori, keterampilan, model, otomasi, aplikasi peramban dan asli, plugin, serta keamanan, kami tidak punya audit independen atas angka 16.000 PR maupun jumlah 933 kontributor. Keduanya berasal dari proyeknya sendiri.
Sumber-sumber berbeda soal tanggal rilis. Kotak info Wikipedia mencantumkan rilis stabil 2.0 pada 30 Agustus 2026, MarkTechPost menerbitkan liputannya bertanggal 30 Agustus, dan objek rilis GitHub untuk tag v2026.8.1 mencatat stempel waktu publikasi 31 Agustus 2026 pukul 03.30 UTC. Kami memakai 31 Agustus sepanjang tulisan karena itulah artefak tangan pertama; kalau Anda melihat 30 Agustus di tempat lain, itulah ketidakcocokan tersebut.
Kolom lisensinya tidak konsisten. Wikipedia mencantumkan OpenClaw berlisensi MIT; API GitHub mengembalikan NOASSERTION untuk lisensi repositori, yang dilaporkan GitHub ketika pendeteksinya tidak dapat mengklasifikasikan berkas. Kami belum menuntaskan mana yang otoritatif dan tidak akan membangun keputusan kepatuhan di atas keduanya tanpa membaca berkas lisensinya secara langsung.
Penggambaran Steinberger tentang alur kerja internal — «komputasi tak terbatas», kerangka lokal sebagai «peninggalan masa lalu» — adalah gambaran seorang pendiri tentang produknya sendiri di lini masanya sendiri, diunggah 31 Agustus 2026. Kami mengutipnya karena ia menjelaskan asal-usul fitur tersebut, bukan karena ia sebuah penilaian.
Kesimpulan: AI sumber terbuka berhenti menjadi cerita tentang bobot
Selama dua tahun, «AI terbuka» berarti sebuah berkas yang bisa Anda unduh. Pertanyaan menariknya selalu satu tingkat di atas: apakah bagian yang memegang kredensial Anda, membaca kotak masuk Anda, dan memutuskan apa berikutnya juga akan menjadi sesuatu yang bisa Anda periksa, fork, dan jalankan sendiri — atau akan tetap berada dalam produk seseorang, tempat pilihan model, antarmuka, dan penyimpanan dibundel menjadi satu keputusan ambil-atau-tinggalkan.
Sebuah rilis dengan 933 kontributor, pemandu penyiapan yang membaca langganan Anda yang sudah ada, jalur model lokal dengan konteks bawaan 64K, dan prosedur penurunan versi yang terdokumentasi adalah rupa jawaban itu ketika ia jatuh ke arah sebaliknya. Ini bukan jawaban yang licin. Sandbox mati, rahasia tak terenkripsi saat tersimpan, berbagi secara eksplisit bukan batas keamanan, dan penyerang yang bertekad masih menang empat dari lima kali. Tapi kini itu semua adalah keterbatasan yang diterbitkan dengan nomor isu terlampir, dan itu situasi yang secara kategori berbeda dari tidak tahu.
Jurang serah terima adalah hal yang akan kami awasi berikutnya. Sesi awan bersama adalah upaya serius pertama yang kami lihat untuk membuat konteks yang dikumpulkan seorang agen bertahan melewati pergantian operator, dan fakta bahwa proyek sumber terbuka beranggotakan 933 orang sampai ke masalah itu lebih dulu daripada kebanyakan asisten tertutup menunjukkan di mana batas sebenarnya berada. Ia bukan pada kemampuan. Ia pada kesinambungan.
Di mana Telli.sh masuk: jurang serah terima bukan khas agen — ia masalah tertua dalam rapat. Satu jam konteks yang hidup di ruangan itu menguap, dan yang sampai ke orang yang tidak hadir adalah ringkasan yang menyimpan kesimpulan dan kehilangan penalarannya. Telli.sh merekam rapat, memisahkan para pembicara, menerjemahkan langsung ke 15 bahasa, dan meninggalkan transkrip yang bisa dicari serta catatan terstruktur, supaya serah terima membawa catatan yang sebenarnya alih-alih ingatan seseorang yang sudah terkompresi.
Sumber
- Catatan rilis OpenClaw, v2026.8.1 (alias OpenClaw 2.0) — peringatan beta
2026.9.1-beta.1yang keliru diterbitkan, peringatan penyimpanan SQLite dan penurunan versi, penyiapan terpandu, angka latensi Control UI, perilaku Secret Store, perubahan perpesanan, pembersihan kontrak SDK plugin, dan jendela jembatan sampai 12 Oktober 2026; diakses 1 September 2026 - Blog OpenClaw, «OpenClaw 2.0, Accidentally», 31 Agustus 2026 — 933 kontributor, 569 kontributor pertama kali, lebih dari 16.000 pull request, 106 rilis dalam 230 hari, angka sekitar 50 % PR sepanjang masa, serta contoh surel sekolah dan struk iPad
- MarkTechPost, «OpenClaw Releases OpenClaw 2.0», 30 Agustus 2026 — waktu awal 575 ms dan angka 140→45 permintaan, sumber penyiapan Codex/ChatGPT/Claude/Ollama/LM Studio, GPT-5.6 sebagai bawaan, Gemma 4 dan konteks llama.cpp 64K, serta hasil arena injeksi prompt dengan 272.000 serangan
- Help Net Security, «The OpenClaw 2.0 release moves your sessions into SQLite», 31 Agustus 2026 — pembingkaian bahwa berbagi bukan batas keamanan, cakupan sebenarnya mode penyamaran, dan cuplikan transkrip tanpa enkripsi di profil peramban
- Cybersecurity News, «OpenClaw 2.0 Released With Major Security Upgrades for AI Agents, Plugins and Credentials», 31 Agustus 2026 — permintaan kredensial pribadi lewat kolom bertopeng, proksi opsional yang membatasi tujuan, dan penyimpan kredensial bersama untuk tim
- VentureBeat, «OpenClaw 2.0 is here: What it means for enterprises», 1 September 2026 — sandbox dan persetujuan eksekusi mati secara bawaan, perbandingan dengan NanoClaw, permukaan audit yang meluas, dan kesimpulan «mengubah primitif menjadi kebijakan»; memuat unggahan X Steinberger tertanggal 31 Agustus 2026
- Dokumentasi OpenClaw, Cloud Sessions — bagaimana sesi bersama menjaga transkrip dan konteks melewati sebuah serah terima
- Dokumentasi OpenClaw, Updating — perilaku
openclaw update, bendera--dry-run, kanal rilis, dan jalur penurunan versi melewati migrasi sesi ke SQLite - GitHub REST API,
openclaw/openclaw— 388.419 bintang, 81.534 fork, 5.949 isu terbuka, repositori dibuat 24 November 2025, dan stempel waktu rilisv2026.8.1pada 31 Agustus 2026 pukul 03.30 UTC; diakses 1 September 2026 - Wikipedia, «OpenClaw» — riwayat nama Warelay → CLAWDIS → Clawdbot → Moltbot → OpenClaw, keberatan merek dagang dari Anthropic, angka bintang dan fork per 2 Maret 2026, peringatan seorang pengelola soal baris perintah, dan pembatasan pemerintah Tiongkok pada Maret 2026; diakses 1 September 2026
- Tulisan kami tentang model siluman Ox Alpha dan GLM-5.3-Flash — keruntuhan harga bobot terbuka yang menjadi pijakan rilis ini
- Tulisan sebelum-sesudah kami tentang kebangkitan model lokal — angka model 27B berbobot terbuka dan jeda pengejarannya