GPT-6 Cyber remet le périmètre des tests de sécurité au premier plan
Le modèle de cybersécurité à accès restreint d’OpenAI souligne les étapes qui séparent la découverte d’une faille, sa validation dans un cadre autorisé et la mise à disposition d’un correctif.
Un mainteneur reçoit un signalement concernant un défaut dans un navigateur. Avant de demander à un agent de le reproduire, l’équipe a besoin d’une version de test, d’une liste claire de systèmes autorisés et d’une trace du changement qui doit corriger le problème. Trouver une faiblesse plausible constitue le début du travail.
OpenAI a présenté GPT-6 Cyber le 5 novembre. L’entreprise a indiqué que l’accès initial par API et Codex était limité à certains clients Daybreak Red approuvés. Elle dit avoir entraîné le modèle pour la recherche de vulnérabilités et le respect du périmètre autorisé. Les résultats associés et les correctifs que Mozilla a publiés dans Firefox éclairent à la fois le travail de découverte et la mise à disposition de la protection.
L’immeuble de San Francisco qui abritait le siège d’OpenAI en juin 2025. Photo de contexte de Coolcaesar, recadrée et redimensionnée, CC BY 4.0. Source de l’image · Licence.

Un test utile fixe des limites que les outils peuvent faire respecter
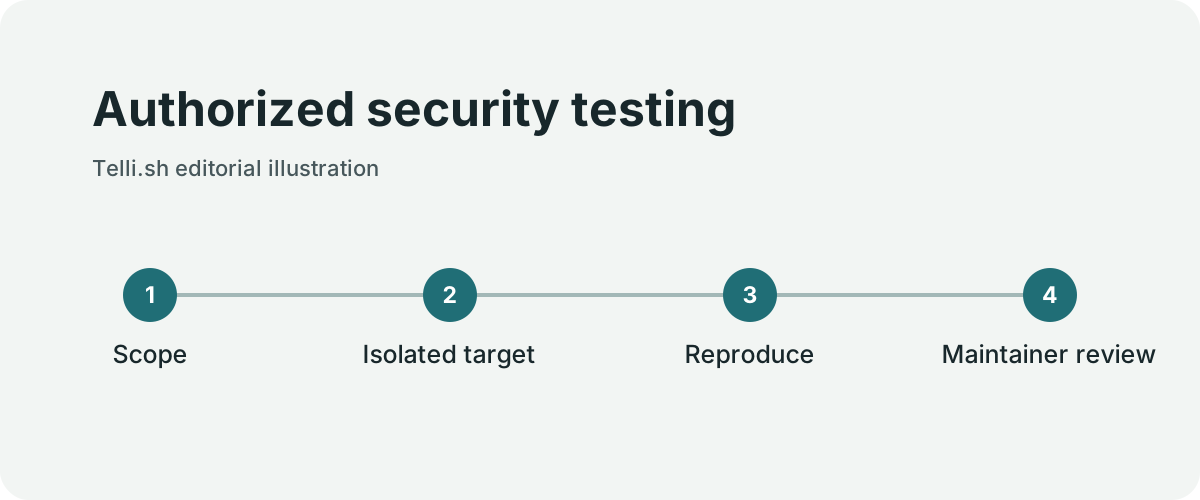
Test de sécurité autorisé. Illustration originale de Telli.sh.
Une équipe de sécurité peut autoriser un agent à examiner un dépôt, à lancer un test sur un service local et à écrire une proposition de correctif. L’accès au dépôt de test ne donne pas la permission de scanner les services associés ni de contacter d’autres hôtes. Décrivez précisément la cible autorisée et faites respecter cette limite par l’environnement.
| Décision | Cadre concret du test |
|---|---|
| Cible | Un dépôt nommé, une version de test et un service de test isolé |
| Données | Des données synthétiques ou explicitement autorisées pour le test |
| Actions | Une liste définie d’outils de compilation, de test et d’analyse |
| Critère d’arrêt | Une reproduction minimale et un rapport pour revue humaine |
| Publication | Un plan de divulgation et de diffusion validé par le mainteneur |
Traitez le périmètre approuvé comme un contrat entre la personne qui conduit le test et les outils. Une restriction réseau protège la limite même si le modèle comprend mal la demande. Les droits des outils peuvent lui interdire d’écrire sur des systèmes étrangers à la tâche. Les journaux indiquent les ressources réellement consultées.
Le détail dépend de l’environnement. Une version hors ligne peut suffire pour un défaut d’analyseur. Tester une fonction exposée sur le réseau peut demander un service que vous hébergez et autorisez expressément pour cet usage. Dans les deux cas, l’équipe doit pouvoir reconstituer le périmètre à partir du dossier. Une consigne comme « testez ce qu’il faut » complique le choix du moment où s’arrêter et de ce qu’une personne devra vérifier ensuite.
Les deux questions du benchmark appellent deux réponses
Le chiffre ExploitGym d’OpenAI compare les performances sur une évaluation où le système reçoit une vulnérabilité précise à exploiter. L’entreprise rapporte 48,5 % pour GPT-6 Cyber et 32,1 % pour GPT-5.6 Cyber. Cela représente 16,4 points de pourcentage dans le test décrit. Un test distinct vérifie si le modèle reste dans le périmètre d’une mission en environnement isolé.
Ces résultats mesurent des propriétés distinctes. Un système plus apte à reproduire un défaut peut permettre à une équipe de sécurité de valider un signalement plus vite. Le respect du périmètre doit aussi être vérifié. OpenAI rapporte un taux élevé dans ses conditions de test et un résultat parfait avec la consigne de déploiement dans cette évaluation. Le plan opérationnel doit garder une limite explicite et une étape de revue.
Regardez le point de départ de chaque benchmark. Quand il connaît la faille et dispose d’une cible de laboratoire, l’agent peut consacrer son travail à la reproduction. Un mainteneur qui reçoit un rapport ambigu doit établir s’il s’applique, quelles versions sont touchées et ce que changerait le correctif. Ces décisions demandent des preuves issues du code concerné.
Un correctif Firefox a sa propre fenêtre de diffusion
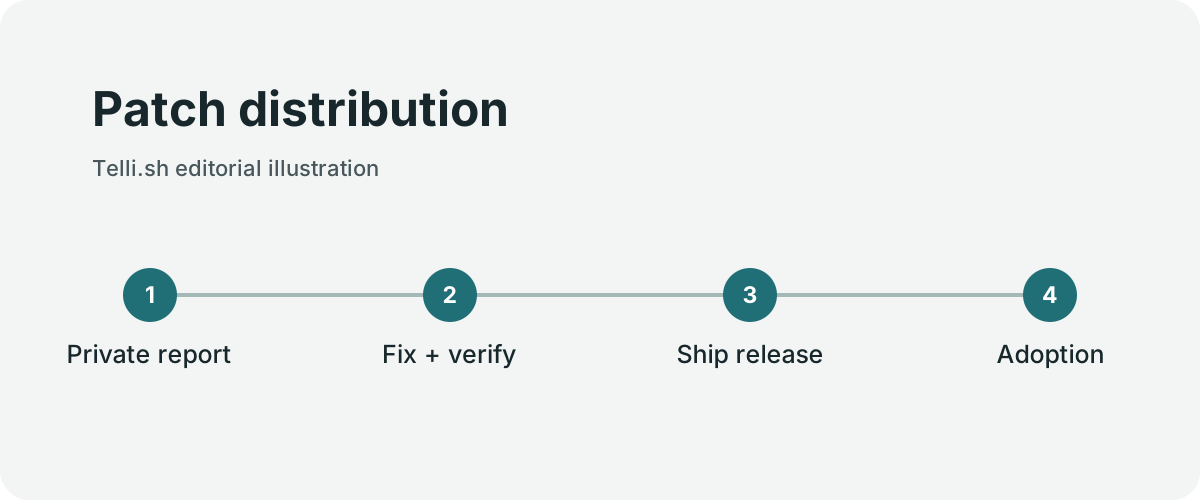
Diffusion d’un correctif. Illustration originale de Telli.sh.
OpenAI indique que le modèle a aidé à trouver des failles jusque-là inconnues de gravité élevée dans Firefox, avec un lien vers l’avis Mozilla pour Firefox 159. L’avis établit indépendamment que des correctifs ont été publiés dans cette version. Il détaille les composants touchés, leur gravité et la version. Les décomptes et l’attribution au modèle dans l’annonce d’OpenAI décrivent sa propre campagne.
L’explication du patch gap publiée par Mozilla le 29 octobre éclaire la suite. Lorsqu’une correction devient visible avant qu’une part importante des utilisateurs l’ait installée, quelqu’un peut déduire le problème sous-jacent en étudiant le changement. L’arrivée d’un correctif dans le dépôt, sa mise à disposition dans une mise à jour et son installation suivent des calendriers distincts. L’équipe de sécurité doit coordonner les trois.
Il faut donc décider quels éléments partager et à quel moment. Une reproduction concise aide les mainteneurs à vérifier un correctif. Une publication prématurée de cette reproduction peut faciliter le ciblage des versions encore vulnérables. Suivez le processus de divulgation du projet et laissez aux responsables de la diffusion le temps de valider le contenu et le calendrier.
Préparez un dossier que l’on peut reproduire
- Définissez par écrit les systèmes, versions, données et actions autorisés. Exécutez le test dans un environnement dont les droits réseau et les outils reflètent ce cadre.
- Donnez au modèle une question précise, par exemple si une régression se reproduit dans une version de test touchée. Gardez les identifiants de production et les services non concernés hors de l’espace de travail.
- Demandez le composant concerné, un test minimal dans l’environnement autorisé et les éléments qui distinguent le comportement signalé d’une erreur normale.
- Vérifiez la proposition de correctif sur le test et sur le comportement existant. Faites examiner le changement et ses effets inattendus possibles par un mainteneur.
- Consignez les constats confirmés, les versions concernées et le moyen de faire parvenir le correctif aux utilisateurs. Utilisez le canal privé du projet tant que la divulgation est en attente.
- Suivez la publication et l’adoption séparément. Après la sortie de la mise à jour, le support et l’exploitation peuvent aider les utilisateurs à repérer et installer la version corrigée.
Un bon dossier consigne aussi un résultat négatif. Si le signalement ne se reproduit pas dans les conditions attendues, une description précise aide la personne suivante à choisir entre clore le dossier et essayer un autre jeu de données de test. Ce dossier vaut davantage qu’une conclusion assurée impossible à vérifier.
Vérifiez le correctif avec un test de régression
Un mainteneur peut partir du rapport d’un testeur interne qui a constaté le plantage d’un navigateur ou d’un service avec des données de test malformées. La première question utile est de savoir si l’échec se reproduit sur une révision nommée, dans une configuration documentée. Un modèle cantonné au périmètre peut classer les journaux utiles, désigner un composant plausible et assembler un dossier minimal. Une autre personne doit pouvoir refaire l’observation dans le même environnement isolé.
La vérification du correctif exige un test séparé. Exécutez le jeu de données original sur la révision vulnérable et sur la révision candidate, puis vérifiez le comportement normal dans des cas voisins. Un correctif peut arrêter un plantage en contournant une branche dont les utilisateurs légitimes ont besoin. Les preuves doivent indiquer si les données malformées sont traitées correctement et si les entrées valides produisent encore le résultat attendu. Notez ce résultat avant de mesurer le temps qu’a pris le modèle pour proposer une explication.
La personne chargée du déploiement doit ensuite prendre une autre décision. Un correctif sur une branche et un correctif installé sur les machines touchées sont des jalons distincts. Identifiez comment les canaux maintenus, les appareils gérés et les paquets en aval reçoivent la modification. Pour un service, vérifiez quelles révisions reçoivent le trafic en production et combien de temps les anciennes instances continuent de servir. Un résultat de test est lié à une révision précise et ne remplace pas la preuve du déploiement.
Les tests de capacité et de périmètre ont des dénominateurs distincts
OpenAI indique que sa campagne GPT-6 Cyber a relevé 81 problèmes de gravité élevée selon Mozilla auparavant inconnus, et 30 réévaluations de gravité. C’est le bilan de la campagne selon OpenAI. L’avis de Firefox 159 indique les corrections et leurs crédits dans cette version. Les deux sources répondent à des questions distinctes. L’avis donne notamment une version publiée que le lecteur peut vérifier.
ExploitGym Honeypot d’OpenAI évalue séparément le respect du périmètre. Le rapport donne 99,93 % sans consigne supplémentaire et 100 % avec la consigne de déploiement dans les conditions décrites. Ces chiffres portent sur l’évaluation du fournisseur. Lisez-les avec les conditions de test et les cas d’échec. Les restrictions réseau, la liste de cibles autorisées et la vérification des droits restent nécessaires. Le résultat ExploitGym sur les capacités mesure séparément la part des tâches techniques résolues.
Une évaluation interne peut matérialiser cette différence. Testez la tâche autorisée et un cas de test sans danger mais hors périmètre. Un assistant utile peut avancer sur la première. L’environnement doit bloquer toute action sur le second même si le modèle la propose. Examinez les textes des journaux et des pages Web comme des données, y compris lorsqu’ils prennent la forme de nouvelles consignes. Gardez un journal d’exécution pour distinguer une action proposée, une action refusée et une action réellement effectuée.
Clôturez le signalement lorsque les bonnes personnes peuvent le vérifier
Un mainteneur peut transmettre un petit dossier confidentiel à la personne responsable du composant et une note de diffusion séparée aux utilisateurs. Écartez les données inutiles sur les cibles dans les deux documents. Le dossier interne doit contenir la révision testée, le périmètre visé, de quoi reproduire le problème en sécurité, le correctif proposé et les résultats de sa validation. La note publique suit le processus de divulgation du projet.
Le critère d’acceptation de ce travail est un correctif vérifié qui peut parvenir aux utilisateurs sans divulgation prématurée. Mesurez séparément les délais de reproduction, de revue, de diffusion et d’adoption. Une enquête initiale plus rapide a de la valeur si elle accélère la confirmation. Un modèle amélioré peut réduire le coût du début sans accélérer la diffusion et l’installation.
Suivez la version corrigée de sa sortie à son adoption
Une équipe de navigateur peut gérer un canal stable, un canal à support prolongé et des versions distribuées par des gestionnaires de paquets en aval. Le correctif peut arriver à un moment différent sur chaque canal. La personne responsable doit savoir quelle version le contient d’abord, quand chaque groupe peut l’obtenir et si les appareils gérés l’ont installée. Un avis indique une version corrigée. Un inventaire indique combien de machines restent sur une ancienne version.
| Jalon | Preuve | Question opérationnelle |
|---|---|---|
| Version candidate corrigée | Test de régression sur la révision candidate | Le correctif traite-t-il le cas de test et les entrées ordinaires ? |
| Version maintenue publiée | Artefact publié et avis de sécurité | Quelles versions les utilisateurs peuvent-ils obtenir ? |
| Appareils gérés mis à jour | Inventaire ou relevés de versions | Quelles machines doivent encore être mises à jour ? |
| Machines hors ligne prises en compte | Confirmation du responsable ou période de mise à jour prévue | Qu’est-ce qui reste hors du circuit de diffusion habituel ? |
Une entreprise disposant de clients gérés peut comparer son inventaire à la liste de versions de l’avis. Elle peut aussi avoir des machines de formation ou de laboratoire habituellement hors ligne. Celles-ci exigent une prise en charge distincte. Désignez une personne responsable de la procédure d’actualisation et notez à quel moment la version corrigée pourra être vérifiée. Les machines sans retour restent d’état inconnu dans la vue du parc.
Tenez compte du patch gap pour choisir quels éléments publier et à quel moment. Mozilla décrit le risque entre un correctif visible et des mises à jour effectivement installées. L’équipe autorisée à tester peut garder les éléments reproductibles dans son circuit de revue approuvé pendant que la personne responsable prépare les versions et les mesures de protection. Fixez un moment pour revérifier l’adoption et rapportez ce que les données permettent d’établir.
Pour un petit service interne, le même exercice peut utiliser une étiquette de déploiement et les journaux de trafic à la place des mesures de mise à jour du navigateur. Un test rapide sur une instance de remplacement indique qu’elle fonctionne. D’anciennes instances peuvent continuer à servir jusqu’à la fin de la bascule. Consignez la révision testée, celle qui sert réellement et l’heure d’achèvement. Une revue ultérieure pourra établir quand le risque a vraiment changé.
Mesurez le temps nécessaire à un correctif vérifié
Un modèle de cybersécurité peut accélérer la validation et faire apparaître des cas qui auraient échappé à l’équipe. Les améliorations comptent surtout quand un mainteneur peut voir le périmètre, reproduire le résultat et publier un correctif dans de bonnes conditions. Mesurez le temps nécessaire pour passer d’un signalement défendable à une version vérifiée. Cet indicateur relie les capacités du modèle au but du travail.
Sources
Pour retrouver facilement la trace des conversations et décisions liées à votre travail, créez un compte Telli.sh.