GitHub stawia zaporę przed instalacją pakietów
Nowa zapora pakietów GitHub przenosi decyzję bezpieczeństwa do chwili pobierania zależności przez agenta lub programistę. Jej użyteczność zależy od zasad, zasięgu ochrony i sprawnej obsługi wyjątków.
Znak słowny GitHub z Wikimedia Commons, sklasyfikowany tam jako PD-textlogo. Służy identyfikacji firmy; nie jest zrzutem zapory pakietów. Przeskalowany proporcjonalnie z neutralnym marginesem; nie sugeruje poparcia.

Agent programistyczny proponuje przydatny skrót: zainstalować pakiet, dodać kilka linii i uruchomić testy. Widoczna zmiana kodu może być tak mała, że jej przegląd zajmie minutę. Zależność wnosi jednak do sesji osobną decyzję. Ktoś wybiera zewnętrzny artefakt, który trafi do środowiska programisty albo procesu budowania. Sprawdzenie wygenerowanej funkcji nie odpowiada w pełni na to drugie pytanie.
20 października GitHub udostępnił zaporę pakietów w publicznej wersji zapoznawczej klientom Enterprise Cloud, również korzystającym z rezydencji danych. Skonfigurowane punkty końcowe kierują żądania pakietów przez sprawdzanie zasad przed pobraniem z rejestrów źródłowych. Pierwszym ekosystemem jest npm. Ta komercyjna funkcja bezpieczeństwa ma szczególne znaczenie dla programowania wspieranego AI: gdy agenci ułatwiają dodawanie zależności, moment instalacji staje się ważniejszym miejscem stosowania wspólnej reguły. Zapowiedź GitHub.
Naszym zdaniem wcześniejsze podejmowanie decyzji może pomóc, o ile granica rzeczywiście działa, a wyjątki są użyteczne. Zaporę należy oceniać jako warstwę zasad w procesie programistycznym. Dopuszczenie pakietu nie dowodzi nieszkodliwości jego zawartości, a blokada sama w sobie nie jest wyrokiem na jego opiekuna.
Nowy produkt działa przed znanym procesem GitHub
GitHub to platforma przechowywania kodu i współpracy, obejmująca pull requesty, automatyzację Actions i narzędzia bezpieczeństwa. Nowa zapora skupia się na chwili, gdy stacja robocza, runner lub agent prosi o pakiet. Umieszcza to ją w innym miejscu niż przegląd pull requestu czy proponowanie naprawy kodu już obecnego w repozytorium.
W zatłoczonej zapowiedzi bezpieczeństwa łatwo przeoczyć różnicę. Agent naprawiający kod może pomóc zmodyfikować podatną aplikację. Zapora pakietów może zastosować zasady do żądania zależności, zanim artefakt dotrze do skonfigurowanego punktu końcowego. Dotyczą różnych etapów tego samego procesu, więc sukces jednego nie usuwa potrzeby sprawdzania drugiego.
Dla zespołu używającego agentów praktyczną zaletą jest spójność. Programista może pamiętać, że firma przez krótki czas unika nowych wydań zależności. Nowa sesja agenta nie musi znać tego zwyczaju. Reguła egzekwowana na ścieżce żądania działa bez powtarzania zasad w każdym poleceniu. To najciekawszy wkład produktu: zamiana preferencji organizacji w ograniczenie operacyjne.
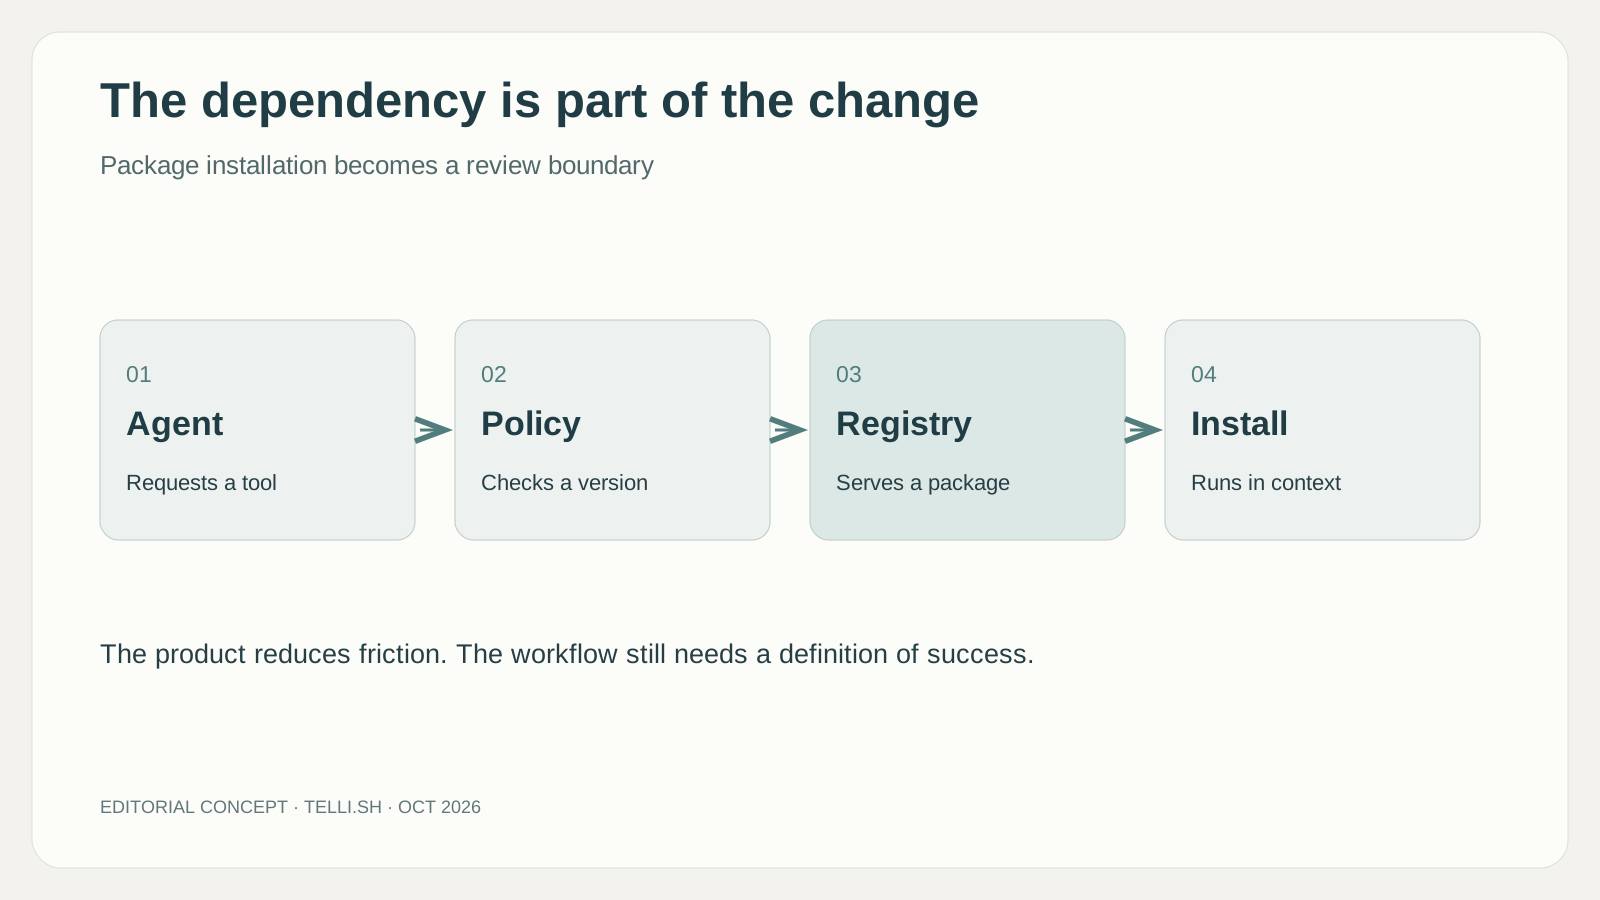
Autorska infografika redakcyjna. Koncepcyjna ścieżka żądania, a nie pełny schemat wdrożenia.
Co sprawdza wersja zapoznawcza i gdzie działa
Zapowiedziane mechanizmy obejmują minimalny wiek pakietu, sprawdzanie złośliwego oprogramowania i podatności w GitHub Advisory Database oraz sygnały łańcucha dostaw, takie jak pogorszenie atestacji. Zarówno żądania metadanych, jak i pobieranie przechodzą przez usługę, jeśli punkt końcowy został odpowiednio skonfigurowany. Proces wyjątków obsługuje prośby o pakiety zablokowane przez zasady. Działanie zapory.
Dokumentacja GitHub opisuje minimalny wiek od zera, które wyłącza tę kontrolę, do 365 dni; domyślnie jest to jeden dzień. Okres oczekiwania daje czas na pojawienie się nowych informacji. Upływ czasu nie zmienia pakietu w bezpieczny artefakt. Ta sama dokumentacja wyjaśnia, jak blokady wyglądają w wynikach pracy i jak poprosić o wyjątek. Dokumentacja ochrony punktów końcowych.
Zasięg zasługuje na tyle samo uwagi co lista kontroli. Wersja zapoznawcza nie chroni automatycznie każdej zależności każdej aplikacji. Zaczyna od npm, a punkty końcowe muszą kierować żądania przez zaporę. Zespół z usługami Python, obrazami kontenerów i aplikacjami JavaScript nadal ma kilka odrębnych dróg artefaktów. Nawet wewnątrz projektu JavaScript warto sprawdzić, które rzeczywiste żądania podążają egzekwowaną ścieżką.
Warunki komercyjne także są konkretne. Podczas wersji zapoznawczej usługa jest bezpłatna, a po ogólnej dostępności planowane jest rozliczanie według użycia. To okazja do poznania działania, nie podstawa założenia, że koszt zawsze wyniesie zero. Reprezentatywna próba powinna obejmować żądania CI i agentów, a nie tylko sporadyczną ręczną instalację programisty. Dostępność i stan cen.
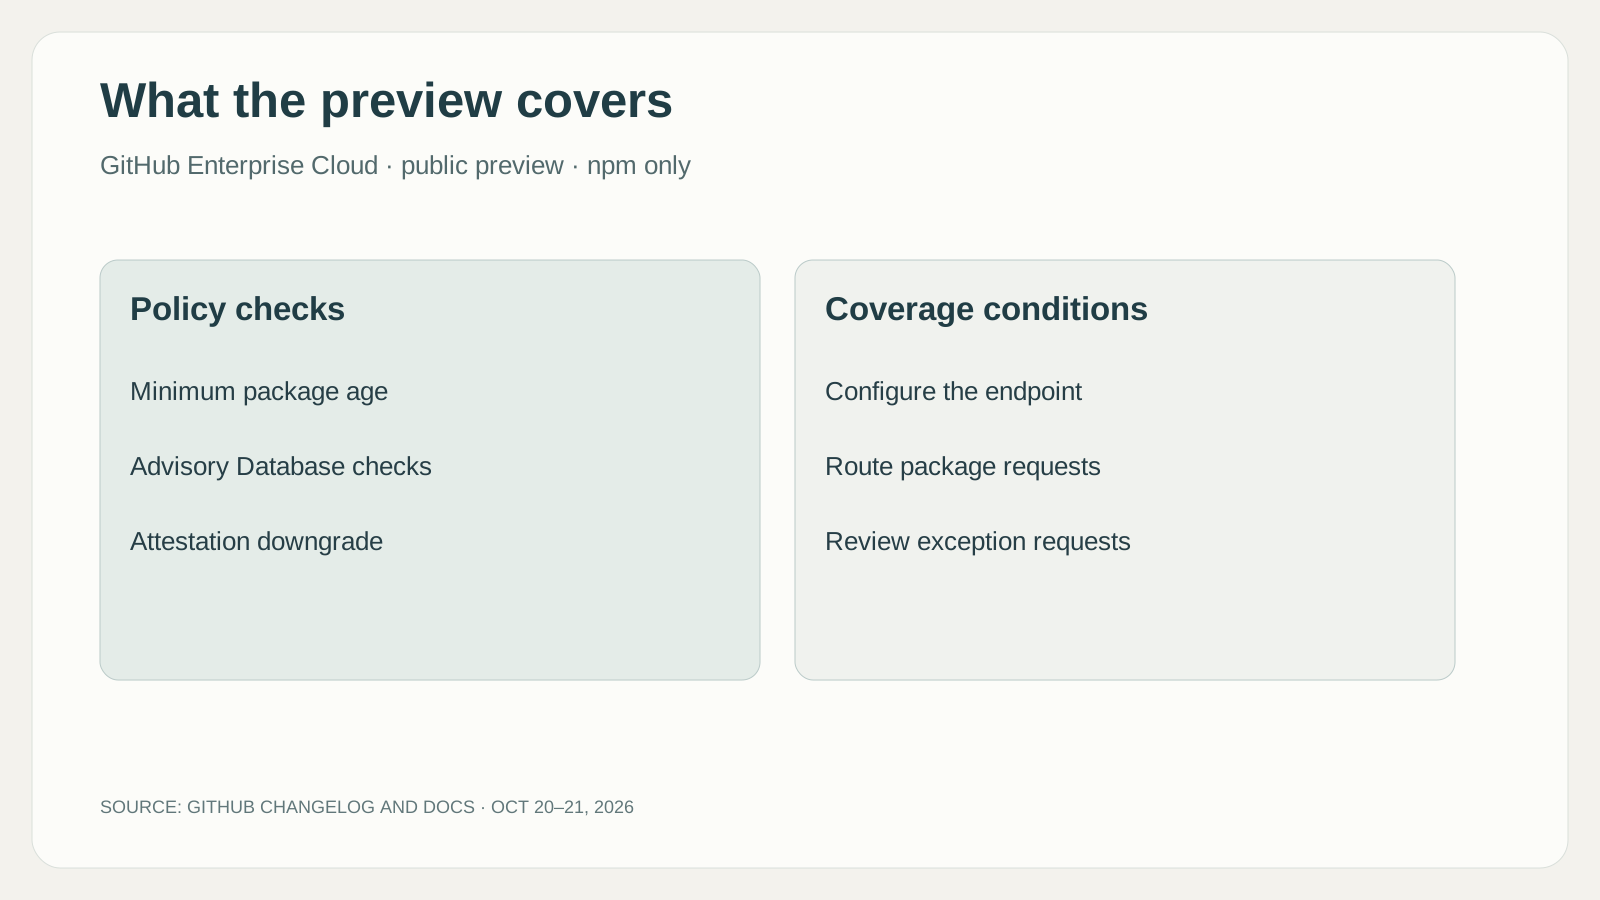
Autorska infografika podsumowująca ogłoszony zakres. npm i uprawnienia Enterprise Cloud opisują tę wersję zapoznawczą, nie każdą przyszłą wersję.
Dlaczego agenci programistyczni uwidaczniają tę granicę
Zaletą agenta jest przejście od pomysłu do działającej zmiany z mniejszą liczbą przerw. Znalezienie biblioteki, zmiana konfiguracji i uruchomienie testu mogą wejść do tej samej rozmowy. Wygoda ściska kilka decyzji w jedną pozorną czynność: „wdroż funkcję”. Wybór zależności może otrzymać mniej uwagi właśnie dlatego, że cały proces wydaje się tak sprawny.
Wyobraźmy sobie zadanie dodania niewielkiej funkcji formatowania dat. Agent proponuje nowy pakiet, bo rozpoznaje go jako najszybszą drogę. Przegląd kodu nadal powinien pytać, czy istniejący projekt już rozwiązuje problem. Zapora nie odpowie na to pytanie architektoniczne. Może zastosować osobną regułę do żądanej wersji. Przeglądy się uzupełniają: jeden pyta, czy dodawać zależność, drugi — czy żądanie spełnia aktualne zasady firmy.
Drugi przypadek to gałąź utrzymaniowa obsługiwana przez agenta. Kilka pakietów zostaje zaktualizowanych, testy przechodzą i gałąź wygląda na gotową. Jeśli jedna wersja jest według zasad zbyt nowa, programista powinien dostać czytelny powód i wykonalny następny krok. Blokada pomaga, jeśli prowadzi do przemyślanego oczekiwania lub udokumentowanego wyjątku. Pomaga mniej, gdy agent uzna awarię za zachętę do szukania niekontrolowanej drogi instalacji.
Proces powinien więc traktować blokadę jako znaczącą informację. Agenci powinni zgłosić pakiet, powód i nierozwiązane zadanie. Nie powinni po cichu zmieniać projektu na niepowiązaną zależność tylko po to, by instalacja się udała. To oczekiwanie wobec otaczającego procesu, nie twierdzenie, że zapora kontroluje każdą późniejszą decyzję agenta.
Odczekanie kupuje czas i może opóźnić przydatną naprawę
Minimalny wiek ujmuje rzeczywisty kompromis w prostej postaci. Oczekiwanie daje nowemu artefaktowi więcej czasu na analizę. Może też opóźnić wydanie naprawiające poważny problem. Ogólny okres opóźnienia łatwo wyjaśnić, ale dobry proces wyjątków decyduje, czy zespół reaguje rozsądnie, gdy zwykła reguła nie pasuje.
Rozważmy zespół z niedziałającym buildem przez regresję zależności. Opiekun szybko publikuje poprawioną wersję. Może być dokładnie potrzebna i nadal podlegać okresowi oczekiwania. Właściwa ocena dotyczy tego, czy dowody uzasadniają wyjątek w tej sytuacji. Ciche usunięcie reguły wszędzie odrzuciłoby jej korzyść także dla niepowiązanej pracy.
Ważny jest też przypadek odwrotny. Pakiet spełniający regułę wieku nadal może zawierać niezgłoszony problem. Oczekiwanie zmienia ekspozycję, ale nie zastępuje rozumienia zależności ani ograniczania dostępu środowiska. Dlatego udana instalacja nie powinna kończyć rozumowania o łańcuchu dostaw oprogramowania.
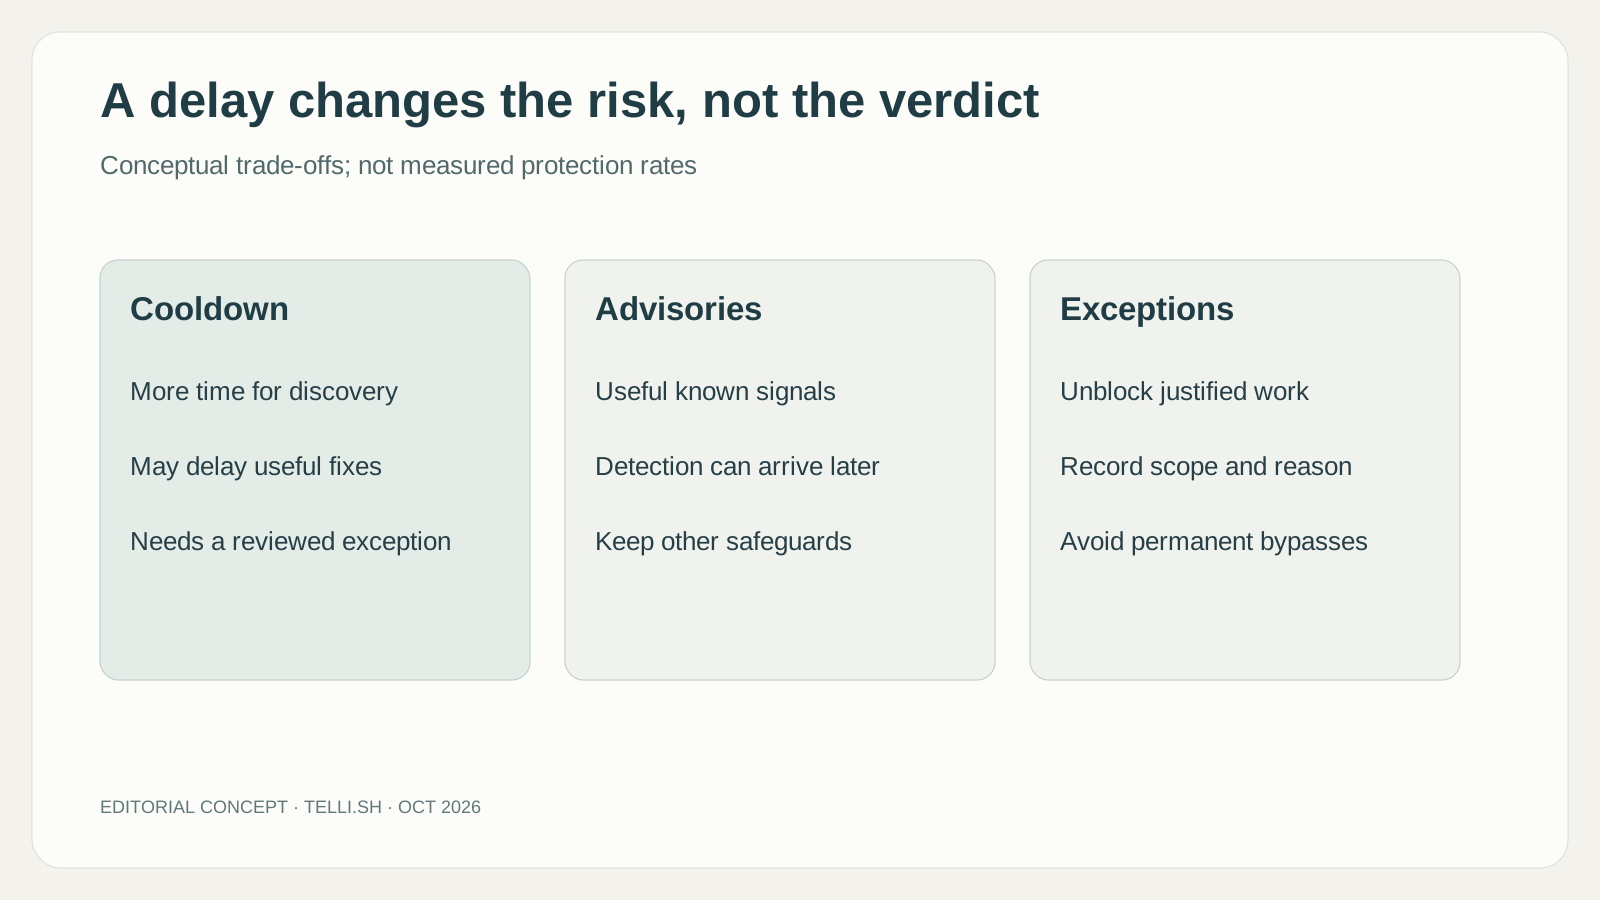
Autorskie porównanie koncepcyjne. Nie przedstawia zmierzonych wskaźników wykrywania ani nie twierdzi, że dopuszczony pakiet jest bezpieczny.
Obsługa wyjątków może zdecydować, czy zasady przetrwają
Reguła oczekiwania zmienia się w czasie inaczej niż różnica kodu. Wersja zablokowana dziś może stać się dopuszczalna jutro bez żadnej edycji funkcji. I odwrotnie: nowa informacja może zmienić wynik dla wcześniej używanej wersji. Programiści powinni więc zachować żądaną wersję i powód blokady przy zadaniu. Taki zapis pozwala zrozumieć późniejszą decyzję. „Tym razem się zainstalowało” opisuje jedną próbę, a przeanalizowany wybór wyjaśnia zamiar i uzasadnienie przyjęcia zależności.
Reguły bezpieczeństwa często przegrywają społecznie, zanim zawiodą technicznie. Jeśli blokada daje niezrozumiały błąd i długie czekanie, ludzie uznają ją za przeszkodę. Gdy powód jest widoczny, a wyjątek ocenia osoba z odpowiednim kontekstem, ta sama blokada staje się użyteczną pauzą. Proces zgłoszeń nowej funkcji należy oceniać z uwzględnieniem tego zwykłego ludzkiego doświadczenia.
Znaczący wyjątek zapisuje pakiet i wersję, potrzebę, istotne dowody oraz zakres decyzji. Powinno być jasne, czy zgoda dotyczy jednego żądania czy szerszej zmiany zasad. W przeciwnym razie uzasadniony wyjątek stopniowo staje się trwałą luką, której powstania nikt nie pamięta.
Recenzent również potrzebuje praktycznej drogi do decyzji. „Proszę zatwierdzić” nie wystarcza przy nieznanej zależności. Zadanie powinno wyjaśnić, czy pakiet jest niezbędny, co zmieniło się w tej wersji i czy wcześniejsza zatwierdzona wersja nadal działa. To proponowane praktyki wokół produktu. Nie oznaczają, że usługa automatycznie dostarcza cały ten kontekst.
Dla agentów dobry raport o wyjątku jest szansą zwiększenia użyteczności. Zamiast wciąż ponawiać instalację, agent może zachować dotychczasową pracę i wskazać dokładny zablokowany krok. Decyzja człowieka staje się mniejsza i łatwiejsza do przeglądu. Zyskiem jest ciągłość: zadanie wraca do pracy po decyzji bez utraty powodu przerwy.
Pochodzenie i kontrola skryptów odpowiadają na różne pytania
Zaporę łatwiej ocenić obok dwóch innych zabezpieczeń łańcucha dostaw. Dokumentacja pochodzenia npm opisuje weryfikowalne powiązanie ze źródłem pakietu i instrukcjami budowania, wyraźnie ostrzegając, że nie gwarantuje ono braku złośliwego kodu. Wyjaśnienie atestacji artefaktów GitHub również opisuje podpisane pochodzenie kompilacji, w tym repozytorium, workflow i commit. Zapisy wyjaśniają, skąd pochodzi artefakt, podczas gdy zapora stosuje zasady określające, czy wersję można pobrać przez jej punkt końcowy.
Różnica ma znaczenie podczas incydentu. Nowy pakiet może mieć autentyczną historię budowania i nadal zawierać niepożądaną zmianę. Starszemu może brakować dowodów oczekiwanych od opiekunów. Czas oczekiwania, sprawdzenie ostrzeżeń i zapis pochodzenia dostarczają różnych obserwacji. Łączenie ich poprawia podstawę decyzji, ale żaden pojedynczy zielony sygnał nie rozstrzyga przydatności kodu w konkretnej aplikacji.
| Mechanizm | Pytanie, na które pomaga odpowiedzieć | Co pozostaje poza odpowiedzią |
|---|---|---|
| Zasady zapory pakietów | Czy wersja może przejść skonfigurowane reguły pozyskania? | Czy każde zachowanie dopuszczonego kodu jest odpowiednie |
| Pochodzenie kompilacji lub atestacja | Jakie zapisane źródło i proces budowania wytworzyły artefakt? | Czy źródło wyraża godny zaufania zamiar |
| Ograniczenia skryptów instalacyjnych | Czy skrypty cyklu życia mogą wykonać się podczas instalacji? | Co później robi kod importowany przez aplikację |
Trzeci wiersz wynika z odrębnego mechanizmu. Opis konfiguracji npm mówi, że ignore-scripts pomija skrypty z manifestów pakietów, a jawnie wywołany skrypt, taki jak npm test, nadal uruchamia swój cel. Ogranicza to pewną klasę wykonania podczas instalacji, ale może też wpływać na pakiety potrzebujące legalnego etapu budowania. To możliwość do oceny względem zestawu zależności, nie uniwersalny przełącznik nieszkodliwości.
Opiekunowie i programiści doświadczają zasad z przeciwnych stron
Za mechanizmem stoi konstruktywna perspektywa opiekuna. Zespoły publikujące powtarzalne kompilacje i przydatne informacje o wydaniu dają odbiorcom więcej dowodów. Wspólne zasady zapory mogą nadawać tym praktykom spójne znaczenie dla wielu programistów zamiast polegać na pamięci każdego z nich. Korzyścią jest bardziej przewidywalne pozyskiwanie, pod warunkiem zrozumiałości reguł i wyjątków dla dotkniętych osób.
Ta sama zasada wygląda inaczej dla autora pilnej poprawki. Pakiet opublikowany kilka minut wcześniej może naprawiać dokładnie problem klienta. Jeśli blokuje go sam wiek, zespół aplikacji potrzebuje sposobu sprawdzenia zmiany i uzasadnienia świadomego wyjątku. Nie obala to sensu oczekiwania. Pokazuje, dlaczego jakość operacyjna produktu zależy od możliwości przeglądu prawidłowego wydania bez zachęcania do trwałego omijania kontrolowanej ścieżki.
Przykładowa ocena mogłaby prześledzić zwykłą aktualizację i pilną naprawę w tej samej organizacji. Porównaj dowody widoczne dla recenzenta, czas potrzebny programiście na zrozumienie decyzji i zapisanie wybranego wyjątku. Uwzględnij zależność z uzasadnionym etapem instalacji, aby rozróżnić zasady pozyskania od wykonywania skryptów. To proponowane zadania oceny, a nie wyniki naszego używania wersji zapoznawczej.
Szerszą szansą jest wspólny język decyzji o zależnościach. Programista może pytać, czy wersja jest zbyt nowa, dotknięta znanym problemem lub pozbawiona oczekiwanego pochodzenia, zamiast otrzymywać niezrozumiałą odmowę. Opiekun widzi, jakie dowody pomogą. Agent dostaje jasny stan błędu do zgłoszenia zamiast próbować kolejnej drogi pobierania. Pozycja GitHub w procesie może nadać tej koordynacji wartość, nawet gdy reguły są celowo zachowawcze, a ostateczny osąd należy do organizacji.
Dopuszczony pakiet nadal trafia do środowiska z konsekwencjami
Pozycja zapory na ścieżce pobierania jest cenna, bo punkt końcowy to miejsce użycia artefaktu. Może zawierać kod źródłowy, dane uwierzytelniające i dostęp do innych usług. Zasady pakietów zmniejszają jeden rodzaj niepewności, a projekt środowiska ogranicza skutki błędnej decyzji. Użyteczne pytanie dotyczy współdziałania tych mechanizmów w rzeczywistym środowisku.
Runner CI z wąsko określonymi uprawnieniami różni się od długowiecznej stacji roboczej z dostępem do wielu projektów. Piaskownica agenta modyfikująca tylko jednorazową kopię repozytorium różni się od takiej, która sięga sekretów wdrożenia. Przykłady wyjaśniają, dlaczego produktu nie ocenia się wyłącznie po nazwach kontroli. Ta sama dopuszczona zależność może mieć zupełnie inne konsekwencje w różnych środowiskach.
Zespoły powinny też odróżniać zdarzenie zasad od awarii oprogramowania. Blokada pobrania, awaria rejestru i pakiet instalujący się poprawnie, lecz psujący test potrzebują innych napraw. Jeśli wszystkie wyglądają agentowi jak „instalacja nieudana”, automatyzacja może źle odzyskiwać działanie. Jasny raport pomaga zdecydować, czy poczekać, poprosić o wyjątek czy diagnozować aplikację.
Następny krok to reprezentatywna próba, nie etykieta pełnego bezpieczeństwa
Użyteczna próba prześledziłaby zwykłą stację roboczą, workflow Actions i środowisko agenta przez ścieżkę żądania. Sprawdź pokrycie zamierzonych punktów końcowych, czytelność reprezentatywnej blokady i oczekiwany zakres zatwierdzonego wyjątku. To sugerowane kryteria oceny; nie obsługiwaliśmy tej wersji na produkcyjnym koncie przedsiębiorstwa.
Miara biznesowa powinna obejmować ochronę i tarcie. Licz zdarzenia prowadzące do przydatnego przeglądu, czas rozwiązywania fałszywych blokad i miejsca, gdzie żądania omijały zamierzoną ścieżkę. Oszacuj przyszły koszt z reprezentatywnego ruchu po publikacji cennika. Mechanizm tworzący wykonalną decyzję we właściwym momencie może być trwalszy niż agresywna reguła, którą wszyscy uczą się obchodzić.
Zapora pakietów GitHub jest interesująca, bo uznaje pozyskanie pakietu za część wprowadzanej zmiany. W programowaniu wspieranym AI różnica kodu to tylko widoczny fragment pracy agenta. Żądana zależność i przyjmujące ją środowisko zasługują na osobną uwagę. Wersja zapoznawcza pozwala wyrazić tę uwagę w zasadach, pozostawiając zespołom odpowiedzialność za zdefiniowanie dobrego wyboru zależności.
Źródła
-
Publiczna wersja zapoznawcza zapory pakietów GitHub, 20 października 2026 r.
-
Ochrona punktów końcowych zaporą pakietów, sprawdzono 21 października 2026 r.
-
Pochodzenie npm i jego ograniczenia, sprawdzono 21 października 2026 r.
-
Atestacje artefaktów GitHub, sprawdzono 21 października 2026 r.
-
Konfiguracja skryptów npm, sprawdzono 21 października 2026 r.
Zachowaj uzasadnienie wyboru zależności
Jeśli potrzebujesz osobnego miejsca na źródła i sprawdzone notatki techniczne, jedną z opcji jest Telli.sh. Otwórz przestrzeń notatek.