GitHub mette un firewall davanti all'installazione dei pacchetti
L'anteprima del nuovo package firewall di GitHub anticipa una decisione di sicurezza al momento in cui si recupera una dipendenza. La sua utilità dipende da policy, copertura e da un processo praticabile per le eccezioni.
Marchio testuale GitHub tratto da Wikimedia Commons, dove è classificato come PD-textlogo. Usato per identificare l'azienda; non è una schermata di package firewall. Ridimensionato proporzionalmente con margini neutri; non implica approvazione da parte dell'azienda.

Un agente di programmazione propone una scorciatoia utile: installare un pacchetto, aggiungere poche righe ed eseguire i test. Il cambiamento visibile può essere abbastanza piccolo da revisionare in un minuto. La dipendenza introduce però una decisione separata nella sessione. Qualcuno sceglie un artefatto esterno che entrerà nell'ambiente dello sviluppatore o nella build. Revisionare la funzione generata non risponde completamente a questa seconda domanda.
Il 20 ottobre GitHub ha introdotto package firewall in anteprima pubblica per i clienti Enterprise Cloud, inclusi quelli che usano la residenza dei dati. Gli endpoint configurati instradano le richieste dei pacchetti attraverso controlli di policy prima di recuperarli dai registri a monte. L'ecosistema iniziale è npm. È una funzione commerciale di sicurezza particolarmente rilevante per lo sviluppo assistito dall'IA: quando gli agenti semplificano l'aggiunta di dipendenze, l'installazione diventa un punto più importante in cui applicare una regola condivisa. Annuncio GitHub.
La nostra lettura: anticipare una decisione può essere utile, purché il confine sia reale e le eccezioni praticabili. Il firewall va giudicato come uno strato di policy nel flusso di sviluppo. Un pacchetto consentito non equivale a un contenuto dimostrato innocuo, e un blocco non è di per sé un verdetto su chi lo mantiene.
Il nuovo prodotto si colloca prima di un flusso GitHub familiare
GitHub è una piattaforma di hosting del codice e collaborazione, con pull request, flussi automatizzati Actions e strumenti di sicurezza intorno al processo di sviluppo. Il nuovo firewall si concentra su cosa accade quando una workstation, un runner o un agente richiede un pacchetto. Questo lo colloca in un punto diverso dalla revisione di una pull request o dalla proposta di una correzione al codice già nel repository.
La distinzione può sfuggire in un affollato annuncio di sicurezza. Un agente che corregge codice può aiutare a modificare codice applicativo vulnerabile. Un firewall dei pacchetti può applicare una policy alla richiesta di dipendenza prima che l'artefatto raggiunga l'endpoint configurato. Affrontano parti diverse dello stesso processo, quindi il successo in una parte non elimina il motivo di esaminare l'altra.
Per un team che usa agenti, il richiamo pratico è la coerenza. Uno sviluppatore umano può ricordare che l'organizzazione evita per un breve periodo una dipendenza appena rilasciata. Una nuova sessione di agente potrebbe non conservare quell'abitudine. Una regola applicata al percorso della richiesta funziona senza affidarsi a ogni prompt per ribadire la policy. È il contributo più interessante del prodotto: trasformare una preferenza organizzativa in un vincolo operativo.
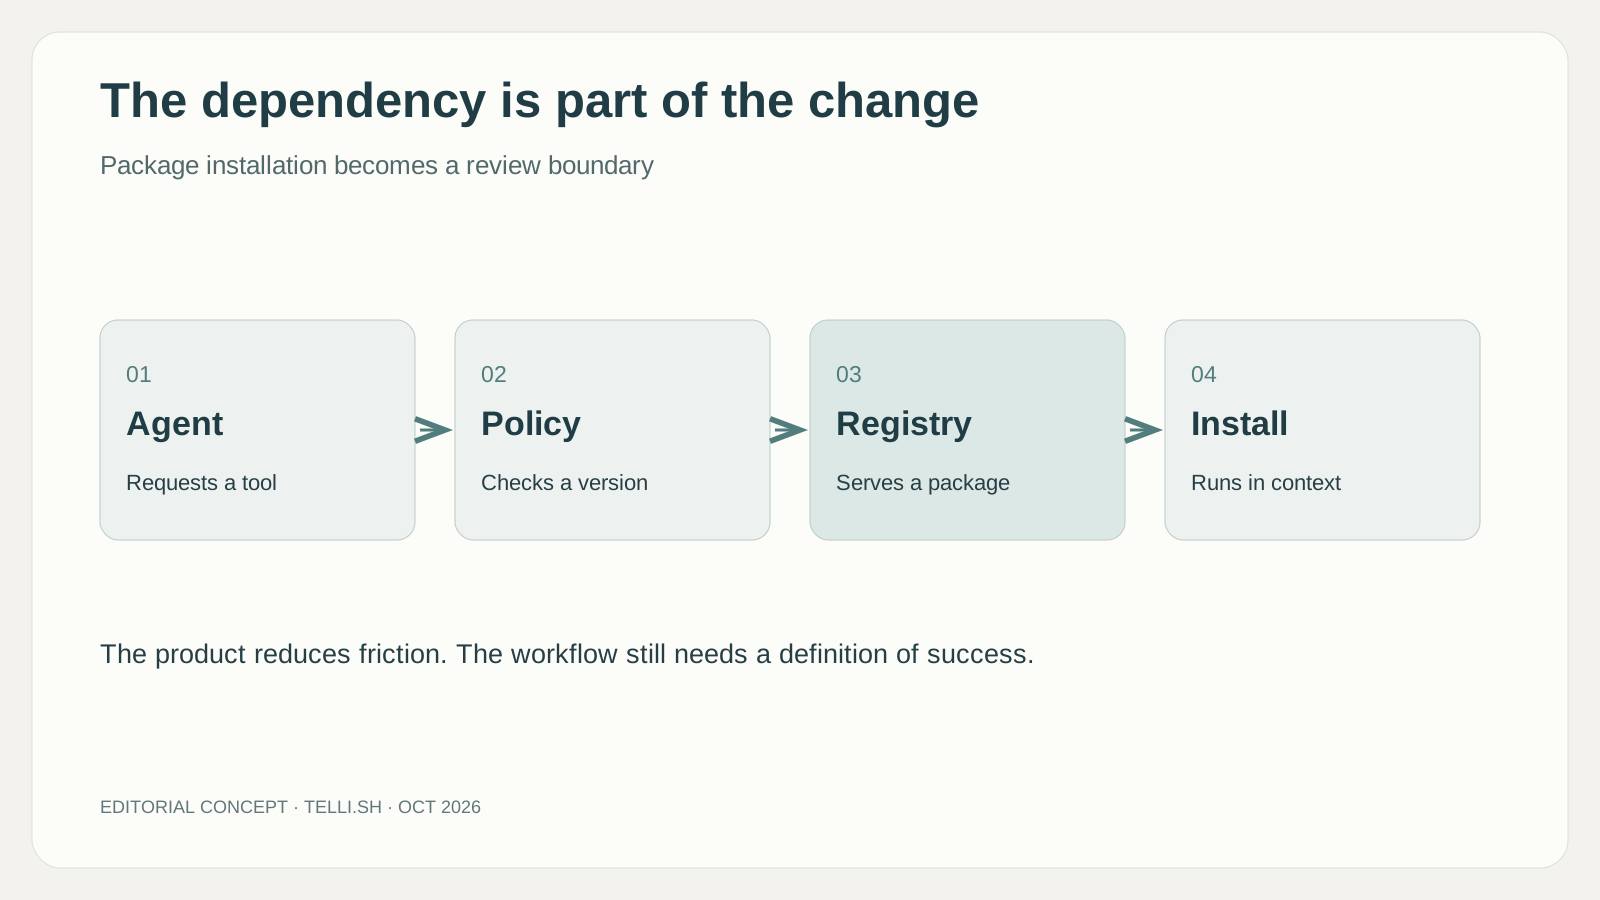
Infografica editoriale originale. Un percorso concettuale della richiesta, non un diagramma completo di distribuzione.
Cosa controlla l'anteprima e dove si applica
I controlli annunciati includono un'età minima del pacchetto, verifiche nella GitHub Advisory Database per malware o vulnerabilità e segnali della catena di fornitura come il declassamento delle attestazioni. Sia le richieste di metadati sia i download passano dal servizio quando l'endpoint è configurato per usarlo. Un flusso di eccezioni gestisce le richieste dei pacchetti bloccati dalla policy. Come funziona il firewall.
La documentazione GitHub descrive un'età minima configurabile da zero, che disabilita il controllo, a 365 giorni; il valore predefinito è un giorno. L'attesa dà tempo a nuove informazioni di emergere. Non trasforma un pacchetto in un artefatto sicuro quando scade l'orologio. La stessa documentazione spiega come le richieste bloccate compaiano nell'output di sviluppo e come chiedere un'eccezione. Documentazione sulla protezione degli endpoint.
La copertura merita attenzione quanto l'elenco dei controlli. L'anteprima non protegge automaticamente ogni dipendenza di ogni applicazione. Parte da npm e gli endpoint devono instradare le richieste attraverso il firewall. Un team con servizi Python, immagini container e applicazioni JavaScript deve ancora considerare diversi percorsi per gli artefatti. Anche in un progetto JavaScript, la domanda utile è quali richieste effettive seguano il percorso soggetto al controllo.
Anche le condizioni commerciali sono precise. Il servizio è gratuito durante l'anteprima, con prezzi a consumo previsti alla disponibilità generale. Questo rende l'anteprima un'occasione per comprenderne il comportamento operativo, non una base per presumere un costo zero permanente. Una prova rappresentativa dovrebbe includere le richieste di CI e agenti, non soltanto le occasionali installazioni manuali di uno sviluppatore. Stato di disponibilità e prezzi.
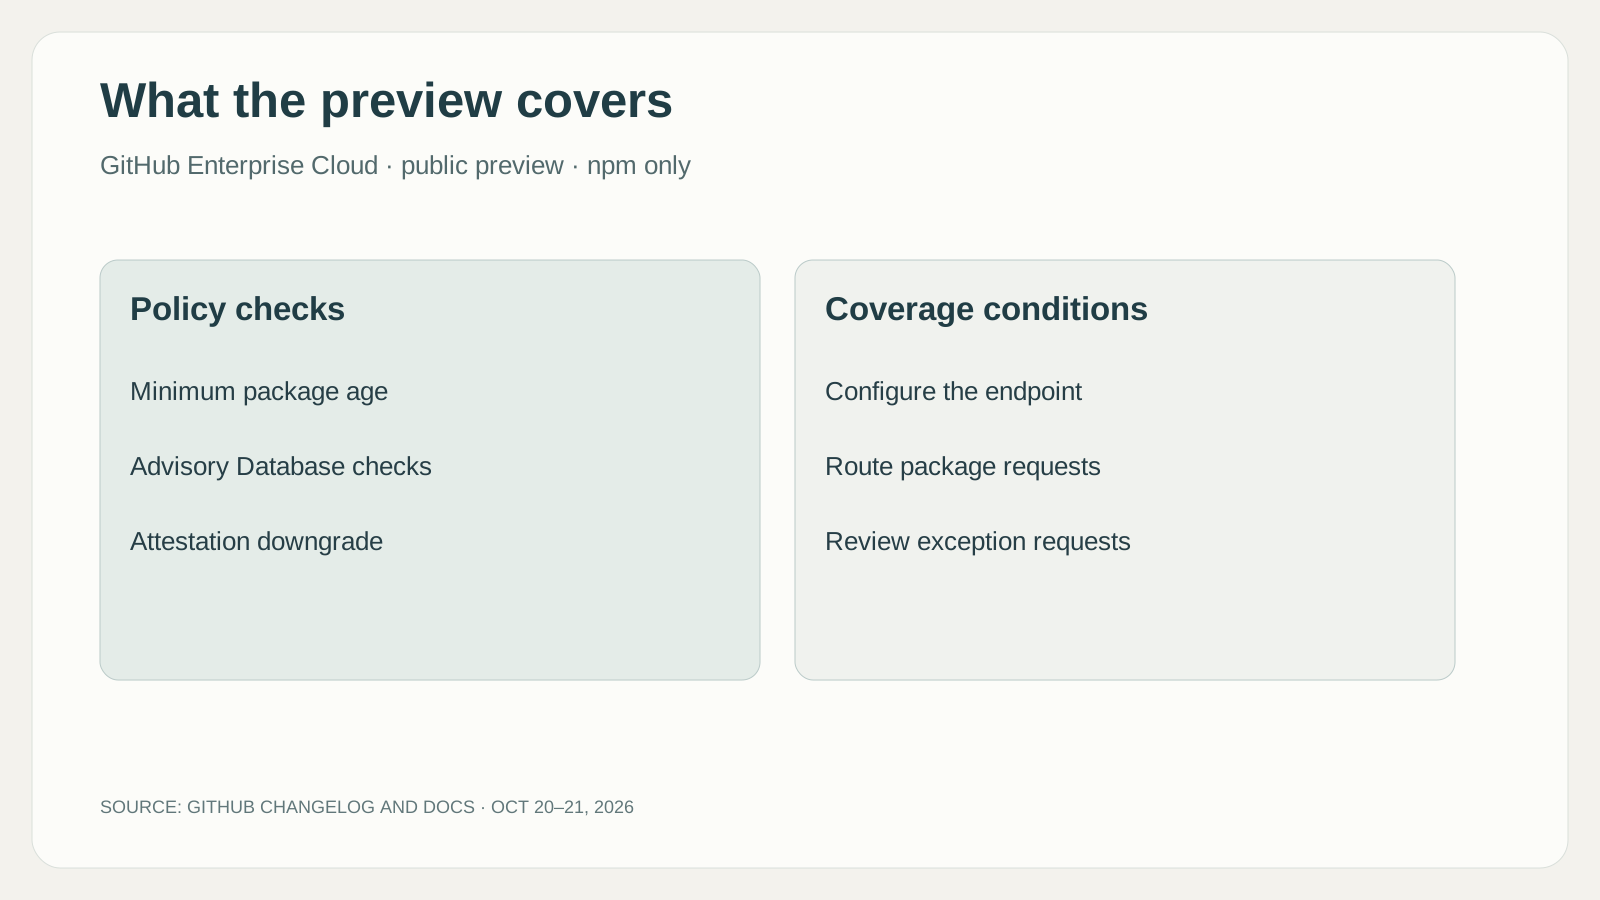
Infografica originale che riassume l'ambito annunciato. Supporto npm e idoneità Enterprise Cloud descrivono questa anteprima, non tutte le versioni future.
Perché gli agenti rendono questo confine più visibile
Il richiamo di un agente è passare da un'idea a un cambiamento funzionante con meno pause. Trovare una libreria, modificare una configurazione ed eseguire un test può diventare parte della stessa conversazione. La comodità comprime più decisioni in un'unica azione apparente: «implementa la funzione». La scelta della dipendenza può ricevere meno attenzione proprio perché l'intero processo sembra così efficiente.
Immaginiamo un compito illustrativo per aggiungere una piccola funzione di formattazione delle date. L'agente propone un nuovo pacchetto perché è la strada più rapida che riconosce. La revisione del codice dovrebbe comunque chiedere se il progetto risolva già il problema. Un firewall non può rispondere a quella domanda architetturale. Può applicare una regola distinta alla versione richiesta. Le due revisioni si completano: una chiede se aggiungere la dipendenza, l'altra se la richiesta rispetti la policy attuale.
Un secondo caso è un ramo di manutenzione guidato da un agente. Diversi pacchetti vengono aggiornati, i test eseguiti e il ramo sembra pronto. Se una versione è troppo recente per la policy, lo sviluppatore dovrebbe ricevere una ragione chiara e un passo successivo praticabile. Il blocco è utile se produce un'attesa ragionata o un'eccezione documentata. Lo è meno se l'agente interpreta l'errore come invito a cercare un percorso d'installazione non governato.
Il flusso deve quindi trattare un blocco di policy come informazione significativa. Gli agenti dovrebbero comunicare pacchetto bloccato, ragione e compito irrisolto. Non dovrebbero cambiare silenziosamente il progetto verso una dipendenza estranea soltanto per far riuscire l'installazione. Questa aspettativa appartiene al processo di sviluppo circostante; non significa che il firewall controlli ogni decisione successiva dell'agente.
Un periodo di attesa compra tempo e può ritardare una correzione utile
Il controllo dell'età minima racchiude un compromesso reale in una forma semplice. Aspettare dà a un artefatto appena pubblicato più tempo per attirare attenzione. Può anche ritardare un rilascio che risolve un problema grave. Un ritardo generalizzato è facile da spiegare, mentre un buon processo di eccezioni determina se il team sa reagire con criterio quando la regola normale si adatta male.
Consideriamo una build guasta a causa della regressione di una dipendenza. Poco dopo il manutentore pubblica una versione corretta. Può essere esattamente ciò che serve al team e ricadere comunque nel periodo di attesa. La revisione pertinente riguarda le prove che giustificano un'eccezione per quella situazione. Rimuovere silenziosamente la regola ovunque eliminerebbe il beneficio per il lavoro non collegato.
Conta anche il caso opposto. Un pacchetto che supera la regola dell'età può contenere un problema non ancora segnalato. L'attesa modifica l'esposizione, non sostituisce la comprensione della dipendenza né la limitazione delle risorse accessibili all'ambiente. Per questo un'installazione riuscita non dovrebbe concludere il ragionamento del team sulla catena di fornitura software.
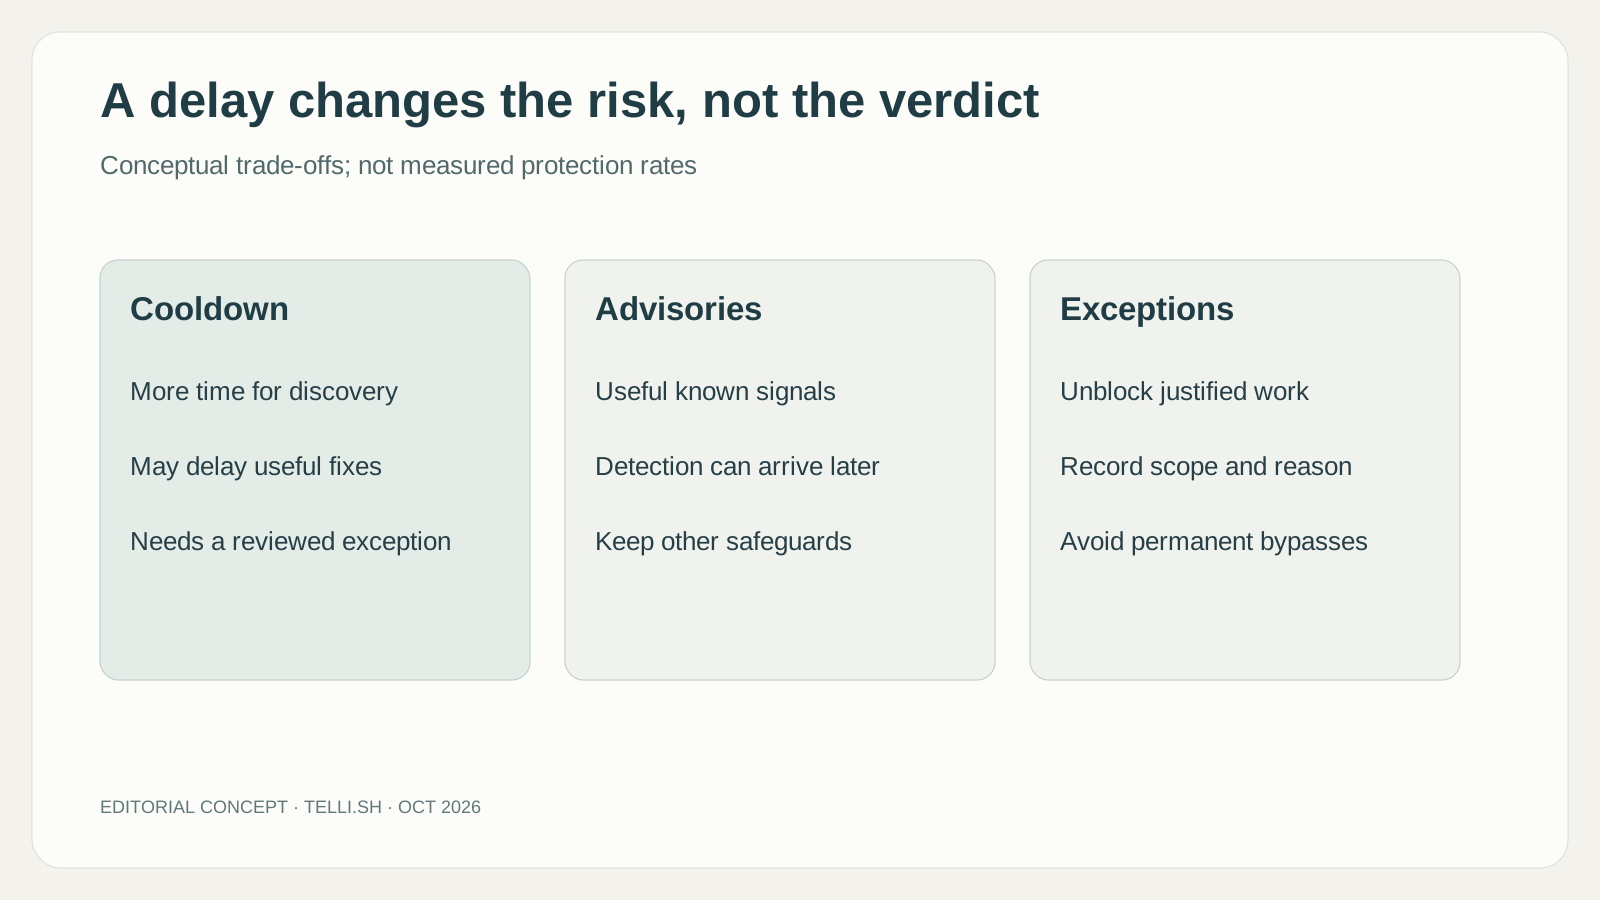
Confronto concettuale originale. Non mostra tassi di rilevamento misurati e non afferma che un pacchetto consentito sia sicuro.
Il processo di eccezione può decidere se la policy sopravvive
La regola di attesa cambia anche nel tempo in un modo diverso da un diff di codice. Una versione bloccata oggi può diventare ammissibile domani senza modifiche alla funzione proposta. Viceversa, nuove informazioni possono cambiare il risultato della policy per una versione già usata. Gli sviluppatori dovrebbero quindi conservare versione richiesta e motivo del blocco insieme al compito. Il registro rende comprensibile una decisione successiva. «Questa volta si è installato» descrive un tentativo; una scelta di dipendenza revisionata spiega cosa il team intendeva adottare e perché la considerava accettabile.
Le regole di sicurezza spesso falliscono socialmente prima di fallire tecnicamente. Se un blocco produce un errore inspiegato e una lunga attesa, le persone imparano a considerarlo un ostacolo. Se la ragione è visibile e l'eccezione può essere valutata da chi possiede il contesto giusto, lo stesso blocco diventa una pausa utile. Il flusso di richieste va valutato pensando a questa normale esperienza umana.
Un'eccezione significativa registra pacchetto e versione, perché servono, le prove pertinenti e l'ambito della decisione. Deve essere chiaro se l'approvazione riguardi una richiesta immediata o una modifica più ampia della policy. Altrimenti un'eccezione giustificata può diventare gradualmente una lacuna permanente che nessuno ricorda di aver creato.
Anche chi revisiona necessita di una strada pratica per decidere. «Per favore approva» non basta quando la dipendenza è sconosciuta. Il compito di sviluppo dovrebbe spiegare se il pacchetto sia essenziale, cosa cambi nella versione e se resti utilizzabile una versione già approvata. Sono pratiche proposte intorno al prodotto. Non implicano che il servizio fornisca automaticamente tutto quel contesto.
Per gli agenti, un buon rapporto sull'eccezione è un'occasione per diventare più utili. Invece di ritentare ripetutamente un'installazione, l'agente può preservare il lavoro completato e presentare l'esatto passaggio bloccato. La decisione umana diventa più piccola e revisionabile. Il guadagno è la continuità: il compito riprende dopo una decisione senza perdere il motivo della pausa.
Provenienza e controlli degli script rispondono a domande diverse
Il firewall si valuta meglio accanto ad altri due controlli della catena di fornitura. La documentazione sulla provenienza di npm descrive un collegamento verificabile al sorgente del pacchetto e alle istruzioni di build, avvertendo esplicitamente che non garantisce l'assenza di codice malevolo. La spiegazione delle attestazioni degli artefatti di GitHub descrive analogamente una provenienza di build firmata, con informazioni su repository, workflow e commit. Quei registri spiegano da dove arriva un artefatto; il firewall applica una policy alla possibilità di recuperare una versione richiesta attraverso il proprio endpoint.
La differenza conta durante un incidente. Un pacchetto appena pubblicato può avere una storia di build autentica e contenere comunque una modifica indesiderata. Uno più vecchio può non avere le prove che un team si aspetta dai manutentori. Un periodo di attesa, un controllo degli avvisi e un registro di provenienza forniscono osservazioni diverse. Combinarli può migliorare la base decisionale, ma nessun singolo indicatore verde stabilisce se il codice sia adatto a quella particolare applicazione.
| Controllo | Domanda a cui aiuta a rispondere | Cosa rimane fuori dalla risposta |
|---|---|---|
| Policy del firewall dei pacchetti | Questa versione richiesta può superare le regole configurate di acquisizione? | Se ogni comportamento del codice consentito sia appropriato |
| Provenienza o attestazione della build | Quale sorgente e processo registrato hanno prodotto l'artefatto? | Se quel sorgente esprima intenzioni affidabili |
| Restrizioni degli script d'installazione | Gli script del ciclo di vita possono essere eseguiti durante l'installazione? | Cosa faccia successivamente il codice importato dall'applicazione |
La terza riga deriva da un meccanismo separato. La guida alla configurazione npm afferma che ignore-scripts sopprime gli script specificati nei manifesti dei pacchetti, mentre uno richiesto esplicitamente, come npm test, esegue comunque il proprio obiettivo previsto. Può ridurre una classe di esecuzione durante l'installazione, ma può influire anche su pacchetti che richiedono legittimamente una build. È una capacità da valutare rispetto alle dipendenze, non un interruttore universale che rende innocuo qualsiasi pacchetto.
Manutentori e sviluppatori vivono la policy da lati opposti
Dietro questo meccanismo c'è una prospettiva costruttiva per i manutentori. I team che pubblicano build ripetibili e informazioni utili sui rilasci offrono agli utenti a valle più prove da esaminare. Una policy condivisa potrebbe rendere queste pratiche importanti in modo coerente per molti sviluppatori, anziché dipendere dalla memoria individuale di una regola informale. Il beneficio è un'acquisizione più prevedibile, purché regola ed eccezioni restino comprensibili alle persone coinvolte.
La stessa policy può apparire diversa all'autore di una correzione urgente. Un pacchetto pubblicato pochi minuti prima può risolvere esattamente il problema del cliente. Se la sola età lo blocca, il team applicativo necessita di un modo per esaminare il cambiamento e spiegare un'eccezione deliberata. Questo non invalida l'attesa. Mostra perché la qualità operativa del prodotto dipenda dalla possibilità di far passare un rilascio legittimo attraverso la revisione senza incoraggiare aggiramenti permanenti del percorso controllato.
Una valutazione illustrativa potrebbe seguire un aggiornamento normale e una riparazione urgente nella stessa organizzazione. Confronta le prove visibili a chi revisiona, il tempo necessario a comprendere la decisione e la registrazione dell'eccezione scelta. Includi una dipendenza con un passaggio d'installazione legittimo, così da distinguere policy di acquisizione e comportamento degli script. Sono attività di valutazione proposte, non risultati del nostro utilizzo dell'anteprima.
L'opportunità più ampia è un linguaggio comune per le scelte sulle dipendenze. Uno sviluppatore può chiedere se una versione sia troppo recente, coinvolta da informazioni note o priva della provenienza attesa, anziché ricevere un rifiuto inspiegato. Un manutentore può capire quali prove aiuterebbero. Un agente può ricevere uno stato di errore chiaro da comunicare anziché cercare ripetutamente un'altra via di download. La posizione di GitHub nello sviluppo potrebbe rendere prezioso questo coordinamento, anche quando le regole sono volutamente prudenti e il giudizio finale rimane all'organizzazione.
Un pacchetto consentito entra comunque in un ambiente con conseguenze
La posizione del firewall sul percorso di download è preziosa perché l'endpoint è dove verrà usato l'artefatto. Può contenere sorgenti, credenziali o accesso ad altri servizi. Una policy riduce una classe d'incertezza, mentre la progettazione dell'ambiente limita ciò che una decisione sbagliata può colpire. La domanda utile è come i controlli lavorino insieme nella configurazione di sviluppo reale.
Un runner CI con credenziali strettamente limitate presenta una situazione diversa da una workstation persistente con accesso a molti progetti. Una sandbox dell'agente che può soltanto modificare un checkout usa e getta differisce da una che raggiunge segreti di distribuzione. Gli esempi spiegano perché non si possa valutare un prodotto solo dai nomi dei controlli. La stessa dipendenza consentita può avere conseguenze molto diverse in ambienti diversi.
I team dovrebbero distinguere anche un evento di policy da un errore software. Un download bloccato, un'interruzione a monte e un pacchetto che si installa ma rompe un test richiedono rimedi diversi. Se tutti e tre appaiono all'agente come «installazione fallita», l'automazione può scegliere male come recuperare. Rapporti chiari aiutano a decidere se aspettare, chiedere un'eccezione o indagare sull'applicazione.
Il passo successivo è un'anteprima rappresentativa, non un lasciapassare
Una prova utile seguirebbe una workstation normale, un workflow Actions e un ambiente con agente attraverso il percorso della richiesta. Verificherebbe che gli endpoint previsti siano coperti, che un blocco rappresentativo dia una spiegazione utile e che un'eccezione approvata abbia l'ambito atteso. Sono criteri di valutazione suggeriti; non abbiamo gestito questa anteprima in un account enterprise di produzione.
La misura aziendale dovrebbe includere protezione e attrito. Conta gli eventi di policy che hanno prodotto una revisione utile, il tempo per risolvere falsi blocchi e i punti in cui le richieste sono sfuggite al percorso previsto. Stima il futuro costo a consumo da attività rappresentative quando saranno disponibili i prezzi pertinenti. Un controllo che crea una decisione gestibile al momento giusto può durare più di una policy aggressiva che tutti imparano ad aggirare.
GitHub package firewall è interessante perché riconosce l'acquisizione dei pacchetti come parte del cambiamento realizzato. Nello sviluppo assistito dall'IA, il diff del codice è solo una parte visibile del lavoro dell'agente. La dipendenza richiesta e l'ambiente che la riceve meritano attenzione specifica. L'anteprima offre un punto in cui trasformare quell'attenzione in policy, lasciando ai team la responsabilità di stabilire cosa sia una buona scelta di dipendenza.
Fonti
-
Anteprima pubblica di GitHub package firewall, 20 ottobre 2026.
-
Proteggere gli endpoint con package firewall, consultato il 21 ottobre 2026.
-
Provenienza npm e relativi limiti, consultato il 21 ottobre 2026.
-
Attestazioni degli artefatti GitHub, consultato il 21 ottobre 2026.
-
Configurazione degli script npm, consultato il 21 ottobre 2026.
Conserva il ragionamento dietro una scelta di dipendenza
Se desideri uno spazio separato per i collegamenti alle fonti e le tue note tecniche revisionate, Telli.sh è un'opzione. Apri il tuo spazio per gli appunti.