GitHub place un pare-feu devant l’installation des paquets
Le nouvel aperçu du pare-feu de GitHub place une décision de sécurité au moment où un agent ou un développeur récupère une dépendance. Son utilité dépend des règles, de la couverture et des exceptions.
Logotype GitHub provenant de Wikimedia Commons, classé sur ce site comme PD-textlogo. Il identifie l’entreprise ; ce n’est pas une capture du pare-feu de paquets. Redimensionné proportionnellement avec des marges neutres ; aucune approbation n’est suggérée.

Un agent de programmation propose un raccourci utile : installer un paquet, ajouter quelques lignes et lancer les tests. Le changement visible peut être assez petit pour être relu en une minute. Pourtant, la dépendance introduit une décision distincte dans la session. Quelqu’un choisit un artefact externe qui entrera dans l’environnement du développeur ou dans la compilation. Relire la fonction générée ne répond pas complètement à cette seconde question.
Le 20 octobre, GitHub a lancé son pare-feu de paquets en aperçu public pour les clients Enterprise Cloud, y compris ceux utilisant la résidence des données. Les terminaux configurés font passer les demandes de paquets par des contrôles de politique avant leur récupération dans les registres amont. Le premier écosystème est npm. Cette fonction commerciale de sécurité concerne particulièrement le développement assisté par IA : à mesure que les agents facilitent l’ajout de dépendances, l’installation devient un point plus important pour appliquer une règle commune. Annonce de GitHub.
Notre lecture : avancer une décision peut être utile si la frontière est réelle et les exceptions utilisables. Le pare-feu doit être jugé comme une couche de politique dans un processus de développement. Autoriser un paquet ne prouve pas son innocuité ; le bloquer ne constitue pas, à lui seul, un verdict sur son mainteneur.
Le nouveau produit précède un processus GitHub familier
GitHub est une plateforme d’hébergement de code et de collaboration, avec demandes de fusion, workflows Actions automatisés et outils de sécurité autour du développement. Le nouveau pare-feu vise le moment où un poste, un runner ou un agent demande un paquet. Il intervient donc ailleurs que dans la relecture d’une demande de fusion ou la réparation d’un code déjà présent dans un dépôt.
Cette distinction passe facilement inaperçue dans une annonce de sécurité chargée. Un agent correcteur peut modifier le code applicatif vulnérable. Un pare-feu de paquets peut appliquer une politique à une demande de dépendance avant que l’artefact atteigne le terminal configuré. Ils traitent des parties différentes du même processus : réussir dans l’une ne supprime pas l’intérêt d’inspecter l’autre.
Pour une équipe utilisant des agents, l’intérêt pratique est la cohérence. Un développeur humain peut se souvenir que l’organisation évite les dépendances tout juste publiées pendant un court délai. Une nouvelle session d’agent n’a pas forcément cette habitude. Une règle imposée sur le trajet des requêtes s’applique sans devoir la répéter dans chaque prompt. C’est la contribution la plus intéressante du produit : transformer une préférence organisationnelle en contrainte opérationnelle.
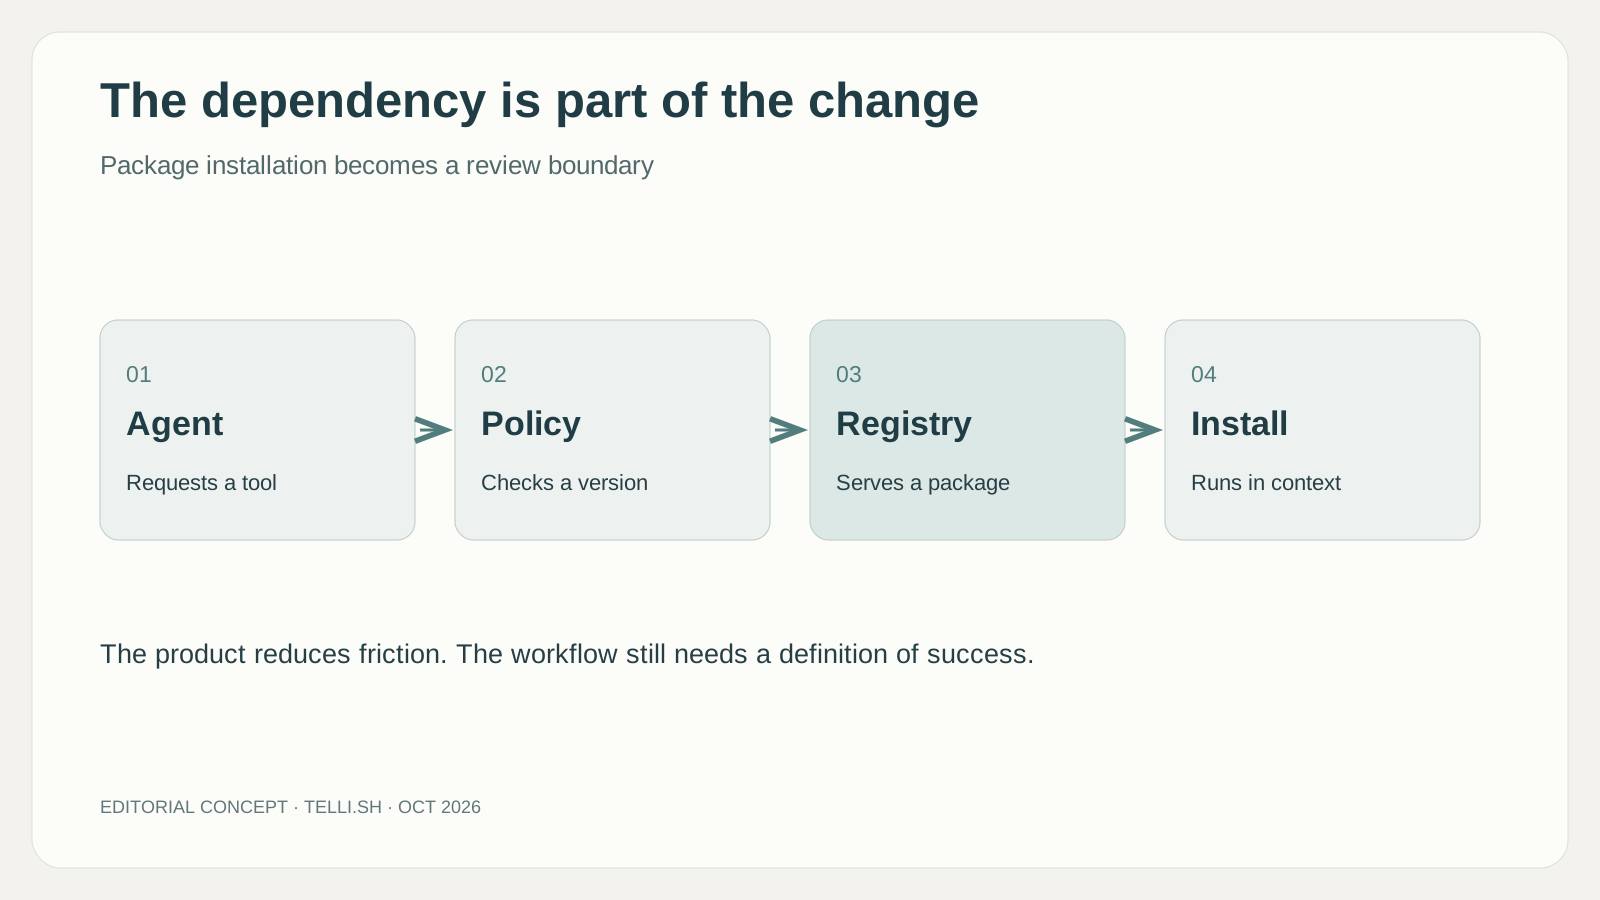
Infographie éditoriale originale. Trajet conceptuel d’une requête, pas schéma complet de déploiement.
Ce que l’aperçu contrôle et où il s’applique
Les contrôles annoncés comprennent un âge minimal des paquets, des vérifications dans la GitHub Advisory Database concernant logiciels malveillants ou vulnérabilités, et des signaux de chaîne d’approvisionnement tels qu’une dégradation des attestations. Les demandes de métadonnées comme les téléchargements passent par le service lorsque le terminal est configuré pour l’utiliser. Un processus d’exception gère les demandes de paquets bloqués par la politique. Fonctionnement du pare-feu.
La documentation de GitHub décrit un âge minimal configurable de zéro, qui désactive ce contrôle, à 365 jours ; la valeur par défaut est un jour. Cette attente laisse le temps à de nouvelles informations d’apparaître. Elle ne rend pas un paquet sûr à son expiration. La même documentation explique l’affichage des blocages dans les sorties de développement et la demande d’exception. Documentation de protection des terminaux.
La couverture mérite autant d’attention que la liste des vérifications. L’aperçu ne protège pas automatiquement chaque dépendance de chaque application. Il commence par npm et exige que les terminaux acheminent leurs requêtes par le pare-feu. Une équipe combinant services Python, images de conteneur et applications JavaScript doit encore considérer plusieurs trajets d’artefacts. Même dans un projet JavaScript, la question utile est de savoir quelles requêtes empruntent réellement le chemin contrôlé.
Les conditions commerciales sont elles aussi précises. Le service est gratuit pendant l’aperçu, avec une tarification à l’usage prévue à la disponibilité générale. L’aperçu permet donc de comprendre le fonctionnement, pas de présumer un coût nul permanent. Un essai représentatif doit inclure les requêtes de l’intégration continue et des agents, pas seulement les installations manuelles occasionnelles. Disponibilité et état de la tarification.
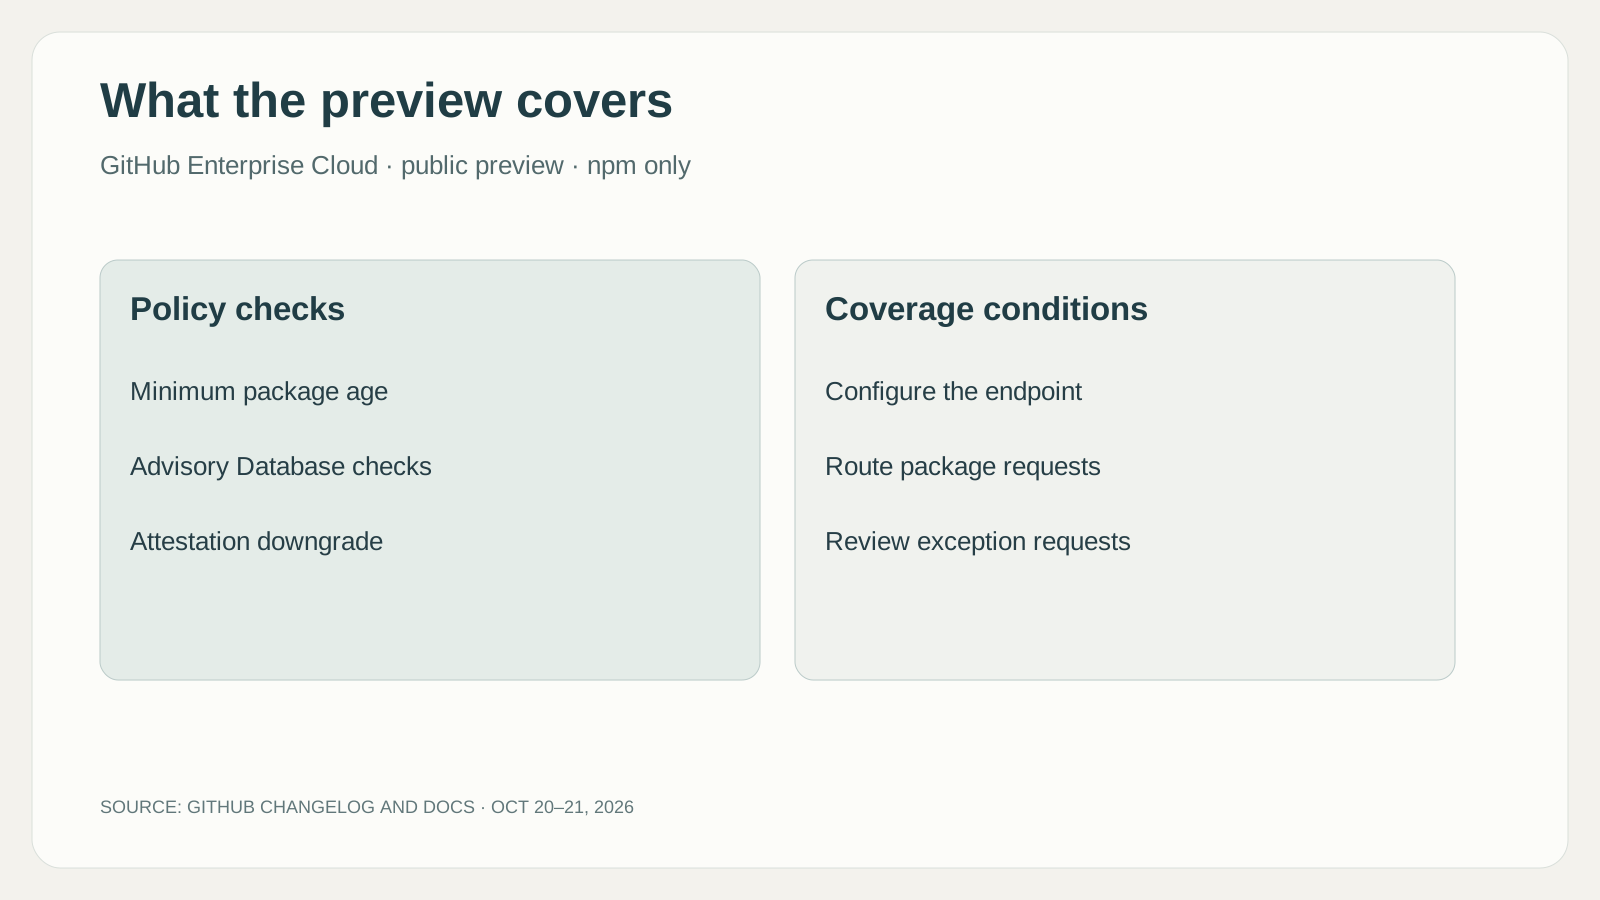
Infographie originale résumant le périmètre annoncé. La prise en charge de npm et l’éligibilité Enterprise Cloud décrivent cet aperçu, pas toutes les versions futures.
Pourquoi les agents rendent cette frontière plus visible
L’attrait d’un agent est de passer d’une idée à un changement fonctionnel avec moins de pauses. Trouver une bibliothèque, modifier une configuration et lancer un test peuvent appartenir à la même conversation. Cette commodité compacte plusieurs décisions dans une action apparente : « implémenter la fonctionnalité ». Le choix de dépendance peut recevoir moins d’attention précisément parce que le processus global paraît efficace.
Imaginons l’ajout d’une petite fonction de formatage de date. L’agent propose un nouveau paquet parce qu’il y voit la voie la plus rapide. La relecture doit toujours demander si le projet ne résout pas déjà ce problème. Le pare-feu ne répond pas à cette question architecturale. Il applique une autre règle à la version demandée. Les deux examens sont complémentaires : faut-il ajouter cette dépendance, et cette requête respecte-t-elle la politique actuelle de l’organisation ?
Autre cas : une branche de maintenance pilotée par agent. Plusieurs paquets sont mis à jour, les tests passent, la branche semble prête. Si une version demandée est trop récente, le développeur doit recevoir une raison claire et une suite possible. Le blocage aide s’il produit une attente réfléchie ou une exception documentée. Il aide moins si l’agent interprète l’échec comme une invitation à chercher une voie d’installation non gouvernée.
Le processus doit donc traiter un blocage de politique comme une information significative. Les agents devraient pouvoir signaler le paquet, la raison et la tâche non résolue. Ils ne devraient pas changer discrètement le projet pour une dépendance sans rapport afin de réussir l’installation. Cette attente concerne le processus environnant ; elle ne signifie pas que le pare-feu contrôle toutes les décisions ultérieures d’un agent.
Un délai achète du temps et peut retarder une correction utile
L’âge minimal exprime simplement un vrai compromis. Attendre donne davantage de temps à l’examen d’un nouvel artefact. Cela peut aussi retarder une sortie corrigeant un problème grave. Un délai général est facile à expliquer ; la qualité des exceptions détermine si l’équipe réagit intelligemment lorsque la règle ordinaire convient mal.
Prenons une équipe dont la compilation est cassée par une régression de dépendance. Un mainteneur publie peu après une version corrigée. Cette version peut être exactement ce qu’il faut, tout en restant dans le délai d’attente. La question est de savoir si les preuves justifient une exception dans cette situation. Supprimer silencieusement la règle partout abandonnerait son bénéfice pour les autres travaux.
L’inverse compte aussi. Un paquet respectant la règle d’âge peut encore contenir un problème non signalé. Attendre modifie l’exposition ; cela ne remplace pas la compréhension de la dépendance ou la limitation des accès de l’environnement. C’est pourquoi une installation réussie ne doit pas terminer le raisonnement sur la chaîne logicielle.
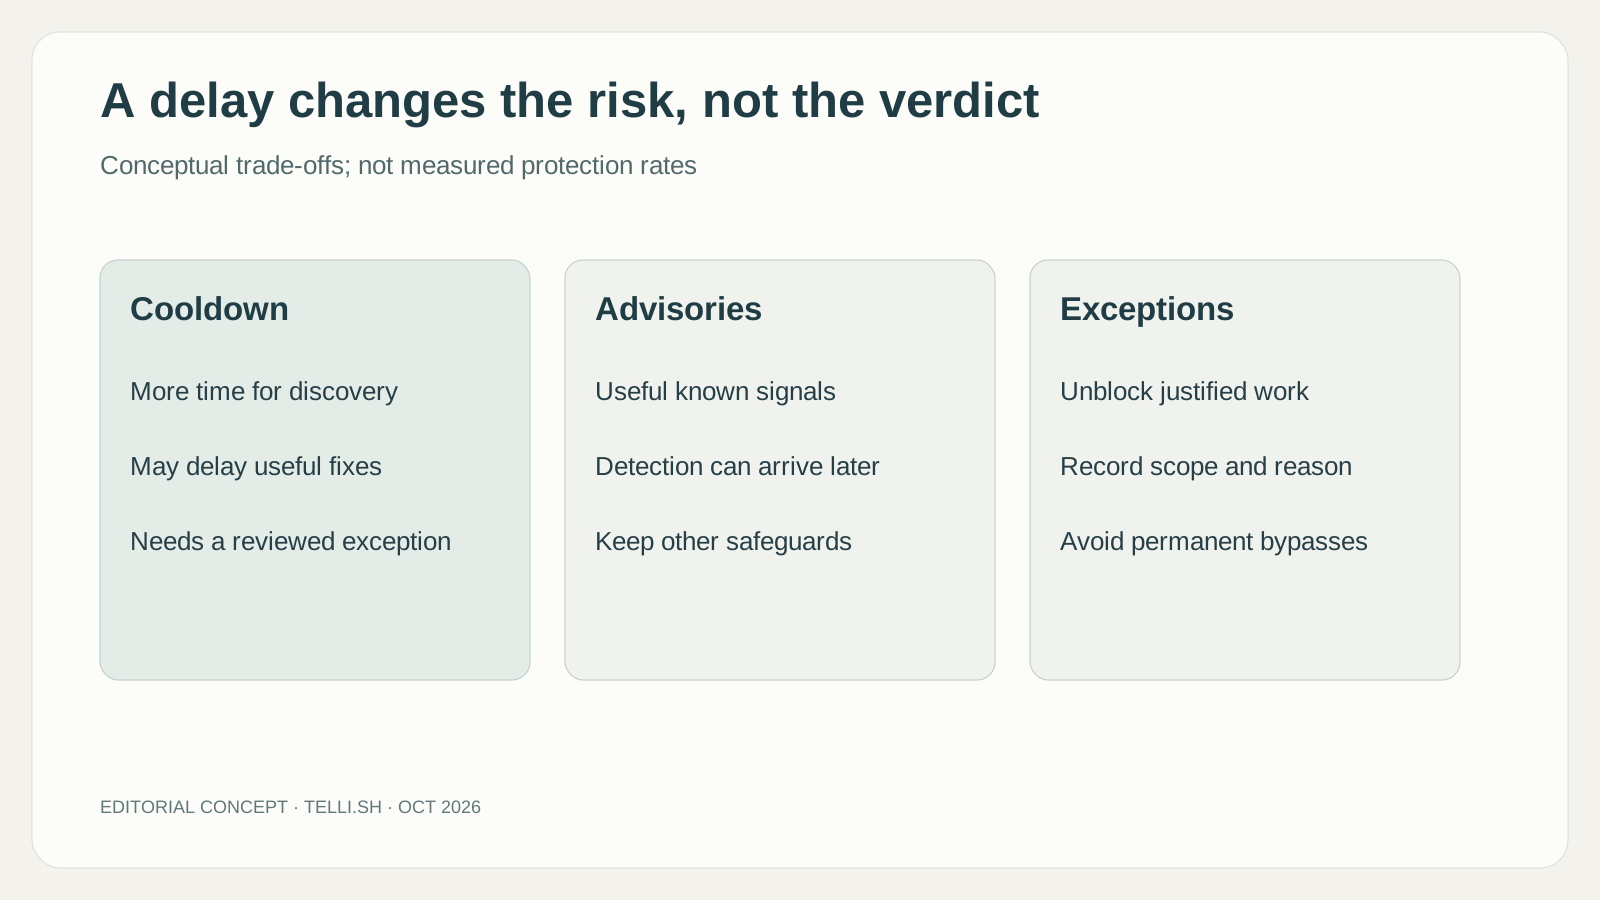
Comparaison conceptuelle originale. Elle ne représente pas de taux de détection mesurés et ne prétend pas qu’un paquet autorisé est sûr.
Le processus d’exception peut décider de la survie de la politique
La règle d’attente évolue avec le temps, contrairement à un diff de code. Une version bloquée aujourd’hui peut devenir admissible demain sans changement de la fonction proposée. Inversement, une nouvelle information peut changer le résultat pour une version déjà utilisée. Les développeurs devraient donc garder la version demandée et la raison du blocage avec la tâche. Cette trace rend une décision ultérieure compréhensible. « Cette fois, l’installation a réussi » décrit une tentative ; un choix de dépendance examiné explique ce que l’équipe voulait adopter et pourquoi elle le jugeait acceptable.
Les règles de sécurité échouent souvent socialement avant d’échouer techniquement. Un blocage produisant une erreur inexpliquée et une longue attente apprend aux gens à voir le contrôle comme un obstacle. Si la raison est visible et l’exception examinable par une personne disposant du contexte, le même blocage devient une pause utile. Le processus du nouveau produit doit être évalué à partir de cette expérience humaine ordinaire.
Une exception significative consigne le paquet et sa version, sa nécessité, les preuves pertinentes et la portée de la décision. Il doit être clair si l’approbation concerne une requête immédiate ou un changement de politique plus large. Sinon, une exception justifiée peut devenir progressivement une lacune permanente dont personne ne se rappelle l’origine.
Le relecteur doit aussi disposer d’un chemin pratique vers la décision. « Merci d’approuver » ne suffit pas lorsque la dépendance est inconnue. La tâche doit expliquer si le paquet est essentiel, ce qui change dans cette version et si une version déjà approuvée reste utilisable. Ce sont des pratiques proposées autour du produit, pas la promesse que le service fournit automatiquement tout ce contexte.
Pour un agent, un bon rapport d’exception est une occasion d’être plus utile. Plutôt que répéter l’installation, il peut préserver le travail accompli et présenter l’étape exacte qui bloque. La décision humaine devient plus petite et plus facile à examiner. Le gain est la continuité : le travail reprend après décision sans perdre la raison de la pause.
La provenance et les contrôles de scripts répondent à d’autres questions
Le pare-feu est plus facile à évaluer aux côtés de deux autres contrôles. La documentation npm sur la provenance décrit un lien vérifiable vers les sources et instructions de construction d’un paquet, tout en avertissant explicitement que la provenance ne garantit pas l’absence de code malveillant. L’explication des attestations d’artefacts de GitHub décrit de même une provenance signée, avec dépôt, workflow et commit. Ces traces expliquent l’origine d’un artefact ; le pare-feu applique une politique à la récupération d’une version demandée par son terminal.
La différence compte pendant un incident. Un paquet récent peut avoir un historique authentique et contenir un changement indésirable. Un paquet ancien peut manquer des preuves attendues de ses mainteneurs. Délai, contrôle d’alertes et provenance apportent chacun une observation distincte. Les combiner améliore la décision, mais aucun voyant vert unique ne tranche l’adéquation du code à une application donnée.
| Contrôle | Question qu’il aide à résoudre | Ce qui reste hors de cette réponse |
|---|---|---|
| Politique du pare-feu de paquets | Cette version peut-elle franchir les règles d’acquisition configurées ? | Si chaque comportement du code autorisé est approprié |
| Provenance de construction ou attestation | Quelles sources et quel processus enregistrés ont produit l’artefact ? | Si ces sources expriment une intention digne de confiance |
| Restrictions des scripts d’installation | Les scripts du cycle de vie peuvent-ils s’exécuter pendant l’installation ? | Ce que fait ensuite le code importé par l’application |
La troisième ligne correspond à un mécanisme séparé. La référence de configuration npm précise que ignore-scripts supprime les scripts définis dans les manifestes, tandis qu’un script demandé explicitement, comme npm test, exécute toujours sa cible prévue. Cela réduit une classe d’exécution à l’installation, mais peut affecter les paquets nécessitant légitimement une étape de construction. C’est une capacité à évaluer face aux dépendances, pas un interrupteur universel rendant tout paquet inoffensif.
Mainteneurs et développeurs vivent la politique de côtés opposés
Un point de vue constructif des mainteneurs se trouve derrière ces mécanismes. Les équipes publiant des constructions reproductibles et des informations de version utiles donnent davantage de preuves aux utilisateurs en aval. Une politique commune pourrait valoriser ces pratiques de manière cohérente auprès de nombreux développeurs, plutôt que dépendre du souvenir individuel d’une règle informelle. Le bénéfice est une acquisition plus prévisible, si la règle et ses exceptions restent compréhensibles pour les personnes concernées.
La même politique paraît différente à l’auteur d’une correction urgente. Un paquet publié quelques minutes auparavant peut résoudre exactement le problème d’un client. Si son seul âge le bloque, l’équipe applicative a besoin d’examiner le changement et d’expliquer une exception volontaire. Cela n’invalide pas le délai. Cela montre que la qualité opérationnelle dépend du passage des sorties légitimes par un examen qui n’encourage pas les contournements permanents.
Une évaluation illustrative pourrait suivre une mise à jour ordinaire et une réparation urgente dans la même organisation. Comparez les preuves visibles au relecteur, le temps nécessaire pour comprendre la décision et l’enregistrement de l’exception. Incluez une dépendance dotée d’une étape d’installation légitime pour distinguer politique d’acquisition et exécution des scripts. Ce sont des tâches d’évaluation proposées, pas des résultats de notre utilisation de l’aperçu.
L’occasion plus large est un langage commun pour les décisions de dépendance. Un développeur peut demander si une version est trop récente, touchée par une information connue ou dépourvue de provenance attendue, plutôt que recevoir un refus inexpliqué. Un mainteneur voit quelles preuves aideraient. Un agent reçoit un état d’échec clair à signaler, au lieu d’essayer d’autres chemins de téléchargement. La position de GitHub peut rendre cette coordination précieuse, même avec des règles volontairement conservatrices et un jugement final appartenant à l’organisation.
Un paquet autorisé entre encore dans un environnement où ses effets comptent
La position du pare-feu sur le trajet du téléchargement importe parce que le terminal utilisera l’artefact. Il peut contenir du code source, des identifiants ou des accès à d’autres services. La politique réduit une classe d’incertitude ; la conception de l’environnement limite les effets d’un mauvais choix. La question utile est leur coopération dans le dispositif réel de développement.
Un runner d’intégration continue avec des identifiants restreints diffère d’un poste durable donnant accès à de nombreux projets. Un bac à sable d’agent limité à un checkout jetable diffère d’un autre atteignant les secrets de déploiement. Ces exemples expliquent pourquoi les noms des contrôles ne suffisent pas à évaluer le produit. La même dépendance autorisée peut avoir des conséquences très différentes selon l’environnement.
Les équipes doivent aussi distinguer événement de politique et panne logicielle. Un téléchargement bloqué, une panne amont et un paquet installé qui casse un test réclament des remèdes distincts. Si les trois apparaissent à l’agent comme « échec de l’installation », il peut choisir une mauvaise récupération. Un rapport clair aide à décider d’attendre, de demander une exception ou d’enquêter sur l’application.
La prochaine étape est un aperçu représentatif, pas un label rassurant
Un essai utile suivrait un poste ordinaire, un workflow Actions et un environnement d’agent sur le trajet des requêtes. Vérifiez que les terminaux voulus sont couverts, qu’un blocage représentatif fournit une explication utile et qu’une exception approuvée a la portée attendue. Ce sont des critères suggérés ; nous n’avons pas exploité cet aperçu dans un compte d’entreprise en production.
La mesure commerciale doit comprendre protection et friction. Comptez les événements ayant produit une relecture utile, le temps de résolution des faux blocages et les endroits où les demandes échappent au trajet voulu. Estimez le coût futur d’après une activité représentative lorsque la tarification sera connue. Un contrôle produisant une décision gérable au bon moment peut durer davantage qu’une politique agressive que chacun apprend à contourner.
Le pare-feu de GitHub est intéressant parce qu’il reconnaît l’acquisition d’un paquet comme une partie du changement effectué. En développement assisté par IA, le diff n’est qu’une pièce visible du travail de l’agent. La dépendance demandée et l’environnement qui la reçoit méritent leur attention propre. L’aperçu offre un endroit pour transformer cette attention en politique, tout en laissant aux équipes la responsabilité de définir un bon choix de dépendance.
Sources
-
Aperçu public du pare-feu de paquets de GitHub, 20 octobre 2026.
-
Protéger les terminaux avec le pare-feu de paquets, consulté le 21 octobre 2026.
-
Provenance npm et ses limites, consulté le 21 octobre 2026.
-
Attestations d’artefacts GitHub, consulté le 21 octobre 2026.
-
Configuration des scripts npm, consulté le 21 octobre 2026.
Conservez le raisonnement derrière un choix de dépendance
Si vous cherchez un espace séparé pour vos liens sources et vos notes techniques vérifiées, Telli.sh est une possibilité. Ouvrir votre espace de notes.