GitHub coloca un cortafuegos delante de la instalación de paquetes
La nueva versión preliminar del cortafuegos de paquetes de GitHub lleva una decisión de seguridad al momento de obtener una dependencia. Su utilidad depende de la política, la cobertura y un proceso de excepciones viable.
Logotipo de texto de GitHub obtenido de Wikimedia Commons, donde se clasifica como PD-textlogo. Se utiliza para identificar a la empresa; no es una captura de package firewall. Redimensionado proporcionalmente con márgenes neutros; no implica respaldo de la empresa.

Un agente de programación propone un atajo útil: instalar un paquete, añadir unas líneas y ejecutar las pruebas. El cambio visible puede ser lo bastante pequeño para revisarlo en un minuto. Sin embargo, la dependencia introduce otra decisión en la sesión. Alguien elige un artefacto externo que entrará en el entorno del desarrollador o en la compilación. Revisar la función generada no responde por completo a esa segunda cuestión.
El 20 de octubre, GitHub presentó package firewall en versión preliminar pública para clientes de Enterprise Cloud, incluidos los que utilizan residencia de datos. Los equipos configurados dirigen las solicitudes de paquetes a través de comprobaciones de política antes de obtenerlos de los registros de origen. El ecosistema inicial es npm. Es una función comercial de seguridad especialmente relevante para el desarrollo asistido por IA: cuando los agentes facilitan añadir dependencias, el momento de instalación se vuelve más importante para aplicar una regla compartida. Anuncio de GitHub.
Nuestra lectura: adelantar una decisión puede ser útil si la frontera es real y las excepciones son utilizables. Debe juzgarse el cortafuegos como una capa de políticas dentro del desarrollo. Permitir un paquete no equivale a demostrar que su contenido es inocuo, y bloquearlo tampoco constituye por sí solo un veredicto sobre quien lo mantiene.
El nuevo producto se sitúa antes de un flujo conocido de GitHub
GitHub es una plataforma de alojamiento de código y colaboración, con solicitudes de incorporación, flujos automatizados de Actions y herramientas de seguridad alrededor del desarrollo. El nuevo cortafuegos se concentra en qué sucede cuando una estación de trabajo, un ejecutor o un agente de programación solicita un paquete. Se sitúa, por tanto, en un punto distinto al de revisar una solicitud de incorporación o proponer una reparación al código que ya está en el repositorio.
La distinción puede pasar desapercibida entre tantos anuncios de seguridad. Un agente que corrige código puede ayudar a modificar código de aplicación vulnerable. Un cortafuegos de paquetes puede aplicar políticas a una petición de dependencia antes de que el artefacto llegue al equipo configurado. Abordan partes distintas del mismo proceso, de modo que el éxito en una no elimina la necesidad de inspeccionar la otra.
Para un equipo que utiliza agentes, el atractivo práctico es la consistencia. Una persona puede recordar que la organización evita durante un breve periodo una dependencia recién publicada. Una sesión nueva de un agente quizá no conserve esa costumbre. Una regla aplicada en la ruta de solicitud funciona sin depender de repetir la política en cada prompt. Esa es su contribución más interesante: convertir una preferencia organizativa en una restricción operativa.
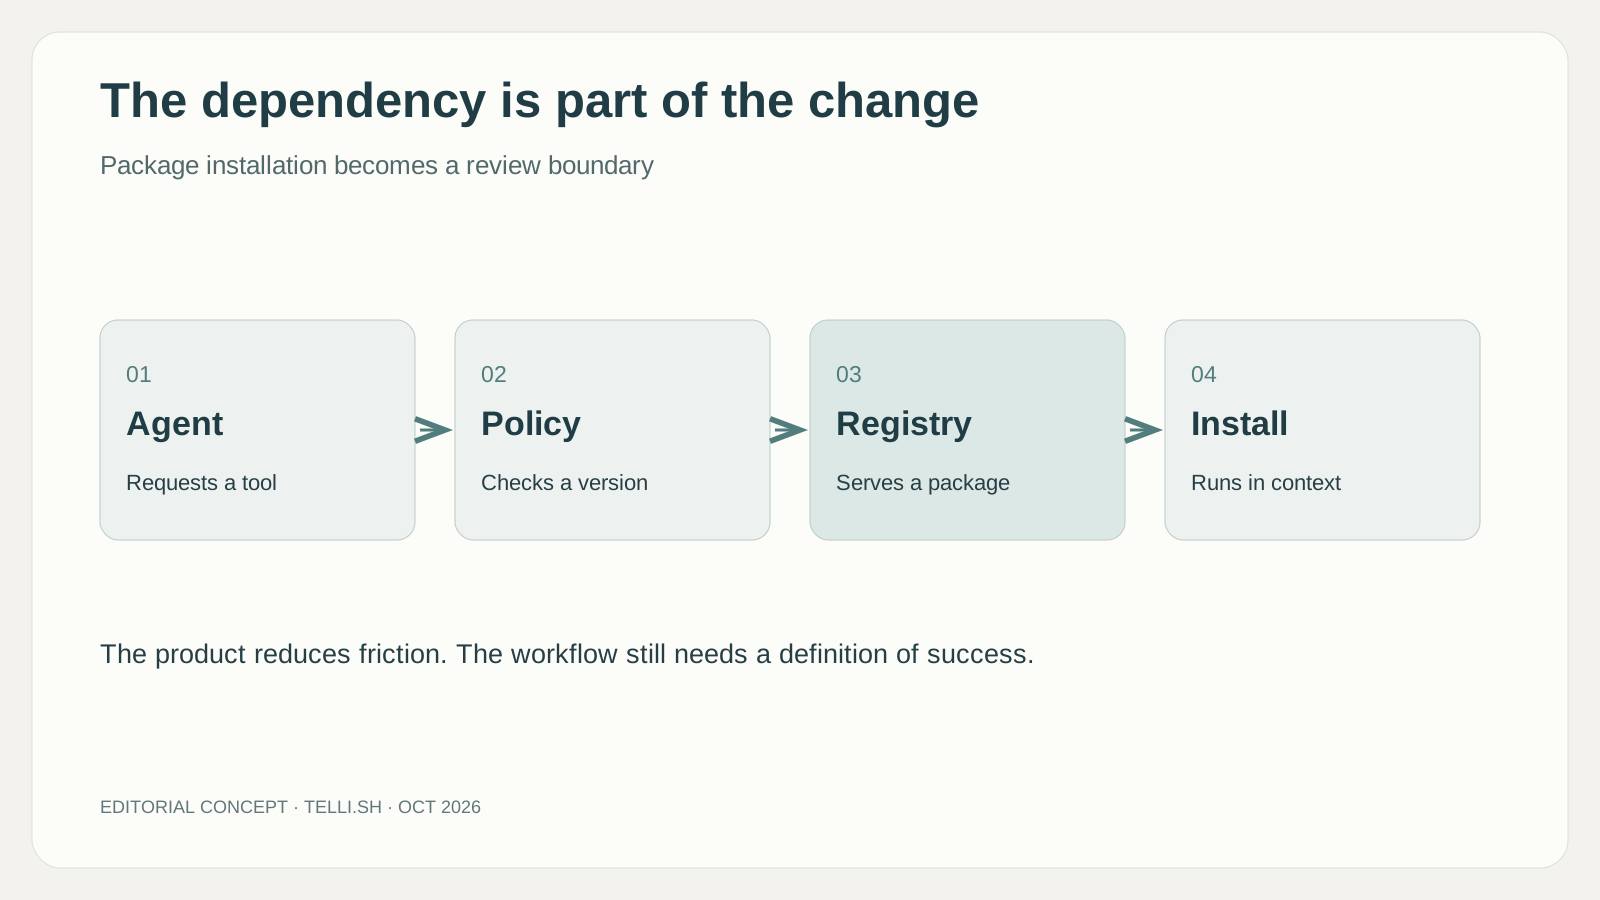
Infografía editorial original. Representa una ruta conceptual de solicitud, no un diagrama completo de despliegue.
Qué comprueba la versión preliminar y dónde se aplica
Los controles anunciados incluyen una antigüedad mínima del paquete, comprobaciones de malware o vulnerabilidades en GitHub Advisory Database y señales de cadena de suministro, como degradaciones en las atestaciones. Tanto las solicitudes de metadatos como las descargas pasan por el servicio cuando el equipo está configurado para utilizarlo. Un flujo de excepciones gestiona las solicitudes de paquetes bloqueados por la política. Cómo funciona el cortafuegos.
La documentación de GitHub describe una antigüedad mínima configurable entre cero, que desactiva el control, y 365 días; el valor predeterminado es un día. La espera da tiempo a que aparezca información nueva. No transforma el paquete en un artefacto seguro cuando vence el plazo. La misma documentación explica cómo se muestran las solicitudes bloqueadas en la salida de desarrollo y cómo pedir una excepción. Documentación de protección de equipos.
La cobertura merece tanta atención como la lista de comprobaciones. La versión preliminar no protege automáticamente toda dependencia de toda aplicación. Empieza por npm y los equipos deben dirigir sus solicitudes a través del cortafuegos. Un equipo con servicios Python, imágenes de contenedor y aplicaciones JavaScript sigue teniendo varias rutas de artefactos distintas. Incluso dentro de un proyecto JavaScript, la pregunta útil es qué solicitudes reales siguen la ruta controlada.
Las condiciones comerciales también son concretas. El servicio es gratuito durante la versión preliminar y se prevén precios por uso cuando llegue la disponibilidad general. La prueba sirve para comprender su comportamiento operativo, no para asumir coste cero permanente. Un ensayo representativo debería incluir las solicitudes de CI y de los agentes, no solo las instalaciones manuales ocasionales de un desarrollador. Estado de disponibilidad y precios.
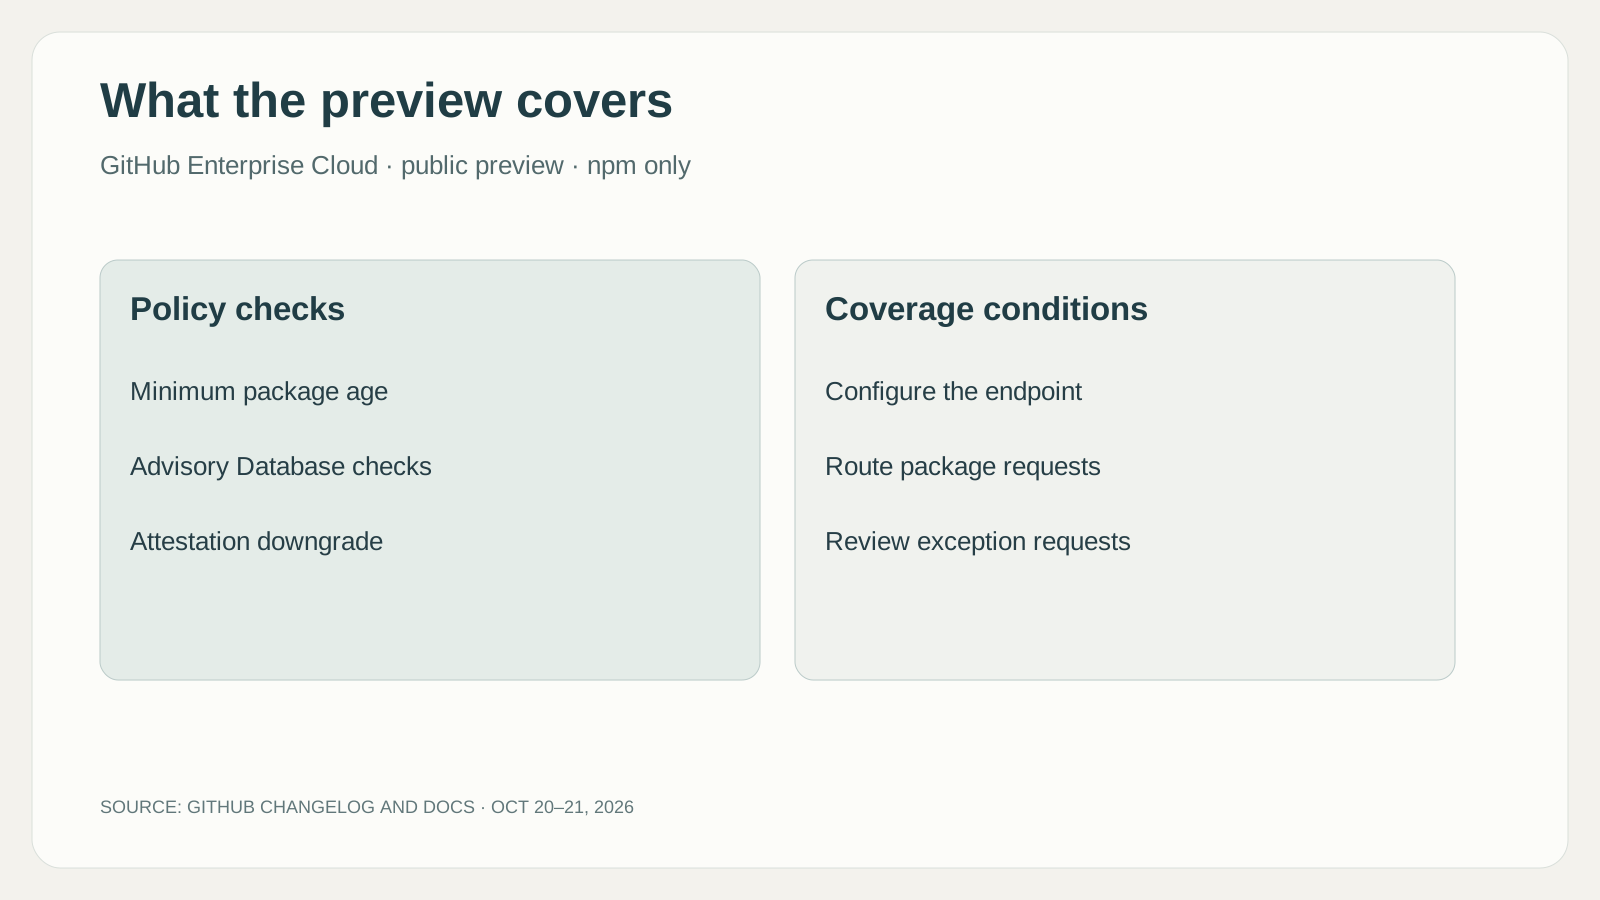
Infografía original que resume el alcance anunciado. La compatibilidad con npm y el requisito Enterprise Cloud describen esta versión preliminar, no todas las futuras.
Por qué los agentes hacen más visible esta frontera
El atractivo de un agente consiste en pasar de una idea a un cambio funcional con menos pausas. Buscar una biblioteca, cambiar una configuración y ejecutar una prueba puede formar parte de la misma conversación. Esa comodidad comprime varias decisiones en una acción aparente: «implementar la función». La decisión sobre la dependencia puede recibir menos atención precisamente porque el proceso parece tan eficiente.
Imaginemos una tarea ilustrativa para añadir una pequeña función de formato de fechas. El agente propone un paquete porque es el camino más rápido que reconoce. La revisión del código aún debe preguntar si el proyecto ya resuelve el problema. Un cortafuegos no responde a esa cuestión arquitectónica. Puede aplicar una regla distinta a la versión solicitada. Las dos revisiones se complementan: una pregunta si añadir la dependencia; la otra, si la petición cumple la política actual.
Un segundo caso es una rama de mantenimiento gestionada por un agente. Se actualizan varios paquetes, se ejecutan pruebas y la rama parece lista. Si una versión es demasiado reciente según la política, el desarrollador debería recibir un motivo claro y un siguiente paso realizable. El bloqueo sirve si produce una espera razonada o una excepción documentada. Sirve menos si el agente interpreta el fallo como una invitación a buscar una ruta de instalación sin control.
Por tanto, el flujo necesita tratar el bloqueo por política como información significativa. Los agentes deberían comunicar el paquete bloqueado, el motivo y la tarea pendiente. No deberían sustituirlo silenciosamente por una dependencia sin relación solo para completar la instalación. Esa expectativa pertenece al proceso de desarrollo circundante; no implica que el cortafuegos controle todas las decisiones posteriores del agente.
Una espera compra tiempo y puede retrasar una corrección útil
El control de antigüedad mínima expresa un equilibrio real de forma sencilla. Esperar permite que un artefacto recién publicado reciba más escrutinio. También puede retrasar una versión que corrige un problema grave. Un retraso general es fácil de explicar; un buen proceso de excepciones determina si el equipo responde con criterio cuando la regla habitual no encaja.
Pensemos en una compilación rota por una regresión de una dependencia. Poco después, quien mantiene el paquete publica una versión corregida. Puede ser exactamente lo que necesita el equipo y seguir dentro de su periodo de espera. La revisión pertinente es si las pruebas a favor de utilizarla justifican una excepción para ese caso. Eliminar silenciosamente la regla en todas partes desecharía su beneficio para trabajos sin relación.
También importa el caso opuesto. Un paquete que supera la regla de antigüedad puede contener un problema todavía no comunicado. Esperar modifica la exposición, pero no sustituye comprender la dependencia ni limitar lo que puede alcanzar el entorno. Por eso una instalación correcta no debería cerrar el razonamiento sobre la cadena de suministro de software.
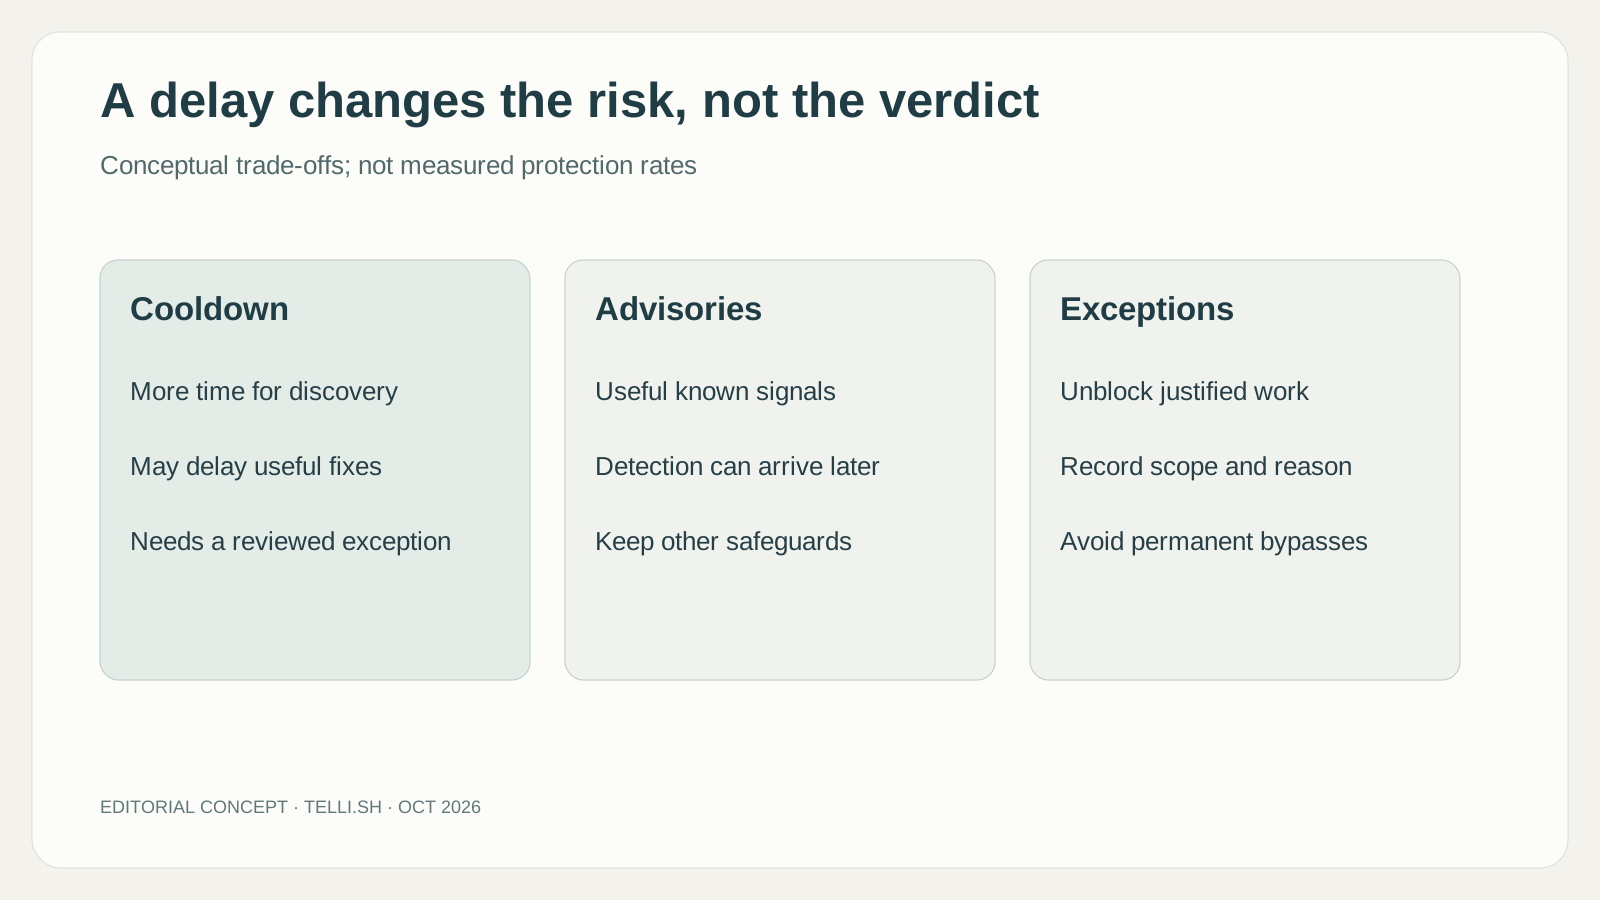
Comparación conceptual original. No muestra tasas de detección medidas ni afirma que un paquete permitido sea seguro.
El proceso de excepciones puede decidir si la política perdura
La regla de espera también cambia con el tiempo de una forma que no cambia un diff. Una versión bloqueada hoy puede ser admisible mañana sin modificar la función propuesta. A la inversa, información nueva puede alterar el resultado de la política para una versión utilizada anteriormente. Conviene conservar junto a la tarea la versión solicitada y el motivo del bloqueo. Ese registro hace comprensible una decisión posterior. «Esta vez se instaló» describe un intento; una elección revisada de dependencia explica qué quería adoptar el equipo y por qué lo consideraba aceptable.
Las reglas de seguridad suelen fracasar socialmente antes que técnicamente. Si un bloqueo produce un error inexplicable y una espera larga, las personas aprenden a verlo como obstáculo. Si el motivo es visible y alguien con el contexto adecuado puede revisar la excepción, el mismo bloqueo se convierte en una pausa útil. El flujo de solicitudes debe evaluarse teniendo presente esa experiencia humana cotidiana.
Una excepción significativa registra el paquete y la versión, por qué se necesitan, las pruebas relevantes y el alcance de la decisión. Debe quedar claro si la aprobación corresponde a una solicitud inmediata o a un cambio general de política. De lo contrario, una excepción justificada puede convertirse poco a poco en un vacío permanente que nadie recuerda haber creado.
Quien revisa también necesita un camino práctico para decidir. «Por favor, aprueba» no basta si la dependencia es desconocida. La tarea debe explicar si el paquete es esencial, qué cambia en esa versión y si sigue siendo utilizable una versión ya aprobada. Son prácticas propuestas alrededor del producto. No implican que el servicio aporte automáticamente todo ese contexto.
Para los agentes, un buen informe de excepción es una oportunidad de ser más útiles. En vez de reintentar una instalación una y otra vez, pueden conservar el trabajo terminado y presentar el paso bloqueado exacto. Eso reduce y concreta la decisión humana. La mejora es la continuidad: después de decidir, la tarea puede reanudarse sin perder el motivo de la pausa.
La procedencia y los controles de scripts responden a preguntas distintas
El cortafuegos se evalúa mejor junto a otros dos controles de la cadena de suministro. La documentación de procedencia de npm describe una conexión verificable con el código fuente y las instrucciones de compilación de un paquete, advirtiendo explícitamente que no garantiza la ausencia de código malicioso. La explicación de atestaciones de artefactos de GitHub también describe procedencia de compilación firmada, con información de repositorio, flujo y commit. Esos registros explican de dónde procede un artefacto; el cortafuegos aplica una política sobre si una versión solicitada puede obtenerse mediante su punto de acceso.
La diferencia importa durante un incidente. Un paquete recién publicado puede tener un historial de compilación auténtico y aun así contener un cambio indeseado. Uno antiguo puede carecer de las pruebas que el equipo espera de sus responsables. Un periodo de espera, una comprobación de avisos y un registro de procedencia aportan observaciones diferentes. Combinarlos mejora la base de una decisión, pero ningún indicador verde aislado determina si el código encaja en una aplicación concreta.
| Control | Pregunta que ayuda a responder | Qué queda fuera de esa respuesta |
|---|---|---|
| Política del cortafuegos de paquetes | ¿Puede esta versión solicitada superar las reglas configuradas de obtención? | Si todos los comportamientos del código permitido son apropiados |
| Procedencia o atestación de compilación | ¿Qué fuente y proceso de compilación registrados produjeron el artefacto? | Si esa fuente expresa una intención fiable |
| Restricciones de scripts de instalación | ¿Pueden ejecutarse scripts del ciclo de vida durante la instalación? | Qué hace después el código importado por la aplicación |
La tercera fila corresponde a un mecanismo separado. La referencia de configuración de npm indica que ignore-scripts suprime los scripts especificados en manifiestos de paquetes, mientras que uno solicitado explícitamente, como npm test, sigue ejecutando su objetivo previsto. Puede reducir una clase de ejecución durante la instalación, pero también afectar a paquetes que necesitan legítimamente una compilación. Es una capacidad que debe evaluarse frente al conjunto de dependencias, no un interruptor universal que vuelve inocuo cualquier paquete.
Quienes mantienen y quienes usan paquetes ven la política desde lados opuestos
Detrás de esta maquinaria hay una perspectiva constructiva para quienes mantienen paquetes. Los equipos que publican compilaciones reproducibles e información útil sobre versiones dan más pruebas a los usuarios posteriores. Una política compartida podría hacer que esas prácticas importen de forma consistente para muchos desarrolladores, sin depender de que cada persona recuerde una regla informal. El beneficio es obtener paquetes de forma más previsible, siempre que quienes se ven afectados entiendan la regla y sus excepciones.
La misma política puede parecer distinta a quien publica una corrección urgente. Una versión de hace unos minutos puede corregir exactamente el problema que necesita resolver un cliente. Si solo la antigüedad la bloquea, el equipo de la aplicación necesita inspeccionar el cambio y explicar una excepción deliberada. Eso no invalida el periodo de espera. Muestra que la calidad operativa depende de que una publicación legítima pueda superar la revisión sin fomentar desvíos permanentes de la ruta controlada.
Una evaluación ilustrativa podría seguir una actualización normal y una reparación urgente en la misma organización. Compararía las pruebas visibles para quien revisa, el tiempo hasta que un desarrollador entiende la decisión y si se registra la excepción elegida. Incluiría una dependencia con un paso legítimo de instalación para distinguir la política de obtención del comportamiento de ejecución de scripts. Son tareas propuestas de evaluación, no resultados de nuestro uso de la versión preliminar.
La oportunidad mayor es un lenguaje común para decidir sobre dependencias. El desarrollador puede preguntar si una versión es demasiado nueva, está afectada por información conocida o carece de la procedencia esperada, en lugar de recibir un rechazo inexplicable. Quien mantiene el paquete puede ver qué pruebas ayudarían. El agente recibe un estado de fallo claro que comunicar, en vez de probar repetidamente otra ruta de descarga. La posición de GitHub en el desarrollo puede dar valor a esa coordinación, incluso cuando las reglas son deliberadamente conservadoras y el juicio final sigue en manos de la organización.
Un paquete permitido sigue entrando en un entorno con consecuencias
La posición del cortafuegos en la ruta de descarga es valiosa porque el equipo de destino es donde se utilizará el artefacto. Puede contener código fuente, credenciales o acceso a otros servicios. Una política de paquetes reduce una clase de incertidumbre; el diseño del entorno limita a qué puede afectar una decisión equivocada. La pregunta útil es cómo funcionan juntos esos controles en la configuración real.
Un ejecutor de CI con credenciales de alcance reducido presenta una situación distinta de una estación persistente con acceso a muchos proyectos. Un entorno aislado de agente que solo modifica una copia desechable difiere de otro que alcanza secretos de despliegue. Estos ejemplos explican por qué no basta con evaluar los nombres de las comprobaciones. La misma dependencia permitida puede tener consecuencias muy distintas según el entorno.
También conviene distinguir un evento de política de un fallo de software. Una descarga bloqueada, una caída del servicio de origen y un paquete que se instala pero rompe una prueba requieren soluciones distintas. Si el agente ve los tres como «falló la instalación», puede elegir mal cómo recuperarse. Los informes claros ayudan a decidir si esperar, solicitar una excepción o investigar la aplicación.
El siguiente paso es una prueba representativa, no una etiqueta de visto bueno
Una prueba útil seguiría una estación de trabajo normal, un flujo de Actions y un entorno de agente a través de la ruta de solicitudes. Comprobaría la cobertura de los equipos previstos, que un bloqueo representativo da una explicación útil y que una excepción aprobada tiene el alcance esperado. Son criterios sugeridos; no hemos operado esta versión preliminar en una cuenta empresarial de producción.
La medida empresarial debe incluir protección y fricción. Cuenta los eventos que generaron una revisión útil, el tiempo resolviendo falsos bloqueos y los lugares donde las solicitudes escaparon de la ruta prevista. Estima el coste futuro por uso a partir de actividad representativa cuando se publiquen los precios pertinentes. Un control que crea una decisión manejable en el momento adecuado puede durar más que una política agresiva que todos aprenden a esquivar.
GitHub package firewall resulta interesante porque reconoce que obtener paquetes forma parte del cambio realizado. En el desarrollo asistido por IA, el diff es solo una parte visible del trabajo del agente. La dependencia solicitada y el entorno que la recibe merecen atención propia. La versión preliminar ofrece un lugar para convertir esa atención en política, manteniendo en los equipos la responsabilidad de definir qué es una buena elección de dependencia.
Fuentes
-
Versión preliminar pública de GitHub package firewall, 20 de octubre de 2026.
-
Protección de equipos con package firewall, consultado el 21 de octubre de 2026.
-
Procedencia de npm y sus limitaciones, consultado el 21 de octubre de 2026.
-
Atestaciones de artefactos de GitHub, consultado el 21 de octubre de 2026.
-
Configuración de scripts de npm, consultado el 21 de octubre de 2026.
Conserva el razonamiento detrás de una decisión sobre dependencias
Si quieres un espacio separado para enlaces a fuentes y notas técnicas revisadas, Telli.sh es una opción. Abre tu espacio de notas.