GitHub Agentic Workflows wyprowadza codzienne obowiązki repozytorium z okna czatu
Ogólna dostępność z 28 października wprowadza zadania wymagające rozumowania do Actions. Jak współpracują Markdown, bezpieczne wyniki, koszty modeli i przegląd człowieka.
Każdego ranka ktoś otwiera te same karty: wczorajsze zgłoszenia, nieudane kompilacje, nieaktualną dokumentację i oczekujące pull requesty. Duża część wymaga osądu. Niewielka część musi zaczynać się od nowej rozmowy w oknie czatu AI.
GitHub udostępnił Agentic Workflows ogólnie 28 października 2026 r. Otwarty projekt GitHub Next zamienia instrukcje Markdown w standardowe procesy GitHub Actions, pozwalając agentom programistycznym realizować zadania repozytorium według skonfigurowanych zdarzeń lub harmonogramów. Jednostka automatyzacji zmienia się z osobistego polecenia w wersjonowane zadanie repozytorium. Datę ustala ogłoszenie GA GitHub.
Warto zapytać, które obowiązki zasługują na taką obsługę. Przewodnik omawia selekcję zgłoszeń, diagnostykę CI i utrzymanie dokumentacji, a następnie pierwsze wdrożenie zapewniające opiekunom sprawdzalne dowody i możliwy do opanowania nakład przeglądów.
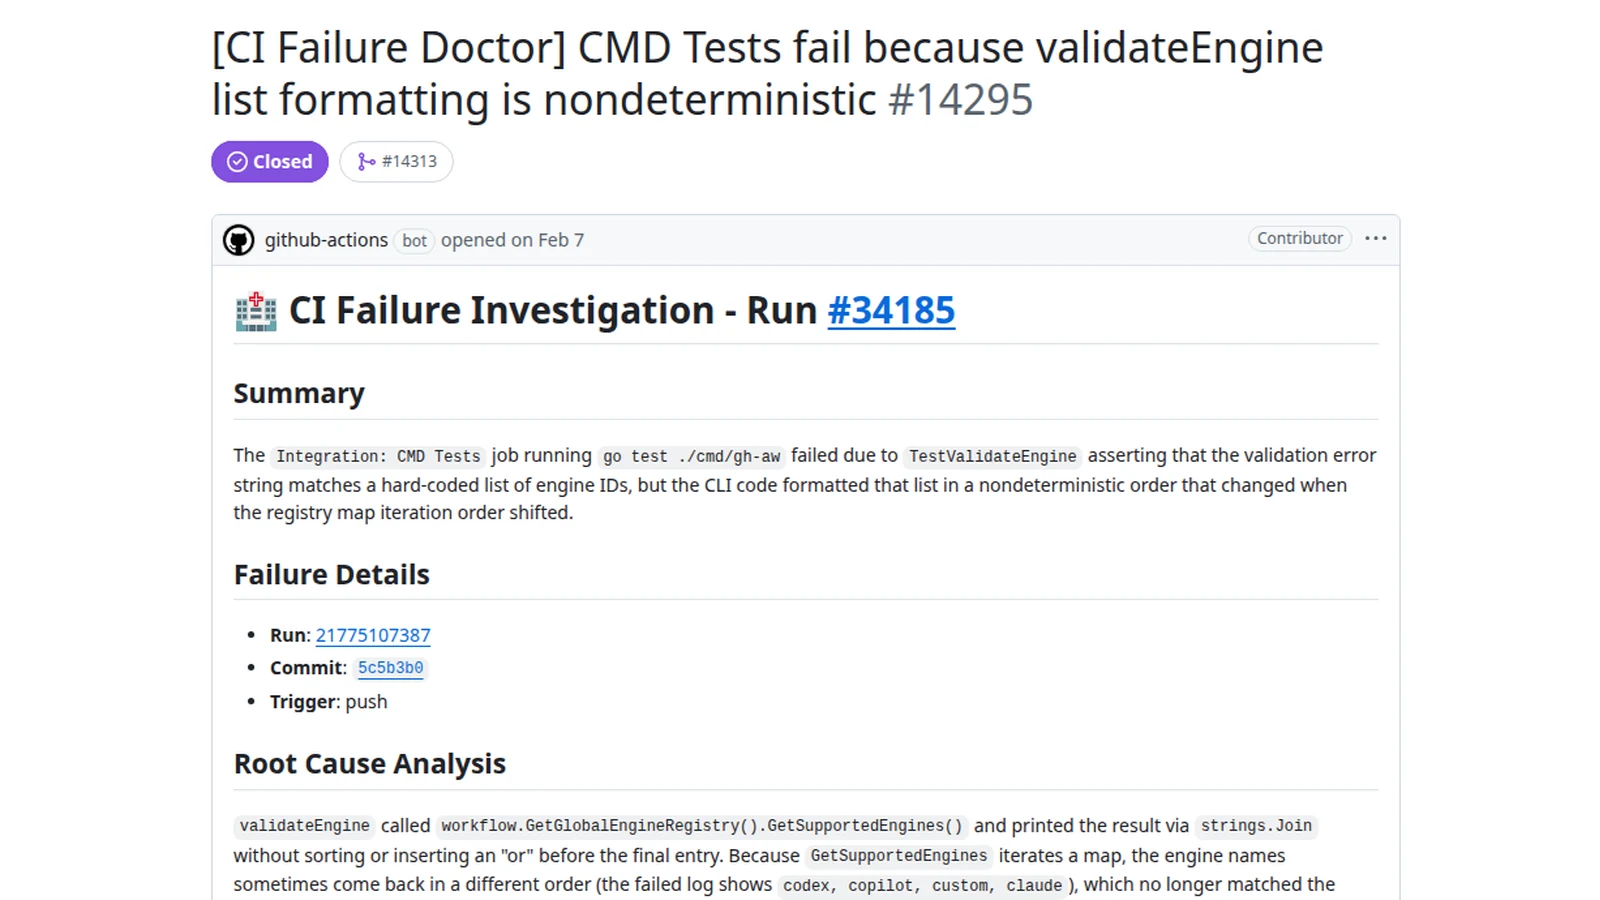 Oficjalny przykład dokumentacji CI Doctor GitHub pokazuje proces raportujący awarię CI. Przykład historyczny, licencja MIT; zmniejszony z dodanymi marginesami. Źródło obrazu · Licencja i informacje o obrazie.

Zadanie repozytorium potrzebuje więcej niż cyklicznego polecenia
Osoba używająca asystenta programistycznego stale dostarcza kontekst. Zauważa nietrafną sugestię, zawęża zadanie i decyduje, kiedy zrobiono wystarczająco dużo. Zaplanowany proces musi ujawnić te granice przed rozpoczęciem wykonania.
To zmienia kształt dobrej instrukcji. „Ulepsz repozytorium” pozostawia agentowi wymyślenie priorytetów. „Przejrzyj zgłoszenia od ostatniego raportu dziennego, pogrupuj powiązane i zaproponuj te wymagające odpowiedzi opiekuna” daje ograniczone wejście i rozpoznawalny wynik.
Różnica jest operacyjna. Użyteczne zadanie potrzebuje wyzwalacza, zakresu, uprawnień narzędzi, miejsca wyniku i warunku zatrzymania. Potrzebuje też czytelnika. Automatyzacja raportów bez wskazania odbiorcy może zastąpić zaniedbaną kolejkę zgłoszeń zaniedbaną kolejką raportów.
Strona dokumentacji GitHub, sprawdzona 2 listopada, opisuje skonfigurowane harmonogramy i zdarzenia oraz przegląd wygenerowanych zmian przed scaleniem. Agentic Workflows uzupełnia tradycyjne CI i CD: może badać i proponować, a deterministyczne kontrole nadal potwierdzają testowane już kontrakty.
Naszym zdaniem jest to kolejka utrzymania z dołączonym silnikiem. Silnik może pracować między sesjami ludzi, ale kolejka nadal potrzebuje priorytetów, właścicieli i akceptowalnej ilości pracy.
Markdown zapisuje intencję, Actions zapewnia mechanizm wykonania
Agentic Workflows używa Markdown z konfiguracją w nagłówku. Kompilator tworzy YAML Actions, umieszczając rozumowanie we znanej automatyzacji repozytorium zamiast wymuszać osobną usługę orkiestracji dla każdego zespołu.
To pomaga w przeglądzie. Opiekunowie widzą zamierzone zadanie w tekście i obok konfigurację wykonania. Zmiana zadania może przejść ten sam proces pull requestu co zmiana kompilacji. Wygenerowany plik jest ważny, bo wyraża rzeczywiste działanie runnera.
Instrukcja i konfiguracja mogą jednak różnić się znaczeniem. Polecenie podsumowania może mieć narzędzia do szerszych zmian. Pozornie niegroźne uprawnienie może ujawnić niepotrzebny materiał. Oceniaj deklarowany cel i możliwości nadane do jego realizacji.
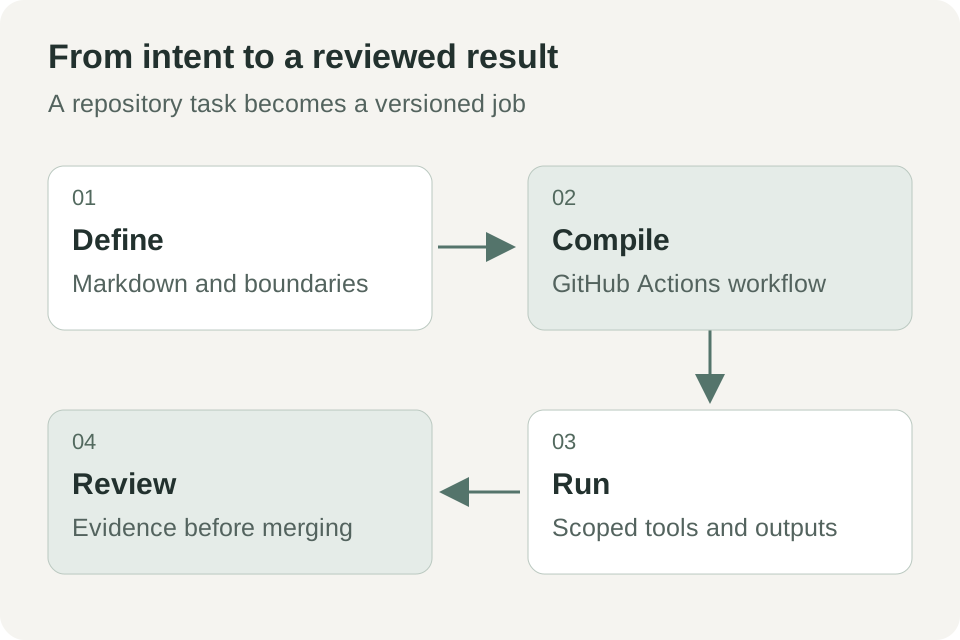 Autorski schemat oparty na ogłoszeniu GA GitHub i dokumentacji bezpiecznych wyników. Pokazuje proces koncepcyjny, nie konfigurację konkretnego repozytorium.
Ogłoszenie GitHub z 28 października mówi o wykorzystaniu istniejących grup runnerów i ograniczeń polityk. To istotna zaleta integracji dla zespołów już zarządzających Actions. Oznacza też udział osób odpowiedzialnych za dostęp runnerów, sekrety i politykę organizacji przy wejściu do wrażliwych projektów.
Codzienna selekcja zgłoszeń to rozsądny początek nauki systemu
Rozważmy przykładowe otwarte repozytorium otrzymujące błędy, prośby o funkcje i pytania wsparcia. Codzienny proces grupuje nowe zgłoszenia, wskazuje brakujące szczegóły reprodukcji i tworzy jedno podsumowanie. Początkowo nie zamyka zgłoszeń ani nie zmienia statusów.
To dobre pierwsze zadanie, bo oszczędza zbieranie kontekstu i pozostaje łatwe do oceny. Każde twierdzenie powinno wskazywać zgłoszenie źródłowe. Sugestia duplikatu powinna wyjaśniać wspólne zachowanie, nie opierać się tylko na podobnym tytule.
Określ granice wnioskowania. „Te dwa zgłoszenia wydają się powiązane, bo oba zawodzą po odświeżeniu tokena” pomaga. Ogłoszenie przyczyny bez sprawdzenia kodu i logów tworzy fałszywą pewność. Proces powinien rozdzielać obserwację, hipotezę i proponowany krok.
Określ też, co pomijać. Pusty dzień może dać krótkie „bez zmian”, nie rozbudowany raport. Nierozwiązane powtórzenia mogą pozostawać pod tym samym linkiem zamiast codziennie żądać uwagi. Nakład przeglądu to miara produktu również dla automatyzacji wewnętrznej.
Przykłady GitHub, sprawdzone 2 listopada, zawierają status repozytorium i selekcję zgłoszeń. Szablon jest początkiem: twoje etykiety, oczekiwania odpowiedzi i normy społeczności nadal definiują dobrą selekcję.
Diagnostyka CI powinna zwracać sprawdzalne wyjaśnienie
Drugie przykładowe zadanie zaczyna się od nieudanej kompilacji. Zamiast otwierania każdego logu przez opiekuna agent czyta wykonanie i zmianę, znajduje pierwszy istotny błąd oraz proponuje ukierunkowane badanie. Może powiązać dowody w zgłoszeniu lub innym skonfigurowanym wyniku.
Ważne jest słowo „istotny”. Nieudane pobranie zależności, błąd asercji i wyczerpanie zasobów runnera wymagają różnych reakcji. Po właściwym problemie log może zawierać dziesiątki wtórnych błędów. Dobra diagnoza wskazuje najwcześniejszy właściwy sygnał i wyjaśnia jego znaczenie.
Wymagaj oddzielenia zdarzenia od możliwej przyczyny. „Test integracyjny przekroczył czas, czekając na bazę” jest obserwacją. „Współdzielona konfiguracja testowa może przenosić stan między równoległymi procesami” pozostaje hipotezą do potwierdzenia. Proponowany test lub polecenie reprodukcji pozwala nad nią pracować.
Nie dawaj od razu zgody na przepisanie aplikacji. Zacznij od diagnozy i deduplikacji. Jeśli kilka wykonań pada z tej samej przyczyny, aktualizuj istniejące śledzenie. Inaczej automat może mnożyć szum niestabilnej kontroli.
GitHub wymienia analizę awarii CI w zastosowaniach GA i daje CI Doctor w oficjalnej galerii. Warto mierzyć, jak często wyjaśnienie pomaga opiekunowi podjąć kolejną decyzję, nie liczbę akapitów agenta.
Utrzymanie dokumentacji działa najlepiej z nazwanym źródłem prawdy
W trzecim scenariuszu repozytorium dodaje flagę wiersza poleceń, a przewodnik nadal pokazuje starą składnię. Agent może zbadać zmiany, porównać dokumentację i zaproponować małą aktualizację przez pull request.
Zadanie potrzebuje jawnej kolejności autorytatywności. Czy wyjście --help jest wiążące? Czy schemat powstaje z kodu? Czy publiczny przewodnik celowo pokazuje tylko stabilne opcje? Bez zasad agent może skopiować szczegół wewnętrzny do dokumentacji albo zachować stary przykład, bo występuje w kilku plikach.
Pierwszy wynik powinien być mały. Jedną flagę, przykład i wyjaśnienie łatwiej ocenić niż przebudowę wszystkich stron. Poproś o linki do wspierającego kodu lub wygenerowanego wyjścia oraz opis wykonanej walidacji.
Dokumentacja może zawierać instrukcje i informacje. Agent powinien traktować czytany materiał jako dane zadania, chyba że pochodzi z uprawnionej konfiguracji procesu. Złośliwy komentarz lub zmieniony przykład może przekierowywać pracę. Dobry zakres i ograniczone uprawnienia zmniejszają skutki pomyłki, ale nie uniemożliwiają jej.
Ogłoszenie GA z 28 października wymienia aktualizację dokumentacji i pisanie testów. Ich przydatność zależy od jasnej definicji dopuszczalnych zmian i dowodów do scalenia w twoim repozytorium.
Domyślny odczyt ogranicza władzę, nie gwarantuje prawdy odpowiedzi
GitHub opisuje warstwy ochrony: domyślny dostęp tylko do odczytu, piaskownicę, zaporę, walidowane bezpieczne wyniki i wykrywanie zagrożeń. Kontrole dotyczą różnych części wykonania. Nie należy zamieniać ich w gwarancję bezpieczeństwa lub poprawności rozumowania agenta. GitHub, 28 października 2026 r..
Dokumentacja bezpiecznych wyników, sprawdzona 2 listopada, opisuje kontrolowane typy, np. tworzenie zgłoszeń i pull requestów. Ważną ideą jest oddzielenie proponowanego wyniku od uprzywilejowanego kroku wykonującego dozwoloną operację.
Zweryfikowana operacja nadal może nieść słaby wniosek. Zgłoszenie może być poprawnie sformatowane, ale wskazywać złą przyczynę. Dozwolony pull request może wprowadzić regresję. Granice wykonania i przegląd inżynierski odpowiadają na różne pytania, więc proces potrzebuje obu.
| Kontrola lub przegląd | Pytanie, na które odpowiada | Co nadal wymaga osądu |
|---|---|---|
| Uprawnienia odczytu | Do jakich informacji zadanie ma dostęp? | Czy są potrzebne i właściwe dla zadania? |
| Piaskownica i polityka sieciowa | Jakie możliwości wykonania i sieci istnieją? | Czy dozwolone możliwości są zbyt szerokie? |
| Bezpieczne wyniki | Jakie zmiany można zastosować zdefiniowanymi ścieżkami? | Czy proponowana treść jest trafna i użyteczna? |
| Testy i przegląd opiekuna | Czy zmiana spełnia kontrakt repozytorium? | Czy testy i kryteria odbioru wystarczają? |
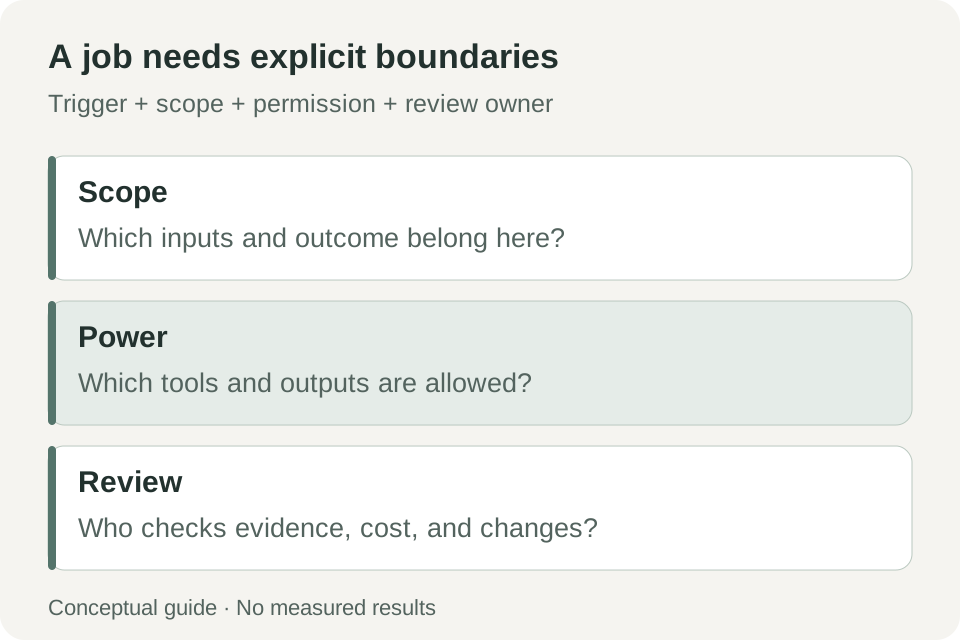 Autorska lista przyjęcia. Cztery pytania pomagają ocenić zadanie repozytorium; nie certyfikują bezpieczeństwa wykonania agenta.
Pierwszy proces powinien mieć widoczny sposób zatrzymania i skromny budżet
Oficjalny szybki start, sprawdzony 2 listopada, zaczyna od GitHub CLI, repozytorium z prawem zapisu, włączonych Actions i konta AI. Wymienia Linux, macOS i Windows z WSL. Przykładem jest dzienny raport statusu.
- Wybierz repozytorium i właściciela. Zacznij tam, gdzie zespół sprawdzi każdy wynik i łatwo wyłączy zadanie. Ustal reakcję na szum lub nieoczekiwaną treść.
- Potwierdź konto i Actions. Sprawdź
gh --versionigh auth status, a następnie wymagania wybranego silnika w oficjalnej dokumentacji. - Zainstaluj rozszerzenie CLI. Udokumentowane polecenie to
gh extension install github/gh-aw. - Dodaj przykład z kreatorem. W katalogu repozytorium użyj
gh aw add-wizard githubnext/agentics/repo-status. Oceń silnik, uwierzytelnianie i opcje pierwszego wykonania. - Sprawdź źródło i wygenerowany proces. Przed przyjęciem obejrzyj Markdown, plik Actions, uprawnienia, typy wyników, harmonogram i dostęp do logów lub artefaktów.
- Uruchom raz i przeczytaj cały wynik. Porównaj źródła i twierdzenia z repozytorium. Zapisz przydatne ustalenia, błędy, koszt i czas przeglądu.
- Ustal ograniczoną politykę pracy. Określ terminy, wydatki, dozwolone zmiany i warunki wyłączenia lub poprawy przez opiekuna.
Używaj obsługiwanego mechanizmu poświadczeń dostawcy i kontroli sekretów repozytorium. Proces nie potrzebuje tokena w treści Markdown. Dostęp powinien odpowiadać zadaniu i istniejącym zasadom organizacji.
Ogłoszenie GA udostępnia produkt na github.com w planach Free, Team i Enterprise, ale wymaga licencji Copilot dla domyślnego silnika Copilot CLI. Obecność w planie nie obiecuje nieograniczonych bezpłatnych wywołań ani czasu runnera. Inne silniki mają własne wymagania konfiguracji i rozliczeń. Źródło: GitHub.
Więcej automatyzacji może oznaczać więcej przeglądów bez właściwej miary
Wydanie GA GitHub ulepsza prognozowanie budżetu przez gh aw forecast, odświeża silniki i routing modeli. Ułatwia to planowanie kosztów, ale prognoza nadal jest pomocą planistyczną, nie limitem ani końcowym rachunkiem. Szczegóły GA.
W pilotażu mierz zaakceptowane użyteczne wyniki, czas ich oceny, powtarzalny szum i błędne twierdzenia. Całkowita liczba wykonań jest kontekstem, nie miarą sukcesu. Dziesięć pomocnych raportów może być cenniejsze niż sto autonomicznych prób wymagających sprzątania.
Proces wymaga utrzymania wraz ze zmianą repozytorium. Etykiety zmieniają nazwy, komendy się przenoszą, wydawanie ewoluuje. Wersjonowanie pozwala świadomie oceniać zmiany. Właściciel zapobiega zamianie dawnej pomocy w stałe źródło nieaktualnych porad.
Zmianę procesu traktuj jak zmianę zakresu obowiązków współpracownika
Przydatna reguła to jawna ocena zmian odpowiedzialności. Zamiana raportu na automatyczne etykietowanie zwiększa wpływ na repozytorium. Zamiana diagnozy na propozycję kodu zwiększa go ponownie. Każdy etap potrzebuje powodu, właściciela przeglądu i dowodów z poprzedniego zakresu.
Sprawdź zmiany na znanych sytuacjach: spokojnym dniu, niepełnym zgłoszeniu, powtarzalnej awarii CI i zadaniu niemożliwym do ukończenia. W ostatnim przypadku wynik powinien wskazać brakujące dowody lub dostęp i zatrzymać się przy właściwej granicy. Pewny siebie wymysł jest gorszy od jasnego nieukończenia.
Zaplanuj też odzyskanie kontroli. Przy błędnych zgłoszeniach lub nieodpowiednich zmianach zespół powinien umieć zatrzymać przyszłe wykonania i zidentyfikować wyniki danej konfiguracji. Historia wersji i wykonania łączą zachowanie z konkretną instrukcją i uprawnieniami.
Dlatego nie warto włączać wielu szablonów naraz. Przy jednym zadaniu widać korzyść i ciężar. Przy kilku nakładających się to samo zgłoszenie może zostać podsumowane, przeklasyfikowane, zdiagnozowane i przepisane, zanim ktoś ustali przydatną ingerencję. Rozszerzaj według wykazanej wartości, nie wolnych miejsc automatyzacji.
Automatyzacja repozytorium zdobywa zaufanie, wyjaśniając kolejną decyzję
Agentic Workflows zamienia cykliczne rozumowanie w zasób repozytorium: z konfiguracją, historią, wykonaniami i właścicielem. To użyteczny krok poza ponawianie prośby do asystenta o tę samą kolejkę.
Najlepszy pierwszy proces ma wynik, który ocenisz jutro rano. Jeśli wskazuje właściwe dowody, trzyma zakres i zostawia małą konkretną decyzję opiekunowi, wykonał użyteczną pracę. Szersze uprawnienia mogą poczekać na niezawodność tego wzorca.
Źródła
- GitHub: ogólna dostępność Agentic Workflows, 28 października 2026 r.
- Dokumentacja i przykłady GitHub Agentic Workflows, sprawdzono 2 listopada 2026 r.
- Oficjalny szybki start, sprawdzono 2 listopada 2026 r.
- Dokumentacja bezpiecznych wyników, sprawdzono 2 listopada 2026 r.
- Wydania projektu, do zmian poszczególnych wersji; data GA 28 października jest odrębna od dat wydań pakietów.
Zachowaj powiązanie oceny ze źródłem
Telli.sh to jedna z możliwości przechowywania materiałów źródłowych, do których masz uprawnienia, i notatek stojących za decyzją techniczną. Utwórz przestrzeń na notatki.