GitHub Agentic Workflows sort les tâches du dépôt de la fenêtre de discussion
La disponibilité générale du 28 octobre apporte à Actions des tâches fondées sur le raisonnement. Comment associer Markdown, sorties contrôlées, coûts des modèles et revue humaine.
Chaque matin, quelqu’un ouvre les mêmes onglets : les tickets de la veille, les compilations échouées, la documentation obsolète et les demandes de fusion en attente. Une grande partie du travail demande du jugement. Très peu exige de commencer par une nouvelle conversation dans une fenêtre de discussion avec une IA.
GitHub a rendu Agentic Workflows généralement disponible le 28 octobre 2026. Ce projet open source de GitHub Next transforme des instructions Markdown en workflows GitHub Actions standard, permettant aux agents de programmation d’effectuer des tâches du dépôt à partir d’événements ou de calendriers configurés. L’unité d’automatisation passe ainsi d’une consigne personnelle à une tâche versionnée dans le dépôt. L’annonce de disponibilité générale de GitHub établit la date de sortie.
La question utile est de savoir quelles tâches méritent ce traitement. Ce guide examine le tri des tickets, le diagnostic de CI et la maintenance documentaire, puis explique un premier déploiement laissant aux responsables des preuves vérifiables et une charge de revue maîtrisable.
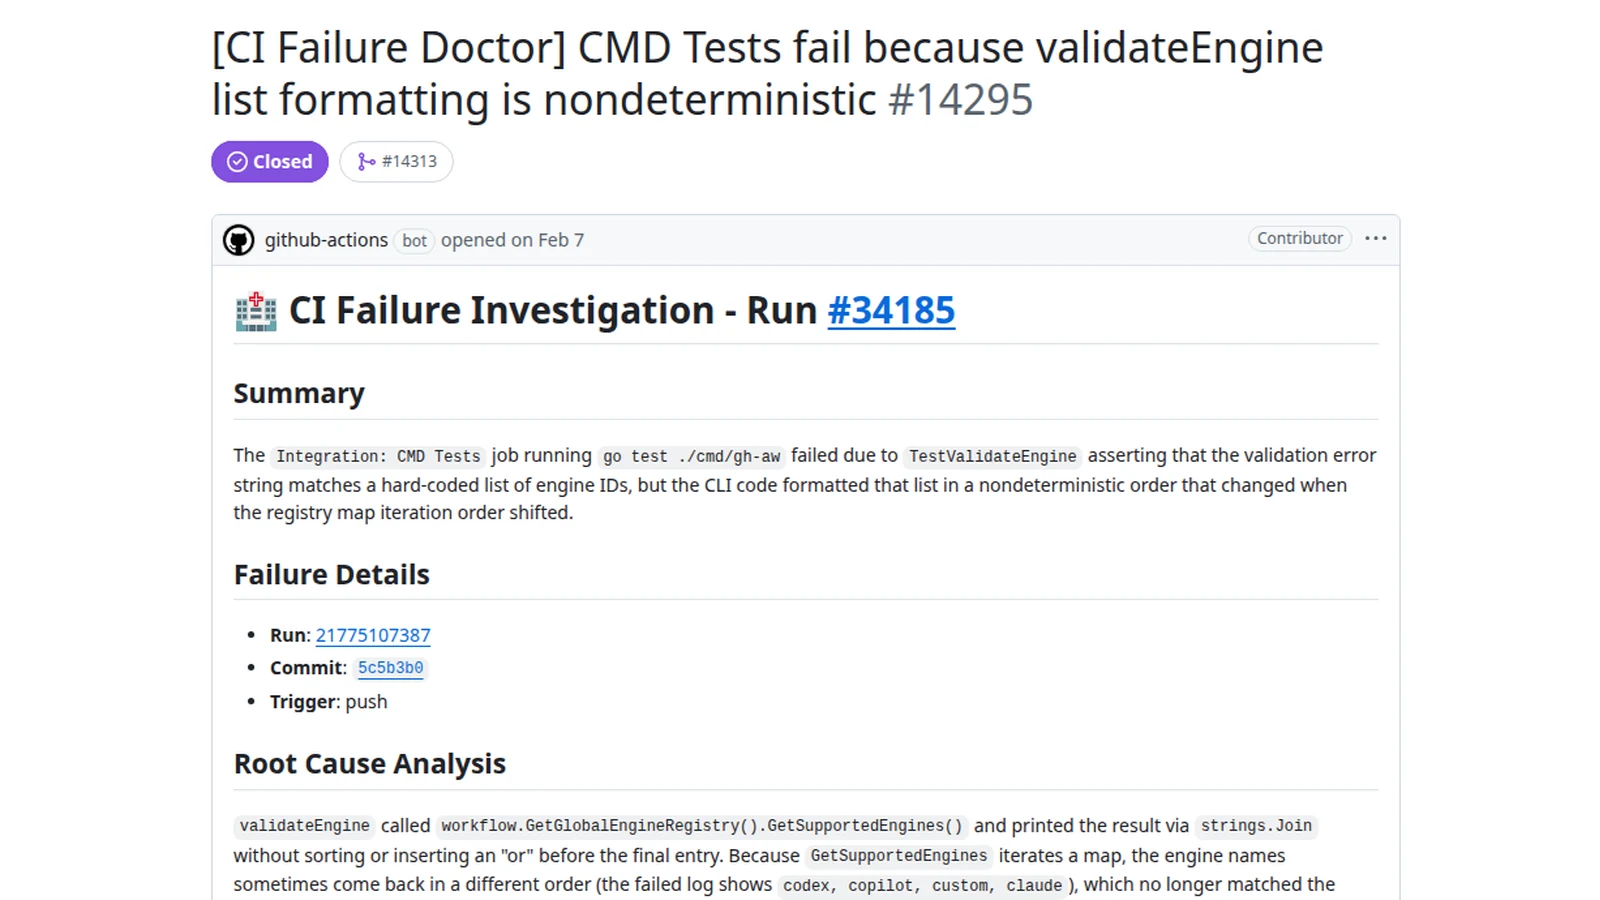 L’exemple officiel de la documentation CI Doctor de GitHub montre un workflow signalant un échec de CI. Exemple historique, licence MIT ; redimensionné avec des marges. Source de l’image · Licence et informations sur l’image.

Une tâche de dépôt exige plus qu’une consigne récurrente
Une personne utilisant un assistant de programmation fournit continuellement du contexte. Elle remarque une suggestion sans intérêt, restreint la tâche et décide quand le travail est suffisant. Un workflow planifié doit expliciter ces limites avant le début de l’exécution.
Cela change la forme d’une bonne instruction. « Améliore ce dépôt » laisse l’agent inventer les priorités. « Examine les tickets ouverts depuis le dernier rapport quotidien, regroupe les signalements liés et propose ceux qui nécessitent une réponse d’un responsable » lui donne une entrée délimitée et une sortie identifiable.
La distinction est opérationnelle. Une tâche utile a besoin d’un déclencheur, d’un périmètre, de permissions sur les outils, d’une destination de sortie et d’une condition d’arrêt. Il lui faut aussi une personne qui lira le résultat. Automatiser la production de rapports sans définir leur lecteur peut remplacer une file de tickets négligée par une file de rapports négligée.
La page d’accueil de la documentation de GitHub, consultée le 2 novembre, décrit des calendriers et événements configurés, avec une revue des modifications générées avant leur fusion. Agentic Workflows complète la CI et la CD classiques : il peut enquêter et proposer, tandis que les contrôles déterministes continuent d’établir les contrats qu’ils testent déjà.
Nous y voyons une file de maintenance dotée d’un moteur. Le moteur peut progresser entre les interventions humaines, mais la file a toujours besoin de priorités, de responsables et d’un volume de travail acceptable.
Markdown consigne l’intention ; Actions fournit le mécanisme d’exécution
Agentic Workflows utilise Markdown avec un en-tête de configuration. Le compilateur produit du YAML Actions, plaçant la tâche de raisonnement dans une automatisation familière du dépôt plutôt que de créer un service d’orchestration distinct pour chaque équipe.
Cela facilite la revue. Les responsables peuvent lire l’intention de la tâche en prose et examiner sa configuration d’exécution à côté. Les modifications de la tâche peuvent suivre le même processus de demande de fusion que celles d’un workflow de compilation. L’artefact généré compte, car il exprime ce que l’exécuteur exécutera réellement.
Une instruction et sa configuration d’exécution peuvent néanmoins diverger dans leur sens. Une consigne demandant un résumé peut disposer d’outils capables de modifications plus larges. Une permission apparemment anodine peut exposer des éléments inutiles à la tâche. Examinez à la fois l’objectif déclaré et les capacités accordées pour l’atteindre.
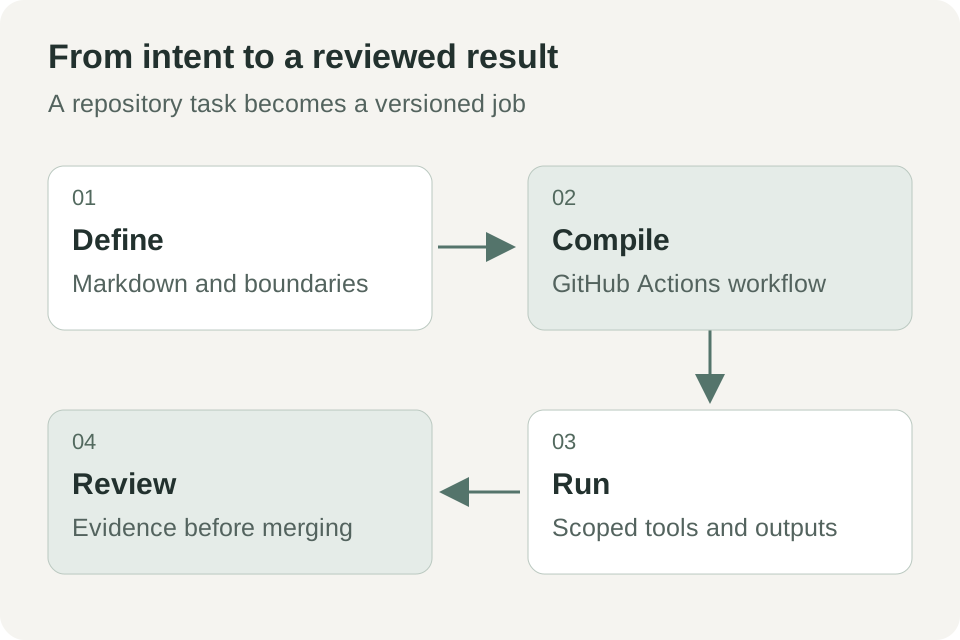 Schéma explicatif original fondé sur l’annonce de disponibilité générale de GitHub et la documentation des sorties contrôlées. Il représente un processus conceptuel plutôt que la configuration d’un dépôt particulier.
L’annonce de GitHub du 28 octobre indique que ces workflows réutilisent les groupes d’exécuteurs et les contraintes de politique existants. C’est un avantage d’intégration significatif pour les équipes qui encadrent déjà Actions. Cela signifie aussi que les propriétaires de dépôts doivent associer les responsables des accès aux exécuteurs, des secrets et des règles de l’organisation lorsque le workflow touche des projets sensibles.
Le tri quotidien des tickets est un point de départ raisonnable pour apprendre
Prenons un dépôt open source illustratif recevant un mélange de signalements de bugs, de demandes de fonctions et de questions d’assistance. Un workflow quotidien regroupe les nouveaux tickets, repère les détails de reproduction manquants et crée un résumé unique pour le responsable. Au départ, il ne ferme aucun ticket et ne modifie aucun statut.
C’est une bonne première tâche, car sa sortie peut faire gagner du temps de collecte de contexte tout en restant simple à vérifier. Chaque affirmation doit renvoyer au ticket source. Une proposition de doublon doit expliquer le comportement commun, sans se fonder uniquement sur la similitude des titres.
Définissez jusqu’où l’agent peut inférer. Un rapport disant « ces deux tickets semblent liés, car ils échouent tous deux après le renouvellement du jeton » est utile. Un rapport qui annonce la cause première sans examiner le code ou les journaux pertinents crée une fausse certitude. Le workflow doit distinguer l’observation, l’hypothèse et la prochaine étape proposée.
Définissez aussi ce qu’il doit omettre. Une journée sans événement peut produire un bref résultat sans changement plutôt qu’un rapport élaboré. Les tickets non résolus récurrents peuvent rester liés au même endroit au lieu de réclamer à nouveau de l’attention chaque matin. La charge de revue est aussi une mesure de produit pour l’automatisation interne.
Les exemples de workflows de GitHub, consultés le 2 novembre, comprennent des modèles de bilan du dépôt et de tri des tickets. Traitez un modèle comme un point de départ : vos étiquettes, vos attentes de réponse et les usages de votre communauté déterminent toujours ce qu’est un bon tri.
Le diagnostic de CI doit fournir une explication vérifiable
Une deuxième tâche illustrative commence lorsqu’une compilation échoue. Au lieu de demander à un responsable d’ouvrir chaque journal, l’agent lit l’exécution échouée et la modification concernée, identifie le premier échec significatif et propose une investigation ciblée. Il peut relier les preuves dans un ticket ou une autre sortie configurée.
Le mot clé est significatif. Un téléchargement de dépendance échoué, une assertion échouée et un exécuteur à court de ressources appellent des réponses différentes. Un journal peut contenir des dizaines d’erreurs secondaires après le véritable problème. Un diagnostic utile désigne le premier signal pertinent et explique son importance.
Exigez que la sortie distingue ce qui s’est produit de ce qui a pu le provoquer. « Le test d’intégration a dépassé son délai en attendant la base de données » est une observation. « Une fixture partagée laisse peut-être fuiter un état entre les processus parallèles » reste une hypothèse tant que d’autres preuves ne l’étayent pas. Un test ou une commande de reproduction proposée rend cette hypothèse exploitable.
N’accordez pas immédiatement l’autorisation de réécrire l’application. Commencez par le diagnostic et la déduplication. Si plusieurs exécutions échouent pour la même raison, mettez à jour l’élément de suivi existant. Sinon, l’automatisation peut multiplier le bruit généré par un contrôle instable.
GitHub décrit l’investigation des échecs de CI parmi les cas d’usage de la disponibilité générale et fournit un exemple CI Doctor dans sa galerie officielle. La valeur à évaluer est la fréquence à laquelle l’explication obtenue aide un responsable à prendre la décision suivante, pas le nombre de paragraphes écrits par l’agent.
La maintenance documentaire fonctionne mieux avec une source de vérité désignée
Dans un troisième scénario, un dépôt ajoute une option de ligne de commande, mais le guide présente encore l’ancienne syntaxe. Une tâche agentique peut examiner les modifications pertinentes, les comparer à la documentation et proposer une petite mise à jour dans une demande de fusion.
Cette tâche exige un ordre d’autorité explicite. La sortie --help de la commande fait-elle référence ? Un schéma est-il généré à partir du code ? Le guide public décrit-il volontairement uniquement les options stables ? Sans ces règles, un agent peut copier un détail interne dans la documentation utilisateur ou conserver un exemple obsolète parce qu’il apparaît dans plusieurs fichiers.
Gardez une première sortie limitée. Une option, un exemple et une explication sont plus faciles à vérifier qu’une réécriture générale de toutes les pages. Demandez des liens vers le code ou la sortie générée qui justifie la modification, ainsi qu’une description des validations effectuées.
La documentation peut contenir des instructions autant que des informations. L’agent doit traiter les éléments qu’il lit comme des données de tâche, sauf s’ils proviennent de la configuration autorisée du workflow. Un commentaire de ticket malveillant ou un exemple modifié peut tenter de détourner la tâche. Un périmètre correct et des permissions limitées réduisent les conséquences de cette confusion ; ils ne la rendent pas impossible.
L’annonce de disponibilité générale du 28 octobre cite les mises à jour documentaires et l’écriture de tests parmi les applications prises en charge. Leur utilité dans votre dépôt dépend de la clarté avec laquelle vous définissez les modifications acceptables et les preuves nécessaires à leur fusion.
Les valeurs par défaut en lecture seule limitent le pouvoir, pas la véracité des réponses
GitHub décrit plusieurs couches de protection : accès en lecture seule par défaut, exécution isolée, pare-feu, sorties contrôlées validées et détection des menaces. Ces contrôles portent sur différentes parties du parcours d’exécution. Ils ne doivent pas devenir une affirmation selon laquelle le raisonnement d’un agent est garanti sûr ou correct. GitHub, 28 octobre 2026.
La référence des sorties contrôlées, consultée le 2 novembre, documente des types de sorties encadrés, comme la création de tickets et de demandes de fusion. L’idée de conception importante consiste à séparer le résultat proposé par l’agent de l’étape privilégiée qui applique une opération permise.
Une opération validée peut encore véhiculer une mauvaise conclusion. Un ticket peut être bien formé tout en diagnostiquant la mauvaise cause. Une demande de fusion permise peut introduire une régression. Les frontières d’exécution et la revue technique répondent à des questions différentes ; toutes deux ont donc leur place dans le processus.
| Contrôle ou revue | Question traitée | Ce qui exige encore du jugement |
|---|---|---|
| Permissions de lecture | À quelles informations la tâche peut-elle accéder ? | Ces informations sont-elles nécessaires et appropriées pour la tâche ? |
| Isolation et politique réseau | Quelles capacités d’exécution et de réseau existent ? | Les capacités permises sont-elles trop larges ? |
| Sorties contrôlées | Quelles modifications peuvent être appliquées par des parcours définis ? | Le contenu proposé est-il exact et utile ? |
| Tests et revue des responsables | La modification respecte-t-elle le contrat du dépôt ? | Les tests et critères d’acceptation sont-ils suffisants ? |
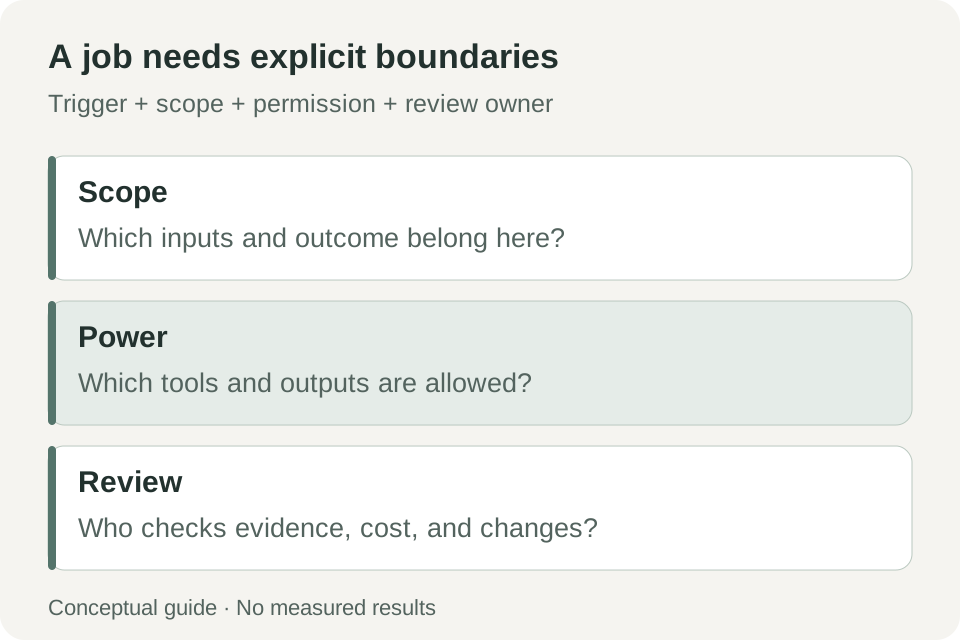 Liste de contrôle d’adoption originale. Ces quatre questions aident à évaluer une tâche de dépôt ; elles ne certifient pas la sûreté d’une exécution d’agent.
Un premier workflow doit avoir un arrêt visible et un budget modeste
Le guide de démarrage officiel, consulté le 2 novembre, commence par la CLI GitHub, un dépôt où vous disposez de droits d’écriture, Actions activé et un compte d’IA. Il documente Linux, macOS ou Windows avec WSL. La tâche d’exemple est un bilan quotidien du dépôt.
- Choisissez un dépôt et un responsable. Commencez là où l’équipe peut examiner chaque sortie et désactiver facilement la tâche. Définissez qui intervient si elle produit du bruit ou du contenu inattendu.
- Confirmez les accès au compte et à Actions. Vérifiez
gh --versionetgh auth status, puis les exigences du moteur choisi dans la documentation officielle de configuration. - Installez l’extension de CLI. La commande documentée est
gh extension install github/gh-aw. - Ajoutez l’exemple guidé. Depuis la racine du dépôt, utilisez
gh aw add-wizard githubnext/agentics/repo-status. Examinez les choix de moteur, d’authentification et de première exécution de l’assistant. - Examinez la source et le workflow généré. Inspectez le Markdown, le fichier Actions généré, les permissions, les types de sorties, le calendrier et l’accès aux journaux ou artefacts avant d’accepter la modification.
- Exécutez une fois et lisez le résultat entier. Comparez les liens sources et les affirmations au dépôt. Consignez les découvertes utiles, les déclarations incorrectes, le coût et le temps de revue.
- Définissez une politique d’exploitation délimitée. Établissez quand la tâche s’exécute, combien elle peut dépenser, ce qu’elle peut modifier et quand un responsable doit la désactiver ou la revoir.
Utilisez le mécanisme d’identifiants pris en charge par le fournisseur et les contrôles de secrets du dépôt. Un workflow n’a pas besoin d’un jeton collé dans son corps Markdown. Son accès doit correspondre à la tâche et aux règles existantes de l’organisation.
L’annonce de disponibilité générale rend le produit accessible sur github.com avec les offres Free, Team et Enterprise, tout en exigeant une licence Copilot pour le moteur Copilot CLI par défaut. La disponibilité dans une offre ne promet pas des appels de modèles ou du temps d’exécuteur gratuits et illimités. Les autres moteurs ont leurs propres exigences de configuration et de facturation. Source : GitHub.
Davantage d’automatisation peut signifier davantage de revue si vous mesurez le mauvais résultat
La disponibilité générale de GitHub comprend de meilleures prévisions budgétaires via gh aw forecast, un choix de moteurs renouvelé et du routage de modèles. Ces fonctions rendent la planification des coûts plus pratique, mais une prévision reste une aide à la planification plutôt qu’un plafond ou une facture finale. Détails de la version de disponibilité générale.
Pour un pilote, mesurez les sorties utiles acceptées, le temps passé à les examiner, le bruit des doublons et les affirmations incorrectes. Suivez le nombre total d’exécutions comme contexte, pas comme mesure du succès. Dix rapports utiles peuvent valoir plus que cent tentatives autonomes nécessitant du nettoyage.
Un workflow exige aussi de la maintenance lorsque le dépôt change. Les étiquettes sont renommées, les commandes de compilation déplacées et les processus de livraison évoluent. La tâche étant versionnée, ces modifications peuvent être examinées délibérément. Attribuer la responsabilité évite qu’une automatisation autrefois utile devienne une source permanente de conseils périmés.
Traitez un workflow modifié comme la mission modifiée d’un collègue
Une règle d’adoption utile consiste à examiner explicitement les changements de responsabilité. Transformer un résumé quotidien en étiquetage automatique élargit les effets du workflow sur le dépôt. Transformer un diagnostic en proposition de modification de code les élargit encore. Chaque étape doit avoir une raison concrète, un responsable de revue et des preuves tirées du périmètre précédent.
Testez ces modifications sur quelques situations connues du dépôt. Incluez une journée sans événement, un ticket aux informations incomplètes, un échec de CI récurrent et une tâche que l’agent ne peut pas terminer. La sortie attendue pour ce dernier cas doit nommer les preuves ou accès manquants et s’arrêter à la frontière appropriée. Une invention assurée est pire qu’un résultat clairement incomplet.
Prévoyez aussi la récupération. Si un workflow ouvre des tickets incorrects ou propose une modification inadaptée, l’équipe doit savoir arrêter les exécutions futures et identifier les sorties issues de la configuration concernée. L’historique des versions et les traces d’exécution sont précieux, car ils relient le comportement à un ensemble précis d’instructions et de permissions.
C’est aussi une raison d’éviter d’activer de nombreux modèles simultanément. Avec une seule tâche, les responsables peuvent identifier le bénéfice et la charge. Avec plusieurs tâches qui se recouvrent, le même ticket peut être résumé, réétiqueté, diagnostiqué et réécrit avant que quiconque ait décidé quelle intervention est utile. Étendez à partir d’une valeur démontrée plutôt que des créneaux d’automatisation disponibles.
L’automatisation du dépôt gagne la confiance en clarifiant la décision suivante
Agentic Workflows fait d’une tâche de raisonnement récurrente un actif du dépôt : un élément doté d’une configuration, d’un historique, de traces d’exécution et d’un responsable. C’est un progrès utile par rapport au fait de demander sans cesse à un assistant d’examiner la même file.
Le meilleur premier workflow est celui dont vous pourrez juger la sortie demain matin. S’il désigne les bonnes preuves, respecte son périmètre et laisse à un responsable une petite décision concrète, il a effectué un travail utile. Des permissions plus larges peuvent attendre que ce fonctionnement soit fiable.
Sources
- GitHub : disponibilité générale d’Agentic Workflows, 28 octobre 2026.
- Documentation et exemples GitHub Agentic Workflows, consultés le 2 novembre 2026.
- Guide de démarrage officiel, consulté le 2 novembre 2026.
- Référence des sorties contrôlées, consultée le 2 novembre 2026.
- Versions du projet, pour les modifications propres aux versions ; la date de disponibilité générale du 28 octobre est distincte des dates de sortie des paquets individuels.
Reliez votre analyse à sa source
Telli.sh est une possibilité pour conserver des sources autorisées et les notes à l’appui d’une décision technique. Créer un espace de notes.