GitHub Agentic Autofix est disponible : transformer une alerte de sécurité en correctif vérifié
Guide pratique de GitHub Agentic Autofix : éligibilité, configuration CodeQL, règles d’accès, coût des crédits IA, pull requests en brouillon et vérifications humaines avant fusion.
Une alerte de sécurité signale un problème à traiter. Elle n’explique pas forcément comment modifier l’application sans la casser. Pour une personne qui débute et entretient une petite application, ce manque peut empêcher le correctif d’être amorcé ; pour un développeur, il peut laisser s’accumuler des avertissements familiers.
GitHub a annoncé la disponibilité générale d’Agentic Autofix pour les alertes d’analyse de code le 15 octobre 2026. Attribuez une alerte à Copilot : un agent examine le code, propose des modifications, tente de les valider et ouvre une pull request en brouillon. Le changement utile tient au point de départ : vous pouvez examiner un correctif proposé au lieu de partir d’un éditeur vide. Annonce de disponibilité générale de GitHub, 15 octobre 2026
Ce guide vous accompagne d’un dépôt éligible à votre premier correctif vérifié, puis explique comment traiter des alertes associées, des analyseurs personnalisés, les coûts et les tentatives infructueuses. Notre recommandation : considérez l’agent comme l’auteur d’un patch, pas comme la personne qui autorise une mise en production. Vous devez toujours comprendre la modification avant qu’elle n’intègre votre application.
Le schéma d’ouverture distingue le correctif proposé par l’agent de la décision humaine de fusionner.
Commencez par une alerte, pas par tout le backlog
Votre premier succès doit être une petite modification que vous savez expliquer, tester et vérifier. Une pull request propose d’intégrer des changements au code principal d’un projet ; le statut brouillon indique que la proposition n’est pas encore prête. CodeQL est le moteur d’analyse de code de GitHub ; il signale le code potentiellement vulnérable.
Suivez cette séquence avant d’entreprendre un grand nettoyage :
- Choisissez un dépôt que vous administrez. Vérifiez son éligibilité ci-dessous, l’autorisation d’accès et l’identité du responsable de facturation avant de lancer une session d’agent.
- Vérifiez d’abord l’analyse CodeQL. Si le dépôt dispose déjà d’une analyse fonctionnelle, conservez cette configuration et vérifiez la dernière exécution réussie. Pour une nouvelle configuration, dans Settings > Advanced Security > Code Security du dépôt, repérez CodeQL analysis, choisissez Set up > Default, examinez la configuration, puis sélectionnez Enable CodeQL. Attendez la réussite de l’analyse. Instructions de configuration de GitHub, consultées le 18 octobre 2026
- Activez Agentic Autofix selon les règles applicables. Un réglage au niveau du dépôt ne peut pas outrepasser une interdiction de l’organisation ou de l’entreprise.
- Choisissez une alerte existante sur la branche par défaut. Ouvrez Security and quality > Code scanning, sélectionnez l’alerte, puis choisissez Assign to Copilot sous Assignees. Procédure d’alerte GitHub, consultée le 18 octobre 2026
- Examinez la pull request en brouillon et le journal de session. Lisez le diff, lancez les tests pertinents et relancez l’analyse avec la configuration qui a signalé le problème.
- Ne fusionnez qu’après une vérification humaine et la réussite des contrôles requis. Vérifiez ensuite l’état de l’alerte après l’analyse de la branche par défaut mise à jour.
Pour découvrir l’interface, consultez la démonstration officielle de GitHub dans l’annonce de disponibilité générale. Utilisez-la comme référence en parallèle de votre dépôt ; un schéma illustratif ne reproduit pas nécessairement chaque écran actuel.
Votre dépôt public ou privé peut-il l’utiliser ?
L’annonce de lancement met l’accent sur les entreprises. La documentation actuelle de GitHub décrit un accès plus large : elle inclut les dépôts publics sur GitHub.com et les dépôts appartenant à une organisation dotée de GitHub Code Security ou GitHub Advanced Security. Une licence Copilot n’est pas requise. Documentation de GitHub sur l’accès, consultée le 18 octobre 2026
| Situation du dépôt | Éligibilité à Agentic Autofix | Qui contrôle l’accès ? |
|---|---|---|
| Public, compte personnel ordinaire, GitHub.com | Éligible | Administrateur du dépôt |
| Public, appartenant à une organisation, GitHub.com | Éligible ; les règles s’appliquent | Organisation, dépôt et entreprise le cas échéant |
| Privé ou interne, appartenant à une organisation | Nécessite Code Security ou Advanced Security | Même chaîne de règles |
| Privé, compte personnel ordinaire | Non inclus dans l’éligibilité documentée | Ne présumez pas que l’accès est possible |
| Espace personnel d’un Enterprise Managed User | Exclu | L’achat de crédits ne lève pas l’exclusion |
L’accès public ne signifie pas que les sessions d’agent sont gratuites. Distinguez l’éligibilité du dépôt des frais d’utilisation avant d’inviter des contributeurs à essayer la fonction.
Activez l’accès en descendant depuis la règle la plus élevée
Pour une organisation appartenant à une entreprise, un propriétaire de l’entreprise ou un responsable de sécurité doit d’abord autoriser la fonction dans Policies > Advanced Security > Agentic Autofix. Cette permission ne suffit pas à l’activer. Un propriétaire ou responsable de sécurité de l’organisation l’active ensuite dans Settings > Advanced Security > Global settings ; les dépôts éligibles héritent de cette activation. Les administrateurs de dépôt ne peuvent la désactiver ou la réactiver que si les règles de niveau supérieur le permettent. Les organisations indépendantes ignorent l’étape entreprise ; les dépôts publics personnels éligibles utilisent directement leur propre réglage. Les personnes qui ont participé à la préversion doivent l’activer à nouveau. Procédure de GitHub pour les règles d’accès, consultée le 18 octobre 2026
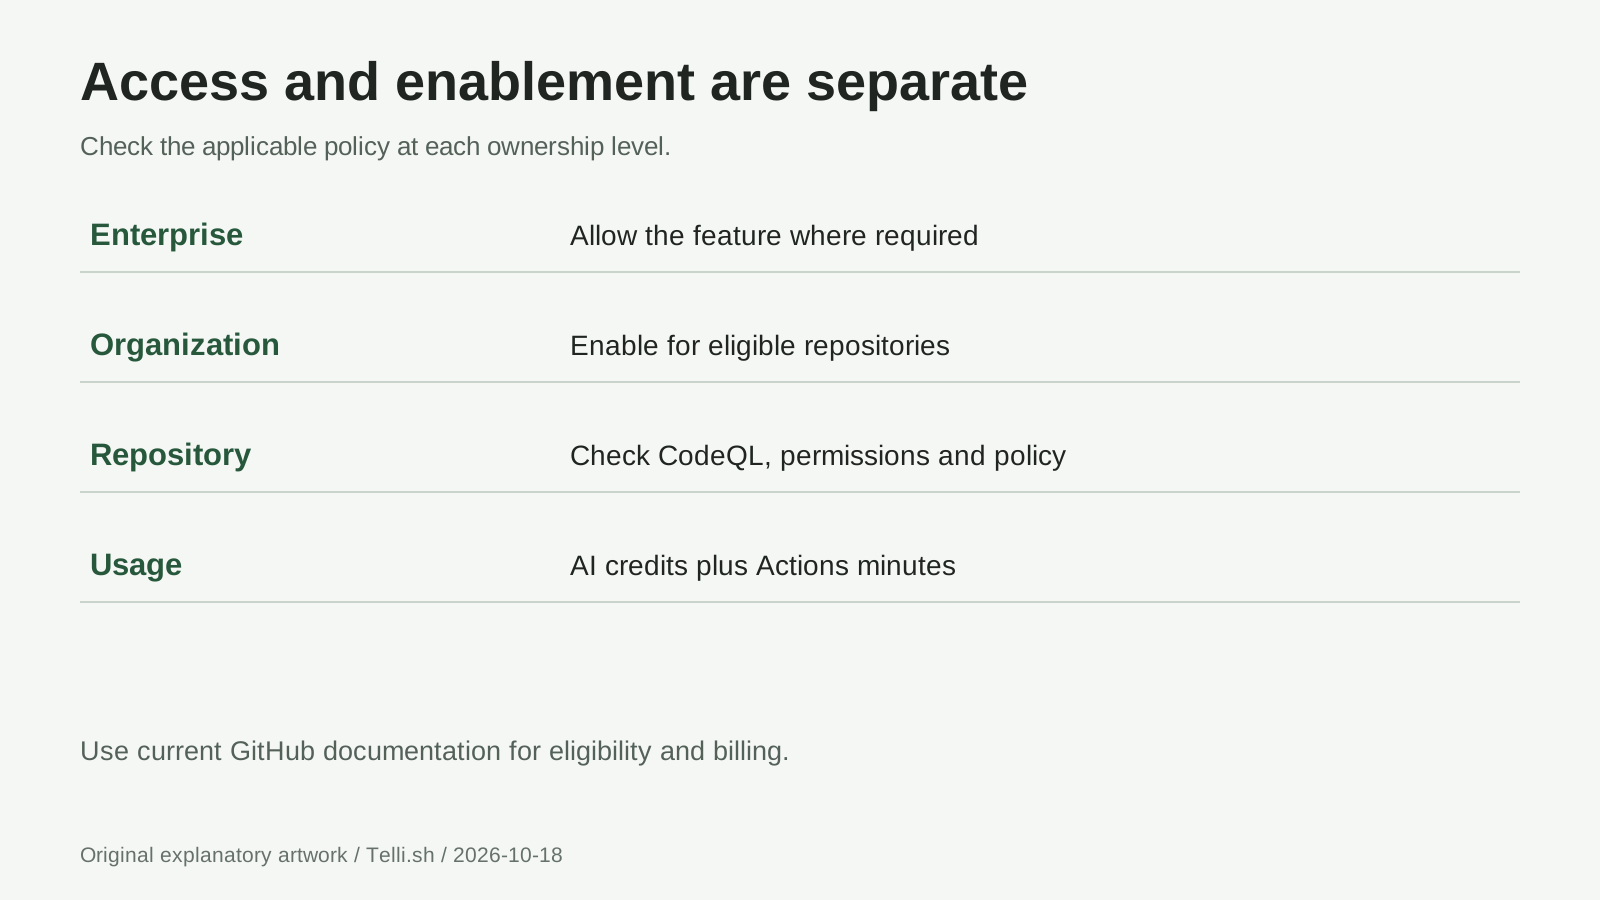 Schéma d’accès : autorisation, activation et choix du dépôt sont des décisions distinctes. Source : documentation d’accès de GitHub, consultée le 18 octobre 2026.
Avant un déploiement à l’échelle de l’organisation, identifiez les dépôts qui doivent rester exclus et convenez de la personne chargée d’examiner les patchs générés. Pour un pilote raisonnable, associez un responsable du dépôt à un réviseur sécurité. Consignez l’alerte, le comportement attendu, le réviseur et le responsable du budget afin qu’un brouillon laissé sans suivi ne devienne pas une responsabilité inexpliquée pour quelqu’un d’autre.
Vérifiez que CodeQL a bien analysé le code
La configuration par défaut nécessite GitHub Actions ainsi qu’un dépôt public ou Code Security. Vérifiez les langages sélectionnés et la suite de requêtes, pas seulement l’activation du réglage. Si une configuration avancée existante fonctionne, ne changez pas à la légère : la configuration par défaut remplace les réglages existants, désactive le workflow actuel et bloque les téléversements vers l’API d’analyse CodeQL. Documentation GitHub sur la configuration par défaut, consultée le 18 octobre 2026
Vérifiez le dernier résultat d’analyse avant de choisir une alerte. Assurez-vous que le service concerné était inclus et que sa compilation ou ses dépendances n’ont pas fait échouer l’analyse. Le fait qu’un réglage soit activé ne prouve pas que les fichiers pertinents ont été analysés avec succès. Corrigez le problème de configuration avant de demander à un agent de traiter des alertes issues d’une base peu fiable.
Pour un premier essai, choisissez un problème circonscrit dont le comportement attendu est clair, comme une recherche en base de données ou un chemin précis de rendu de sortie. Évitez de commencer par une refonte générale des autorisations. S’il n’existe aucune alerte pertinente, n’introduisez pas délibérément une vulnérabilité dans un dépôt actif pour créer une démonstration.
Que se passe-t-il entre l’attribution et la pull request en brouillon ?
GitHub décrit un agent qui explore les fichiers pertinents, génère un correctif, relance CodeQL et itère avant d’ouvrir une pull request en brouillon. La proposition comprend un résumé de la réparation et des détails de validation. C’est le workflow Agentic Autofix, pas une fusion automatique dans votre branche par défaut. Workflow GitHub lors de la disponibilité générale, 15 octobre 2026
Après avoir attribué l’alerte, suivez cette séquence de vérification :
- Relisez l’alerte d’origine. Repérez l’entrée non fiable, l’opération sensible et la protection attendue. Notez l’identifiant de l’alerte et la configuration qui l’a signalée.
- Lisez chaque fichier modifié. Recherchez les changements sans rapport, les contrôles supprimés, les tests désactivés, les nouvelles dépendances et les modifications du comportement en cas d’erreur.
- Examinez les preuves de la session. Distinguez une analyse terminée d’une commande en échec ou d’un message indiquant que la validation était indisponible. Vous pouvez demander une nouvelle itération dans la session ou mentionner Copilot dans un commentaire de pull request. Conseils GitHub sur les sessions, consultés le 18 octobre 2026
- Lancez les tests de l’application et l’analyseur concerné. Utilisez les commandes de test documentées par le projet dans un environnement de développement adapté. Examinez les scripts de configuration et les changements de workflow avant d’exécuter du code que vous ne connaissez pas.
- Demandez une approbation humaine. Laissez la pull request en brouillon tant que le comportement, la couverture de l’analyse ou la responsabilité ne sont pas clarifiés. Ne la marquez comme prête que lorsque les éléments de preuve peuvent être examinés.
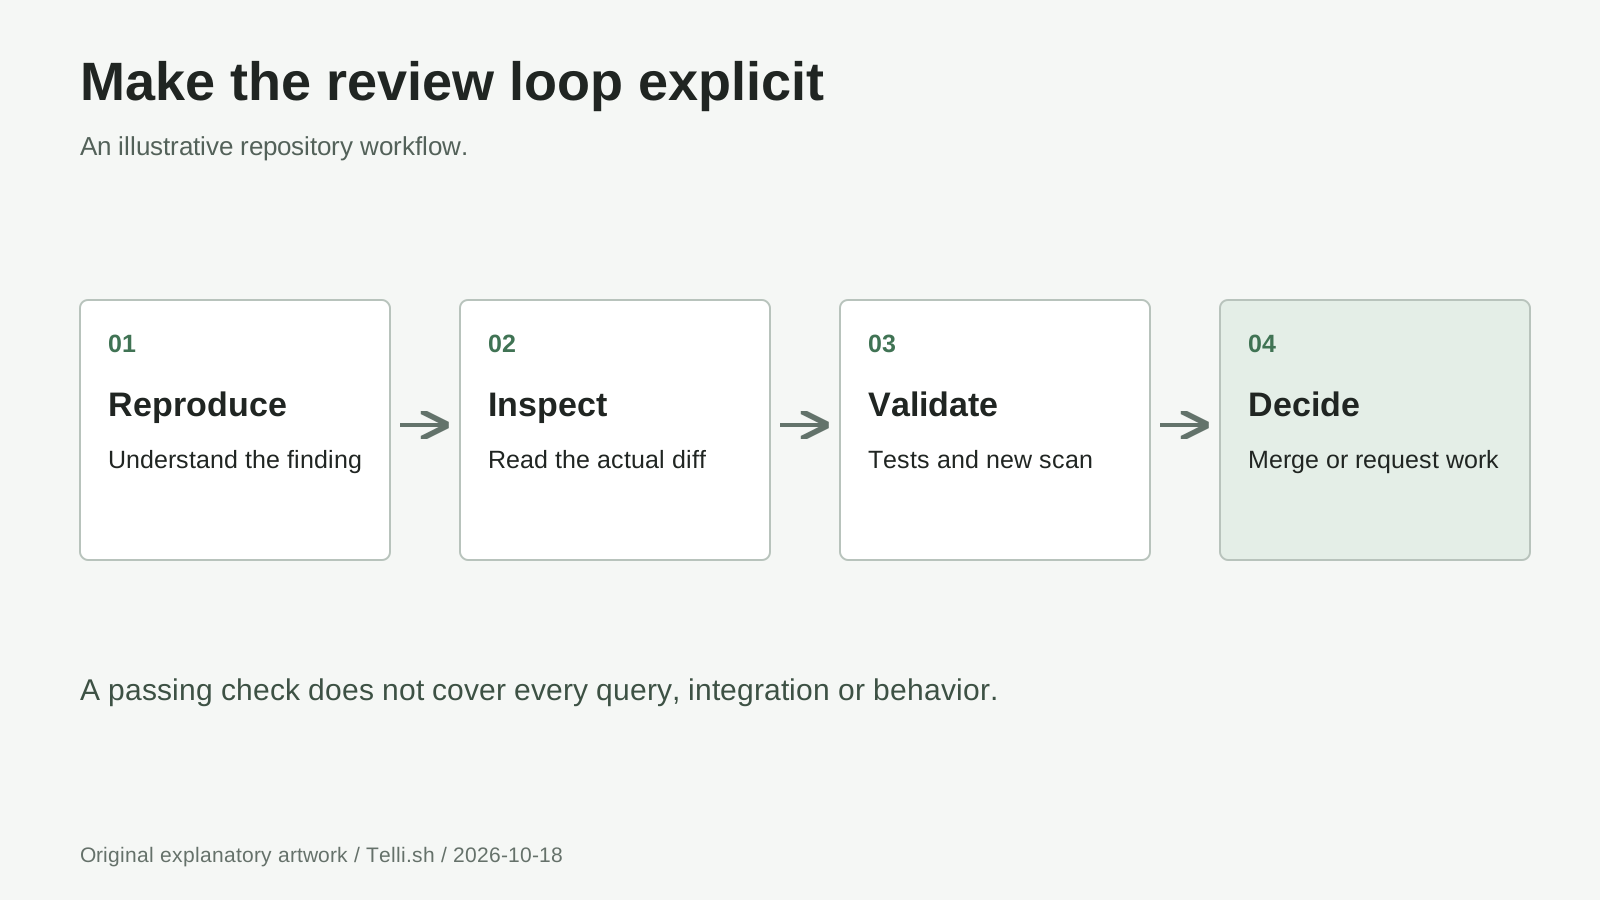 Boucle de vérification : le brouillon de l’agent est un artefact intermédiaire, pas une preuve que l’application est sûre. Sources : annonce de GitHub et documentation de résolution des alertes.
Les pull requests GitHub présentent le diff dans Files changed et les résultats automatisés dans Checks. Examinez les deux : un résumé vert ne permet pas de savoir si un contrôle d’autorisation modifié applique toujours les règles de votre application. Notions de pull request GitHub, consultées le 18 octobre 2026
Workflow 1 : corriger une recherche en base de données sans en changer le sens
Prenons l’exemple fictif d’un service Python qui recherche un article d’inventaire par son libellé. Son implémentation actuelle insère le libellé fourni dans la requête SQL au moyen d’un formatage de chaîne, et une alerte d’analyse de code signale cette construction. Un correctif utile sépare l’instruction SQL de sa valeur, au lieu d’essayer de retirer certains signes de ponctuation.
Voici une implémentation plus sûre, à titre d’exemple, avec l’interface sqlite3 de Python :
def find_item(connection, label):
    return connection.execute(
        "SELECT id, label FROM inventory WHERE label = ?",
        (label,),
    ).fetchone()
Le paramètre de substitution lie la valeur séparément du texte SQL, conformément aux recommandations officielles de Python sur la liaison des paramètres, consultées le 18 octobre 2026. Il s’agit d’un modèle de correctif fictif, pas d’un résultat d’Agentic Autofix ni d’un essai rapporté. Dans un service réel, la requête exacte, le schéma et les règles d’autorisation doivent faire l’objet de leur propre vérification.
Pour cet exemple, demandez des tests couvrant un libellé ordinaire, un libellé contenant une apostrophe comme Maker's Kit et un libellé inconnu. Vérifiez que la fonction conserve le comportement attendu : renvoyer une ligne ou None. Testez ensuite les règles d’accès actuelles de l’endpoint appelant ; une requête paramétrée ne décide pas qui est autorisé à consulter l’inventaire.
Un commentaire de vérification utile pourrait être : « Conserve le comportement de la recherche, lie le libellé comme donnée et ajoute un test de régression pour les apostrophes et les articles inconnus. » Il décrit le contrat au lieu de demander simplement à l’agent de faire disparaître l’avertissement. Relancez l’analyse sur le patch réel avant de l’accepter.
Workflow 2 : regrouper les alertes liées, pas des avertissements au hasard
Supposons qu’un service web fictif présente trois alertes liées au même utilitaire de rendu des réponses. Examinez-les ensemble pour déterminer si un correctif commun convient. GitHub permet de sélectionner jusqu’à 25 alertes du backlog dans la liste des alertes ou une campagne de sécurité ; une attribution crée une session et une pull request. Instructions GitHub pour les attributions groupées, consultées le 18 octobre 2026
Cette limite est un plafond, pas une taille de lot recommandée. Trois alertes liées relevant d’un même responsable peuvent être plus faciles à vérifier que vingt constats sans rapport portant sur l’authentification, le traitement des fichiers et l’accès aux bases de données. Avant l’attribution, listez chaque endpoint concerné et le comportement normal qu’il doit préserver.
Dans ce workflow illustratif, examinez l’utilitaire partagé et testez chacun de ses appelants. Si le correctif proposé modifie l’échappement de la sortie, vérifiez les contextes de sortie visés au lieu de l’approuver parce qu’un exemple semble désormais correct. Séparez le travail lorsque les différents constats exigent des réviseurs ou des calendriers de livraison distincts. Ne laissez pas une seule alerte non résolue masquer les correctifs réellement étayés par des preuves.
Workflow 3 : un analyseur personnalisé nécessite sa propre confirmation
Agentic Autofix est limité aux alertes du backlog sur la branche par défaut. Les alertes qui n’apparaissent que dans une pull request ou une autre branche ne relèvent pas de ce workflow d’attribution. Si une nouvelle pull request introduit un problème, corrigez-le dans cette branche au lieu de fusionner du code vulnérable simplement pour pouvoir l’attribuer. Périmètre indiqué par GitHub, 15 octobre 2026
Une autre limite concerne la validation : GitHub indique que l’agent ne peut pas confirmer les correctifs pour les requêtes CodeQL personnalisées, la suite de requêtes CodeQL security-extended ou les alertes d’analyse de code de tiers. Sa validation intégrée relance au mieux la suite de requêtes d’analyse de code. Limites de validation GitHub, consultées le 18 octobre 2026
Imaginez une organisation fictive qui applique une règle interne de traitement des données à l’aide d’une requête personnalisée. Même si l’agent propose un patch plausible, le réviseur doit lancer cette analyse personnalisée et en examiner le résultat. Notez la version de la requête, la configuration, la révision analysée et le résultat. La réussite de la suite par défaut ne remplace pas l’exécution de la requête qui a signalé le problème.
Laissez l’analyseur le plus strict activé. Réduire la couverture pour obtenir un état vert modifie la mesure, pas la sécurité de l’application. Si vous ne pouvez pas reproduire l’analyse requise, laissez la proposition en attente de validation et nommez la personne qui pourra l’exécuter.
L’absence de licence Copilot ne signifie pas l’absence de frais
Agentic Autofix consomme des crédits IA Code Security et des minutes GitHub Actions. La documentation de facturation de GitHub précise que les crédits IA sont consommés même pour les dépôts publics qui ne nécessitent pas de licence pour les contributeurs actifs. Lorsque le compte facturé bénéficie d’un droit applicable, les crédits IA inclus sont utilisés en premier ; l’utilisation supplémentaire est facturée au compteur. Les comptes sans crédits inclus sont facturés au compteur dès le départ. Facturation des crédits IA GitHub, consultée le 18 octobre 2026
Pour les dépôts d’organisation, les frais sont imputés au compte de facturation de l’organisation ou de l’entreprise. Avant une activation à grande échelle, vérifiez le quota de ce compte et son budget de crédits IA Code Security. L’annonce exige également un mode de facturation Copilot configuré ; ce prérequis ne signifie pas que chaque utilisateur doit posséder une licence Copilot. Conditions de facturation du lancement GitHub, 15 octobre 2026
Pour un pilote, consignez l’utilisation des sessions et d’Actions, le temps du réviseur et l’acceptation ou non du patch. Ne promettez pas un prix fixe par alerte corrigée : un lot, une itération ou une proposition infructueuse nécessitent tout de même un suivi des coûts. Comparez le coût des correctifs acceptés à celui de votre workflow actuel, au lieu de compter les pull requests générées comme des réparations achevées.
La fonction classique Copilot Autofix est différente : elle propose une modification en une étape, et non le workflow d’investigation et de brouillon de l’agent ; ses suggestions ne consomment pas de crédits IA. Lorsqu’elle est prise en charge, elle reste une option si Agentic Autofix n’est pas activé. Comparaison de GitHub, consultée le 18 octobre 2026
Avant la fusion, répondez à ces sept questions
Notre liste de vérification vise autant à préserver le comportement qu’à corriger la faiblesse signalée :
- Cause racine : le patch corrige-t-il l’opération dangereuse au lieu de supprimer l’avertissement ?
- Périmètre : les refactorisations sans rapport, les nouvelles dépendances et les changements de configuration sont-ils justifiés ?
- Comportement : les entrées valides et invalides, les erreurs et les autorisations se comportent-elles toujours comme prévu ?
- Tests : existe-t-il un test de régression qui détecterait le problème d’origine ?
- Analyse : l’analyseur qui a signalé le problème a-t-il analysé la révision proposée avec la configuration requise ?
- Approbation : une personne responsable a-t-elle examiné le diff et les éventuelles remarques de l’agent encore en suspens ?
- Après la fusion : l’analyse de la branche par défaut a-t-elle confirmé l’état attendu de l’alerte sans nouveau constat ?
Considérez « validation indisponible » comme un travail inachevé, et non comme une approbation. GitHub précise qu’un agent peut signaler qu’il n’a pas pu valider le correctif ou qu’il soupçonne un faux positif dans sa pull request. Aucun de ces messages ne remplace l’évaluation d’une personne responsable de la maintenance. Fonctionnement au mieux des possibilités selon GitHub, consulté le 18 octobre 2026
Que faire si le bouton manque ou si le résultat est incorrect ?
Pourquoi vois-je une alerte sans pouvoir l’attribuer ? Vérifiez qu’elle fait partie du backlog de la branche par défaut, l’éligibilité du dépôt, l’activation de la fonction et vos autorisations. L’attribution nécessite un accès en écriture. Si un réglage est verrouillé, demandez à l’administrateur concerné plutôt que d’activer et désactiver à répétition le contrôle du dépôt. Prérequis d’attribution GitHub, consultés le 18 octobre 2026
Une analyse sans alerte prouve-t-elle que l’application est sûre ? Non. Elle répond aux questions couvertes par cette analyse et cette configuration. Les règles métier, les autorisations, le comportement à l’exécution et les problèmes non pris en charge nécessitent toujours des tests et une vérification adaptés.
Dois-je relancer sans cesse une session échouée ? Commencez par examiner son journal et le diff proposé. Déterminez s’il manque une configuration d’analyse, l’exécution des tests, du contexte sur le projet ou un correctif valable. Apportez une correction précise ou réparez la configuration sous-jacente avant une nouvelle tentative ; répéter les attributions sans information nouvelle ne constitue pas une stratégie de remédiation.
Puis-je accepter qu’une alerte soit probablement un faux positif ? Examinez le constat de manière indépendante et consignez votre raisonnement. Ne confondez pas le rejet d’une alerte avec la correction d’un code vulnérable, et ne laissez pas l’assurance de l’agent décider d’une exception au risque.
En bref : un correctif proposé marque le début de la vérification
Agentic Autofix avance des étapes utiles : l’investigation, un patch candidat et les validations disponibles arrivent ensemble. Le bénéfice pratique est de réduire l’écart entre la découverte d’une vulnérabilité et l’examen d’un correctif concret. Limitez le premier essai, conservez vos analyseurs et fondez l’acceptation sur les preuves, pas sur l’identité de l’auteur.
Sources
Sources primaires consultées le 18 octobre 2026.
Les liens de ce guide renvoient à l’annonce de disponibilité générale du 15 octobre, aux règles d’accès actuelles, aux notions et limites d’Autofix, aux procédures de résolution des alertes, à la configuration CodeQL et à la documentation de facturation de GitHub. Cette documentation constitue un état daté des conditions d’accès, pas une garantie quant à la configuration de chaque compte. Les trois workflows sont illustratifs et ne rapportent pas des essais pratiques.
Un espace pour vos notes de vérification : rassemblez dans Telli.sh les liens vers les sources, les références d’alertes, les résultats de tests et les décisions. L’outil peut organiser vos notes ; il n’analyse pas les dépôts et n’approuve pas les correctifs. Créer un compte Telli.sh.