Cisco Project Quarry chiede che cosa abbia fatto un agente nell'intero compito
Project Quarry collega messaggi, chiamate agli strumenti e ordine degli eventi in regole di rilevamento esaminabili. Guida pratica al motore alpha, alle prove e ai confini dell'applicazione dei controlli.
Un assistente legge un file. Più tardi invia una richiesta web. Ogni azione può essere consentita, utile e del tutto ordinaria. La domanda di sicurezza è se la seconda abbia portato informazioni dalla prima in un luogo dove non sarebbero mai dovute arrivare.
Cisco ha presentato Project Quarry il 28 ottobre 2026 come linguaggio e motore aperti di rilevamento del comportamento degli agenti. Invece di controllare soltanto un messaggio isolato, consente ai team di descrivere schemi attraverso messaggi, chiamate agli strumenti, risultati e ordine degli eventi. Un rilievo include prove che aiutano a spiegare quale attività abbia soddisfatto la regola. Articolo di lancio Cisco
Per i team che portano agenti nell'assistenza, nello sviluppo o nelle operazioni, è un'aggiunta concreta agli strumenti di sicurezza. Questa guida spiega il contributo di Quarry, come iniziare da esempi locali e perché rilevare una sequenza pericolosa sia soltanto parte del suo controllo. Il sistema pubblico è attualmente alpha, quindi una prova dovrebbe considerare anche cambiamenti delle regole prima della versione 1.0.0. README di Project Quarry, consultato il 2 novembre 2026
 Firewall Cisco ASA 5510 nel 2010; hardware storico di sicurezza di rete. Quarry è software per il comportamento degli agenti, non questo dispositivo. Foto: Jon 'ShakataGaNai' Davis, CC BY-SA 3.0; ridimensionata con margini. Fonte dell'immagine · Licenza e note sull'immagine. Riferimento ufficiale del prodotto.

Una sequenza può spiegare ciò che un singolo evento non spiega
Immagina un agente interno di assistenza che possa leggere una base di conoscenza e aprire una segnalazione esterna. Entrambe le capacità hanno scopi legittimi. Immagina ora che una pagina non fidata gli dica di allegare un file diagnostico interno a una segnalazione pubblica estranea. Una regola che cerchi soltanto «ignora le istruzioni precedenti» può mancare un'istruzione indiretta. Una regola che guardi soltanto lo strumento di caricamento consentito può non capire perché i suoi argomenti siano inappropriati.
La sequenza fornisce il contesto. Che cosa ha letto l'agente? Quale istruzione ha preceduto il caricamento? Quali dati sono apparsi negli argomenti? La destinazione faceva parte del compito dell'utente? Spesso è più facile indagare queste domande quando la traccia strutturata sopravvive intatta.
Cisco presenta Quarry come una combinazione di controlli esatti e giudizi opzionali di modelli. I controlli esatti possono esprimere nomi di strumenti, campi, stringhe e ordine; quelli basati su modelli possono affrontare domande interpretative. Il prodotto ospitante decide poi che cosa debba attivare un rilievo, per esempio un avviso o un'azione bloccata. Spiegazione Cisco, 28 ottobre 2026
La nostra lettura: una buona regola è una domanda ripetibile sul comportamento. Dovrebbe essere possibile indicare gli eventi corrispondenti e discutere se la regola esprima la politica desiderata. È più utile di un avviso rosso la cui unica spiegazione sia che a un modello non piaceva la conversazione.
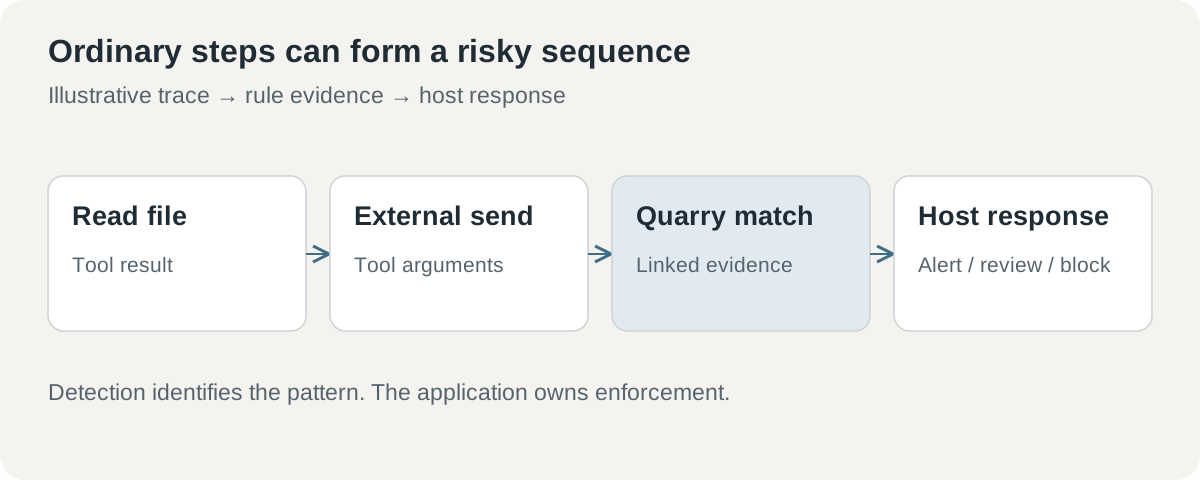 Sequenza sospetta illustrativa: Quarry valuta la traccia e restituisce prove; l'applicazione che lo integra risponde della reazione.
Quarry si affianca ad autorizzazioni e controlli dei contenuti
L'autorizzazione risponde se un attore possa compiere un'azione su una risorsa. Un classificatore di contenuti chiede se un input o output abbia una proprietà pertinente. Un rilevamento sulla traccia chiede come si colleghino più eventi. Le domande si sovrappongono, ma nessuna diventa superflua perché un'altra ha una dimostrazione convincente.
Cisco cita Snort, YARA e Sigma come precedenti di linguaggi leggibili e condivisibili per rilevamenti di rete, malware e registri. Quarry vuole portare questo stile di regole esaminabili all'attività degli agenti. Motivazione del lancio Cisco L'analogia è utile come obiettivo progettuale; non rende un giovane progetto alpha maturo quanto quegli ecosistemi consolidati.
| Controllo o approccio | Domanda a cui è adatto | Responsabilità che rimane |
|---|---|---|
| Autorizzazione dettagliata | Questo attore può compiere questa azione qui? | Definire e far rispettare l'accesso consentito |
| Classificatore di contenuti | Questo messaggio ha la proprietà verificata? | Interpretare gli errori e collegare il contesto |
| Regole comportamentali Quarry | Questa attività strutturata corrisponde a uno schema definito? | Scegliere una risposta e mantenere la politica |
| Snort, YARA e Sigma | Come esprimere un rilevamento nel dominio consolidato? | Usare controlli appropriati a quel dominio |
Riconsidera l'esempio di file e caricamento. Autorizzazioni solide possono bloccare un file vietato prima che conti una regola comportamentale. Un controllo del contenuto può identificare un'istruzione sospetta nel risultato di uno strumento. Una regola di sequenza può collegare una lettura consentita a un trasferimento inappropriato. Insieme coprono più percorso di un solo controllo.
Un avviso richiede prove sufficienti perché una persona agisca
Il vantaggio di un rilievo basato sulla traccia è sostenere un passo specifico. Un revisore deve sapere quali eventi contino, quale campo corrisponda e quale contesto circostante cambi l'interpretazione. Lo scopo è un caso spiegabile, non un elenco crescente di punteggi di rischio senza spiegazione.
Per un flusso illustrativo di assistenza, un rilievo utile potrebbe collegare il risultato di un documento interno a un invio successivo a una destinazione non approvata. L'analista può chiedere se l'azione richiesta autorizzasse il trasferimento, se la destinazione appartenga al cliente e se il contenuto includa davvero informazioni protette. Una regola ampia che segnali ogni lettura seguita da ogni richiesta di rete seppellirebbe i casi interessanti.
La precisione dipende dal vocabolario applicativo. «Esterno» può significare fuori dall'organizzazione, fuori da un tenant approvato o semplicemente fuori da un servizio. «Sensibile» può riferirsi a un documento etichettato, un campo sorgente o un risultato di classificazione. Definisci i termini nell'integrazione prima di scrivere una regola che ne dipenda.
Anche le prove richiedono protezione. Una traccia può contenere proprio il contenuto del file o il frammento di credenziale che ha reso rischioso l'evento. Un avviso utile a un analista può essere inappropriato su una pagina pubblica d'errore. Pianifica accesso e oscuramento insieme alla regola, non dopo il primo incidente.
Tre flussi rendono concreta la prima prova
Un primo uso illustrativo è la revisione retrospettiva delle sessioni di agenti di assistenza. Parti da pochi dati autorizzati che contengano attività normali e un esempio sintetico di trasferimento inappropriato. Esegui le stesse regole su entrambi. Una buona prova mostra che il team sappia spiegare una corrispondenza e perché il lavoro legittimo resti pulito.
Un secondo uso è la gestione di una condizione di arresto. Supponi che un compito consenta tre tentativi e richieda poi escalation. Una traccia può mostrare se l'agente si sia fermato, abbia continuato o cambiato strumenti per perseguire indirettamente la stessa azione. È una domanda utile di politica anche quando ogni messaggio è innocuo.
Un terzo uso è la risposta agli incidenti. Quando un team apprende un nuovo schema pertinente, può chiedere se le tracce storiche lo contengano. Il valore è una ricerca più rapida e coerente nella storia che l'organizzazione è autorizzata a conservare. La qualità dipende ancora dal fatto che le tracce precedenti abbiano registrato campi e ordine richiesti dalla regola.
Questi scenari dovrebbero iniziare in osservazione. I rilievi retrospettivi rivelano falsi positivi senza interrompere gli utenti e aiutano a stimare il carico d'indagine. Una regola persuasiva su una traccia sintetica può essere troppo ampia sulle attività quotidiane. Il passaggio a un intervento dal vivo dovrebbe seguire questo apprendimento, con una risposta chiaramente assegnata.
Parti dagli esempi locali del repository
Il repository pubblico usa Apache 2.0 e offre interfacce Python e a riga di comando. Il README elenca attualmente Python da 3.11 a 3.13 e un avvio rapido basato su uv. La configurazione di esempio seleziona 14 regole locali; quattro esempi semantici usano sostituti deterministici a parole chiave, esplicitamente destinati a dimostrazioni e test anziché a decisioni produttive. README di Project Quarry
La procedura seguente segue il percorso pubblicato. È un punto di partenza per la valutazione del lettore, non l'affermazione che per questo articolo siano avvenuti una distribuzione o un controllo dal vivo.
-
Usa una cartella di valutazione isolata. Conferma l'intervallo Python documentato e installa
uvcon il normale processo dell'organizzazione. Separa la valutazione da tracce e credenziali produttive. -
Ottieni e prepara il progetto. Clona il repository ufficiale, entra nella cartella e sincronizza l'ambiente con versioni fissate:
BashEsegui in Terminalegit clone https://github.com/cisco-ai-defense/project-quarry.git cd project-quarry uv sync --frozen -
Esegui l'esempio locale benigno. Usa la configurazione fornita prima di aggiungere un fornitore o inviare dati conversazionali reali:
BashEsegui in Terminaleuv run --frozen quarry scan --config examples/config.yaml --target examples/data/benign.json -
Esamina un esempio corrispondente. Cambia l'obiettivo in
examples/data/tool_calls.json, poi esamina insieme regola e prove. La corrispondenza dovrebbe essere comprensibile dagli eventi, non accettata perché il comando stampa un avviso. -
Aggiungi una coppia di test applicativi. Crea una traccia sintetica che viola e una legittima quasi corrispondente con lo stesso vocabolario degli strumenti. Specifica l'esito atteso prima di regolare la regola.
-
Registra revisione e gestione del risultato. La convenzione CLI documentata è 0 per controllo completo pulito, 1 per corrispondenza completa e 2 per controllo non valido o incompleto. Conserva queste distinzioni in ogni programma che lo richiama.
La distinzione d'uscita ha conseguenze pratiche. Un controllo senza risorse o con input non valido non può essere contato come pulito. Il monitoraggio dovrebbe mostrare le valutazioni incomplete, così che il team sappia se esista una lacuna di copertura.
Le regole basate su modelli introducono un altro confine dei dati
Alcune politiche richiedono interpretazione oltre alla corrispondenza esatta. Un modello può aiutare a valutare se un risultato di strumento tenti di deviare l'agente o se un'azione esca dal compito. Aggiungere il giudizio introduce anche latenza, costo, comportamento del fornitore e un'altra possibile fonte d'errore.
La documentazione sull'inferenza di Quarry indica che un'operazione può inviare messaggi selezionati, definizioni degli strumenti e testo delle politiche all'endpoint configurato. Consiglia di esaminare conservazione, registrazione, trasporto e credenziali del fornitore. Descrive anche scadenze dei controlli e budget delle chiamate, con adattatori tenuti a rispettare annullamento e tempi massimi. Documentazione d'inferenza di Quarry, consultata il 2 novembre 2026
Il percorso dei dati diventa una decisione progettuale. Un team può partire da controlli locali e attivare una regola basata su modello soltanto quando il beneficio giustifichi l'elaborazione aggiuntiva. Prima di usare tracce sensibili, decidi quali campi attraversino il confine e chi approvi la configurazione. Un controllo di sicurezza non dovrebbe diventare silenziosamente un percorso inatteso di esportazione dei dati che protegge.
I sostituti a parole chiave sono utili per esempi prevedibili perché producono risultati ripetibili senza un fornitore attivo. Non possono dimostrare l'accuratezza di un rilevatore semantico produttivo. Valuta il modello realmente configurato su casi etichettati pertinenti, inclusi messaggi ordinari simili a quelli rischiosi. Falsi positivi e mancate rilevazioni appartengono alla stessa revisione.
Un'integrazione produttiva deve rispondere del caso incompleto
La guida d'integrazione istruisce le applicazioni a preparare e convalidare le regole scelte prima di accettare traffico. Separa politiche e input degli adattatori fidati da conversazioni non fidate e richiede uno stato autorevole del controllo prima di agire sulle corrispondenze. Guida d'integrazione di Quarry, consultata il 2 novembre 2026
Il contratto conta soprattutto quando qualcosa fallisce. Conversazione malformata, scadenza, modello indisponibile o regola non valida dovrebbero seguire una politica applicativa esplicita. Secondo l'operazione, potrebbe sospendere un'azione rilevante, chiedere revisione o segnalare un'osservazione incompleta. Trattare ogni errore come «nessun rilievo» crea una lacuna silenziosa.
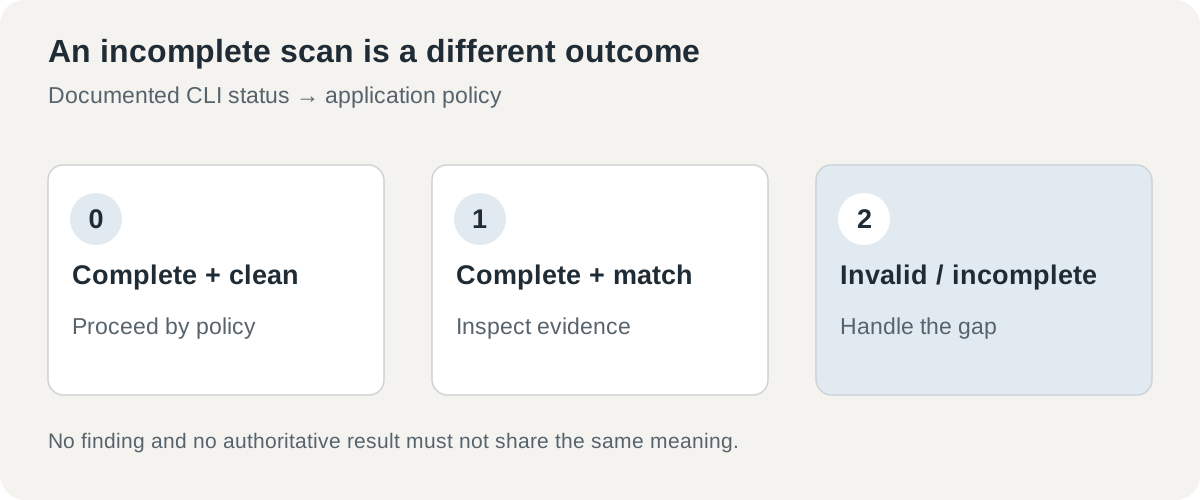 Corrispondenza completa, risultato completo pulito e valutazione incompleta hanno significati diversi. L'host deve decidere come ciascuno influenzi il flusso dell'utente.
I cambiamenti di versione richiedono la stessa chiarezza. L'avvertenza alpha significa che una futura modifica di sintassi può richiedere aggiornamenti delle regole. Fissa una revisione per la valutazione, conserva tracce rappresentative e rieseguile prima di adottare un aggiornamento. Il team può così distinguere una politica cambiata da un motore cambiato.
L'annuncio Cisco discute la distribuzione nel più ampio lavoro AI Defense, ma la maturità del motore pubblico va giudicata dal proprio stato documentato. Le integrazioni pianificate sono lavoro futuro. Un prodotto produttivo che usa un componente non offre automaticamente un'integrazione produttiva supportata per l'applicazione di ogni lettore.
La sicurezza degli agenti richiede una domanda che le persone possano riesaminare
L'idea più forte di Quarry è rendere una preoccupazione comportamentale abbastanza esplicita da rieseguirla. Un team può conservare regola, versione, attività corrispondente e motivo del cambiamento. La revisione delle politiche diventa più concreta di un dibattito sul fatto che un agente sembri generalmente sicuro.
La domanda successiva per una prova è quindi pratica: un revisore capisce perché una sessione legittima sia passata, perché una violazione abbia corrisposto e che cosa accada quando la valutazione non finisce? Se le risposte sono chiare, il team ha una base per decidere dove il rilevamento debba influenzare l'azione.
Fonti
- Cisco: presentazione di Project Quarry, 28 ottobre 2026.
- README di Project Quarry, consultato il 2 novembre 2026.
- Guida d'integrazione applicativa di Quarry, consultata il 2 novembre 2026.
- Guida d'inferenza dei modelli di Quarry, consultata il 2 novembre 2026. Gli scenari sono illustrativi; non si affermano installazioni o controlli su tracce produttive svolti qui.
Mantieni la regola collegata alle prove
Telli.sh è un'opzione per conservare materiale di partenza autorizzato, appunti di valutazione e decisioni alla base di una modifica ingegneristica. Crea uno spazio per gli appunti.