Qui répond d’un agent IA après le départ de son créateur ? BetterCloud en fait un processus
La version d’octobre de BetterCloud relie responsabilité des agents IA, accès et dépenses. Préparer leur départ, évaluer la couverture des connecteurs et organiser un déploiement maîtrisé.
Le départ d’un salarié s’accompagne d’une liste familière : désactiver les comptes, révoquer les sessions, transférer les documents et récupérer le matériel. Un agent IA ajoute une question moins habituelle. Si cette personne a créé un chercheur automatisé ou relié un modèle aux outils métier, qu’est-ce qui continue à fonctionner lorsque sa propre connexion est coupée ?
La version de BetterCloud du 29 octobre 2026 relie gestion du cycle de vie des agents IA et suivi des dépenses IA. BetterCloud est une plateforme de gouvernance SaaS pour entreprises qui traite déjà les accès des salariés et l’automatisation des départs. La nouvelle version applique cette approche opérationnelle aux agents et à leurs ressources associées. L’annonce de l’entreprise décrit des contrôles de création, de mise à jour et de retrait des agents, de gestion des autorisations d’outils et de rapprochement entre responsabilité et consommation.
L’évolution utile est le pont entre administration des identités et activité persistante des machines. Ce guide explique ce que ce pont doit accomplir, l’apport de la visibilité des coûts et la manière dont une équipe informatique peut évaluer la version sans confondre inventaire central et contrôle complet de tous les systèmes IA.
 Exemple de tableur budgétaire de 2014 ; illustration du contrôle des dépenses, et non interface BetterCloud ou données réelles d’utilisation de l’IA. Image : Smallbones, CC0 ; redimensionnée avec des marges. Source de l’image · Licence et précisions sur l’image. Référence officielle du produit.

Un agent a besoin d’un responsable qui survive à un compte
Prenons un assistant commercial illustratif. Un salarié le relie à une base clients, programme un rapport quotidien et partage les résultats avec une équipe. Il devient assez utile pour que les collègues s’y fient, mais personne ne réexamine la responsabilité de ses identifiants, de son budget ou de ses corrections. Un départ transforme ces petits oublis en transmission urgente.
Désactiver le compte de la personne ne répond qu’à une partie du problème. L’entreprise doit déterminer si l’assistant doit continuer, qui doit recevoir ses résultats et quelles connexions restent légitimes. Un agent peut rester précieux alors que ses autorisations d’origine ne sont plus appropriées. Le transfert de responsabilité et la suppression des accès doivent donc être deux décisions distinctes dans la conception du départ.
Notre avis est qu’un agent appartient à la même discussion opérationnelle qu’un compte de service, une intégration planifiée et une facture fournisseur récurrente. Il lui faut un objectif métier nommé, un responsable et un parcours de retrait. La métaphore est simple : l’organigramme possède désormais une équipe de nuit. Le travail continue hors de la session d’une personne ; la responsabilité doit continuer elle aussi.
Cela ne signifie pas que chaque tâche automatisée mérite une longue réunion d’approbation. Un résumé interne à faible impact et un système autorisé à modifier des fiches clients doivent avoir des contrôles différents. Ils partagent un besoin élémentaire : consigner objectif, accès, responsabilité et comportement attendu. Sans cela, « le laisser fonctionner » devient une décision prise à l’aveugle.
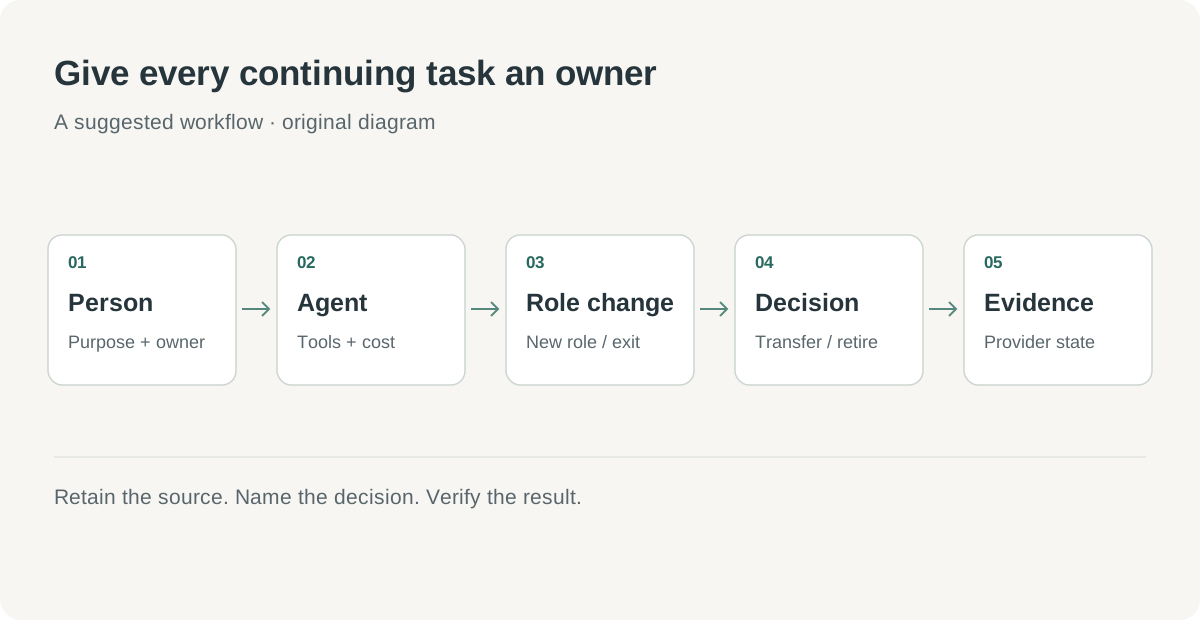 Schéma de cycle de vie original : un changement de rôle doit déclencher des décisions explicites sur la responsabilité, les autorisations et les coûts persistants. Ce schéma est un cadre d’évaluation, pas une capture de BetterCloud.
Octobre prolonge un inventaire déjà existant
BetterCloud a présenté sa fonction de découverte AI Governance dans une mise à jour du 28 août 2026. Cette description antérieure comprend un inventaire d’entités IA avec les informations de fournisseur et de responsable. L’annonce d’octobre ajoute des capacités de cycle de vie et de consommation autour de ce contexte. Une image de la mise à jour d’août doit donc être lue comme une vue antérieure de l’inventaire, pas comme la preuve d’un écran d’action d’octobre. Mise à jour d’août de BetterCloud.
La distinction compte pour l’évaluation. La découverte répond à ce que le système peut voir. La gestion du cycle de vie répond aux modifications prises en charge qu’il peut effectuer. L’historique d’audit répond à ce qui s’est réellement passé. Vérifiez chaque aspect séparément : un connecteur peut bien lister une ressource sans prendre en charge toutes les actions souhaitées.
Partez d’une ressource précise plutôt que d’une promesse abstraite de gouvernance IA. La plateforme peut-elle identifier un assistant donné, nommer son responsable, montrer les accès pertinents et le retirer via un processus approuvé ? Un administrateur peut-il voir une étape échouée et comprendre ce qui reste à traiter ? Ces questions distinguent utilement un inventaire soigné d’un contrôle opérationnel.
La couverture des connecteurs change aussi le sens de « central ». Une vue centrale des fournisseurs connectés est précieuse, mais ne révèle pas automatiquement un compte personnel, un tenant non connecté ou chaque agent intégré à une application SaaS. L’annonce d’octobre présente elle-même l’élargissement de la découverte comme un projet. Conservez une liste documentée des lacunes près de l’inventaire connecté afin d’identifier les systèmes exigeant un autre processus.
Le départ doit préserver le travail utile et supprimer les accès inappropriés
L’annonce d’octobre donne l’exemple d’un processus réattribuant les agents d’un salarié à son responsable tout en suspendant un compte Google Workspace, révoquant des sessions Microsoft Entra ID et supprimant l’accès aux outils IA. Elle précise que les exécutions sont journalisées. Ce sont des capacités décrites par le fournisseur pour les intégrations couvertes ; les autorisations et la configuration du tenant restent des composantes du déploiement. BetterCloud, 29 octobre.
Pour le scénario commercial, une transmission utile commence avant le jour du départ. Le futur responsable doit pouvoir expliquer le public du rapport, ses sources et sa fréquence attendue. Si personne ne peut les expliquer, l’équipe a soit un candidat au retrait, soit une enquête à mener. Attribuer automatiquement un nouveau nom ne crée pas, en soi, de connaissance opérationnelle.
Le processus doit aussi distinguer les accès nécessaires à l’agent de ceux détenus auparavant par le salarié. Transférer la responsabilité ne justifie pas de copier le rôle complet de la personne vers une nouvelle identité de service. Examinez les outils et données strictement nécessaires à la tâche qui continue, puis vérifiez que les résultats arrivent toujours à un destinataire autorisé.
Un assistant financier illustratif représente un autre cas. S’il a été créé pour un projet temporaire de rapprochement, son retrait peut être approprié. Préservez les documents approuvés et les preuves d’exécution nécessaires à l’entreprise, arrêtez les nouvelles activités et vérifiez que les connexions ne sont plus utilisables. Un projet terminé ne doit pas garder un budget perpétuel simplement parce que l’automatisation fonctionne encore.
| Situation | Question de responsabilité | Question d’accès | Preuve d’achèvement |
|---|---|---|---|
| Départ d’un salarié | Qui répond de la tâche qui continue ? | Quelles autorisations humaines et d’agent doivent changer ? | Transfert ou retrait consigné, étapes non résolues visibles |
| Changement de rôle interne | L’équipe d’origine a-t-elle encore besoin de l’agent ? | Le nouveau rôle crée-t-il une combinaison d’accès inappropriée ? | Nouveau responsable acceptant l’objectif et les autorisations revues |
| Fin d’un projet temporaire | Existe-t-il encore un objectif métier ? | Peut-on supprimer identifiants et connexions ? | Activité arrêtée et responsable des documents conservés désigné |
| Remplacement d’un fournisseur | Qui répond de la migration et de l’arrêt ? | Quelles anciennes connexions restent actives ? | Nouveau processus vérifié et ancien parcours retiré |
Ce sont des questions de contrôle proposées, sans affirmer que chaque ligne correspond à un modèle automatique BetterCloud. L’équipe peut s’en servir pour tester son processus et repérer où une décision humaine doit précéder une étape automatisée.
Les dépenses sont plus instructives lorsqu’elles ont un responsable
La version d’octobre décrit une vue de la consommation IA distinguant le fournisseur facturant du fournisseur de modèle, et associant outils, coût mensuel et responsable. Elle décrit aussi les dépenses IA par salarié à travers les outils. L’annonce de BetterCloud, datée du 29 octobre, est la source de ces affirmations produit.
Cette distinction est utile lorsqu’une entreprise achète un accès via un intermédiaire. Les achats doivent savoir qui reçoit le paiement ; les équipes techniques doivent savoir quel modèle ou service est effectivement utilisé. Conserver les deux champs évite une comparaison trompeuse où deux voies d’accès au même modèle semblent être des choix technologiques entièrement distincts.
Pour une activité illustrative d’assistance client, reliez une question de dépenses à une question métier. Combien coûte la catégorisation quotidienne, qui en répond et sa sortie est-elle toujours vérifiée ou utilisée ? Une facture en hausse peut refléter une utilisation légitime accrue, une tâche répétée inutile ou un changement de configuration. Le coût devient exploitable lorsque quelqu’un peut le relier au travail attendu.
Ne mesurez pas la réussite uniquement par la réduction de la facture. Une configuration moins chère peut produire davantage de reprises, un service plus lent ou une file à laquelle personne ne se fie. Le pilote doit comparer le coût à un résultat opérationnel défini, par exemple des rapports remis au bon public ou des demandes arrivant dans la bonne file de vérification. Les économies sont un résultat à établir, pas une hypothèse importée d’un tableau de bord.
Les processus approuvés donnent à l’IA un périmètre d’action délimité
BetterCloud décrit des agents informatiques qui interprètent les demandes puis confient l’exécution à des processus construits et approuvés par l’équipe informatique. La distinction architecturale est importante : l’interprétation aide à sélectionner le travail, tandis que la procédure approuvée définit les étapes autorisées. L’annonce décrit aussi des accès fondés sur les rôles pour administrateurs et agents. Version du 29 octobre.
Une demande en langage naturel peut rester ambiguë. « Supprimer les accès d’Alex » peut concerner un projet, un outil ou le départ complet d’un salarié. Un service bien conçu doit lever cette ambiguïté avant une action aux conséquences importantes. La bonne interaction peut être un aperçu du processus sélectionné, de la personne concernée et du périmètre, soumis aux règles d’approbation appropriées.
L’exécution déterministe nécessite aussi une conception des échecs. Si un fournisseur refuse une opération, le processus global doit révéler le résultat partiel. Une session révoquée, un agent transféré et une suppression de licence échouée sont trois faits distincts. Les réunir dans un état vert « terminé » rendrait l’automatisation moins utile au moment précis où l’administrateur a le plus besoin de sa piste d’audit.
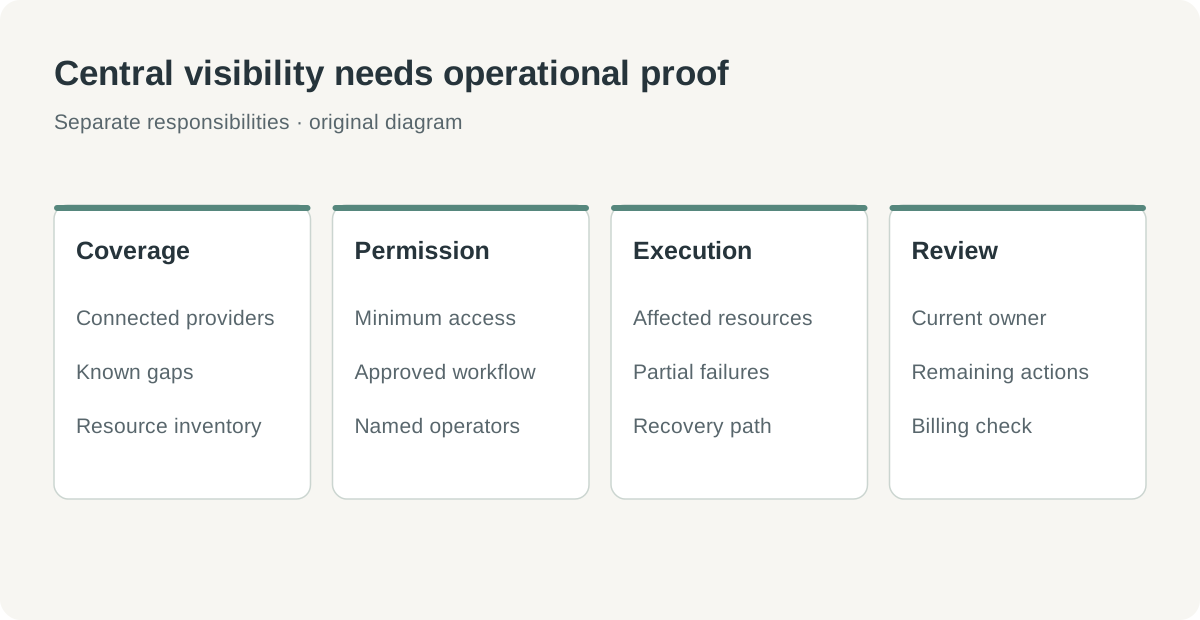 Schéma d’évaluation original : la visibilité centrale ne devient un contrôle opérationnel que si les autorisations prises en charge, l’exécution vérifiée et les lacunes restantes sont claires.
Le retour arrière exige autant d’attention. Restaurer une définition de processus diffère de l’annulation d’une action déjà effectuée chez un fournisseur. Certains changements nécessitent une action compensatoire, une nouvelle autorisation ou une récupération manuelle. Demandez au fournisseur de démontrer les cas d’échec et de récupération pertinents avec les intégrations exactes importantes pour l’organisation.
La piste d’audit doit répondre à la prochaine question d’un collègue
Un compte rendu d’exécution est utile lorsqu’un autre administrateur peut le relier à un événement métier. Il doit rendre compréhensibles ensemble la demande initiale, l’identité affectée, le processus choisi et les modifications obtenues chez le fournisseur. Une liste d’appels API réussis laisse trop d’interprétation à la personne qui enquêtera sur une plainte le lendemain.
Dans le scénario du salarié partant, imaginons que le responsable signale la disparition d’un résumé quotidien. L’administrateur doit pouvoir déterminer si l’agent a été volontairement retiré, transféré mais suspendu ou laissé partiellement configuré après une erreur. Chaque explication appelle une réparation différente. De bonnes preuves raccourcissent le diagnostic et réduisent la tentation de rétablir des accès larges pour simplement faire disparaître le symptôme.
Incluez cette enquête dans le pilote. Donnez le compte rendu à un collègue sans lui raconter l’exécution et demandez-lui d’identifier le responsable actuel et l’action restante. S’il n’y arrive pas, améliorez les noms, la documentation ou les rapports avant d’élargir le périmètre. L’automatisation administrative réussit lorsqu’elle reste compréhensible pendant une interruption autant que dans une démonstration sans incident.
Commencez par un fournisseur et un scénario de départ
L’annonce indique que les capacités d’octobre étaient disponibles pour les clients BetterCloud dès ce jour-là. Les clients existants peuvent donc commencer par une discussion de compte délimitée et une intégration couverte ; les acheteurs potentiels devraient demander une démonstration correspondant à leurs exigences. La disponibilité de la plateforme ne prouve pas qu’un tenant donné dispose de toutes les autorisations souhaitées. BetterCloud, 29 octobre 2026.
- Inventoriez les agents connus d’une équipe, leurs responsables, leurs objectifs et les outils connectés. Incluez quelques ressources dont l’état correct peut être vérifié indépendamment.
- Confirmez les objets fournisseurs et les actions de cycle de vie pris en charge par le connecteur actuel. Consignez les ressources hors de sa couverture.
- Choisissez une identité de test et un agent à faible impact dans un environnement adapté. Définissez le résultat de transfert ou de retrait avant de construire le processus.
- Examinez les autorisations administratives du connecteur et séparez les opérateurs habituels des personnes autorisées à modifier le processus lui-même.
- Exécutez le scénario convenu, puis inspectez l’historique et l’état résultant chez le fournisseur. Vérifiez que suppressions d’accès et changements de responsable ont effectivement pris effet.
- Introduisez un échec contrôlé, par exemple une ressource de test indisponible, et vérifiez le signalement et la récupération de l’achèvement partiel.
- Comparez les dépenses connectées aux factures de l’organisation sur une période définie. Résolvez les lacunes de responsabilité avant d’élargir les actions automatiques.
Gardez le premier critère de réussite précis. « Le départ de test a transféré cet agent, supprimé ces autorisations et révélé cette étape échouée » est concret. « Nous gouvernons maintenant l’IA » est trop large pour établir ce sur quoi l’équipe pourra compter demain matin.
La prochaine responsabilité porte sur toute la durée de vie de l’agent
L’ambition pratique de la version est de rendre un agent gouvernable au-delà de sa création. L’organisation doit savoir pourquoi il existe, à quoi il peut accéder, qui le finance et ce qui se passe lorsque son objectif ou son responsable change. C’est du travail opérationnel ordinaire, même si le système qui l’accomplit est nouveau.
Nous pensons que les équipes tireront le meilleur parti d’un dossier continu réunissant responsabilité et coût. Une hausse des dépenses peut déclencher une révision de l’objectif ; un changement de rôle, une revue des autorisations ; la fin d’un projet, un arrêt vérifié. Le dossier gagne en utilité chaque fois qu’il explique une décision réelle.
La question posée après le départ d’un salarié doit recevoir une réponse avant la prochaine tâche automatisée. Un cycle de vie utile permet de conserver le travail voulu et de retirer les accès devenus indésirables.
Sources
- BetterCloud : suivi des dépenses IA et gestion du cycle de vie des agents, 29 octobre 2026 ; consulté le 2 novembre 2026.
- BetterCloud : arrivée d’AI Governance, 28 août 2026 ; consulté le 2 novembre 2026. Il s’agit du contexte antérieur de découverte et d’interface.
Garder une décision de gouvernance reliée à sa source
Telli.sh est une option pour conserver des sources dont l’utilisation est autorisée et les notes qui fondent une décision de gouvernance. Créer un espace de notes.