Quels tests AWS peut-on déplacer du cloud vers son ordinateur ?
AWS Emulator exécute localement les appels d’API pris en charge. Un test d’écriture puis de lecture dans DynamoDB montre où il accélère le retour et pourquoi un vrai compte AWS reste utile.
Une modification du code paraît anodine. Une application doit écrire une commande dans DynamoDB, puis relire cette même commande. Vous pouvez vérifier en quelques secondes les arguments transmis à un client simulé. Vous pouvez aussi déployer l’application dans un compte de développement et observer tout le parcours. Il existe un test utile entre les deux, et AWS fournit désormais le point de terminaison nécessaire.
Le 11 novembre 2026, Amazon Web Services a annoncé la disponibilité générale d’AWS Emulator. Cet outil open source permet à l’AWS CLI et aux SDK d’envoyer les requêtes prises en charge à un émulateur installé sur votre machine. AWS ne facture aucun supplément pour l’émulateur. Le comportement dépend de l’API et AWS recommande toujours de réaliser les contrôles de sécurité et de tester l’ensemble de l’application sur AWS avant la mise en production. Annonce d’AWS
L’exemple DynamoDB montre comment répartir les vérifications. À chaque modification, contrôlez que l’application écrit et relit les bonnes données. Consacrez une part plus modeste du budget de test cloud à vérifier que le rôle déployé, les ressources et le comportement du service correspondent à vos hypothèses. Ces deux contrôles ont leur place dans le processus de livraison.
Un test d’intégration peut commencer par un seul enregistrement
Partez d’un résultat métier concret. Une commande portant l’identifiant order-123 arrive dans l’application de test avec le statut pending. L’application l’écrit via son client DynamoDB. Une nouvelle lecture par la couche d’accès aux données renvoie le même identifiant et le même statut. Ce test repère des erreurs comme écrire dans une table et lire dans une autre, sérialiser un attribut sous le mauvais nom ou supposer une structure de clé différente. Un client simulé peut reproduire ces erreurs si vous le configurez expressément, à condition de les avoir anticipées.
L’article de lancement d’AWS présente un enchaînement similaire. Il crée une table avec une clé de partition de type chaîne, insère un élément de test et le relit. Il montre une version avec la CLI et un exemple avec le SDK Rust dans le même processus. Employer le client habituel rapproche le test du code d’intégration déjà en service. Vérifier la valeur renvoyée donne ici davantage d’informations que vérifier le simple appel de la méthode du SDK. Exemples de lancement d’AWS
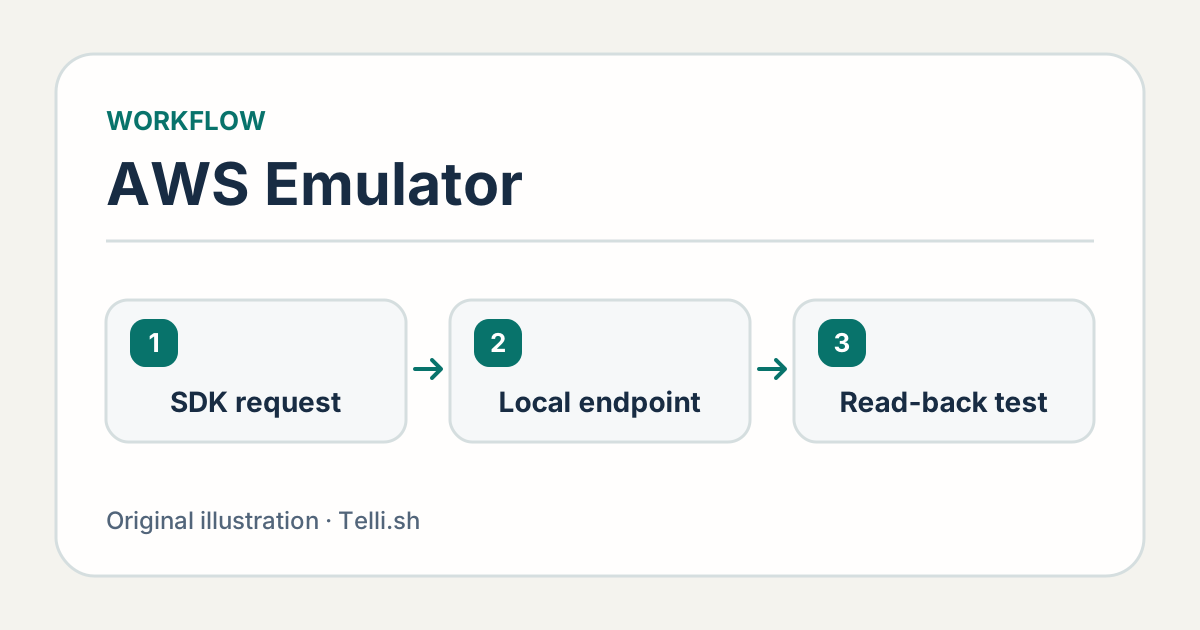
Le test local emprunte le même chemin dans le client pour écrire puis lire. Illustration originale de Telli.sh.
Sous Linux, AWS fournit des paquets natifs RPM et Debian. Sous Windows et macOS, la documentation officielle explique comment construire et exécuter une image Docker. L’émulateur autonome démarre par défaut un point de terminaison HTTPS sur 127.0.0.1:9297 et crée une configuration locale, un certificat et des identifiants propres. Le contrôle d’état et l’identification de l’appelant vous permettent de vérifier que le terminal de test communique bien avec l’émulateur avant de créer des ressources. AWS documente aussi un mode intégré à son SDK Rust pour exécuter une instance de test isolée au sein du processus. Guide d’utilisation d’AWS Emulator
Gardez le paramétrage du client dans la configuration de test. Le terminal de test doit contenir le point de terminaison, les paramètres de certificat et les identifiants de l’émulateur. Les vrais identifiants AWS doivent rester dans un autre environnement. Gardez le même code d’application pour le déploiement réel. Cette limite devient alors facile à vérifier. Si l’émulateur est indisponible, le test local doit échouer en signalant clairement une erreur de connexion ou de configuration. Un test qui contacte silencieusement un autre environnement peut invalider son résultat et surprendre la personne responsable du compte.
AWS indique que les requêtes, les réponses et les données stockées par l’émulateur restent sur la machine locale. L’émulateur autonome transmet par défaut des données anonymes distinctes sur son utilisation et ses erreurs. Vous pouvez désactiver cette télémétrie dans ses paramètres. Documentation de lancement d’AWS
Chaque type de test apporte une preuve différente
Trois niveaux de contrôle sont utiles. Le premier est le test unitaire d’un comportement que vous maîtrisez, comme le rejet d’une commande incomplète avant l’appel à un service. Le deuxième met à l’épreuve la configuration du client, l’encodage et l’opération prise en charge ensemble. Le troisième vérifie les ressources et les rôles déployés ainsi que le comportement du service dans un véritable environnement AWS. La nature des échecs observés aide à répartir les vérifications entre ces niveaux.
| Niveau | Exemple de vérification | Ce que le résultat établit |
|---|---|---|
| Test unitaire | Un identifiant de commande vide est rejeté avant l’appel au client | L’application applique sa propre règle |
| Émulateur local | Une commande valide peut être écrite et relue via le SDK | Le client et ces opérations prises en charge fonctionnent avec l’émulateur |
| Intégration AWS | Le rôle déployé peut mettre à jour la table autorisée et se voit refuser l’accès à la ressource interdite | La configuration réelle applique la limite d’accès |
Commencez par un cas local qui réussit et ajoutez le cas d’échec qui compte pour votre équipe. Si une requête en double doit laisser la commande stockée intacte, effectuez un deuxième appel et vérifiez le résultat métier. Si l’échec dépend d’écritures conditionnelles ou de transactions, vérifiez que les opérations concernées se comportent comme prévu. La question est de savoir si l’émulateur exerce l’opération dont votre produit a besoin, avec la même sémantique. L’existence d’un élément indique peu de choses sur un accès concurrent que vous n’avez jamais simulé.
Un exemple fondé sur une file d’attente rend la distinction concrète. Un processus de traitement lit une tâche, écrit un résultat et accuse réception de la tâche. Si les opérations nécessaires sont prises en charge, vous pouvez tester leur ordre localement. Provoquez un échec de l’écriture du résultat et observez si votre application garde la tâche disponible pour une nouvelle tentative, conformément au comportement prévu. Utilisez le cloud pour vérifier la distribution des événements gérée par le service, les permissions du rôle déployé et les délais qui importent sous charge. Le résultat du test local concerne le parcours qu’il a réellement exécuté.
La liste des opérations en dit plus que le nom du service
AWS publie des résultats de fidélité par service, sous forme d’un nombre de tests réussis rapporté au total. L’article de lancement illustre ce format avec 40 réussites sur 50. L’exemple montre comment lire le score. Chaque équipe doit encore examiner les cas d’évaluation correspondant aux appels qu’elle utilise. Un score peut baisser lorsqu’une version ajoute des tests plus exigeants, même si la prise en charge des fonctions existantes s’améliore. Selon AWS, l’émulateur renvoie un code HTTP 501 pour une opération non implémentée. Suite d’évaluation d’AWS
Une équipe qui utilise trois appels DynamoDB devrait noter ces opérations et les détails déterminants. La liste peut comprendre une écriture, une lecture à cohérence forte et une mise à jour conditionnelle qui évite qu’une action en écrase une autre. Pour chaque comportement, indiquez s’il est couvert par une évaluation du projet, un test interne, une vérification cloud ou plusieurs de ces contrôles. Vérifiez de nouveau les opérations nécessaires quand vous mettez l’émulateur à jour. Le degré de fidélité devient ainsi un critère concret pour choisir la version de cette dépendance.
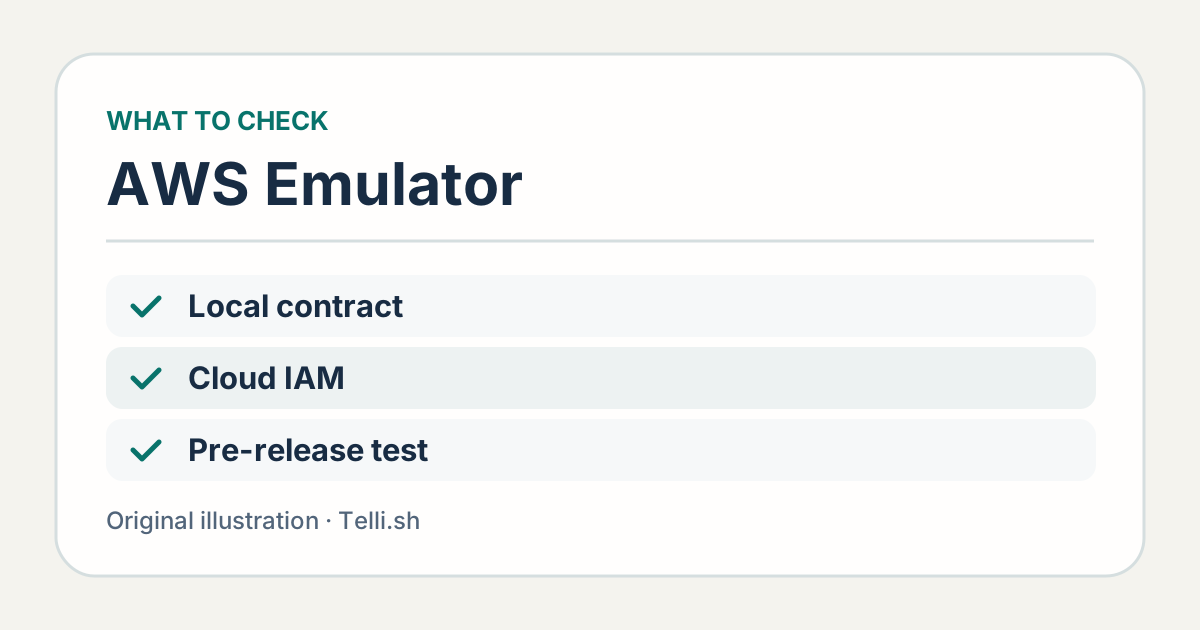
Les deux environnements répondent à des questions différentes sur la même application. Illustration originale de Telli.sh.
Lorsqu’un test renvoie HTTP 501, identifiez l’opération avant de modifier le comportement de l’application. Déplacer ce cas dans le test cloud permet de conserver l’exigence. Si l’API est disponible, mais que la réponse locale diffère de celle d’AWS, isolez la plus petite entrée synthétique qui reproduit l’écart. Signalez-la au projet si c’est utile. Une divergence peut aussi révéler une hypothèse erronée dans le code client. Gardez l’échec visible jusqu’à ce que vous sachiez d’où il vient.
L’annonce indique que le projet utilise des agents d’IA pour comparer le comportement de l’émulateur aux réponses réelles des services et aux modèles d’API publiés. Les modifications sont relues et vérifiées avant publication. Cette méthode fait partie de la maintenance du projet par AWS et permet aux équipes de consulter les évaluations publiques. Une opération que votre application n’a pas encore testée reste à vérifier. Annonce et processus de développement d’AWS
Les permissions et le déploiement se vérifient dans un vrai compte
L’outil local utilise des requêtes signées et des identifiants propres à l’émulateur. Ces contrôles remplissent un autre rôle qu’une évaluation complète des politiques AWS. Selon AWS, l’émulateur évalue les politiques IAM et les politiques basées sur les ressources différemment d’AWS. Il modélise aussi un seul compte et ne reproduit au lancement aucun comportement entre comptes ou régions. Une réponse réussie de l’émulateur renseigne sur le fonctionnement du test. Un test cloud avec une identité déployée renseigne sur une décision d’autorisation. Limites détaillées par AWS
Poussez l’exemple de la commande un peu plus loin. Le processus de production ne doit pouvoir mettre à jour qu’une table précise. Dans le compte AWS de développement, lancez-le avec le rôle qu’il utilise réellement et vérifiez l’opération sur la table autorisée. Essayez la même opération sur une ressource de test où l’écriture doit lui être refusée. Ce cas négatif compte, car un test limité aux écritures autorisées peut réussir même si le rôle est trop permissif. Utilisez des ressources synthétiques et nettoyez-les selon les règles de votre environnement de test.
Dans un autre exemple, une application lit des fichiers chargés dans un bucket de stockage appartenant à un autre compte. Le déploiement peut dépendre du rôle de l’application, de la politique du bucket et de la relation entre les ressources. Effectuez une vérification cloud ciblée avec les comptes et les régions concernés. Réservez l’émulateur à la validation des entrées, au nommage des objets et aux étapes qui reposent sur les appels pris en charge dans une instance locale. Les équipes de développement peuvent ainsi avancer tout en vérifiant les conditions de la vraie connexion.
Lancez les tests rapides sur la branche et mesurez tout le parcours
Un émulateur peut raccourcir le délai de retour, selon l’étape qui prend actuellement du temps. Un déploiement de trois minutes pour vérifier une modification d’API offre un potentiel différent d’une longue suite de tests qui s’exécute déjà à faible coût dans un environnement partagé. Mesurez la préparation, l’exécution et le nettoyage dans votre parcours actuel. Essayez ensuite la même modification représentative avec un test d’intégration local. Notez les cas que vous vérifiez encore dans le cloud et à quel moment.
Mesurez le temps écoulé entre le début de la modification et le premier résultat exploitable. Même un test plus rapide peut ralentir le travail si les développeurs passent dix minutes à rechercher des certificats manquants ou à diagnostiquer des erreurs d’état partagé. Fixez la version de l’émulateur dans le job d’intégration continue, isolez les données et attendez que l’instance soit prête avant de lancer les tests. Distinguez dans les journaux les échecs de démarrage des vérifications non satisfaites. AWS décrit des instances intégrées isolées pour les tests Rust. Avec un service autonome, des processus distincts ou des noms de ressources uniques peuvent éviter qu’un test voie les données d’un autre.
- Choisissez un test reproductible qui appelle un service AWS et écrit des données synthétiques.
- Fixez la version de l’émulateur et démarrez une instance temporaire ou un environnement local isolé.
- Configurez des identifiants réservés au test et le point de terminaison. Vérifiez l’identité et la disponibilité avant toute écriture.
- Testez le comportement attendu et un cas négatif. Conservez les entrées et les observations pour les vérifications qui ont échoué.
- Gardez un test rapide sur AWS pour vérifier l’intégration déployée et les politiques IAM. Notez pourquoi ce contrôle s’exécute dans le cloud.
Un agent de programmation peut faciliter les itérations sur l’application dans ce parcours. Fournissez-lui le point de terminaison de test et une vérification précise pour son expérience. Demandez un test qui échoue sur le défaut et réussit après la correction. Soumettez la couverture et les permissions à la même relecture humaine que pour toute autre modification. Un test rapide est utile parce que l’agent peut rapporter un résultat plus précis.
Si le coût entre dans la décision, mesurez l’utilisation réelle des ressources cloud. AWS ne facture pas séparément l’émulateur et l’intégration continue locale consomme toujours des ressources informatiques. Les vérifications sur AWS peuvent aussi entraîner des frais pour les ressources utilisées. La comparaison utile porte sur le coût d’une couverture fiable pendant un cycle de livraison. Un test local qui repère tôt les erreurs d’intégration, associé à une vérification cloud ciblée, peut réduire les redéploiements tout en conservant les contrôles de livraison.
Une bonne répartition permet d’agir plus vite après un échec
Si l’écriture puis la lecture de la commande échouent localement, l’équipe de développement peut commencer par la requête et la couche d’accès aux données de l’application. Si le test de permissions échoue dans le cloud, la personne responsable peut commencer par la configuration de déploiement et les politiques. C’est l’intérêt de deux points de terminaison. Un retour plus rapide a de la valeur s’il indique aussi où intervenir.
Sources
- Lancement d’AWS et exemples du 11 novembre 2026
- Code source d’AWS Emulator et licence CC0
- Guide d’utilisation d’AWS Emulator
- Suite d’évaluation de la fidélité d’AWS Emulator
Pour réunir vos décisions d’intégration et vos notes de test dans un espace où vous pouvez les retrouver, créez un compte Telli.sh.