O Windows quer se tornar o sistema operacional para agentes de IA
O plano de IA híbrida da Microsoft separa contexto local, roteamento de modelos e contenção de agentes. O que está disponível, o que ainda está em prévia e como avaliar uma configuração mais segura do Windows.
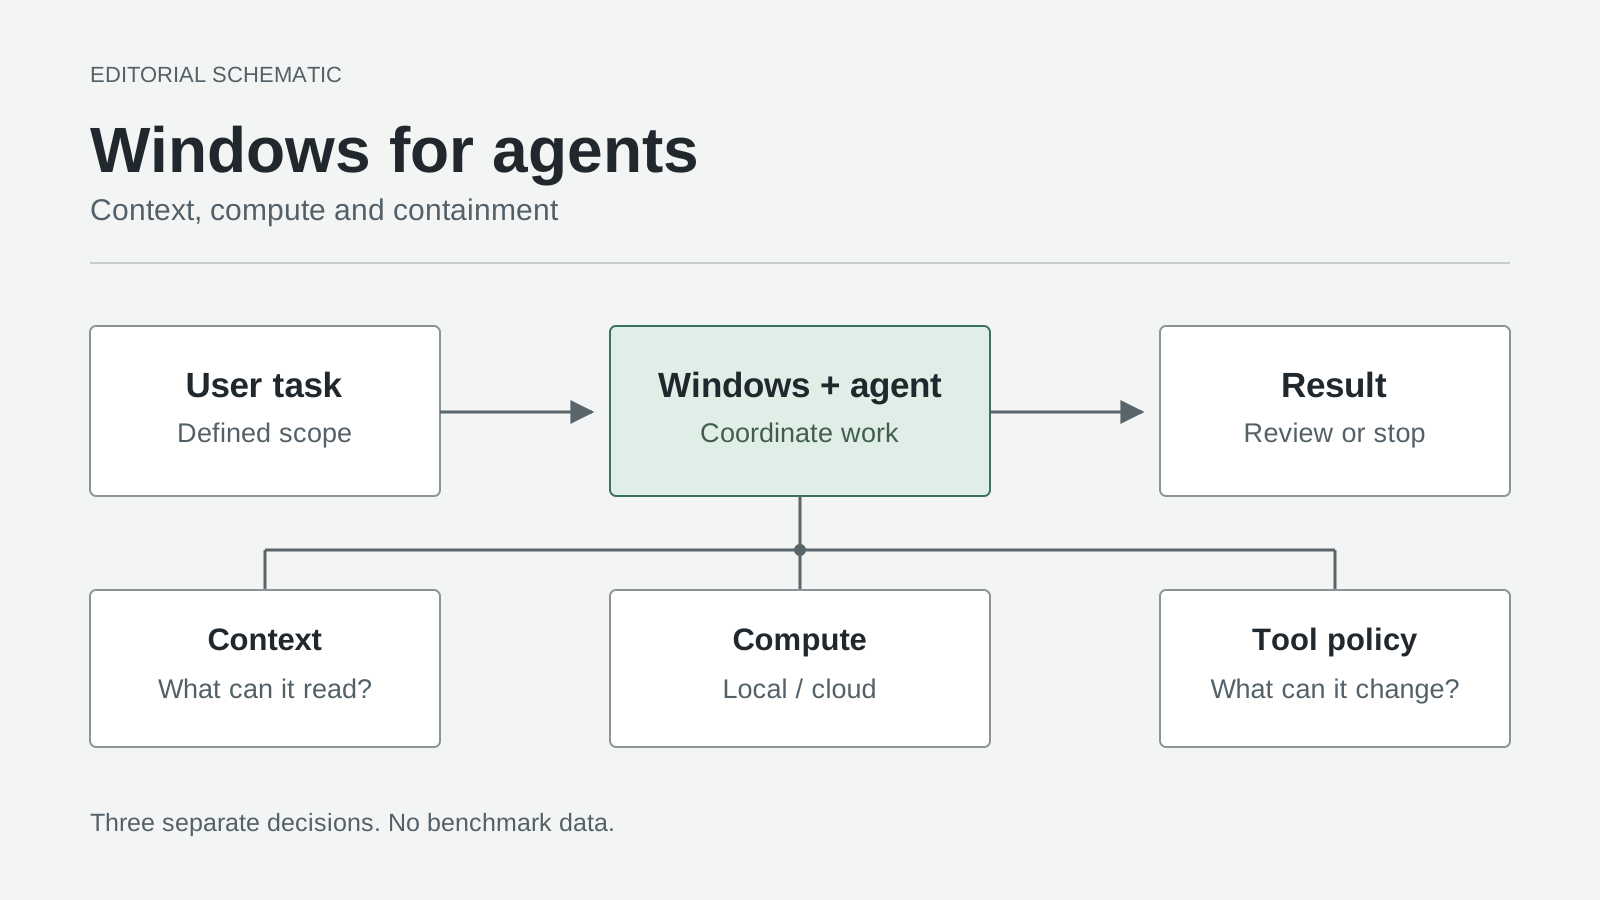
Diagrama editorial original, não é captura de tela oficial nem resultado medido. Acesso ao contexto, local da inferência e permissões de execução são decisões distintas.
Um assistente de IA que responde a uma pergunta precisa de uma conversa. Já um agente que reorganiza um projeto precisa de algo com consequências maiores: acesso ao seu computador.
O anúncio do Windows da Microsoft de 7 de outubro de 2026 transforma essa distinção em uma estratégia de plataforma. O Windows quer coordenar agentes, modelos locais e serviços na nuvem, não apenas oferecer mais um lugar para abrir um chatbot.
Nossa opinião: a mudança importante está na descrição do trabalho do sistema operacional. Uma plataforma útil para agentes precisa decidir onde o trabalho é executado, expor o contexto adequado e impor limites ao que o código resultante pode acessar. Entender essas decisões oferece uma lista melhor para compra e configuração do que qualquer promessa de que um PC é simplesmente “pronto para IA”.
O roteiro tem vários prazos, não uma única data de lançamento
Em 16 de outubro, esses anúncios estão em diferentes estados de disponibilidade:
| Componente | Status anunciado | O que isso significa para você |
|---|---|---|
| Microsoft Execution Containers, ou MXC | Disponível em geral no Windows 11 | Existe uma base de contenção; o agente e o host precisam dar suporte à configuração relevante. |
| Roteamento local do GitHub HydraFusion no Windows | Prévia experimental planejada para o fim de outubro | Uma data no roteiro, não um recurso que você deva presumir já estar habilitado. |
| Recursos híbridos mais amplos do Copilot em PCs Copilot+ | Previstos para começar a ser distribuídos nos próximos meses | Ter o hardware não torna toda a experiência disponível hoje. |
| Nova integração do llama.cpp no Windows ML | Funcionalidade experimental para desenvolvedores | Um caminho de desenvolvimento, não uma declaração de prontidão para produção. |
O cronograma vem do roteiro do Windows de 7 de outubro; o anúncio separado do MXC para desenvolvedores e a publicação de engenharia do Windows ML explicam as camadas técnicas.
Essa distinção importa antes de comprar ou implantar. Um agente pode ganhar um ambiente de execução mais seguro sem receber inferência local. Um modelo pode rodar localmente sem o roteamento automático prometido. Nenhum dos dois casos comprova que um recurso específico para consumidores chegou a determinado dispositivo, mercado ou canal de atualização.
“Local” descreve três relações diferentes com o seu PC
A Microsoft organiza a futura experiência do Copilot em torno do contexto do dispositivo, das ações no dispositivo e dos modelos no dispositivo, com a permissão no centro dos dois primeiros aspectos. Essas capacidades estão relacionadas, mas não são intercambiáveis. Windows roadmap, 7 de outubro de 2026
Contexto é aquilo que o agente pode ler. Imagine uma proposta espalhada por um rascunho, uma planilha e uma pasta de PDFs de referência. Contexto relevante significa selecionar o material necessário para a proposta, não tratar todo o diretório pessoal como um padrão razoável. A atividade recente pode ajudar a encontrar um documento; não deve transformar todo documento aberto recentemente em entrada autorizada.
Ações são aquilo que o agente pode alterar. Sugerir uma estrutura de pastas é diferente de mover os originais. Preparar um e-mail é diferente de enviá-lo. Uma boa interface deve deixar essas transições visíveis, mesmo quando o mesmo modelo consegue realizar as duas tarefas.
Os modelos determinam onde a inferência acontece. Um modelo executado localmente pode interpretar uma solicitação, gerar texto ou propor uma chamada de ferramenta sem enviar aquela solicitação específica de inferência a um modelo na nuvem. Mas uma proposta ainda precisa de uma ferramenta, e essa ferramenta ainda precisa de permissão.
Pense nisso como três interruptores, não um único interruptor de privacidade. Uma configuração pode ler arquivos locais, pedir que um modelo na nuvem raciocine sobre trechos selecionados e executar localmente uma ação restrita. O comportamento só fica compreensível quando as três escolhas estão visíveis.
O HydraFusion escolhe a computação, não a sua política de privacidade
O conceito de inteligência híbrida do Windows, da Microsoft, conecta o processamento local e na nuvem por meio do roteamento, de modelos locais e do runtime. Fonte: Microsoft News Center, 8 de outubro de 2026. Copyright Microsoft. Used with permission from Microsoft. Arte conceitual, não captura de tela de produto nem resultado medido.
A explicação técnica do Command Line de 7 de outubro descreve duas abordagens planejadas: orquestração Auto entre modelos locais e na nuvem, ou seleção explícita de um modelo local ou endpoint compatível. Ela também separa explicitamente a seleção do modelo, a inferência e a execução de ferramentas.
A comparação prática trata de controle, não de uma disputa em que um modo sempre vence. Estas são as nossas perguntas de avaliação:
| Abordagem | Útil quando | Pergunta a responder primeiro |
|---|---|---|
| GitHub Copilot Auto com roteamento híbrido | Você quer que o orquestrador equilibre uma tarefa variável entre opções de computação | Que conteúdo pode chegar a um provedor na nuvem durante esta sessão? |
| Seleção explícita de modelo local | Você precisa de um modelo conhecido e de um endpoint de inferência definido | Que outros serviços o aplicativo e suas ferramentas ainda podem acessar? |
| Seleção explícita de modelo na nuvem | Você escolhe deliberadamente a inferência remota para uma tarefa | Quais entradas estão aprovadas para esse provedor e essa conta? |
Considere uma tarefa hipotética de manutenção de código. Uma pequena alteração de formatação e um problema arquitetural desconhecido não precisam do mesmo orçamento computacional. O roteamento pode facilitar essa distinção. Ele não pode decidir que um documento interno de projeto está aprovado para processamento externo só porque um modelo remoto resolveria o problema mais rapidamente.
Essa é a armadilha de privacidade da proposta híbrida: uma localização melhor não significa autorização melhor automaticamente. Downloads de pacotes, ferramentas remotas, telemetria do aplicativo e integrações que usam a nuvem precisam de avaliações próprias. Até um agente que usa apenas inferência local pode enviar informações por uma ferramenta de rede permitida.
Por outro lado, uma solicitação à nuvem aprovada com cuidado pode coexistir com uma pasta de trabalho local bem restrita. A privacidade depende do fluxo real de dados e das políticas, não apenas da localização do modelo.
O vídeo oficial do Windows “GitHub Copilot on Windows”, incorporado ao anúncio de 7 de outubro, apresenta o contexto da demonstração do produto. Considere-o uma demonstração do fornecedor da experiência pretendida, não uma garantia sobre a sua instalação. The official Windows video "GitHub Copilot on Windows"
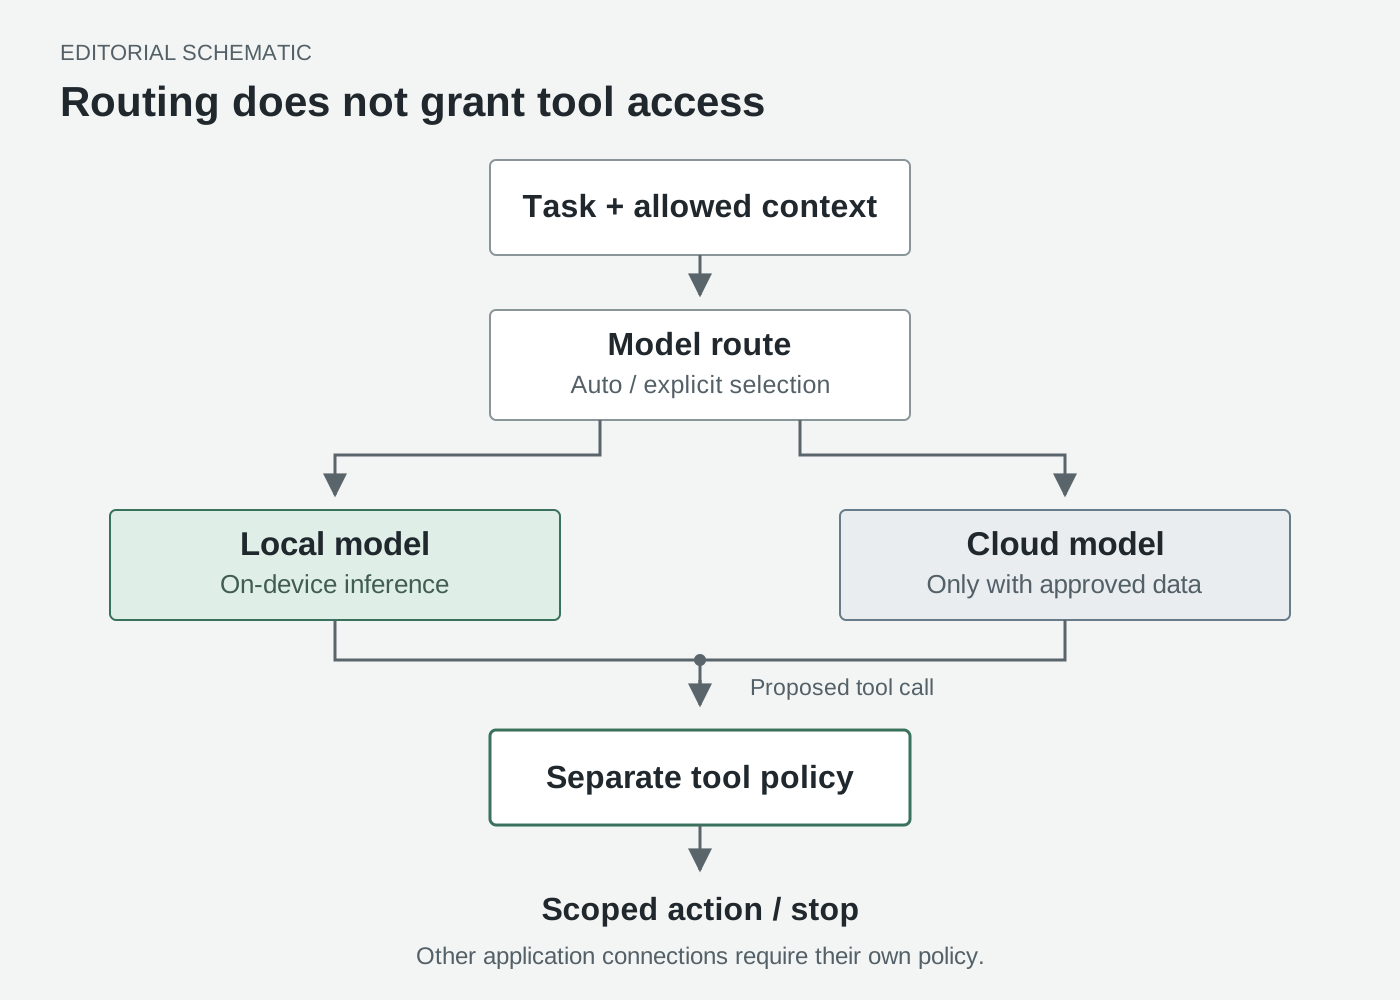
Diagrama editorial original. A rota da inferência e a decisão de acesso às ferramentas são independentes. Ele ilustra a separação descrita na explicação técnica da Microsoft de 7 de outubro, não um rastreamento de implementação. Microsoft's October 7 technical explanation
O Windows ML facilita a escolha de modelos, mas não elimina os limites do hardware
O runtime importa porque um aplicativo de agente não deveria precisar implementar cada carregador de modelo por conta própria. A publicação da Microsoft sobre Windows ML de 7 de outubro apresenta suporte experimental a GGUF por meio do llama.cpp junto a fluxos de trabalho ONNX, além de APIs para geração de texto e reconhecimento de fala. Também descreve um endpoint local compatível com OpenAI para prototipagem.
Esses são componentes para desenvolvedores, não um sistema completo de permissões para agentes.
A documentação do Windows ML Runtime, atualizada em 7 de outubro de 2026, acrescenta um limite importante de compatibilidade: nesta versão, CPU e CUDA são os backends llama.cpp validados. O fato de o runtime mais amplo mencionar CPU, GPU e NPU não significa que todo modelo GGUF funcione em qualquer NPU. A nova API Runtime é experimental, não tem suporte para produção e está disponível em C++ e Python, não em C#. The Windows ML Runtime documentation, updated 7 de outubro de 2026
O empacotamento do modelo é outra responsabilidade. A documentação da API Text Generation, atualizada em 9 de outubro de 2026, informa que o aplicativo fornece o próprio modelo; o Windows não inclui um nessa API. O GGUF incorpora o tokenizer, enquanto o caminho ONNX documentado exige um contrato de modelo e uma fonte de tokenizer adequados. The Text Generation API documentation, updated 9 de outubro de 2026
Para quem desenvolve, isso significa verificar em conjunto a arquitetura, o formato do modelo, a versão do runtime e o backend de execução. A extensão do arquivo não é uma garantia completa de compatibilidade.
A memória também é concreta. A Microsoft informa um modelo MAI Code 1.1 Flash quantizado de 53 GB e pico de uso de memória de 75.5 GB com contexto 256K no Surface Laptop Ultra; são medições divulgadas pelo fornecedor, não testes nossos. O artigo técnico de 7 de outubro explica as exigências adicionais do runtime e do cache de contexto.
Portanto, a pergunta útil na hora de comprar não é apenas “O modelo carrega?”. Pergunte se uma tarefa completa ainda deixa espaço suficiente para seu editor, navegador, saídas das ferramentas e outros aplicativos. Uma demonstração com prompt curto e uma longa sessão de depuração são cargas diferentes. Gerar tokens mais rápido só tem valor se as alterações resultantes estiverem corretas e a máquina continuar utilizável.
O MXC limita as consequências sem ler a mente do modelo
A explicação para desenvolvedores do MXC, publicada pela Microsoft em 7 de outubro de 2026, coloca as políticas fora do controle da carga de trabalho. O desenvolvedor ou a organização define os recursos; o ambiente de contenção impõe o limite resultante. Microsoft's MXC developer explanation, 7 de outubro de 2026
Essa é uma função diferente de convencer o modelo a se comportar. Uma instrução pode pedir ao agente que não altere um arquivo de configuração. Uma permissão somente de leitura efetivamente aplicada pode impedir a alteração mesmo que o agente a proponha. Nenhuma das opções torna o raciocínio do modelo infalível, mas a segunda limita as consequências de uma decisão ruim.
O repositório e a documentação do SDK MXC, consultados em 16 de outubro de 2026, descrevem um SDK integrado ao aplicativo, com solicitações versionadas e vários backends de contenção. O MXC não é um botão universal de proteção que envolve automaticamente todo agente instalado no Windows.
A diferença fica mais clara em um cenário de revisão de arquivos. Dê ao agente acesso somente de leitura a cópias do material de origem, acesso de gravação a uma pasta temporária de saída e nenhum acesso a pastas privadas sem relação com a tarefa. Um resumo bem-sucedido deve aparecer na pasta de saída. Uma tentativa de sobrescrever a origem deve falhar. Esse segundo resultado também faz parte do sucesso, não é um incômodo a remover.
O acesso à rede merece um teste próprio. O guia de rede do ProcessContainer, consultado em 16 de outubro de 2026, diferencia regras de saída direta, configurações de proxy e aplicação de políticas que depende do backend. O acesso ao loopback do host também precisa ser considerado separadamente. “Sem internet” não deve ser uma forma abreviada de dizer “todo serviço local é inofensivo”.
Os limites também dependem de onde a ferramenta é executada. A documentação de políticas de sistema de arquivos do GitHub, consultada em 16 de outubro de 2026, diferencia processos shell isolados pelo sistema operacional de ferramentas de arquivo integradas e verificadas pelo harness do agente; servidores MCP remotos estão fora da sandbox do processo local. Pergunte quais operações recebem aplicação de regras pelo sistema operacional e quais dependem das verificações do aplicativo.
O vídeo oficial “Windows secure platform for agents”, do canal Windows e incorporado ao anúncio de 7 de outubro, é a demonstração relevante de contenção. A questão operacional continua sendo se o caminho escolhido para a ferramenta está realmente dentro do limite pretendido. The official "Windows secure platform for agents" video
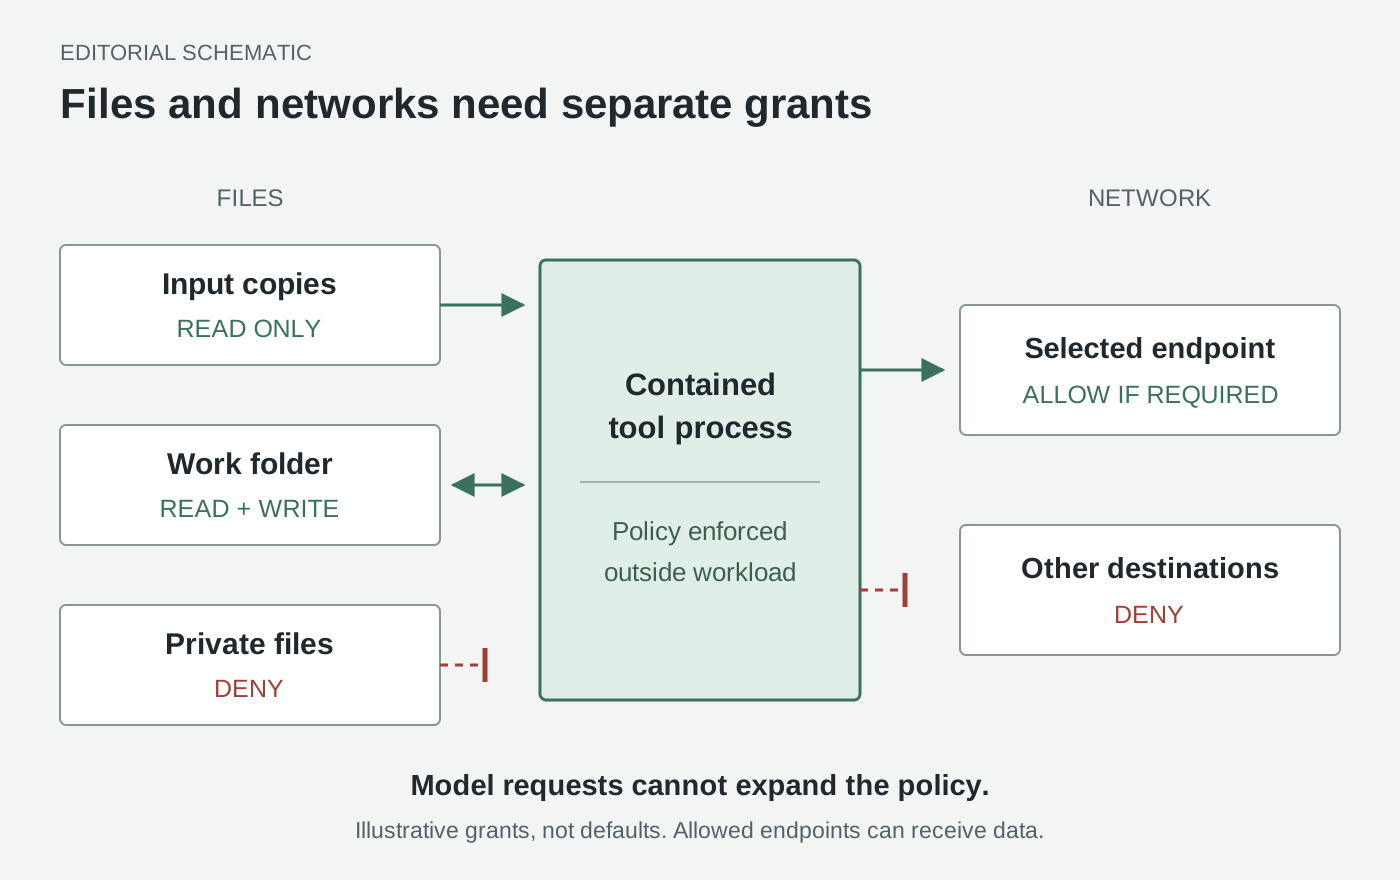
Diagrama editorial original de uma proposta de política de menor privilégio, não uma tela das configurações do Windows. Os recursos permitidos são exemplos, não padrões. Um endpoint permitido é um possível destino dos dados; consulte a referência de rede do MXC.
Comece com uma tarefa delimitada, não com um assistente pessoal sem supervisão
Veja dois fluxos de trabalho ilustrativos, não resultados de testes práticos.
Um revisor de documentos cria uma comparação sem alterar as evidências. Copie três documentos públicos de exemplo para uma pasta de entrada. Peça uma tabela de datas conflitantes, definições ausentes e perguntas sem resposta, com nomes de arquivos e trechos que sustentem cada observação. Use uma pasta de saída separada e mantenha as entradas somente para leitura. Comece sem enviar e-mails, conectar uma unidade compartilhada ou habilitar um canal de mensagens.
O valor não está no gerenciamento autônomo de documentos. Está em produzir um resultado verificável cuja relação com as fontes seja clara. Você pode conferir se o conflito apontado existe antes de permitir integrações mais amplas. Um modelo que escreve de forma convincente, mas não consegue apontar o trecho relevante, não concluiu a tarefa.
Um assistente de programação prepara um patch em uma cópia de trabalho descartável. Escolha um pequeno projeto de teste sem credenciais. Peça uma alteração de comportamento e um teste que diferencie o comportamento anterior do solicitado. Mantenha a configuração de implantação e os diretórios pessoais fora do escopo concedido. Permita acesso a pacotes somente se aquela tarefa específica precisar dele.
Avalie o resultado pelo diff, pelas evidências dos testes e pelo comportamento dos limites, em conjunto. Um teste aprovado não justifica alterar uma configuração de produção. Uma negação de acesso não justifica desativar a contenção. Se uma dependência necessária estiver bloqueada, o próximo passo útil é o operador decidir sobre uma permissão específica e, em seguida, realizar outra execução delimitada.
Essas tarefas ensinam mais do que uma instrução vaga para “ajudar com tudo”. Cada uma tem uma entrada visível, uma saída inspecionável e um ponto de parada claro. Nenhuma exige um convite permanente para entrar na sua vida digital.
Confira a compatibilidade antes de seguir qualquer receita de configuração
Use este procedimento de compatibilidade por etapas. O roteiro híbrido abrange vários produtos e estados de prévia, então não existe um único comando de instalação que habilite toda a experiência.
-
Confira se a versão e a compilação do Windows correspondem ao backend de contenção. Abra Configurações, Sistema, Sobre e anote a compilação do sistema operacional. A tabela de suporte a sistemas operacionais do MXC, consultada em 16 de outubro de 2026, lista o isolamento de processos do Windows 11 24H2 em 26100.9278 e o isolamento de sessões em 26100.9550. Outras versões têm suas próprias entradas. Não use um número de compilação de outro ramo de versão.
-
Confira os requisitos do aplicativo, não apenas a compatibilidade do SDK. O guia de sandbox local do GitHub, consultado em 16 de outubro de 2026, exige Windows 11 25H2 com KB5124010 ou posterior, ou 26H1 com KB5124006 ou posterior, além de suporte ao BaseContainer. Isso é mais restrito que a matriz do SDK MXC. Confira separadamente a versão e o canal de lançamento do agente instalado; o anúncio de inteligência híbrida não informa uma versão mínima universal do cliente para o futuro roteamento local.
-
Escolha um caminho de modelo compatível antes de baixar um modelo grande. Confira a arquitetura do Windows, a memória disponível e o backend documentado. Use o guia do Windows ML Runtime e o guia Text Generation, consultados em 16 de outubro de 2026, para conhecer os cenários compatíveis com a API experimental. Mantenha um aplicativo de produção em um caminho com suporte, em vez de tratar a disponibilidade em prévia como autorização para lançá-lo.
-
Deixe que o instalador compatível prepare o host. Para integrações com o SDK, consulte a referência de preparação do host MXC, consultada em 16 de outubro de 2026. Alguns níveis de compatibilidade exigem uma ferramenta separada de preparação com privilégios; isso não é motivo para executar o próprio agente como administrador. Deixe que o instalador ou um administrador resolva um pré-requisito documentado específico, em vez de mudar permissões do sistema por tentativa.
-
Defina uma política pequena e teste tanto a permissão quanto a recusa. Comece com entradas públicas copiadas, uma pasta descartável gravável e a conectividade mínima necessária. Em uma instalação compatível do Copilot CLI, a referência de configurações do GitHub, consultada em 16 de outubro de 2026, documenta
/sandbox configpara revisar a configuração. Confirme que a saída pretendida pode ser criada e que um arquivo fora do escopo não pode ser alterado. Confira separadamente a política de rede do processo da ferramenta e a conexão do aplicativo agente com o modelo. -
Investigue uma recusa sem transformá-la em permissão. A referência ao modo de aprendizado do MXC, consultada em 16 de outubro de 2026, diferencia a análise que nega e registra o acesso de uma auditoria permissiva. A segunda reduz a contenção; não é um runtime mais seguro para trabalho não confiável. Mantenha a aplicação das regras, examine o recurso negado e conceda somente o necessário para a tarefa.
É simples descrever o teste de aceitação, mesmo que os detalhes de implementação variem: o agente conclui o trabalho permitido, não consegue alterar uma entrada protegida e não consegue contatar um destino excluído pela política efetiva. Uma validação completa também verifica as conexões do aplicativo fora do limite daquela ferramenta. Registre a versão e a política junto com o resultado para avaliar uma atualização futura usando a mesma tarefa.
Um gateway nativo do OpenClaw muda a instalação, não a autoridade
A Microsoft também anunciou um gateway nativo para Windows e a integração com MXC para o OpenClaw em sua discussão sobre mini PCs de 7 de outubro. O vídeo oficial “New Get Started experience for agents on Windows” mostra o contexto de integração inicial do anúncio. Microsoft also announced a native Windows gateway and MXC integration for OpenClaw and The official "New Get Started experience for agents on Windows" video
Para uma instalação real, use a documentação do OpenClaw para Windows, consultada em 16 de outubro de 2026, em vez de interpretar “nativo” como uma promessa sobre todos os componentes. Ela diferencia o Windows Hub, a configuração do gateway WSL gerenciada pelo aplicativo, outras opções para desktop e o caminho de CLI/gateway nativo do Windows. Escolha um caminho documentado e confira os pré-requisitos correspondentes.
Uma máquina sempre ligada traz outra pergunta: quem pode dar instruções a ela? O guia de segurança do OpenClaw, consultado em 16 de outubro de 2026, define um limite de confiança por gateway, não um limite hostil multi-tenant entre usuários sem relação. Um instalador conveniente não resolve a autorização dos canais, o escopo das credenciais ou a exposição à rede. Separe essas decisões da verificação de que o gateway inicia corretamente.
Em resumo: o sistema operacional precisa tornar a delegação inspecionável
A disputa interessante já não é apenas qual assistente dá a melhor resposta. É qual ambiente torna o trabalho delegado compreensível: o que o agente leu, onde a inferência ocorreu, o que uma ferramenta podia alterar e por que uma ação bloqueada continuou bloqueada.
O Windows está reunindo as camadas necessárias para essa disputa. Avalie-as separadamente. A computação local é uma opção de posicionamento. O roteamento híbrido é uma opção de orquestração. A contenção é um limite aplicável apenas às operações que realmente abrange. Uma plataforma confiável para agentes precisa das três coisas sem disfarçar uma como outra.
Fontes
- Windows: Building Windows for hybrid intelligence, 7 de outubro de 2026 - roteiro e demonstrações oficiais relacionadas.
- Windows Developer Blog: MXC policy-driven containment, 7 de outubro de 2026 - responsabilidade da plataforma e limites da contenção.
- Command Line: Local models and sandboxed tools, 7 de outubro de 2026 - opções de roteamento, valores de memória divulgados e distinções sobre os limites das ferramentas.
- Windows ML engineering update, 7 de outubro de 2026 - integração experimental do llama.cpp; as referências técnicas de configuração estão vinculadas às etapas correspondentes acima.
Guarde um registro da conversa com links para as fontes
Se quiser reunir materiais de pesquisa sobre IA e suas próprias notas de revisão, o Telli.sh é um espaço de trabalho opcional. Crie uma nota de pesquisa