Windows will zum Betriebssystem für KI-Agenten werden
Microsofts hybrider KI-Plan trennt lokalen Kontext, Modell-Routing und Agenten-Isolierung. Was verfügbar ist, was noch Vorschau bleibt und wie sich eine sicherere Windows-Konfiguration bewerten lässt.
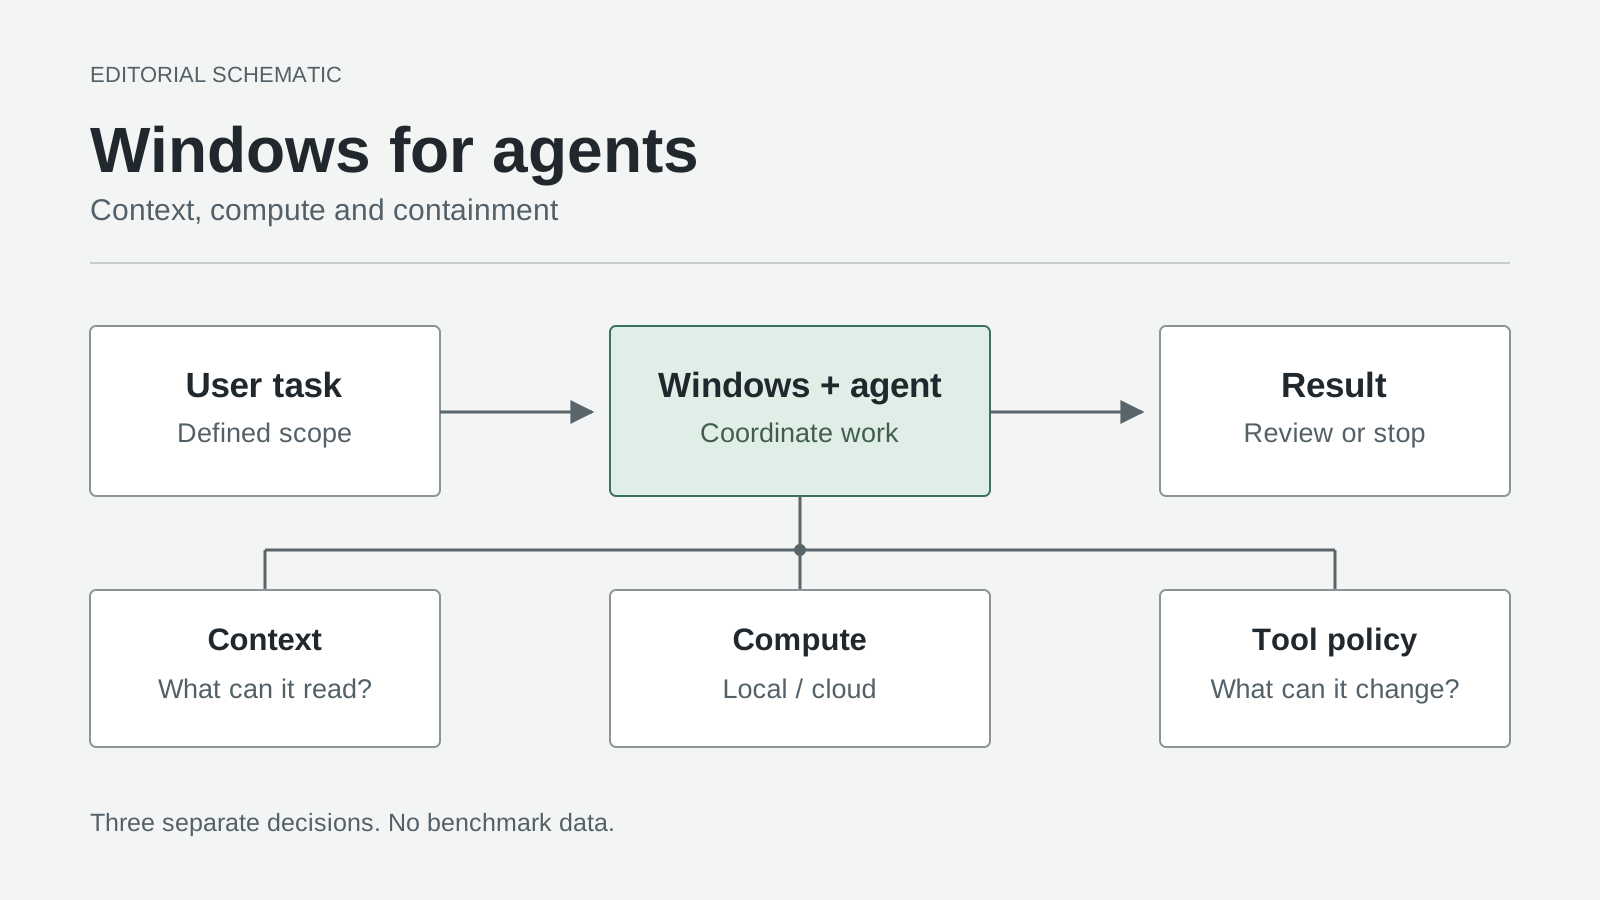
Originale redaktionelle Grafik, kein offizieller Screenshot und kein gemessenes Ergebnis. Kontextzugriff, Ort der Inferenz und Ausführungsrechte sind getrennte Entscheidungen.
Ein KI-Assistent, der eine Frage beantwortet, braucht ein Gespräch. Ein Agent, der ein Projekt umorganisiert, braucht etwas mit weitreichenderen Folgen: Zugriff auf deinen Computer.
Microsofts Windows-Ankündigung vom 7. Oktober 2026 macht daraus eine Plattformstrategie. Windows soll Agenten, lokale Modelle und Cloud-Dienste koordinieren, statt lediglich einen weiteren Ort zum Öffnen eines Chatbots bereitzustellen.
Unsere Einschätzung: Das Aufgabenprofil des Betriebssystems verändert sich. Eine nützliche Agentenplattform muss festlegen, wo die Arbeit stattfindet, den passenden Kontext verfügbar machen und durchsetzen, worauf der erzeugte Code zugreifen darf. Wer diese Entscheidungen versteht, hat eine bessere Kauf- und Einrichtungsliste als mit dem Versprechen, ein PC sei einfach „KI-bereit“.
Die Roadmap hat mehrere Zeitpläne, nicht einen Starttermin
Zum Stand vom 16. Oktober haben die Ankündigungen unterschiedliche Verfügbarkeitsstufen:
| Komponente | Angekündigter Status | Bedeutung für Leserinnen und Leser |
|---|---|---|
| Microsoft Execution Containers, kurz MXC | Allgemein verfügbar unter Windows 11 | Eine Isolierungsgrundlage ist vorhanden; Agent und Host müssen die passende Konfiguration unterstützen. |
| Windows-lokales GitHub-HydraFusion-Routing | Experimentelle Vorschau für später im Oktober geplant | Ein Termin aus der Roadmap, keine Funktion, deren Aktivierung bereits vorausgesetzt werden sollte. |
| Umfassendere hybride Copilot-Funktionen auf Copilot+-PCs | Einführung soll in den kommenden Monaten beginnen | Der Besitz der Hardware macht das gesamte Erlebnis nicht schon heute verfügbar. |
| Neue Windows-ML-Integration für llama.cpp | Experimentelle Entwicklerfunktion | Ein Entwicklungsweg, keine Erklärung der Produktionsreife. |
Die Zeitangaben stammen aus der Windows-Roadmap vom 7. Oktober; die technischen Schichten erläutern die separate MXC-Entwicklerankündigung und der Windows-ML-Engineering-Beitrag.
Vor einem Kauf oder einer Bereitstellung ist diese Unterscheidung wichtig. Ein Agent kann eine sicherere Ausführungsumgebung erhalten, ohne lokale Inferenz zu bekommen. Ein Modell kann lokal laufen, ohne das angekündigte automatische Routing. Keines von beidem beweist, dass eine bestimmte Verbraucherfunktion ein bestimmtes Gerät, einen Markt oder Update-Kanal erreicht hat.
„Lokal“ beschreibt drei verschiedene Beziehungen zu deinem PC
Microsoft ordnet das künftige Copilot-Erlebnis nach Kontext vom Gerät, Aktionen auf dem Gerät und Modellen auf dem Gerät; Berechtigungen sind bei den ersten beiden zentral. Diese Fähigkeiten hängen zusammen, sind aber nicht austauschbar. Windows-Roadmap, 7. Oktober 2026
Kontext bestimmt, was der Agent lesen kann. Stell dir einen Vorschlag vor, der über einen Entwurf, eine Tabelle und einen Ordner mit Referenz-PDFs verstreut ist. Relevanter Kontext heißt, das für den Vorschlag benötigte Material auszuwählen, statt das gesamte Home-Verzeichnis standardmäßig als angemessenen Umfang zu betrachten. Letzte Aktivitäten können beim Auffinden eines Dokuments helfen; sie sollten nicht jede kürzlich geöffnete Datei automatisch zu einer autorisierten Eingabe machen.
Aktionen bestimmen, was der Agent verändern kann. Eine vorgeschlagene Ordnerstruktur zu entwerfen, ist etwas anderes, als die Originale zu verschieben. Eine E-Mail vorzubereiten, ist etwas anderes, als sie zu senden. Eine gute Oberfläche sollte diese Übergänge sichtbar machen, selbst wenn dasselbe Modell beide Aufgaben ausführen kann.
Modelle bestimmen, wo die Inferenz stattfindet. Ein lokal laufendes Modell kann eine Anfrage interpretieren, Text erzeugen oder einen Tool-Aufruf vorschlagen, ohne diese konkrete Inferenzanfrage an ein Cloud-Modell zu senden. Der Vorschlag benötigt aber weiterhin ein Tool, und dieses Tool benötigt weiterhin eine Berechtigung.
Betrachte dies als drei Schalter und nicht als einen einzigen Datenschutzschalter. Eine Konfiguration kann lokale Dateien lesen, ausgewählte Auszüge von einem Cloud-Modell auswerten lassen und eine beschränkte Aktion lokal ausführen. Ihr Verhalten ist nur verständlich, wenn alle drei Entscheidungen sichtbar sind.
HydraFusion wählt Rechenleistung, nicht deine Datenschutzrichtlinie
Microsofts Windows-Konzept für hybride Intelligenz verbindet lokale und Cloud-Verarbeitung durch Routing, lokale Modelle und die Laufzeitumgebung. Quelle: Microsoft News Center, 8. Oktober 2026. Copyright Microsoft. Used with permission from Microsoft. Konzeptgrafik, kein Produkt-Screenshot und kein gemessenes Ergebnis.
Microsofts technische Erläuterung von Command Line vom 7. Oktober beschreibt zwei geplante Ansätze: Auto-Orchestrierung zwischen lokalen und Cloud-Modellen oder die ausdrückliche Auswahl eines lokalen Modells beziehungsweise kompatiblen Endpunkts. Außerdem werden Modellauswahl, Inferenz und Tool-Ausführung ausdrücklich voneinander getrennt.
Beim praktischen Vergleich geht es um Kontrolle, nicht um einen Wettbewerb, in dem ein Modus immer gewinnt. Die folgenden Fragen sind unsere Bewertungskriterien:
| Ansatz | Sinnvoll, wenn | Zuerst zu klärende Frage |
|---|---|---|
| GitHub Copilot Auto mit Hybrid-Routing | Der Orchestrator eine wechselnde Aufgabe über mehrere Rechenoptionen verteilen soll | Welche Inhalte dürfen während dieser Sitzung einen Cloud-Anbieter erreichen? |
| Explizite Auswahl eines lokalen Modells | Ein bekanntes Modell und ein Inferenzendpunkt benötigt werden | Welche anderen Dienste können Anwendung und Tools weiterhin kontaktieren? |
| Explizite Auswahl eines Cloud-Modells | Für eine Aufgabe bewusst Remote-Inferenz gewählt wird | Welche Eingaben sind für diesen Anbieter und dieses Konto freigegeben? |
Betrachten wir eine hypothetische Aufgabe zur Codepflege. Eine kurze Formatierungsänderung und ein unbekanntes Architekturproblem müssen nicht dasselbe Rechenbudget erhalten. Routing kann diese Unterscheidung bequemer machen. Es kann jedoch nicht entscheiden, dass ein internes Designdokument für die externe Verarbeitung freigegeben ist, nur weil ein Remote-Modell das Problem schneller lösen würde.
Darin liegt die Datenschutzfalle des Hybrid-Versprechens: Eine bessere Platzierung bedeutet nicht automatisch eine bessere Autorisierung. Paketdownloads, Remote-Tools, Anwendungstelemetrie und Cloud-Integrationen müssen separat geprüft werden. Selbst ein Agent, der ausschließlich lokal inferiert, könnte Informationen über ein erlaubtes Netzwerk-Tool senden.
Umgekehrt kann eine sorgfältig genehmigte Cloud-Anfrage mit einem streng eingeschränkten lokalen Arbeitsordner zusammenpassen. Datenschutz hängt vom tatsächlichen Datenpfad und den Richtlinien ab, nicht allein vom Standort des Modells.
Das offizielle Windows-Video „GitHub Copilot on Windows“, eingebettet in die Ankündigung vom 7. Oktober, zeigt den Produktkontext. Betrachte es als Anbieterdemonstration des vorgesehenen Erlebnisses, nicht als Garantie für deine Installation.
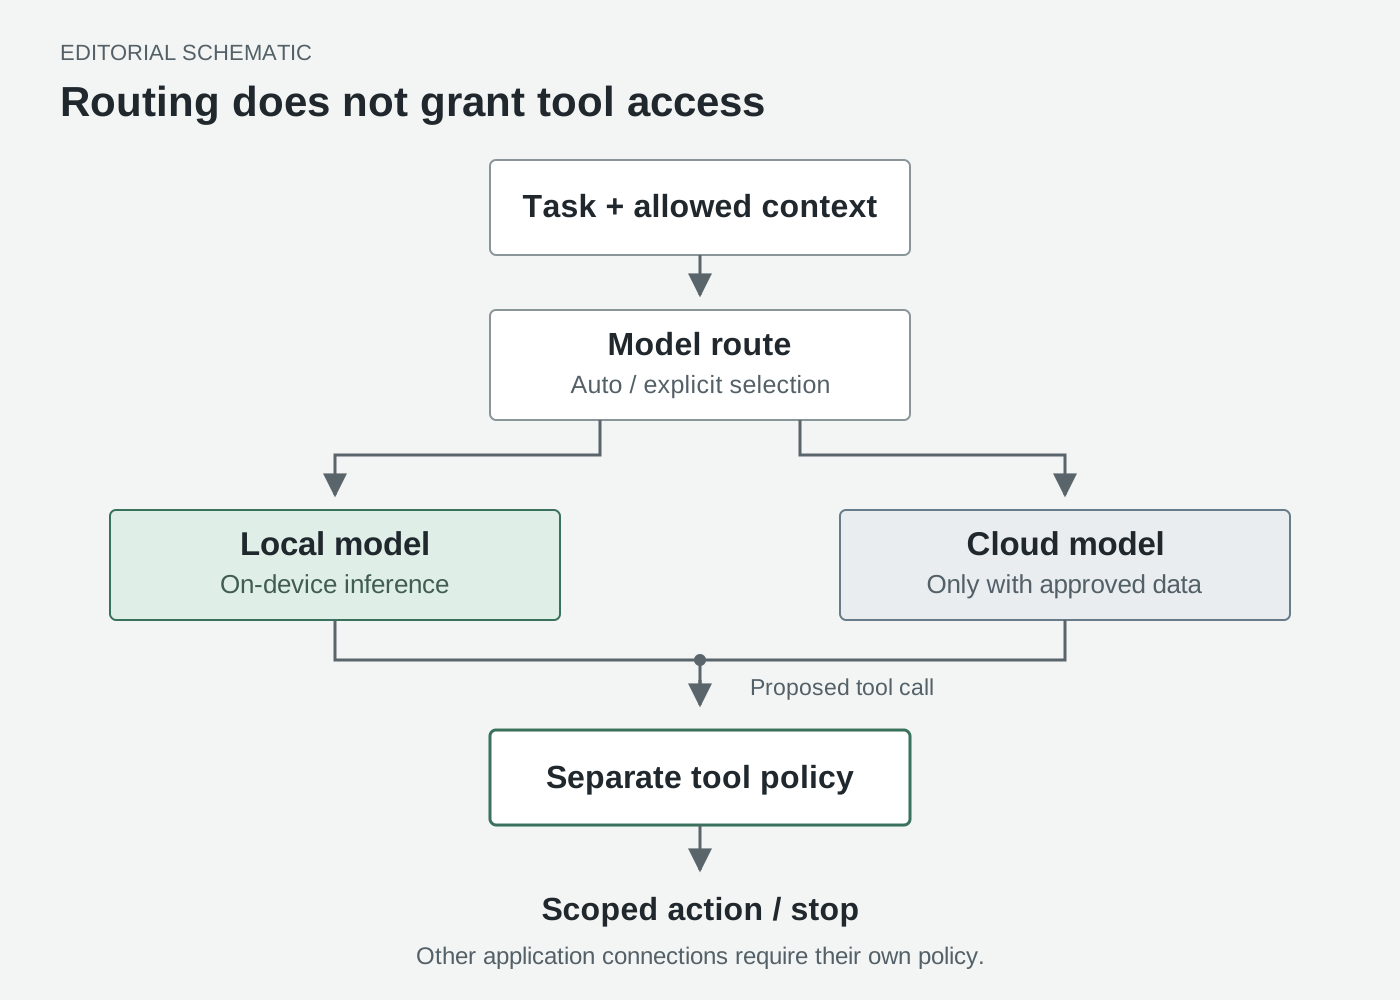
Originale redaktionelle Grafik. Inferenzpfad und Entscheidung über den Tool-Zugriff sind unabhängig voneinander. Sie veranschaulicht die Trennung in Microsofts technischer Erläuterung vom 7. Oktober, nicht einen Implementierungs-Trace.
Windows ML erleichtert die Modellauswahl, hebt Hardwaregrenzen aber nicht auf
Die Laufzeitumgebung ist wichtig, denn eine Agentenanwendung sollte nicht jeden Modelllader selbst implementieren müssen. Microsofts Windows-ML-Beitrag vom 7. Oktober führt experimentelle GGUF-Unterstützung über llama.cpp neben ONNX-Workflows sowie APIs für Textgenerierung und Spracherkennung ein. Außerdem beschreibt er einen OpenAI-kompatiblen lokalen Endpunkt für Prototypen.
Das sind Bausteine für Entwickler, kein vollständiges Berechtigungssystem für Agenten.
Die Windows-ML-Runtime-Dokumentation, aktualisiert am 7. Oktober 2026, ergänzt eine wichtige Kompatibilitätsgrenze: Für diese Version sind CPU und CUDA die validierten llama.cpp-Backends. Die umfassenderen Begriffe CPU, GPU und NPU der Laufzeitumgebung bedeuten nicht, dass jedes GGUF-Modell auf jeder NPU läuft. Die neue Runtime-API ist experimentell, wird nicht für den Produktionseinsatz unterstützt und ist in C++ und Python, nicht aber in C# verfügbar.
Das Verpacken des Modells ist eine weitere separate Aufgabe. Die Dokumentation der Text Generation API, aktualisiert am 9. Oktober 2026, besagt, dass die Anwendung ihr Modell selbst bereitstellt; Windows bündelt keines für diese API. GGUF enthält den Tokenizer, während der dokumentierte ONNX-Pfad einen geeigneten Modellvertrag und eine Tokenizer-Quelle voraussetzt.
Für Entwickler heißt das, Architektur, Modellformat, Laufzeitversion und Ausführungs-Backend gemeinsam zu prüfen. Eine Dateiendung ist keine vollständige Kompatibilitätszusage.
Auch der Speicherbedarf ist konkret. Microsoft meldet ein quantisiertes MAI-Code-1.1-Flash-Modell mit 53 GB und einen Spitzenverbrauch von 75.5 GB bei einem 256K-Kontext auf einem Surface Laptop Ultra; dies sind vom Anbieter gemeldete Werte, keine Messungen von uns. Der technische Artikel vom 7. Oktober erläutert den zusätzlichen Bedarf für Laufzeit und Kontext-Cache.
Die relevante Kauf-Frage lautet daher nicht nur: „Lädt das Modell?“ Frag, ob bei einer vollständigen Aufgabe genug Platz für Editor, Browser, Tool-Ausgaben und weitere Anwendungen bleibt. Eine kurze Prompt-Demo und eine lange Debugging-Sitzung sind unterschiedliche Workloads. Eine höhere Tokenrate ist nur dann wertvoll, wenn die Änderungen korrekt sind und der Rechner benutzbar bleibt.
MXC begrenzt Folgen, ohne die Gedanken des Modells zu lesen
Microsofts MXC-Entwicklererklärung vom 7. Oktober 2026 verortet die Richtlinie außerhalb der Kontrolle des Workloads. Entwickler oder Organisation definieren die Ressourcen; die Isolierungsumgebung setzt die resultierenden Grenzen durch.
Das ist eine andere Aufgabe, als ein Modell zu gutem Verhalten zu überreden. Eine Anweisung kann den Agenten bitten, eine Konfigurationsdatei nicht zu bearbeiten. Eine erzwungene Leseberechtigung kann die Änderung verhindern, selbst wenn der Agent sie vorschlägt. Keine der beiden Maßnahmen macht die Schlussfolgerungen des Modells unfehlbar, aber die zweite begrenzt die Folgen einer Fehlentscheidung.
Die MXC-Repository- und SDK-Dokumentation, geprüft am 16. Oktober 2026, beschreibt ein in Anwendungen eingebettetes SDK mit versionierten Anfragen und mehreren Isolierungs-Backends. MXC ist kein universeller Schutzschalter, der automatisch jeden unter Windows installierten Agenten umschließt.
Bei einer Dateiprüfung wird der Unterschied deutlich. Gib einem Agenten nur Lesezugriff auf kopiertes Quellenmaterial, Schreibzugriff auf ein entbehrliches Ausgabeverzeichnis und keinen Zugriff auf nicht zugehörige private Ordner. Eine erfolgreiche Zusammenfassung sollte im Ausgabeverzeichnis erscheinen. Der Versuch, die Quelle zu überschreiben, sollte scheitern. Auch dieses zweite Ergebnis gehört zum Erfolg und ist kein Ärgernis, das beseitigt werden muss.
Der Netzwerkzugriff verdient einen eigenen Test. Der Netzwerkleitfaden für ProcessContainer, geprüft am 16. Oktober 2026, unterscheidet direkte Regeln für ausgehenden Datenverkehr, Proxy-Konfigurationen und die je nach Backend unterschiedliche Durchsetzung. Auch Host-Loopback-Zugriff ist ein eigener Aspekt. „Kein Internet“ darf nicht als Abkürzung für „jeder lokale Dienst ist harmlos“ dienen.
Grenzen hängen auch davon ab, wo ein Tool läuft. Die Dokumentation zur Dateisystemrichtlinie von GitHub, geprüft am 16. Oktober 2026, unterscheidet OS-sandboxierte Shell-Prozesse von integrierten Dateitools, die vom Agenten-Harness geprüft werden; Remote-MCP-Server liegen außerhalb der lokalen Prozess-Sandbox. Kläre, welche Vorgänge vom Betriebssystem erzwungen werden und welche auf Anwendungskontrollen beruhen.
Das offizielle Video „Windows secure platform for agents“ vom Windows-Kanal, eingebettet in die Ankündigung vom 7. Oktober, zeigt die passende Isolierungsdemonstration. Entscheidend bleibt, ob der gewählte Tool-Pfad tatsächlich innerhalb der vorgesehenen Grenze liegt.
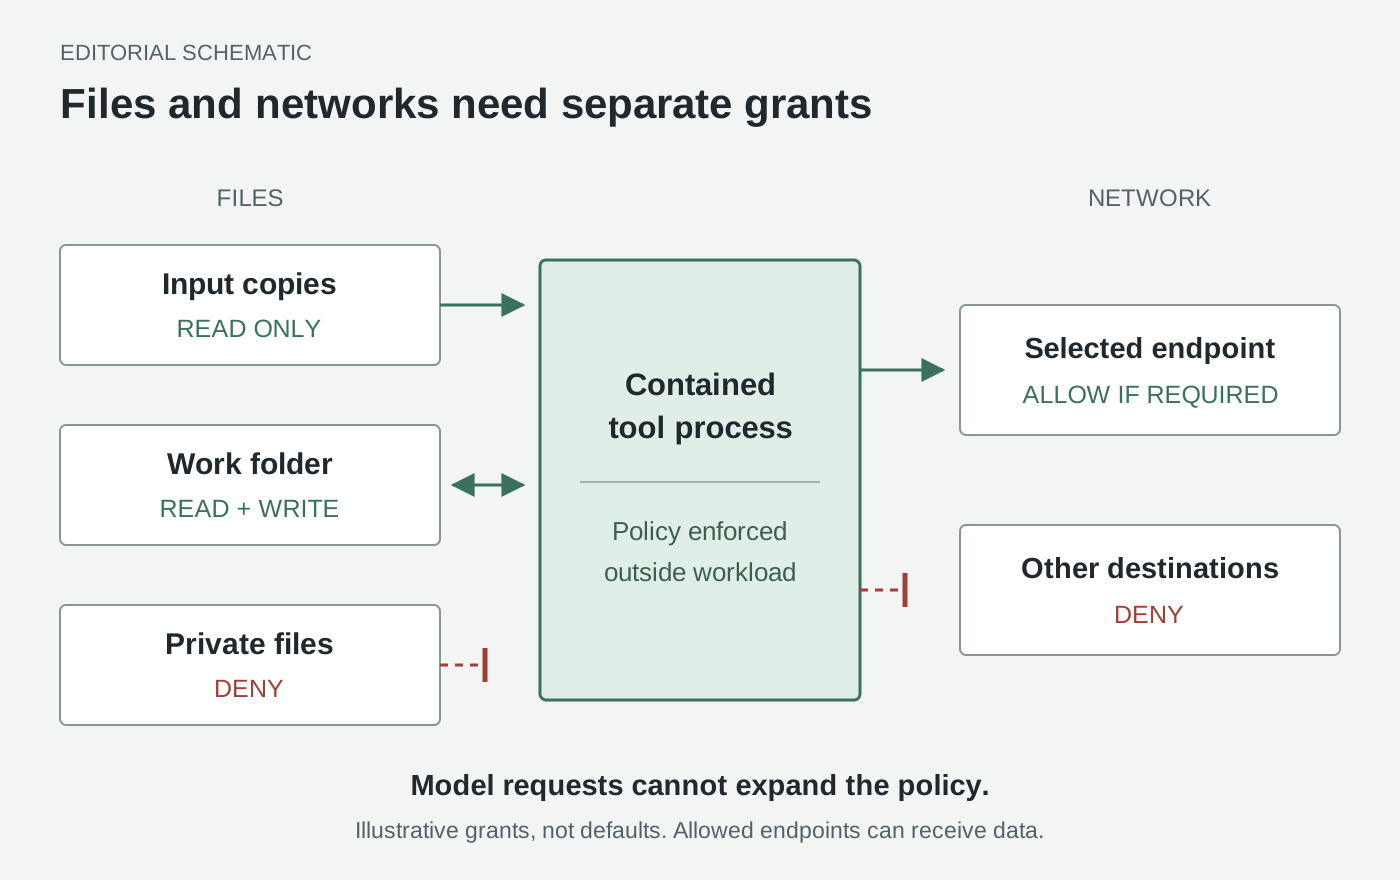
Originale redaktionelle Grafik einer vorgeschlagenen Least-Privilege-Richtlinie, kein Windows-Einstellungsbildschirm. Erlaubte Ressourcen sind Beispiele, keine Standardeinstellungen. Ein erlaubter Endpunkt kann ein Datenziel sein; siehe die MXC-Netzwerkreferenz.
Beginne mit einem begrenzten Auftrag, nicht mit einem unbeaufsichtigten persönlichen Assistenten
Hier sind zwei beispielhafte Workflows, keine Ergebnisse praktischer Tests.
Ein Dokumentenprüfer erstellt einen Vergleich, ohne Belege zu verändern. Kopiere drei öffentliche Beispieldokumente in einen Eingabeordner. Bitte um eine Tabelle mit widersprüchlichen Daten, fehlenden Definitionen und offenen Fragen sowie Dateinamen und Textpassagen, die jede Beobachtung belegen. Verwende einen separaten Ausgabeordner und belasse die Eingaben schreibgeschützt. Beginne ohne E-Mail-Versand, Verbindung zu einem gemeinsamen Laufwerk oder aktivierten Nachrichtenkanal.
Der Nutzen liegt nicht in autonomer Dokumentenverwaltung, sondern in einem überprüfbaren Ergebnis mit klarer Beziehung zu den Quellen. Du kannst prüfen, ob ein behaupteter Widerspruch wirklich besteht, bevor du eine umfassendere Integration zulässt. Ein Modell, das überzeugend formuliert, aber die relevante Passage nicht nennen kann, hat die Aufgabe nicht abgeschlossen.
Ein Coding-Assistent bereitet einen Patch in einer entbehrlichen Arbeitskopie vor. Wähle ein kleines Testprojekt ohne Zugangsdaten. Bitte um eine Verhaltensänderung und einen Test, der das alte Verhalten vom gewünschten unterscheidet. Halte Deployment-Konfiguration und persönliche Verzeichnisse außerhalb des gewährten Umfangs. Erlaube Paketzugriff nur, wenn genau diese Aufgabe ihn erfordert.
Bewerte gemeinsam den Diff, die Testergebnisse und das Verhalten an den Grenzen. Ein grüner Test rechtfertigt keine Änderung an einer Produktionseinstellung. Eine Zugriffsverweigerung rechtfertigt nicht, die Isolierung abzuschalten. Wird eine erforderliche Abhängigkeit blockiert, ist der nächste sinnvolle Schritt eine eng begrenzte Berechtigungsentscheidung des Betreibers, gefolgt von einem weiteren begrenzten Durchlauf.
Diese Aufträge vermitteln mehr als die vage Anweisung „Hilf bei allem“. Jeder hat sichtbare Eingaben, überprüfbare Ausgaben und einen klaren Endpunkt. Keiner erfordert eine dauerhafte Einladung in dein digitales Leben.
Prüfe die Kompatibilität, bevor du einer Einrichtungsanleitung folgst
Gehe die Kompatibilität stufenweise durch. Die Hybrid-Roadmap umfasst mehrere Produkte und Vorschauzustände; ein einzelner Installationsbefehl richtet daher nicht das gesamte Erlebnis ein.
-
Gleiche Windows-Version und Build mit dem Isolierungs-Backend ab. Öffne Einstellungen, System, Info und notiere den OS-Build. Die MXC-Tabelle unterstützter Betriebssysteme, geprüft am 16. Oktober 2026, nennt für Windows 11 24H2 den Build 26100.9278 für Prozessisolierung und 26100.9550 für Sitzungsisolierung. Andere Versionen haben eigene Einträge. Übernimm keine Buildnummer aus einem anderen Release-Zweig.
-
Prüfe die Anwendungsanforderungen, nicht nur die SDK-Kompatibilität. Der Local-Sandbox-Leitfaden von GitHub, geprüft am 16. Oktober 2026, verlangt Windows 11 25H2 mit KB5124010 oder neuer oder 26H1 mit KB5124006 oder neuer sowie BaseContainer-Unterstützung. Das ist enger gefasst als die MXC-SDK-Matrix. Prüfe Version und Release-Kanal des installierten Agenten separat; die Hybrid-Ankündigung nennt keine universelle Mindestversion des Clients für künftiges lokales Routing.
-
Wähle vor dem Download eines großen Modells einen unterstützten Modellpfad. Prüfe Windows-Architektur, verfügbaren Speicher und das dokumentierte Backend. Die Windows-ML-Runtime-Anleitung und die Text-Generation-Anleitung, geprüft am 16. Oktober 2026, erläutern die unterstützten Szenarien der experimentellen API. Lass eine Produktionsanwendung auf einem unterstützten Pfad; Vorschauverfügbarkeit ist keine Produktionsfreigabe.
-
Überlass die Host-Vorbereitung dem unterstützten Installer. Für SDK-Integrationen siehe die MXC-Referenz zur Host-Vorbereitung, geprüft am 16. Oktober 2026. Manche Kompatibilitätsstufen benötigen ein separates privilegiertes Vorbereitungstool; daraus folgt nicht, dass der Agent selbst als Administrator laufen sollte. Lass den Installer oder eine Administration eine konkrete dokumentierte Voraussetzung erfüllen, statt Systemrechte auf Verdacht zu ändern.
-
Definiere eine kleine Richtlinie und teste Erlaubnis wie Verweigerung. Beginne mit kopierten öffentlichen Eingaben, einem entbehrlichen beschreibbaren Ordner und der minimal erforderlichen Verbindung. In einer unterstützten Copilot-CLI-Installation dokumentiert die GitHub-Einstellungsreferenz, geprüft am 16. Oktober 2026,
/sandbox configzur Überprüfung der Konfiguration. Prüfe, ob die gewünschte Ausgabe erstellt werden kann und eine Datei außerhalb des Umfangs unverändert bleibt. Kontrolliere die Netzwerkrichtlinie des Tool-Prozesses separat von der Modellverbindung der Agentenanwendung. -
Untersuche eine Verweigerung, ohne sie in eine Erlaubnis umzuwandeln. Die MXC-Referenz zum Lernmodus, geprüft am 16. Oktober 2026, unterscheidet Diagnose mit Verweigerung und Protokollierung von freizügigem Audit. Letzteres lockert die Isolierung; es ist keine sicherere Laufzeit für nicht vertrauenswürdige Aufgaben. Behalte die Durchsetzung bei, prüfe die verweigerte Ressource und erteile nur, was die Aufgabe tatsächlich benötigt.
Der Abnahmetest lässt sich einfach beschreiben, auch wenn die Implementierungsdetails variieren: Der Agent erledigt den erlaubten Auftrag, kann keine geschützte Eingabe verändern und erreicht kein Ziel, das die wirksame Richtlinie ausschließt. Eine vollständige Validierung prüft außerdem Anwendungsverbindungen außerhalb dieser Tool-Grenze. Speichere Version und Richtlinie neben dem Ergebnis, damit ein späteres Update anhand derselben Aufgabe bewertet werden kann.
Ein natives OpenClaw-Gateway ändert die Installation, nicht die Befugnisse
Microsoft kündigte in der Mini-PC-Diskussion vom 7. Oktober auch ein natives Windows-Gateway und eine MXC-Integration für OpenClaw an. Das offizielle Video „New Get Started experience for agents on Windows“ zeigt den Onboarding-Kontext der Ankündigung.
Für eine tatsächliche Installation gilt die OpenClaw-Windows-Dokumentation, geprüft am 16. Oktober 2026; „nativ“ ist keine Garantie für jede Komponente. Sie unterscheidet Windows Hub, dessen app-eigene WSL-Gateway-Einrichtung, weitere Desktop-Optionen und den nativen Windows-CLI-/Gateway-Weg. Wähle einen dokumentierten Weg und prüfe dessen Voraussetzungen.
Ein ständig eingeschalteter Rechner wirft eine weitere Frage auf: Wer darf ihn anweisen? Der OpenClaw-Sicherheitsleitfaden, geprüft am 16. Oktober 2026, definiert eine Vertrauensgrenze pro Gateway, aber keine gegen feindliche Handlungen gehärtete Mandantengrenze zwischen unabhängigen Nutzern. Ein bequemer Installer klärt weder Kanalautorisierung noch Umfang von Zugangsdaten oder Netzwerkexposition. Behandle diese Entscheidungen getrennt davon, ob das Gateway erfolgreich startet.
Fazit: Das Betriebssystem muss delegierte Arbeit nachvollziehbar machen
Der interessante Wettbewerb dreht sich nicht mehr nur darum, welcher Assistent die beste Antwort gibt. Entscheidend ist, welche Umgebung delegierte Arbeit verständlich macht: was der Agent gelesen hat, wo die Inferenz lief, was ein Tool verändern konnte und warum eine blockierte Aktion blockiert blieb.
Windows baut die Schichten für diesen Wettbewerb auf. Bewerte sie getrennt. Lokale Berechnung ist eine Option für den Ausführungsort. Hybrides Routing ist eine Orchestrierungsoption. Isolierung ist nur für die tatsächlich abgedeckten Vorgänge eine durchsetzbare Grenze. Eine glaubwürdige Agentenplattform braucht alle drei, ohne eine als etwas anderes auszugeben.
Quellen
- Windows: Building Windows for hybrid intelligence, 7. Oktober 2026 – Roadmap und verlinkte offizielle Demonstrationen.
- Windows Developer Blog: MXC-Richtlinienisolierung, 7. Oktober 2026 – Zuständigkeit der Plattform und Isolierungsgrenzen.
- Command Line: lokale Modelle und sandboxierte Tools, 7. Oktober 2026 – Routing-Optionen, gemeldete Speicherwerte und Abgrenzung von Tools.
- Windows-ML-Engineering-Update, 7. Oktober 2026 – experimentelle llama.cpp-Integration; technische Einrichtungsreferenzen sind oben bei den jeweiligen Schritten verlinkt.
Eine quellengestützte Aufzeichnung der Diskussion behalten
Wenn du KI-Recherchematerial und eigene Prüfnotizen sammeln möchtest, ist Telli.sh ein optionaler Arbeitsbereich. Forschungsnotiz erstellen.