Kann ein lokaler KI-Assistent ein Netzwerkproblem untersuchen, ohne Zugriff auf das ganze Netz zu bekommen?
Mit der Open-Source-Version von Transit können Teams ein lokales oder gehostetes Modell wählen. Welche Befehle, Zugangsdaten und Inhalte diese Grenze überschreiten, bestimmt den sicheren Untersuchungsumfang.
Eine Niederlassung meldet, dass ihre Telefone Anrufe tätigen, aber eingehende Anrufe nicht zuverlässig empfangen können. Das Netzwerkteam sieht eine Schnittstellenänderung, ein Routing-Ereignis und mehrere Zeitüberschreitungen. Ein Assistent könnte diese Beobachtungen ordnen und den nächsten lesenden Befehl vorschlagen. Die Modellwahl ist nur ein Teil der Aufgabe. Die zuständige Person muss wissen, welche Zugangsdaten das Werkzeug verwenden kann, welcher Text den Rechner verlässt und ob das Modell Änderungen veranlassen kann.
Transit ist ein Werkzeug für Netzwerkdiagnosen. Am 21. Oktober 2026 überführte es seinen Client in das Open-Source-Projekt unter Apache 2.0. Die Seite zum Übergang nennt den 5. November als Stichtag für Jahreszugänge und den 17. November für die geplante Änderung am gehosteten KI-Angebot. Diese Termine beschreiben den geschäftlichen Übergang. Welche Software verfügbar ist und welchen Status ein bestimmtes gehostetes Konto hat, sind getrennte Fragen. Releases, README und Funktionsdokumentation sind die besten Anlaufstellen für die konkrete Version, die ein Team testen möchte.
Was lokal bei einer Untersuchung bedeutet
Modellendpunkt wählen. Eigene Darstellung von Telli.sh.
Der Client kann Ollama oder einen anderen OpenAI-kompatiblen Endpunkt nutzen. Dokumentiert sind auch eigene OpenAI- oder Anthropic-Schlüssel und eine Anmeldevorschau für berechtigte ChatGPT-Plus- oder Pro-Konten. Ein Ollama-Server auf demselben Rechner kann die Modellinferenz dort halten. Bei einem Unternehmensendpunkt gehen Daten an diesen Server. Bei einem Cloudanbieter wird die Anfrage dorthin gesendet und nach dem dokumentierten Verfahren des Projekts bereinigt.
Unabhängig davon muss der Client Netzwerkgeräte erreichen, um Nachweise zu sammeln. Bei einer Untersuchung können ein Sprungserver, ein Konto mit Leserechten und mehrere Geräte beteiligt sein. Ein lokaler Modellendpunkt bestimmt nicht, welche Geräte der Client erreichen kann. Das hängt von Netzwerkverbindungen und Kontoberechtigungen ab.
Das Repository beschreibt einen begrenzten Werkzeugsatz und eine Freigabeliste für Befehle unterstützter Hersteller. Die Befehlsfreigabe kann passende Regeln, die ein Bediener eingerichtet hat, auf unterstützten Systemen automatisch anwenden. Bereinigung und Befehlsfilter sind Schutzschichten, deren Verhalten ein Team prüfen kann. Behandeln Sie Gerätebanner und Protokolle als nicht vertrauenswürdigen Text, besonders wenn sie Aufforderungen enthalten. Der Assistent kann sie zusammenfassen, ohne sie als Anweisungen zu behandeln.
| Grenze | Frage für den Betrieb | Geeigneter Test |
|---|---|---|
| Modellendpunkt | Wohin geht die zusammengestellte Anfrage? | Verbindungsziele mit einem fiktiven Fall beobachten |
| Gerätezugriff | Welches Gerät und welches Konto kann das Werkzeug erreichen? | Im Labor einen eindeutig ausgeschlossenen Host versuchen |
| Befehlsfreigabe | Wer darf eine vorgeschlagene Aktion genehmigen? | Befehl ablehnen und prüfen, dass er am Gerät nicht ausgeführt wurde |
| Nachweise und Protokolle | Welche Daten bleiben gespeichert oder verlassen den Rechner? | Harmlose Markierungen einsetzen und Exporte prüfen |
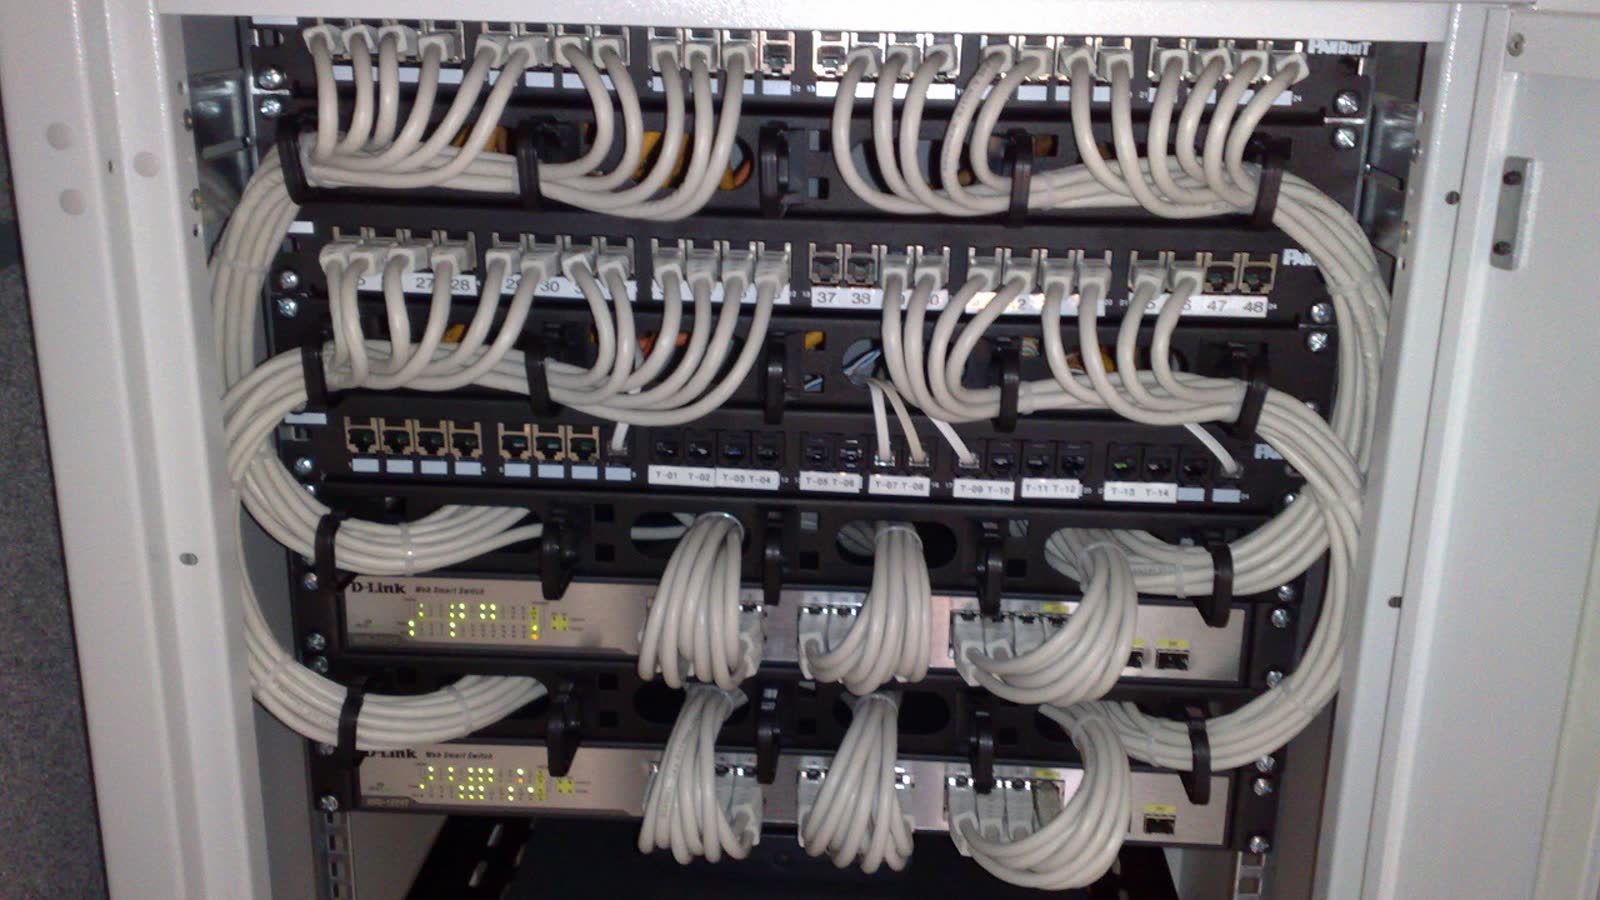
Switches und Patchfelder, wie sie bei solchen Diagnosen untersucht werden. Kontextfoto von Dsimic, zugeschnitten und skaliert, CC BY-SA 4.0. Bildquelle · Lizenz.

Bauen Sie einen Pilotversuch um einen bekannten Fehler auf
Netzwerkdiagnose. Eigene Darstellung von Telli.sh.
Richten Sie ein kleines Labor mit einem bekannten Routing- oder Schnittstellenproblem ein. Geben Sie dem Werkzeug ein Konto mit möglichst wenig Rechten am vorgesehenen Gerät und fügen Sie einen unbeteiligten Host hinzu, der unerreichbar bleiben soll. Fragen Sie nach einer Hypothese und nach Beobachtungen, die sie widerlegen könnten. Führen Sie nach Prüfung einen vorgeschlagenen Anzeigebefehl aus. Vergleichen Sie seine Ausgabe mit einer manuell erhobenen Beobachtung.
Geben Sie dem Assistenten in einem zweiten Versuch ein mehrdeutiges Symptom. Ein langsamer Dienst kann zu mehreren Netzwerkpfaden passen, und ein Gerätebefehl kann in der Praxis Kundenkennungen offenlegen. Fiktive Markierungen helfen zu prüfen, wohin Ausgaben übertragen werden, wo sie protokolliert werden und wo sie gespeichert bleiben. Halten Sie das Labor vom Produktiv-Sprungserver getrennt, bis das Team weiß, welche Daten jeder Modus offenlegt.
Ordnen Sie beim Export Befehl, Zeit, Geräteidentität und relevante Ausgabe der jeweiligen Hypothese zu. Die nächste Person kann dann die Nachweiskette prüfen, statt rekonstruieren zu müssen, welcher Satz vom Router und welcher vom Modell kam.
Release-Integrität und die Grenzen eines lokalen Modells
Transit gibt an, dass seine Release-Builds nicht signiert sind. Die SHA256SUMS-Datei des Releases kann zeigen, ob der Download dem veröffentlichten Hash entspricht. Das authentifiziert den Herausgeber für sich allein noch nicht. Teams, die signierte Artefakte brauchen, können einen eigenen Build aus einem geprüften Tag über ihren Softwareverteilungsprozess in Erwägung ziehen. Die Windows-Dokumentation nennt außerdem PowerShell 7 als Voraussetzung.
Lokale Inferenz kann die Abhängigkeit von einem Cloudanbieter verringern und zu einer Umgebung mit engen Vorgaben für Datenweitergabe passen. Ein kleineres lokales Modell kann Kontext übersehen, Ausgaben mehrerer Hersteller falsch deuten oder auf vorhandener Hardware länger brauchen. Vergleichen Sie denselben bekannten Fall lokal und in einer freigegebenen gehosteten Konfiguration, wenn beide zulässig sind. Erfassen Sie richtige Hypothesen, unnötige Befehle, falsche Gerätezuordnungen und den gesamten Zeitaufwand.
Für den Einstieg ist ein klar begrenzter Nachweissammler sinnvoll. Die automatische Freigabe bleibt aus, und eine Person prüft jeden vorgeschlagenen Befehl. Liefern Laborversuche konsistente Nachweise und einen belastbaren Bericht, lässt sich anschließend entscheiden, welche Arten lesender Diagnosen für den Produktivbetrieb infrage kommen. Das ist eine konkretere Entscheidung als die Frage nach allgemeinem Netzwerkzugriff für ein Modell.
Installieren Sie eine bekannte Version und dokumentieren Sie ihre Grenzen
Das Release v6.5.11 behebt abweichende Namen im Prüfsummenverzeichnis, sodass Einträge den von GitHub normalisierten Dateinamen entsprechen. Wählen Sie Version und Plattform bewusst und prüfen Sie vor dem Start des Installers die veröffentlichte Prüfsumme. Lesen Sie die Release-Hinweise und laden Sie Dateien über das offizielle Repository. Wenn Ihre Organisation Software über einen verwalteten Katalog verteilt, gilt dieses Verfahren auch bei passendem Hash.
Die README nennt sechs Diagnosewerkzeuge. Ihre geringe Zahl hilft nur, wenn klar ist, was jedes Werkzeug erreichen kann. Listen Sie Modellendpunkt, Sprungserver und Test-Switch auf, bevor Sie Zugangsdaten freigeben. Erfassen Sie das Konto jeder Verbindung. Wenn ein Entwickler einen separaten Ollama-Server einrichtet, prüfen Sie, welche Adresse der Client tatsächlich erreicht. Ein Dienst im Büronetz ist aus Sicht des Laptops weiterhin ein externes Ziel.
- Erstellen Sie einen Laborfall mit bekanntem Symptom und einem auf das vorgesehene Gerät beschränkten Konto.
- Prüfen Sie den gewählten Build sowie Endpunkt, Zugangsdaten und Aufbewahrungseinstellungen.
- Fragen Sie den Assistenten nach der nächsten Beobachtung und einer Hypothese, die sie widerlegen kann.
- Lehnen Sie bei deaktivierter automatischer Freigabe einen Vorschlag ab. Prüfen Sie das Geräteprotokoll, bevor Sie einen anderen sicheren Befehl zulassen.
- Fügen Sie harmlose Markierungen in Beispielprotokolle ein. Prüfen Sie, ob der Client sie unterdrückt und wo sie in lokalen Aufzeichnungen oder am eingerichteten Endpunkt erscheinen.
- Exportieren Sie die Befunde und lassen Sie eine weitere Person die Diagnose aus den aufgezeichneten Nachweisen wiederholen.
Wer gelegentlich den Anbieter wechselt, sollte diese Übung nach der Konfigurationsänderung wiederholen. Dieselbe Schaltfläche kann einen anderen Datenweg auslösen, wenn sich der Endpunkt ändert. In einem autorisierten Labor lassen sich die Ziele anhand des Netzwerkverkehrs prüfen. Ein Bildschirmfoto der Einstellungen zeigt allein nicht, wohin die Anfrage tatsächlich ging.
Unterscheiden Sie einen unterstützten Switch von einer allgemeinen Shell
Das Bedrohungsmodell des Transit-Tags beschreibt eine Befehlsregel für unterstützte Hersteller. Eine zuvor aktivierte passende Regel kann Befehle automatisch freigeben. Im Pilot kann diese Funktion ausgeschaltet bleiben, sodass jemand jeden Vorschlag prüft. Das Werkzeug braucht weiterhin ein eng begrenztes Gerätekonto. Ein Freigabedialog kann einem zu weit berechtigten Dienstkonto keine Rechte entziehen.
Dasselbe Modell beschreibt eine andere Regel für generisches Linux und Unix. Der Client zeigt eine Warnung, verlangt eine Freigabe je Befehl und bietet keine Regel zur dauerhaften Freigabe. Die zugrunde liegende Befehlsregel für generische Systeme beschränkt die Befehle nicht. Lassen Sie diesen Ablauf im ersten Lese-Pilot außen vor, wenn die Organisation den Umfang nicht unabhängig durchsetzen kann. Geräteklasse und Konto sind Teil des Sicherheitskonzepts.
Ein zweiter Laborfall kann prüfen, was das Werkzeug mit unbekannter Ausgabe macht. Ein Befehl könnte einen Zähler liefern, den das Modell nicht kennt, oder zwei Hersteller könnten dieselbe Schnittstelle unterschiedlich benennen. Eine hilfreiche Antwort nennt die beobachteten Daten und bittet um eine gezielte Prüfung. Eine schwächere Antwort behandelt eine plausible Deutung bereits als Tatsache. Das Team kann beides bewerten, ohne ein Produktivgerät offenzulegen.
Bereiten Sie den Export für die nächste Schicht auf
Eine einzeilige Diagnose genügt womöglich der Person, die den Fall untersucht hat. Die nächste Schicht braucht die letzte bestätigte Beobachtung, ausgeschlossene Ursachen, offene Fragen und einen prüfbaren nächsten Schritt, ohne alle Sitzungen erneut öffnen zu müssen. Fügen Sie zu jeder wichtigen Aussage den passenden Nachweis hinzu. Ändert das Modell seine Diagnose nach einem neuen Protokolleintrag, halten Sie den Grund fest.
Ein guter Vergleich berücksichtigt den manuellen Ablauf des Teams. Erfassen Sie Zeit bis zum ersten brauchbaren Befund, irrelevante Befehlsvorschläge und Zeit für die Übergabe. Ein lokales Modell kann einen echten Datenschutzvorteil bieten, wenn es die Aufgabe schnell genug erledigt. Für einen schwierigen Fall kann ein freigegebenes gehostetes Modell praktischer sein, sofern die Datenregeln es erlauben. Halten Sie in beiden Fällen Verbindungswege und Nachweise klar fest.
Verfolgen Sie jedes Ziel getrennt
Ein gutes Konfigurationsprotokoll zeigt, was die Oberfläche sendet, was an die Inferenz geht und was von Geräten gesammelt wird. Das erleichtert die Prüfung bei einem Anbieterwechsel. Behandeln Sie die Aufbewahrung an jedem Ziel getrennt. Ein gelöschter lokaler Sitzungsverlauf beweist nicht, dass der Endpunkt eine frühere Anfrage verworfen hat.
| Modus | Ziel der Inferenz | Eine sinnvolle Prüfung |
|---|---|---|
| Ollama auf demselben Arbeitsplatzrechner | Loopback-Endpunkt | Prüfen, ob sich der Prozess mit dem vorgesehenen lokalen Dienst verbindet |
| Inferenzserver im Unternehmen | Interne Adresse | Dienstanmeldung und Aufbewahrung der Anfragen prüfen |
| Gehosteter Anbieter | Genehmigter Anbieterendpunkt | Bereinigung und Regeln mit erfundenen Daten prüfen |
| Vorschau für die Kontoanmeldung | Berechtigtes Anbieterkonto | Richtiges Konto und verfügbare Verwaltungskontrollen prüfen |
Die Tabelle zeigt gängige Varianten. Ein Team sollte die tatsächlichen Ziele und die gewählte Dienstkonfiguration beobachten. Eine Oberfläche kann dieselbe Marke für einen gehosteten Dienst und ein privates Gateway anzeigen. Der konkrete Hostname und der Betreiber machen den Datenfluss überprüfbar.
Prüfen Sie die Bereinigung mit erfundenen Daten
Erstellen Sie ein Laborprotokoll mit einer fiktiven IP-Adresse, einem erfundenen Gerätenamen und einer Markierung, die einer Kundenkennung ähnelt. Notieren Sie, welche Elemente laut Regel erhalten, maskiert oder entfernt werden sollen. Verwenden Sie dieselben Testdaten etwa in einer Chat-Zusammenfassung und einem Export. Das System kann diese Ausgaben unterschiedlich erzeugen. Prüfen Sie jeden Kanal, bevor echte Daten verwendet werden.
Setzen Sie die Markierung im zweiten Test in eine lange Beschreibung oder eine formatierte Ausgabe. Eine Regel kann einen Wert in einem bekannten Feld erkennen und ihn im Fließtext übersehen. Wenn die Markierung weiterhin an ein nicht zugelassenes Ziel gelangt, schließen Sie diesen Weg vor dem Anschluss von Produktivgeräten. Das Team kann den Ausgangsdatensatz verkleinern und den Versuch wiederholen, um die wirksame Schutzmaßnahme zu erkennen.
Prüfen Sie nach Aktualisierungen erneut
Nach einem Client-Update sollten Sie den gewählten Anbieter festhalten und dieselben Laborfälle erneut ausführen. Änderungen an der Befehlsliste oder an der Zuordnung automatischer Freigaben können beeinflussen, was das Werkzeug anbietet. Geänderte Standardendpunkte können verändern, wohin Daten gehen. Prüfen Sie gemeinsam eine Befehlsablehnung, einen Fall für die Bereinigung und eine erfolgreiche bekannte Diagnose. Diese kleine Regressionssammlung erleichtert den Betrieb, wenn sich die Umgebung des Teams verändert.
Prüfen Sie Werkzeuge und Gerätekonto unabhängig voneinander
Ein Lesewerkzeug kann Metadaten oder bereits vorhandene Nachweise liefern. Ein Ausführungswerkzeug kann mit dem verbundenen Konto neue Daten vom Gerät anfordern. Eine Zusammenfassung sollte auch möglich bleiben, wenn die Ausführung nicht verfügbar ist. Trennen Sie zum Test die Geräteverbindung und lassen Sie den Modellendpunkt aktiv. Die Antwort sollte eine frühere Beobachtung von einer neuen, nicht abrufbaren Beobachtung unterscheiden.
Verbinden Sie anschließend ein Konto, das einen Switch untersuchen, aber weder in den Konfigurationsmodus wechseln noch ein anderes Segment erreichen kann. Das Team kann den abgelehnten Pfad im eigenen Labor testen, ohne den Assistenten um eine echte Änderung zu bitten. Vergleichen Sie die vorgeschlagenen Aktionen der Anwendung mit den Anmelde- und Befehlsprotokollen des Geräts. So unterscheiden Sie eine Entscheidung der Werkzeugregeln vom Zugriff, den das tatsächliche Konto hat.
Quellen
Wenn Sie die Gespräche und Entscheidungen hinter Ihrer Arbeit durchsuchbar festhalten möchten, erstellen Sie ein Telli.sh-Konto.