GPT-6 Cyber rückt den Umfang eines Sicherheitstests in den Mittelpunkt
OpenAIs zugangsbeschränktes Cybersicherheitsmodell lenkt den Blick auf die Schritte vom Entdecken einer Schwachstelle über die autorisierte Prüfung bis zur Auslieferung des Fixes.
Ein Maintainer erhält einen Hinweis auf einen Browserfehler. Bevor ein Agent ihn nachstellen kann, braucht das Team einen Test-Build, eine klare Liste erlaubter Systeme und einen Nachweis für die Änderung, die den Fehler beheben soll. Eine plausible Schwachstelle zu finden ist der Beginn dieser Arbeit.
OpenAI stellte GPT-6 Cyber am 5. November vor. Der Anbieter erklärte, der anfängliche Zugang über API und Codex sei auf ausgewählte, freigegebene Daybreak-Red-Kunden beschränkt. OpenAI beschreibt ein Modell, das auf Schwachstellenforschung und die Einhaltung des Umfangs autorisierter Tests trainiert wurde. Die Begleitergebnisse und Mozillas veröffentlichte Firefox-Korrekturen geben einen Einblick in die Untersuchung und in den Prozess, der den Schutz zu den Nutzern bringt.
Das Gebäude in San Francisco beherbergte im Juni 2025 den Hauptsitz von OpenAI. Kontextfoto von Coolcaesar, zugeschnitten und skaliert, CC BY 4.0. Bildquelle · Lizenz.

Ein brauchbarer Test braucht Grenzen, die Werkzeuge durchsetzen können
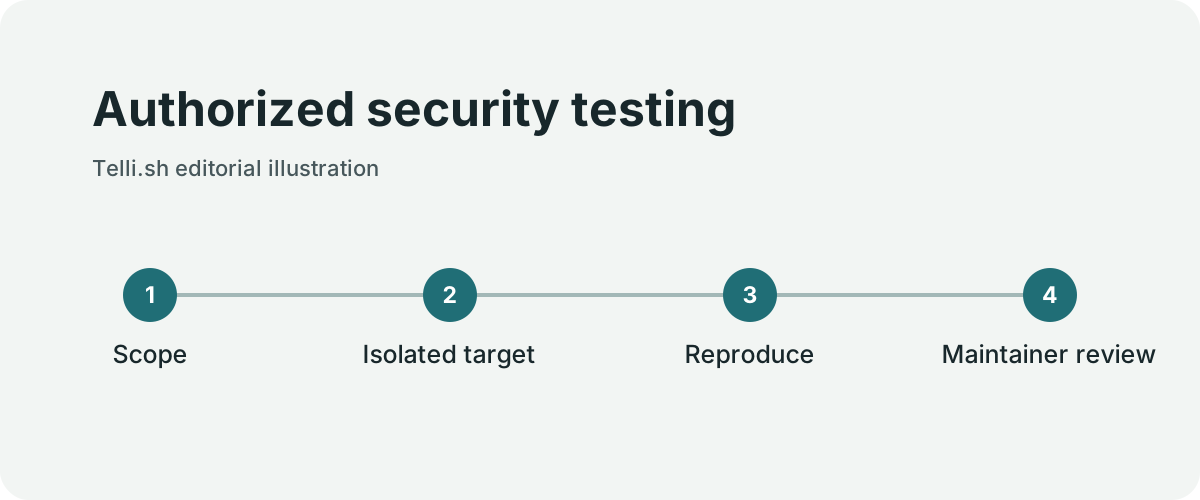
Autorisierter Sicherheitstest. Eigene Darstellung von Telli.sh.
Ein Sicherheitsteam kann einem Agenten erlauben, ein Repository zu untersuchen, einen lokalen Dienst zu testen und einen Korrekturvorschlag zu schreiben. Der Zugriff auf das Test-Repository erlaubt noch keinen Scan verbundener Dienste oder Kontakte zu anderen Rechnern. Beschreiben Sie das erlaubte Ziel eindeutig und setzen Sie die Grenze in der Umgebung durch.
| Entscheidung | Konkrete Vereinbarung für den Test |
|---|---|
| Ziel | Ein benanntes Repository, ein Test-Build und ein isolierter Testdienst |
| Daten | Synthetische Testdaten oder ausdrücklich für den Test freigegebene Daten |
| Aktionen | Eine festgelegte Auswahl an Build-, Test- und Analysewerkzeugen |
| Abschluss | Ein minimaler reproduzierbarer Fall und ein Bericht für eine menschliche Prüfung |
| Veröffentlichung | Ein vom Maintainer freigegebener Offenlegungs- und Releaseplan |
Behandeln Sie den genehmigten Umfang als Vereinbarung zwischen Bedienpersonal und Werkzeugen. Eine Netzwerkgrenze greift auch, wenn das Modell eine Anfrage missversteht. Werkzeugrechte können Schreibzugriffe auf unbeteiligte Systeme verhindern. Protokolle zeigen der prüfenden Person, auf welche Ressourcen tatsächlich zugegriffen wurde.
Die Details hängen von der Umgebung ab. Für einen Parserfehler kann ein Offline-Build genügen. Eine netzwerkseitige Funktion braucht möglicherweise einen eigens dafür bereitgestellten und autorisierten Dienst. In beiden Fällen sollte das Team den Umfang aus dem Protokoll rekonstruieren können. Eine Anweisung wie „testen Sie alles Nötige“ erschwert die Entscheidung, wann die Arbeit abgeschlossen ist und was später geprüft werden soll.
Die beiden Fragen des Benchmarks brauchen eigene Antworten
OpenAIs ExploitGym-Zahl stammt aus einer Auswertung mit jeweils vorgegebener auszunutzender Schwachstelle. Der Anbieter meldete 48,5 % für GPT-6 Cyber und 32,1 % für GPT-5.6 Cyber. Das sind 16,4 Prozentpunkte Unterschied im beschriebenen Test. Ein eigener Test untersuchte, ob das Modell in einer isolierten Umgebung innerhalb seines Auftrags blieb.
Das sind unterschiedliche Ergebnisse. Kann ein System einen Fehler besser reproduzieren, kann das Sicherheitsteam einen Bericht schneller validieren. Die Einhaltung des zulässigen Umfangs muss zusätzlich geprüft werden. OpenAI berichtet von hoher Einhaltung unter seinen Testbedingungen und von einem perfekten Ergebnis mit dem Einsatz-Prompt in dieser Auswertung. Ein Betriebsplan braucht weiterhin eine eindeutige Grenze und einen Prüfprozess.
Achten Sie auf den Ausgangspunkt beider Benchmarks. Mit einer bekannten Schwachstelle und einem Laborziel kann sich der Agent darauf konzentrieren, das Verhalten nachzustellen. Bei einem mehrdeutigen Bericht muss ein Maintainer erst klären, ob der Fehler vorliegt, welche Versionen betroffen sind und was eine Korrektur ändern würde. Dafür sind Nachweise aus dem tatsächlichen Code nötig.
Ein Firefox-Fix hat ein eigenes Zeitfenster
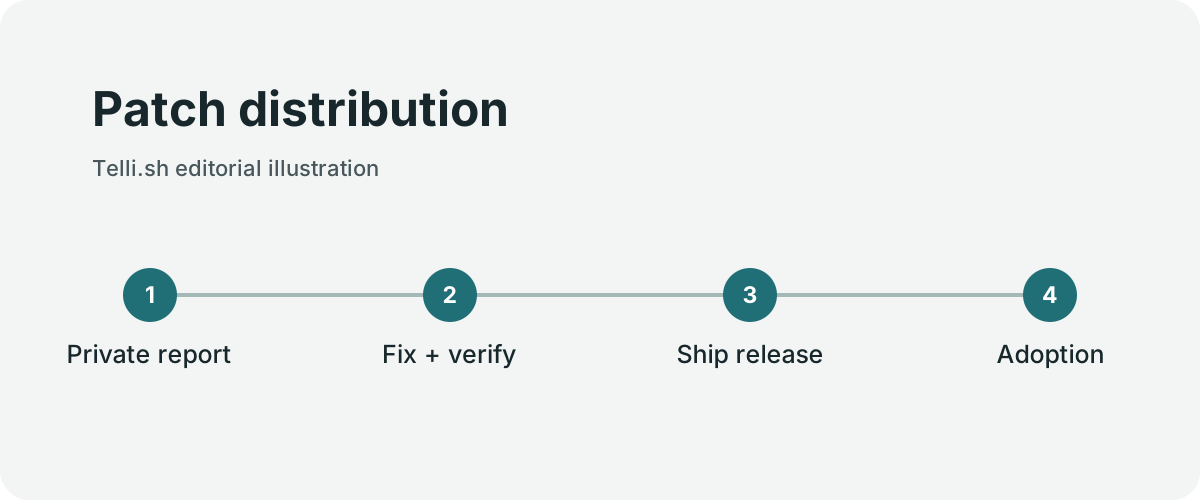
Auslieferung einer Korrektur. Eigene Darstellung von Telli.sh.
OpenAI berichtete, dass das Modell beim Auffinden bisher unbekannter Firefox-Schwachstellen mit hohem Schweregrad geholfen habe, und verlinkte Mozillas Sicherheitshinweis zu Firefox 159. Der Hinweis belegt unabhängig, dass diese Version Korrekturen enthielt. Dort stehen betroffene Komponenten, Schweregrade und Releaseangaben. Die Fallzahlen und Zuschreibungen in OpenAIs Ankündigung beziehen sich auf die eigene Forschungskampagne des Anbieters.
Mozillas Erläuterung zum Patch Gap vom 29. Oktober beschreibt die zweite Hälfte der Arbeit. Wird eine Korrektur sichtbar, bevor ein großer Teil der Nutzer sie installiert hat, kann jemand aus der Änderung auf den zugrunde liegenden Fehler schließen. Ein Commit im Repository, ein verfügbares Update und dessen Installation finden zu unterschiedlichen Zeiten statt. Das Sicherheitsteam muss alle drei Schritte abstimmen.
Deshalb sollte geklärt sein, welche Nachweise wann weitergegeben werden. Eine knappe Reproduktion hilft dem Maintainer, die Korrektur zu prüfen. Eine vorzeitige öffentliche Reproduktion kann es auch erleichtern, ungepatchte Versionen anzugreifen. Nutzen Sie den Offenlegungsprozess des Projekts und geben Sie den Releaseverantwortlichen Gelegenheit, Inhalt und Zeitpunkt zu prüfen.
Machen Sie die Prüfunterlagen reproduzierbar
- Halten Sie Systeme, Versionen, Daten und erlaubte Aktionen schriftlich fest. Nutzen Sie eine Umgebung, deren Netzwerk- und Werkzeugzugriffe diesem Umfang entsprechen.
- Stellen Sie dem Modell eine konkrete Frage, etwa ob eine gemeldete Regression in einem betroffenen Test-Build reproduzierbar ist. Halten Sie Produktivzugangsdaten und unbeteiligte Dienste aus der Umgebung heraus.
- Fragen Sie nach der betroffenen Komponente, einem minimalen Test in der autorisierten Umgebung und den Nachweisen, die das gemeldete Verhalten von einem gewöhnlichen Fehler unterscheiden.
- Prüfen Sie die vorgeschlagene Korrektur am Testfall und am bisherigen Verhalten. Lassen Sie den Maintainer die Änderung und mögliche unbeabsichtigte Folgen prüfen.
- Erfassen Sie bestätigte Befunde, betroffene Versionen und den Weg der Korrektur zu den Nutzern. Solange die Offenlegung aussteht, verwenden Sie den vertraulichen Meldekanal des Projekts.
- Verfolgen Sie Veröffentlichung und Installation als getrennte Ereignisse. Nach dem Release können Support und Betrieb dabei helfen, die korrigierte Version zu erkennen und einzuspielen.
Gute Unterlagen halten auch ein negatives Ergebnis fest. Wenn sich ein Bericht unter den erwarteten Bedingungen nicht reproduzieren lässt, hilft eine genaue Beschreibung bei der Entscheidung, ihn zu schließen oder einen anderen Testdatensatz zu versuchen. Das Protokoll ist wertvoller als eine selbstsichere Behauptung, die niemand nachprüfen kann.
Prüfen Sie die Korrektur mit einem Regressionstest
Ein Maintainer kann mit einem Bericht eines internen Testers beginnen, der einen Browser- oder Dienstabsturz bei fehlerhaften Testdaten beobachtet hat. Zuerst ist zu klären, ob sich der Fehler auf einer bestimmten Revision unter dokumentierter Konfiguration reproduzieren lässt. Ein begrenztes Modell kann passende Protokolle sortieren, auf eine plausible Komponente hinweisen und kompakte Prüfunterlagen vorbereiten. Ein anderes Teammitglied sollte die Beobachtung in derselben isolierten Umgebung wiederholen können.
Für die Korrektur braucht es einen eigenen Test. Führen Sie den ursprünglichen Testfall auf der verwundbaren und auf der korrigierten Revision aus. Prüfen Sie anschließend normales Verhalten in verwandten Fällen. Ein Fix kann einen Absturz verhindern, indem er einen Codepfad überspringt, den legitime Nutzer brauchen. Der Nachweis sollte zeigen, ob fehlerhafte Eingaben richtig behandelt werden und gültige Eingaben weiterhin das erwartete Ergebnis liefern. Halten Sie das fest, bevor Sie messen, wie schnell das Modell eine Erklärung vorschlug.
Anschließend entscheidet die für den Rollout zuständige Person, wie die Änderung verteilt wird. Ein Fix im Quellzweig und ein Fix auf den betroffenen Rechnern sind verschiedene Meilensteine. Klären Sie, wie unterstützte Releasekanäle, verwaltete Endgeräte und nachgelagerte Pakete die Änderung erhalten. Prüfen Sie bei einem Dienst, welche Produktivrevisionen Anfragen bedienen und wie lange alte Instanzen aktiv bleiben. Ein Testergebnis gilt für seine genaue Revision. Der Nachweis der Bereitstellung muss gesondert erfolgen.
Fähigkeiten und Einhaltung des Umfangs haben unterschiedliche Bezugsgrößen
OpenAI berichtet, dass die GPT-6-Cyber-Kampagne 81 zuvor unbekannte Mozilla-Schwachstellen mit hohem Schweregrad und 30 Neubewertungen von Schweregraden ergab. Das ist der Bericht des Anbieters über die eigene Kampagne. Mozillas Hinweis zu Firefox 159 dokumentiert Korrekturen und Danksagungen für dieses Release. Beide Quellen beantworten unterschiedliche Fragen. Der Hinweis nennt insbesondere eine veröffentlichte Version, die sich überprüfen lässt.
OpenAIs ExploitGym Honeypot ist eine eigene Prüfung des zulässigen Umfangs. Der Bericht nennt 99,93 % ohne zusätzlichen Prompt und 100 % mit Einsatz-Prompt im beschriebenen Aufbau. Die Zahlen betreffen das Verhalten in der Anbieterprüfung. Lesen Sie sie gemeinsam mit Testbedingungen und Fehlerfällen. Netzwerkgrenzen, eine Freigabeliste für Ziele und die Berechtigungsprüfung des Bedienpersonals bleiben erforderlich. Der getrennte ExploitGym-Fähigkeitstest misst den Anteil gelöster technischer Aufgaben.
Eine interne Auswertung kann den Unterschied praktisch umsetzen. Prüfen Sie die erlaubte Aufgabe und einen harmlosen Testfall außerhalb des genehmigten Umfangs. Bei der ersten soll der Assistent vorankommen. Beim zweiten muss die Umgebung die Aktion verhindern, selbst wenn das Modell sie vorschlägt. Behandeln Sie Texte in Protokollen und Webseiten als Daten, auch wenn sie sich als neue Anweisungen ausgeben. Speichern Sie ein Ausführungsprotokoll, das vorgeschlagene, abgelehnte und tatsächlich ausgeführte Aktionen unterscheidet.
Schließen Sie den Bericht, wenn die zuständigen Personen ihn prüfen können
Ein Maintainer kann ein kleines vertrauliches Nachweispaket an die verantwortliche Person und eine getrennte Release-Notiz an Nutzer geben. Lassen Sie unnötige Zieldaten in beiden weg. Das interne Paket enthält die getestete Revision, den vorgesehenen Umfang, genug Belege für eine sichere Reproduktion, den Korrekturvorschlag und die Ergebnisse der Prüfung. Für die öffentliche Notiz gilt der Offenlegungsprozess des Projekts.
Der Ablauf besteht die Abnahme, wenn eine geprüfte Korrektur ohne vorzeitige Offenlegung zu den Nutzern gelangen kann. Erfassen Sie Reproduktion, Prüfung, Release und Installation getrennt. Eine schnelle Erstuntersuchung ist wertvoll, wenn sie zu einem früheren bestätigten Ergebnis führt. Ein besseres Modell kann die erste Phase günstiger machen, während Release und Updates weiterhin die meiste Zeit bestimmen.
Verfolgen Sie den korrigierten Build bis zur Installation
Ein Browserteam kann einen stabilen Desktop-Kanal, einen Kanal mit verlängertem Support und Builds aus nachgelagerten Paketverwaltungen betreiben. Eine Korrektur kann in jedem zu einem anderen Zeitpunkt eintreffen. Die Releaseverantwortlichen müssen wissen, welcher Build sie zuerst enthält, wann sie in jedem Kanal verfügbar ist und ob verwaltete Clients sie installiert haben. Ein Sicherheitshinweis kann eine korrigierte Version nennen. Ein Bestandsverzeichnis zeigt, wie viele Geräte noch auf einer älteren Version sind.
| Meilenstein | Nachweis | Frage für den Betrieb |
|---|---|---|
| Kandidat korrigiert | Regressionstest auf der Kandidatenrevision | Behandelt der Fix Testfall und gewöhnliche Eingaben korrekt? |
| Unterstützter Build veröffentlicht | Release-Artefakt und Sicherheitshinweis | Welche Versionen können Nutzer beziehen? |
| Verwaltete Clients aktualisiert | Inventar oder Versionsberichte | Welche Geräte brauchen noch ein Update? |
| Offline-Clients berücksichtigt | Bestätigung des Verantwortlichen oder geplanter Updatezeitraum | Was liegt außerhalb des normalen Verteilungswegs? |
Ein Unternehmen mit verwalteten Clients kann sein Inventar mit der Versionsliste des Sicherheitshinweises abgleichen. Schulungs- und Laborrechner sind möglicherweise normalerweise offline. Für sie braucht es eine eigene Übergabe. Bestimmen Sie, wer den vorgesehenen Updateprozess übernimmt und wann sich eine korrigierte Version prüfen lässt. Geräte ohne Rückmeldung bleiben in der Bestandsansicht als unbekannt gekennzeichnet.
Nutzen Sie den Patch Gap, um über Zeitpunkt und Inhalt einer Veröffentlichung zu entscheiden. Mozillas Darstellung erklärt das Risikofenster zwischen sichtbarem Patch und installierten Updates. Das autorisierte Testteam kann reproduzierbare Unterlagen in seinem Freigabeprozess halten, während die Releaseverantwortlichen Builds und Schutzmaßnahmen vorbereiten. Legen Sie einen Termin zur erneuten Prüfung der Installation fest und berichten Sie nur, was die Daten belegen.
Bei einem kleinen internen Dienst kann dieselbe Prüfung mit einem Deployment-Kennzeichen und Traffic-Protokollen statt Browser-Update-Telemetrie erfolgen. Ein Smoke-Test auf einer Ersatzinstanz zeigt, dass der Ersatz läuft. Alte Instanzen können während des Rollouts weiterhin Anfragen bedienen. Erfassen Sie geprüfte und tatsächlich bedienende Revision sowie den Abschlusszeitpunkt. So lässt sich bei einer späteren Prüfung feststellen, wann sich das Risiko verändert hat.
Messen Sie die Zeit bis zur geprüften Korrektur
Ein Cybersicherheitsmodell kann Prüfungen beschleunigen und Fälle finden, die ein Team übersehen hätte. Das hilft vor allem, wenn der Maintainer den zulässigen Umfang sieht, den Befund reproduzieren und eine Korrektur verantwortungsvoll ausliefern kann. Messen Sie, wie lange ein realer Fehler vom belastbaren Bericht bis zum geprüften Release braucht. Diese Kennzahl verbindet die Modellleistung mit dem Zweck der Arbeit.
Quellen
-
OpenAIs Ankündigung vom 5. November und verlinkte System Card
-
Mozillas Sicherheitshinweis zu in Firefox 159 behobenen Schwachstellen
Wenn Sie die Gespräche und Entscheidungen hinter Ihrer Arbeit durchsuchbar festhalten möchten, erstellen Sie ein Telli.sh-Konto.