O GitHub coloca um firewall antes da instalação de pacotes
A prévia do novo firewall de pacotes do GitHub leva uma decisão de segurança ao momento em que um agente ou desenvolvedor busca uma dependência. Sua utilidade depende das políticas, da cobertura e de um processo viável de exceções.
Marca nominativa do GitHub via Wikimedia Commons, classificada ali como PD-textlogo. Usada para identificar a empresa; não é uma captura do package firewall. Redimensionada proporcionalmente com margens neutras; não implica endosso.

Um agente de programação propõe um atalho útil: instalar um pacote, acrescentar algumas linhas e executar os testes. A mudança de código visível pode ser pequena o suficiente para revisar em um minuto. A dependência, porém, introduz outra decisão na sessão. Alguém está escolhendo um artefato externo que entrará no ambiente de desenvolvimento ou na compilação. Revisar a função gerada não responde completamente a essa segunda pergunta.
Em 20 de outubro, o GitHub apresentou o package firewall em prévia pública para clientes Enterprise Cloud, inclusive os que usam residência de dados. Endpoints configurados encaminham solicitações de pacotes por verificações de política antes da busca nos registros de origem. O ecossistema inicial é o npm. É um recurso comercial de segurança especialmente relevante para desenvolvimento com IA: conforme agentes facilitam adicionar dependências, a instalação se torna um ponto mais importante para aplicar uma regra compartilhada. Anúncio do GitHub.
Nossa avaliação: antecipar uma decisão pode ajudar, desde que a fronteira seja real e as exceções sejam utilizáveis. O firewall deve ser julgado como uma camada de políticas no fluxo de desenvolvimento. Permitir um pacote não equivale a provar que seu conteúdo é inofensivo, e bloqueá-lo não é, por si só, um veredicto sobre quem o mantém.
O novo produto vem antes de um fluxo conhecido do GitHub
O GitHub é uma plataforma de hospedagem de código e colaboração, com pull requests, fluxos automatizados do Actions e ferramentas de segurança ao redor do desenvolvimento. O novo firewall se concentra no momento em que uma estação, runner ou agente pede um pacote. Fica em um ponto diferente da revisão de um pull request ou da proposta de corrigir código já existente no repositório.
É fácil perder essa distinção em um anúncio com muitas ferramentas de segurança. Um agente de correção pode modificar código vulnerável de um aplicativo. Um firewall de pacotes aplica uma política à solicitação de dependência antes de o artefato chegar ao endpoint configurado. Eles atendem a partes diferentes do mesmo processo, portanto o sucesso em uma não elimina a necessidade de examinar a outra.
Para quem usa agentes de programação, o atrativo prático é a consistência. Um desenvolvedor pode lembrar que a organização evita por algum tempo uma dependência recém-lançada. Uma sessão nova de agente pode não carregar esse hábito. Uma regra aplicada no caminho da solicitação funciona sem depender de repetir a política em cada prompt. Essa é a contribuição mais interessante: transformar uma preferência organizacional em uma restrição operacional.
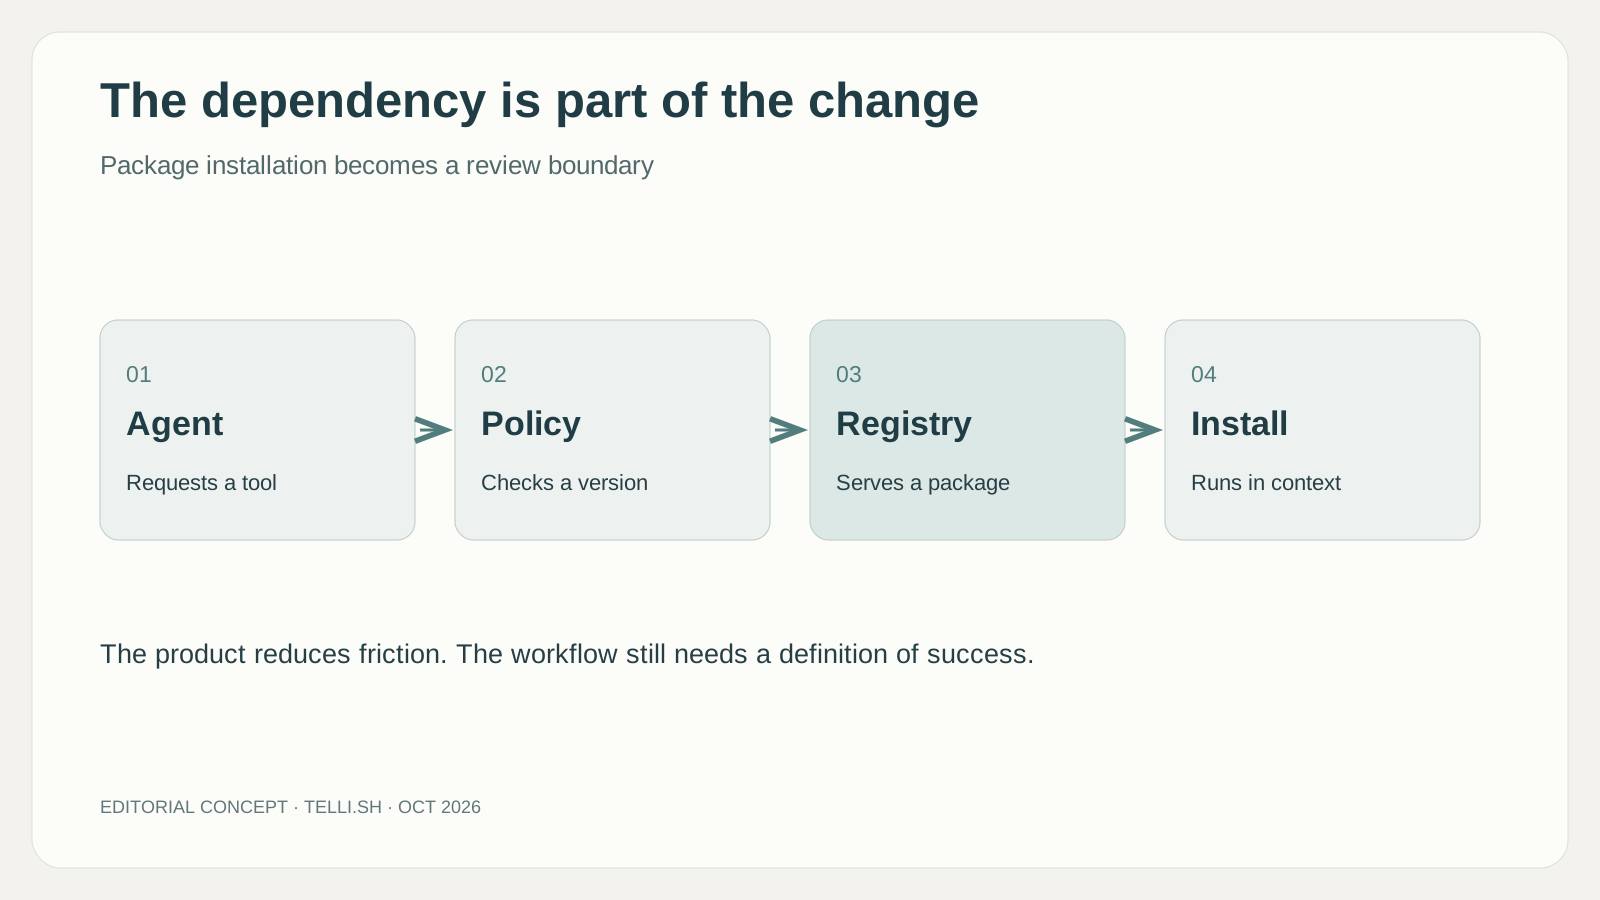
Infográfico editorial original. Caminho conceitual da solicitação, não um diagrama completo de implantação.
O que a prévia verifica e onde se aplica
Os controles anunciados incluem idade mínima do pacote, verificações de malware ou vulnerabilidades no GitHub Advisory Database e sinais da cadeia de suprimentos, como redução de garantias de atestação. Consultas de metadados e downloads passam pelo serviço quando o endpoint é configurado para isso. Um fluxo de exceções atende pedidos de pacotes bloqueados pela política. Como funciona o firewall.
A documentação descreve idade mínima configurável de zero, que desativa esse controle, a 365 dias; o padrão é um dia. A espera permite que novas informações apareçam. Não transforma o pacote em seguro quando o relógio termina. A mesma documentação explica como o bloqueio aparece na saída de desenvolvimento e como pedir uma exceção. Documentação de proteção de endpoints.
A cobertura merece tanta atenção quanto a lista de verificações. A prévia não protege automaticamente toda dependência de todo aplicativo. Começa pelo npm, e os endpoints precisam encaminhar solicitações pelo firewall. Uma equipe com serviços Python, imagens de contêiner e aplicativos JavaScript ainda tem vários caminhos de artefatos para considerar. Mesmo em um projeto JavaScript, a pergunta útil é quais solicitações reais seguem o caminho controlado.
As condições comerciais também são específicas. O serviço é gratuito na prévia, com cobrança por consumo planejada para a disponibilidade geral. Isso faz da prévia uma oportunidade para entender o funcionamento, não uma base para presumir custo zero permanente. Um teste representativo deve incluir solicitações de CI e agentes, não apenas instalações manuais ocasionais. Disponibilidade e situação dos preços.
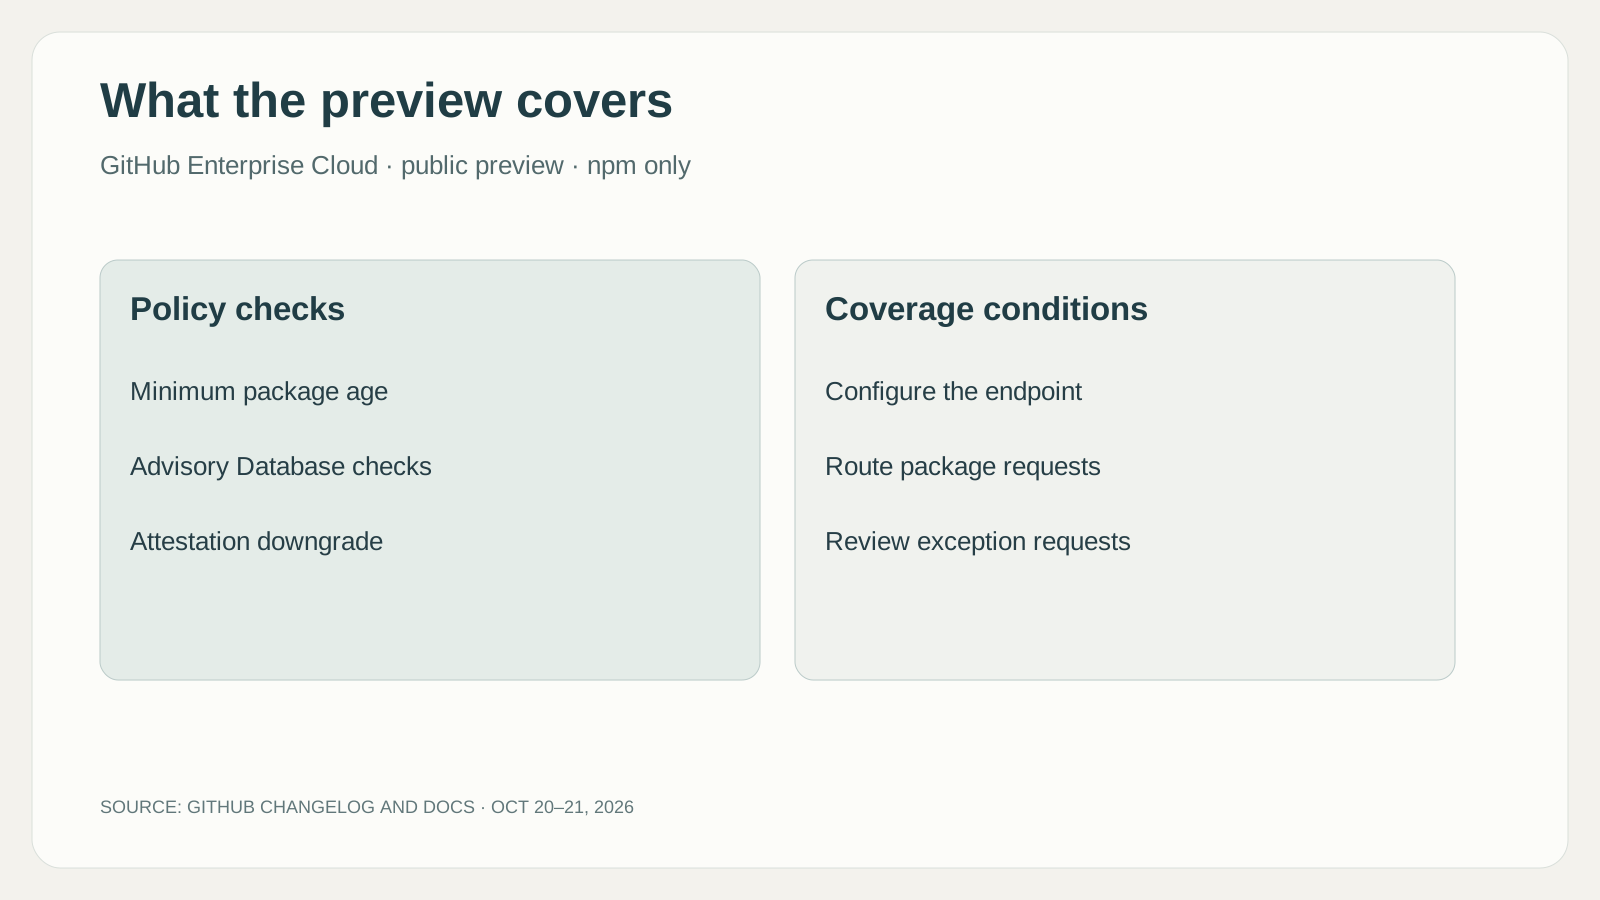
Infográfico original resumindo o escopo anunciado. Suporte a npm e elegibilidade Enterprise Cloud descrevem esta prévia, não todas as versões futuras.
Por que agentes de programação tornam essa fronteira mais visível
O atrativo de um agente é passar da ideia a uma mudança funcionando com menos interrupções. Encontrar uma biblioteca, mudar uma configuração e executar um teste viram partes da mesma conversa. Essa conveniência comprime várias decisões em uma ação aparente: “implementar o recurso”. A escolha da dependência pode receber menos atenção justamente porque o processo geral parece eficiente.
Imagine uma tarefa ilustrativa para acrescentar uma pequena função de formatação de datas. O agente propõe um pacote porque reconhece esse caminho como o mais rápido. A revisão ainda deve perguntar se o projeto já resolve o problema. O firewall não responde a essa questão arquitetural. Aplica outra regra à versão solicitada. As revisões se complementam: uma pergunta se deve adicionar a dependência; a outra, se o pedido atende à política atual da organização.
Um segundo caso é uma branch de manutenção conduzida por agente. Vários pacotes são atualizados, os testes passam e a branch parece pronta. Se uma versão for recente demais para a política, o desenvolvedor deve receber uma razão clara e um próximo passo possível. O bloqueio ajuda se produz uma espera deliberada ou uma exceção documentada. Ajuda menos se o agente entende a falha como convite a procurar uma instalação fora dos controles.
O fluxo precisa, portanto, tratar o bloqueio como informação significativa. Agentes devem relatar o pacote bloqueado, o motivo e a tarefa pendente. Não devem trocar silenciosamente por uma dependência sem relação apenas para conseguir instalar. Essa expectativa pertence ao processo de desenvolvimento ao redor do produto; não é uma afirmação de que o firewall controla todas as decisões posteriores de um agente.
Um período de espera compra tempo e pode atrasar uma correção útil
O controle de idade mínima expressa uma troca real de maneira simples. Esperar dá mais tempo para que um artefato novo seja examinado. Também pode atrasar uma versão que corrige um problema grave. Um atraso geral é fácil de explicar; um bom processo de exceção determina se a equipe reage de modo inteligente quando a regra comum não serve bem.
Pense em uma compilação quebrada por uma regressão de dependência. O mantenedor publica rapidamente uma versão corrigida. Ela pode ser exatamente o necessário e ainda estar no período de espera. A revisão relevante é se a evidência justifica uma exceção nessa situação. Retirar discretamente a regra de todos os lugares descartaria o benefício para trabalhos sem relação com o problema.
O caso inverso também importa. Um pacote que passa na regra de idade ainda pode conter um problema não relatado. Esperar altera a exposição, mas não substitui entender a dependência nem limitar o acesso do ambiente. Por isso, instalar com sucesso não deve encerrar o raciocínio sobre a cadeia de suprimentos de software.
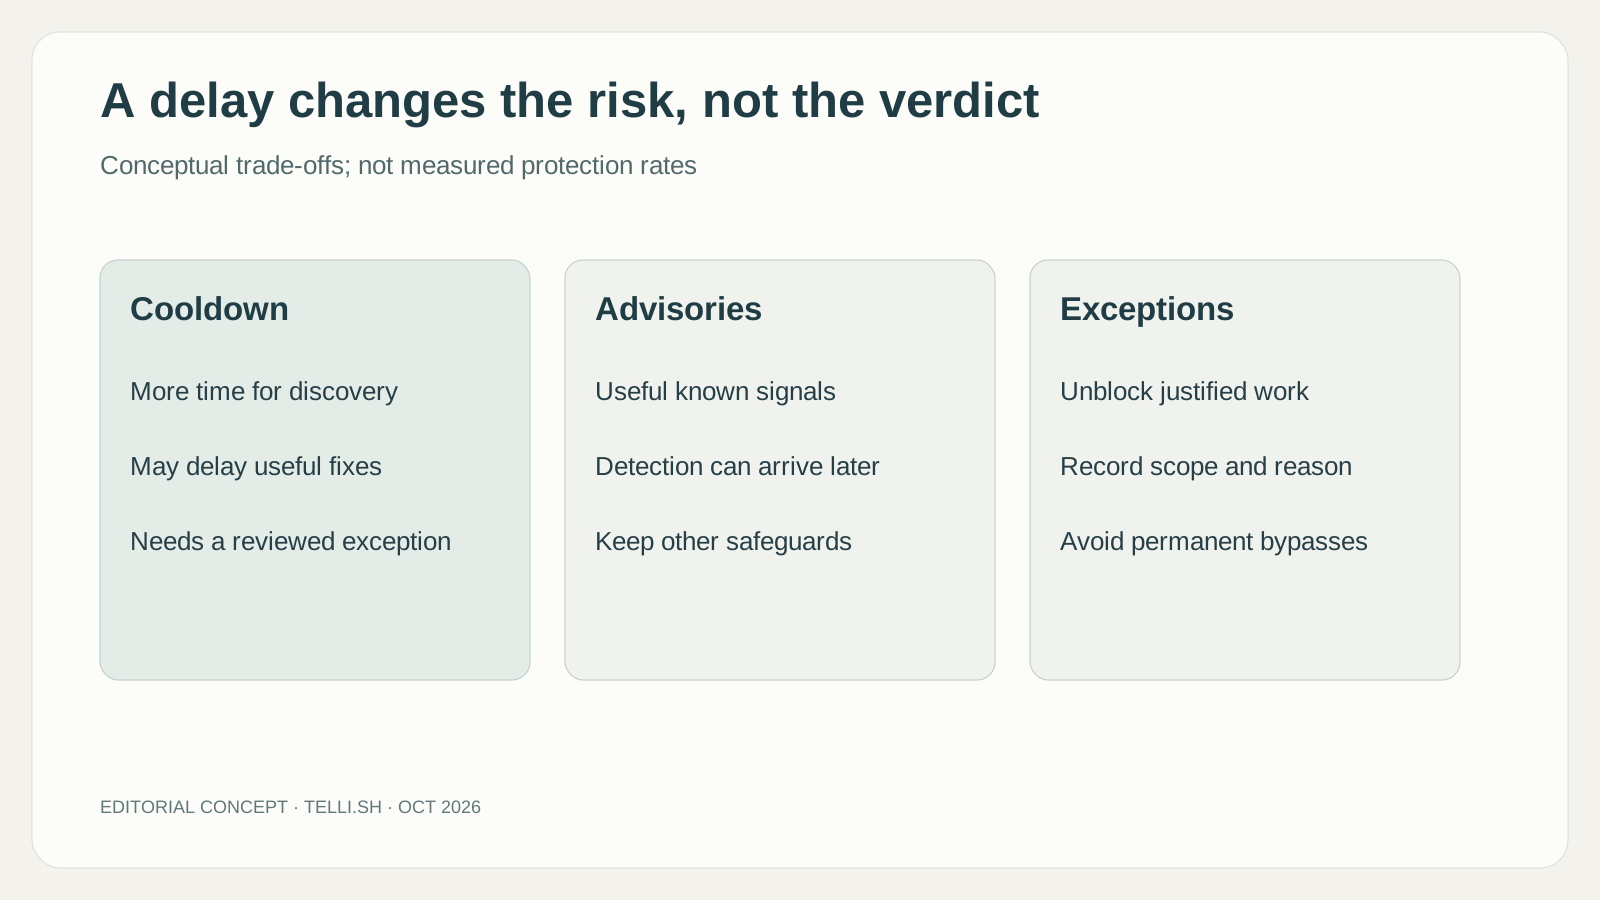
Comparação conceitual original. Não mostra taxas medidas de detecção nem afirma que um pacote permitido seja seguro.
O processo de exceções pode determinar se a política sobrevive
A regra de espera também muda com o tempo de uma maneira que o diff não muda. Uma versão bloqueada hoje pode ser elegível amanhã sem nenhuma edição no recurso proposto. Por outro lado, uma informação nova pode alterar o resultado para uma versão já usada. Guarde, portanto, a versão solicitada e o motivo do bloqueio junto da tarefa. Esse registro torna compreensível a decisão posterior. “Desta vez instalou” é uma observação sobre uma tentativa; uma escolha revisada explica o que a equipe quis adotar e por que considerou aceitável.
Regras de segurança muitas vezes falham socialmente antes de falhar tecnicamente. Se um bloqueio gera erro sem explicação e longa espera, as pessoas aprendem a ver o controle como obstáculo. Se o motivo é visível e alguém com contexto pode revisar a exceção, o mesmo bloqueio vira uma pausa útil. O fluxo de solicitações do recurso deve ser avaliado com essa experiência humana comum em mente.
Uma exceção significativa registra pacote e versão, necessidade, evidências relevantes e escopo da decisão. Deve ficar claro se a aprovação atende a um pedido imediato ou a uma mudança ampla na política. Caso contrário, uma exceção justificável pode virar uma lacuna permanente que ninguém lembra ter criado.
Quem revisa também precisa de um caminho prático para decidir. “Por favor, aprove” não basta diante de uma dependência desconhecida. A tarefa deve explicar se o pacote é essencial, o que mudou nessa versão e se uma versão já aprovada continua utilizável. São práticas propostas ao redor do produto. Não significam que o serviço forneça automaticamente todo esse contexto.
Para agentes, um bom relatório de exceção é uma oportunidade de ajudar mais. Em vez de repetir tentativas de instalação, o agente preserva o trabalho feito e apresenta a etapa exata bloqueada. Isso reduz a decisão humana e facilita revisá-la. O ganho é continuidade: a tarefa retoma depois da decisão sem perder a razão da pausa.
Procedência e controles de scripts respondem a perguntas diferentes
O firewall é mais fácil de avaliar junto de outros dois controles. A documentação de procedência do npm descreve uma ligação verificável com a origem e as instruções de compilação do pacote, advertindo explicitamente que isso não garante ausência de código malicioso. A explicação de atestações de artefatos do GitHub também descreve procedência de compilação assinada, incluindo repositório, fluxo e commit. Esses registros explicam de onde veio o artefato; o firewall aplica uma política sobre buscar uma versão pelo endpoint.
Essa diferença importa em um incidente. Um pacote novo pode ter histórico autêntico de compilação e ainda conter uma alteração indesejada. Um pacote antigo pode não ter as evidências que a equipe espera de seus mantenedores. Espera, avisos e registro de procedência oferecem observações diferentes. Combiná-los melhora a base da decisão, mas nenhum indicador verde isolado resolve se o código é adequado para aquele aplicativo.
| Controle | Pergunta que ajuda a responder | O que fica fora dessa resposta |
|---|---|---|
| Política do firewall de pacotes | Esta versão pode passar pelas regras configuradas de aquisição? | Se todo comportamento do código permitido é adequado |
| Procedência ou atestação de compilação | Qual origem e processo registrados produziram o artefato? | Se essa origem expressa uma intenção confiável |
| Restrições a scripts de instalação | Scripts de ciclo de vida podem executar durante a instalação? | O que o código importado pelo aplicativo fará depois |
A terceira linha vem de um mecanismo separado. A referência de configuração do npm diz que ignore-scripts suprime scripts especificados nos manifestos, enquanto um comando solicitado explicitamente, como npm test, ainda executa seu alvo pretendido. Isso reduz uma classe de execução durante a instalação, mas também pode afetar pacotes que legitimamente precisam de compilação. É uma capacidade a avaliar diante das dependências, não um interruptor universal que torna qualquer pacote inofensivo.
Mantenedores e desenvolvedores vivem lados opostos da política
Há uma perspectiva construtiva dos mantenedores por trás desse mecanismo. Equipes que publicam compilações reproduzíveis e informações úteis de versão dão mais evidências aos usuários seguintes. Uma política compartilhada pode fazer essas práticas importarem consistentemente para muitos desenvolvedores, em vez de depender da memória individual de uma regra informal. O benefício é aquisição mais previsível, desde que regras e exceções sejam compreensíveis para quem é afetado.
A mesma política pode parecer diferente a quem publica uma correção urgente. Um pacote lançado há minutos pode corrigir exatamente o problema do cliente. Se apenas a idade o bloqueia, a equipe do aplicativo precisa inspecionar a mudança e explicar uma exceção deliberada. Isso não invalida a espera. Mostra que a qualidade operacional depende de uma versão legítima atravessar a revisão sem incentivar desvios permanentes do caminho controlado.
Uma avaliação ilustrativa poderia acompanhar uma atualização comum e uma correção urgente na mesma organização. Compare as evidências disponíveis, o tempo até o desenvolvedor entender a decisão e o registro da exceção escolhida. Inclua uma dependência com etapa legítima de instalação para distinguir política de aquisição de comportamento de execução de scripts. São tarefas propostas, não resultados de nosso uso da prévia.
A oportunidade maior é uma linguagem comum para decisões de dependências. O desenvolvedor pergunta se uma versão é recente demais, afetada por informação conhecida ou sem a procedência esperada, em vez de receber uma rejeição inexplicável. O mantenedor enxerga quais evidências ajudariam. O agente recebe um estado claro de falha para relatar, em vez de tentar outra rota de download. A posição do GitHub no fluxo pode tornar essa coordenação valiosa, mesmo com regras intencionalmente conservadoras e julgamento final da organização.
Um pacote permitido ainda entra em um ambiente com consequências
A posição do firewall no caminho do download é valiosa porque o endpoint é onde o artefato será usado. Pode conter código-fonte, credenciais ou acesso a outros serviços. Uma política reduz uma classe de incerteza; o desenho do ambiente limita os efeitos de uma escolha equivocada. A pergunta útil é como esses controles trabalham juntos na configuração real.
Um runner de CI com credenciais restritas difere de uma estação duradoura com acesso a muitos projetos. Um sandbox de agente limitado a uma cópia descartável difere de outro que alcança segredos de implantação. Esses exemplos explicam por que não basta avaliar o produto pelos nomes das verificações. A mesma dependência permitida pode ter consequências muito diferentes em ambientes distintos.
As equipes também devem distinguir evento de política de falha de software. Download bloqueado, indisponibilidade da origem e pacote instalado que quebra um teste exigem soluções diferentes. Se os três aparecem ao agente como “a instalação falhou”, a automação pode escolher mal a recuperação. Relatórios claros ajudam a decidir entre esperar, pedir exceção ou investigar o aplicativo.
O próximo passo é uma prévia representativa, não um selo de aprovação geral
Um teste útil acompanharia uma estação comum, um fluxo do Actions e um ambiente de agente pelo caminho de solicitações. Confira a cobertura dos endpoints pretendidos, a utilidade da explicação de um bloqueio e o escopo de uma exceção aprovada. São critérios sugeridos; não operamos esta prévia em uma conta empresarial de produção.
A medida empresarial deve incluir proteção e atrito. Conte eventos de política que produziram revisões úteis, tempo resolvendo bloqueios indevidos e lugares onde solicitações escaparam do caminho pretendido. Quando os preços relevantes estiverem disponíveis, estime o custo medido com atividade representativa. Um controle que cria uma decisão administrável no momento certo pode durar mais que uma política agressiva que todos aprendem a contornar.
O package firewall do GitHub interessa por reconhecer a aquisição de pacotes como parte da mudança. No desenvolvimento com IA, o diff é apenas um pedaço visível do trabalho do agente. A dependência pedida e o ambiente receptor merecem atenção própria. A prévia oferece um lugar para transformar essa atenção em política, mantendo com as equipes a responsabilidade de definir uma boa escolha de dependência.
Fontes
-
Prévia pública do GitHub package firewall, 20 de outubro de 2026.
-
Proteção de endpoints com package firewall, consultado em 21 de outubro de 2026.
-
Procedência no npm e suas limitações, consultado em 21 de outubro de 2026.
-
Atestações de artefatos do GitHub, consultado em 21 de outubro de 2026.
-
Configuração de scripts do npm, consultado em 21 de outubro de 2026.
Preserve o raciocínio por trás da escolha de uma dependência
Se você quer um espaço separado para links de fontes e suas notas técnicas revisadas, o Telli.sh é uma opção. Abra seu espaço de notas.