GitHub setzt eine Firewall vor die Paketinstallation
GitHubs neue Paket-Firewall verlegt eine Sicherheitsentscheidung in den Moment, in dem Agenten oder Entwickler eine Abhängigkeit abrufen. Ihr Nutzen hängt von Regeln, Abdeckung und brauchbaren Ausnahmen ab.
GitHub-Wortmarke über Wikimedia Commons, dort als PD-textlogo eingestuft. Sie dient der Unternehmenskennzeichnung und ist kein Bildschirmfoto der Paket-Firewall. Proportional skaliert und mit neutralem Rand versehen; eine Unterstützung wird nicht suggeriert.

Ein Programmieragent schlägt eine nützliche Abkürzung vor: ein Paket installieren, einige Zeilen ergänzen und die Tests ausführen. Die sichtbare Codeänderung ist vielleicht in einer Minute geprüft. Die Abhängigkeit bringt jedoch eine eigene Entscheidung in die Sitzung. Jemand wählt ein externes Artefakt, das in die Entwicklungsumgebung oder den Build gelangt. Die Prüfung der erzeugten Funktion beantwortet diese zweite Frage nicht vollständig.
Am 20. Oktober stellte GitHub die Paket-Firewall als öffentliche Vorschau für Enterprise-Cloud-Kunden vor, einschließlich Kunden mit Datenresidenz. Konfigurierte Endpunkte leiten Paketanfragen vor dem Abruf aus vorgelagerten Registries durch Richtlinienprüfungen. Das erste unterstützte Ökosystem ist npm. Diese kommerzielle Sicherheitsfunktion ist besonders für KI-gestützte Entwicklung relevant: Je leichter Agenten Abhängigkeiten hinzufügen, desto wichtiger wird der Installationsmoment als Stelle für eine gemeinsame Regel. GitHub-Ankündigung.
Unsere Einschätzung: Eine frühere Entscheidung hilft, wenn die Grenze tatsächlich durchgesetzt wird und Ausnahmen brauchbar sind. Die Firewall sollte als Richtlinienebene eines Entwicklungsablaufs bewertet werden. Ein zugelassenes Paket ist nicht automatisch nachweislich harmlos; eine Blockierung ist für sich genommen auch kein Urteil über dessen Betreuer.
Das neue Produkt liegt vor einem vertrauten GitHub-Ablauf
GitHub ist eine Plattform für Codehosting und Zusammenarbeit mit Pull Requests, automatisierten Actions-Abläufen und Sicherheitswerkzeugen rund um die Entwicklung. Die neue Firewall konzentriert sich darauf, was geschieht, wenn Arbeitsplatzrechner, Runner oder Programmieragent ein Paket anfordern. Damit liegt sie an einer anderen Stelle als die Prüfung eines Pull Requests oder ein Reparaturvorschlag für bereits vorhandenen Repository-Code.
In einer umfangreichen Sicherheitsankündigung übersieht man diese Unterscheidung leicht. Ein Agent zur Codekorrektur kann verwundbaren Anwendungscode ändern. Eine Paket-Firewall kann eine Abhängigkeitsanfrage prüfen, bevor das Artefakt den konfigurierten Endpunkt erreicht. Beide betreffen verschiedene Teile desselben Entwicklungsprozesses. Erfolg an einer Stelle beseitigt deshalb nicht den Prüfbedarf an der anderen.
Für Teams mit Programmieragenten liegt der praktische Reiz in der Konsistenz. Menschliche Entwickler erinnern sich vielleicht daran, dass die Organisation frisch veröffentlichte Abhängigkeiten kurzzeitig meidet. Eine neue Agentensitzung bringt diese Gewohnheit womöglich nicht mit. Eine im Anfragepfad durchgesetzte Regel wirkt, ohne dass jeder Prompt die Richtlinie wiederholt. Darin liegt der interessanteste Beitrag des Produkts: Eine organisatorische Präferenz wird zur betrieblichen Beschränkung.
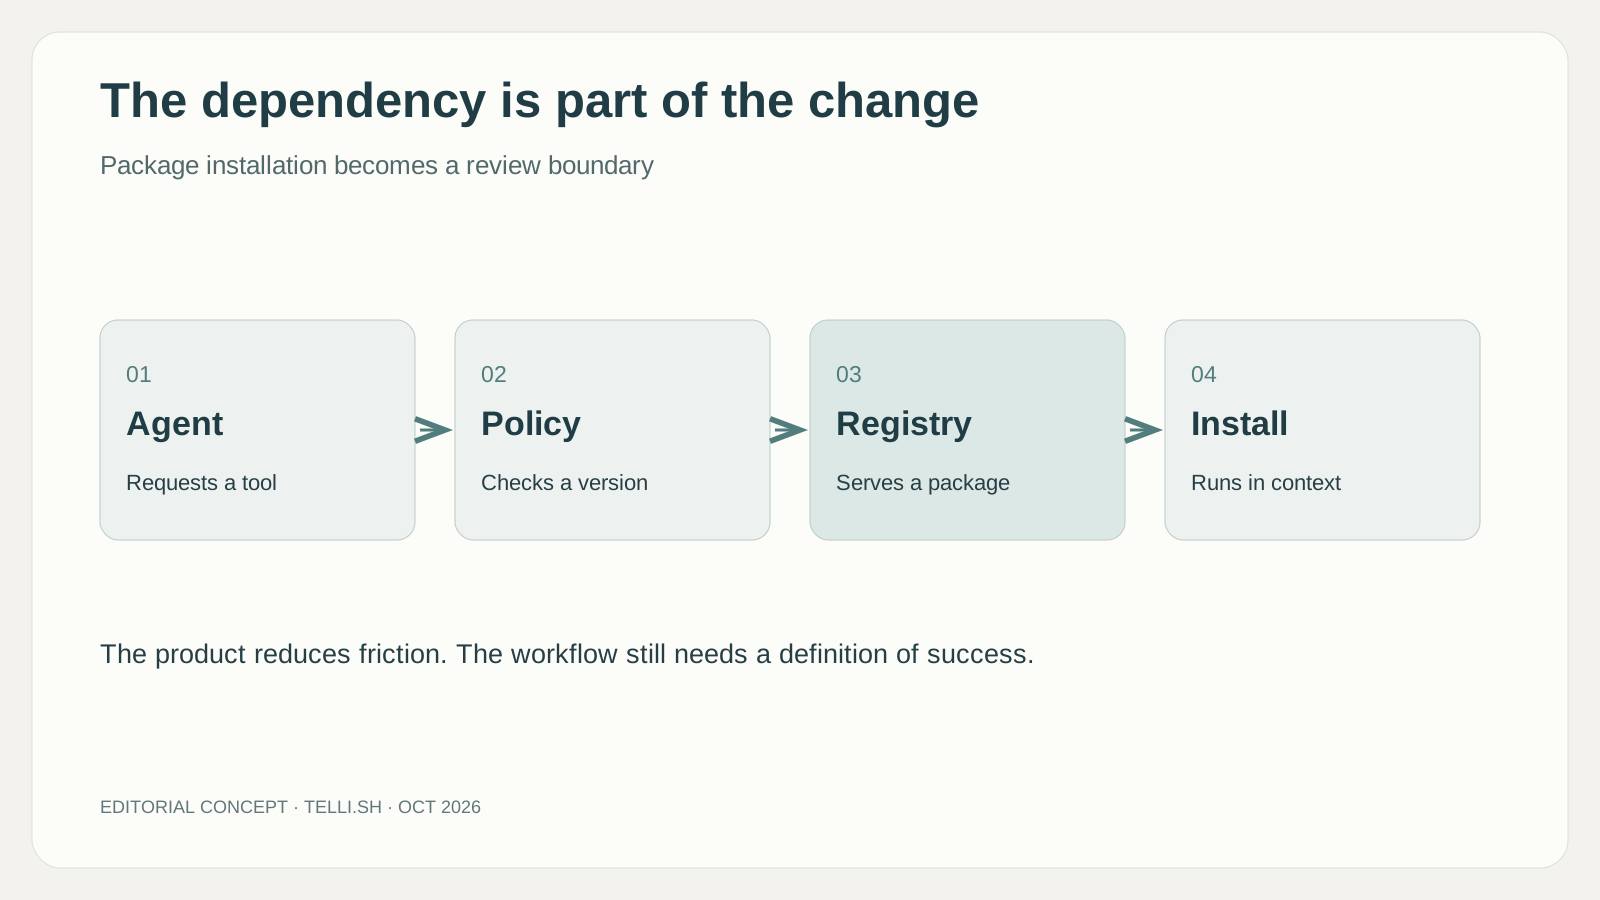
Eigene redaktionelle Infografik. Ein konzeptioneller Anfragepfad und kein vollständiges Bereitstellungsdiagramm.
Was die Vorschau prüft und wo sie gilt
Die angekündigten Kontrollen umfassen ein Mindestalter von Paketen, Prüfungen auf Schadsoftware oder Sicherheitslücken anhand der GitHub Advisory Database und Lieferkettensignale wie eine Verschlechterung von Attestierungen. Bei entsprechend konfiguriertem Endpunkt laufen sowohl Metadatenanfragen als auch Downloads durch den Dienst. Ein Ausnahmeablauf behandelt Anfragen für richtlinienbedingt blockierte Pakete. Funktionsweise der Firewall.
GitHubs Dokumentation beschreibt ein konfigurierbares Mindestalter zwischen null, wodurch die Kontrolle deaktiviert wird, und 365 Tagen; der Standard beträgt einen Tag. Die Wartezeit gibt neuen Informationen Zeit, bekannt zu werden. Ihr Ablauf verwandelt ein Paket nicht in ein sicheres Artefakt. Dieselbe Dokumentation erklärt die Darstellung blockierter Anfragen in der Entwicklungsausgabe und die Beantragung einer Ausnahme. Dokumentation zum Endpunktschutz.
Die Abdeckung verdient ebenso viel Aufmerksamkeit wie die Prüfliste. Die Vorschau schützt nicht automatisch jede Abhängigkeit jeder Anwendung. Sie beginnt mit npm, und Endpunkte müssen ihre Anfragen über die Firewall leiten. Ein Team mit Python-Diensten, Container-Images und JavaScript-Anwendungen muss weiterhin mehrere Artefaktpfade betrachten. Selbst im JavaScript-Projekt lautet die nützliche Frage, welche tatsächlichen Anfragen den durchgesetzten Pfad nehmen.
Auch die kommerziellen Bedingungen sind konkret. Während der Vorschau ist der Dienst kostenlos; zur allgemeinen Verfügbarkeit ist eine nutzungsabhängige Abrechnung geplant. Die Vorschau bietet damit Gelegenheit, das Betriebsverhalten zu verstehen, und keine Grundlage für die Annahme dauerhaft kostenloser Nutzung. Ein repräsentativer Versuch sollte CI- und Agentenanfragen einschließen, nicht nur gelegentliche manuelle Installationen. Verfügbarkeit und Preisstatus.
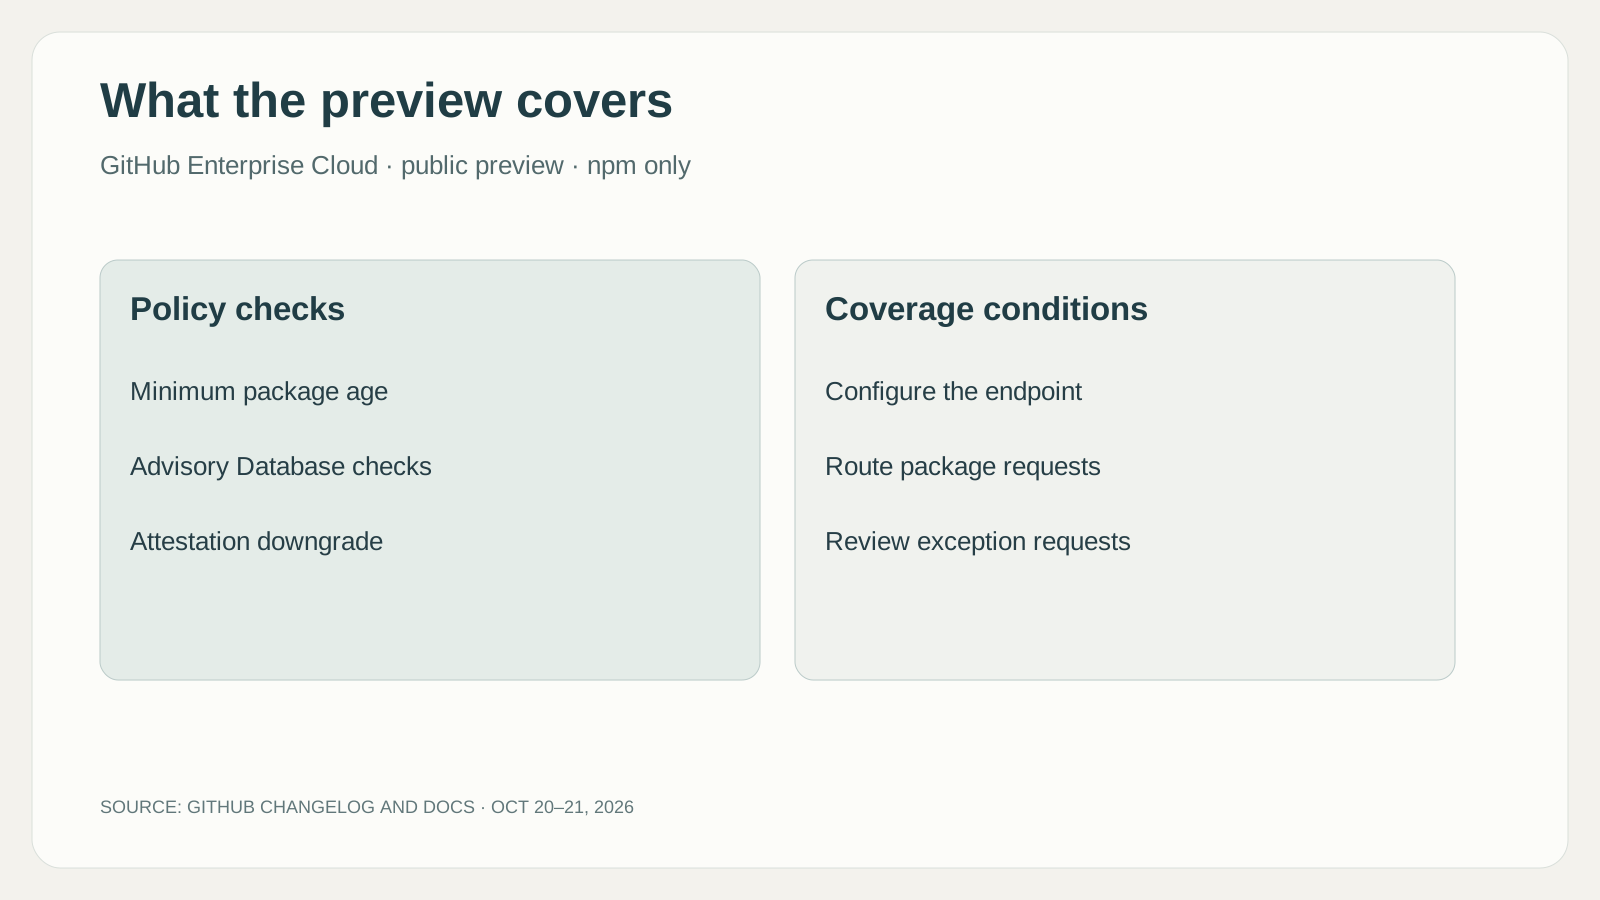
Eigene Infografik zum angekündigten Umfang. npm-Unterstützung und Enterprise-Cloud-Berechtigung beschreiben diese Vorschau, nicht jede zukünftige Version.
Warum Programmieragenten diese Grenze sichtbarer machen
Agenten sind attraktiv, weil sie mit weniger Unterbrechungen von einer Idee zur funktionierenden Änderung gelangen. Bibliothekssuche, Konfigurationsänderung und Test können Teil desselben Gesprächs werden. Dieser Komfort verdichtet mehrere Entscheidungen zur scheinbar einen Aktion „Funktion implementieren“. Gerade weil der Gesamtprozess effizient wirkt, erhält die Abhängigkeitsentscheidung womöglich weniger Aufmerksamkeit.
Nehmen wir eine illustrative Aufgabe zur Ergänzung einer kleinen Datumsformatierung. Der Agent schlägt ein neues Paket vor, weil er darin den schnellsten Weg erkennt. Die Codeprüfung sollte weiterhin fragen, ob das bestehende Projekt das Problem bereits löst. Diese Architekturfrage beantwortet keine Firewall. Sie kann eine getrennte Regel auf die angeforderte Version anwenden. Die Prüfungen ergänzen einander: Soll die Abhängigkeit hinzukommen, und erfüllt diese Anfrage die aktuelle Organisationsrichtlinie?
Ein zweiter Fall ist ein agentengestützter Wartungsbranch. Mehrere Pakete werden aktualisiert, Tests laufen durch, der Branch wirkt fertig. Ist eine angeforderte Version nach Richtlinie zu neu, brauchen Entwickler einen klaren Grund und einen umsetzbaren nächsten Schritt. Die Blockierung hilft, wenn sie zu bewusstem Warten oder einer dokumentierten Ausnahme führt. Weniger hilfreich ist sie, wenn der Agent den Fehler als Einladung zur Suche nach einem unkontrollierten Installationsweg versteht.
Der Ablauf muss eine Richtlinienblockierung deshalb als bedeutsame Information behandeln. Agenten sollten das blockierte Paket, den Grund und die offene Aufgabe melden können. Sie sollten nicht unbemerkt auf eine sachfremde Abhängigkeit wechseln, nur damit die Installation gelingt. Das ist eine Erwartung an den umgebenden Entwicklungsprozess, keine Behauptung, die Firewall kontrolliere jede spätere Agentenentscheidung.
Eine Wartefrist gewinnt Zeit und kann eine wichtige Korrektur verzögern
Das Mindestalter fasst einen realen Zielkonflikt einfach zusammen. Warten gibt einem neuen Artefakt mehr Gelegenheit, untersucht zu werden. Es kann zugleich eine Veröffentlichung verzögern, die ein schweres Problem behebt. Eine pauschale Frist lässt sich leicht erklären. Ob das Team bei unpassenden Standardregeln vernünftig reagieren kann, entscheidet der Ausnahmeprozess.
Ein Team könnte wegen einer Regression in einer Abhängigkeit einen defekten Build haben. Kurz darauf veröffentlicht der Betreuer eine korrigierte Version. Sie kann genau die benötigte Lösung sein und dennoch innerhalb der Wartefrist liegen. Zu prüfen ist, ob die vorhandenen Belege für diesen Fall eine Ausnahme rechtfertigen. Die Regel stillschweigend überall zu entfernen, würde ihren Nutzen auch für unbeteiligte Arbeit verwerfen.
Auch der umgekehrte Fall zählt. Ein Paket, das die Altersregel erfüllt, kann weiterhin ein bislang ungemeldetes Problem enthalten. Warten verändert die Exposition, ersetzt aber weder das Verständnis der Abhängigkeit noch begrenzte Umgebungszugriffe. Deshalb darf eine erfolgreiche Installation die Überlegungen zur Softwarelieferkette nicht beenden.
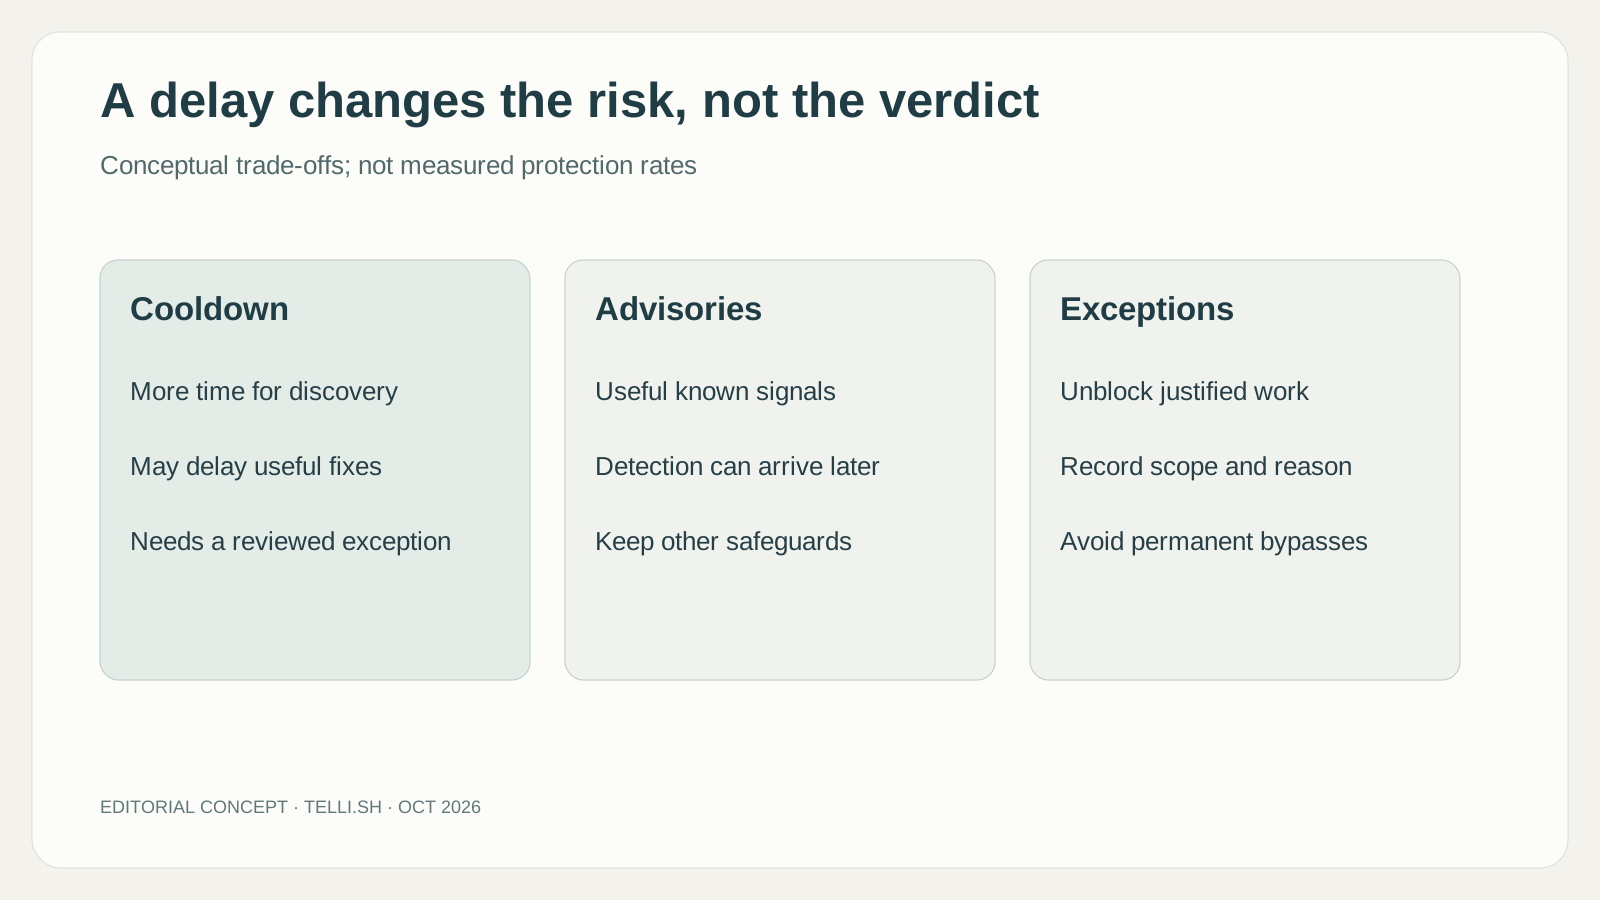
Eigener konzeptioneller Vergleich. Er zeigt keine gemessenen Erkennungsraten und behauptet nicht, zugelassene Pakete seien sicher.
Der Ausnahmeprozess entscheidet womöglich über den Bestand der Richtlinie
Anders als ein Code-Diff verändert sich die Wartefrist über die Zeit. Eine heute blockierte Version kann morgen ohne Änderung am Funktionsvorschlag zulässig sein. Umgekehrt können neue Meldungen das Ergebnis für eine früher verwendete Version verändern. Entwickler sollten die angeforderte Version und den Blockierungsgrund deshalb mit der Aufgabe aufbewahren. Das macht spätere Entscheidungen verständlich. „Diesmal ließ es sich installieren“ beschreibt einen Versuch; eine geprüfte Abhängigkeitswahl erklärt, was das Team übernehmen wollte und warum es das für vertretbar hielt.
Sicherheitsregeln scheitern oft sozial, bevor sie technisch scheitern. Führt eine Blockierung zu einem unerklärten Fehler und langem Warten, wird die Kontrolle zum Hindernis. Ist der Grund sichtbar und kann jemand mit passendem Kontext eine Ausnahme prüfen, wird dieselbe Blockierung zur nützlichen Pause. Der Anfrageablauf der neuen Funktion sollte mit Blick auf diese gewöhnliche menschliche Erfahrung bewertet werden.
Eine sinnvolle Ausnahme erfasst Paket und Version, den Bedarf, relevante Belege und den Entscheidungsumfang. Es muss klar sein, ob die Freigabe nur eine unmittelbare Anfrage oder eine breitere Richtlinienänderung betrifft. Sonst wird aus einer begründeten Ausnahme schrittweise eine dauerhafte Lücke, an deren Entstehung sich niemand erinnert.
Auch Prüfer brauchen einen praktikablen Entscheidungsweg. „Bitte genehmigen“ reicht bei unbekannten Abhängigkeiten nicht. Die Entwicklungsaufgabe sollte erklären, ob das Paket unerlässlich ist, was sich in dieser Version geändert hat und ob eine vorhandene freigegebene Version weiterhin funktioniert. Das sind vorgeschlagene Arbeitsweisen rund um das Produkt. Sie bedeuten nicht, dass der Dienst diesen gesamten Kontext automatisch liefert.
Für Agenten ist ein guter Ausnahmebericht eine Chance, nützlicher zu werden. Statt die Installation ständig zu wiederholen, kann der Agent fertige Arbeit bewahren und den präzisen blockierten Schritt zeigen. So wird die menschliche Entscheidung kleiner und leichter prüfbar. Der Gewinn ist Kontinuität: Nach der Entscheidung kann die Aufgabe weitergehen, ohne dass der Grund der Pause verloren geht.
Herkunftsnachweise und Skriptkontrollen beantworten andere Fragen
Die Firewall lässt sich neben zwei anderen Lieferkettenkontrollen besser einschätzen. Die npm-Dokumentation zu Herkunftsnachweisen beschreibt eine prüfbare Verbindung zu Quellcode und Buildanweisungen eines Pakets und warnt ausdrücklich, dass Herkunft keinen schadfreien Code garantiert. GitHubs Erklärung zu Artefaktattestierungen beschreibt entsprechend signierte Buildherkunft mit Repository-, Workflow- und Commitinformationen. Diese Datensätze erklären, woher ein Artefakt stammt; die Firewall entscheidet nach Richtlinie, ob eine angeforderte Version über ihren Endpunkt abgerufen werden darf.
Der Unterschied zählt bei Vorfällen. Ein frisch veröffentlichtes Paket kann eine authentische Buildgeschichte und trotzdem eine unerwünschte Änderung enthalten. Ein älteres kann die von einem Team erwarteten Betreibernachweise vermissen lassen. Wartefrist, Warnmeldungsprüfung und Herkunftsnachweis liefern jeweils andere Beobachtungen. Zusammen verbessern sie die Entscheidungsgrundlage, aber kein einzelnes grünes Signal klärt, ob der Code für die konkrete Anwendung geeignet ist.
| Kontrolle | Frage, die sie beantworten hilft | Was damit nicht beantwortet ist |
|---|---|---|
| Paket-Firewall-Richtlinie | Darf die angeforderte Version die konfigurierten Beschaffungsregeln passieren? | Ob jedes Verhalten des erlaubten Codes angemessen ist |
| Buildherkunft oder Attestierung | Welcher dokumentierte Quellcode und Buildprozess erzeugte das Artefakt? | Ob dieser Quellcode vertrauenswürdige Absichten ausdrückt |
| Einschränkungen für Installationsskripte | Dürfen Paket-Lebenszyklusskripte bei der Installation laufen? | Was importierter Anwendungscode später tut |
Die dritte Zeile beschreibt einen eigenen Mechanismus. Laut npm-Konfigurationsreferenz unterdrückt ignore-scripts in Paketmanifesten angegebene Skripte. Ein ausdrücklich angefordertes Skript wie npm test führt sein Ziel dennoch aus. Das kann eine Klasse von Installationsausführung reduzieren, aber auch Pakete beeinträchtigen, die berechtigterweise einen Buildschritt benötigen. Diese Fähigkeit ist gegen den Abhängigkeitsbestand zu prüfen und kein universeller Schalter, der jedes Paket harmlos macht.
Betreuer und Entwickler erleben dieselbe Richtlinie von verschiedenen Seiten
Hinter diesen Mechanismen steht auch eine konstruktive Betreuerperspektive. Teams mit wiederholbaren Builds und brauchbaren Veröffentlichungsinformationen liefern nachgelagerten Nutzern mehr Prüfbelege. Eine gemeinsame Firewall-Richtlinie könnte solche Praktiken über viele Entwickler hinweg wirksam machen, statt von individuell erinnerten informellen Regeln abzuhängen. Der Nutzen ist vorhersehbarere Beschaffung, sofern Regeln und Ausnahmen für die betroffenen Menschen verständlich bleiben.
Für den Autor einer dringenden Korrektur sieht dieselbe Regel anders aus. Ein vor Minuten veröffentlichtes Paket kann genau das Kundenproblem beheben. Blockiert allein sein Alter den Einsatz, braucht das Anwendungsteam einen Weg, die Änderung zu prüfen und eine bewusste Ausnahme zu erklären. Das widerlegt die Wartefrist nicht. Es zeigt, warum die betriebliche Qualität davon abhängt, ob legitime Veröffentlichungen geprüft werden können, ohne dauerhafte Umgehungen des kontrollierten Pfads zu fördern.
Eine illustrative Bewertung könnte eine normale Aktualisierung und eine dringende Reparatur durch dieselbe Organisation verfolgen. Vergleichen Sie die sichtbaren Belege für den Prüfer, die Zeit bis zum Verständnis der Entscheidung und die Dokumentation der gewählten Ausnahme. Nehmen Sie eine Abhängigkeit mit berechtigtem Installationsschritt hinzu, um Beschaffungsrichtlinie und Skriptausführung zu unterscheiden. Das sind vorgeschlagene Bewertungsaufgaben, keine Ergebnisse unserer Vorschau-Nutzung.
Die größere Chance ist eine gemeinsame Sprache für Abhängigkeitsentscheidungen. Entwickler können fragen, ob eine Version zu neu, von bekannten Informationen betroffen oder ohne erwarteten Herkunftsnachweis ist, statt eine unerklärte Ablehnung zu erhalten. Betreuer erkennen, welche Belege helfen würden. Agenten erhalten einen klaren meldbaren Fehlerzustand, statt immer wieder andere Downloadwege zu probieren. GitHubs Position im Entwicklungsablauf könnte diese Koordination wertvoll machen, auch bei bewusst konservativen Regeln und einer weiterhin bei der Organisation liegenden Letztentscheidung.
Auch ein erlaubtes Paket gelangt in eine Umgebung mit Folgen
Die Position im Downloadpfad ist wertvoll, weil das Artefakt am Endpunkt verwendet wird. Dieser verfügt möglicherweise über Quellcode, Zugangsdaten oder Zugriff auf weitere Dienste. Eine Paketrichtlinie reduziert eine Klasse von Unsicherheit; das Umgebungsdesign begrenzt die Folgen einer Fehlentscheidung. Entscheidend ist das Zusammenspiel in der tatsächlichen Entwicklungsumgebung.
Ein CI-Runner mit eng begrenzten Zugangsdaten unterscheidet sich von einem langlebigen Arbeitsplatzrechner mit Zugriff auf viele Projekte. Eine Agentensandbox, die nur einen wegwerfbaren Checkout ändern kann, unterscheidet sich von einer mit Zugriff auf Bereitstellungsgeheimnisse. Diese Beispiele erklären, warum die Namen der Prüfungen zur Produktbewertung nicht ausreichen. Dieselbe erlaubte Abhängigkeit kann je nach Umgebung sehr unterschiedliche Folgen haben.
Teams sollten zudem Richtlinienereignisse und Softwarefehler unterscheiden. Ein blockierter Download, eine Störung beim Anbieter und ein installiertes Paket, das einen Test bricht, brauchen verschiedene Abhilfen. Erscheint alles nur als „Installation fehlgeschlagen“, kann die Automatisierung schlechte Wiederherstellungsentscheidungen treffen. Klare Meldungen helfen, zwischen Warten, Ausnahme und Anwendungsuntersuchung zu wählen.
Der nächste Schritt ist eine repräsentative Vorschau statt eines Entwarnungsetiketts
Ein sinnvoller Versuch würde einen gewöhnlichen Arbeitsplatzrechner, einen Actions-Ablauf und eine Agentenumgebung entlang des Anfragepfads verfolgen. Prüfen Sie die Abdeckung der vorgesehenen Endpunkte, die Verständlichkeit einer repräsentativen Blockierung und den Umfang einer genehmigten Ausnahme. Das sind vorgeschlagene Kriterien; wir haben die Vorschau nicht in einem produktiven Unternehmenskonto betrieben.
Die geschäftliche Messung sollte Schutz und Reibung berücksichtigen. Zählen Sie Richtlinienereignisse mit nützlicher Prüfung, Zeit für falsche Blockierungen und Stellen, an denen Anfragen den vorgesehenen Pfad verlassen. Schätzen Sie bei verfügbaren Preisen zukünftige Nutzungskosten aus repräsentativer Aktivität. Eine Kontrolle, die im richtigen Moment eine handhabbare Entscheidung erzeugt, kann beständiger sein als eine aggressive Regel, deren Umgehung alle lernen.
GitHubs Paket-Firewall ist interessant, weil sie Paketbeschaffung als Teil der vorgenommenen Änderung anerkennt. In KI-gestützter Entwicklung ist das Code-Diff nur ein sichtbarer Ausschnitt der Agentenarbeit. Die angeforderte Abhängigkeit und ihre Zielumgebung verdienen eigene Aufmerksamkeit. Die Vorschau bietet einen Ort, diese Aufmerksamkeit in Richtlinien umzusetzen; die Definition einer guten Abhängigkeitswahl bleibt bei den Teams.
Quellen
-
Öffentliche Vorschau der GitHub-Paket-Firewall, 20. Oktober 2026.
-
Endpunkte mit der Paket-Firewall schützen, geprüft am 21. Oktober 2026.
-
npm-Herkunftsnachweise und ihre Grenzen, geprüft am 21. Oktober 2026.
-
GitHub-Artefaktattestierungen, geprüft am 21. Oktober 2026.
-
npm-Skriptkonfiguration, geprüft am 21. Oktober 2026.
Bewahren Sie die Begründung einer Abhängigkeitsentscheidung auf
Wenn Sie einen separaten Arbeitsbereich für Quellenlinks und geprüfte technische Notizen suchen, ist Telli.sh eine Möglichkeit. Notizbereich öffnen.