GitHub Agentic Workflows tira as tarefas do repositório da janela de conversa
A disponibilidade geral de 28 de outubro leva tarefas de raciocínio ao Actions. Como combinar workflows Markdown, saídas controladas, custos de modelos e revisão humana.
Toda manhã, alguém abre as mesmas abas: tickets de ontem, compilações que falharam, documentação desatualizada e pull requests esperando atenção. Boa parte exige julgamento. Pouquíssima precisa começar com uma conversa nova em uma janela de IA.
O GitHub tornou o Agentic Workflows disponível de forma geral em 28 de outubro de 2026. O projeto de código aberto do GitHub Next transforma instruções Markdown em workflows padrão do GitHub Actions, permitindo que agentes de programação executem tarefas do repositório em eventos ou horários configurados. A unidade de automação passa de um prompt pessoal a uma tarefa versionada no repositório. O anúncio de disponibilidade geral estabelece a data.
A pergunta útil é quais tarefas merecem esse tratamento. Este guia acompanha triagem de tickets, diagnóstico de CI e manutenção de documentação e explica uma primeira implantação que deixa evidências verificáveis e trabalho de revisão administrável para os mantenedores.
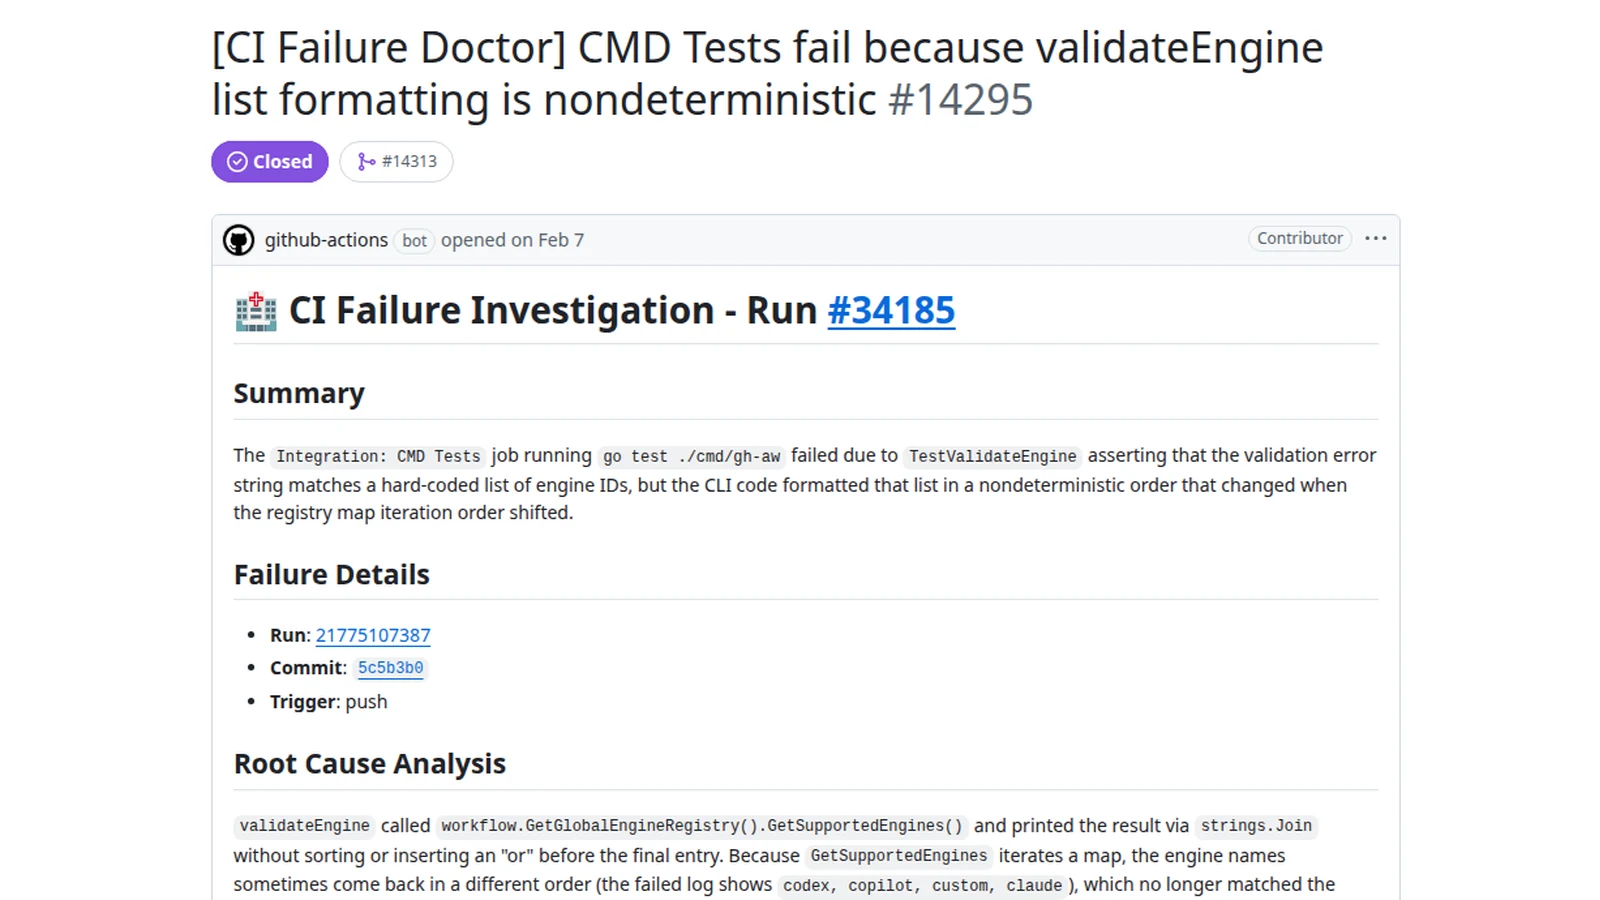 O exemplo oficial da documentação CI Doctor do GitHub mostra um workflow relatando falha de CI. Exemplo histórico, licença MIT; redimensionado com margens. Fonte da imagem · Licença e notas da imagem.

Uma tarefa de repositório exige mais que um prompt recorrente
Uma pessoa usando um assistente de programação fornece contexto continuamente. Percebe sugestões irrelevantes, restringe a tarefa e decide quando basta. Um workflow agendado precisa explicitar esses limites antes da execução.
Isso muda o formato de uma boa instrução. “Melhore este repositório” deixa o agente inventar prioridades. “Revise tickets abertos desde o último relatório diário, agrupe relatos relacionados e proponha quais precisam de resposta do mantenedor” fornece entrada delimitada e saída identificável.
A distinção é operacional. Uma tarefa útil precisa de gatilho, escopo, permissões, destino da saída e condição de parada. Também precisa de quem lerá o resultado. Automatizar relatórios sem definir o leitor pode substituir uma fila negligenciada de tickets por outra de relatórios.
A página inicial da documentação, consultada em 2 de novembro, descreve eventos e horários configurados, com mudanças geradas revisadas antes de integrar. Agentic Workflows complementa CI e CD convencionais: investiga e propõe, enquanto verificações determinísticas continuam estabelecendo os contratos que já testam.
Nossa avaliação é que isso funciona como fila de manutenção com um motor. O motor avança entre sessões humanas, mas a fila ainda precisa de prioridades, responsáveis e volume aceitável de trabalho.
Markdown registra a intenção; Actions fornece a execução
Agentic Workflows usa Markdown com metadados de configuração. O compilador produz YAML do Actions, colocando o raciocínio na automação conhecida do repositório, em vez de criar um serviço separado de orquestração para cada equipe.
Isso ajuda a revisão. Mantenedores veem a tarefa pretendida em prosa e examinam a configuração ao lado. As mudanças seguem o mesmo processo de pull request de uma alteração de compilação. O artefato gerado importa porque expressa o que o executor realmente fará.
Instrução e configuração ainda podem divergir em significado. Um prompt de resumo pode ter ferramentas capazes de alterar muito mais. Uma permissão aparentemente inofensiva pode expor material desnecessário. Revise tanto o propósito declarado quanto as capacidades concedidas.
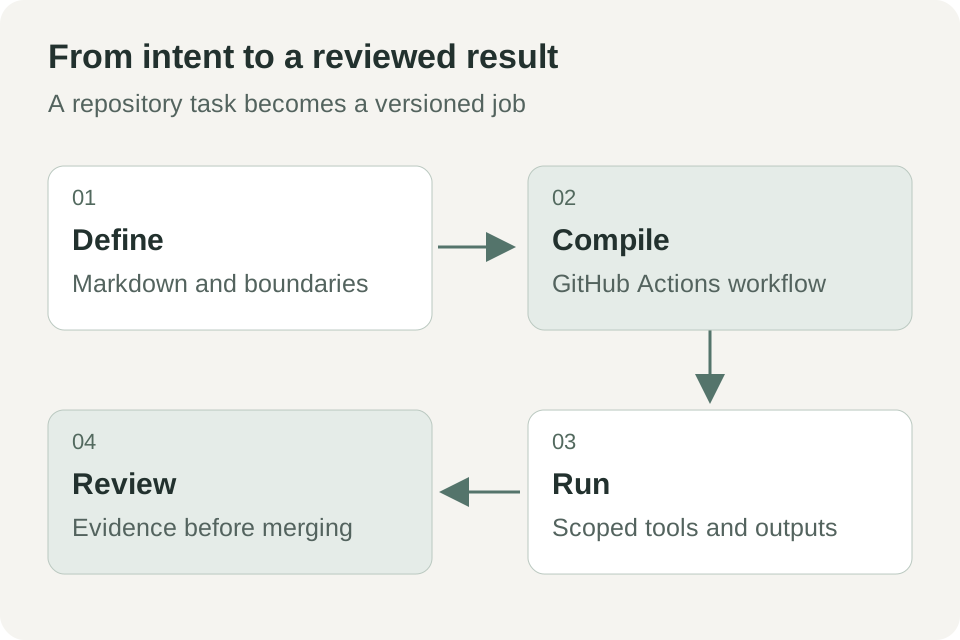 Diagrama original baseado no anúncio do GitHub e na documentação de saídas controladas. Mostra um fluxo conceitual, não a configuração de um repositório específico.
O anúncio de 28 de outubro diz que os workflows reutilizam grupos de executores e restrições de política existentes. É uma vantagem importante para equipes que já governam Actions. Também significa envolver os responsáveis por executores, segredos e políticas organizacionais quando o trabalho alcançar projetos sensíveis.
Triagem diária de tickets é um começo sensato para aprender
Considere um repositório ilustrativo de código aberto que recebe bugs, pedidos de funcionalidades e dúvidas. Um workflow diário agrupa tickets novos, identifica detalhes ausentes de reprodução e cria um resumo para o mantenedor. Inicialmente, não fecha tickets nem muda seus estados.
É uma boa primeira tarefa porque economiza coleta de contexto e continua fácil de revisar. Cada afirmação deve ligar ao ticket de origem. Uma duplicata sugerida deve explicar o comportamento comum, não depender só de títulos parecidos.
Defina até onde o agente pode inferir. “Estes tickets parecem relacionados porque ambos falham após renovar o token” é útil. Anunciar a causa sem examinar código ou registros relevantes cria falsa certeza. O fluxo deve distinguir observação, hipótese e próximo passo proposto.
Defina também o que omitir. Um dia vazio pode produzir um resultado curto sem mudanças em vez de relatório elaborado. Problemas repetidos podem continuar ligados ao mesmo lugar sem exigir nova atenção toda manhã. Carga de revisão também é métrica de produto da automação interna.
Os exemplos de workflows, consultados em 2 de novembro, incluem status do repositório e triagem. Use o modelo como ponto de partida: rótulos, expectativas de resposta e normas da comunidade ainda definem uma boa triagem.
Diagnóstico de CI deve devolver uma explicação testável
Uma segunda tarefa ilustrativa começa quando a compilação falha. Em vez de abrir todos os registros manualmente, o agente lê a execução e a mudança relevante, identifica a primeira falha significativa e propõe uma investigação focada. Pode ligar as evidências em um ticket ou outra saída configurada.
A palavra importante é significativa. Download de dependência falho, asserção e executor sem recursos exigem respostas diferentes. Um registro pode conter dezenas de erros secundários após o problema real. O diagnóstico útil aponta o primeiro sinal relevante e explica sua importância.
Exija separar o ocorrido da possível causa. “O teste de integração excedeu o prazo esperando o banco” é observação. “Uma fixture compartilhada pode vazar estado entre trabalhadores paralelos” é hipótese até haver evidência. Um teste ou comando de reprodução torna a hipótese acionável.
Não conceda imediatamente permissão para reescrever a aplicação. Comece por diagnóstico e deduplicação. Se várias execuções falham pela mesma razão, atualize o item existente. Caso contrário, a automação multiplica o ruído de uma verificação instável.
O GitHub inclui investigação de falhas entre os usos de disponibilidade geral e oferece CI Doctor na galeria oficial. Avalie com que frequência a explicação ajuda o mantenedor a decidir, não quantos parágrafos o agente escreve.
Manutenção documental funciona melhor com uma fonte de verdade nomeada
No terceiro cenário, o repositório adiciona uma opção de linha de comando, mas o guia conserva a sintaxe antiga. Uma tarefa agentiva pode examinar mudanças, compará-las à documentação e propor uma atualização pequena em pull request.
A tarefa precisa de uma ordem explícita de autoridade. A saída --help é a referência? O esquema é gerado pelo código? O guia público descreve deliberadamente só opções estáveis? Sem isso, o agente pode copiar um detalhe interno ou preservar um exemplo antigo porque aparece em vários arquivos.
Mantenha a primeira saída pequena. Uma opção, um exemplo e uma explicação são mais fáceis de revisar que reescrever todas as páginas. Peça links ao código ou à saída gerada que sustenta a mudança e uma descrição da validação realizada.
Documentação pode conter instruções e informações. O agente deve tratar o que lê como dados da tarefa, salvo se vier da configuração autorizada. Um comentário malicioso ou exemplo modificado pode tentar redirecionar o trabalho. Escopo e permissões limitadas reduzem as consequências da confusão; não a tornam impossível.
O anúncio de 28 de outubro lista atualização documental e escrita de testes entre os usos. A utilidade no seu repositório depende da clareza das mudanças aceitáveis e das evidências exigidas para integrá-las.
O padrão de somente leitura limita o poder, não garante a verdade da resposta
O GitHub descreve proteções em camadas: leitura somente por padrão, execução isolada, firewall, saídas controladas validadas e detecção de ameaças. Tratam partes diferentes da execução. Não significam garantia de raciocínio seguro ou correto do agente. GitHub, 28 de outubro de 2026.
A referência de saídas controladas, consultada em 2 de novembro, documenta tipos como criação de tickets e pull requests. A ideia importante é separar a proposta do agente da etapa privilegiada que aplica uma operação permitida.
Uma operação validada ainda pode carregar conclusão ruim. Um ticket pode ser bem formado e diagnosticar a causa errada. Um pull request permitido pode causar regressão. Fronteiras de execução e revisão de engenharia respondem a perguntas diferentes e pertencem ambas ao processo.
| Controle ou revisão | Pergunta respondida | O que ainda exige julgamento |
|---|---|---|
| Permissões de leitura | A quais informações a tarefa acessa? | São necessárias e adequadas? |
| Isolamento e política de rede | Quais capacidades de execução e rede existem? | As capacidades permitidas são amplas demais? |
| Saídas controladas | Quais mudanças podem ser aplicadas por caminhos definidos? | O conteúdo proposto é correto e útil? |
| Testes e revisão do mantenedor | A mudança atende ao contrato do repositório? | Testes e critérios são suficientes? |
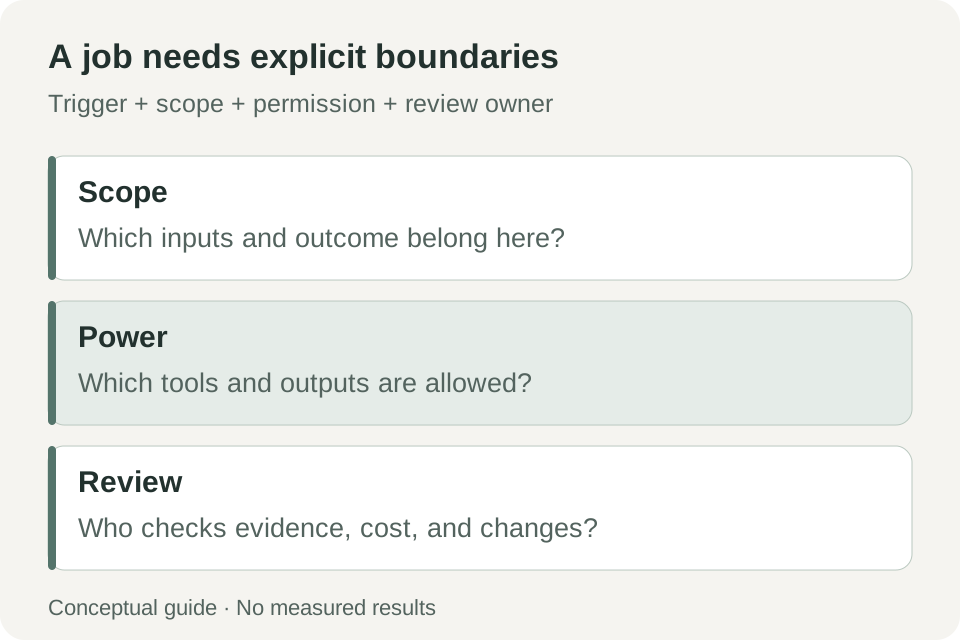 Lista original de adoção. Quatro perguntas ajudam a avaliar uma tarefa de repositório; não certificam uma execução como segura.
O primeiro workflow deve ter parada visível e orçamento modesto
O início rápido oficial, consultado em 2 de novembro, começa com GitHub CLI, repositório com escrita, Actions habilitado e conta de IA. Documenta Linux, macOS ou Windows com WSL. O exemplo é um relatório diário do repositório.
- Escolha repositório e responsável. Comece onde a equipe examine toda saída e desative facilmente a tarefa. Defina quem responde a ruído ou conteúdo inesperado.
- Confirme conta e Actions. Verifique
gh --versionegh auth statuse os requisitos do motor na documentação oficial. - Instale a extensão. O comando documentado é
gh extension install github/gh-aw. - Adicione o exemplo guiado. Na raiz, use
gh aw add-wizard githubnext/agentics/repo-status. Revise motor, autenticação e escolhas da execução inicial. - Revise fonte e workflow gerado. Examine Markdown, arquivo Actions, permissões, tipos de saída, horários e acesso a registros e artefatos antes de aceitar.
- Execute uma vez e leia tudo. Compare links e afirmações ao repositório. Registre descobertas úteis, erros, custo e tempo de revisão.
- Defina política operacional delimitada. Estabeleça quando executa, quanto gasta, o que altera e quando o mantenedor desativa ou revisa.
Use o mecanismo de credenciais suportado pelo provedor e os segredos do repositório. O workflow não precisa de token colado no Markdown. Seu acesso deve corresponder à tarefa e às políticas existentes.
O anúncio disponibiliza o produto em github.com para os planos Free, Team e Enterprise, exigindo licença Copilot para o motor padrão Copilot CLI. Disponibilidade no plano não promete chamadas ilimitadas gratuitas ou tempo de executor. Outros motores têm requisitos próprios de configuração e cobrança. Fonte: GitHub.
Mais automação pode aumentar a revisão se você medir o resultado errado
A versão inclui previsão melhor de orçamento com gh aw forecast, opções renovadas de motor e roteamento de modelos. Isso ajuda a planejar custos, mas previsão é auxílio, não limite ou fatura final. Detalhes da versão.
No piloto, meça saídas úteis aceitas, tempo de revisão, duplicatas e afirmações incorretas. Acompanhe execuções totais como contexto, não como sucesso. Dez relatórios úteis podem valer mais que cem tentativas autônomas exigindo limpeza.
O workflow também precisa de manutenção quando o repositório muda. Rótulos são renomeados, comandos movidos e processos de lançamento evoluem. Como a tarefa é versionada, as mudanças podem ser revisadas deliberadamente. Um responsável evita transformar automação antes útil em fonte permanente de conselho desatualizado.
Trate a mudança de workflow como mudança de função de um colega
Uma regra útil é revisar explicitamente mudanças de responsabilidade. Transformar resumo diário em rotulagem automática amplia o efeito no repositório. Transformar diagnóstico em proposta de código amplia novamente. Cada passo precisa de motivo concreto, dono da revisão e evidência do escopo anterior.
Teste mudanças em situações conhecidas: dia sem novidades, ticket incompleto, falha recorrente de CI e tarefa impossível de concluir. No último caso, a saída deve nomear evidência ou acesso ausente e parar na fronteira adequada. Uma invenção confiante é pior que resultado claramente incompleto.
Planeje a recuperação. Se o workflow abrir tickets errados ou propor mudanças inadequadas, a equipe deve saber parar execuções futuras e identificar as saídas daquela configuração. Histórico e registros ligam o comportamento a instruções e permissões específicas.
Isso também justifica evitar vários modelos de tarefa de uma vez. Com uma tarefa, mantenedores identificam benefício e carga. Com várias sobrepostas, o mesmo ticket pode ser resumido, reclassificado, diagnosticado e reescrito antes de decidir a intervenção útil. Amplie por valor demonstrado, não por vagas disponíveis de automação.
A automação conquista confiança ao esclarecer a próxima decisão
Agentic Workflows transforma raciocínio recorrente em recurso do repositório, com configuração, histórico, registros e responsável. É um passo útil além de pedir repetidamente a um assistente que examine a mesma fila.
O melhor primeiro workflow é aquele cuja saída você julga amanhã cedo. Se aponta a evidência certa, respeita o escopo e deixa uma pequena decisão concreta ao mantenedor, fez trabalho útil. Permissões maiores podem esperar até esse padrão se tornar confiável.
Fontes
- GitHub: disponibilidade geral do Agentic Workflows, 28 de outubro de 2026.
- Documentação e exemplos do GitHub Agentic Workflows, consultados em 2 de novembro de 2026.
- Início rápido oficial, consultado em 2 de novembro de 2026.
- Referência de saídas controladas, consultada em 2 de novembro de 2026.
- Versões do projeto, para mudanças específicas; a disponibilidade geral de 28 de outubro é distinta das datas de cada pacote.
Mantenha sua análise conectada à fonte
O Telli.sh é uma opção para guardar fontes autorizadas e as notas por trás de uma decisão técnica. Criar um espaço de notas.