GitHub Agentic Workflows holt Repositoryroutine aus dem Chatfenster
GitHubs GA-Veröffentlichung vom 28. Oktober bringt Aufgaben mit Schlussfolgerungen zu Actions. Wie Markdownabläufe, sichere Ausgaben, Modellkosten und menschliche Prüfung zusammenpassen.
Jeden Morgen öffnet jemand dieselben Tabs: die Issues von gestern, fehlgeschlagene Builds, veraltete Dokumentation und Pull Requests, die Aufmerksamkeit brauchen. Ein großer Teil dieser Arbeit erfordert Urteilsvermögen. Nur sehr wenig davon muss mit einem neuen Gespräch in einem KI-Chatfenster beginnen.
GitHub machte Agentic Workflows am 28. Oktober 2026 allgemein verfügbar. Das quelloffene GitHub-Next-Projekt verwandelt Markdownanweisungen in gewöhnliche GitHub-Actions-Abläufe. Dadurch können Programmieragenten Repositoryaufgaben bei konfigurierten Ereignissen oder nach Zeitplan ausführen. Die Automatisierungseinheit verschiebt sich damit vom persönlichen Prompt zur versionierten Repositoryaufgabe. GitHubs GA-Ankündigung belegt das Veröffentlichungsdatum.
Die nützliche Frage lautet, welche Routineaufgaben diese Behandlung verdienen. Dieser Leitfaden betrachtet die Sichtung von Issues, CI-Diagnose und Dokumentationspflege und erklärt anschließend eine erste Einführung, die Maintainern prüfbare Belege und einen beherrschbaren Prüfaufwand hinterlässt.
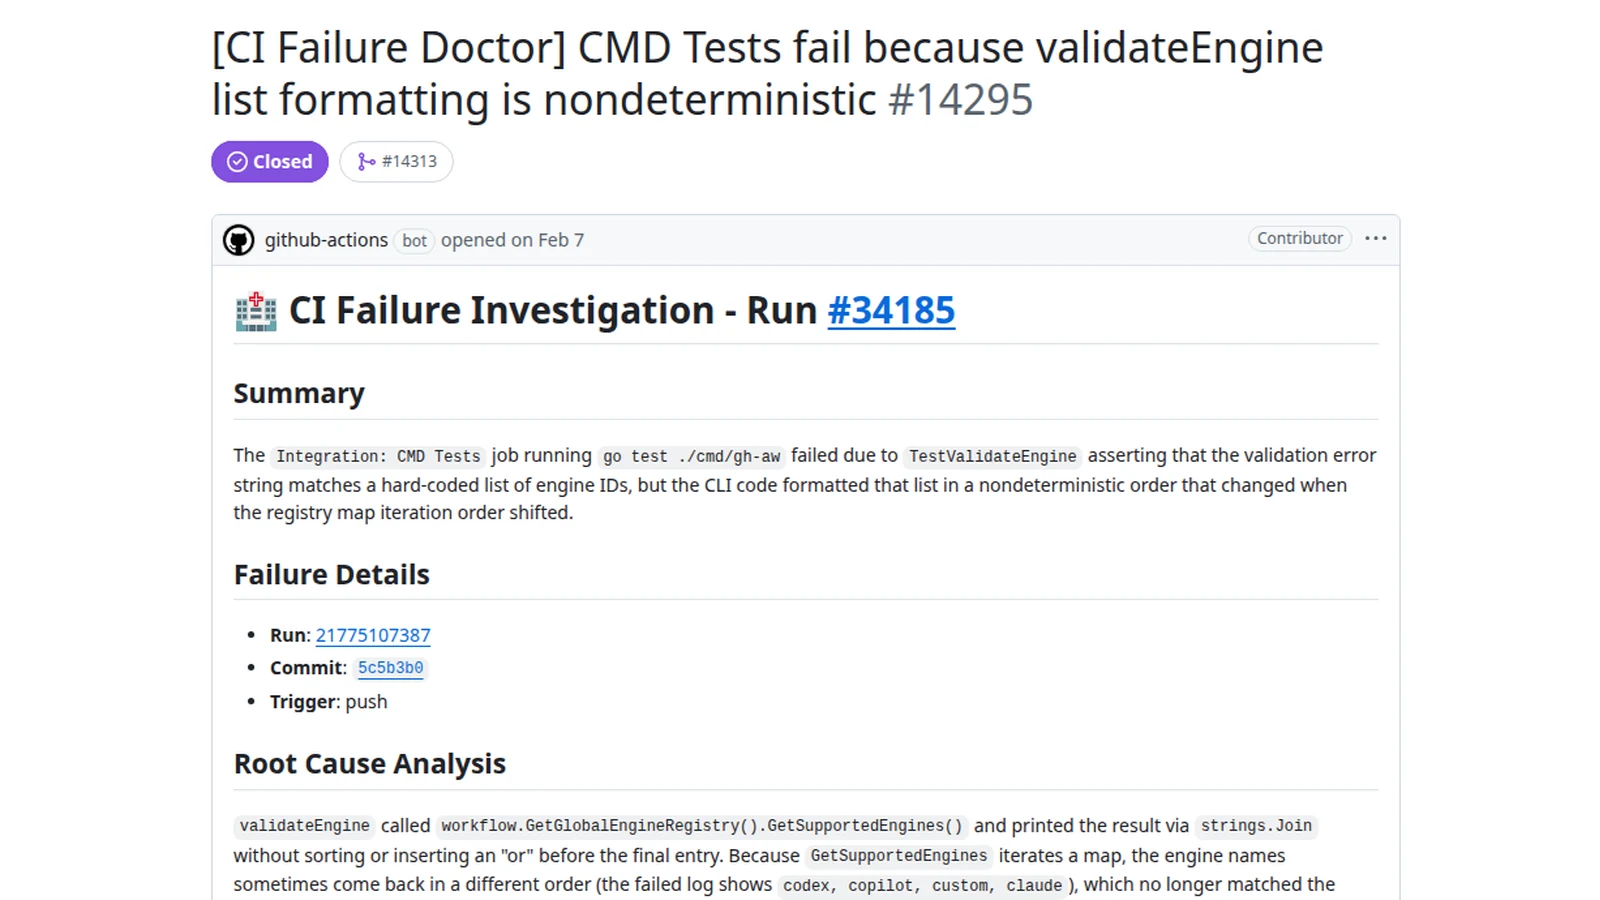 GitHubs offizielles CI-Doctor-Dokumentationsbeispiel zeigt einen Ablauf, der einen CI-Fehler meldet. Historisches Beispiel, MIT-Lizenz; mit Rändern skaliert. Bildquelle · Lizenz und Bildhinweise.

Eine Repositoryaufgabe braucht mehr als einen wiederkehrenden Prompt
Wer einen Programmierassistenten verwendet, liefert fortlaufend Kontext. Die Person bemerkt irrelevante Vorschläge, grenzt die Aufgabe ein und entscheidet, wann genug getan wurde. Ein geplanter Arbeitsablauf muss diese Grenzen vor Beginn des Laufs ausdrücklich festlegen.
Das verändert die Form einer guten Anweisung. „Verbessere dieses Repository“ überlässt es dem Agenten, Prioritäten zu erfinden. „Prüfe die seit dem letzten Tagesbericht eröffneten Issues, gruppiere zusammengehörige Meldungen und schlage vor, welche eine Maintainerantwort brauchen“ gibt ihm eine begrenzte Eingabe und eine erkennbare Ausgabe.
Der Unterschied betrifft den Betrieb. Eine nützliche Aufgabe braucht einen Auslöser, einen Geltungsbereich, Werkzeugberechtigungen, ein Ausgabeziel und eine Stoppbedingung. Sie braucht auch eine Person, die das Ergebnis liest. Die Berichtserstellung zu automatisieren, ohne den Leser zu bestimmen, kann eine vernachlässigte Issue-Warteschlange durch eine vernachlässigte Berichtswarteschlange ersetzen.
GitHubs am 2. November geprüfte Dokumentationsstartseite beschreibt konfigurierte Zeitpläne und Ereignisse sowie die Prüfung erzeugter Änderungen vor dem Merge. Agentic Workflows ergänzt konventionelle CI und CD: Es kann untersuchen und Vorschläge machen, während deterministische Prüfungen weiterhin die Verträge absichern, die sie bereits testen.
Unsere Einschätzung: Dies ist eine Wartungswarteschlange mit angeschlossenem Motor. Der Motor kann zwischen menschlichen Sitzungen Fortschritte machen; die Warteschlange braucht dennoch Prioritäten, klare Verantwortung und ein akzeptables Arbeitsvolumen.
Markdown hält Absicht fest, Actions liefert die Ausführungsmaschine
Agentic Workflows verwendet Markdown mit Konfigurations-Frontmatter. Der Compiler erzeugt Actions-YAML und platziert die Aufgabe, die Schlussfolgerungen erfordert, innerhalb vertrauter Repositoryautomatisierung, statt für jedes Team einen eigenen Orchestrierungsdienst zu schaffen.
Das hilft bei der Prüfung. Maintainer können die beabsichtigte Aufgabe in Prosa lesen und daneben die Ausführungskonfiguration untersuchen. Änderungen an der Aufgabe können denselben Pull-Request-Prozess durchlaufen wie Änderungen an einem Build-Ablauf. Das erzeugte Artefakt ist wichtig, weil es ausdrückt, was der Runner tatsächlich ausführen wird.
Eine Anweisung und ihre Ausführungskonfiguration können inhaltlich dennoch auseinanderlaufen. Ein Prompt, der eine Zusammenfassung verlangt, kann Werkzeuge mit Fähigkeiten für weitergehende Änderungen besitzen. Eine harmlos klingende Werkzeugberechtigung kann Material zugänglich machen, das die Aufgabe nicht benötigt. Prüfen Sie sowohl den genannten Zweck als auch die zu seiner Erfüllung gewährten Fähigkeiten.
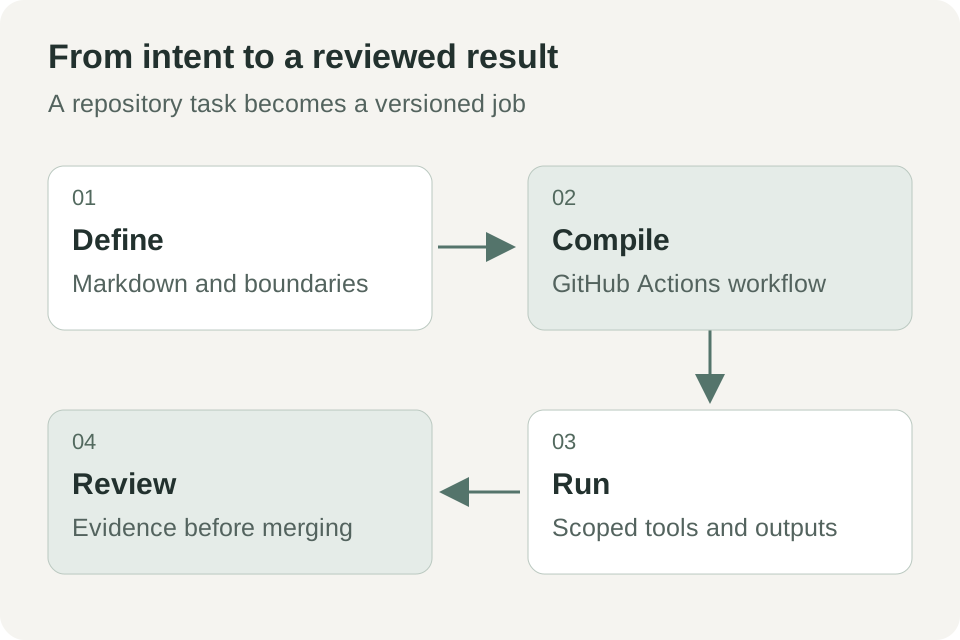 Eigene Erklärung nach GitHubs GA-Ankündigung und Dokumentation sicherer Ausgaben. Sie zeigt einen konzeptionellen Ablauf, keine konkrete Repositorykonfiguration.
GitHubs Ankündigung vom 28. Oktober erklärt, dass diese Abläufe bestehende Runnergruppen und Richtlinienbeschränkungen wiederverwenden. Für Teams, die Actions bereits kontrollieren, ist das ein bedeutsamer Integrationsvorteil. Es bedeutet auch, dass Repositoryverantwortliche die für Runnerzugriff, Secrets und Organisationsrichtlinien zuständigen Personen einbeziehen sollten, sobald der Ablauf sensible Projekte erreicht.
Tägliche Issuesichtung ist ein sinnvoller Einstieg
Betrachten wir ein beispielhaftes Open-Source-Repository, in dem Fehlermeldungen, Funktionswünsche und Supportfragen eingehen. Ein täglicher Ablauf gruppiert neue Issues, erkennt fehlende Angaben zur Reproduktion und erstellt eine Zusammenfassung für den Maintainer. Anfangs schließt er keine Issues und verändert ihren Status nicht.
Dies ist eine gute erste Aufgabe, weil die Ausgabe Zeit beim Zusammentragen von Kontext sparen kann und zugleich einfach zu prüfen bleibt. Jede Aussage sollte auf das zugehörige Quell-Issue verweisen. Ein vorgeschlagenes Duplikat sollte das gemeinsame Verhalten erklären, statt sich nur auf ähnliche Titel zu stützen.
Definieren Sie, wie weit der Agent Schlussfolgerungen ziehen darf. Ein Bericht wie „Diese beiden Issues scheinen zusammenzuhängen, weil beide nach der Token-Aktualisierung scheitern“ ist nützlich. Ein Bericht, der ohne Untersuchung relevanten Codes oder relevanter Protokolle die Ursache verkündet, erzeugt falsche Sicherheit. Der Ablauf sollte Beobachtung, Hypothese und vorgeschlagenen nächsten Schritt unterscheiden.
Definieren Sie auch, was der Ablauf weglassen sollte. Ein ereignisloser Tag kann ein kurzes Ergebnis ohne Änderungen statt eines ausführlichen Berichts liefern. Wiederholt ungelöste Issues können an derselben Stelle verknüpft bleiben, statt jeden Morgen erneut Aufmerksamkeit einzufordern. Auch für interne Automatisierung ist der Prüfaufwand eine Produktkennzahl.
GitHubs am 2. November geprüfte Ablaufbeispiele enthalten Muster für Repositorystatus und Issuesichtung. Betrachten Sie eine Vorlage als Ausgangspunkt: Ihre Labels, Antworterwartungen und Gemeinschaftsnormen bestimmen weiterhin, was gute Sichtung bedeutet.
CI-Diagnose sollte eine testbare Erklärung liefern
Eine zweite beispielhafte Aufgabe beginnt, wenn ein Build fehlschlägt. Statt einen Maintainer jedes Protokoll öffnen zu lassen, liest der Agent den fehlgeschlagenen Lauf und die relevante Änderung, erkennt den ersten bedeutsamen Fehler und schlägt eine gezielte Untersuchung vor. Er kann die Belege in einem Issue oder einer anderen konfigurierten Ausgabe verknüpfen.
Das Schlüsselwort ist bedeutsam. Ein fehlgeschlagener Abhängigkeitsdownload, eine fehlgeschlagene Zusicherung und ein erschöpfter Runner erfordern unterschiedliche Reaktionen. Ein Protokoll kann nach dem eigentlichen Problem Dutzende Folgefehler enthalten. Eine nützliche Diagnose zeigt auf das früheste relevante Signal und erklärt dessen Bedeutung.
Verlangen Sie, dass die Ausgabe zwischen dem Geschehen und seinem möglichen Grund unterscheidet. „Der Integrationstest überschritt beim Warten auf die Datenbank das Zeitlimit“ ist eine Beobachtung. „Eine gemeinsame Fixture könnte Zustand zwischen parallelen Workern weitergeben“ ist eine Hypothese, bis weitere Belege sie stützen. Ein vorgeschlagener Test- oder Reproduktionsbefehl macht diese Hypothese überprüfbar.
Erteilen Sie nicht sofort die Erlaubnis, die Anwendung umzuschreiben. Beginnen Sie mit Diagnose und Deduplizierung. Scheitern mehrere Läufe aus demselben Grund, aktualisieren Sie den bestehenden Nachverfolgungseintrag. Andernfalls kann die Automatisierung das Rauschen einer instabilen Prüfung vervielfachen.
GitHub zählt die Untersuchung von CI-Fehlern zu den Anwendungsfällen der allgemeinen Verfügbarkeit und stellt ein CI-Doctor-Beispiel in seiner offiziellen Galerie bereit. Zu bewerten ist, wie häufig die daraus entstehende Erklärung einem Maintainer bei seiner nächsten Entscheidung hilft, nicht wie viele Absätze der Agent schreibt.
Dokumentationspflege braucht eine benannte maßgebliche Quelle
In einem dritten Szenario ergänzt ein Repository einen Kommandozeilenschalter, doch die Anleitung zeigt noch die alte Syntax. Eine agentische Aufgabe kann die relevanten Änderungen untersuchen, mit der Dokumentation vergleichen und eine kleine Aktualisierung in einem Pull Request vorschlagen.
Diese Aufgabe braucht eine ausdrückliche Rangfolge maßgeblicher Quellen. Ist die --help-Ausgabe des Befehls maßgeblich? Wird ein Schema aus Code erzeugt? Beschreibt die öffentliche Anleitung absichtlich nur stabile Optionen? Ohne diese Regeln könnte ein Agent ein internes Detail in die Nutzerdokumentation kopieren oder ein veraltetes Beispiel erhalten, weil es in mehreren Dateien vorkommt.
Halten Sie die erste Ausgabe klein. Ein Schalter, ein Beispiel und eine Erklärung lassen sich leichter prüfen als eine umfassende Neufassung aller Seiten. Verlangen Sie Links zu dem Code oder der erzeugten Ausgabe, die die Änderung stützen, und eine Beschreibung jeder durchgeführten Validierung.
Dokumentation kann neben Informationen auch Anweisungen enthalten. Der Agent sollte gelesenes Material als Daten zur Aufgabe behandeln, sofern es nicht aus der autorisierten Ablaufkonfiguration stammt. Ein bösartiger Issue-Kommentar oder ein verändertes Beispiel kann versuchen, die Aufgabe umzulenken. Ein klarer Geltungsbereich und begrenzte Berechtigungen verringern die Folgen dieser Verwechslung; sie machen sie nicht unmöglich.
Die GA-Ankündigung vom 28. Oktober nennt Dokumentationsaktualisierungen und das Schreiben von Tests als unterstützte Anwendungen. Ob diese Anwendungen in Ihrem Repository nützlich sind, hängt davon ab, wie klar Sie akzeptable Änderungen und die für ihren Merge erforderlichen Belege definieren.
Lesende Standards begrenzen Macht, nicht den Wahrheitsgehalt
GitHub beschreibt mehrere Schutzschichten: standardmäßig reinen Lesezugriff, Ausführung in einer Sandbox, eine Firewall, validierte sichere Ausgaben und Bedrohungserkennung. Diese Kontrollen betreffen unterschiedliche Teile des Ausführungswegs. Daraus sollte keine Behauptung werden, die Schlussfolgerungen eines Agenten seien garantiert sicher oder richtig. GitHub, 28. Oktober 2026.
Die am 2. November geprüfte Referenz sicherer Ausgaben dokumentiert kontrollierte Ausgabetypen wie das Erstellen von Issues und Pull Requests. Die wichtige Entwurfsidee ist, das vorgeschlagene Ergebnis eines Agenten von dem privilegierten Schritt zu trennen, der eine erlaubte Operation anwendet.
Auch eine validierte Operation kann ein schlechtes Fazit transportieren. Ein Issue kann korrekt aufgebaut sein und dennoch die falsche Ursache diagnostizieren. Ein erlaubter Pull Request kann eine Regression einführen. Laufzeitgrenzen und technische Prüfung beantworten unterschiedliche Fragen, deshalb gehören beide in den Ablauf.
| Kontrolle oder Prüfung | Ihre Frage | Was Urteil braucht |
|---|---|---|
| Leserechte | Welche Informationen erreicht die Aufgabe? | Sind sie nötig und passend? |
| Sandbox und Netzwerkregeln | Welche Ausführung und Verbindungen sind möglich? | Sind erlaubte Fähigkeiten zu breit? |
| Sichere Ausgaben | Welche Änderungen dürfen definierte Wege anwenden? | Ist der Inhalt richtig und nützlich? |
| Tests und Maintainerprüfung | Erfüllt die Änderung den Repositoryvertrag? | Reichen Tests und Abnahmekriterien? |
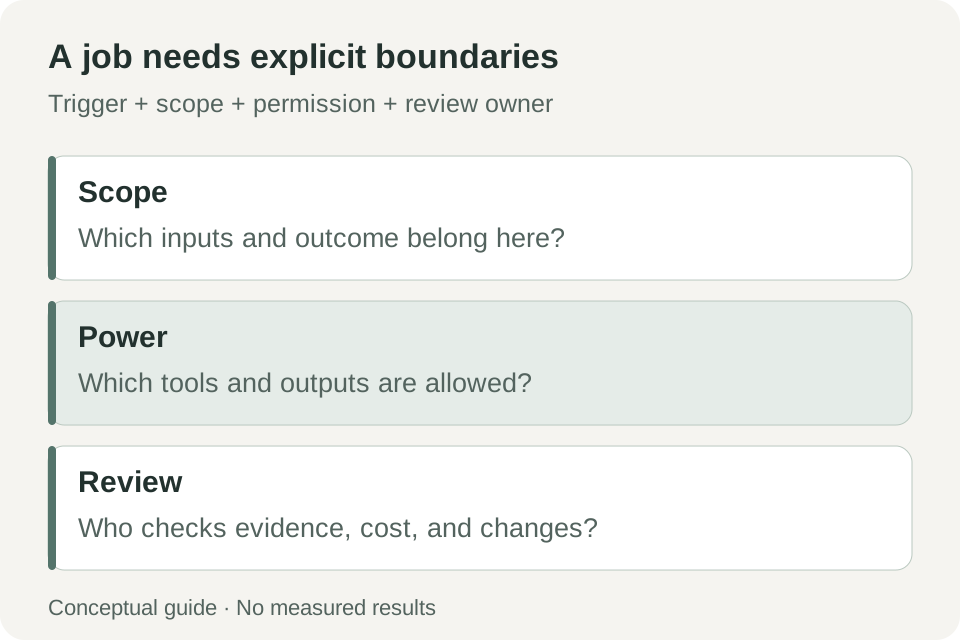 Eigene Einführungscheckliste. Die vier Fragen bewerten Repositoryaufgaben und zertifizieren keinen Agentenlauf als sicher.
Der erste Ablauf braucht sichtbaren Stopp und bescheidenes Budget
Der am 2. November geprüfte offizielle Schnellstart beginnt mit GitHub CLI, Schreibrecht im Repository, aktivierten Actions und KI-Konto. Dokumentiert sind Linux, macOS oder Windows mit WSL. Das Beispiel ist ein täglicher Repositorystatusbericht.
- Wählen Sie Repository und Verantwortlichen. Beginnen Sie mit vollständig prüfbaren Ausgaben und einfacher Deaktivierung. Bestimmen Sie Reaktion auf Rauschen oder Unerwartetes.
- Bestätigen Sie Konto und Actions-Zugang. Prüfen Sie
gh --versionundgh auth statussowie Engineanforderungen in der offiziellen Einrichtung. - Installieren Sie die CLI-Erweiterung. Dokumentiert ist
gh extension install github/gh-aw. - Fügen Sie das geführte Beispiel hinzu. Nutzen Sie im Repository
gh aw add-wizard githubnext/agentics/repo-status. Prüfen Sie Engine, Authentifizierung und Erstlaufwahl. - Prüfen Sie Quelle und generierten Ablauf. Kontrollieren Sie Markdown, Actions-Datei, Rechte, Ausgabearten, Zeitplan sowie Log- und Artefaktzugriff vor Annahme.
- Führen Sie einmal aus und lesen Sie alles. Vergleichen Sie Links und Aussagen mit dem Repository. Notieren Sie nützliche Befunde, Fehler, Kosten und Prüfzeit.
- Setzen Sie eine begrenzte Betriebsrichtlinie. Bestimmen Sie Zeitpunkt, Budget, Änderungsrechte sowie Deaktivierungs- und Revisionsbedingungen.
Verwenden Sie den vom Anbieter unterstützten Mechanismus für Zugangsdaten und die Secret-Kontrollen des Repositorys. Ein Ablauf benötigt keinen Token, der in seinen Markdowntext eingefügt wird. Sein Zugriff sollte zur Aufgabe und zu den bestehenden Richtlinien der Organisation passen.
Die GA-Ankündigung macht das Produkt auf github.com für die Tarife Free, Team und Enterprise verfügbar, verlangt für die standardmäßige Copilot-CLI-Engine jedoch eine Copilot-Lizenz. Die Tarifverfügbarkeit verspricht keine unbegrenzten kostenlosen Modellaufrufe oder Runnerzeit. Andere Engines haben eigene Einrichtungs- und Abrechnungsanforderungen. Quelle: GitHub.
Mehr Automation kann mehr Prüfung bedeuten
GitHubs GA-Veröffentlichung enthält verbesserte Budgetprognosen durch gh aw forecast, aktualisierte Auswahlmöglichkeiten für Ausführungs-Engines und Modellrouting. Diese Funktionen machen Kostenplanung praktikabler, doch eine Prognose bleibt eine Planungshilfe und ist weder eine Obergrenze noch die endgültige Rechnung. Details zur GA-Veröffentlichung.
Messen Sie bei einem Pilotversuch akzeptierte nützliche Ausgaben, die für ihre Prüfung aufgewendete Zeit, Duplikatrauschen und falsche Aussagen. Erfassen Sie die Gesamtläufe als Kontext, nicht als Erfolgskriterium. Zehn hilfreiche Berichte können wertvoller sein als hundert autonome Versuche, die Nacharbeit erfordern.
Ein Arbeitsablauf benötigt auch Pflege, wenn sich das Repository verändert. Labels werden umbenannt, Build-Befehle verschoben und Veröffentlichungsprozesse weiterentwickelt. Weil die Aufgabe versioniert ist, lassen sich diese Änderungen bewusst prüfen. Klar zugewiesene Verantwortung verhindert, dass eine einst nützliche Automatisierung zu einer dauerhaften Quelle veralteter Ratschläge wird.
Eine Ablaufänderung ähnelt einem geänderten Teamauftrag
Eine nützliche Einführungsregel ist, Änderungen der Verantwortung ausdrücklich zu prüfen. Wird aus einer täglichen Zusammenfassung automatische Label-Vergabe, erweitert das die Wirkung des Ablaufs auf das Repository. Wird aus einer Diagnose eine vorgeschlagene Codeänderung, wächst sie erneut. Jeder Schritt sollte einen konkreten Grund, einen Prüfverantwortlichen und Belege aus dem vorherigen Umfang haben.
Testen Sie diese Änderungen anhand einiger bekannter Situationen im Repository. Nehmen Sie einen ereignislosen Tag, ein Issue mit unvollständigen Informationen, einen wiederkehrenden CI-Fehler und eine Aufgabe auf, die der Agent nicht abschließen kann. Im letzten Fall sollte die erwartete Ausgabe fehlende Belege oder Zugriffsrechte benennen und an der passenden Grenze stoppen. Eine selbstsichere Erfindung ist schlechter als ein klares unvollständiges Ergebnis.
Planen Sie auch die Wiederherstellung. Wenn ein Ablauf falsche Issues eröffnet oder eine ungeeignete Änderung vorschlägt, sollte das Team wissen, wie es künftige Läufe stoppt und die Ausgaben der betroffenen Konfiguration identifiziert. Versionshistorie und Ausführungsaufzeichnungen sind wertvoll, weil sie Verhalten mit einem bestimmten Satz von Anweisungen und Berechtigungen verbinden.
Dies ist auch ein Grund, nicht viele Vorlagen gleichzeitig zu aktivieren. Bei einer Aufgabe können Maintainer Nutzen und Belastung erkennen. Bei mehreren überlappenden Aufgaben wird dasselbe Issue womöglich zusammengefasst, neu beschriftet, diagnostiziert und umgeschrieben, bevor jemand entschieden hat, welcher Eingriff nützlich ist. Erweitern Sie auf Grundlage nachgewiesenen Werts statt verfügbarer Automatisierungsplätze.
Repositoryautomation verdient Vertrauen durch klarere nächste Entscheidungen
Agentic Workflows macht eine wiederkehrende Denkaufgabe zu einer Repositoryressource: etwas mit Konfiguration, Historie, Ausführungsaufzeichnungen und einem Verantwortlichen. Das ist ein nützlicher Schritt über die wiederholte Bitte an einen Assistenten hinaus, dieselbe Warteschlange zu untersuchen.
Der beste erste Ablauf ist einer, dessen Ausgabe Sie morgen früh beurteilen können. Verweist er auf die richtigen Belege, hält seinen Geltungsbereich ein und hinterlässt eine kleine, konkrete Entscheidung für einen Maintainer, hat er nützliche Arbeit geleistet. Umfassendere Berechtigungen können warten, bis dieses Muster verlässlich ist.
Quellen
- GitHub: Agentic Workflows allgemein verfügbar, 28. Oktober 2026.
- Dokumentation und Beispiele von GitHub Agentic Workflows, geprüft am 2. November 2026.
- Offizieller Schnellstart, geprüft am 2. November 2026.
- Referenz sicherer Ausgaben, geprüft am 2. November 2026.
- Projektveröffentlichungen für versionsbezogene Änderungen; das GA-Datum vom 28. Oktober unterscheidet sich von Paketveröffentlichungen.
Verbinden Sie Ihre Prüfung mit ihrer Quelle
Telli.sh ist eine Möglichkeit, autorisiertes Quellenmaterial und die Notizen hinter einer technischen Entscheidung aufzubewahren. Notizbereich anlegen.