Windows хочет стать операционной системой для ИИ-агентов
Гибридный план Microsoft разделяет локальный контекст, маршрутизацию моделей и изоляцию агентов. Что уже доступно, что пока в предварительной версии и как оценить более безопасную конфигурацию Windows.
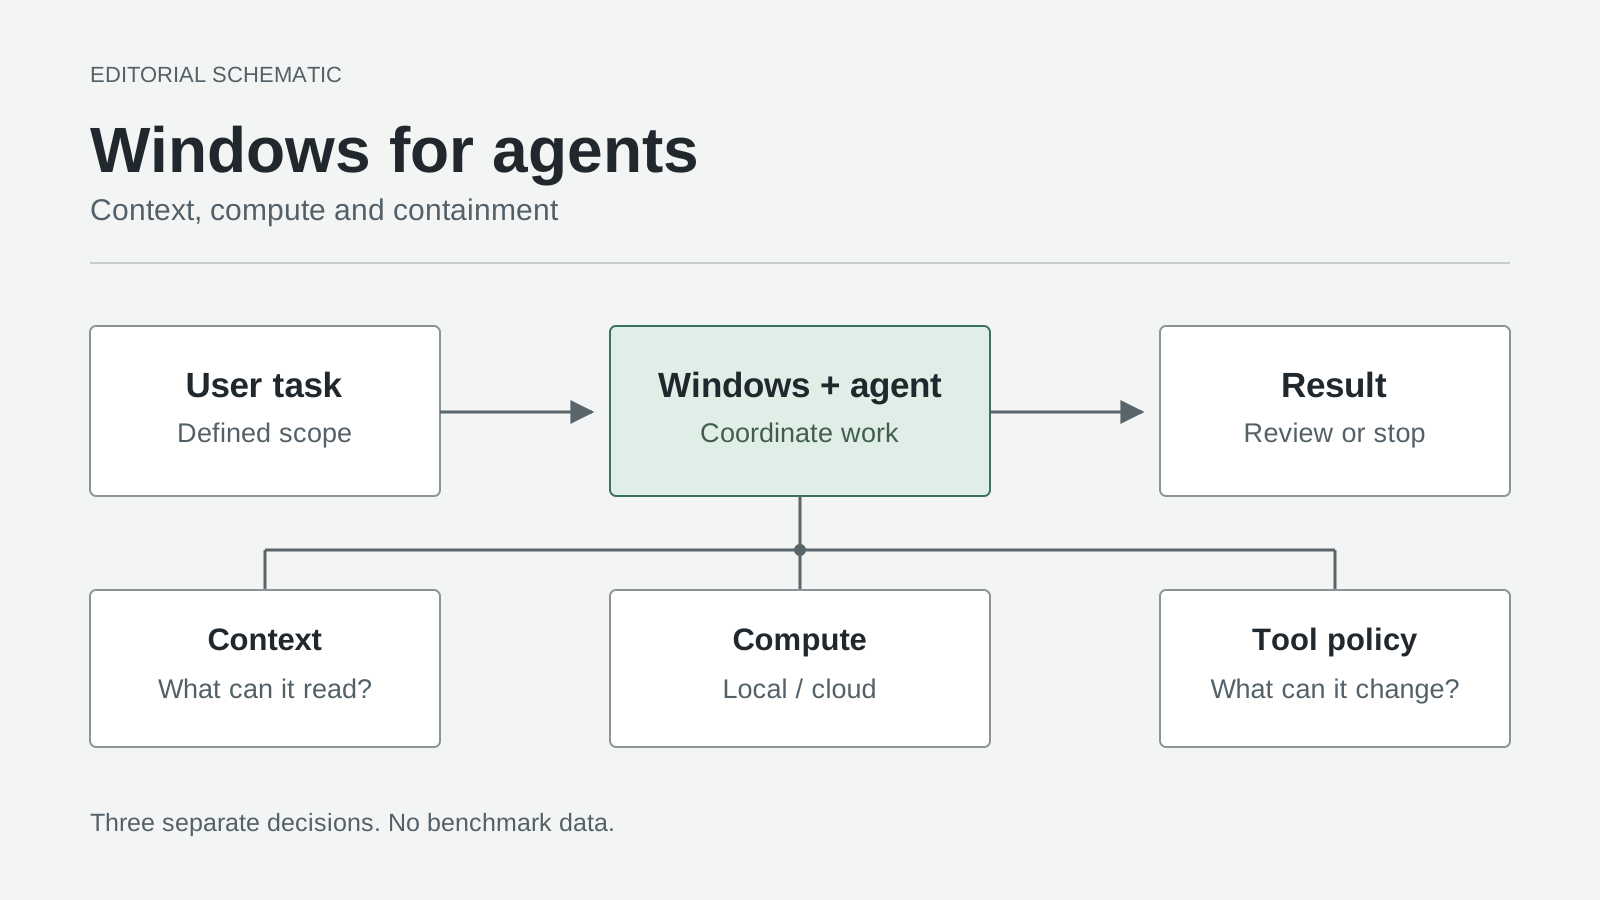
Оригинальная редакционная схема, а не официальный снимок экрана и не результат измерений. Доступ к контексту, размещение инференса и разрешения на выполнение — разные решения.
Ассистенту, который отвечает на вопрос, нужна беседа. Агенту, который перестраивает проект, требуется нечто более серьёзное: доступ к вашему компьютеру.
Анонс Windows от Microsoft от 7 октября 2026 года превращает это различие в платформенную стратегию. Windows хочет координировать агентов, локальные модели и облачные службы, а не просто предоставить ещё одно место для чат-бота.
Наш вывод: главное изменение — в том, как теперь определяется роль операционной системы. Полезная платформа для агентов должна решать, где выполняется работа, предоставлять нужный контекст и ограничивать то, к чему может обращаться созданный код. Понимание этих решений даёт более полезный список вопросов для покупки и настройки, чем обещание, что ПК просто «готов к ИИ».
У дорожной карты несколько сроков, а не одна дата запуска
По состоянию на 16 октября эти анонсы имеют разный статус доступности:
| Компонент | Заявленный статус | Что это означает для пользователя |
|---|---|---|
| Microsoft Execution Containers, или MXC | Общедоступно в Windows 11 | Основа для изоляции уже существует; агент и хост должны поддерживать нужную конфигурацию. |
| Локальная для Windows маршрутизация GitHub HydraFusion | Экспериментальная предварительная версия запланирована на конец октября | Это дата в дорожной карте, а не функция, которую можно считать уже включённой. |
| Более широкие гибридные возможности Copilot на ПК Copilot+ | Начало распространения ожидается в ближайшие месяцы | Наличие подходящего оборудования не означает, что весь сценарий доступен уже сегодня. |
| Новая интеграция Windows ML с llama.cpp | Экспериментальная функция для разработчиков | Это путь разработки, а не заявление о готовности к промышленной эксплуатации. |
Сроки приведены в дорожной карте Windows от 7 октября; технические уровни объясняются в отдельном анонсе MXC для разработчиков и инженерной статье о Windows ML.
Это различие важно учитывать до покупки или развёртывания. Агент может получить более безопасную среду выполнения, не получив локальный инференс. Модель может работать локально, но без обещанной автоматической маршрутизации. Ни то ни другое не доказывает, что конкретная потребительская функция уже появилась на определённом устройстве, рынке или канале обновлений.
«Локально» означает три разных отношения с вашим ПК
Microsoft строит будущую версию Copilot вокруг контекста с устройства, действий на устройстве и моделей на устройстве; разрешения играют ключевую роль в первых двух категориях. Эти возможности связаны, но не взаимозаменяемы. Дорожная карта Windows, 7 октября 2026 года
Контекст — это то, что агент может прочитать. Представьте предложение, разрозненное между черновиком, электронной таблицей и папкой справочных PDF-файлов. Нужный контекст — это выбор материалов для предложения, а не предположение, что весь домашний каталог можно читать по умолчанию. Недавняя активность помогает найти документ, но не должна превращать каждый недавно открытый файл в разрешённый источник данных.
Действия — это то, что агент может изменить. Предложить структуру папок — не то же самое, что переместить оригиналы. Подготовить письмо — не то же самое, что отправить его. Хороший интерфейс должен явно показывать эти переходы, даже если одна и та же модель умеет выполнять обе задачи.
Модели определяют, где происходит инференс. Модель, работающая локально, может интерпретировать запрос, генерировать текст или предлагать вызов инструмента, не отправляя именно этот запрос на инференс облачной модели. Но для выполнения предложения всё равно нужен инструмент, которому нужны соответствующие разрешения.
Считайте это тремя переключателями, а не одним переключателем приватности. Конфигурация может читать локальные файлы, просить облачную модель рассуждать над выбранными фрагментами и локально выполнять ограниченное действие. Поведение понятно, только если видны все три решения.
HydraFusion выбирает вычислительные ресурсы, но не политику конфиденциальности
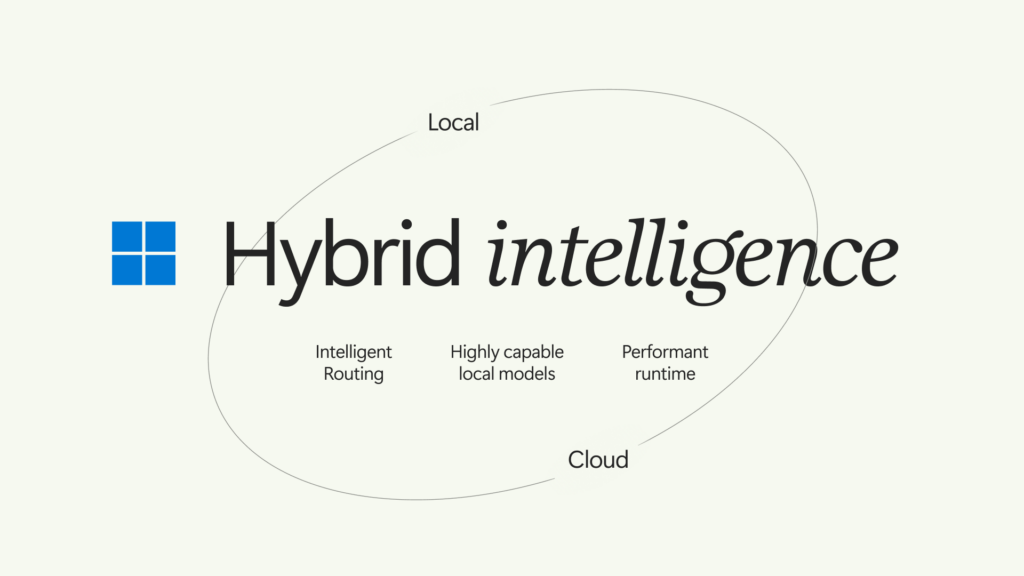
Концептуальная схема Microsoft о гибридном интеллекте Windows: маршрутизация связывает локальную и облачную обработку, локальные модели и среду выполнения. Источник: Microsoft News Center, 8 октября 2026 года. Copyright Microsoft. Used with permission from Microsoft. Концептуальная схема, не снимок экрана продукта и не результат измерений.
В техническом объяснении Command Line от 7 октября Microsoft описывает два планируемых подхода: оркестрацию Auto между локальными и облачными моделями либо явный выбор локальной модели или совместимой конечной точки. Там также прямо разделены выбор модели, инференс и выполнение инструментов.
Практическое сравнение посвящено контролю, а не состязанию, где один режим всегда побеждает. Ниже — критерии нашей оценки:
| Подход | Когда полезен | Какой вопрос нужно решить заранее |
|---|---|---|
| GitHub Copilot Auto с гибридной маршрутизацией | Нужно, чтобы оркестратор распределял меняющуюся задачу между вариантами вычислений | Какой контент может попасть к облачному провайдеру во время этого сеанса? |
| Явный выбор локальной модели | Нужны известная модель и конечная точка инференса | К каким ещё службам всё ещё могут обращаться приложение и его инструменты? |
| Явный выбор облачной модели | Вы намеренно выбираете удалённый инференс для задачи | Какие входные данные разрешено передавать этому провайдеру и этой учётной записи? |
Представьте гипотетическую задачу по сопровождению кода. Короткое изменение форматирования и незнакомая архитектурная проблема не обязательно требуют одинаковых вычислительных ресурсов. Маршрутизация упрощает такое различие. Но она не может решить, что внутренний проектный документ разрешено обрабатывать извне, только потому что удалённая модель справилась бы быстрее.
В этом и состоит ловушка приватности в гибридном подходе: более удачное размещение вычислений не означает автоматически более удачную авторизацию. Загрузки пакетов, удалённые инструменты, телеметрия приложений и облачные интеграции требуют отдельной проверки. Даже агент, использующий только локальный инференс, может передавать данные через разрешённый сетевой инструмент.
И наоборот, тщательно одобренный облачный запрос может сочетаться со строго ограниченной локальной рабочей папкой. Конфиденциальность зависит от фактического пути данных и политики, а не только от расположения модели.
Официальное видео Windows «GitHub Copilot on Windows», встроенное в анонс от 7 октября, показывает контекст демонстрации продукта. Это демонстрация поставщика задуманного сценария, а не гарантия того, что он доступен в вашей установке.
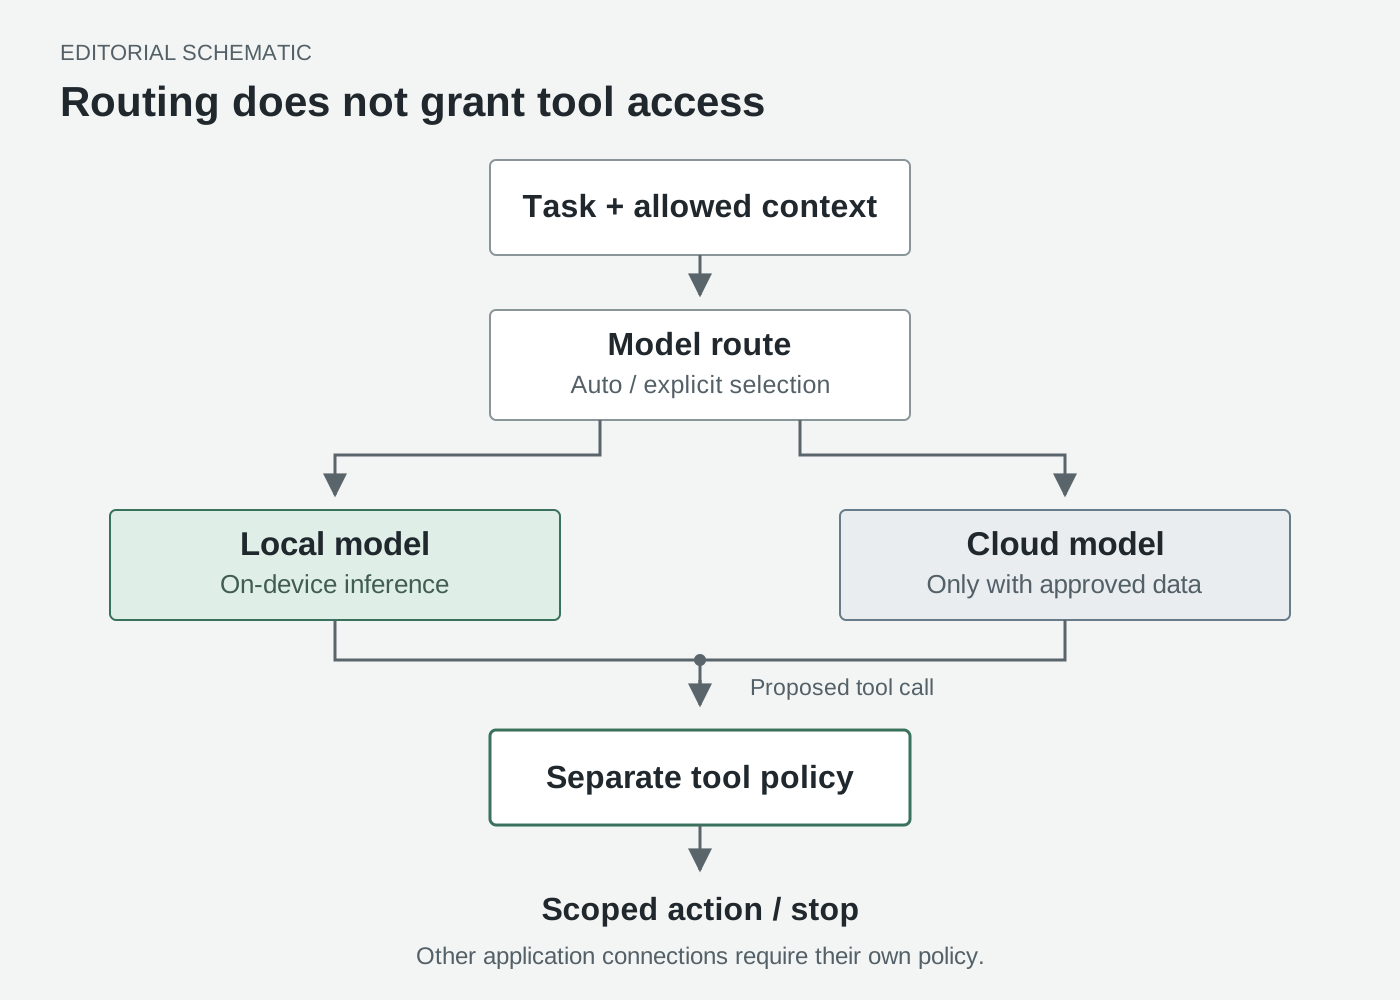
Оригинальная редакционная схема. Маршрут инференса и решение о доступе инструментов независимы. Она иллюстрирует разделение из технического объяснения Microsoft от 7 октября, а не трассировку реализации.
Windows ML упрощает выбор модели, но не отменяет ограничения оборудования
Среда выполнения важна, потому что приложению-агенту не следует самостоятельно реализовывать загрузчик каждой модели. В публикации Windows ML от 7 октября Microsoft представляет экспериментальную поддержку GGUF через llama.cpp наряду с рабочими процессами ONNX, а также API генерации текста и распознавания речи. Там же описана локальная конечная точка, совместимая с OpenAI, для прототипирования.
Это строительные блоки для разработчиков, а не полноценная система разрешений агента.
В документации Windows ML Runtime, обновлённой 7 октября 2026 года, указано важное ограничение совместимости: для этой версии проверены бэкенды llama.cpp на CPU и CUDA. Наличие в более широкой терминологии среды CPU, GPU и NPU не означает, что каждая модель GGUF работает на каждом NPU. Новый Runtime API экспериментальный, не поддерживается для промышленного использования и доступен на C++ и Python, но не на C#.
Упаковка модели — отдельная ответственность. В документации Text Generation API, обновлённой 9 октября 2026 года, сказано, что модель предоставляет приложение; Windows не включает модель для этого API. GGUF содержит токенизатор, тогда как документированный путь ONNX требует подходящего контракта модели и источника токенизатора.
Разработчику нужно проверять вместе архитектуру, формат модели, версию среды выполнения и бэкенд исполнения. Одного расширения файла недостаточно, чтобы гарантировать совместимость.
Память — такая же конкретная величина. По данным Microsoft, квантованная модель MAI Code 1.1 Flash размером 53 GB использовала до 75.5 GB памяти при контексте 256K на Surface Laptop Ultra; это измерения Microsoft, а не наши тесты. В технической статье от 7 октября объясняется дополнительная потребность в памяти для среды выполнения и кэша контекста.
Поэтому при покупке стоит спрашивать не только «Загрузится ли модель?». Уточните, останется ли после полноценной задачи достаточно ресурсов для редактора, браузера, результатов инструментов и других приложений. Демонстрация с коротким запросом и продолжительная отладка — разные нагрузки. Более высокая скорость генерации токенов полезна лишь тогда, когда результат корректен и компьютером по-прежнему можно пользоваться.
MXC ограничивает последствия, но не читает мысли модели
В объяснении MXC для разработчиков от 7 октября 2026 года Microsoft помещает политику вне контроля рабочей нагрузки. Разработчик или организация определяет ресурсы, а среда изоляции обеспечивает заданную границу.
Это не то же самое, что убеждать модель вести себя правильно. Инструкция может попросить агента не редактировать файл конфигурации. Принудительно заданное разрешение только на чтение может помешать изменить файл, даже если агент предложит такую правку. Ни один подход не делает рассуждения модели безошибочными, но второй ограничивает последствия неверного решения.
В документации репозитория и SDK MXC, просмотренной 16 октября 2026 года, описан SDK, встроенный в приложение, с версионируемыми запросами и несколькими бэкендами изоляции. MXC — не универсальный переключатель защиты, который автоматически оборачивает каждого агента, установленного в Windows.
Различие яснее в сценарии проверки файлов. Дайте агенту доступ только для чтения к копиям исходных материалов, разрешите запись в отдельный временный каталог и закройте доступ к несвязанным личным папкам. Успешное резюме должно появиться в выходном каталоге. Попытка перезаписать источник должна завершиться отказом. Второй результат — часть успеха, а не помеха, которую нужно устранить.
Сетевой доступ требует отдельной проверки. В руководстве по сети ProcessContainer, просмотренном 16 октября 2026 года, различаются правила прямящего исходящего трафика, настройки прокси и обеспечение ограничений, зависящее от бэкенда. Доступ к loopback-интерфейсу хоста — отдельный аспект. «Нет интернета» не должно означать «все локальные службы безопасны».
Границы также зависят от места выполнения инструмента. В документации GitHub о политике файловой системы, просмотренной 16 октября 2026 года, процессы оболочки в песочнице ОС отделены от встроенных файловых инструментов, которые проверяет агентский механизм; удалённые серверы MCP находятся за пределами локальной песочницы процессов. Уточните, какие операции защищены средствами ОС, а какие зависят от проверок приложения.
Официальное видео «Windows secure platform for agents» с канала Windows, встроенное в анонс от 7 октября, демонстрирует изоляцию. Операционный вопрос остаётся прежним: действительно ли выбранный путь инструмента находится внутри нужной границы?
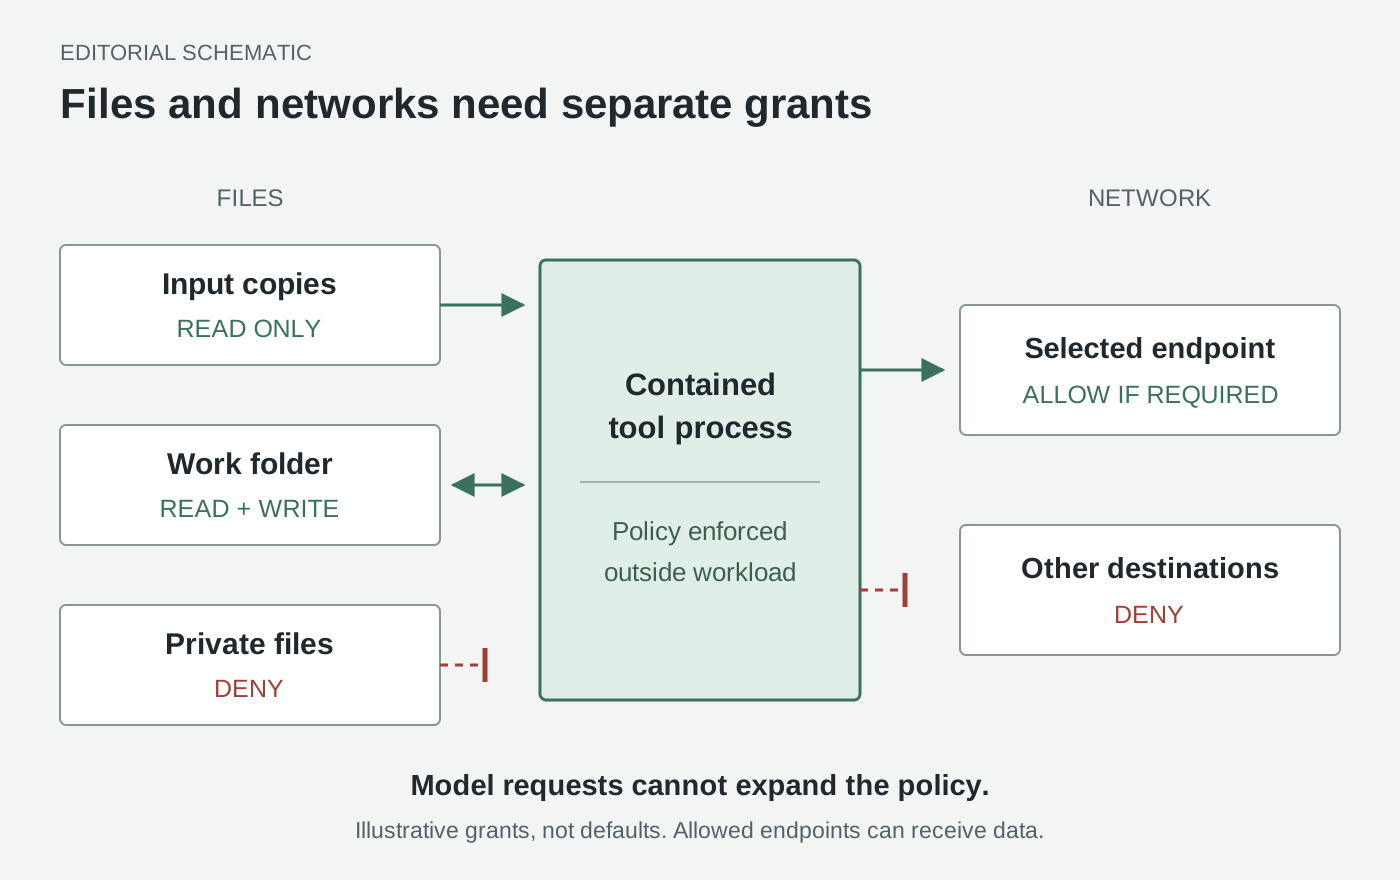
Оригинальная редакционная схема предлагаемой политики минимальных привилегий, а не экран настроек Windows. Разрешённые ресурсы приведены для примера и не являются значениями по умолчанию. Разрешённая конечная точка может быть местом назначения данных; см. справочник по сетям MXC.
Начните с ограниченной задачи, а не с личного ассистента без присмотра
Ниже два иллюстративных сценария, а не результаты практических испытаний.
Проверяющий документы сопоставляет материалы, не изменяя доказательства. Скопируйте три общедоступных примера документов во входную папку. Попросите составить таблицу противоречивых дат, отсутствующих определений и вопросов без ответа, указав имена файлов и подтверждающие фрагменты. Назначьте отдельную папку для результатов и оставьте входные файлы доступными только для чтения. Для начала не отправляйте электронную почту, не подключайте общий диск и не включайте канал обмена сообщениями.
Ценность не в автономном управлении документами. Ценность — в проверяемом артефакте, связь которого с источниками ясна. Прежде чем разрешать более широкую интеграцию, можно проверить, действительно ли существует обнаруженное противоречие. Модель, которая пишет убедительно, но не может указать на нужный фрагмент, задачу не выполнила.
Ассистент по коду готовит исправление в отдельной временной копии. Выберите небольшой тестовый проект без учётных данных. Попросите внести одно изменение поведения и добавить тест, различающий прежнее поведение и требуемое. Не включайте в разрешённую область конфигурацию развёртывания и личные каталоги. Разрешайте доступ к пакетам, только если он нужен именно этой задаче.
Оценивайте вместе разницу в коде, результаты тестов и поведение границ доступа. Успешный тест не оправдывает изменение производственной настройки. Отказ в доступе не оправдывает отключение изоляции. Если заблокирована нужная зависимость, оператору следует принять узкое решение о разрешении, после чего выполнить ещё один ограниченный запуск.
Такие задачи дают больше пользы, чем расплывчатая инструкция «помогай во всём». У каждой есть видимый вход, проверяемый результат и ясная точка остановки. Ни одной не требуется постоянное приглашение в вашу цифровую жизнь.
Проверьте совместимость, прежде чем следовать инструкции по настройке
Используйте поэтапную проверку совместимости. Гибридная дорожная карта охватывает несколько продуктов и состояний предварительного доступа, поэтому одной команды установки, которая обеспечит весь сценарий, нет.
-
Сопоставьте выпуск и сборку Windows с бэкендом изоляции. Откройте «Параметры», «Система», «О системе» и запишите сборку ОС. В таблице поддержки ОС для MXC, просмотренной 16 октября 2026 года, для изоляции процессов в Windows 11 24H2 указана версия 26100.9278, а для изоляции сеанса — 26100.9550. Для других выпусков указаны собственные значения. Не применяйте номер сборки из другой ветки выпуска.
-
Проверяйте требования приложения, а не только совместимость SDK. В руководстве GitHub по локальной песочнице, просмотренном 16 октября 2026 года, требуются Windows 11 25H2 с KB5124010 или новее либо 26H1 с KB5124006 или новее, а также поддержка BaseContainer. Это более узкие требования, чем матрица SDK MXC. Отдельно проверьте версию и канал выпуска установленного агента: гибридный анонс не устанавливает универсальную минимальную версию клиента для будущей локальной маршрутизации.
-
Выберите поддерживаемый путь модели до загрузки большой модели. Проверьте архитектуру Windows, доступную память и документированный бэкенд. Для поддерживаемых сценариев экспериментального API используйте руководство Windows ML Runtime и руководство Text Generation, просмотренные 16 октября 2026 года. Не переводите производственное приложение на неподдерживаемый путь только потому, что появилась предварительная версия.
-
Поручите поддерживаемому установщику подготовить хост. Для интеграции SDK изучите справочник MXC по подготовке хоста, просмотренный 16 октября 2026 года. Для некоторых уровней совместимости нужен отдельный инструмент подготовки с повышенными правами; это не повод запускать самого агента от имени администратора. Попросите установщик или администратора выполнить конкретное документированное требование, а не менять системные разрешения наугад.
-
Задайте небольшую политику и проверьте как разрешение, так и отказ. Начните с копий общедоступных входных данных, отдельной временной папки для записи и минимально необходимого подключения. В поддерживаемой установке Copilot CLI в справочнике настроек GitHub, просмотренном 16 октября 2026 года, команда
/sandbox configуказана как способ проверить конфигурацию. Убедитесь, что нужный результат можно создать, а файл вне разрешённой области нельзя изменить. Сетевую политику процесса инструмента проверяйте отдельно от соединения приложения-агента с моделью. -
Разбирайте отказ в доступе, не превращая его в разрешение. В справочнике MXC по режиму обучения, просмотренном 16 октября 2026 года, диагностика с отказом и записью события отделена от разрешительного аудита. Последний ослабляет изоляцию; это не более безопасная среда выполнения для недоверенной работы. Не отключайте принудительное применение политики, изучите заблокированный ресурс и разрешайте только то, что действительно нужно задаче.
Критерий приёмки легко сформулировать, даже если детали реализации различаются: агент выполняет разрешённую задачу, не может изменить защищённый входной файл и не может связаться с адресом, исключённым действующей политикой. Полная проверка также охватывает соединения приложения за пределами границы инструмента. Сохраните версию и политику вместе с результатом, чтобы при следующем обновлении можно было повторить ту же проверку.
Нативный шлюз OpenClaw меняет установку, но не полномочия
В обсуждении мини-ПК от 7 октября Microsoft также анонсировала нативный шлюз Windows и интеграцию MXC с OpenClaw. Официальное видео «New Get Started experience for agents on Windows» показывает контекст запуска, представленный в анонсе.
Для реальной установки используйте документацию OpenClaw для Windows, просмотренную 16 октября 2026 года, а не трактуйте слово «нативный» как обещание для каждого компонента. В ней отдельно рассматриваются Windows Hub, настройка шлюза WSL под управлением приложения, другие варианты для рабочего стола и нативный путь CLI/шлюза Windows. Выберите один документированный вариант и проверьте его требования.
У постоянно включённого компьютера возникает ещё один вопрос: кто может им управлять? В руководстве по безопасности OpenClaw, просмотренном 16 октября 2026 года, для каждого шлюза определяется одна доверенная граница, но не создаётся изоляция между враждебно настроенными пользователями в многопользовательской среде. Удобный установщик не решает вопросы авторизации каналов, области действия учётных данных и сетевой доступности. Эти решения следует принимать отдельно от проверки, успешно ли запускается шлюз.
Главное: операционная система должна делать делегирование проверяемым
Важнее уже не только то, какой ассистент лучше отвечает. Важно, какая среда делает порученную работу понятной: что прочитал агент, где произошёл инференс, что мог изменить инструмент и почему заблокированное действие осталось заблокированным.
Windows формирует уровни для этого соревнования. Оценивайте их по отдельности. Локальные вычисления — вариант размещения. Гибридная маршрутизация — вариант оркестрации. Изоляция обеспечивает принудительно соблюдаемое ограничение лишь для тех операций, которые она действительно охватывает. Надёжная платформа агентов должна предоставлять все три возможности, не подменяя одну другой.
Источники
- Windows: Building Windows for hybrid intelligence, 7 октября 2026 года — дорожная карта и ссылки на официальные демонстрации.
- Блог разработчиков Windows: изоляция на основе политик MXC, 7 октября 2026 года — ответственность платформы и границы изоляции.
- Command Line: локальные модели и изолированные инструменты, 7 октября 2026 года — варианты маршрутизации, заявленные показатели памяти и различия между границами инструментов.
- Инженерное обновление Windows ML, 7 октября 2026 года — экспериментальная интеграция llama.cpp; технические ссылки по настройке размещены рядом с соответствующими шагами выше.
Сохраняйте обсуждение вместе со ссылками на источники
Если вы хотите собирать материалы об ИИ и собственные заметки по обзорам, Telli.sh может стать одним из вариантов рабочего пространства. Создать заметку об исследовании.