Satu perintah instalasi dan satu token bot: menyiapkan OpenClaw 2.0 kalau kamu belum pernah menjalankan agen
Panduan instalasi OpenClaw 2.0 untuk pemula yang diverifikasi langkah demi langkah: versi Node yang dibutuhkan, tiga cara memberi model kepada agen beserta biayanya, onboarding terpandu enam langkah yang hadir di v2026.8.1, pemasangan Telegram dalam empat langkah, tiga tugas pertama berukuran pas, izin hari pertama yang menjaga radius dampak tetap kecil, dan lima kegagalan yang benar-benar dialami instalasi baru.
Angka-angka resmi soal instalasi OpenClaw terdengar biasa saja, dan itu justru bagus. Skrip instalasi butuh 2 sampai 5 menit. Onboarding QuickStart butuh "beberapa menit". Setelah itu kamu mengetik openclaw dashboard, satu tab browser terbuka, kamu mengirim pesan, dan sesuatu menjawab.
Jadi bagian sulitnya bukan instalasi. Bagian sulitnya adalah minggu setelahnya: memutuskan apa saja yang boleh disentuh benda ini, apa yang pantas diminta darinya, dan apa yang harus dilakukan saat ia diam saja sementara kamu tidak tahu kenapa.
Panduan ini adalah pasangan praktis dari bacaan kami tentang apa yang sebenarnya diubah rilis 2.0. Di sini tidak ada analisis, hanya prosedur: apa yang perlu disiapkan, perintah yang persis, apa saja yang ditanyakan onboarding terpandu baru dan dalam urutan apa, cara menyambungkannya ke Telegram, tiga tugas pertama berukuran pas, izin yang harus disetel di hari pertama, dan lima kegagalan yang benar-benar dialami instalasi baru. Setiap perintah di bawah diambil dari dokumentasi resmi OpenClaw, diakses 1 September 2026. Di titik yang tidak disinggung dokumentasi, panduan ini mengatakannya terus terang alih-alih menebak.
Ringkasnya:
- Kamu butuh Node.js 22.22.3+, 24.15+, atau 25.9+ (Node 26 direkomendasikan) dan satu sumber AI: login Claude atau ChatGPT yang sudah kamu punya, sebuah kunci API, atau model lokal.
- Jalur pemula cukup satu baris —
curl -fsSL https://openclaw.ai/install.sh | bash— yang memasang Node bila belum ada dan langsung membuka onboarding.- Onboarding terpandu di 2.0 lebih dulu mencoba memakai ulang akses AI yang sudah kamu miliki, dan tidak menyimpan rute model apa pun sebelum sebuah completion sungguhan berhasil. Perubahan tunggal itu menghapus cara paling umum instalasi lama gagal diam-diam.
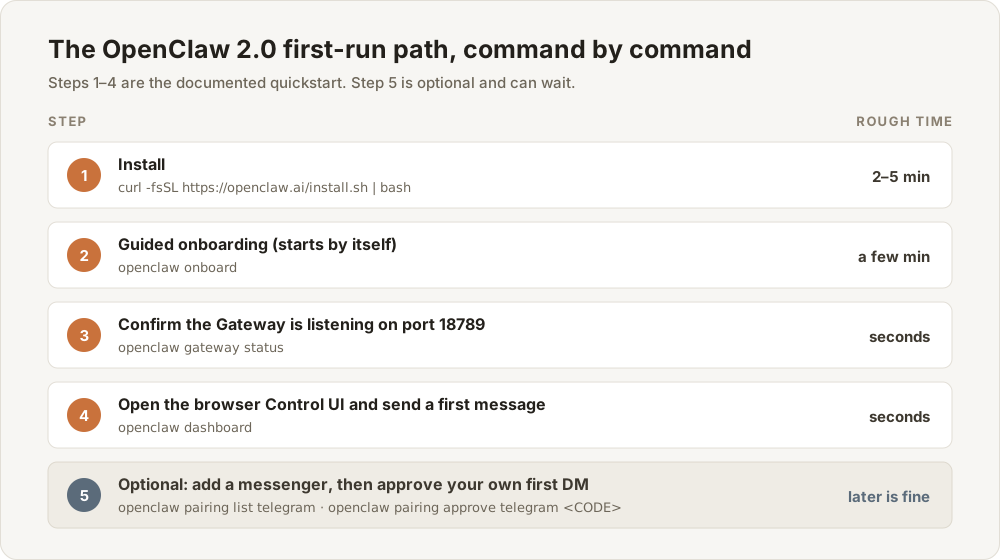
Langkah 1 sampai 4 adalah quickstart yang tercantum di dokumentasi. Sumber: OpenClaw "Getting started" dan "Install", diakses 1 September 2026.
Yang perlu disiapkan sebelum mengetik apa pun
Tiga prasyarat, dan hanya satu yang menuntut keputusan.
Node.js yang didukung. Halaman instalasi mencantumkan Node 22.22.3+, 24.15+, atau 25.9+, dengan Node 26 sebagai rekomendasi. Cek punyamu dengan node --version. Kalau Node belum ada sama sekali, pemasang akan menyediakannya — Node 26 di macOS, Node 24 LTS di Linux.
Mesin yang tetap terjaga. macOS, Linux, dan Windows semuanya jalan. Dokumentasi menyebut trade-off-nya secara terbuka: laptop adalah pilihan dengan gesekan paling kecil dan memberi agen akses langsung ke berkas lokal serta jendela browser yang terlihat, tetapi mode tidur, koneksi putus, dan pembaruan sistem sama-sama memutusnya. Server kecil selalu menyala tetapi tanpa layar. Minimum VPS yang didokumentasikan adalah 1 vCPU, RAM 1 GB, dan disk sekitar 500 MB, dengan rekomendasi 2 GB ke atas agar lega. Raspberry Pi 4 dengan 4 GB sudah cukup, karena Pi hanya menjalankan gateway sedangkan modelnya dipanggil lewat jaringan.
Mulailah dari laptop yang sudah kamu punya. Nanti kamu bisa memindahkan semuanya dengan menyalin dua direktori, dan migrasi itu ada di dokumentasi.
Sumber AI. Di sinilah keputusannya. OpenClaw tidak membawa model; ia menyambung ke sebuah model.
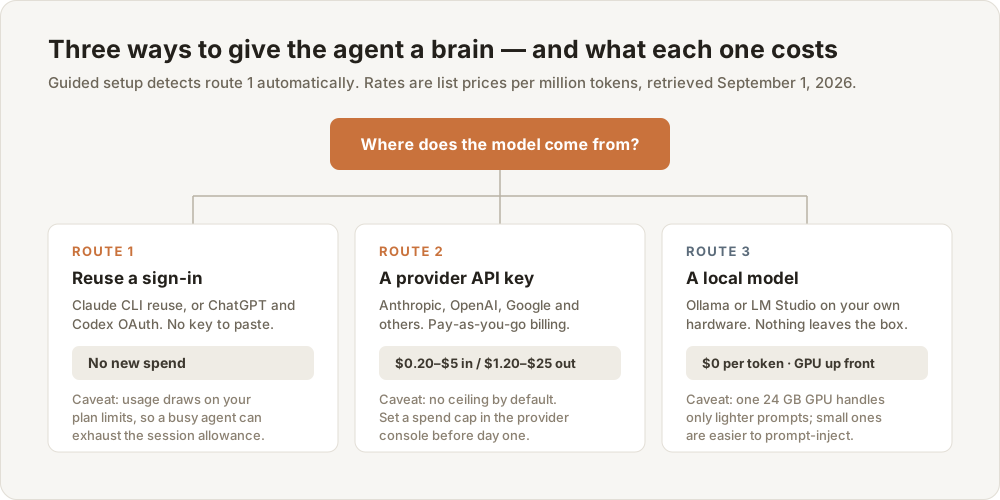
Penyiapan terpandu mendeteksi rute 1 secara otomatis. Harga adalah daftar harga penyedia, diakses 1 September 2026.
| Sumber model | Biaya | Cocok untuk | Jebakannya |
|---|---|---|---|
| Langganan Claude yang sudah ada (Pro, Max, Team, Enterprise) | Tidak ada pengeluaran baru | Orang yang memang sudah membayar Anthropic tiap bulan | OpenClaw memakai ulang login Claude CLI-mu. Saat ini Anthropic memperlakukan jalur itu sebagai pemakaian di dalam batas paketmu, bukan jatah terpisah, jadi agen yang cerewet bisa menghabiskan anggaran sesi |
| Langganan ChatGPT atau Codex yang sudah ada | Tidak ada pengeluaran baru | Orang yang sudah berlangganan paket ChatGPT | Didukung penuh lewat Codex OAuth, dan onboarding bisa menjalankan alur OAuth untukmu. OpenAI secara eksplisit mengizinkan OAuth langganan di perkakas eksternal seperti OpenClaw |
| Kunci API penyedia | Tagihan per token | Orang yang ingin tagihan bisa diperkirakan | Rentang daftar harganya lebar: Claude Sonnet 5 seharga 2 dolar per juta token masukan dan 10 dolar keluaran; Claude Opus 5 seharga 5 dan 25; gpt-5.6-luna dari OpenAI seharga 0,20 dan 1,20 |
| Model lokal (Ollama, LM Studio) | Nol biaya per token | Data yang tidak boleh keluar dari perangkatmu | Ambang perangkat kerasnya nyata. Halaman model lokal OpenClaw menyebut satu GPU 24 GB hanya sanggup menangani "prompt yang lebih ringan dengan latensi lebih tinggi", dan memperingatkan bahwa model kecil atau terkuantisasi berat lebih rentan terhadap prompt injection |
Mari beri angka nyata pada baris kunci API, karena "tagihan per token" tidak berguna saat kamu harus memutuskan. Anggap tiga puluh pertukaran per hari, masing-masing mengirim sekitar 8.000 token konteks dan menerima balik 700. Itu berarti 240.000 token masukan dan 21.000 token keluaran per hari. Dengan daftar harga Claude Sonnet 5, hasilnya sekitar 0,69 dolar per hari, mendekati 21 dolar per bulan. Dengan gpt-5.6-luna, sekitar 0,07 dolar per hari, mendekati 2,20 dolar per bulan. Ini aritmetika di atas harga yang dipublikasikan, bukan tagihan terukur — konteksmu akan lebih besar dari perkiraan dan caching akan menariknya kembali sebagian — tetapi urutan besarannya sudah jelas: hitungan dolar, bukan ratusan dolar.
Rekomendasi kami untuk instalasi pertama: pakai langganan yang memang sudah kamu bayar, karena penyiapan terpandu akan menemukannya tanpa kamu menempel apa pun. Kalau tidak punya, ambil kunci API dari penyedia mana saja dan pasang batas pengeluaran yang tegas di konsol penyedia itu sebelum menjalankan onboarding. Model lokal simpan untuk nanti; itu tujuan yang sah tetapi garis start yang buruk.
Instalasi: satu perintah, dan dua alternatif yang layak diketahui
Jalur pemula yang didokumentasikan adalah skrip instalasi. Ia mendeteksi sistem operasi, memasang Node bila perlu, memasang OpenClaw, lalu membuka onboarding — satu perintah menggantikan empat keputusan.
Di macOS, Linux, atau WSL2:
curl -fsSL https://openclaw.ai/install.sh | bash
Di Windows PowerShell:
iwr -useb https://openclaw.ai/install.ps1 | iex
Itulah seluruh instalasinya. Dua alternatif layak diketahui meski hari ini tidak kamu pakai.
Aplikasi desktop, kalau terminal bukan tempatmu. Windows punya pemasang Hub bertanda tangan yang dijalankan seperti aplikasi Windows biasa; macOS punya aplikasi menu bar yang didistribusikan sebagai .dmg di halaman rilis GitHub proyek. Keduanya bisa menyiapkan gateway lokal saat penyiapan pertama.
npm, kalau kamu sudah mengelola Node sendiri. Di npm 12 atau npm 11.16+:
npm install -g openclaw@latest --allow-scripts=openclaw
openclaw onboard --install-daemon
Opsi --allow-scripts=openclaw itu penting: npm 12 secara bawaan memblokir skrip siklus hidup yang belum disetujui, dan tanpa opsi tersebut npm melaporkan langkah preinstall dan postinstall OpenClaw sebagai "blocked because they are not covered by allowScripts". Di npm 11.15 dan sebelumnya, jalankan perintah yang sama tanpa opsi itu. Docker, Podman, Nix, dan build dari sumber dengan pnpm juga terdokumentasi, dan semuanya pilihan yang keliru untuk jam pertamamu.
Apa yang ditanyakan onboarding terpandu 2.0, secara berurutan
Di sinilah v2026.8.1 paling banyak mengubah pengalaman pemula, jadi ada gunanya tahu apa yang akan datang. Perintah openclaw onboard biasa — yang dibuka pemasang untukmu — kini mengikuti jalur terpandu enam langkah:
- Menerima pemberitahuan keamanan. Bacalah. Ia menyatakan model kepercayaan yang sedang kamu setujui, dan bagian akhir panduan ini menerjemahkannya ke bahasa sehari-hari.
- Deteksi hanya-baca berjalan. OpenClaw mencari model yang sudah dikonfigurasi, kunci API di variabel lingkungan, CLI AI lokal yang didukung, serta model berkemampuan tool yang sudah terpasang di server Ollama atau LM Studio yang bisa dijangkau. Tahap ini tidak pernah mengunduh model. Ada dua pengecualian yang didokumentasikan: Gemini CLI dan Antigravity tidak ditawarkan sebagai rute penyiapan hasil deteksi, dan instalasi Pi serta OpenCode bisa dilaporkan sebagai informasi tanpa bisa dipakai sebagai rute inferensi.
- Kandidat pertama diuji dengan completion sungguhan. Bila gagal, onboarding menunjukkan alasannya lalu lanjut ke kandidat berikutnya, bukan menyimpan rute yang rusak.
- Kalau deteksi tidak menemukan apa pun, kamu memilih penyedia. Menu pertama menyediakan OpenAI, Anthropic, xAI (Grok), Google, dan OpenRouter, sisanya di More…, sedangkan endpoint yang tidak terdaftar lewat Custom Provider. Menu kedua menampilkan wilayah, paket, dan metode autentikasi yang didukung — browser, perangkat, kunci API, atau token. Semua rute melewati uji completion sungguhan yang sama. Skip for now keluar tanpa melanjutkan.
- Hanya rute terverifikasi yang disimpan, beserta kredensial atau status plugin yang dibutuhkannya. Ruang kerja dan pengaturan gateway tidak disentuh pada tahap ini.
- Asisten penyiapan mulai jalan dengan model terverifikasi itu dan mengonfigurasi sisanya lewat percakapan — ruang kerja, gateway, kanal, agen, plugin.
Setelah itu verifikasi sendiri:
openclaw gateway status     # seharusnya menampilkan gateway mendengarkan di port 18789
openclaw dashboard          # membuka Control UI di browser
Ketik satu pesan di obrolan Control UI. Ada balasan berarti setiap lapisan bekerja.
Dan inilah intinya, hal paling berguna yang perlu dipahami tentang 2.0: alur terpandu menolak menyimpan rute model yang belum terbukti berfungsi. Karena itu, menjalankan ulang openclaw onboard pada instalasi yang sudah terkonfigurasi sekaligus berfungsi sebagai langkah perbaikan: ia menguji model bawaan yang sedang aktif lebih dulu, dan pemeriksaan yang gagal tidak pernah mengganti modelmu diam-diam, melainkan berhenti dan bertanya.
Dua hal sengaja tidak dilakukan onboarding terpandu. Ia tidak mengurus penyiapan gateway jarak jauh, wizard pemasangan kanal, kontrol daemon, skill, atau impor — semua itu ada di wizard klasik, openclaw onboard --classic. Dan untuk mengganti penyedia model atau autentikasinya kelak, kamu keluar dari asisten lalu menjalankan openclaw onboard lagi; asisten percakapan tidak membuka alur penyedia.
Menyambungkan Telegram: empat langkah dan satu angka yang harus kamu cari
Dokumentasi menyebut Telegram sebagai kanal tercepat untuk disiapkan, karena tidak butuh apa pun selain token bot. Kebijakan pesan langsungnya secara bawaan diset ke pairing, yang merupakan setelan aman sekaligus alasan langkah 3 ada.
-
Buat botnya. Di Telegram, kirim pesan ke @BotFather — pastikan namanya persis begitu — lalu jalankan
/newbot. Ikuti pertanyaannya dan simpan tokennya. Ada juga alur web lewat aplikasi web BotFather kalau kamu lebih suka antarmuka. -
Masukkan token ke konfigurasi, di
~/.openclaw/openclaw.json:
{
  channels: {
    telegram: {
      enabled: true,
      botToken: "123:abc",
      dmPolicy: "pairing",
      groups: { "*": { requireMention: true } },
    },
  },
}
Variabel lingkungan TELEGRAM_BOT_TOKEN berfungsi sebagai cadangan, tetapi hanya untuk akun bawaan. Telegram tidak memakai openclaw channels login telegram — taruh token di konfigurasi atau lingkungan, lalu jalankan gateway.
- Jalankan gateway, kirim pesan ke botmu, dan setujui dirimu sendiri:
openclaw gateway
openclaw pairing list telegram
openclaw pairing approve telegram <CODE>
Kode pemasangan kedaluwarsa setelah 1 jam. Kalau punyamu sudah basi, kirim pesan lagi ke bot untuk mendapat kode baru.
- Temukan ID pengguna Telegram numerikmu dan kunci ia di tempatnya. Persetujuan pemasangan hanya memberi akses pesan langsung; itu bukan otorisasi menyeluruh. Cara yang ramah privasi menurut dokumentasi: kirim pesan ke botmu, jalankan
openclaw logs --follow, lalu bacafrom.iddari baris log. Cara resmi lewat Bot API adalahcurl "https://api.telegram.org/bot<bot_token>/getUpdates"lalu membacamessage.from.id. Ada juga bot pihak ketiga untuk ini, tetapi kurang privat. Setelah angkanya kamu dapat, untuk bot dengan satu pemilik dokumentasi menganjurkandmPolicy: "allowlist"dengan ID numerikmu dichannels.telegram.allowFrom, alih-alih bergantung pada persetujuan pemasangan yang lampau.
Grup adalah keputusan tersendiri dengan jebakan tersendiri. Bot Telegram secara bawaan berada dalam Privacy Mode, yang membatasi pesan grup mana yang bisa mereka terima. Untuk melihat semuanya, matikan mode itu lewat /setprivacy di BotFather atau jadikan bot sebagai admin grup — dan setelah mengubahnya, kamu harus mengeluarkan lalu menambahkan kembali bot di tiap grup agar Telegram menerapkan perubahannya. Di hari pertama, lewati grup sama sekali.
Discord, Signal, WhatsApp, Slack, iMessage, Matrix, Microsoft Teams, dan sekitar dua puluh kanal lain didukung, masing-masing punya halaman sendiri. Tak satu pun secepat token bot untuk disiapkan.
Tiga tugas pertamamu, seukuran satu minggu
Agen jago mengambilkan, meringkas, mengawasi, dan mengingatkan. Ia tidak bisa diandalkan untuk apa pun yang salahnya mahal dan tidak ada yang memeriksa. Pilih tugas pertama yang jawaban salahnya cuma memakan lima detik kekesalan.
Tugas satu: pengingat sekali jalan. Ia membuktikan penjadwal, model, dan jalur pengiriman bekerja bersama, lalu menghapus dirinya sendiri setelah selesai.
openclaw automations create "2026-09-08T09:00:00Z" \
  --name "Reminder" \
  --session main \
  --system-event "Reminder: review the OpenClaw permissions I set on day one" \
  --wake now \
  --delete-after-run
Tugas dua: ringkasan pagi yang berulang. Kolom jadwal menerima ekspresi cron standar, dan prompt adalah argumen posisi kedua.
openclaw automations create "0 7 * * *" \
  "Summarize what changed in my workspace notes since yesterday." \
  --name "Morning brief"
Lalu periksa apa yang baru kamu bangun, karena membaca riwayat eksekusi adalah cara belajar apa yang benar-benar dilakukan agen:
openclaw automations list
openclaw automations runs --id <job-id>
Dua sifat otomasi layak kamu resapi sekarang. Mereka berjalan di dalam proses gateway, artinya jadwal hanya menyala selama gateway hidup — laptop yang ditutup adalah penjadwal yang berhenti. Dan setiap eksekusi membuat catatan tugas latar, sehingga openclaw tasks list dan openclaw tasks audit memberimu jejak audit, bukan teka-teki.
Tugas tiga: sesuatu yang hanya-baca atas bahanmu sendiri. Arahkan agen ke ruang kerjanya dan minta ia meringkas, mencari, atau membandingkan. Tanpa penulisan, tanpa email, tanpa kalender, tanpa shell. Yang sedang kamu lakukan adalah kalibrasi: setelah seminggu kamu akan tahu secara konkret permintaan mana yang ia kerjakan mulus dan mana yang ia jawab dengan penuh percaya diri tapi keliru. Kalibrasi itulah hasil sesungguhnya dari minggu pertama — bukan otomasinya.
Yang sebaiknya ditahan dulu: jalur email yang didokumentasikan, yaitu pemicu IMAP, memang pola yang benar-benar berguna, tetapi dokumentasinya sendiri mengonfigurasinya di balik agen pembaca terbatas khusus dengan tools.profile: "minimal", sandbox berisi workspaceAccess: "none", daftar pengirim yang diizinkan, dan autentikasi pengirim berbasis DMARC. Itu takaran kewaspadaan yang tepat untuk membiarkan teks orang asing mencapai sebuah model, dan itu bukan proyek hari pertama.
Perimeter hari pertama: putuskan sejauh mana ia bisa menjangkau sebelum memutuskan apa yang boleh ia lakukan
Halaman keamanan OpenClaw dibuka dengan pernyataan bahwa produk ini dikirim dengan setelan bawaan yang konservatif — gateway terikat ke loopback, sebagian besar kanal menjawab pesan langsung dari orang tak dikenal dengan kode pemasangan alih-alih memprosesnya, dan akses grup memakai daftar izin di balik gerbang penyebutan. Tugasmu di hari pertama sebagian besar adalah tidak membongkar itu semua.
Model kepercayaannya, dalam bahasa lugas. Satu gateway sama dengan satu batas kepercayaan. Semua orang yang bisa mengirim pesan ke agen berperkakas turut berbagi wewenang perkakas itu. Untuk dirimu sendiri tidak masalah, untuk rekan yang memang sudah saling percaya juga tidak masalah, dan untuk pengguna yang saling bermusuhan berbagi satu agen jelas-jelas tidak didukung. Siapa pun yang bisa mengubah berkas di ~/.openclaw adalah operator tepercaya menurut definisi. Kalau kamu harus melayani orang-orang yang tidak saling percaya, jawaban dalam dokumentasi adalah memisahkan gateway, idealnya juga akun sistem atau mesinnya — bukan konfigurasi yang cerdik.
Satu perintah memberi tahu apakah kamu sudah melenceng:
openclaw security audit
openclaw security audit --fix    # hanya menerapkan perbaikan sempit dan aman
Urutan triase milik audit itu sendiri adalah daftar prioritas yang bagus untuk pemula: apa pun yang "terbuka" digabung perkakas aktif lebih dulu, lalu paparan jaringan publik, lalu paparan kendali browser, lalu izin berkas, lalu plugin, dan terakhir pilihan model.
Yang tidak usah disambungkan di minggu pertama. Jangan setel dmPolicy mana pun ke "open" — itu membuat akun Telegram mana saja yang menemukan atau menebak nama botmu bisa memerintahnya. Jangan buka gateway melampaui loopback, dan jangan aktifkan Tailscale Funnel. Jangan aktifkan tools.elevated, pintu darurat yang menjalankan perintah shell di luar sandbox. Jangan pasang plugin yang belum kamu baca. Dan pilih model generasi terkini yang paling kuat yang bisa kamu dapat, karena dokumentasi menyatakan tegas bahwa model yang lebih lemah atau terlalu terkuantisasi lebih mudah dibajak lewat prompt injection — hal yang jadi penting begitu agen berperkakas membaca teks tulisan orang lain.
Mulailah hanya-baca di tempat yang memungkinkan. Profil hanya-baca yang didokumentasikan memadukan sandbox dengan workspaceAccess: "ro" dan daftar penolakan perkakas:
{
  agents: {
    entries: {
      family: {
        default: true,
        workspace: "~/.openclaw/workspace-family",
        sandbox: { mode: "all", scope: "agent", workspaceAccess: "ro" },
        tools: {
          allow: ["read"],
          deny: ["write", "edit", "apply_patch", "exec", "process", "browser"],
        },
      },
    },
  },
}
Cara menghentikannya. Ketahui perintah ini sebelum kamu membutuhkannya, bukan sesudahnya.
openclaw gateway stop        # menghentikan layanan terkelola
openclaw gateway restart     # memulai ulang (jangan rangkai stop lalu start sebagai gantinya)
openclaw backup create       # snapshot sebelum operasi yang merusak
openclaw uninstall --dry-run # melihat persis apa yang akan dihapus
openclaw gateway stop menuntut --force di shell non-interaktif. Di macOS ia mencabut LaunchAgent dari sesi boot saat ini; tambahkan --disable bila penghentian itu harus bertahan melewati reboot. Dan urutan penanganan bila memang terjadi sesuatu: hentikan prosesnya, setel gateway.bind: "loopback", lalu ubah pesan langsung yang berisiko menjadi dmPolicy: "disabled" dan hapus semua entri "*".
Lima kegagalan yang benar-benar dialami pemula
openclaw: command not found padahal instalasi berhasil. Hampir selalu soal PATH — direktori bin global npm tidak ada di PATH shell-mu. Diagnosis dengan node -v, npm prefix -g, dan echo "$PATH". Di Windows, cek npm config get prefix, tambahkan direktori itu ke PATH pengguna, lalu buka ulang PowerShell.
Pemasang tampak menggantung. Jalankan ulang dengan --verbose untuk mendapat umpan balik sungguhan: curl -fsSL --proto '=https' --tlsv1.2 https://openclaw.ai/install.sh | bash -s -- --verbose. Pemasang PowerShell tidak punya sakelar verbose; bungkus saja dengan Set-PSDebug -Trace 1.
Onboarding menampilkan baris pembangun tetapi tidak ada yang menjawab, dan hitungan token tetap 0. Agennya tidak pernah jalan. Mulai ulang gateway, lalu periksa autentikasi dan log dalam urutan ini:
openclaw gateway restart
openclaw status
openclaw models status
openclaw logs --follow
openclaw doctor
Kalau kamu melewatkan penyiapan model, onboarding memberitahumu lewat catatan "Model auth missing" — perbaiki dengan openclaw configure --section model.
Telegram melaporkan getMe returned 401 saat mulai. Itu kegagalan autentikasi token botmu, titik. Salin ulang atau buat ulang tokennya di BotFather lalu perbarui channels.telegram.botToken. Pesan deleteWebhook 401 Unauthorized saat mulai adalah token buruk yang sama muncul di panggilan lain.
Bot mengabaikan pesan grup. Periksa tiga hal berurutan: apakah mode privasi masih aktif (BotFather /setprivacy, lalu keluarkan dan tambahkan lagi botnya), apakah grup itu benar-benar terdaftar di channels.telegram.groups, dan alasan lewat apa yang diberikan openclaw logs --follow. ID supergrup negatif yang diawali -100 masuk ke groups, bukan groupAllowFrom — kekeliruan yang benar-benar sering terjadi.
Bila semuanya belum menolong, satu perintah mengubah keadaan instalasimu jadi diagnosis: openclaw triage menjalankan pemeriksaan hanya-baca, menulis prompt yang sudah dibersihkan berisi temuannya, lalu menawarkan menyerahkan prompt itu kepada agen koding yang terdeteksi di mesinmu. Tidak ada yang keluar dari mesinmu sebelum kamu memilih satu, dan rahasia, token, muatan obrolan mentah, serta log mentah dikecualikan dari prompt.
Ke mana selanjutnya
Tujuannya adalah dokumentasi, dan ia luar biasa mudah dijelajahi: tambahkan .md di URL halaman mana pun untuk Markdown yang bersih, dan docs.openclaw.ai/llms.txt adalah indeks lengkap seluruh halaman dengan deskripsi satu baris. Yang layak ditandai di hari pertama: Getting started, Channels, Security, dan Automations. Perintah openclaw docs mencari di indeks itu langsung dari terminal.
Satu batasan jujur sebelum menutup. Agen membuat kesalahan, dan agen berperkakas membuat kesalahan yang menyentuh sesuatu. Dokumentasi OpenClaw mengatakannya terang-terangan: teks yang dikembalikan pencarian, fetch, MCP, plugin, dan browser dibatasi, dinormalkan, dan ditandai secara eksplisit sebagai konten eksternal yang tidak tepercaya sebelum model melihatnya — dan bahkan setelah itu, "model masih bisa dipengaruhi oleh materi bermusuhan yang ia baca". Biasakan memberi izin paling sempit yang membuat sebuah tugas mungkin, dan lebarkan perimeter hanya ketika tugas tertentu memaksanya.
Kesimpulan: penyiapan makan delapan menit, pertimbangan makan sisa minggunya
Instalasinya memang satu perintah. Onboarding memang menemukan langganan yang sudah kamu bayar. Yang tidak bisa dilakukan pemasang mana pun untukmu adalah memutuskan sejauh mana sebuah proses otonom boleh menjangkau atas namamu — dan keputusan itulah, bukan penyiapannya, yang memisahkan orang yang mendapat hasil kerja nyata dari sebuah agen dan orang yang diam-diam berhenti membukanya setelah dua minggu.
Mulailah dengan agen hanya-baca yang paling banter cuma bisa membuatmu kesal. Lebarkan perimeter satu izin dalam satu waktu, setiap kali karena ada tugas tertentu yang menuntutnya. Minggu pertamanya lebih lambat, bulan keduanya jauh lebih baik.
Apa yang sebenarnya kamu percayakan pada sebuah program saat kamu tidak sedang melihat?
Di mana Telli.sh masuk: agen menangani tugas yang kamu serahkan; Telli.sh menyimpan catatan percakapan yang kamu jalani dengan orang. Ia menjalankan transkripsi waktu nyata, pemisahan pembicara, dan ringkasan AI untuk rapatmu, dengan terjemahan ke 44 bahasa tujuan dan antarmuka dalam 15 bahasa — supaya keputusan yang diambil dalam sebuah panggilan berakhir sebagai catatan yang bisa dicari, bukan sebagai ingatan. Kalau agenmu akan bertindak berdasarkan apa yang disepakati tim, sesuatu harus lebih dulu menuliskan kesepakatan itu dengan akurat.
Sumber
- OpenClaw — Getting started — persyaratan Node 22.22.3+/24.15+/25.9+, perintah instalasi,
openclaw gateway statusdi port 18789,openclaw dashboard, danopenclaw triage; diakses 1 September 2026 - OpenClaw — Install — persyaratan sistem, unduhan aplikasi desktop, jalur npm/pnpm/bun serta kebijakan
--allow-scripts=openclawdi npm 12, dan penanganan masalah PATH; diakses 1 September 2026 - OpenClaw — Onboarding (CLI) — jalur terpandu enam langkah, gerbang verifikasi completion sungguhan, menu penyedia, pengecualian Gemini CLI dan Antigravity, serta cakupan
--classic; diakses 1 September 2026 - OpenClaw — Catatan rilis v2026.8.1 (OpenClaw 2.0) — onboarding terpandu sebagai alur custodian lokal, serah terima ke browser setelah penyiapan, dan penandaan konten eksternal tak tepercaya; diakses 1 September 2026
- OpenClaw — Telegram —
/newbotdi BotFather, blok konfigurasi,openclaw pairing list/approve, masa berlaku kode satu jam, mode privasi dan keharusan menambahkan bot kembali, aturan ID-100, serta tandagetMe returned 401; diakses 1 September 2026 - OpenClaw — Security — setelan bawaan konservatif, model satu batas kepercayaan per gateway,
openclaw security auditdan urutan triasenya, profil agen hanya-baca, dan urutan penanganan insiden; diakses 1 September 2026 - OpenClaw — FAQ: first-run setup — perkiraan instalasi 2 sampai 5 menit, pemakaian ulang Claude CLI beserta catatan penagihannya, dukungan Codex OAuth, urutan pemulihan saat tidak ada balasan, minimum VPS, dan trade-off laptop versus server; diakses 1 September 2026
- OpenClaw — FAQ: models and auth — anjuran memakai model terkuat untuk agen berperkakas dan jalur penyiapan Ollama; diakses 1 September 2026
- OpenClaw — Automations dan
openclaw automations— sintakscreateuntuk sekali jalan dan cron, eksekusi di dalam gateway, serta riwayat eksekusi; diakses 1 September 2026 - OpenClaw — Local models — keterbatasan satu GPU 24 GB dan peringatan soal checkpoint terkuantisasi; diakses 1 September 2026
- OpenClaw —
openclaw gatewaydanopenclaw uninstall— semantik stop dan restart, keharusan--forcedi shell non-interaktif, dan penghapusan dengan--dry-run; diakses 1 September 2026 - Anthropic — Harga model — Claude Sonnet 5 seharga 2/10 dolar per juta token dan Claude Opus 5 seharga 5/25; diakses 1 September 2026
- OpenAI — Harga API — gpt-5.6-luna seharga 0,20 dolar masukan dan 1,20 dolar keluaran per juta token; diakses 1 September 2026
- Artikel pendamping kami tentang apa yang sebenarnya diubah rilis OpenClaw 2.0