GitHub ставит межсетевой экран перед установкой пакетов
Новый предварительный выпуск package firewall от GitHub переносит решение о безопасности в момент запроса зависимости агентом или разработчиком. Польза зависит от политики, охвата и рабочего процесса исключений.
Словесный знак GitHub из Wikimedia Commons, где он классифицирован как PD-textlogo. Используется для обозначения компании; это не снимок package firewall. Пропорционально уменьшен с нейтральными полями; одобрение не подразумевается.

Агент программирования предлагает полезный короткий путь: установить пакет, добавить несколько строк и запустить тесты. Видимую правку кода можно проверить за минуту. Но зависимость привносит отдельное решение. Кто-то выбирает внешний артефакт, который попадёт в среду разработчика или сборку. Проверка сгенерированной функции не полностью отвечает на этот второй вопрос.
20 октября GitHub представила package firewall в публичном предварительном выпуске для клиентов Enterprise Cloud, включая использующих резидентность данных. Настроенные конечные точки пропускают запросы пакетов через проверки политики до загрузки из исходных реестров. Первый поддерживаемый экосистемный формат — npm. Этот коммерческий инструмент безопасности особенно актуален для разработки с ИИ: агенты упрощают добавление зависимостей, и момент установки становится важнее для применения общей нормы. Анонс GitHub.
Наш взгляд: перенести решение раньше полезно, если граница действительно работает, а исключениями можно пользоваться. Экран следует оценивать как слой политики в рабочем процессе разработки. Разрешённый пакет не равен доказанно безвредному содержимому, а блокировка сама по себе не выносит приговор его сопровождающему.
Новый продукт располагается перед привычным процессом GitHub
GitHub — платформа размещения кода и совместной работы с pull request, автоматизацией Actions и инструментами безопасности вокруг разработки. Новый экран сосредоточен на запросе пакета рабочей станцией, исполнителем или агентом. Это другая точка, чем проверка pull request или предложение исправить код, уже находящийся в репозитории.
В насыщенном анонсе безопасности различие легко пропустить. Агент исправления кода помогает менять уязвимый код приложения. Экран пакетов применяет политику к запросу зависимости до попадания артефакта на настроенную конечную точку. Они отвечают за разные части одного процесса, и успех в одной не отменяет необходимости проверять другую.
Для команды с агентами практическая ценность — последовательность. Разработчик может помнить, что организация некоторое время избегает свежих зависимостей. Новая сессия агента может не нести этой привычки. Правило на пути запроса действует без повторения политики в каждом промпте. Это наиболее интересный вклад продукта: организационное предпочтение превращается в эксплуатационное ограничение.
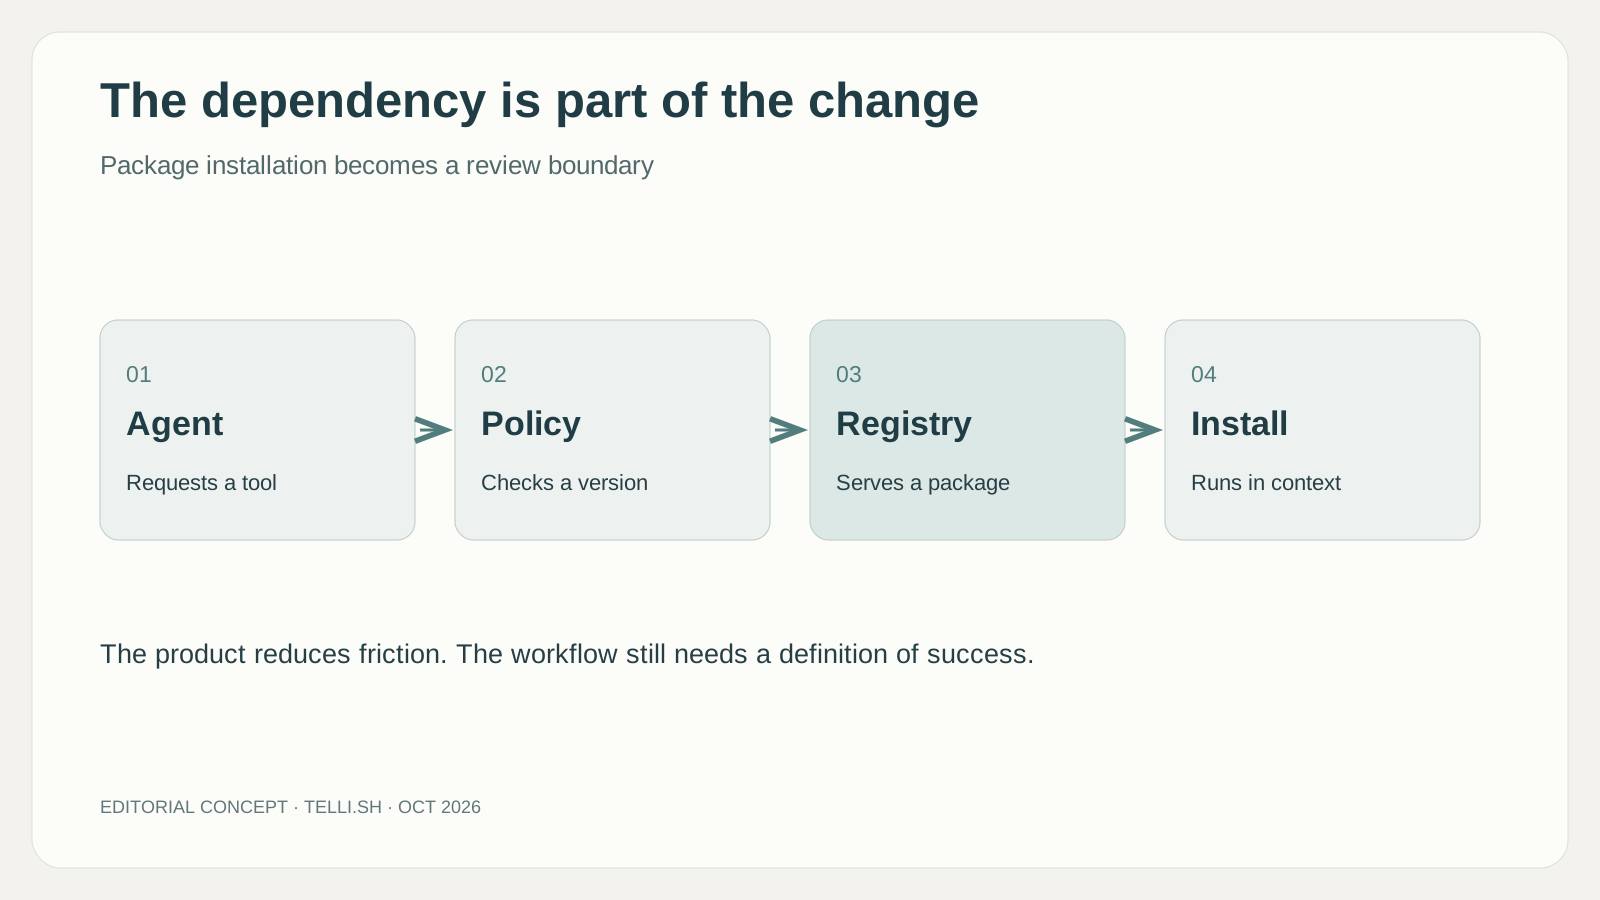
Оригинальная редакционная инфографика. Концептуальный путь запроса, а не полная схема развёртывания.
Что проверяет предварительный выпуск и где он действует
Объявлены минимальный возраст пакета, проверки вредоносного ПО и уязвимостей по GitHub Advisory Database, а также сигналы цепочки поставок, например снижение уровня аттестации. Через сервис проходят и запросы метаданных, и загрузки, если конечная точка настроена на него. Для заблокированных политикой пакетов предусмотрен процесс исключений. Как работает экран.
Документация описывает минимальный возраст от нуля, отключающего проверку, до 365 дней; по умолчанию — один день. Ожидание даёт время появиться новой информации. Истечение срока не превращает пакет в безопасный артефакт. Та же документация объясняет отображение блокировки в выводе разработки и запрос исключения. Документация защиты конечных точек.
Охват заслуживает не меньшего внимания, чем список проверок. Предварительный выпуск не защищает автоматически все зависимости всех приложений. Он начинается с npm, а конечные точки должны направлять запросы через экран. У команды с Python-сервисами, контейнерными образами и JavaScript-приложениями остаётся несколько путей получения артефактов. Даже внутри JavaScript-проекта важно, какие реальные запросы проходят контролируемый маршрут.
Коммерческие условия тоже конкретны. Во время предварительного выпуска сервис бесплатен; к общедоступному релизу планируется тарификация по использованию. Это возможность изучить поведение, а не основание считать стоимость навсегда нулевой. Представительное испытание должно включать запросы CI и агентов, а не только редкую ручную установку. Доступность и состояние цен.
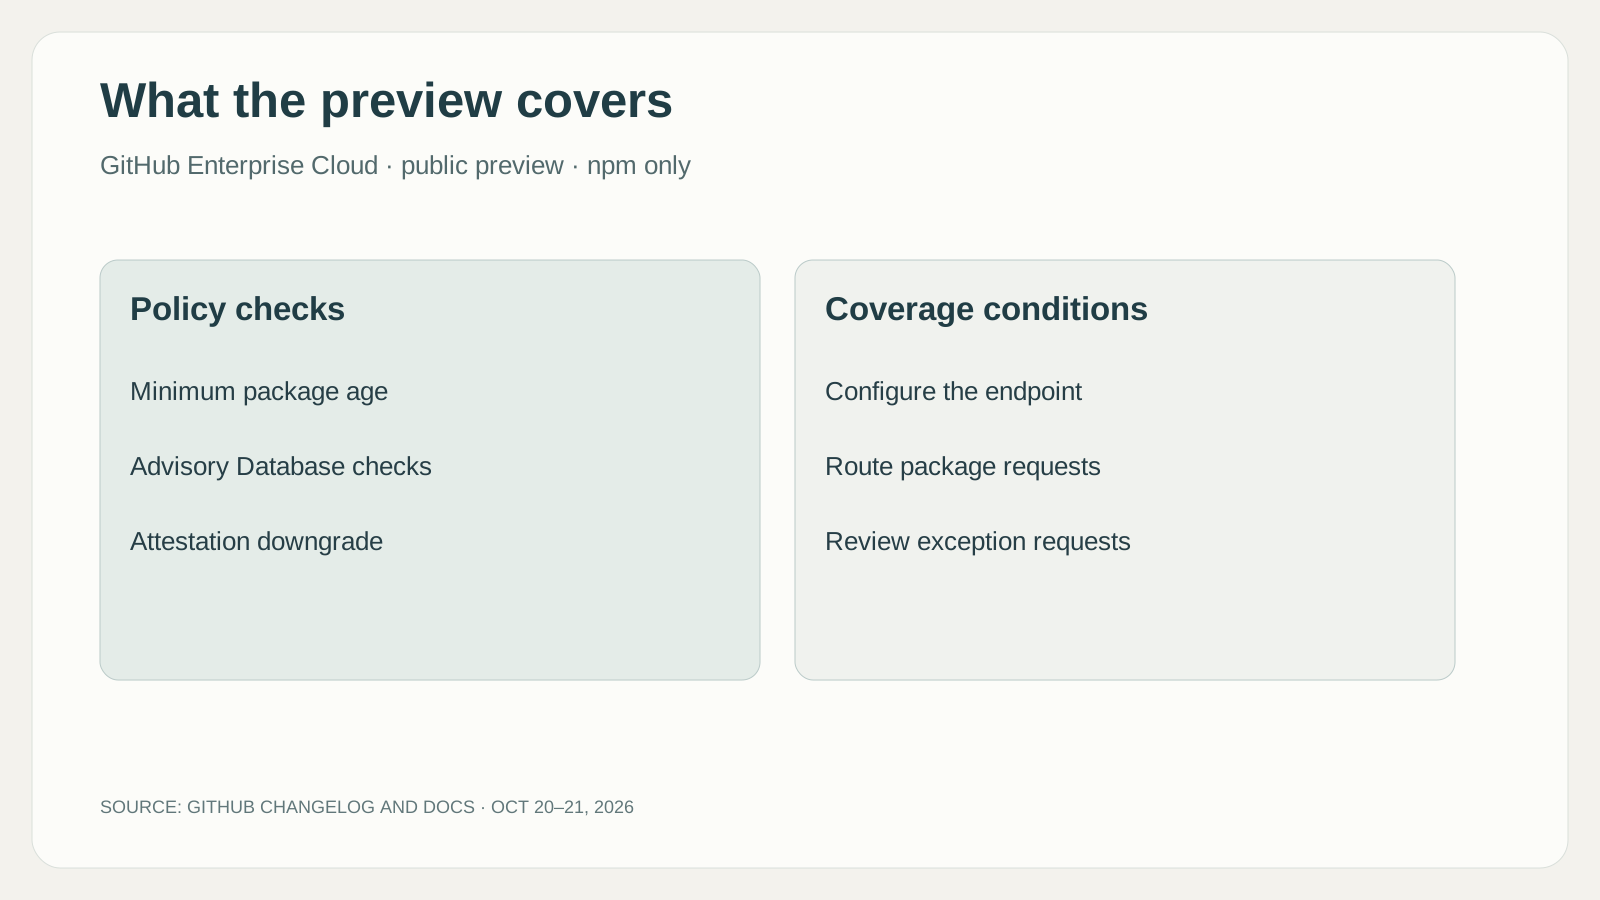
Оригинальная инфографика по объявленному охвату. Поддержка npm и требования Enterprise Cloud относятся к этому выпуску, а не ко всем будущим версиям.
Почему агенты программирования делают границу заметнее
Привлекательность агента — переход от идеи к работающему изменению с меньшим числом пауз. Поиск библиотеки, изменение конфигурации и запуск теста входят в один разговор. Удобство сжимает несколько решений в одно кажущееся действие: «реализовать функцию». Именно из-за общей эффективности решение о зависимости может получить меньше внимания.
Представьте задачу добавления небольшого форматирования дат. Агент предлагает новый пакет, потому что видит в нём самый быстрый путь. Проверяющий всё равно должен спросить, не решает ли проект задачу уже сейчас. Экран не отвечает на архитектурный вопрос. Он применяет отдельное правило к запрошенной версии. Проверки дополняют друг друга: одна решает, добавлять ли зависимость, другая — соответствует ли запрос текущей политике организации.
Второй случай — ветка обслуживания под управлением агента. Обновлено несколько пакетов, тесты выполнены, ветка выглядит готовой. Если версия слишком новая по политике, разработчик должен получить ясную причину и выполнимый следующий шаг. Блокировка полезна, если приводит к осознанному ожиданию или записанному исключению. Менее полезна, если агент считает сбой приглашением искать неконтролируемый способ установки.
Поэтому процесс должен считать блокировку значимой информацией. Агенту следует сообщать пакет, причину и незавершённую задачу. Нельзя молча менять проект на постороннюю зависимость лишь ради успешной установки. Это ожидание от окружающего процесса разработки, а не утверждение, что экран контролирует любое следующее решение агента.
Пауза даёт время и может задержать полезное исправление
Минимальный возраст просто выражает реальный компромисс. Ожидание даёт свежему артефакту больше времени привлечь внимание проверяющих. Оно же может задержать релиз, исправляющий серьёзную проблему. Единый срок легко объяснить, а качественный процесс исключений определяет, сможет ли команда разумно поступить, когда обычное правило не подходит.
Представьте сломанную сборку из-за регрессии зависимости. Сопровождающий вскоре публикует исправленную версию. Она может быть ровно тем, что нужно, но попадать в период ожидания. Вопрос проверки — оправдывают ли свидетельства исключение для этого случая. Тихая отмена правила повсюду уничтожила бы пользу для несвязанных работ.
Важен и обратный случай. Достаточно старый пакет может содержать ещё не обнаруженную проблему. Ожидание меняет подверженность риску, но не заменяет понимание зависимости или ограничения доступа среды. Поэтому успешная установка не должна завершать рассуждение о цепочке поставок ПО.
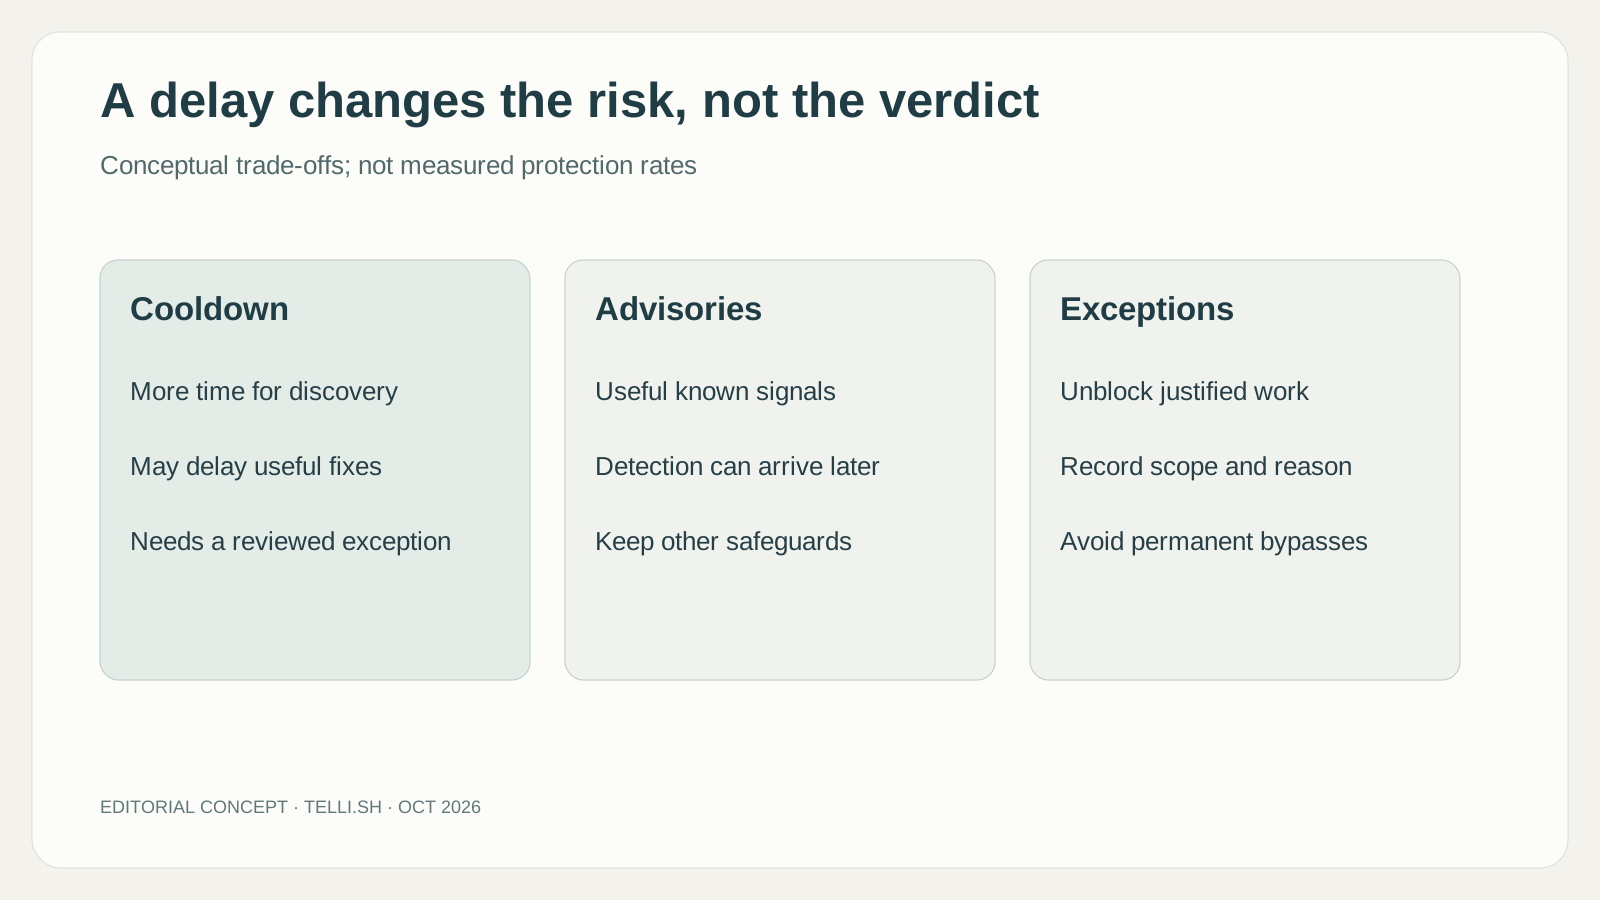
Оригинальное концептуальное сравнение. Не показывает измеренные показатели обнаружения и не утверждает безопасность разрешённого пакета.
Процесс исключений может определить, выживет ли политика
Правило ожидания меняется во времени иначе, чем diff кода. Сегодня заблокированная версия завтра может стать допустимой без правки предлагаемой функции. И наоборот, новые сведения изменят результат для уже использовавшейся версии. Сохраняйте запрошенную версию и причину блокировки вместе с задачей. Запись объясняет последующее решение. «В этот раз установилось» — наблюдение об одной попытке; проверенный выбор зависимости объясняет, что команда хотела принять и почему сочла приемлемым.
Правила безопасности нередко сначала терпят социальную, а уже потом техническую неудачу. Если блокировка даёт непонятную ошибку и долгое ожидание, люди привыкают видеть в ней препятствие. Если причина видна, а исключение проверяет человек с нужным контекстом, та же блокировка становится полезной паузой. Процесс запросов новой функции стоит оценивать с учётом этого обычного человеческого опыта.
Осмысленное исключение фиксирует пакет и версию, необходимость, свидетельства и границы решения. Должно быть ясно, одобрение относится к одному срочному запросу или к более широкой смене политики. Иначе оправданное исключение постепенно превращается в постоянный пробел, происхождение которого забыто.
Проверяющему нужен и практический путь к решению. «Пожалуйста, одобрите» недостаточно для незнакомой зависимости. Задача должна объяснять необходимость пакета, изменения версии и пригодность ранее одобренной версии. Это предлагаемые практики вокруг продукта. Они не означают автоматического предоставления всего контекста сервисом.
Для агента хороший отчёт об исключении — возможность стать полезнее. Вместо повторных установок он сохраняет уже сделанное и показывает точный заблокированный шаг. Человеческое решение становится меньше и удобнее для проверки. Выигрыш — непрерывность: после решения работа продолжается без потери причины паузы.
Происхождение и контроль скриптов отвечают на разные вопросы
Экран легче оценивать рядом с двумя другими средствами. Документация npm о происхождении описывает проверяемую связь с исходниками и инструкциями сборки и прямо предупреждает: она не гарантирует отсутствия вредоносного кода. Объяснение аттестаций артефактов GitHub тоже описывает подписанное происхождение сборки, включая репозиторий, процесс и commit. Записи объясняют, откуда пришёл артефакт; экран применяет политику к возможности получить версию через его конечную точку.
При инциденте разница существенна. Свежий пакет может иметь подлинную историю сборки и нежелательное изменение. Старый — не иметь свидетельств, ожидаемых от сопровождающих. Ожидание, проверка предупреждений и запись происхождения дают разные наблюдения. Вместе они улучшают основание решения, но ни один зелёный индикатор не определяет пригодность кода конкретному приложению.
| Средство | На какой вопрос помогает ответить | Что остаётся вне ответа |
|---|---|---|
| Политика экрана пакетов | Может ли версия пройти настроенные правила получения? | Уместно ли любое поведение разрешённого кода |
| Происхождение или аттестация сборки | Какие зафиксированные исходники и процесс создали артефакт? | Достойно ли доверия намерение этих исходников |
| Ограничения установочных скриптов | Можно ли выполнять скрипты жизненного цикла при установке? | Что позже делает импортированный приложением код |
Третья строка относится к отдельному механизму. Справочник конфигурации npm говорит, что ignore-scripts подавляет скрипты из манифестов пакетов, но явно запрошенная команда вроде npm test всё же запускает свою основную цель. Это сокращает один класс исполнения при установке, но может затронуть пакеты, законно требующие сборки. Возможность нужно оценивать на своём наборе зависимостей; это не универсальный переключатель безвредности.
Сопровождающие и разработчики видят политику с разных сторон
За механизмами есть конструктивная перспектива сопровождающего. Повторяемые сборки и полезные сведения о релизе дают потребителям больше материалов для проверки. Общая политика способна сделать эти практики значимыми последовательно для многих разработчиков, а не в зависимости от памяти каждого о неформальном правиле. Польза — предсказуемое получение, если правила и исключения понятны людям, чья работа затронута.
Автор срочного исправления может видеть ту же политику иначе. Опубликованный минуты назад пакет может решать именно проблему клиента. Если его блокирует только возраст, команде приложения нужен способ изучить изменение и обосновать осознанное исключение. Это не отменяет смысла ожидания. Это показывает зависимость качества продукта от прохождения законного релиза через проверку без поощрения постоянных обходов.
Показательная оценка могла бы проследить обычное обновление и срочный ремонт в одной организации. Сравните видимые проверяющему свидетельства, время до понимания решения разработчиком и регистрацию выбранного исключения. Добавьте зависимость с законным установочным шагом, чтобы отделить политику получения от исполнения скриптов. Это предложенные задачи оценки, а не результаты нашего использования предварительного выпуска.
Большая возможность — общий язык решений о зависимостях. Разработчик может спросить, слишком ли версия новая, затронута ли известными сведениями или лишена ожидаемого происхождения, вместо необъяснимого отказа. Сопровождающий видит, какие сведения помогут. Агент получает ясное состояние сбоя для сообщения, а не очередной маршрут загрузки. Положение GitHub в разработке может сделать координацию ценной даже при намеренно консервативных правилах и окончательном решении организации.
Разрешённый пакет всё равно попадает в среду с последствиями
Позиция на пути загрузки ценна потому, что конечная точка — место применения артефакта. Там могут быть исходники, учётные данные или доступ к другим сервисам. Политика уменьшает один класс неопределённости, устройство среды ограничивает последствия ошибки выбора. Полезный вопрос — как средства работают вместе в реальной конфигурации разработки.
Исполнитель CI с узкими полномочиями отличается от постоянной рабочей станции с доступом ко многим проектам. Песочница агента, изменяющая лишь одноразовую копию, отличается от среды с доступом к секретам развёртывания. Эти примеры объясняют, почему нельзя оценить продукт только по названиям проверок. Одинаковая разрешённая зависимость имеет разные последствия в разных средах.
Командам также следует отличать событие политики от программного сбоя. Заблокированная загрузка, недоступный реестр и установленный пакет, сломавший тест, требуют разных решений. Если агент видит всё как «установка не удалась», он может выбрать неправильное восстановление. Ясный отчёт помогает решить: ждать, просить исключение или исследовать приложение.
Следующий шаг — представительное испытание, а не ярлык полной безопасности
Полезная проба проследила бы обычную станцию, процесс Actions и среду агента по пути запроса. Проверьте охват нужных конечных точек, понятное объяснение показательной блокировки и ожидаемые границы одобренного исключения. Это предлагаемые критерии; мы не эксплуатировали выпуск в производственной корпоративной учётной записи.
Бизнес-оценка должна включать защиту и трение. Считайте события политики, вызвавшие полезную проверку, время разрешения ложных блокировок и места выхода запросов за нужный маршрут. Когда появятся соответствующие цены, оцените будущие затраты на представительной активности. Контроль, создающий управляемое решение вовремя, может оказаться долговечнее агрессивной политики, которую все учатся обходить.
GitHub package firewall интересен признанием получения пакетов частью выполняемого изменения. В разработке с ИИ diff — лишь видимый фрагмент работы агента. Запрошенная зависимость и принимающая среда заслуживают отдельного внимания. Предварительный выпуск предлагает место для превращения внимания в политику, оставляя командам ответственность за определение хорошего выбора зависимости.
Источники
-
Публичный предварительный выпуск GitHub package firewall, 20 октября 2026 года.
-
Защита конечных точек с package firewall, проверено 21 октября 2026 года.
-
Происхождение npm и его ограничения, проверено 21 октября 2026 года.
-
Аттестации артефактов GitHub, проверено 21 октября 2026 года.
-
Настройка скриптов npm, проверено 21 октября 2026 года.
Сохраните рассуждение о выборе зависимости
Если нужно отдельное пространство для ссылок на источники и проверенных технических заметок, один из вариантов — Telli.sh. Откройте пространство заметок.