GitHub Agentic Autofix доступен всем: от оповещения безопасности к проверенной правке
Практическое руководство по GitHub Agentic Autofix: доступность, настройка CodeQL, политики доступа, стоимость AI Credits, черновики pull request и проверки перед слиянием.
Оповещение безопасности говорит, что проблеме нужно внимание. Но оно не обязательно подсказывает, как изменить приложение и не сломать его. Для новичка, который поддерживает небольшое приложение, этот разрыв может остановить работу ещё до начала исправления; у разработчика он превращается в растущий список знакомых предупреждений.
15 октября 2026 года GitHub объявил о всеобщей доступности Agentic Autofix для оповещений сканирования кода. Назначьте оповещение Copilot — и агент исследует код, предложит изменения, попытается выполнить проверку и откроет черновик pull request. Практическая польза в том, с чего начинается работа: появляется предложение исправления, которое можно изучить, а не пустой редактор. Анонс GitHub о всеобщей доступности, 15 октября 2026 года
В этом руководстве вы пройдёте путь от подходящего репозитория до первой проверенной правки, а затем узнаете, как работать с похожими оповещениями и собственными сканерами, учитывать расходы и разбирать неудачные попытки. Наш совет: относитесь к агенту как к автору патча, а не как к ответственному за выпуск. Прежде чем изменения станут частью приложения, вы всё равно должны их понять.
Стартовая схема разделяет предложенное агентом исправление и решение человека о слиянии.
Начните с одного оповещения, а не со всего списка
Первый успешный результат должен быть небольшим: его легко объяснить, протестировать и проверить. Pull request (PR, запрос на слияние) предлагает объединить изменения с основной веткой проекта; пометка draft показывает, что предложение ещё не готово. CodeQL — движок анализа кода GitHub, формирующий оповещения о потенциально уязвимом коде.
Перед масштабной чисткой выполните следующие шаги:
- Выберите репозиторий, которым управляете. До запуска сессии агента проверьте соответствие требованиям, разрешение на доступ и ответственного за оплату.
- Сначала убедитесь, что анализ CodeQL работает. Если в репозитории уже есть работающий анализ, сохраните текущую конфигурацию и проверьте последний успешный запуск. Для новой настройки в репозитории откройте Settings > Advanced Security > Code Security, найдите CodeQL analysis, выберите Set up > Default, проверьте конфигурацию и нажмите Enable CodeQL. Дождитесь успешного анализа. Инструкции GitHub по настройке, проверены 18 октября 2026 года
- Разрешите Agentic Autofix с учётом применимых политик. Переключатель репозитория не отменяет запрет организации или предприятия.
- Выберите одно существующее оповещение в основной ветке. Откройте Security and quality > Code scanning, выберите оповещение и нажмите Assign to Copilot в разделе Assignees. Порядок работы с оповещением GitHub, проверен 18 октября 2026 года
- Изучите черновик pull request и журнал сессии. Прочитайте diff, запустите подходящие тесты и повторное сканирование с конфигурацией, обнаружившей проблему.
- Выполняйте слияние только после проверки человеком и обязательных проверок. Затем проверьте состояние оповещения после анализа обновлённой основной ветки.
Официальную демонстрацию интерфейса смотрите в анонсе GitHub о всеобщей доступности. Сопоставляйте её с интерфейсом собственного репозитория, не предполагая, что схема в точности воспроизводит все актуальные экраны.
Доступен ли инструмент для вашего публичного или приватного репозитория?
В анонсе особо отмечены корпоративные клиенты. Однако текущая документация доступа охватывает более широкий круг: публичные репозитории на GitHub.com и принадлежащие организациям репозитории с GitHub Code Security или GitHub Advanced Security. Лицензия Copilot не требуется. Документация GitHub о доступе, проверена 18 октября 2026 года
| Ситуация с репозиторием | Доступность Agentic Autofix | Кто контролирует доступ? |
|---|---|---|
| Публичный, обычный личный аккаунт, GitHub.com | Доступен | Администратор репозитория |
| Публичный, принадлежит организации, GitHub.com | Доступен; действуют политики | Организация, репозиторий, а при необходимости и предприятие |
| Приватный или внутренний, принадлежит организации | Требуется Code Security или Advanced Security | Та же цепочка политик |
| Приватный, обычный личный аккаунт | Не входит в документированные критерии доступа | Не предполагайте, что доступ есть |
| Личное пространство Enterprise Managed User | Исключено | Покупка кредитов не отменяет исключение |
Публичный доступ не означает бесплатные сессии агента. До приглашения участников отдельно проверьте доступность репозитория и расходы на использование.
Настраивайте доступ сверху вниз, начиная с самой высокой применимой политики
Для организации, принадлежащей предприятию, владелец предприятия или менеджер по безопасности сначала должен разрешить функцию в Policies > Advanced Security > Agentic Autofix. Одного этого разрешения недостаточно. Затем владелец организации или менеджер по безопасности включает её в Settings > Advanced Security > Global settings; подходящие репозитории получают разрешение по наследованию. Администраторы репозитория могут отключить или снова включить функцию, только если это позволяют политики более высокого уровня. Отдельным организациям шаг предприятия не нужен; в подходящих публичных личных репозиториях напрямую используется настройка репозитория. Пользователям предварительной версии нужно включить функцию заново. Порядок настройки политик GitHub, проверен 18 октября 2026 года
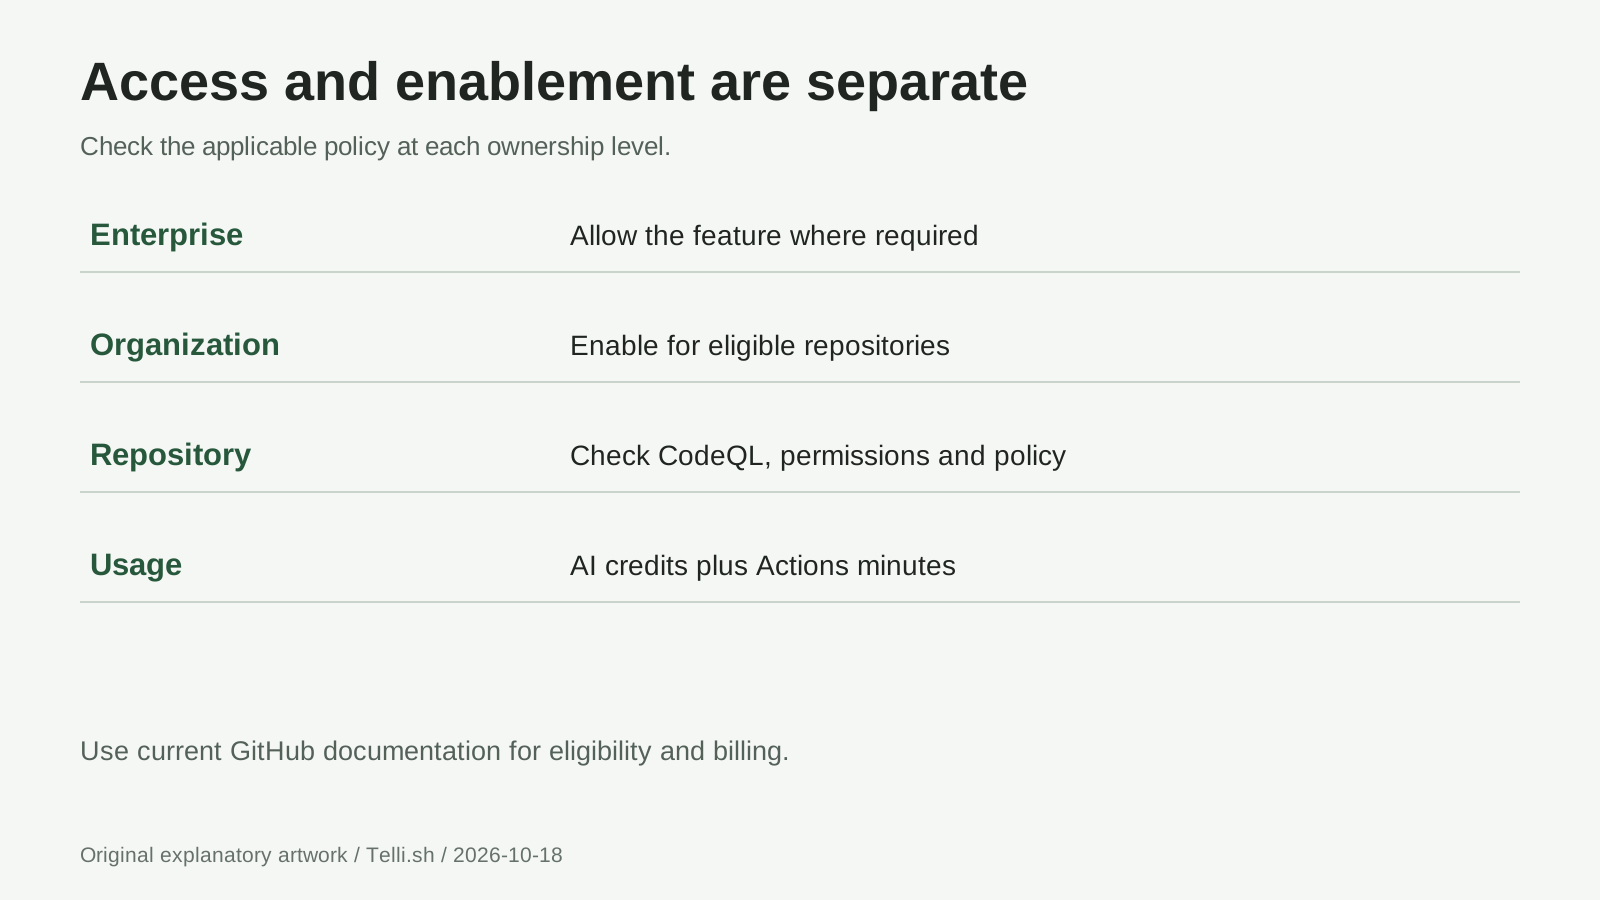
Схема доступа: разрешение, включение функции и выбор репозитория — три отдельных решения. Источник: документация GitHub по доступу, проверена 18 октября 2026 года.
Перед включением для всей организации определите репозитории, которым следует оставить отказ от участия, и договоритесь, кто будет проверять сгенерированные патчи. Для разумного пилота достаточно одного сопровождающего репозиторий и одного специалиста по безопасности. Зафиксируйте оповещение, ожидаемое поведение, проверяющего и владельца бюджета: иначе черновик без ответственного станет чужой необъяснённой обязанностью.
Убедитесь, что CodeQL действительно проанализировал код
Настройка по умолчанию требует GitHub Actions и либо публичной видимости, либо Code Security. Проверьте выбранные языки и набор запросов, а не только включённый переключатель. Если действующая расширенная конфигурация уже работает, не переключайтесь без причины: настройка по умолчанию заменяет текущие конфигурации, отключает существующий workflow и блокирует загрузку результатов через API анализа CodeQL. Документация GitHub по настройке по умолчанию, проверена 18 октября 2026 года
Перед выбором оповещения проверьте результат последнего анализа. Уточните, входил ли затронутый сервис в область анализа и не завершилась ли сборка или обработка зависимостей ошибкой. Включённая настройка не доказывает, что нужные файлы были успешно проанализированы. Сначала исправьте конфигурацию, а потом просите агента устранять замечания, найденные ненадёжной проверкой.
Для первой попытки выберите локальную проблему с понятным ожидаемым поведением, например запрос к базе данных или конкретный путь вывода данных. Не начинайте с масштабной переработки авторизации. Если подходящего оповещения нет, не создавайте уязвимость намеренно в рабочем репозитории ради демонстрации.
Что происходит между назначением и черновиком pull request?
По описанию GitHub, агент изучает относящиеся к проблеме файлы, готовит исправление, повторно запускает CodeQL и итерирует правку, прежде чем открыть черновик pull request. В предложении есть краткое описание исправления и сведения о проверке. Это процесс Agentic Autofix, а не автоматическое слияние в основную ветку. Описание процесса в анонсе GitHub, 15 октября 2026 года
После назначения оповещения проверьте результат так:
- Снова прочитайте исходное замечание. Определите недоверенный ввод, чувствительную операцию и ожидаемую защиту. Запишите идентификатор оповещения и конфигурацию, которая его обнаружила.
- Прочитайте каждый изменённый файл. Ищите посторонние изменения, удалённые проверки, отключённые тесты, новые зависимости и изменённую обработку ошибок.
- Изучите свидетельства сессии. Различайте завершённое сканирование, неудавшуюся команду и сообщение о недоступной проверке. Можно попросить агента внести итерационные изменения в сессии или упомянуть Copilot в комментарии к pull request. Инструкции GitHub по сессии, проверены 18 октября 2026 года
- Запустите тесты приложения и соответствующий сканер. Используйте задокументированные команды тестирования проекта в подходящей среде разработки. Перед запуском незнакомого кода изучите скрипты настройки и изменения workflow.
- Запросите одобрение человека. Не выводите черновик из этого состояния, пока поведение, охват сканирования или ответственность остаются неясными. Помечайте его готовым, только когда свидетельства можно проверить.
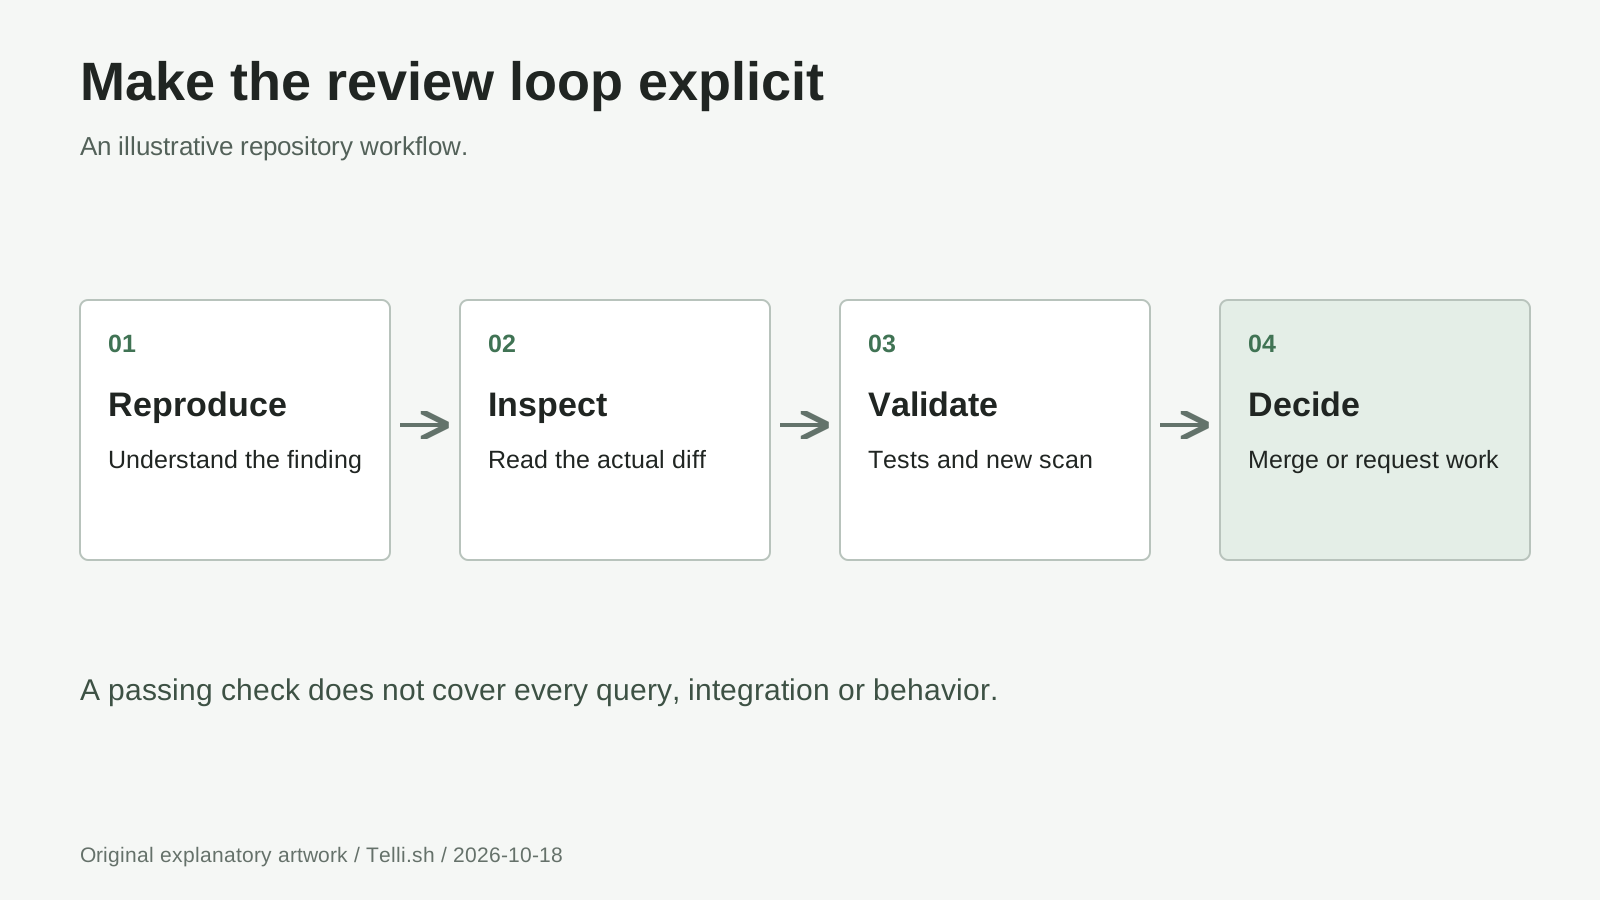
Цикл проверки: черновик агента — промежуточный результат, а не доказательство безопасности приложения. Источники: анонс GitHub и документация по обработке оповещений.
В pull request GitHub diff доступен во вкладке Files changed, а автоматические результаты — в Checks. Используйте оба представления: зелёный итог не объяснит, продолжает ли изменённая проверка разрешений выполнять правила вашего приложения. Общие сведения о pull request GitHub, проверены 18 октября 2026 года
Процесс 1: исправьте небольшой запрос к базе, не меняя его смысл
Представим вымышленный сервис на Python, который ищет товар в запасах по названию. Текущая реализация вставляет предоставленное название в SQL форматированием строки, а CodeQL обнаруживает такую конструкцию запроса. Полезное исправление отделяет SQL-запрос от значения, а не пытается удалить отдельные знаки препинания.
Например, более безопасный вариант с интерфейсом Python sqlite3 выглядит так:
def find_item(connection, label):
    return connection.execute(
        "SELECT id, label FROM inventory WHERE label = ?",
        (label,),
    ).fetchone()
Плейсхолдер передаёт значение отдельно от текста SQL в соответствии с официальным руководством Python по связыванию параметров, проверенным 18 октября 2026 года. Это вымышленный шаблон исправления, а не результат Agentic Autofix или проведённого испытания. Настоящие запрос, схема и правила авторизации сервиса требуют отдельной проверки.
Для этого примера проверьте обычное название, название с апострофом, например Maker's Kit, и отсутствующий товар. Убедитесь, что функция по-прежнему возвращает строку или None, как и ожидалось. Затем проверьте существующие правила доступа вызывающей конечной точки: параметризованный запрос не определяет, кому разрешено читать сведения о товарах.
Полезный комментарий к проверке мог бы звучать так: «Сохраните поведение поиска, передавайте название как значение и добавьте регрессионные тесты для апострофа и отсутствующего товара». Он описывает контракт, а не просто требует убрать предупреждение. Перед принятием результата повторно просканируйте фактический патч.
Процесс 2: объединяйте связанные оповещения, а не любые предупреждения подряд
Представьте вымышленный веб-сервис с тремя оповещениями, относящимися к одному помощнику отображения ответов. Рассмотрите их вместе и решите, уместно ли одно общее исправление. GitHub разрешает выбрать до 25 отложенных оповещений в списке или кампании безопасности; одно назначение создаёт одну сессию и один pull request. Инструкции GitHub по групповому назначению, проверены 18 октября 2026 года
Лимит — это максимальная вместимость, а не рекомендованный размер группы. Три связанных замечания с одним ответственным могут быть проще для проверки, чем двадцать несвязанных оповещений об аутентификации, файлах и базе данных. До назначения перечислите все затронутые конечные точки и обычное поведение, которое они должны сохранить.
В этом иллюстративном процессе проверьте общий вспомогательный код и протестируйте каждого его вызывающего. Если предложенная правка меняет экранирование вывода, учитывайте нужный контекст вывода, а не одобряйте её только потому, что один пример теперь выглядит правильно. Разделите работу, если разным замечаниям нужны разные проверяющие или графики выпуска. Не позволяйте одному нерешённому замечанию скрыть, для каких исправлений действительно есть подтверждения.
Процесс 3: работу собственного сканера нужно подтверждать отдельно
Agentic Autofix обрабатывает только отложенные оповещения основной ветки. Оповещения, появляющиеся лишь в pull request или другой ветке, не входят в этот процесс назначения. Если новое замечание возникло в pull request, исправьте его там, а не сливайте уязвимый код только ради возможности назначить задачу агенту. Описание области действия GitHub, 15 октября 2026 года
Есть и другая граница: GitHub указывает, что проверка агента не может подтвердить исправления для собственных запросов CodeQL, набора запросов CodeQL security-extended и сторонних оповещений сканирования кода. Встроенная проверка повторно запускает набор запросов сканирования кода в режиме best effort. Ограничения проверки GitHub, проверены 18 октября 2026 года
Представьте вымышленную организацию, чей собственный запрос проверяет внутреннее правило обработки данных. Даже если патч агента выглядит убедительно, проверяющему нужно запустить этот анализ и изучить результат. Зафиксируйте версию запроса, конфигурацию, анализируемую ревизию и итог. Успешный запуск стандартного набора не заменяет запрос, обнаруживший проблему.
Не отключайте более строгий сканер. Снижение охвата ради зелёного статуса меняет измерение, а не безопасность приложения. Если нужный анализ невозможно воспроизвести, оставьте предложение ожидающим проверки и укажите, кто может её выполнить.
Лицензия Copilot не нужна, но счёт всё равно будет
Agentic Autofix расходует AI Credits для Code Security и минуты GitHub Actions. В документации по оплате GitHub прямо указано, что кредиты ИИ списываются и для публичных репозиториев, где не требуются лицензии активных участников. Если у оплачиваемого аккаунта есть соответствующая льгота, сначала используются включённые кредиты ИИ; дальнейшее использование тарифицируется по факту. Аккаунты без включённых кредитов сразу оплачивают использование по счётчику. Оплата AI Credits GitHub, проверена 18 октября 2026 года
Для репозиториев организации расходы относятся на оплачивающий аккаунт организации или предприятия. До широкого включения проверьте доступный лимит и бюджет AI Credits для Code Security. Кроме того, в анонсе требуется настроенный способ оплаты Copilot; это не то же самое, что требование иметь лицензию Copilot у каждого пользователя. Требования к оплате из анонса GitHub, 15 октября 2026 года
Для пилота записывайте расход по сессиям и GitHub Actions, время проверяющих и факт принятия патча. Не обещайте фиксированную цену исправления одного оповещения: пакетная работа, итерации и неудачные предложения тоже требуют оценки расходов. Сравнивайте стоимость принятых исправлений с существующим процессом, а не считайте созданные pull request завершённым устранением проблем.
Классический Copilot Autofix устроен иначе: он предлагает разовую правку вместо агентского цикла исследования и подготовки черновика, а его предложения не расходуют AI Credits. Если он доступен, это может быть вариантом, когда Agentic Autofix не включён. Сравнение GitHub, проверено 18 октября 2026 года
Перед слиянием ответьте на эти семь вопросов
Наш контрольный список проверяет не только устранение замеченной слабости, но и сохранение поведения:
- Первопричина: патч устраняет небезопасную операцию, а не подавляет предупреждение?
- Область изменений: оправданы ли посторонний рефакторинг, новые зависимости и изменения конфигурации?
- Поведение: корректно ли обрабатываются допустимые и неверные входные данные, ошибки и разрешения?
- Тесты: есть ли регрессионный тест, который обнаружил бы исходную проблему?
- Анализ: просканировал ли обнаруживший проблему инструмент предлагаемую ревизию с требуемой конфигурацией?
- Одобрение: проверил ли ответственный человек diff и все нерешённые замечания агента?
- После слияния: подтвердил ли анализ основной ветки ожидаемое состояние оповещения и отсутствие новых замечаний?
Считайте сообщение «проверка недоступна» незавершённой работой, а не одобрением. GitHub указывает, что агент может сообщить о невозможности проверки или предполагаемом ложном срабатывании в pull request. Ни одно из этих сообщений не заменяет оценку сопровождающего. Описание best-effort поведения GitHub, проверено 18 октября 2026 года
Что делать, если кнопки нет или результат неверен?
Почему я вижу оповещение, но не могу назначить его? Проверьте, что это отложенное замечание основной ветки, репозиторий соответствует требованиям, функция включена, а у вас есть нужные разрешения. Для назначения требуется доступ на запись. Если настройка заблокирована, обратитесь к соответствующему администратору, а не переключайте параметр репозитория снова и снова. Предварительные требования назначения GitHub, проверены 18 октября 2026 года
Доказывает ли чистое сканирование безопасность приложения? Нет. Оно отвечает на вопросы, покрываемые этим анализом и его конфигурацией. Бизнес-правила, авторизация, поведение во время выполнения и неподдерживаемые замечания всё равно требуют подходящих тестов и проверки.
Стоит ли повторять неудачную сессию? Сначала изучите её журнал и предлагаемый diff. Определите, чего не хватило: настройки анализа, запуска тестов, контекста проекта или самого исправления. Дайте точное уточнение либо исправьте настройку до новой попытки; повторные назначения без новой информации не являются стратегией устранения проблем.
Можно ли принять предполагаемое ложное срабатывание? Самостоятельно исследуйте замечание и задокументируйте вывод. Не путайте закрытие оповещения с исправлением уязвимого кода и не позволяйте уверенности агента решать, допустимо ли исключение риска.
Главное: предложенная правка — это начало проверки
Agentic Autofix переносит полезную работу на более ранний этап: исследование, кандидатный патч и доступные результаты проверки появляются вместе. Практический выигрыш — сокращение разрыва между обнаружением уязвимости и рассмотрением конкретного исправления. Начинайте с малого, не ослабляйте сканеры и принимайте решение на основании свидетельств, а не авторства.
Источники
Основные источники проверены 18 октября 2026 года.
Ссылки в этой статье ведут на анонс GitHub о всеобщей доступности от 15 октября, актуальные политики доступа, описание Autofix и его ограничений, процедуры обработки оповещений, настройку CodeQL и документацию по оплате. Документация фиксирует состояние доступа на указанную дату и не гарантирует настройки каждого аккаунта. Три процесса приведены для иллюстрации, а не как отчёт о практических испытаниях.
Место для заметок о проверке: храните ссылки на источники, номера оповещений, результаты тестов и решения вместе в Telli.sh. Сервис помогает упорядочить заметки, но не сканирует репозитории и не одобряет исправления. Создайте аккаунт Telli.sh.