Cursor превращает таблицу продаж в веб-приложение. Кто отвечает за ссылку?
Cursor Live Apps берёт на себя хостинг, аутентификацию и при необходимости Postgres. Панель продаж и портал для новичков показывают, где начинается работа команды.
В понедельник утром руководитель отдела продаж хочет видеть на одной странице клиентов, которым нужно уделить внимание. Цифры лежат в таблице, правила распределения клиентов записаны на другой вкладке, а у каждого сотрудника немного своя копия. Разработчик может собрать полезную панель за полдня. Первый неудобный вопрос возникает, когда руководитель просит ссылку.
5 ноября 2026 года Anysphere, создатель среды разработки Cursor, выпустила Live Apps. Вы просите облачного агента Cursor сделать веб-приложение. Cursor может настроить хостинг, аутентификацию и базу Postgres, если она нужна приложению. После проверки безопасности и явной команды на публикацию приложение получает рабочий URL. Функция доступна в платных тарифах с включёнными облачными агентами. Исходный код может находиться в новом или существующем репозитории Cursor Origin или GitHub. Анонс Cursor
Внутреннее приложение становится практичным вариантом для процессов, которые раньше держались на копиях таблиц и еженедельных сообщениях. От прототипа легко перейти к инструменту, от которого будет зависеть работа коллеги. Панель продаж и портал для новых сотрудников показывают, как определить готовность прототипа к такому переходу и кто может просматривать, менять или отключать то, что он предоставляет.
Кнопка публикации завершает одну работу и начинает другую
Cursor просит явно указать, что вы хотите создать приложение, и воспользоваться облачным агентом. Локальная сессия разработки по-прежнему помогает с кодом, но описанный Cursor процесс Apps работает через облачного агента. При создании с нуля можно завести репозиторий в Cursor Origin. Если у команды уже есть приложение в поддерживаемом репозитории, можно использовать этот код. Cursor выделяет ресурсы, а человек, публикующий приложение, выбирает URL и решает, когда им поделиться. Настройка и развёртывание приложений
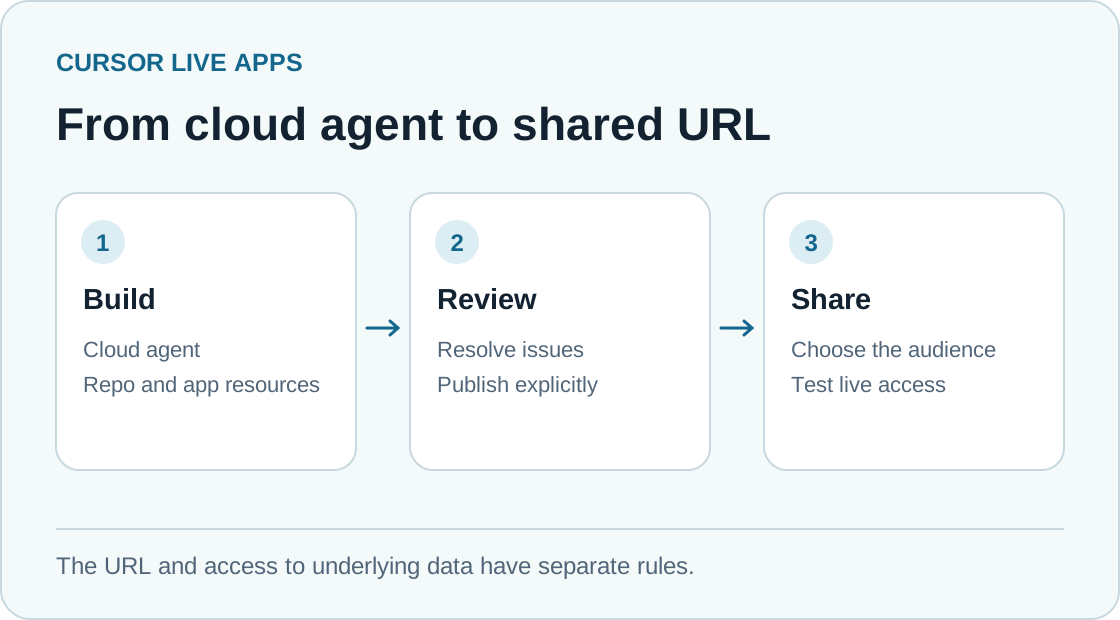
Путь от исходного кода до рабочего URL. Аудитория и источник данных показаны отдельно. Иллюстрация Telli.sh.
Перед публикацией Cursor описывает два вида проверки. Детерминированные проверки обнаруживают известные проблемы, например секрет, записанный в файл. Проверка безопасности с помощью ИИ ищет серьёзные уязвимости в исходном коде. По словам Cursor, администраторы команды могут добавлять свои правила, просматривать приложения и секреты команды и снимать приложения с публикации. В некоторых случаях они также могут разрешать публикацию, заблокированную проверкой ИИ. Блокировки вредоносного кода, зашитых секретов и раскрытых учётных данных остаются в силе. Владелец приложения по-прежнему решает, какие учётные данные вообще нужны. Анонс Cursor · Безопасность и администрирование приложений
Представьте приложение, на главной странице которого видны общие показатели продаж, а конечная точка подробных данных возвращает всех клиентов. Когда в приложение входит менеджер по продажам, страница может выглядеть должным образом ограниченной. Однако коллега может подобрать URL с подробностями или запросить у сервера территорию, которой нет в его таблице. Проверка развёртывания помогает найти ошибки реализации. Источник правил доступа к территориям — политика команды, и при проверке перед выпуском её нужно проверить с подходящими ролями.
С появлением рабочего URL эти решения начинают влиять на работу. Когда коллеги сохранят ссылку, сбой отчёта может задержать утренний созвон. Если приложение становится единственным местом, где фиксируют решение или согласование, его база данных входит в рабочий процесс компании. Даже у небольшого приложения должен быть ответственный, способный объяснить, что случилось, если цифры выглядят неверно.
Начните с панели, которая умеет только читать
Допустим, отдел продаж хочет видеть воронку по двум территориям. Разумная первая версия показывает число сделок на каждом этапе, время последнего обновления и ссылку на запись в CRM для подробностей. Сначала она работает с вымышленными клиентами. Когда отображение проверено, учётная запись приложения может читать ограниченный отчёт или представление базы только с полями для панели. За распределение клиентов и заметки по-прежнему отвечает CRM. Так изменение деловых записей остаётся за пределами первого выпуска, а у команды есть независимое место для сверки итогов.
Согласно документации Cursor Apps, секреты для хранилища данных или другого внешнего ресурса можно задать при настройке приложения или на панели Apps. Cursor утверждает, что агент не видит их значения. Учётные данные всё равно нужны, когда опубликованное приложение отправляет запрос. Оставьте соединение в серверном коде, сузьте область запроса и убедитесь, что сформированная страница и сетевые ответы не содержат полей, которые должны оставаться на сервере. Секрет только для чтения помогает, когда сама учётная запись действительно может лишь читать нужные данные. Секреты Cursor Apps
| Решение для первого выпуска | Панель воронки продаж | Портал для новых сотрудников |
|---|---|---|
| Целевая аудитория | Конкретная группа операционной поддержки продаж | Приглашённые сотрудники и координаторы адаптации |
| Авторитетный источник данных | CRM или ограниченное представление отчёта | Утверждённое внутреннее руководство и список задач адаптации |
| Полезное состояние приложения | Фильтры и настройки отображения | Отметки о выполнении у вошедшего сотрудника |
| Проверка перед открытием доступа | Сравнить две территории и попробовать открыть запрещённый URL с деталями | Убедиться, что сотрудник не может читать или менять чужой список |
| Ответственный за эксплуатацию | Операционная поддержка продаж и резервный контакт | Служба персонала и назначенный ответственный за контент |
Проверьте панель с трёх позиций. Целевой пользователь должен видеть верные итоги и время обновления. Коллега с другой территории должен видеть только строки, разрешённые политикой приложения, даже если меняет ссылку или запрос. Человек вне целевой аудитории должен получить отказ до получения каких-либо данных панели. Вторая проверка особенно полезна, потому что ошибку легко пропустить, если приложение тестирует только автор.
Сверьте итоги с зафиксированным снимком данных из авторитетной системы. Запишите диапазон дат, часовой пояс, правила включения записей и точную сумму для каждой территории. Если график выглядит так, будто на нём нет сделок за понедельник, возможно, он использует другой период отчётности. Включите в первые тесты пустой результат, задержку источника до истечения времени ожидания и устаревшее обновление. Время последней успешной загрузки и явное сообщение об ошибке помогают отличить сбой от реального падения показателей.
Каждое поле портала должно оправдывать своё место в базе
Портал, который лишь ведёт на существующие страницы с правилами, может обойтись без новой базы. Интерактивному списку задач требуется хранить состояние. Cursor может выделить Postgres, когда он нужен приложению. Это облегчает создание второй версии. Прежде чем воспользоваться этой возможностью, запишите, какие значения действительно нужно сохранять. Может хватить идентификатора задачи, времени выполнения и стабильного идентификатора вошедшего пользователя. Копия заметок менеджера, номер удостоверения личности или домашний адрес сотрудника увеличивают риск, не улучшая список. Ресурсы Cursor Apps
Отделите данные, которые помогают сотрудникам пройти процесс, от данных, необходимых координатору. Сотрудник может отметить прочитанные материалы у себя. Координатору может понадобиться увидеть просроченные шаги по всей группе. Для этого представления задайте отдельное правило доступа и отдельно проверьте запрос. Один экран входа придаёт обеим страницам общий вид, хотя требования к доступу у них различаются.
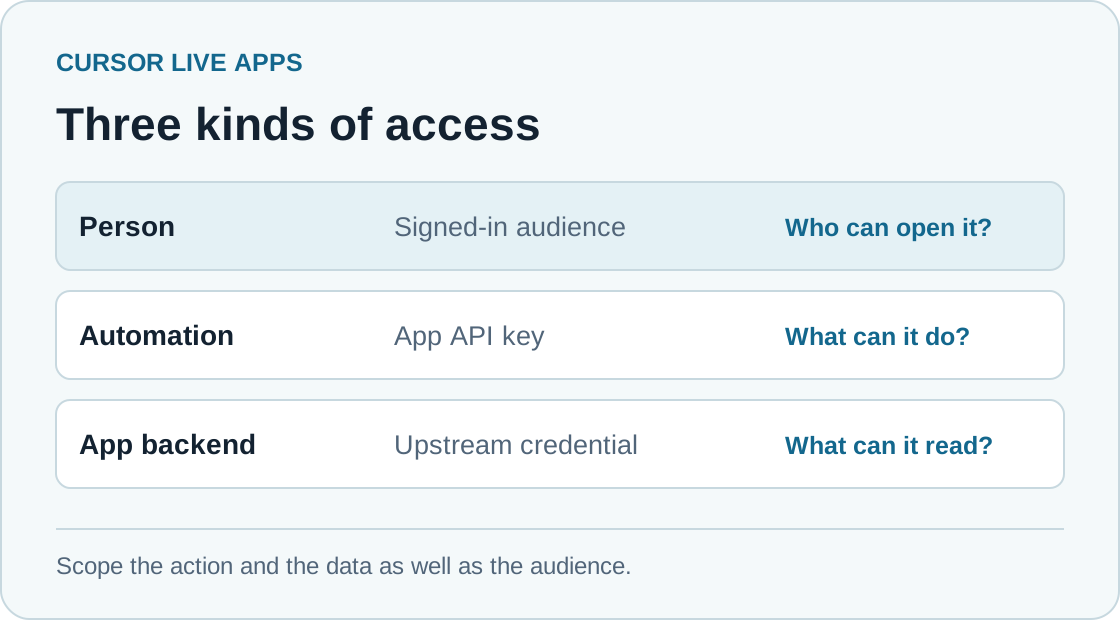
Три отдельные проверки доступа для одного внутреннего приложения. Иллюстрация Telli.sh.
В небольшом пилоте можно использовать одного вымышленного сотрудника и тестового координатора, прежде чем сохранять реальные данные об адаптации. Сделайте ожидаемый отказ чётким условием выпуска. Сотрудник не должен суметь изменить чужую отметку о выполнении, даже если подменит идентификатор в запросе браузера. Затем проверьте, что повторная попытка на том же шаге сохраняет прежнее состояние и не создаёт дубликат. Задача пилота — сделать поведение проверяемым, не прося коллегу раскрывать реальные данные.
Для такого приложения полезен список действий при передаче. Запишите, как новый координатор получает доступ, где меняется содержание руководства, кто может закрыть доступ бывшему сотруднику и что происходит с его отметками. Решите, как восстанавливать нужные данные после неудачного изменения. Cursor может создать базу. Команде всё равно нужно определить, что означают восстановление и хранение для этого списка.
Приглашение и ключ интеграции решают разные задачи
В текущей документации Cursor Apps описаны три способа предоставления доступа. Приложение только по приглашению может быть открыто владельцу и определённым пользователям или группам, которые вошли в систему. Командный доступ может открыть его всей команде Cursor после входа. Публичное приложение может быть доступно любому по ссылке. В Teams и Enterprise публичный доступ по умолчанию выключен до разрешения администратора. В анонсе отмечен публичный доступ в индивидуальных тарифах. Поэтому рабочая ссылка сама по себе мало говорит об аудитории, пока вы не проверили настройку видимости на панели Apps. Доступ в Cursor Apps
Там же описаны ключи API для автоматических запросов. Ключ передаётся в HTTP-заголовке, а запрос идентифицируется как автоматический и не привязывается к человеку. Это удобно, когда приложением пользуется сценарий, и влияет на расследование неожиданного запроса. Если приложение поддерживает и пользовательские сессии, и ключ API, проверьте, что автоматизации доступны лишь нужные ей операции. Запишите, где применяется ключ и кто будет его менять. Если каждое важное действие начинается с того, что коллега открывает ссылку, в первом пилоте можно ограничиться доступом людей. Ключи API в Cursor Apps
Когда приложение читает хранилище данных, нужно проверить три границы. Cursor определяет, кому доступна ссылка. Приложение определяет, какие действия и строки доступны этой аудитории. Исходная система определяет, что может читать сервисная учётная запись приложения. Последствия ошибки на одном уровне можно ограничить на других. Если внутренней панели нужны только сводные количества сделок, учётные данные с возможностью запрашивать всю CRM делают даже небольшой дефект дорогим.
Тесты могут быть простыми. Откройте рабочую ссылку в новой сессии браузера как приглашённый человек, как вошедший коллега без доступа и без входа. В разрешённой сессии запросите одну видимую запись и одну из другой территории. Если автоматизация пользуется ключом, проверьте, что запрос без заголовка отклоняется, а отозванный ключ не принимается. Каждая из этих проверок обнаруживает свой тип ошибки.
Узкий первый выпуск проверяется быстрее
- Выберите одну задачу и конкретную аудиторию. Для панели попросите недельные итоги воронки по этапам, вымышленные записи, видимое время обновления и ссылку на CRM. Для портала попросите небольшой список задач с вымышленными учётными записями сотрудников.
- Запустите облачного агента и явно попросите создать приложение. Используйте репозиторий, доступный будущему владельцу. Ограничьте первое изменение, чтобы ответственный мог объяснить маршруты, модель данных и обработку ошибок.
- Определите, что сохраняется и какие запросы могут записывать данные. Добавляйте ограниченный секрет в настройках только после проверки сценария с вымышленными данными. Попросите агента показать, где используется секрет и где действуют проверки аудитории.
- Запустите проверку публикации и изучите её результаты. Выберите URL, явно опубликуйте приложение и поделитесь ссылкой с наименьшей подходящей группой. Проверьте разрешённые и запрещённые запросы по развёрнутой ссылке, прежде чем коллеги начнут на неё полагаться.
- Запишите, кто отвечает за приложение, к какому источнику оно обращается и кто может снять его с публикации. Повторите короткую проверку после изменения видимости, коннектора или учётных данных. Оставьте запасную ссылку или процедуру на случай временной недоступности приложения.
В первый выпуск можно включить меньше, чем способен написать агент. Панель с одной надёжной цифрой каждое утро может быть полезнее рабочего пространства с шестью представлениями и спорными расчётами. Портал с ухоженным списком избавит команду от повторяющихся сообщений, даже если представление координатора появится позже. С небольшим выпуском ответственный также сможет увидеть, какие изменения, запросы доступа и вопросы поддержки возникают на практике.
Полезно оценить результат за обычную неделю. Посмотрите, как часто коллеги открывают приложение сами, могут ли найти источник спорной цифры и сколько времени уходит на исправление проблемы. Действующее приложение, экономящее несколько минут в день, может оправдать своё существование. Если сотрудники всё ещё сверяются с таблицей, выясните, какой результат нового приложения пока не вызывает доверия.
Изменения Cursor облегчают старт такого пилота. В анонсе от 5 ноября сборка, база данных, аутентификация, хостинг и ссылка входят в один процесс. Раньше эксперимент мог остановиться на поиске ответственного за хостинг или настройке экрана входа. Когда эти части уже доступны, важнее ясно определить аудиторию, данные и условия выпуска. Полезный результат — ссылка, которой кто-то может пользоваться и за которой кто-то умеет следить. Анонс Cursor
Источники
- Выпуск Cursor Live Apps, 5 ноября 2026 года
- Документация Cursor Apps по настройке, доступу и администрированию
Чтобы хранить обсуждения и решения по внутреннему инструменту в доступном для поиска виде, создайте аккаунт Telli.sh.