Тысяча предупреждений и одна доступная база: AWS Continuum меняет очередь
AWS Continuum for code vulnerabilities вышла в общий доступ. Главное обещание — основания об эксплуатируемости и бизнес-влиянии до того, как команда потратит ещё день на проверку сгенерированных исправлений.
Панель безопасности показывает сотни находок. Одна относится к утилите без внешнего трафика, другая — к коду в нескольких шагах от платёжных данных клиентов. Одна метка серьёзности не объясняет небольшой команде, что исправлять первым.
22 октября 2026 года AWS объявила общий доступ к Continuum for code vulnerabilities. Сервис связывает анализ кода с контекстом среды, оценивает возможность эксплуатации и влияние на бизнес, предлагает исправления для проверки. Подробный анонс оставляет окончательное решение о применении человеку. Анонс AWS.
AWS предоставляет облачную инфраструктуру, включая EC2 и S3. Это важно: срочность слабости кода зависит от окружающих сетей, ресурсов и данных. Обещание Continuum — более обоснованная очередь ремонта, а не просто ещё один генератор патчей.
 Дата-центры AWS в Орегоне, август 2023 года. Фото: Tedder / Wikimedia Commons, CC BY-SA 4.0. Уменьшено и преобразовано в WebP без обрезки. Это внешняя фоновая фотография, не интерфейс Continuum; см. официальный анонс и экраны продукта.

Уязвимость превращается в инцидент через конкретный путь
Сканер найдёт опасную функцию или известную слабость зависимости. Возможность атаки зависит от дополнительных фактов. Используется ли этот путь кода? Достижим ли он извне? Какие права и данные откроются после успеха?
Вопросы связывают безопасность с развёртыванием. Утилита разработки и открытый сервис могут иметь одинаковую уязвимую зависимость при разном риске. И наоборот: менее громкая общая оценка требует срочности, если путь ведёт к важной системе.
Анонс описывает граф контекста из кода и, при подключении, сведений AWS, собранных разрешённым коллектором. Контекст связывает находки с ресурсами и критическими системами. Контекст и коллектор; обзор сервиса.
По нашему мнению, центральный вопрос здесь — приоритизация. ИИ-патч полезен, только если команда понимает проблему для проверки и выбора срока выпуска. Больше автоматического вывода не помогает переполненной очереди ревью.
Такая очередь похожа на приёмное отделение. Сортировка по громкости сигнала менее полезна, чем понимание срочности, свидетельств и нужного лечения. Доверие заслуживает сервис, позволяющий проверить эту логику.
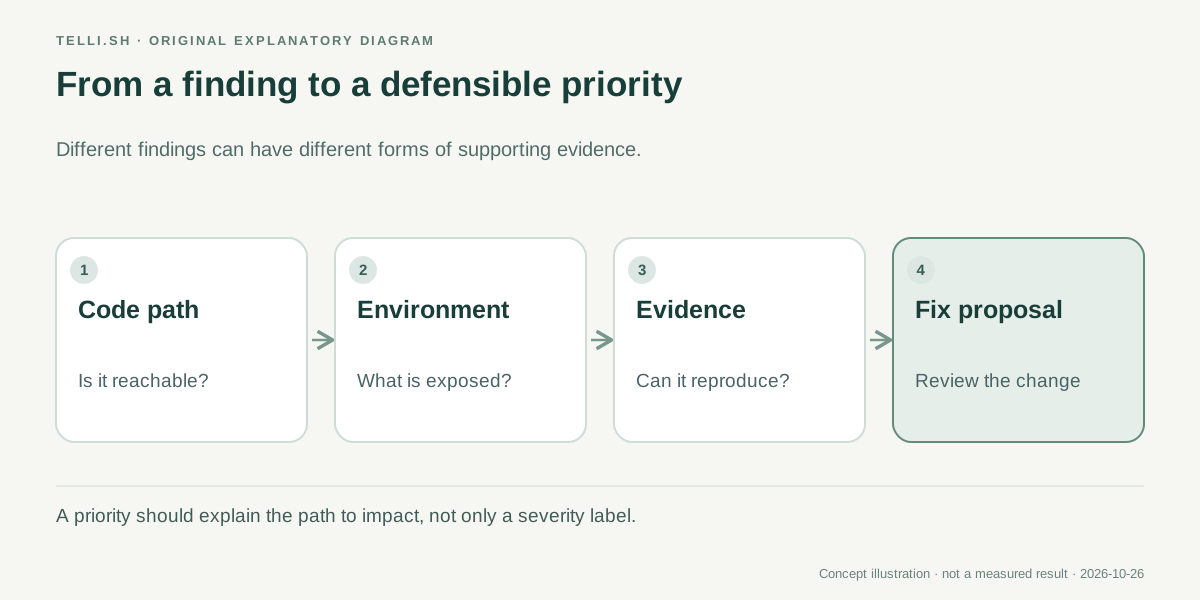 Авторская схема проверки по основаниям. У разных находок разные доказательства и способы воспроизведения.
Уровень доказательств важнее уверенного объяснения
AWS описывает разные подтверждения. Находку можно обосновать статическим анализом пути. Воспроизводимые проблемы сервис проверяет в изолированной среде, прилагая демонстрационный код и шаги. Правдоподобный рассказ об атаке не равен воспроизведённой атаке.
Демонстрация также разделяет создание патча и устранение проблемы. Continuum открывает pull request, но команда проверяет и объединяет его. Наличие изменения ещё не означает исправленный производственный сервис. Демонстрация и ревью.
Проверяющий должен ответить на конкретные вопросы. Какой ввод достигает опасной операции? Какие предположения сделаны об аутентификации и правах? Устраняет ли изменение путь без поломки законного использования?
Отделяйте это от качества текста отчёта. Ясное объяснение ускоряет ревью, но не служит независимой валидацией. Техническое утверждение несут код, конфигурация и условия воспроизведения.
Включите в пилот случаи, где атака должна провалиться: сервис за работающим контролем, неиспользуемый путь зависимости, уже смягчённую настройкой проблему. Это покажет понимание контекста, а не повторение оценки сканера.
Платёжному сервису и инструменту разработки нужны разные решения
Возьмём условное приложение с публичной оплатой и закрытым генератором отчётов только для разработки. В обоих есть серьёзные на первый взгляд находки. Первый обрабатывает клиентские транзакции, второй не должен работать в продакшене.
Сначала следует установить реальное развёртывание: действительно ли закрытая утилита недостижима, пересекает ли платёжная проблема границу доверия, какие данные и действия доступны по каждому пути. Архитектурное описание надо сверить с конфигурацией.
Даже подтверждённый платёжный путь требует ограниченного исправления. Патч, блокирующий и атаку, и правильные заказы, перемещает проблему. Регрессионные проверки должны сохранять нужное нормальное поведение.
Если инструмент разработки отсутствует в развёрнутом приложении, срок ремонта можно выбрать иначе. Это не повод игнорировать его навсегда, а основание разделить непосредственную экспозицию и обслуживание, сохранив доказательства различия.
Это пример построения оценки, не клиентский результат. Цель — порядок ремонта, объяснимый текущими фактами. Согласие инструмента со всеми прежними приоритетами менее показательно, чем неожиданное, но проверяемое различие.
Сначала изучите одно приложение, а не разрешайте все исправления
Анонс называет начальные регионы US East (N. Virginia) и US West (Oregon). Код подключается через GitHub или S3, контекст AWS добавляется необязательным коллектором. Требования к аккаунту, региону и доступу остаются частью настройки. Доступность и источники.
Начните с приложения с понятной архитектурой и важными сценариями. Тогда проще заметить неожиданную находку и упущенное предположение. У проверяющих будет исходное понимание критичности.
- Выберите репозиторий или поддерживаемый источник и соответствующую ему реальную среду.
- Прочтите требования, выберите регион и проверьте права подключения кода.
- Решите, добавлять ли разрешённый коллектор AWS и какой контекст он предоставит.
- Сравните первые находки с известными проблемами, мерами защиты и выбранными сложными случаями.
- Изучите основания одного исправления, предположения и влияние на нормальных пользователей.
- Проверьте pull request, выполните тесты и подтвердите результат обычным процессом выпуска команды.
Это методика оценки, не замена актуальной инструкции или правил развёртывания организации. Полезно сохранять доступ к исходникам, проверку оснований и выпуск как отдельные решения.
Так же считайте стоимость: актуальные цены, объём сканирования и время принятия, отклонения или исправления предложений. Экономия написания кода может создать работу на ревью.
Предложение ремонта и автономный ремонт — разные вехи
Подробный анонс говорит о предложении, утверждаемом человеком, и относит автоматическое применение отдельных классов исправлений к будущему. Другие тексты AWS описывают постепенное принудительное применение шире. Для внедрения документированный путь с человеком — осторожная и практичная отправная точка. Подробный анонс; сообщение What's New.
Это не мелочь формулировки. Автоматическая подготовка патча, открытие PR и изменение работающей системы различаются последствиями. Демонстрация одного этапа не доказывает доступность или уместность остальных.
| Этап | Что узнаёт команда | Что ещё установить |
|---|---|---|
| Находка | Есть предполагаемая слабость | Используются ли код и настройки |
| Доказательства и контекст | Почему путь опасен и важен | Соответствуют ли допущения нынешней среде |
| Патч или PR | Есть конкретное изменение для ревью | Исправляет ли оно проблему, сохраняя поведение |
| Объединённое и развёрнутое изменение | Система получила утверждённую правку | Закрыт ли путь без новой регрессии |
Это позволяет внедрять постепенно. Сервис бывает полезен как источник свидетельств до регулярного принятия патчей. Полезные патчи возможны до желания автоматизировать выпуск.
Дальше важны повторные операции в реальной среде. Остаётся ли принятый класс исправлений безопасным после изменений приложения? Видна ли причина другого приоритета похожей находки? Обнаруживает ли система неполный контекст?
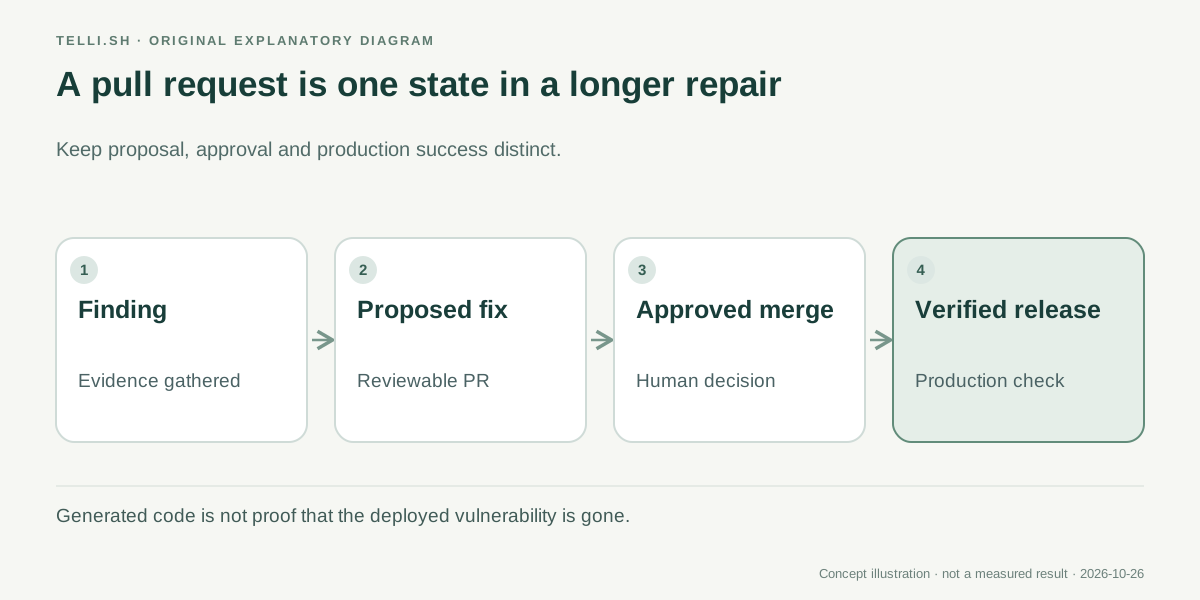 Сгенерированный PR — объект ревью. Успешное устранение в продакшене — последующее состояние со своими доказательствами.
Коллектор контекста заслуживает такой же проверки, как модель
Контекст улучшает оценку, но поставляющее его соединение становится частью допущений системы. Если коллектор видит часть ресурсов, отчёт покажет часть пути атаки. Изменение среды может потребовать пересмотра.
Фиксируйте подключённые источники и свежесть данных. Интерпретируйте отчёт в этих границах. Проверенный набор находок не должен превращаться в универсальное утверждение о безопасности приложения.
Так же с бизнес-влиянием: достижимая база может содержать малоценные тестовые данные, а периферийный ресурс — поддерживать критическую работу. Бизнес и инженеры должны одинаково понимать его значение.
Здесь возможно полезное разделение. Программа соединяет технические свидетельства и готовит предложение. Люди определяют важность систем, верность предположений и допустимый риск выпуска.
Измеряйте ложные тревоги и пропущенные приоритеты. Сокращение предупреждений впечатляет и тогда, когда важные проблемы просто исчезли из вида. Нужна очередь, сохраняющая правильную работу и основания действовать.
Полезный ИИ безопасности делает следующее решение обоснованнее
Continuum интересна связью исправления с контекстом, определяющим необходимость внимания. Это полезнее новой груды правдоподобных изменений.
Перед принятием патча спросите, что изменилось в понимании риска. Достижимый путь, проверяемые основания и ограниченное исправление означают помощь с трудной частью. Уверенный абзац и новый PR оставляют очередь вашей проблемой.
Источники
- AWS: общий доступ к Continuum for code vulnerabilities, 22 октября 2026 года.
- AWS What's New: общий доступ к Continuum, 22 октября 2026 года.
- Руководство AWS Continuum, проверено 26 октября 2026 года.
Свяжите проверку с исходным материалом
Telli.sh позволяет сохранять разрешённые материалы и заметки за техническим решением. Создайте пространство заметок.