Windows มุ่งสู่การเป็นระบบปฏิบัติการสำหรับ AI agent
แผน AI แบบไฮบริดของ Microsoft แยกบริบทในเครื่อง การกำหนดเส้นทางโมเดล และการจำกัดขอบเขต agent ออกจากกัน อะไรพร้อมใช้งานแล้ว อะไรยังเป็นพรีวิว และจะประเมินการตั้งค่า Windows ที่ปลอดภัยขึ้นได้อย่างไร
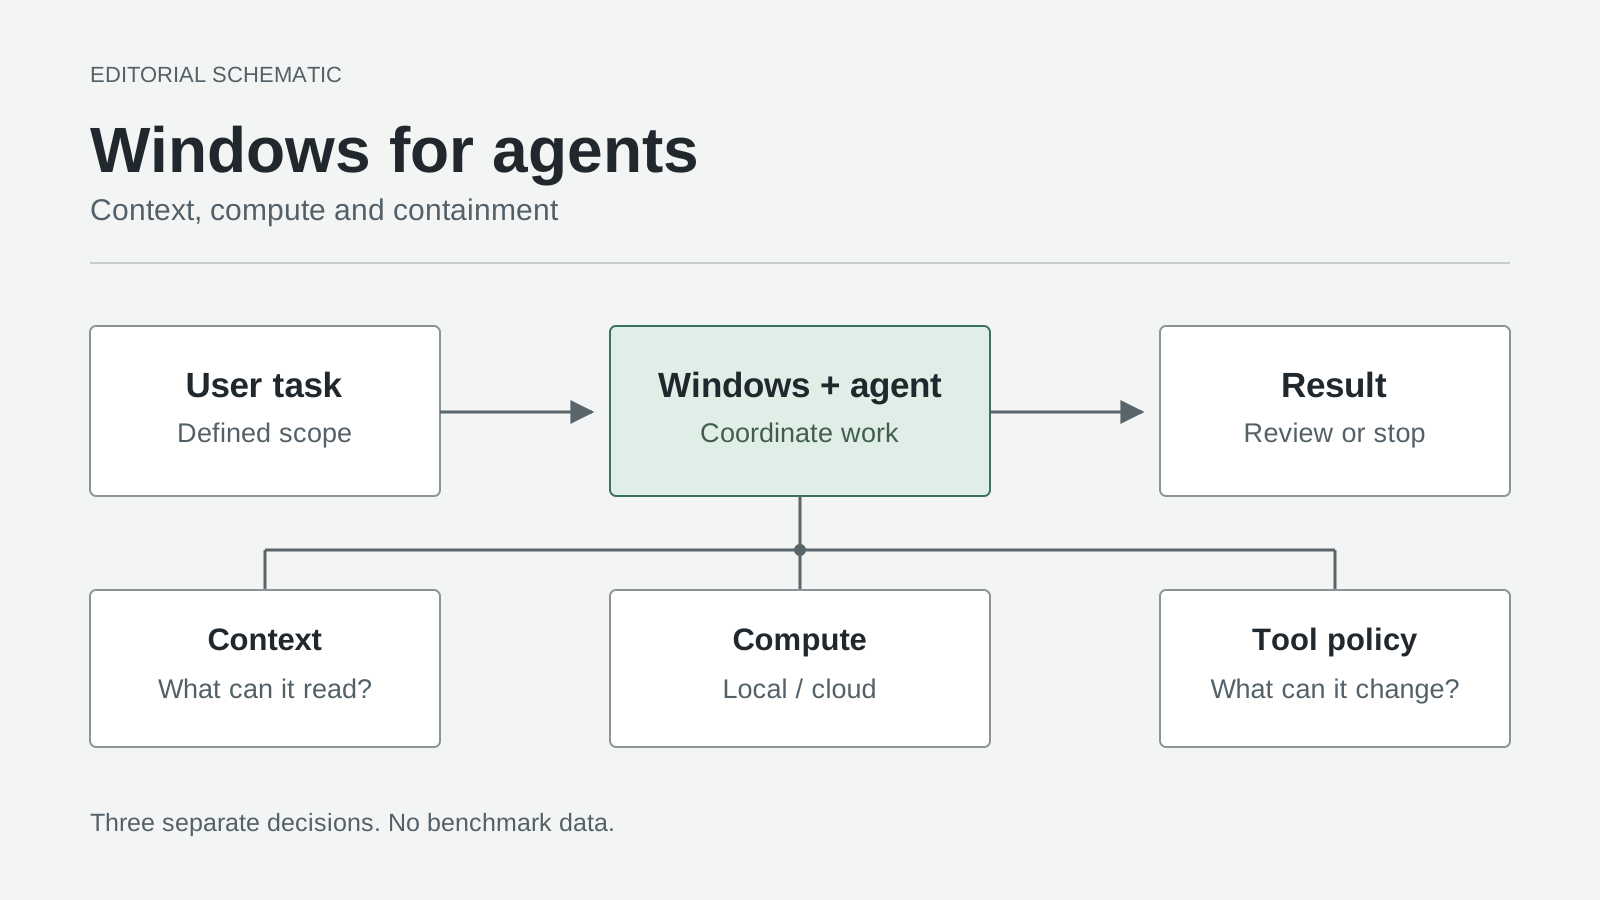
แผนภาพเชิงบรรณาธิการต้นฉบับ ไม่ใช่ภาพหน้าจอทางการหรือผลการวัด การเข้าถึงบริบท ตำแหน่งที่ทำ inference และสิทธิ์การทำงานเป็นการตัดสินใจแยกจากกัน
ผู้ช่วย AI ที่ตอบคำถามต้องมีบทสนทนา ส่วน agent ที่จัดระเบียบโปรเจ็กต์ต้องการสิ่งที่ส่งผลมากกว่านั้น นั่นคือการเข้าถึงคอมพิวเตอร์ของคุณ
ประกาศ Windows ของ Microsoft วันที่ 7 ตุลาคม 2026 ทำให้ความแตกต่างนี้กลายเป็นกลยุทธ์ระดับแพลตฟอร์ม Windows ต้องการประสาน agent โมเดลในเครื่อง และบริการคลาวด์ ไม่ใช่แค่เป็นอีกที่หนึ่งสำหรับเปิดแชตบอต
มุมมองของเรา: การเปลี่ยนแปลงสำคัญคือคำอธิบายหน้าที่ของระบบปฏิบัติการ แพลตฟอร์ม agent ที่มีประโยชน์ต้องตัดสินใจว่างานทำงานที่ใด เปิดให้ใช้บริบทที่เหมาะสม และบังคับใช้ขอบเขตว่ารหัสที่ได้จะเข้าถึงอะไรได้บ้าง การเข้าใจการตัดสินใจเหล่านี้ช่วยให้คุณมีรายการตรวจสอบการซื้อและตั้งค่าที่ดีกว่าคำสัญญาว่า PC พร้อมใช้ “AI” แล้ว
แผนงานมีหลายจังหวะ ไม่ใช่วันเปิดตัววันเดียว
ณ วันที่ 16 ตุลาคม ประกาศเหล่านี้มีสถานะความพร้อมใช้งานต่างกัน:
| องค์ประกอบ | สถานะที่ประกาศ | ความหมายสำหรับผู้อ่าน |
|---|---|---|
| Microsoft Execution Containers หรือ MXC | พร้อมใช้งานทั่วไปบน Windows 11 | มีพื้นฐานการจำกัดขอบเขตแล้ว แต่ agent และ host ต้องรองรับการกำหนดค่าที่เกี่ยวข้อง |
| การกำหนดเส้นทาง Windows-local ของ GitHub HydraFusion | วางแผนพรีวิวเชิงทดลองไว้ช่วงปลายเดือนตุลาคม | เป็นวันที่ในแผนงาน ไม่ใช่ฟีเจอร์ที่ควรคิดว่าเปิดใช้งานแล้ว |
| ความสามารถ Copilot แบบไฮบริดที่ครอบคลุมขึ้นบน Copilot+ PC | คาดว่าจะเริ่มทยอยเปิดใช้ในอีกไม่กี่เดือน | การมีฮาร์ดแวร์ไม่ได้ทำให้ประสบการณ์ทั้งหมดใช้ได้ในวันนี้ |
| การผสาน llama.cpp ใหม่ใน Windows ML | ความสามารถเชิงทดลองสำหรับนักพัฒนา | เป็นแนวทางพัฒนา ไม่ใช่การประกาศว่าพร้อมใช้จริงใน production |
กำหนดเวลาอ้างอิงจากแผนงาน Windows วันที่ 7 ตุลาคม; ส่วนประกาศสำหรับนักพัฒนา MXC และโพสต์วิศวกรรม Windows ML อธิบายชั้นทางเทคนิค ซึ่งอ้างอิงจากแผนงาน Windows วันที่ 7 ตุลาคม 2026
ความแตกต่างนี้สำคัญก่อนซื้อหรือนำไปติดตั้งใช้งาน agent อาจได้สภาพแวดล้อมการทำงานที่ปลอดภัยขึ้นโดยไม่มี inference ในเครื่อง โมเดลอาจทำงานในเครื่องโดยไม่มีการกำหนดเส้นทางอัตโนมัติตามที่สัญญาไว้ ทั้งสองกรณีไม่ได้พิสูจน์ว่าฟีเจอร์สำหรับผู้บริโภคที่เจาะจงมาถึงอุปกรณ์ ตลาด หรือช่องทางอัปเดตใดแล้ว
“ในเครื่อง” หมายถึงความสัมพันธ์กับ PC ของคุณสามแบบ
Microsoft จัดประสบการณ์ Copilot ในอนาคตโดยอิงบริบทจากอุปกรณ์ การกระทำบนอุปกรณ์ และโมเดลบนอุปกรณ์ โดยให้ permission เป็นหัวใจของสองอย่างแรก ความสามารถเหล่านี้เกี่ยวข้องกัน แต่ใช้แทนกันไม่ได้ Windows roadmap, 7 ตุลาคม ค.ศ. 2026
บริบทคือสิ่งที่ agent อ่านได้ ลองนึกถึงข้อเสนอที่กระจายอยู่ในร่างเอกสาร สเปรดชีต และโฟลเดอร์ PDF อ้างอิง บริบทที่เกี่ยวข้องหมายถึงการเลือกเนื้อหาที่จำเป็นต่อข้อเสนอ ไม่ใช่ถือว่าไดเรกทอรี home ทั้งหมดเป็นค่าเริ่มต้นที่สมเหตุสมผล กิจกรรมล่าสุดอาจช่วยหาเอกสาร แต่ไม่ควรทำให้เอกสารทุกชิ้นที่เพิ่งเปิดกลายเป็นอินพุตที่ได้รับอนุญาต
การกระทำคือสิ่งที่ agent เปลี่ยนได้ การร่างโครงสร้างโฟลเดอร์ที่แนะนำต่างจากการย้ายไฟล์ต้นฉบับ การเตรียมอีเมลต่างจากการส่งอีเมล อินเทอร์เฟซที่ดีควรแสดงการเปลี่ยนผ่านเหล่านี้ แม้โมเดลเดียวกันจะทำได้ทั้งสองอย่าง
โมเดลกำหนดว่าการทำ inference เกิดขึ้นที่ใด โมเดลที่ทำงานในเครื่องสามารถตีความคำขอ สร้างข้อความ หรือเสนอการเรียกใช้เครื่องมือ โดยไม่ส่งคำขอ inference นั้นไปยังโมเดลบนคลาวด์ แต่ข้อเสนอยังต้องอาศัยเครื่องมือ และเครื่องมือนั้นก็ยังต้องได้รับอนุญาต
ให้คิดถึงสิ่งเหล่านี้เป็นสวิตช์สามตัว ไม่ใช่สวิตช์ความเป็นส่วนตัวตัวเดียว การตั้งค่าอาจอ่านไฟล์ในเครื่อง ขอให้โมเดลคลาวด์ให้เหตุผลจากข้อความบางส่วนที่เลือกไว้ และดำเนินการแบบจำกัดขอบเขตในเครื่อง พฤติกรรมจะเข้าใจได้ก็ต่อเมื่อมองเห็นตัวเลือกทั้งสาม
HydraFusion เลือกการประมวลผล ไม่ได้เลือกนโยบายความเป็นส่วนตัวให้คุณ
แนวคิด hybrid intelligence ของ Windows จาก Microsoft เชื่อมการประมวลผลในเครื่องและบนคลาวด์ผ่านการกำหนดเส้นทาง โมเดลในเครื่อง และ runtime ที่มา: Microsoft News Center, 8 ตุลาคม ค.ศ. 2026. Copyright Microsoft. Used with permission from Microsoft. ภาพแนวคิด ไม่ใช่ภาพหน้าจอผลิตภัณฑ์หรือผลการวัด.
คำอธิบายทางเทคนิคของ Command Line วันที่ 7 ตุลาคม อธิบายแนวทางที่วางแผนไว้สองแบบ: การประสานงาน Auto ระหว่างโมเดลในเครื่องกับคลาวด์ หรือเลือกโมเดลในเครื่องหรือ endpoint ที่เข้ากันได้อย่างชัดเจน และยังแยกการเลือกโมเดล การทำ inference และการเรียกใช้เครื่องมือออกจากกันอย่างชัดเจน Microsoft's October 7 Command Line technical explanation
การเปรียบเทียบในทางปฏิบัติเกี่ยวกับการควบคุม ไม่ใช่การแข่งขันที่โหมดหนึ่งชนะเสมอ คำถามต่อไปนี้คือเกณฑ์ประเมินของเรา:
| แนวทาง | มีประโยชน์เมื่อ | คำถามที่ควรตอบก่อน |
|---|---|---|
| GitHub Copilot Auto พร้อม hybrid routing | คุณต้องการให้ orchestrator กระจายงานที่เปลี่ยนแปลงไปตามตัวเลือกการประมวลผล | ระหว่างเซสชันนี้ เนื้อหาใดอาจถูกส่งถึงผู้ให้บริการคลาวด์ |
| เลือกโมเดลในเครื่องอย่างชัดเจน | คุณต้องการโมเดลที่ทราบแน่และ inference endpoint ที่ระบุชัด | แอปพลิเคชันและเครื่องมือยังติดต่อบริการอื่นใดได้บ้าง |
| เลือกโมเดลคลาวด์อย่างชัดเจน | คุณตั้งใจเลือก remote inference สำหรับงานนั้น | อินพุตใดได้รับอนุมัติสำหรับผู้ให้บริการและบัญชีนั้น |
ลองพิจารณางานบำรุงรักษาโค้ดสมมติ การปรับรูปแบบเล็กน้อยกับปัญหาสถาปัตยกรรมที่ไม่คุ้นเคยไม่จำเป็นต้องใช้งบประมวลผลเท่ากัน การกำหนดเส้นทางช่วยให้แยกแยะได้สะดวก แต่ตัดสินไม่ได้ว่าเอกสารออกแบบภายในได้รับอนุมัติให้ประมวลผลภายนอก เพียงเพราะโมเดลระยะไกลแก้ปัญหาได้เร็วกว่า
นี่คือกับดักความเป็นส่วนตัวในแนวคิดไฮบริด: การวางตำแหน่งให้ดีขึ้นไม่ได้ทำให้การอนุญาตดีขึ้นโดยอัตโนมัติ การดาวน์โหลดแพ็กเกจ เครื่องมือระยะไกล telemetry ของแอปพลิเคชัน และการผสานบริการที่พึ่งพาคลาวด์ต้องได้รับการตรวจสอบแยกกัน แม้ agent จะใช้ inference ในเครื่องเท่านั้น ก็ยังอาจส่งข้อมูลผ่านเครื่องมือเครือข่ายที่อนุญาตไว้ได้
ในทางกลับกัน คำขอคลาวด์ที่ได้รับอนุมัติอย่างรอบคอบก็อยู่ร่วมกับโฟลเดอร์ทำงานในเครื่องที่จำกัดสิทธิ์เข้มงวดได้ ความเป็นส่วนตัวขึ้นกับเส้นทางข้อมูลและนโยบายจริง ไม่ใช่แค่ตำแหน่งของโมเดล
วิดีโอทางการของ Windows เรื่อง “GitHub Copilot on Windows” ซึ่งฝังอยู่ในประกาศวันที่ 7 ตุลาคม ให้บริบทการสาธิตผลิตภัณฑ์ The official Windows video "GitHub Copilot on Windows" ให้ถือว่าเป็นการสาธิตประสบการณ์ที่ผู้ขายตั้งใจ ไม่ใช่การรับประกันสำหรับการติดตั้งของคุณ
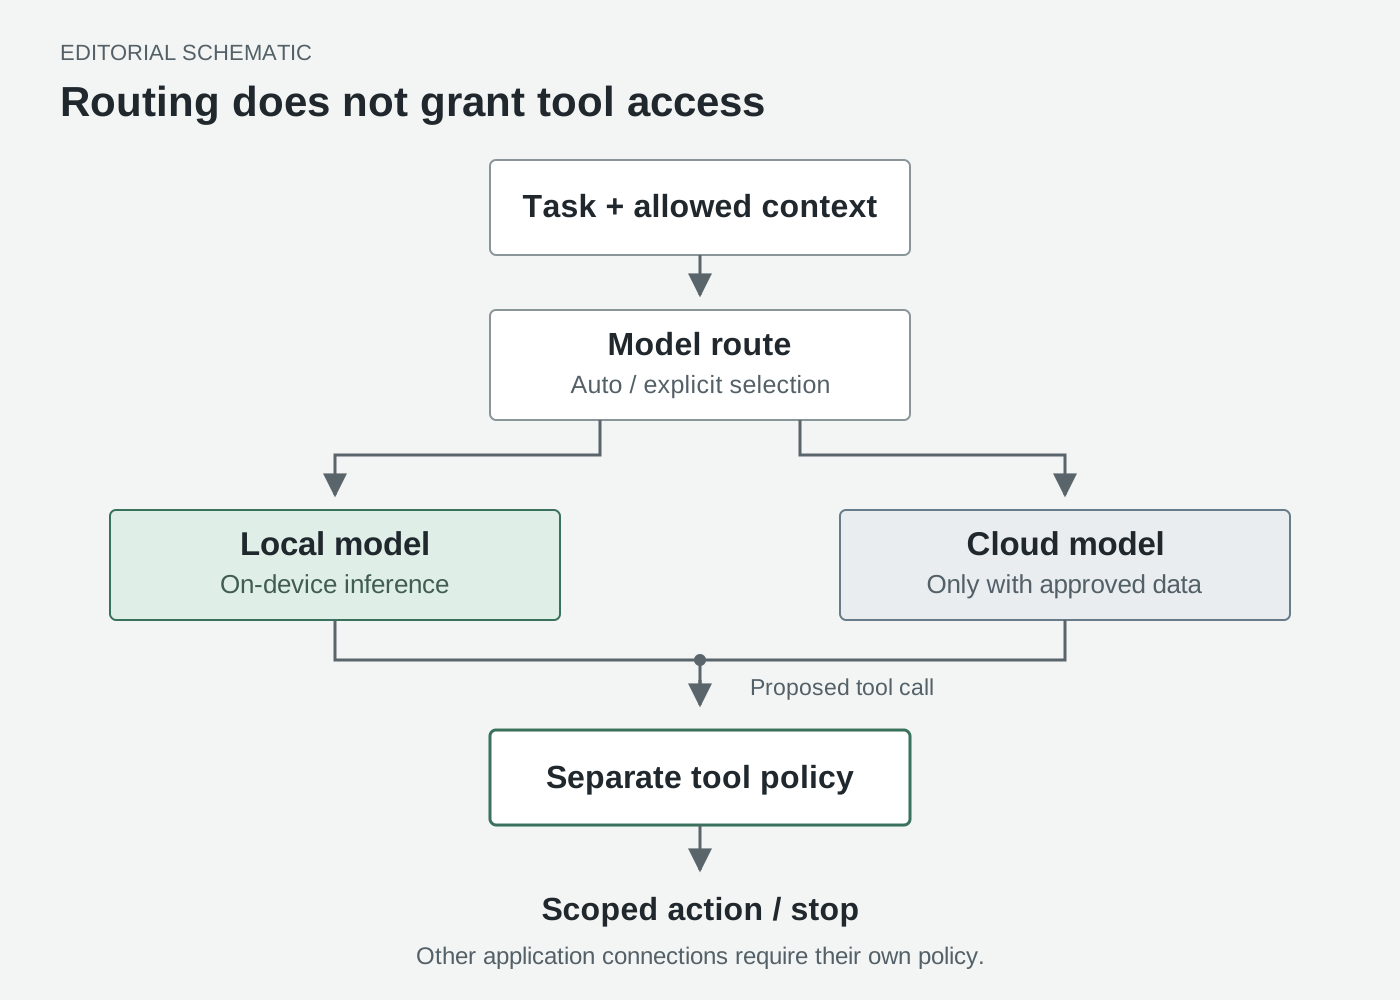
แผนภาพเชิงบรรณาธิการต้นฉบับ เส้นทาง inference กับการตัดสินใจเรื่องสิทธิ์เข้าถึงเครื่องมือเป็นอิสระจากกัน ภาพนี้แสดงการแยกส่วนตามคำอธิบายทางเทคนิควันที่ 7 ตุลาคมของ Microsoft ไม่ใช่ร่องรอยการทำงานจริง Microsoft's October 7 technical explanation
Windows ML ช่วยให้เลือกโมเดลง่ายขึ้น แต่ไม่ได้ลบข้อจำกัดฮาร์ดแวร์
runtime สำคัญ เพราะแอปพลิเคชัน agent ไม่ควรต้องสร้างตัวโหลดโมเดลทุกแบบเอง โพสต์ Windows ML วันที่ 7 ตุลาคมของ Microsoft นำเสนอการรองรับ GGUF แบบทดลองผ่าน llama.cpp ควบคู่กับเวิร์กโฟลว์ ONNX รวมทั้ง API สำหรับสร้างข้อความและรู้จำเสียง นอกจากนี้ยังอธิบาย local endpoint ที่เข้ากันได้กับ OpenAI สำหรับทำต้นแบบ Microsoft's October 7 Windows ML post
สิ่งเหล่านี้เป็นองค์ประกอบสำหรับนักพัฒนา ไม่ใช่ระบบ permission ที่สมบูรณ์สำหรับ agent
เอกสาร Windows ML Runtime ที่อัปเดตเมื่อ 7 ตุลาคม 2026 เพิ่มข้อจำกัดด้านความเข้ากันได้ที่สำคัญ: สำหรับรุ่นนี้ CPU และ CUDA คือ backend ของ llama.cpp ที่ผ่านการตรวจสอบแล้ว ศัพท์ CPU, GPU และ NPU ใน runtime โดยรวมไม่ได้หมายความว่าโมเดล GGUF ทุกรุ่นทำงานบน NPU ทุกตัวได้ Runtime API ใหม่เป็นรุ่นทดลอง ไม่รองรับ production และมีให้ใช้ใน C++ และ Python ไม่ใช่ C# Windows ML Runtime documentation, updated 7 ตุลาคม ค.ศ. 2026
การจัดแพ็กเกจโมเดลเป็นความรับผิดชอบอีกส่วนหนึ่ง เอกสาร Text Generation API ที่อัปเดตเมื่อ 9 ตุลาคม 2026 ระบุว่าแอปพลิเคชันต้องจัดหาโมเดลเอง โดย Windows ไม่ได้รวมโมเดลไว้ให้ API นี้ GGUF ฝัง tokenizer ไว้ ส่วนเส้นทาง ONNX ตามเอกสารต้องใช้สัญญาโมเดลและแหล่ง tokenizer ที่เหมาะสม Text Generation API documentation, updated 9 ตุลาคม ค.ศ. 2026
สำหรับนักพัฒนา นั่นหมายถึงต้องตรวจสถาปัตยกรรม รูปแบบโมเดล เวอร์ชัน runtime และ backend ที่ใช้ทำงานไปพร้อมกัน นามสกุลไฟล์ไม่ใช่คำรับรองความเข้ากันได้ที่ครบถ้วน
เรื่องหน่วยความจำก็เป็นรูปธรรมเช่นกัน Microsoft รายงานโมเดล MAI Code 1.1 Flash แบบ quantized ขนาด 53 GB และการใช้หน่วยความจำสูงสุด 75.5 GB ที่บริบท 256K บน Surface Laptop Ultra ตัวเลขเหล่านี้เป็นค่าที่ผู้ขายรายงาน ไม่ใช่ผลทดสอบของเรา บทความเทคนิควันที่ 7 ตุลาคมอธิบายความต้องการเพิ่มเติมของ runtime และ context cache The October 7 technical article
ดังนั้นคำถามที่มีประโยชน์ก่อนซื้อจึงไม่ใช่แค่ “โมเดลโหลดได้ไหม” ให้ถามว่างานเต็มรูปแบบยังเหลือพื้นที่พอสำหรับ editor เบราว์เซอร์ ผลลัพธ์จากเครื่องมือ และแอปอื่นหรือไม่ การสาธิตด้วย prompt สั้นกับการดีบักยาวนานเป็นภาระงานคนละแบบ การสร้าง token ได้เร็วขึ้นมีประโยชน์ก็ต่อเมื่อการเปลี่ยนแปลงที่ได้ถูกต้องและเครื่องยังใช้งานได้
MXC จำกัดผลกระทบโดยไม่ต้องอ่านใจโมเดล
คำอธิบาย MXC สำหรับนักพัฒนาของ Microsoft วันที่ 7 ตุลาคม 2026 วางนโยบายไว้นอกการควบคุมของ workload นักพัฒนาหรือองค์กรกำหนดทรัพยากร ส่วนสภาพแวดล้อมจำกัดขอบเขตจะบังคับใช้ขอบเขตที่ได้ Microsoft's MXC developer explanation, 7 ตุลาคม ค.ศ. 2026
นี่เป็นงานคนละอย่างกับการโน้มน้าวให้โมเดลทำตามคำสั่ง คำสั่งอาจขอให้ agent อย่าแก้ไฟล์ตั้งค่าได้ permission แบบอ่านอย่างเดียวที่บังคับใช้จริงสามารถป้องกันการแก้ได้ แม้ agent จะเสนอให้ทำก็ตาม ไม่มีวิธีใดทำให้การให้เหตุผลของโมเดลไร้ข้อผิดพลาด แต่แบบที่สองจำกัดผลเสียจากการตัดสินใจผิดพลาด
repository และเอกสาร SDK ของ MXC ที่ตรวจเมื่อ 16 ตุลาคม 2026 อธิบาย SDK ที่ฝังในแอปพลิเคชัน มีคำขอแบบระบุเวอร์ชันและ backend จำกัดขอบเขตหลายแบบ MXC ไม่ใช่สวิตช์ป้องกันครอบจักรวาลที่ห่อ agent ทุกตัวบน Windows ให้อัตโนมัติ The MXC repository and SDK documentation, checked 16 ตุลาคม ค.ศ. 2026
ความแตกต่างนี้เห็นชัดขึ้นในสถานการณ์ตรวจไฟล์ ให้ agent อ่านสำเนาเนื้อหาต้นทางได้อย่างเดียว เขียนได้เฉพาะไดเรกทอรีผลลัพธ์ชั่วคราว และห้ามเข้าถึงโฟลเดอร์ส่วนตัวที่ไม่เกี่ยวข้อง สรุปที่สำเร็จควรปรากฏในโฟลเดอร์ผลลัพธ์ ส่วนการพยายามเขียนทับต้นฉบับควรถูกปฏิเสธ ผลลัพธ์อย่างหลังเป็นส่วนหนึ่งของความสำเร็จ ไม่ใช่อุปสรรคที่ต้องเอาออก
การเข้าถึงเครือข่ายควรทดสอบแยกต่างหาก คู่มือ networking ของ ProcessContainer ที่ตรวจเมื่อ 16 ตุลาคม 2026 แยกกฎการส่งข้อมูลออกโดยตรง การกำหนดค่า proxy และการบังคับใช้นโยบายที่ขึ้นกับ backend การเข้าถึง loopback ของ host ก็เป็นอีกเรื่องที่ต้องพิจารณา “ไม่มีอินเทอร์เน็ต” ไม่ควรเป็นคำย่อของ “ทุกบริการในเครื่องไม่มีอันตราย” The ProcessContainer networking guide, checked 16 ตุลาคม ค.ศ. 2026
ขอบเขตยังขึ้นอยู่กับตำแหน่งที่เครื่องมือทำงาน เอกสาร filesystem policy ของ GitHub ที่ตรวจเมื่อ 16 ตุลาคม 2026 แยก process shell ที่ OS sandbox จำกัดออกจากเครื่องมือไฟล์ในตัวที่ agent harness ตรวจสอบ ส่วน remote MCP server อยู่นอก local process sandbox ให้ถามว่าการทำงานใดถูกบังคับใช้โดย OS และส่วนใดอาศัยการตรวจสอบของแอปพลิเคชัน GitHub's filesystem-policy documentation, checked 16 ตุลาคม ค.ศ. 2026
วิดีโอทางการ “Windows secure platform for agents” จากช่อง Windows และฝังไว้ในประกาศวันที่ 7 ตุลาคม เป็นการสาธิตการจำกัดขอบเขตที่เกี่ยวข้อง คำถามเชิงปฏิบัติยังคงเป็นว่าเส้นทางเครื่องมือที่เลือกอยู่ภายในขอบเขตที่ตั้งใจไว้จริงหรือไม่ The official "Windows secure platform for agents" video
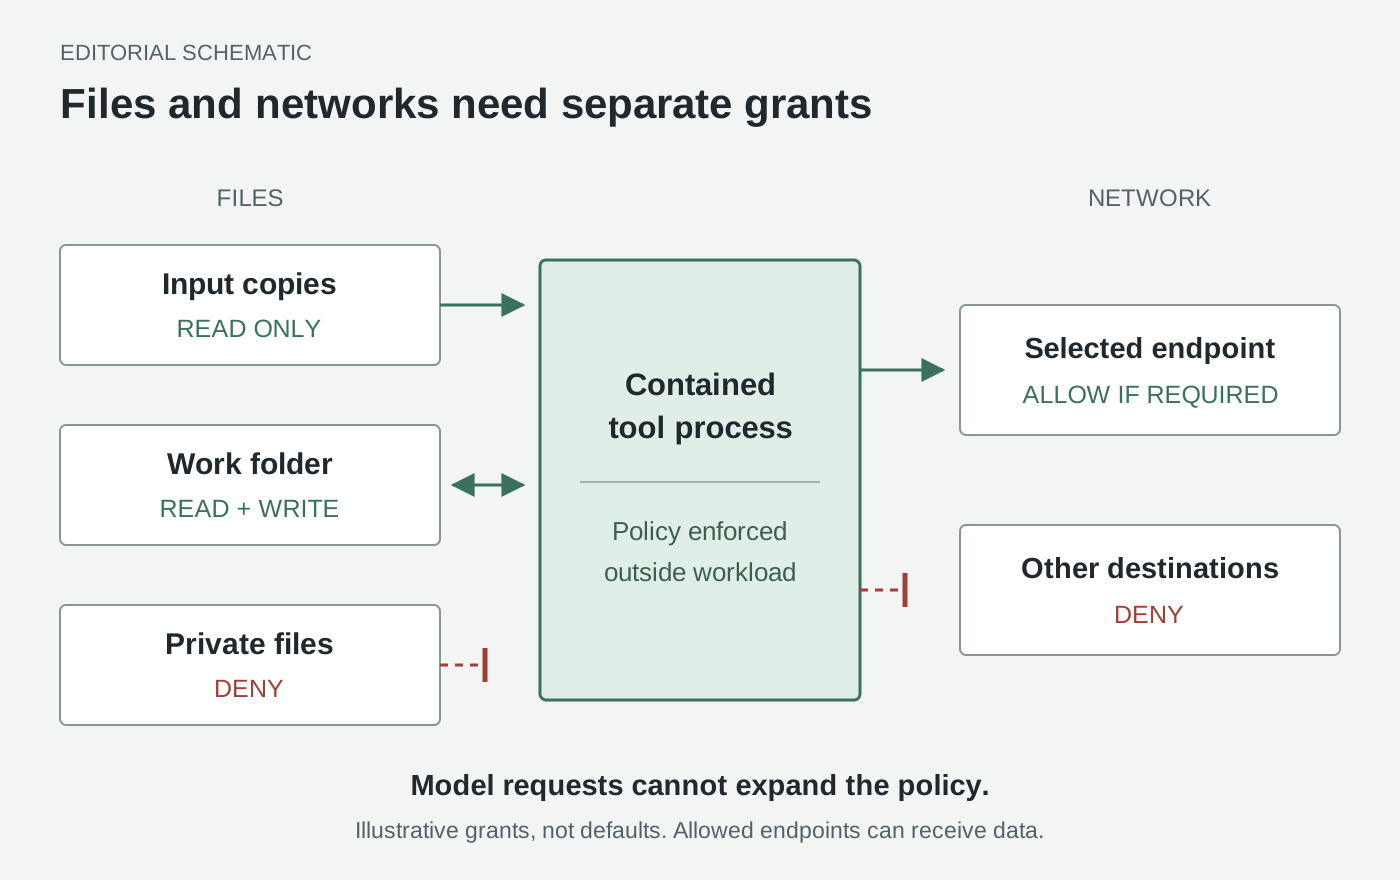
แผนภาพเชิงบรรณาธิการต้นฉบับของนโยบายแบบให้สิทธิ์เท่าที่จำเป็น ไม่ใช่หน้าตั้งค่า Windows ทรัพยากรที่อนุญาตเป็นตัวอย่าง ไม่ใช่ค่าเริ่มต้น endpoint ที่อนุญาตเป็นปลายทางข้อมูลที่เป็นไปได้ ดูเอกสารอ้างอิง networking ของ MXC the MXC networking reference
เริ่มด้วยงานที่มีขอบเขต ไม่ใช่ผู้ช่วยส่วนตัวที่ทำงานโดยไม่มีคนดูแล
ต่อไปนี้เป็นเวิร์กโฟลว์ตัวอย่างสองแบบ ไม่ใช่ผลจากการทดลองใช้งานจริง
ผู้ตรวจเอกสารสร้างการเปรียบเทียบโดยไม่แก้หลักฐาน คัดลอกเอกสารตัวอย่างสาธารณะสามฉบับไว้ในโฟลเดอร์อินพุต ขอให้สร้างตารางวันที่ขัดแย้งกัน คำนิยามที่ขาดหาย และคำถามที่ยังไม่มีคำตอบ พร้อมชื่อไฟล์และข้อความที่รองรับข้อสังเกตแต่ละข้อ กำหนดโฟลเดอร์ผลลัพธ์แยกต่างหากและตั้งอินพุตเป็นอ่านอย่างเดียว เริ่มต้นโดยไม่ส่งอีเมล เชื่อมไดรฟ์ที่ใช้ร่วมกัน หรือเปิดช่องทางรับส่งข้อความ
คุณค่าไม่ได้อยู่ที่การจัดการเอกสารอัตโนมัติ แต่อยู่ที่ชิ้นงานซึ่งตรวจทานได้และมีความเชื่อมโยงกับแหล่งข้อมูลชัดเจน คุณตรวจได้ว่าความขัดแย้งที่กล่าวถึงมีอยู่จริงหรือไม่ ก่อนอนุญาตการผสานระบบที่กว้างขึ้น โมเดลที่เขียนได้โน้มน้าวใจแต่ชี้ข้อความที่เกี่ยวข้องไม่ได้ยังทำงานไม่เสร็จ
ผู้ช่วยเขียนโค้ดเตรียม patch ในสำเนาทำงานชั่วคราว เลือกโปรเจ็กต์ทดสอบขนาดเล็กที่ไม่มี credential ขอการเปลี่ยนพฤติกรรมหนึ่งอย่างและการทดสอบที่แยกพฤติกรรมเดิมออกจากสิ่งที่ร้องขอ เก็บการตั้งค่า deployment และไดเรกทอรีส่วนตัวไว้นอกขอบเขตที่อนุญาต ให้เข้าถึงแพ็กเกจเฉพาะเมื่องานนั้นจำเป็นต้องใช้
ประเมินผลจาก diff หลักฐานการทดสอบ และพฤติกรรมของขอบเขตสิทธิ์ร่วมกัน การทดสอบผ่านไม่ได้เป็นเหตุผลให้เปลี่ยนการตั้งค่า production การปฏิเสธการเข้าถึงไม่ได้เป็นเหตุผลให้ปิดการจำกัดขอบเขต หาก dependency ที่จำเป็นถูกบล็อก ขั้นถัดไปที่มีประโยชน์คือให้ผู้ปฏิบัติงานตัดสินใจเรื่อง permission ที่เจาะจง แล้วค่อยรันงานที่มีขอบเขตอีกครั้ง
งานเหล่านี้สอนอะไรได้มากกว่าคำสั่งกว้าง ๆ ว่า “ช่วยทำทุกอย่าง” แต่ละงานมีอินพุตที่มองเห็นได้ เอาต์พุตที่ตรวจสอบได้ และจุดหยุดที่ชัดเจน ไม่มีงานใดต้องเชิญระบบเข้ามาในชีวิตดิจิทัลของคุณอย่างถาวร
ตรวจความเข้ากันได้ก่อนทำตามสูตรติดตั้งใด ๆ
ใช้ขั้นตอนตรวจความเข้ากันได้เป็นลำดับ แผนงานไฮบริดครอบคลุมผลิตภัณฑ์และสถานะพรีวิวหลายแบบ จึงไม่มีคำสั่งติดตั้งเดียวที่ทำให้ประสบการณ์ทั้งหมดพร้อมใช้งาน
-
จับคู่รุ่นและ build ของ Windows ให้ตรงกับ backend จำกัดขอบเขต เปิด Settings, System, About แล้วจด OS build ตารางรองรับ OS ของ MXC ที่ตรวจเมื่อ 16 ตุลาคม 2026 ระบุ Windows 11 24H2 ที่ 26100.9278 สำหรับ process isolation และ 26100.9550 สำหรับ session isolation รุ่นอื่นมีรายการของตนเอง อย่านำหมายเลข build จาก release branch อื่นมาใช้ The MXC OS support table, checked 16 ตุลาคม ค.ศ. 2026
-
ตรวจข้อกำหนดของแอป ไม่ใช่แค่ความเข้ากันได้ของ SDK คู่มือ local sandbox ของ GitHub ที่ตรวจเมื่อ 16 ตุลาคม 2026 กำหนด Windows 11 25H2 พร้อม KB5124010 หรือใหม่กว่า หรือ 26H1 พร้อม KB5124006 หรือใหม่กว่า และต้องรองรับ BaseContainer ซึ่งแคบกว่าตาราง SDK MXC ตรวจเวอร์ชันและ release channel ของ agent ที่ติดตั้งแยกต่างหาก ประกาศ hybrid ไม่ได้ระบุเวอร์ชันขั้นต่ำสากลของ client สำหรับการกำหนดเส้นทางในเครื่องในอนาคต GitHub's local-sandbox guide
-
เลือกเส้นทางโมเดลที่รองรับก่อนดาวน์โหลดโมเดลขนาดใหญ่ ตรวจสถาปัตยกรรม Windows หน่วยความจำที่มี และ backend ตามเอกสาร ใช้คู่มือ Windows ML Runtime และ Text Generation ซึ่งตรวจเมื่อ 16 ตุลาคม 2026 เพื่อดูสถานการณ์ที่ API ทดลองรองรับ หากเป็นแอป production ให้ใช้เส้นทางที่รองรับ แทนการมองความพร้อมใช้งานแบบพรีวิวเป็นการอนุมัติให้นำขึ้นใช้งาน the Windows ML Runtime guide and Text Generation guide
-
ให้ installer ที่รองรับเป็นผู้เตรียม host สำหรับการผสาน SDK โปรดดูเอกสารเตรียม host ของ MXC ที่ตรวจเมื่อ 16 ตุลาคม 2026 compatibility tier บางระดับต้องใช้เครื่องมือเตรียมระบบแยกที่มีสิทธิ์สูง นั่นไม่ใช่เหตุผลให้เรียกใช้ agent ในฐานะ administrator ให้ installer หรือผู้ดูแลระบบแก้ prerequisite ที่มีเอกสารรองรับอย่างเจาะจง แทนการเปลี่ยน permission ของระบบแบบคาดเดา the MXC host-preparation reference
-
กำหนดนโยบายขนาดเล็กและทดสอบทั้งการอนุญาตกับการปฏิเสธ เริ่มด้วยอินพุตสาธารณะที่คัดลอกมา โฟลเดอร์เขียนได้แบบทิ้งได้ และการเชื่อมต่อขั้นต่ำที่จำเป็น ในการติดตั้ง Copilot CLI ที่รองรับ เอกสารตั้งค่าของ GitHub ซึ่งตรวจเมื่อ 16 ตุลาคม 2026 ระบุ
/sandbox configสำหรับตรวจการกำหนดค่า ยืนยันว่าสร้างเอาต์พุตที่ตั้งใจได้ และไฟล์นอกขอบเขตเปลี่ยนแปลงไม่ได้ ตรวจนโยบายเครือข่ายของ process เครื่องมือแยกจากการเชื่อมต่อโมเดลของแอป agent GitHub's settings reference -
วิเคราะห์การปฏิเสธโดยไม่เปลี่ยนให้เป็นการอนุญาต เอกสาร learning mode ของ MXC ที่ตรวจเมื่อ 16 ตุลาคม 2026 แยกการวินิจฉัยแบบปฏิเสธและบันทึกออกจากการตรวจสอบแบบผ่อนปรน อย่างหลังลดการจำกัดขอบเขต ไม่ใช่ runtime ที่ปลอดภัยกว่าสำหรับงานที่ไม่น่าเชื่อถือ คงการบังคับใช้ไว้ ตรวจทรัพยากรที่ถูกปฏิเสธ และให้สิทธิ์เท่าที่งานต้องใช้จริง The MXC learning-mode reference
อธิบาย acceptance test ได้ง่าย แม้รายละเอียดการติดตั้งจะแตกต่างกัน: agent ทำงานที่ได้รับอนุญาตเสร็จ แก้ไขอินพุตที่ป้องกันไว้ไม่ได้ และติดต่อปลายทางที่นโยบายจริงไม่อนุญาตไม่ได้ การตรวจสอบที่ครบถ้วนยังเช็กการเชื่อมต่อของแอปพลิเคชันนอกขอบเขตเครื่องมือนั้นด้วย บันทึกเวอร์ชันและนโยบายไว้กับผลลัพธ์ เพื่อประเมินอัปเดตครั้งถัดไปด้วยงานเดิมได้
เกตเวย์ OpenClaw แบบ native เปลี่ยนการติดตั้ง ไม่ใช่อำนาจ
Microsoft ยังประกาศเกตเวย์ Windows แบบ native และการผสาน MXC สำหรับ OpenClaw ในบทสนทนาเรื่อง mini-PC วันที่ 7 ตุลาคม วิดีโอทางการ “New Get Started experience for agents on Windows” แสดงบริบทการเริ่มต้นใช้งานในประกาศ Microsoft also announced a native Windows gateway and MXC integration for OpenClaw and The official "New Get Started experience for agents on Windows" video
สำหรับการติดตั้งจริง ให้ใช้เอกสาร Windows ของ OpenClaw ที่ตรวจเมื่อ 16 ตุลาคม 2026 แทนการตีความคำว่า “native” ว่ารับประกันทุกองค์ประกอบ เอกสารแยก Windows Hub การตั้งค่า WSL gateway ที่แอปจัดการ ตัวเลือกเดสก์ท็อปอื่น และเส้นทาง CLI/gateway แบบ native บน Windows เลือกเส้นทางที่มีเอกสารรองรับหนึ่งแบบ แล้วตรวจ prerequisite ของเส้นทางนั้น OpenClaw's Windows documentation
เครื่องที่เปิดตลอดเวลาทำให้เกิดอีกคำถาม: ใครสั่งงานได้บ้าง คู่มือความปลอดภัยของ OpenClaw ที่ตรวจเมื่อ 16 ตุลาคม 2026 กำหนดขอบเขตความเชื่อถือหนึ่งชุดต่อ gateway ไม่ใช่ขอบเขตแบบ hostile multi-tenant ระหว่างผู้ใช้ที่ไม่เกี่ยวข้องกัน installer ที่สะดวกไม่ได้ตัดสินเรื่องการอนุญาตช่องทาง ขอบเขต credential หรือการเปิดเผยเครือข่าย ให้แยกการตัดสินใจเหล่านี้ออกจากการตรวจว่า gateway เริ่มทำงานได้หรือไม่ OpenClaw's security guide
สรุป: ระบบปฏิบัติการต้องทำให้การมอบหมายงานตรวจสอบได้
การแข่งขันที่น่าสนใจไม่ได้มีแค่ว่าผู้ช่วยตัวไหนตอบดีที่สุด แต่คือสภาพแวดล้อมใดทำให้เข้าใจงานที่มอบหมายได้: agent อ่านอะไร inference ทำงานที่ไหน เครื่องมือเปลี่ยนอะไรได้ และเหตุใดการกระทำที่ถูกบล็อกจึงยังถูกบล็อกอยู่
Windows กำลังประกอบชั้นต่าง ๆ สำหรับการแข่งขันนี้ ให้ประเมินแยกกัน การประมวลผลในเครื่องเป็นตัวเลือกด้านตำแหน่ง การกำหนดเส้นทางแบบไฮบริดเป็นตัวเลือกด้าน orchestration การจำกัดขอบเขตเป็นข้อจำกัดที่บังคับใช้ได้เฉพาะกับการทำงานที่ครอบคลุมจริง แพลตฟอร์ม agent ที่น่าเชื่อถือต้องมีทั้งสามอย่าง โดยไม่อำพรางสิ่งหนึ่งให้ดูเป็นอีกสิ่งหนึ่ง
แหล่งข้อมูล
- Windows: Building Windows for hybrid intelligence, 7 ตุลาคม ค.ศ. 2026 - แผนงานและเดโมทางการที่เชื่อมโยงไว้
- Windows Developer Blog: MXC policy-driven containment, 7 ตุลาคม ค.ศ. 2026 - ความรับผิดชอบของแพลตฟอร์มและขอบเขตการจำกัด
- Command Line: Local models and sandboxed tools, 7 ตุลาคม ค.ศ. 2026 - ตัวเลือกการกำหนดเส้นทาง ตัวเลขหน่วยความจำที่รายงาน และความแตกต่างของขอบเขตเครื่องมือ
- Windows ML engineering update, 7 ตุลาคม ค.ศ. 2026 - การผสาน llama.cpp แบบทดลอง; ลิงก์อ้างอิงทางเทคนิคสำหรับตั้งค่าจะแสดงไว้ข้างขั้นตอนที่เกี่ยวข้องด้านบน
เก็บบันทึกการสนทนาพร้อมลิงก์แหล่งข้อมูล
หากต้องการรวบรวมเนื้อหาค้นคว้าเกี่ยวกับ AI และบันทึกการตรวจทานของคุณเอง Telli.sh เป็นพื้นที่ทำงานทางเลือก สร้างบันทึกค้นคว้า