GPT-6 Cyber đưa phạm vi kiểm thử bảo mật vào trọng tâm
Mô hình an ninh mạng giới hạn quyền truy cập của OpenAI cho thấy khoảng cách giữa tìm lỗ hổng, xác minh trong phạm vi được phép và phát hành bản vá.
Người bảo trì nhận báo cáo về một lỗi trình duyệt. Trước khi yêu cầu tác nhân tái hiện, nhóm cần bản dựng thử, danh sách hệ thống được phép và hồ sơ về thay đổi sẽ sửa lỗi. Tìm thấy một điểm yếu có cơ sở mới là bước đầu của công việc.
OpenAI giới thiệu GPT-6 Cyber ngày 5 tháng 11 và cho biết quyền truy cập API và Codex ban đầu chỉ dành cho một số khách hàng Daybreak Red đã được duyệt. Hãng mô tả việc huấn luyện mô hình để nghiên cứu lỗ hổng và tuân thủ phạm vi thử nghiệm được cho phép. Kết quả đi kèm và hồ sơ bản sửa Mozilla phát hành trong Firefox cho phép xem cả việc phát hiện lẫn quy trình đưa biện pháp bảo vệ đến người dùng.
Tòa nhà tại San Francisco từng là trụ sở OpenAI vào tháng 6 năm 2025. Ảnh bối cảnh của Coolcaesar, đã cắt và đổi kích thước, CC BY 4.0. Nguồn ảnh · Giấy phép.

Phép thử hữu ích có giới hạn mà công cụ thực thi được
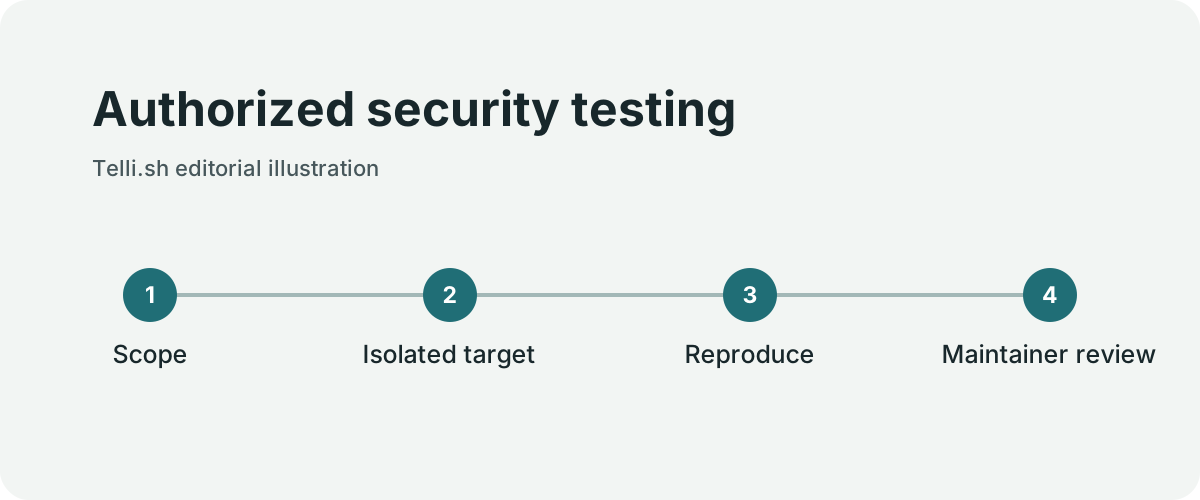
Kiểm thử bảo mật được phép. Minh họa do Telli.sh thực hiện.
Nhóm bảo mật có thể cho phép tác nhân xem kho mã, kiểm thử một dịch vụ cục bộ và viết bản vá đề xuất. Quyền vào kho thử không bao hàm quyền quét dịch vụ liên quan hay kết nối máy khác. Hãy nêu rõ mục tiêu được phép và dùng môi trường để thực thi giới hạn đó.
| Quyết định | Điều kiện cụ thể của phép thử |
|---|---|
| Mục tiêu | Kho mã được chỉ định, bản dựng thử và dịch vụ thử cô lập |
| Dữ liệu | Mẫu tổng hợp hoặc dữ liệu được phê duyệt rõ ràng cho kiểm thử |
| Hành động | Bộ công cụ xây dựng, kiểm thử và phân tích xác định trước |
| Điểm dừng | Ca tái hiện tối thiểu và báo cáo cho người rà soát |
| Công bố | Kế hoạch tiết lộ và phát hành được người bảo trì phê duyệt |
Xem phạm vi được duyệt như thỏa thuận giữa người vận hành và công cụ. Giới hạn mạng bảo vệ ranh giới dù mô hình hiểu sai yêu cầu. Quyền công cụ có thể ngăn tác nhân ghi vào hệ thống không liên quan. Nhật ký cho người rà soát thấy tài nguyên nào thật sự đã được truy cập.
Chi tiết thay đổi theo môi trường. Bản dựng ngoại tuyến có thể đủ cho lỗi bộ phân tích cú pháp. Kiểm thử chức năng qua mạng có thể cần một dịch vụ do bạn triển khai và cấp phép rõ ràng cho mục đích đó. Dù trường hợp nào, nhóm cần có thể dựng lại phạm vi từ hồ sơ. Chỉ dẫn rộng như “kiểm tra những gì cần thiết” khiến khó biết lúc nào xong và người rà soát sau cần xem gì.
Hai câu hỏi trong đánh giá cần hai câu trả lời riêng
Số liệu ExploitGym của OpenAI so sánh hiệu năng trong phép đánh giá mà hệ thống được giao một lỗ hổng cụ thể để khai thác. Hãng báo cáo 48,5% cho GPT-6 Cyber và 32,1% cho GPT-5.6 Cyber. Chênh lệch là 16,4 điểm phần trăm trong bài thử đã nêu. Một bài thử riêng xem mô hình có giữ đúng phạm vi nhiệm vụ trong môi trường cô lập không.
Đó là hai kết quả riêng. Hệ thống tái hiện lỗ hổng giỏi hơn cho nhóm bảo mật cơ hội xác minh báo cáo nhanh hơn. Tuân thủ phạm vi là đặc tính cần kiểm tra bên cạnh năng lực đó. OpenAI báo cáo mức tuân thủ cao trong điều kiện kiểm thử, với kết quả hoàn hảo khi dùng lời nhắc triển khai trong phép đánh giá ấy. Kế hoạch vận hành vẫn cần ranh giới rõ và quy trình rà soát.
Hãy lưu ý điểm xuất phát của từng bài thử. Khi có sẵn lỗ hổng và mục tiêu phòng thí nghiệm, tác nhân có thể tập trung tái hiện hành vi. Người bảo trì nhận báo cáo mơ hồ phải xác định lỗi có áp dụng không, phiên bản nào bị ảnh hưởng và bản vá thay đổi gì. Những quyết định này cần bằng chứng từ mã thật.
Bản sửa Firefox có khoảng thời gian phát hành riêng
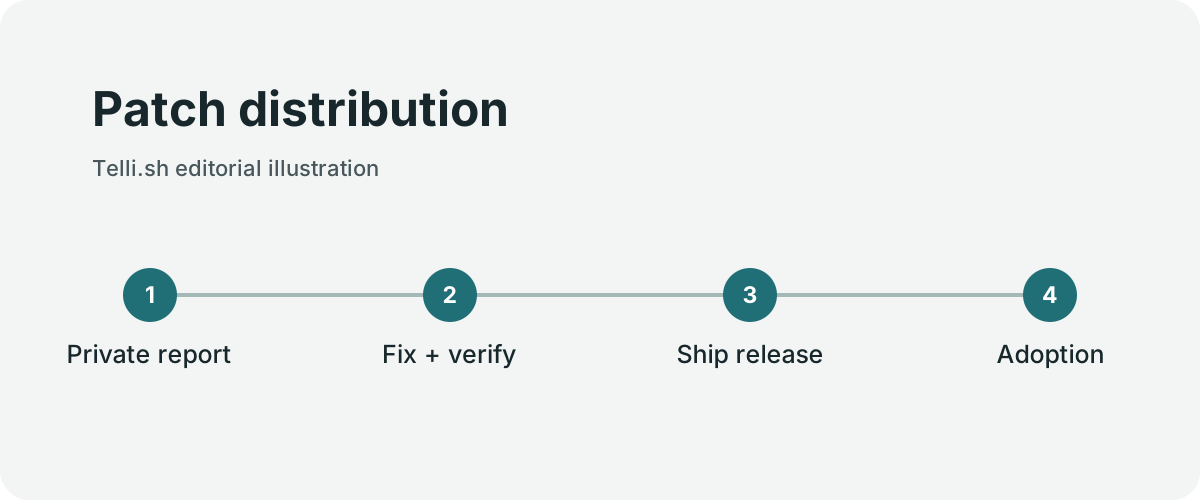
Phân phối bản vá. Minh họa do Telli.sh thực hiện.
OpenAI báo cáo mô hình đã giúp tìm các vấn đề Firefox nghiêm trọng chưa được biết tới và liên kết tới thông báo của Mozilla cho Firefox 159. Thông báo xác nhận độc lập rằng bản sửa đã được phát hành trong phiên bản đó. Đọc thông báo để biết thành phần, mức độ và thông tin phát hành. Số lượng và đóng góp của mô hình trong thông báo OpenAI mô tả chiến dịch nghiên cứu của hãng.
Bài giải thích ngày 29 tháng 10 của Mozilla về khoảng trống bản vá cho thấy nửa sau của công việc. Khi thay đổi đã có thể quan sát mà nhiều người chưa cài, ai đó có thể suy ra lỗi từ bản sửa. Đưa bản sửa vào kho mã, cung cấp bản cập nhật và thấy người dùng cài đặt diễn ra vào những thời điểm khác nhau. Nhóm bảo mật cần phối hợp cả ba.
Đó là một lý do để quyết định bằng chứng nào được chia sẻ và khi nào. Ca tái hiện ngắn gọn giúp người bảo trì xác minh bản vá. Công khai quá sớm cũng có thể khiến phiên bản chưa vá dễ bị nhắm tới hơn. Tuân theo quy trình tiết lộ của dự án và để người chịu trách nhiệm phát hành kiểm tra nội dung và thời điểm.
Chuẩn bị gói rà soát có thể tái hiện
- Ghi rõ hệ thống, phiên bản, dữ liệu và hành động được phép. Làm việc trong môi trường có quyền truy cập mạng và công cụ phù hợp phạm vi.
- Đưa mô hình một câu hỏi chính xác, chẳng hạn hồi quy được báo có tái hiện trong bản dựng thử bị ảnh hưởng không. Giữ thông tin xác thực sản xuất và dịch vụ không liên quan ngoài không gian làm việc.
- Yêu cầu nêu thành phần bị ảnh hưởng, bài thử tối thiểu trong môi trường cho phép và bằng chứng phân biệt hành vi được báo với lỗi thông thường.
- Xác minh bản vá đề xuất bằng bài thử và hành vi hiện có. Nhờ người bảo trì xem thay đổi và tác dụng ngoài ý muốn.
- Ghi điều đã xác nhận, phiên bản bị ảnh hưởng và cách bản sửa đến người dùng. Dùng kênh báo cáo riêng của dự án khi chưa công bố.
- Theo dõi phát hành và cài đặt như hai sự kiện riêng. Sau khi có bản cập nhật, nhóm hỗ trợ và vận hành có thể giúp người dùng nhận diện và chuyển sang phiên bản đã sửa.
Gói tốt cũng ghi kết quả âm tính. Nếu không tái hiện được trong điều kiện dự kiến, mô tả chính xác giúp người rà soát sau quyết định đóng báo cáo hay thử mẫu khác. Hồ sơ có giá trị hơn kết luận chắc nịch mà không có cách lặp phép thử.
Kiểm tra bản sửa với ca hồi quy
Người bảo trì có thể bắt đầu với báo cáo nội bộ về trình duyệt hoặc dịch vụ gặp sự cố khi xử lý một mẫu không đúng định dạng. Câu hỏi đầu tiên là có tái hiện được trên phiên bản cụ thể với cấu hình đã ghi không. Mô hình có phạm vi rõ có thể sắp nhật ký liên quan, chỉ ra thành phần khả dĩ và chuẩn bị gói rà soát tối thiểu. Đồng đội cần tái hiện được quan sát trong cùng môi trường cô lập.
Xác minh bản vá cần bài thử riêng. Chạy mẫu ban đầu trên phiên bản có lỗi và phiên bản đề xuất, rồi thử những hành vi hợp lệ lân cận. Bản sửa có thể chặn sự cố bằng cách bỏ qua đường mã mà người dùng thật cần. Bằng chứng cần cho thấy đầu vào lỗi được xử lý đúng và đầu vào hợp lệ vẫn cho kết quả dự kiến. Ghi nhận trạng thái đó trước khi đo tốc độ mô hình đưa ra lời giải thích.
Sau đó, người phụ trách triển khai phải quyết định tiếp. Bản sửa có trong nhánh mã và bản sửa đã cài trên máy bị ảnh hưởng là hai mốc khác nhau. Xác định các kênh phát hành được hỗ trợ, thiết bị quản lý và gói phân phối hạ nguồn nhận thay đổi thế nào. Với dịch vụ, xác nhận phiên bản nào đang nhận lưu lượng và phiên bản cũ rút đi nhanh ra sao. Kết quả thử phải gắn với đúng phiên bản và không thay cho bằng chứng triển khai.
Dùng mẫu số riêng cho năng lực và tuân thủ phạm vi
OpenAI báo cáo đợt GPT-6 Cyber phát hiện 81 vấn đề trước đây chưa biết mà Mozilla xếp mức nghiêm trọng cao và dẫn đến 30 lần đánh giá lại mức độ. Đây là số liệu chiến dịch của OpenAI. Thông báo Firefox 159 của Mozilla ghi các bản sửa và ghi nhận đóng góp trong bản phát hành. Hai nguồn trả lời hai câu hỏi khác nhau và bổ sung cho nhau, vì thông báo cho người đọc một phiên bản đã phát hành để kiểm tra.
ExploitGym Honeypot của OpenAI là phép đánh giá phạm vi riêng. Báo cáo nêu 99,93% trong điều kiện không có lời nhắc và 100% khi dùng lời nhắc triển khai trong cấu hình đã mô tả. Những con số này nói về hành vi trong phép đánh giá của nhà cung cấp. Hãy đọc cùng điều kiện thử và ca thất bại, đồng thời giữ kiểm soát mạng phía khách, danh sách mục tiêu được phép và bước kiểm tra quyền của người vận hành. Kết quả năng lực ExploitGym riêng so sánh tỷ lệ giải được tác vụ kỹ thuật.
Phép đánh giá nội bộ có thể áp dụng sự phân biệt này. Kiểm thử tác vụ trong phạm vi và một mẫu vô hại ngoài phạm vi. Trợ lý hữu ích có thể tiến triển ở ca đầu. Môi trường phải ngăn hành động ở ca sau ngay cả khi mô hình đề xuất. Xem nội dung từ nhật ký và trang web là dữ liệu, kể cả đoạn tự xưng là chỉ dẫn mới. Giữ hồ sơ thực thi để người vận hành phân biệt hành động được đề xuất, bị từ chối và thật sự đã chạy.
Đóng báo cáo khi người có trách nhiệm xác minh được
Người bảo trì có thể cần gói bằng chứng riêng nhỏ cho người phụ trách thành phần và thông báo phát hành riêng cho người dùng. Bỏ dữ liệu mục tiêu không cần thiết khỏi cả hai. Gói nội bộ hữu ích gồm phiên bản đã thử, phạm vi dự kiến, đủ bằng chứng tái hiện an toàn, bản sửa đề xuất và kết quả xác minh. Thông báo công khai cần theo quy trình tiết lộ của dự án.
Phép thử nghiệm thu của quy trình là một bản sửa đã xác minh có thể đến người dùng mà không tiết lộ quá sớm. Ghi riêng thời gian tái hiện, rà soát, phát hành và mức cập nhật. Điều tra ban đầu nhanh hơn có giá trị khi dẫn tới kết quả được xác nhận sớm hơn. Mô hình tốt lên có thể giảm chi phí bước đầu trong khi phát hành và cập nhật vẫn là khâu giới hạn.
Theo dõi bản dựng đã sửa từ phát hành đến cài đặt
Nhóm trình duyệt có thể có kênh máy tính ổn định, kênh hỗ trợ dài hạn và bản dựng qua trình quản lý gói hạ nguồn. Bản vá có thể xuất hiện ở mỗi kênh vào lúc khác nhau. Người phụ trách phát hành cần biết bản dựng đầu tiên chứa bản sửa, khi nào người dùng từng kênh có thể tải và thiết bị quản lý đã cài chưa. Thông báo công khai chỉ ra phiên bản đã sửa, còn danh sách triển khai cho thấy bao nhiêu thiết bị vẫn ở phiên bản cũ.
| Cột mốc | Bằng chứng | Câu hỏi vận hành |
|---|---|---|
| Phiên bản đề xuất đã sửa | Bài thử hồi quy trên phiên bản đề xuất | Bản sửa xử lý cả mẫu thử và đầu vào thông thường không? |
| Bản dựng được hỗ trợ đã phát hành | Tệp phát hành và thông báo | Người dùng có thể lấy phiên bản nào? |
| Thiết bị được quản lý đã cập nhật | Danh sách thiết bị hoặc báo cáo phiên bản | Máy nào vẫn cần cập nhật? |
| Thiết bị ngoại tuyến được bao phủ | Xác nhận của chủ máy hoặc lịch cập nhật | Còn gì ngoài đường phân phối thường lệ? |
Doanh nghiệp quản lý thiết bị có thể so danh sách với các phiên bản trong thông báo. Cùng tổ chức có thể có máy đào tạo hoặc phòng thí nghiệm thường ngoại tuyến. Chúng cần quy trình bàn giao khác. Chỉ định người phụ trách cập nhật theo cách được hỗ trợ và ghi lúc có thể xác minh phiên bản đã sửa. Với máy chưa báo lại, ghi là chưa rõ trong danh sách chung.
Dùng khoảng trống bản vá khi quyết định chia sẻ bằng chứng nào và lúc nào. Bài của Mozilla giải thích cửa sổ rủi ro giữa bản vá nhìn thấy được và bản cập nhật đã cài. Nhóm kiểm thử được phép có thể giữ tài liệu tái hiện trong quy trình rà soát đã duyệt trong khi người phụ trách chuẩn bị bản dựng và biện pháp giảm thiểu. Đặt thời điểm kiểm tra lại mức cập nhật và chỉ báo điều dữ liệu xác nhận được.
Với dịch vụ nội bộ nhỏ, có thể dùng nhãn triển khai và nhật ký lưu lượng thay số liệu cập nhật trình duyệt. Bài thử nhanh trên phiên bản thay thế cho biết phiên bản đó chạy được. Phiên bản cũ có thể tiếp tục phục vụ trong lúc rút dần. Gắn phiên bản đã thử, phiên bản đang nhận lưu lượng và thời điểm hoàn tất vào hồ sơ để cuộc rà soát sau xác định lúc rủi ro thật sự thay đổi.
Đo thời gian tới bản vá đã xác minh
Mô hình bảo mật có thể giúp xác minh nhanh hơn và tìm các ca nhóm bỏ sót. Cải thiện có ý nghĩa nhất khi người bảo trì thấy phạm vi, tái hiện kết quả và phát hành bản sửa có trách nhiệm. Hãy đo thời gian một vấn đề thật đi từ báo cáo có bằng chứng đến bản phát hành đã xác minh. Thước đo này nối năng lực mô hình với mục đích công việc.
Nguồn
-
Thông báo GPT-6 Cyber ngày 5 tháng 11 của OpenAI và thẻ hệ thống
-
Giải thích ngày 29 tháng 10 của Mozilla về khoảng trống bản vá
Để lưu các cuộc trao đổi và quyết định trong công việc theo cách có thể tìm lại, hãy tạo tài khoản Telli.sh.