GitHub วางไฟร์วอลล์ไว้ก่อนการติดตั้งแพ็กเกจ
แพ็กเกจไฟร์วอลล์รุ่นพรีวิวใหม่ของ GitHub ย้ายการตัดสินใจความปลอดภัยมาที่ตอนเอเจนต์หรือนักพัฒนาดึง dependency ประโยชน์ขึ้นกับนโยบาย ความครอบคลุม และขั้นตอนยกเว้นที่ใช้งานได้จริง
เครื่องหมายคำ GitHub จาก Wikimedia Commons ซึ่งจัดประเภทเป็น PD-textlogo ใช้ระบุบริษัท ไม่ใช่ภาพหน้าจอแพ็กเกจไฟร์วอลล์ ปรับขนาดตามสัดส่วนและเติมขอบสีกลาง โดยไม่ได้สื่อว่าบริษัทรับรองบทความ

เอเจนต์เขียนโค้ดเสนอทางลัดน่าใช้ ติดตั้งแพ็กเกจ เติมโค้ดไม่กี่บรรทัด แล้วรันทดสอบ การเปลี่ยนที่เห็นอาจเล็กพอจะตรวจในนาทีเดียว แต่ dependency นำการตัดสินใจอีกเรื่องเข้าสู่เซสชัน มีคนกำลังเลือกสิ่งภายนอกที่จะเข้าไปในสภาพแวดล้อมนักพัฒนาหรือกระบวนการบิลด์ การตรวจฟังก์ชันที่สร้างไม่ได้ตอบคำถามที่สองนี้ครบ
วันที่ 20 ตุลาคม GitHub เปิด package firewall แบบพรีวิวสาธารณะ สำหรับลูกค้า Enterprise Cloud รวมผู้ใช้ data residency จุดปลายทางที่ตั้งค่าแล้วจะส่งคำขอแพ็กเกจผ่านการตรวจนโยบายก่อนดึงจากรีจิสทรีต้นทาง ระบบนิเวศแรกคือ npm นี่เป็นฟีเจอร์ความปลอดภัยเชิงพาณิชย์ที่เกี่ยวข้องกับพัฒนาโดย AI เป็นพิเศษ เพราะเมื่อเอเจนต์ทำให้เพิ่ม dependency ง่ายขึ้น ช่วงติดตั้งยิ่งเป็นที่สำคัญสำหรับใช้กฎร่วม ประกาศ GitHub
มุมมองของเราคือย้ายการตัดสินใจให้เร็วขึ้นมีประโยชน์ หากขอบเขตบังคับได้จริงและข้อยกเว้นใช้ได้ ควรประเมินไฟร์วอลล์เป็นชั้นนโยบายในกระบวนการพัฒนา แพ็กเกจที่ผ่านไม่ได้แปลว่าพิสูจน์ว่าเนื้อหาปลอดภัยแล้ว และแพ็กเกจถูกบล็อกก็ไม่ใช่คำตัดสินผู้ดูแลโดยตัวมันเอง
ผลิตภัณฑ์ใหม่อยู่ก่อนกระบวนการ GitHub ที่คุ้นเคย
GitHub เป็นแพลตฟอร์มฝากโค้ดและร่วมงาน มี pull request กระบวนการ Actions อัตโนมัติ และเครื่องมือความปลอดภัยรอบการพัฒนา ไฟร์วอลล์ใหม่นี้เน้นตอนเวิร์กสเตชัน runner หรือเอเจนต์ขอแพ็กเกจ จึงอยู่คนละตำแหน่งกับการตรวจ pull request หรือเสนอแก้โค้ดที่อยู่ในรีโพซิทอรีแล้ว
ความต่างนี้พลาดได้ง่ายท่ามกลางประกาศความปลอดภัยมากมาย เอเจนต์แก้โค้ดช่วยปรับโค้ดแอปที่มีช่องโหว่ ส่วนแพ็กเกจไฟร์วอลล์ใช้นโยบายกับคำขอ dependency ก่อนสิ่งนั้นถึงจุดปลายทางที่กำหนด ทั้งคู่ดูคนละส่วนของกระบวนการเดียว ความสำเร็จส่วนหนึ่งจึงไม่ลบเหตุผลที่ต้องตรวจอีกส่วน
ทีมใช้เอเจนต์สนใจความสม่ำเสมอ นักพัฒนาคนอาจจำว่าองค์กรเลี่ยง dependency เพิ่งออกช่วงหนึ่ง แต่เซสชันเอเจนต์ใหม่อาจไม่มีนิสัยนี้ กฎบนเส้นทางคำขอทำงานได้โดยไม่ต้องย้ำในทุกพรอมป์ต์ นี่คือส่วนที่น่าสนใจที่สุดของผลิตภัณฑ์ เปลี่ยนความชอบองค์กรให้เป็นเงื่อนไขปฏิบัติจริง
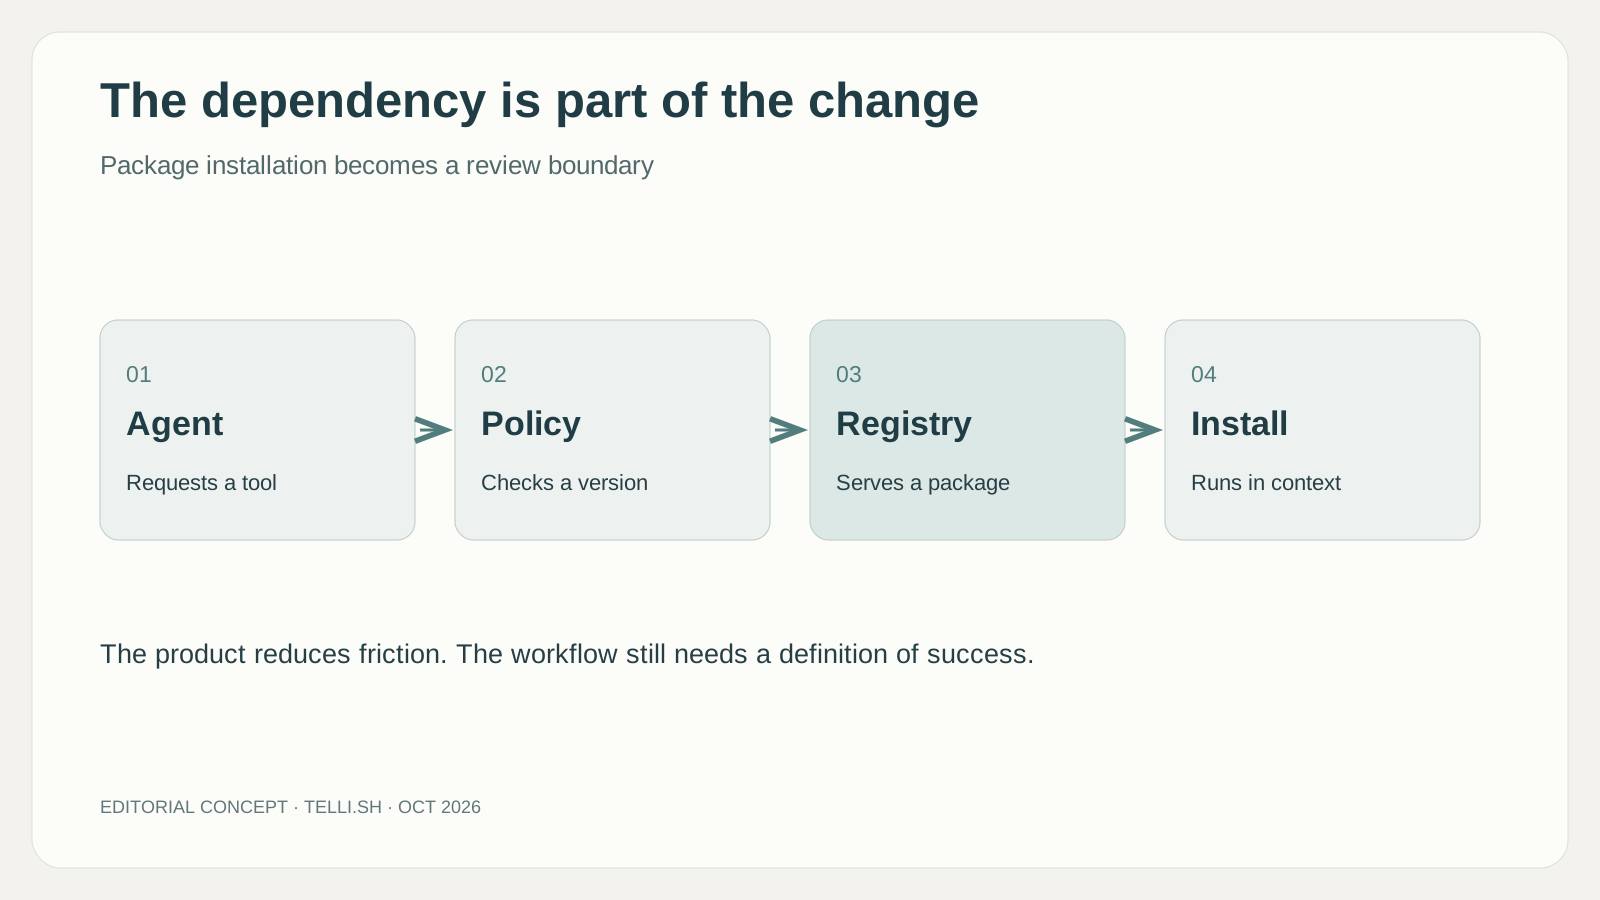
อินโฟกราฟิกต้นฉบับประกอบบทความ เป็นเส้นทางคำขอเชิงแนวคิด ไม่ใช่แผนภาพติดตั้งครบระบบ
พรีวิวตรวจอะไร และครอบคลุมตรงไหน
การควบคุมที่ประกาศมีอายุขั้นต่ำแพ็กเกจ ตรวจมัลแวร์หรือช่องโหว่กับ GitHub Advisory Database และสัญญาณห่วงโซ่อุปทาน เช่น ระดับ attestation ที่ลดลง ทั้งคำขอเมทาดาทาและดาวน์โหลดผ่านบริการเมื่อกำหนดให้จุดปลายทางใช้มัน มีขั้นตอนยกเว้นรองรับคำขอที่นโยบายบล็อก วิธีทำงานของไฟร์วอลล์
เอกสาร GitHub ระบุอายุขั้นต่ำตั้งแต่ศูนย์ซึ่งปิดการควบคุมนี้ ถึง 365 วัน ค่าเริ่มต้นหนึ่งวัน ช่วงรอให้เวลาข้อมูลใหม่ปรากฏ ไม่ได้เปลี่ยนแพ็กเกจให้ปลอดภัยเมื่อนาฬิกาครบ เอกสารเดียวกันอธิบายวิธีแสดงคำขอถูกบล็อกในผลลัพธ์การพัฒนาและวิธีขอยกเว้น เอกสารป้องกันจุดปลายทาง
ความครอบคลุมสำคัญพอกับรายการตรวจ พรีวิวไม่ได้ป้องกัน dependency ทุกตัวในทุกแอปอัตโนมัติ เริ่มจาก npm และจุดปลายทางต้องส่งคำขอผ่านไฟร์วอลล์ ทีมที่มีบริการ Python อิมเมจคอนเทนเนอร์ และแอป JavaScript ยังต้องคิดหลายเส้นทาง แม้ในโครงการ JavaScript คำถามที่ดีคือคำขอจริงใดเดินผ่านเส้นทางที่บังคับ
เงื่อนไขพาณิชย์ก็เฉพาะ บริการฟรีช่วงพรีวิวและวางแผนคิดตามการใช้เมื่อเปิดทั่วไป พรีวิวจึงเป็นโอกาสเข้าใจการทำงาน ไม่ใช่ฐานให้สรุปว่าจะไม่มีค่าใช้จ่ายตลอด การทดลองตัวแทนควรรวมคำขอจาก CI และเอเจนต์ ไม่ใช่แค่ติดตั้งเองเป็นครั้งคราว สถานะความพร้อมและราคา
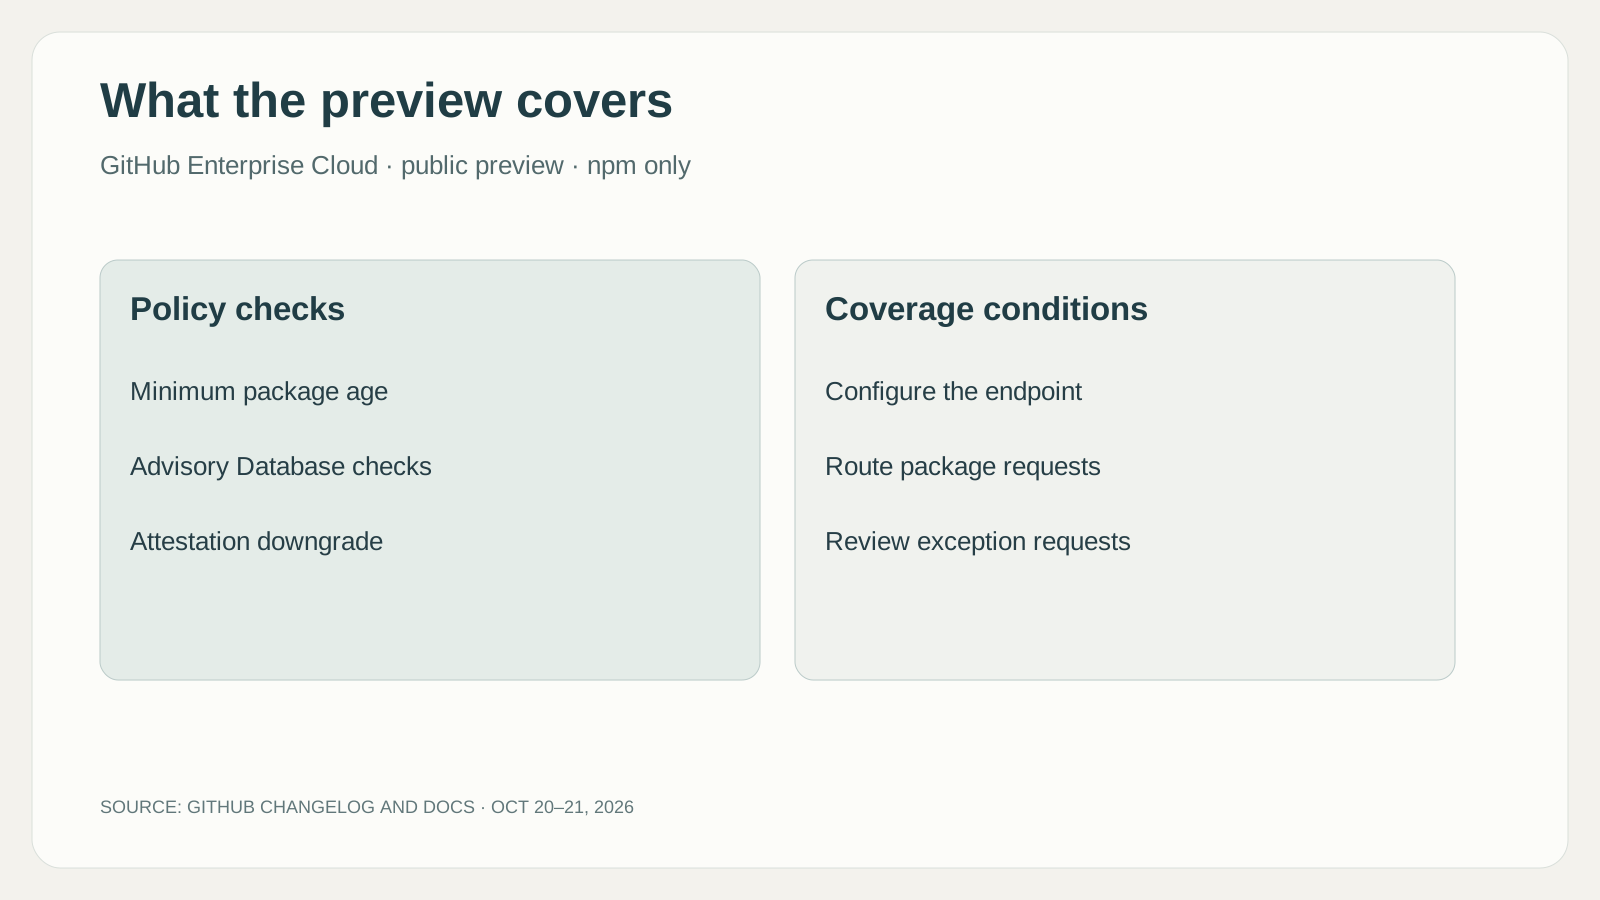
อินโฟกราฟิกต้นฉบับสรุปขอบเขตประกาศ การรองรับ npm และสิทธิ์ Enterprise Cloud อธิบายพรีวิวนี้ ไม่ใช่ทุกรุ่นในอนาคต
ทำไมเอเจนต์เขียนโค้ดทำให้ขอบเขตนี้ชัดขึ้น
เสน่ห์ของเอเจนต์คือไปจากแนวคิดสู่การเปลี่ยนที่ทำงานได้โดยหยุดน้อย การหาห้องสมุด แก้การตั้งค่า และรันทดสอบกลายเป็นบทสนทนาเดียว ความสะดวกบีบการตัดสินใจหลายเรื่องเป็นการกระทำเหมือนเรื่องเดียวว่า “ทำฟีเจอร์” การเลือก dependency อาจได้ความสนใจน้อยลงเพราะทั้งกระบวนการดูเร็ว
ลองงานสมมติเพิ่มการจัดรูปแบบวันที่เล็ก ๆ เอเจนต์เสนอแพ็กเกจใหม่เพราะเป็นทางเร็วที่สุดที่รู้ การตรวจโค้ดยังต้องถามว่าโครงการเดิมแก้อยู่แล้วไหม ไฟร์วอลล์ตอบเรื่องสถาปัตยกรรมนี้ไม่ได้ แต่มันใช้กฎแยกกับเวอร์ชันที่ขอได้ การตรวจทั้งคู่เสริมกัน อันหนึ่งถามว่าควรเพิ่มไหม อีกอันถามว่าคำขอนี้ผ่านนโยบายปัจจุบันองค์กรไหม
กรณีที่สองคือสาขาบำรุงรักษาที่เอเจนต์ทำ อัปเกรดหลายแพ็กเกจ ทดสอบผ่าน และดูพร้อม หากเวอร์ชันหนึ่งใหม่เกินกฎ นักพัฒนาควรเห็นเหตุผลชัดและขั้นถัดไปที่ทำได้ บล็อกมีประโยชน์หากทำให้รออย่างพิจารณาหรือขอยกเว้นมีบันทึก แต่มีประโยชน์น้อยลงหากเอเจนต์ตีความล้มเหลวเป็นเชิญชวนหาเส้นทางติดตั้งนอกการควบคุม
กระบวนการจึงต้องถือการบล็อกนโยบายเป็นข้อมูลมีความหมาย เอเจนต์ควรรายงานแพ็กเกจ เหตุผล และงานค้างได้ ไม่ควรแอบเปลี่ยนโครงการเป็น dependency ที่ไม่เกี่ยวเพียงเพื่อให้ติดตั้งสำเร็จ ความคาดหวังนี้อยู่ในกระบวนการพัฒนารอบผลิตภัณฑ์ ไม่ใช่คำอ้างว่าไฟร์วอลล์ควบคุมทุกการตัดสินใจหลังจากนั้น
ช่วงพักซื้อเวลา และอาจทำให้การแก้สำคัญช้าลง
กฎอายุขั้นต่ำจับข้อแลกเปลี่ยนจริงมาให้ง่าย การรอให้สิ่งเพิ่งเผยแพร่มีเวลาถูกตรวจเพิ่ม แต่ก็อาจชะลอรุ่นแก้ปัญหาร้ายแรง การรอแบบครอบจักรวาลอธิบายง่าย ส่วนขั้นตอนยกเว้นที่ดีตัดสินว่าทีมตอบสนองอย่างฉลาดได้ไหมเมื่อกฎธรรมดาไม่เหมาะ
ลองทีมที่บิลด์พังเพราะ regression ของ dependency ผู้ดูแลปล่อยเวอร์ชันแก้ตามมาไม่นาน รุ่นใหม่อาจเป็นสิ่งที่ต้องการพอดีแต่ยังอยู่ในช่วงรอ การตรวจควรถามว่าหลักฐานสนับสนุนการใช้พอจะยกเว้นกรณีนี้หรือไม่ การแอบเอากฎออกทุกที่ทิ้งประโยชน์สำหรับงานอื่นไปด้วย
กรณีกลับกันสำคัญเช่นกัน แพ็กเกจผ่านอายุแล้วอาจยังมีปัญหาที่ไม่ถูกรายงาน การรอเปลี่ยนการเปิดรับความเสี่ยง ไม่ใช่แทนการเข้าใจ dependency หรือจำกัดสิ่งที่สภาพแวดล้อมเข้าถึงได้ นี่คือเหตุผลที่ติดตั้งสำเร็จไม่ควรจบการคิดเรื่องห่วงโซ่ซอฟต์แวร์
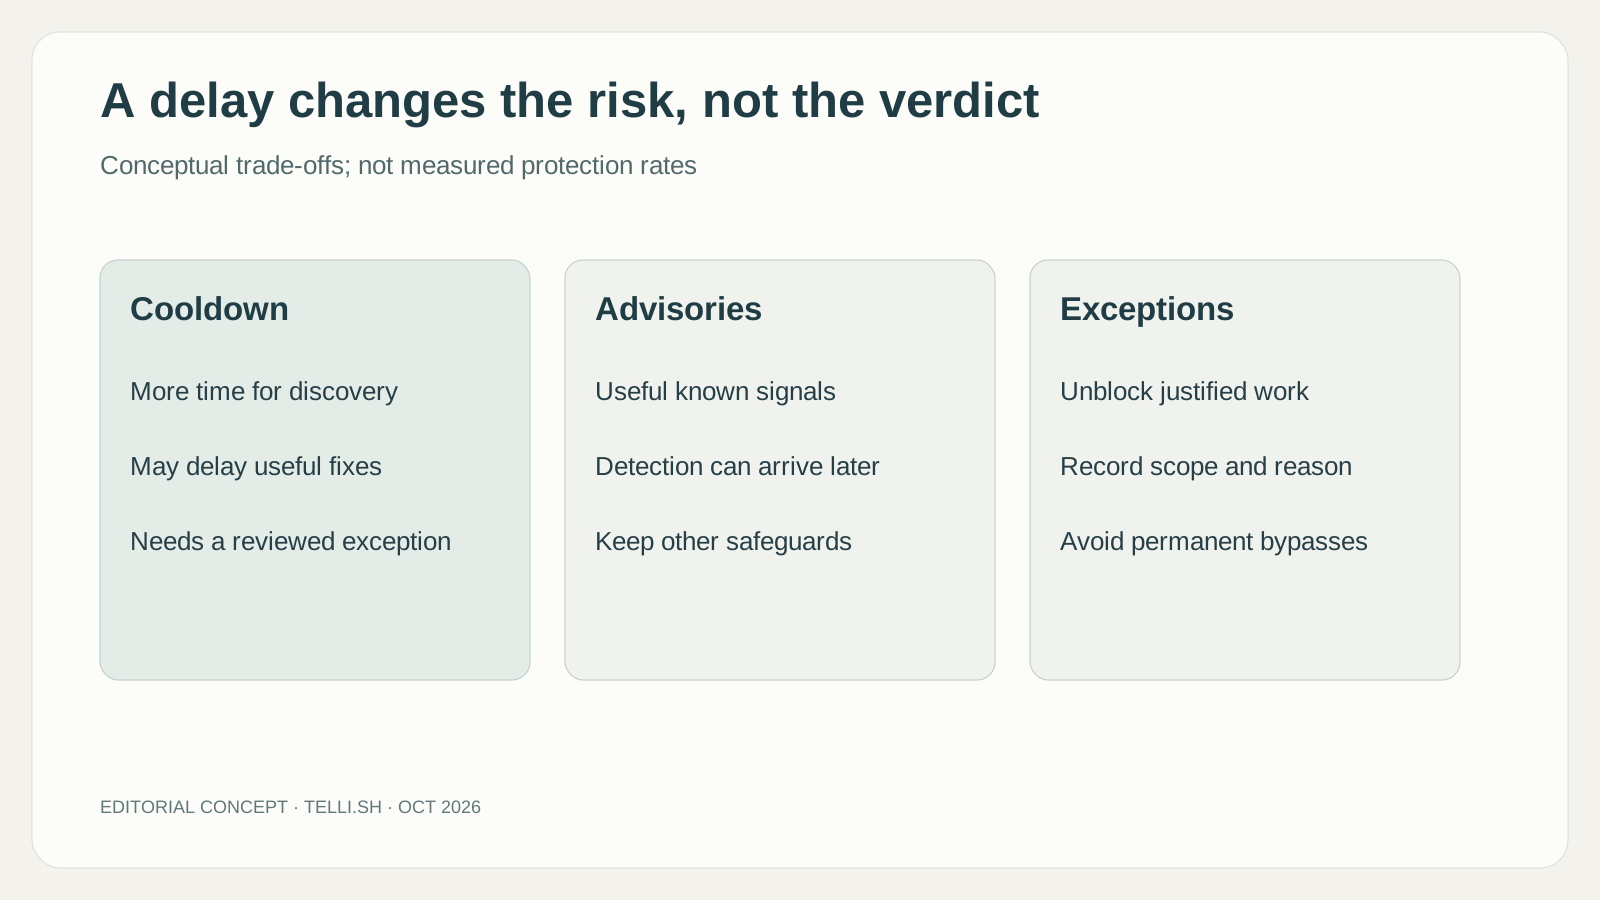
การเปรียบเทียบแนวคิดต้นฉบับ ไม่ได้แสดงอัตราตรวจจับที่วัด หรืออ้างว่าแพ็กเกจที่อนุญาตปลอดภัย
ขั้นตอนยกเว้นอาจตัดสินว่านโยบายจะอยู่รอดไหม
กฎรอยังเปลี่ยนตามเวลาในแบบที่ code diff ไม่เปลี่ยน รุ่นที่ถูกบล็อกวันนี้อาจผ่านพรุ่งนี้โดยไม่แก้ฟีเจอร์เลย ในทางกลับกัน ข่าวใหม่อาจเปลี่ยนผลนโยบายของรุ่นที่ทีมเคยใช้ นักพัฒนาจึงควรเก็บเวอร์ชันกับเหตุผลบล็อกควบคู่งาน บันทึกนี้ทำให้การตัดสินใจภายหลังเข้าใจได้ “ครั้งนี้ติดตั้งได้” เป็นการสังเกตความพยายามหนึ่ง แต่การเลือก dependency ที่ตรวจแล้วอธิบายว่าทีมตั้งใจรับอะไรและทำไมคิดว่ายอมรับได้
กฎความปลอดภัยมักพังด้านคนก่อนด้านเทคนิค หากบล็อกเป็นข้อผิดพลาดไร้คำอธิบายและรอนาน คนเรียนรู้ว่ามันเป็นสิ่งขวาง หากเห็นเหตุผลและคนมีบริบทตรวจยกเว้นได้ บล็อกเดียวกันเป็นจุดพักที่มีค่า ควรประเมินกระบวนการคำขอใหม่จากประสบการณ์คนธรรมดานี้
ข้อยกเว้นที่มีความหมายบันทึกแพ็กเกจ เวอร์ชัน เหตุจำเป็น หลักฐาน และขอบเขต ต้องชัดว่าอนุมัติคำขอเฉพาะหน้าหรือเปลี่ยนนโยบายกว้างกว่า ไม่เช่นนั้นข้อยกเว้นมีเหตุผลอาจค่อย ๆ กลายเป็นช่องถาวรที่ไม่มีใครจำว่าทำเมื่อไร
ผู้ตรวจก็ต้องมีทางตัดสินใจจริง “ช่วยอนุมัติ” ไม่พอเมื่อไม่รู้จัก dependency งานควรอธิบายว่าจำเป็นไหม รุ่นนี้เปลี่ยนอะไร และรุ่นที่อนุมัติแล้วใช้ต่อได้หรือไม่ เหล่านี้เป็นแนวทางทำงานที่เสนอรอบผลิตภัณฑ์ ไม่ได้หมายความว่าบริการให้บริบทครบเอง
สำหรับเอเจนต์ รายงานยกเว้นที่ดีคือโอกาสเพิ่มประโยชน์ แทนที่จะลองติดตั้งซ้ำ มันเก็บงานที่ทำแล้วและแสดงขั้นบล็อกที่ตรงจุดได้ การตัดสินใจมนุษย์จึงเล็กและตรวจง่าย ประโยชน์คือความต่อเนื่อง งานกลับมาหลังตัดสินได้โดยไม่เสียเหตุผลที่พัก
แหล่งที่มาและการควบคุมสคริปต์ตอบคนละคำถาม
ไฟร์วอลล์ประเมินง่ายขึ้นเมื่อวางข้างอีกสองการควบคุมห่วงโซ่ เอกสาร provenance ของ npm อธิบายความเชื่อมที่ตรวจได้ไปยังซอร์สและคำสั่งบิลด์ พร้อมเตือนชัดว่า provenance ไม่รับประกันไร้โค้ดร้าย คำอธิบาย artifact attestation ของ GitHub อธิบายประวัติบิลด์ลงนาม รวมรีโพซิทอรี workflow และ commit บันทึกเหล่านี้บอกว่าสิ่งมาจากไหน ส่วนไฟร์วอลล์ใช้นโยบายว่าดึงเวอร์ชันที่ขอผ่านจุดปลายทางได้ไหม
ความต่างสำคัญเมื่อเกิดเหตุ แพ็กเกจใหม่อาจมีประวัติบิลด์แท้แต่ยังมีการเปลี่ยนที่ไม่ต้องการ รุ่นเก่าอาจไม่มีหลักฐานที่ทีมคาดจากผู้ดูแล ช่วงรอ การตรวจคำเตือน และ provenance ให้ข้อสังเกตคนละแบบ รวมกันช่วยการตัดสินได้ แต่ไฟเขียวตัวเดียวไม่ตัดสินว่าโค้ดเหมาะกับแอปเฉพาะหรือไม่
| การควบคุม | คำถามที่ช่วยตอบ | สิ่งที่ยังอยู่นอกคำตอบ |
|---|---|---|
| นโยบายแพ็กเกจไฟร์วอลล์ | รุ่นที่ขอผ่านกฎการได้มาที่กำหนดได้ไหม | ทุกพฤติกรรมของโค้ดที่ผ่านเหมาะสมไหม |
| provenance หรือ attestation ของบิลด์ | ซอร์สและกระบวนการบิลด์ที่บันทึกใดสร้างสิ่งนี้ | ซอร์สนั้นมีเจตนาน่าไว้ใจไหม |
| ข้อจำกัดสคริปต์ติดตั้ง | สคริปต์วงจรแพ็กเกจทำงานระหว่างติดตั้งได้ไหม | โค้ดที่นำเข้าแอปทำอะไรภายหลัง |
แถวที่สามมาจากกลไกแยก เอกสารการตั้งค่า npm ระบุว่า ignore-scripts หยุดสคริปต์ใน manifest แต่สคริปต์ที่ร้องขอชัด เช่น npm test ยังรันเป้าหมายที่ต้องการ วิธีนี้ลดการรันบางประเภทตอนติดตั้ง แต่อาจกระทบแพ็กเกจที่ต้องบิลด์อย่างถูกต้องด้วย จึงเป็นความสามารถที่ต้องประเมินกับชุด dependency ไม่ใช่ปุ่มทำให้ทุกแพ็กเกจไม่มีพิษภัย
ผู้ดูแลและนักพัฒนาสัมผัสนโยบายจากคนละฝั่ง
เบื้องหลังกลไกยังมีมุมผู้ดูแลที่สร้างสรรค์ ทีมเผยบิลด์ทำซ้ำและข้อมูลรุ่นดีให้หลักฐานกับผู้ใช้ปลายทางมากขึ้น นโยบายไฟร์วอลล์ร่วมอาจทำให้แนวทางนี้สำคัญกับนักพัฒนาจำนวนมากอย่างสม่ำเสมอ ไม่ขึ้นกับคนจำกฎปากเปล่า ประโยชน์คือการรับ dependency คาดหมายได้มากขึ้น หากคนได้รับผลกระทบยังเข้าใจกฎและข้อยกเว้น
นโยบายเดียวกันดูต่างสำหรับผู้เขียนแพตช์เร่งด่วน แพ็กเกจเพิ่งออกไม่กี่นาทีอาจแก้ปัญหาลูกค้าตรงตัว หากอายุอย่างเดียวบล็อก ทีมแอปต้องมีทางตรวจการเปลี่ยนและอธิบายข้อยกเว้นตั้งใจ เรื่องนี้ไม่ล้มแนวคิดช่วงพัก แต่ชี้ว่าคุณภาพปฏิบัติการขึ้นกับรุ่นที่สมเหตุผลผ่านการตรวจได้โดยไม่ผลักให้เลี่ยงเส้นทางถาวรหรือไม่
การประเมินสมมติอาจตามอัปเดตปกติหนึ่งรายการและแก้เร่งด่วนหนึ่งรายการในองค์กรเดียว เทียบหลักฐานที่ผู้ตรวจเห็น เวลาที่นักพัฒนาเข้าใจผล และการบันทึกข้อยกเว้น ใส่ dependency ที่มีขั้นติดตั้งจำเป็น เพื่อแยกนโยบายการได้มาจากพฤติกรรมรันสคริปต์ นี่เป็นงานประเมินที่เสนอ ไม่ใช่ผลจากการใช้พรีวิวของเรา
โอกาสใหญ่กว่าคือภาษาร่วมสำหรับตัดสิน dependency นักพัฒนาถามได้ว่ารุ่นใหม่เกิน มีข้อมูลปัญหา หรือขาด provenance แทนถูกปฏิเสธไร้เหตุ ผู้ดูแลเห็นว่าหลักฐานใดช่วย เอเจนต์มีสถานะล้มเหลวชัดให้รายงานแทนลองดาวน์โหลดอีกทาง ตำแหน่ง GitHub ในงานพัฒนาอาจทำให้ประสานนี้มีค่า แม้กฎตั้งใจระวังและคำตัดสินท้ายยังอยู่ที่องค์กร
แพ็กเกจผ่านแล้วก็ยังเข้าสภาพแวดล้อมที่มีผลตามมา
ตำแหน่งไฟร์วอลล์บนทางดาวน์โหลดมีค่าเพราะจุดปลายทางเป็นที่ใช้สิ่งนั้น ที่นั่นอาจมีซอร์ส ข้อมูลรับรอง หรือสิทธิ์ถึงบริการอื่น นโยบายลดความไม่แน่นอนกลุ่มหนึ่ง ส่วนออกแบบสภาพแวดล้อมจำกัดผลจากการเลือกผิด คำถามที่มีประโยชน์คือมาตรการทำงานร่วมกันอย่างไรในชุดพัฒนาจริง
runner ของ CI ที่สิทธิ์แคบต่างจากเวิร์กสเตชันอายุยาวที่เข้าหลายโครงการได้ sandbox เอเจนต์ที่แก้ได้แค่ checkout ทิ้งได้ต่างจากแบบที่ถึงความลับ deploy ตัวอย่างนี้อธิบายว่าทำไมประเมินเพียงชื่อการตรวจไม่ได้ dependency เดียวที่ผ่านอาจให้ผลต่างมากในสภาพแวดล้อมต่างกัน
ทีมควรแยกเหตุการณ์นโยบายจากซอฟต์แวร์เสียด้วย ดาวน์โหลดบล็อก ต้นทางล่ม และติดตั้งแล้วทดสอบพังต้องแก้ต่างกัน หากทั้งหมดปรากฏต่อเอเจนต์แค่ “ติดตั้งล้มเหลว” ระบบอาจฟื้นงานผิดทาง รายงานชัดช่วยให้คนเลือกรอ ขอยกเว้น หรือตรวจแอป
ขั้นต่อไปคือพรีวิวที่เป็นตัวแทน ไม่ใช่ป้ายว่าปลอดภัยทั้งหมด
การทดลองมีประโยชน์จะตามเวิร์กสเตชันทั่วไป Actions workflow และสภาพแวดล้อมเอเจนต์ผ่านทางคำขอ ตรวจว่าจุดที่ตั้งใจครอบคลุมจริง บล็อกตัวแทนอธิบายดี และข้อยกเว้นที่อนุมัติมีขอบเขตตามคาด นี่คือเกณฑ์แนะนำ เรายังไม่ได้ใช้พรีวิวในบัญชีองค์กรจริงบนระบบผลิต
การวัดธุรกิจควรรวมทั้งการป้องกันและแรงเสียดทาน นับเหตุการณ์ที่ทำให้ตรวจมีประโยชน์ เวลาแก้บล็อกผิด และจุดที่คำขอหลุดเส้นทาง ประมาณค่าใช้ตามการใช้อนาคตจากกิจกรรมตัวแทนเมื่อมีราคา มาตรการที่สร้างการตัดสินใจจัดการได้ในจังหวะเหมาะอาจทนกว่านโยบายแรงจนทุกคนเรียนรู้ทางเลี่ยง
GitHub package firewall น่าสนใจเพราะยอมรับว่าการได้แพ็กเกจเป็นส่วนหนึ่งของการเปลี่ยนที่กำลังทำ ในงานพัฒนาโดย AI code diff เป็นเพียงส่วนที่เห็นของงานเอเจนต์ dependency ที่ขอและสภาพแวดล้อมผู้รับควรได้รับความสนใจแยก พรีวิวให้ที่เปลี่ยนความสนใจเป็นนโยบาย แต่ยังให้ทีมรับผิดชอบนิยามว่าการเลือก dependency ที่ดีเป็นอย่างไร
แหล่งอ้างอิง
-
พรีวิวสาธารณะ GitHub package firewall, 20 ตุลาคม 2026
-
การป้องกันจุดปลายทางด้วย package firewall, ตรวจสอบ 21 ตุลาคม 2026
-
provenance ของ npm และข้อจำกัด, ตรวจสอบ 21 ตุลาคม 2026
-
artifact attestation ของ GitHub, ตรวจสอบ 21 ตุลาคม 2026
-
การตั้งค่าสคริปต์ npm, ตรวจสอบ 21 ตุลาคม 2026
เก็บเหตุผลเบื้องหลังการเลือก dependency
หากต้องการพื้นที่แยกสำหรับลิงก์ต้นทางและโน้ตเทคนิคที่ตรวจแล้ว Telli.sh เป็นทางเลือกหนึ่ง เปิดพื้นที่โน้ตของคุณ