GitHub meletakkan tembok api sebelum pemasangan pakej
Pratonton package firewall baharu GitHub membawa keputusan keselamatan ke saat ejen atau pembangun mendapatkan kebergantungan. Kegunaannya bergantung pada polisi, liputan dan proses pengecualian yang boleh dilaksanakan.
Tanda kata GitHub melalui Wikimedia Commons, yang mengelaskannya sebagai PD-textlogo. Digunakan untuk mengenal pasti syarikat; ini bukan tangkap layar package firewall. Saiz diubah secara berkadar dengan ruang latar neutral; tiada sokongan rasmi dibayangkan.

Ejen pengekodan mencadangkan jalan pintas berguna: pasang pakej, tambah beberapa baris dan jalankan ujian. Perubahan kod yang kelihatan mungkin cukup kecil untuk disemak dalam seminit. Namun, kebergantungan membawa keputusan berasingan ke dalam sesi. Seseorang memilih artifak luaran yang akan memasuki persekitaran pembangun atau binaan. Menyemak fungsi yang dijana tidak menjawab sepenuhnya soalan kedua itu.
Pada 20 Oktober, GitHub memperkenalkan package firewall dalam pratonton awam untuk pelanggan Enterprise Cloud, termasuk yang menggunakan residensi data. Titik akhir yang dikonfigurasi menghalakan permintaan pakej melalui semakan polisi sebelum mendapatkannya daripada registri huluan. Ekosistem awalnya ialah npm. Ciri keselamatan komersial ini amat relevan kepada pembangunan berbantu AI: apabila ejen memudahkan penambahan kebergantungan, saat pemasangan menjadi tempat lebih penting untuk menerapkan peraturan bersama. Pengumuman GitHub.
Pada pandangan kami, membawa keputusan lebih awal boleh berguna jika sempadannya benar-benar berfungsi dan pengecualiannya boleh digunakan. Tembok api patut dinilai sebagai lapisan polisi dalam aliran pembangunan. Pakej yang dibenarkan tidak sama dengan kandungannya terbukti tidak berbahaya, dan pakej yang disekat bukan dengan sendirinya keputusan tentang penyelenggaranya.
Produk baharu ini berada sebelum aliran GitHub yang dikenali
GitHub ialah platform pengehosan kod dan kerjasama, dengan pull request, aliran Actions automatik dan alat keselamatan di sekitar proses pembangunan. Tembok api baharu menumpukan perkara yang berlaku apabila stesen kerja, pelaksana atau ejen pengekodan meminta pakej. Ini meletakkannya di titik berbeza daripada menyemak pull request atau mencadangkan pembaikan kod yang sudah berada dalam repositori.
Perbezaan ini mudah terlepas dalam pengumuman keselamatan yang padat. Ejen pembaikan kod boleh membantu mengubah kod aplikasi yang terdedah. Tembok api pakej boleh menerapkan polisi kepada permintaan kebergantungan sebelum artifak sampai ke titik akhir yang dikonfigurasi. Kedua-duanya menangani bahagian berbeza dalam proses pembangunan sama, jadi kejayaan pada satu bahagian tidak menghapuskan sebab untuk memeriksa yang lain.
Bagi pasukan yang menggunakan ejen pengekodan, daya tarikan praktikalnya ialah konsistensi. Pembangun manusia mungkin ingat organisasi mengelakkan kebergantungan yang baru dilancarkan untuk tempoh singkat. Sesi ejen baharu mungkin tidak membawa kebiasaan itu. Peraturan yang dikuatkuasakan pada laluan permintaan boleh diterapkan tanpa bergantung pada setiap arahan mengulangi polisi. Itulah sumbangan produk paling menarik: menukar pilihan organisasi menjadi kekangan operasi.
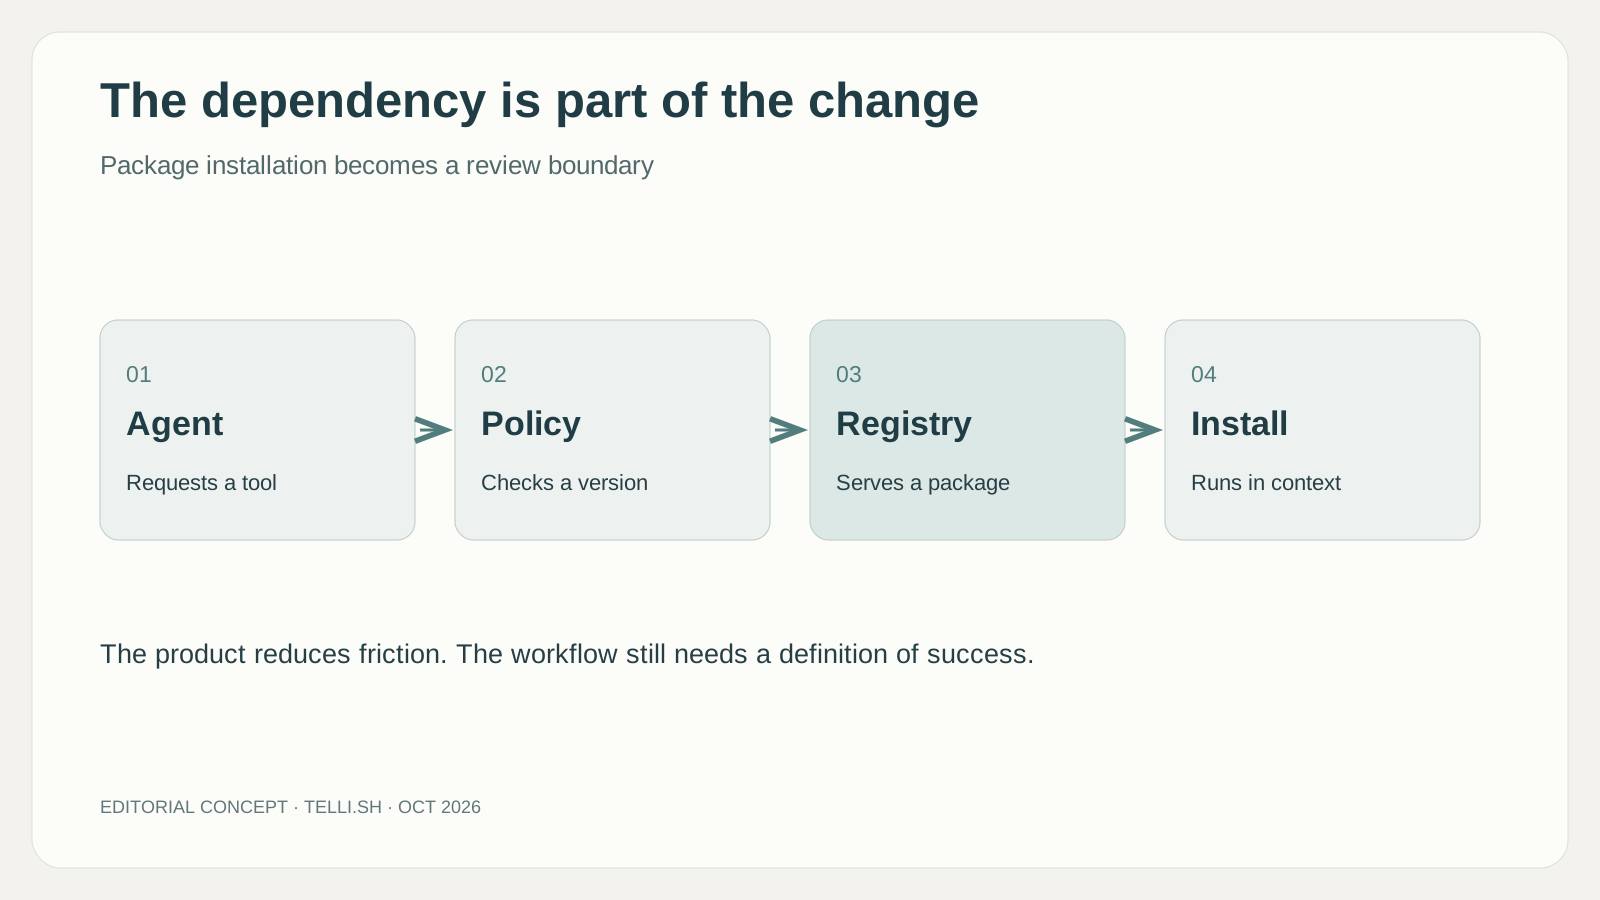
Infografik editorial asal. Laluan permintaan secara konsep, bukan rajah penggunaan lengkap.
Perkara yang diperiksa pratonton dan tempat ia digunakan
Kawalan diumumkan merangkumi umur minimum pakej, semakan GitHub Advisory Database bagi perisian hasad atau kelemahan, serta isyarat rantaian bekalan seperti penurunan taraf atestasi. Permintaan metadata pakej dan muat turun melalui perkhidmatan apabila titik akhir dikonfigurasi untuk menggunakannya. Aliran pengecualian mengendalikan permintaan pakej yang disekat polisi. Cara tembok api berfungsi.
Dokumentasi GitHub menerangkan umur minimum boleh konfigurasi daripada sifar, yang mematikan kawalan itu, hingga 365 hari; lalainya satu hari. Tempoh menunggu memberi masa untuk maklumat baharu muncul. Ia tidak menukar pakej menjadi artifak selamat apabila masa tamat. Dokumentasi sama menerangkan cara permintaan disekat muncul dalam output pembangunan dan cara pengguna meminta pengecualian. Dokumentasi perlindungan titik akhir.
Liputan patut mendapat perhatian sama seperti senarai semakan. Pratonton tidak melindungi secara automatik setiap kebergantungan yang digunakan setiap aplikasi. Ia bermula dengan npm, dan titik akhir perlu menghalakan permintaan melalui tembok api. Pasukan dengan perkhidmatan Python, imej kontena dan aplikasi JavaScript masih mempunyai beberapa laluan artifak berbeza untuk dipertimbangkan. Malah dalam projek JavaScript, soalan berguna ialah permintaan sebenar mana yang mengikuti laluan dikuatkuasakan.
Syarat komersial juga khusus. Perkhidmatan percuma semasa pratonton, dengan harga bermeter dirancang apabila tersedia secara umum. Ini menjadikan pratonton peluang memahami tingkah laku operasi, bukan asas menganggap kos sifar selama-lamanya. Percubaan wakil patut merangkumi permintaan CI dan ejen, bukan hanya pemasangan manual sekali-sekala oleh pembangun. Status ketersediaan dan harga.
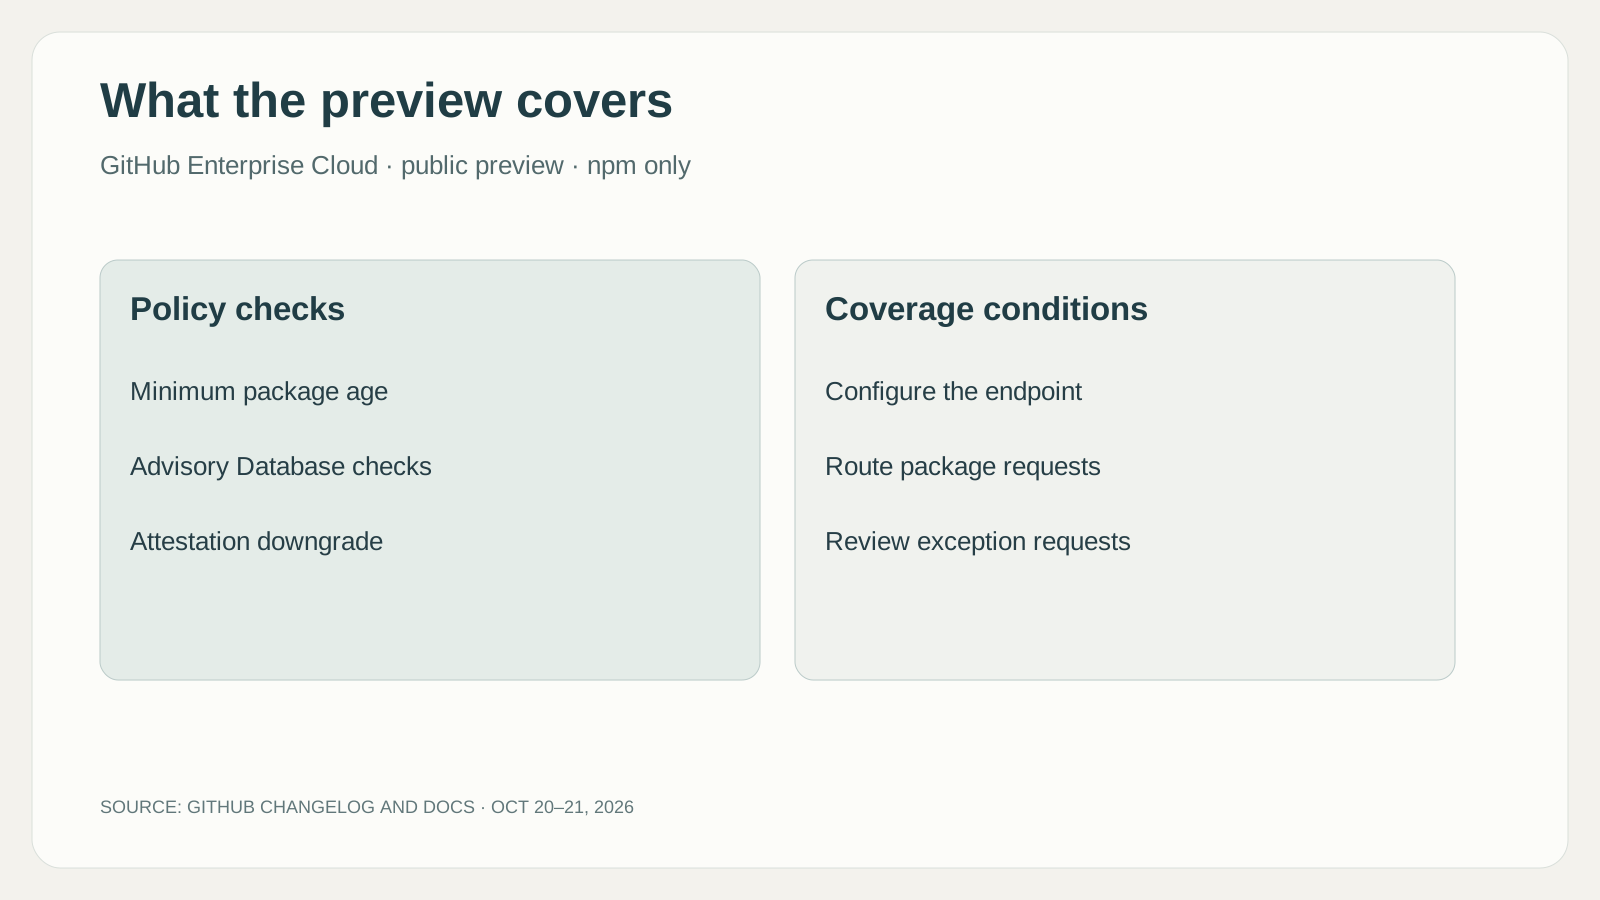
Infografik asal yang meringkaskan skop diumumkan. Sokongan npm dan kelayakan Enterprise Cloud menerangkan pratonton ini, bukan setiap versi akan datang.
Sebab ejen pengekodan menjadikan sempadan ini lebih ketara
Tarikan ejen ialah keupayaannya bergerak daripada idea kepada perubahan berfungsi dengan lebih sedikit jeda. Mencari pustaka, menukar konfigurasi dan menjalankan ujian boleh menjadi sebahagian perbualan sama. Kemudahan itu memampatkan beberapa keputusan menjadi satu tindakan yang kelihatan: “laksanakan ciri”. Keputusan kebergantungan mungkin mendapat kurang perhatian kerana keseluruhan proses terasa begitu cekap.
Bayangkan contoh tugas menambah ciri kecil pemformatan tarikh. Ejen mencadangkan pakej baharu kerana itulah laluan terpantas yang dikenalinya. Semakan kod masih perlu bertanya sama ada projek sedia ada sudah menyelesaikan masalah itu. Tembok api tidak boleh menjawab soalan seni bina tersebut. Ia boleh menerapkan peraturan berasingan kepada versi diminta. Dua semakan itu saling melengkapi: satu bertanya sama ada kebergantungan patut ditambah, satu lagi sama ada permintaan ini memenuhi polisi semasa organisasi.
Kes kedua ialah cabang penyelenggaraan dipacu ejen. Beberapa pakej dinaik taraf, ujian dijalankan dan cabang kelihatan siap. Jika satu versi terlalu baharu menurut polisi, pembangun patut menerima sebab jelas dan langkah seterusnya yang boleh diambil. Sekatan berguna jika menghasilkan penantian yang dipertimbangkan atau pengecualian terdokumen. Ia kurang berguna jika ejen mentafsir kegagalan sebagai pelawaan mencari laluan pemasangan di luar tadbir urus.
Oleh itu, aliran kerja perlu menganggap sekatan polisi sebagai maklumat bermakna. Ejen patut dapat melaporkan pakej disekat, sebabnya dan tugas belum selesai. Ia tidak patut menukar projek secara senyap kepada kebergantungan tidak berkaitan semata-mata untuk menjayakan pemasangan. Jangkaan itu milik proses pembangunan sekeliling; ia bukan dakwaan bahawa tembok api mengawal setiap keputusan ejen selepasnya.
Tempoh menunggu membeli masa dan boleh melambatkan pembaikan berguna
Kawalan umur minimum menangkap pertukaran sebenar dalam bentuk mudah. Menunggu memberikan artifak baharu lebih banyak masa untuk diperiksa. Ia juga boleh melambatkan keluaran yang membaiki masalah serius. Kelewatan menyeluruh mungkin mudah diterangkan, sedangkan proses pengecualian yang baik menentukan sama ada pasukan boleh bertindak bijak apabila peraturan biasa kurang sesuai.
Pertimbangkan pasukan menghadapi binaan rosak akibat regresi kebergantungan. Penyelenggara menerbitkan versi dibetulkan tidak lama kemudian. Versi baharu mungkin tepat seperti yang diperlukan tetapi masih berada dalam tempoh menunggunya. Semakan relevan ialah sama ada bukti untuk menggunakannya mewajarkan pengecualian bagi keadaan ini. Memadam peraturan secara senyap di semua tempat akan membuang manfaat bagi kerja tidak berkaitan.
Kes bertentangan juga penting. Pakej yang lulus peraturan umur mungkin masih mengandungi masalah yang belum dilaporkan. Menunggu ialah cara mengubah pendedahan, bukan pengganti memahami kebergantungan atau mengehadkan perkara yang boleh dicapai persekitaran. Sebab itulah pemasangan berjaya tidak patut mengakhiri pertimbangan pasukan tentang rantaian bekalan perisian.
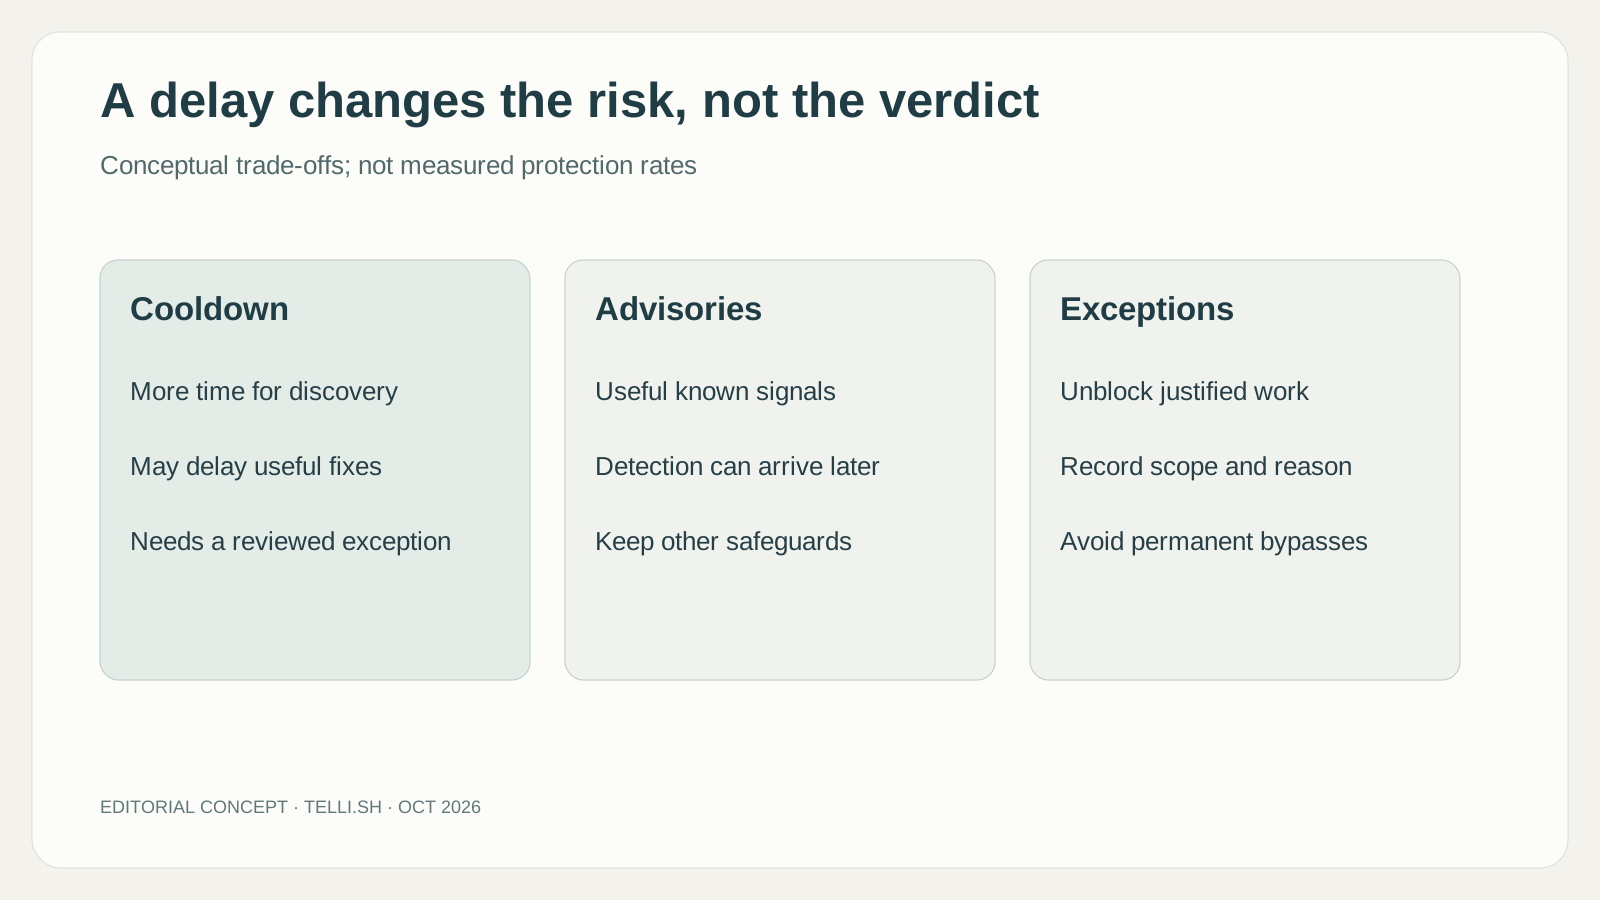
Perbandingan konsep asal. Ia tidak menunjukkan kadar pengesanan diukur atau mendakwa pakej dibenarkan adalah selamat.
Proses pengecualian boleh menentukan sama ada polisi bertahan
Peraturan menunggu juga berubah mengikut masa dengan cara yang tidak berlaku pada perbezaan kod. Versi disekat hari ini mungkin layak esok tanpa sebarang suntingan pada ciri dicadangkan. Sebaliknya, maklumat baru dilaporkan boleh mengubah keputusan polisi bagi versi yang pernah digunakan pasukan. Oleh itu, pembangun patut menyimpan versi diminta dan sebab sekatan bersama tugas. Rekod itu menjadikan keputusan kemudian boleh difahami. “Kali ini ia berjaya dipasang” ialah pemerhatian tentang satu percubaan, sedangkan pilihan kebergantungan yang disemak menerangkan perkara yang hendak diterima pasukan dan sebab ia dianggap boleh diterima.
Peraturan keselamatan sering gagal secara sosial sebelum gagal secara teknikal. Jika sekatan menghasilkan ralat tanpa penjelasan dan penantian panjang, orang belajar menganggap kawalan sebagai halangan. Jika sebabnya kelihatan dan pengecualian boleh disemak oleh seseorang dengan konteks tepat, sekatan sama boleh menjadi jeda berguna. Aliran permintaan ciri baharu patut dinilai dengan pengalaman manusia biasa itu dalam fikiran.
Pengecualian bermakna merekodkan pakej dan versi, sebab ia diperlukan, bukti relevan dan skop keputusan. Perlu jelas sama ada kelulusan untuk satu permintaan segera atau perubahan polisi lebih luas. Jika tidak, pengecualian berasas boleh beransur-ansur menjadi jurang kekal yang tiada siapa ingat mewujudkannya.
Penyemak juga memerlukan laluan praktikal kepada keputusan. “Sila luluskan” tidak cukup apabila kebergantungan tidak dikenali. Tugas pembangunan patut menerangkan sama ada pakej penting, perkara yang berubah dalam versi ini dan sama ada versi diluluskan sedia ada masih boleh digunakan. Ini amalan kerja yang dicadangkan di sekitar produk. Ia tidak membayangkan perkhidmatan membekalkan semua konteks itu secara automatik.
Bagi ejen, laporan pengecualian yang baik ialah peluang menjadi lebih berguna. Daripada berulang kali mencuba pemasangan, ejen boleh mengekalkan kerja yang sudah siap dan mempersembahkan langkah tepat yang disekat. Ini menjadikan keputusan manusia lebih kecil dan mudah disemak. Keuntungannya ialah kesinambungan: tugas boleh disambung selepas keputusan tanpa kehilangan sebab jeda.
Asal usul dan kawalan skrip menjawab soalan berbeza
Tembok api lebih mudah dinilai apabila diletakkan di sisi dua kawalan rantaian bekalan lain. Dokumentasi asal usul npm menerangkan hubungan yang boleh disahkan dengan sumber pakej dan arahan binaan, sambil memberi amaran jelas bahawa asal usul tidak menjamin ketiadaan kod berniat jahat. Penerangan atestasi artifak GitHub turut menerangkan asal usul binaan ditandatangani, termasuk maklumat repositori, aliran kerja dan komit. Rekod itu boleh menerangkan tempat artifak berasal; tembok api menerapkan polisi sama ada versi diminta boleh didapatkan melalui titik akhirnya.
Perbezaan itu penting semasa insiden. Pakej baru diterbitkan boleh mempunyai sejarah binaan sah tetapi masih mengandungi perubahan tidak diingini. Pakej lebih lama boleh kekurangan bukti yang dijangka pasukan daripada penyelenggaranya. Tempoh menunggu, semakan nasihat dan rekod asal usul masing-masing menyumbang pemerhatian berbeza. Menggabungkannya boleh memperbaik asas keputusan, tetapi tiada satu penunjuk hijau menentukan sama ada kod sesuai bagi aplikasi tertentu.
| Kawalan | Soalan yang dibantu dijawab | Perkara di luar jawapan itu |
|---|---|---|
| Polisi package firewall | Bolehkah versi diminta melepasi peraturan pemerolehan dikonfigurasi? | Sama ada setiap tingkah laku kod dibenarkan adalah sesuai |
| Asal usul binaan atau atestasi | Sumber dan proses binaan direkodkan yang manakah menghasilkan artifak? | Sama ada sumber itu menyatakan niat yang boleh dipercayai |
| Sekatan skrip pemasangan | Bolehkah skrip kitar hayat pakej dilaksanakan semasa pemasangan? | Perkara yang dilakukan kod aplikasi diimport kemudian |
Baris ketiga datang daripada mekanisme berasingan. Rujukan konfigurasi npm menyatakan ignore-scripts menyekat skrip yang ditentukan dalam manifes pakej, sementara skrip diminta secara jelas seperti npm test masih menjalankan sasaran yang dimaksudkan. Ini boleh mengurangkan satu kelas pelaksanaan sewaktu pemasangan, tetapi juga menjejaskan pakej yang benar-benar memerlukan langkah binaan. Ia keupayaan untuk dinilai terhadap set kebergantungan, bukan suis sejagat yang menjadikan apa-apa pakej tidak berbahaya.
Penyelenggara dan pembangun mengalami polisi dari sisi bertentangan
Terdapat perspektif penyelenggara yang membina di sebalik mekanisme ini. Pasukan yang menerbitkan binaan boleh ulang dan maklumat keluaran berguna memberikan pengguna hiliran lebih banyak bukti untuk disemak. Polisi tembok api bersama boleh menjadikan amalan itu penting secara konsisten merentas ramai pembangun, bukannya bergantung pada setiap orang mengingati peraturan tidak formal. Manfaatnya ialah pemerolehan lebih boleh dijangka jika peraturan dan pengecualiannya kekal difahami oleh orang yang kerjanya terjejas.
Polisi sama boleh kelihatan berbeza kepada penulis pembaikan segera. Pakej dikeluarkan beberapa minit lalu mungkin membetulkan masalah tepat yang perlu diselesaikan pelanggan. Jika umur sahaja menyekatnya, pasukan aplikasi memerlukan cara memeriksa perubahan dan menerangkan pengecualian disengajakan. Ini tidak membatalkan tempoh menunggu. Ia menunjukkan sebab mutu operasi produk bergantung pada sama ada keluaran sah boleh melalui semakan tanpa menggalakkan pintasan kekal daripada laluan terkawal.
Contoh penilaian boleh mengikuti satu kemas kini biasa dan satu pembaikan segera melalui organisasi sama. Bandingkan bukti yang dilihat penyemak, masa sehingga pembangun memahami keputusan dan sama ada pengecualian dipilih direkodkan. Sertakan kebergantungan dengan langkah pemasangan yang sah supaya pasukan boleh membezakan polisi pemerolehan daripada tingkah laku pelaksanaan skrip. Ini tugas penilaian dicadangkan, bukan hasil penggunaan pratonton oleh kami.
Peluang lebih besar ialah bahasa bersama untuk keputusan kebergantungan. Pembangun boleh bertanya sama ada versi terlalu baharu, terjejas oleh maklumat diketahui atau kehilangan asal usul dijangka, bukannya menerima penolakan tanpa penjelasan. Penyelenggara boleh melihat bukti yang membantu. Ejen boleh diberi keadaan kegagalan jelas untuk dilaporkan dan bukannya berulang kali mencuba laluan muat turun lain. Kedudukan GitHub dalam aliran pembangunan boleh menjadikan penyelarasan itu bernilai, walaupun peraturan asas sengaja konservatif dan pertimbangan akhir tetap milik organisasi.
Pakej dibenarkan tetap memasuki persekitaran yang membawa akibat
Kedudukan tembok api pada laluan muat turun bernilai kerana titik akhir ialah tempat artifak akan digunakan. Titik akhir itu mungkin mempunyai kod sumber, kelayakan akses atau capaian kepada perkhidmatan lain. Polisi pakej mengurangkan satu kelas ketidakpastian, sementara reka bentuk persekitaran mengehadkan kesan keputusan tersilap. Soalan berguna ialah cara kawalan bekerjasama dalam persediaan pembangunan sebenar.
Pelaksana CI dengan kelayakan akses berskop sempit menimbulkan keadaan berbeza daripada stesen kerja jangka panjang yang menyimpan akses kepada banyak projek. Kotak pasir ejen yang hanya boleh mengubah salinan kerja sementara berbeza daripada yang boleh mencapai rahsia penggunaan. Contoh ini menjelaskan sebab produk tidak boleh dinilai semata-mata melalui nama semakannya. Kebergantungan dibenarkan yang sama boleh membawa akibat amat berbeza dalam persekitaran berbeza.
Pasukan juga patut membezakan peristiwa polisi daripada kegagalan perisian. Muat turun disekat, gangguan huluan dan pakej yang berjaya dipasang tetapi mematahkan ujian memerlukan penyelesaian berbeza. Jika ketiga-tiganya kelihatan kepada ejen sebagai “pemasangan gagal”, automasi mungkin memilih pemulihan yang buruk. Pelaporan jelas membantu orang menentukan sama ada perlu menunggu, meminta pengecualian atau menyiasat aplikasi.
Langkah seterusnya ialah pratonton wakil, bukan label semuanya selamat
Percubaan berguna menjejak satu stesen kerja biasa, aliran Actions dan persekitaran ejen pengekodan melalui laluan permintaan. Semak bahawa titik akhir dimaksudkan diliputi, sekatan wakil memberikan penjelasan berguna dan pengecualian diluluskan mempunyai skop dijangka. Ini kriteria penilaian dicadangkan; kami belum mengendalikan pratonton ini dalam akaun perusahaan produksi.
Ukuran perniagaan patut merangkumi perlindungan dan geseran. Hitung peristiwa polisi yang menghasilkan semakan berguna, masa menyelesaikan sekatan tersilap dan tempat permintaan terlepas daripada laluan dimaksudkan. Anggar kos bermeter masa hadapan daripada aktiviti wakil apabila harga berkaitan tersedia. Kawalan yang mewujudkan keputusan terkawal pada saat tepat boleh lebih tahan lama daripada polisi agresif yang semua orang belajar memintasnya.
GitHub package firewall menarik kerana mengiktiraf pemerolehan pakej sebagai sebahagian perubahan yang dibuat. Dalam pembangunan berbantu AI, perbezaan kod hanyalah satu bahagian kerja ejen yang kelihatan. Kebergantungan diminta dan persekitaran penerimanya wajar mendapat perhatian tersendiri. Pratonton menawarkan tempat untuk menjadikan perhatian itu polisi, sambil meninggalkan pasukan bertanggungjawab menentukan ciri pilihan kebergantungan yang baik.
Sumber
-
Pratonton awam GitHub package firewall, 20 Oktober 2026.
-
Melindungi titik akhir dengan package firewall, disemak pada 21 Oktober 2026.
-
Asal usul npm dan batasannya, disemak pada 21 Oktober 2026.
-
Atestasi artifak GitHub, disemak pada 21 Oktober 2026.
-
Konfigurasi skrip npm, disemak pada 21 Oktober 2026.
Simpan alasan di sebalik keputusan kebergantungan
Jika anda mahukan ruang kerja berasingan untuk pautan sumber dan nota teknikal yang sudah disemak, Telli.sh ialah satu pilihan. Buka ruang kerja nota anda.