GitHub Agentic Autofix đã GA: biến cảnh báo bảo mật thành bản sửa được rà soát
Hướng dẫn thực tế về GitHub Agentic Autofix: điều kiện sử dụng, thiết lập CodeQL, chính sách truy cập, chi phí AI credit, pull request nháp và các bước con người cần kiểm tra trước khi hợp nhất.
Cảnh báo bảo mật cho bạn biết có vấn đề cần chú ý. Nhưng nó không nhất thiết chỉ cách sửa ứng dụng mà không làm hỏng hành vi hiện có. Với người mới duy trì một ứng dụng nhỏ, khoảng cách đó có thể khiến việc sửa lỗi chưa kịp bắt đầu đã phải dừng; với nhà phát triển, nó có thể để lại hàng đợi ngày càng dài gồm những cảnh báo quen thuộc.
GitHub thông báo Agentic Autofix cho cảnh báo quét mã phát hành chính thức rộng rãi (GA) ngày 15 tháng 10 năm 2026. Giao cảnh báo cho Copilot, một agent sẽ điều tra mã, đề xuất thay đổi, thử xác thực và mở pull request ở trạng thái nháp. Thay đổi hữu ích nằm ở điểm bắt đầu: một bản sửa đề xuất để bạn kiểm tra thay vì một trình soạn thảo trống. Thông báo GA của GitHub, ngày 15 tháng 10 năm 2026
Bài hướng dẫn đưa bạn từ một kho mã đủ điều kiện đến lần sửa đầu tiên được rà soát, sau đó chỉ cách xử lý cảnh báo liên quan, scanner tùy chỉnh, chi phí và những lần thử không thành công. Khuyến nghị của chúng tôi: hãy xem agent là tác giả bản vá, không phải người phê duyệt phát hành. Bạn vẫn cần hiểu thay đổi trước khi nó trở thành một phần của ứng dụng.
Sơ đồ mở đầu tách riêng bản sửa agent đề xuất khỏi quyết định hợp nhất của con người.
Bắt đầu với một cảnh báo, không phải toàn bộ hàng đợi
Thành công đầu tiên nên là thay đổi nhỏ mà bạn có thể giải thích, kiểm thử và rà soát. Pull request là đề xuất gộp thay đổi vào mã chính của dự án; trạng thái nháp cho biết đề xuất chưa sẵn sàng. CodeQL là công cụ phân tích mã của GitHub, tạo cảnh báo về mã có khả năng dễ bị khai thác.
Trước khi thử dọn dẹp quy mô lớn, hãy làm theo trình tự sau:
- Chọn kho mã do bạn quản trị. Xác nhận điều kiện bên dưới, quyền truy cập đã được phê duyệt và người chịu trách nhiệm thanh toán trước khi bắt đầu phiên agent.
- Trước tiên xác nhận CodeQL đã phân tích. Nếu kho mã đã có phân tích hoạt động, giữ nguyên cấu hình đó và kiểm tra lần chạy thành công gần nhất. Với thiết lập mới, trong Settings > Advanced Security > Code Security của kho mã, tìm CodeQL analysis, chọn Set up > Default, rà soát cấu hình rồi chọn Enable CodeQL. Chờ phân tích thành công. Hướng dẫn thiết lập GitHub, kiểm tra ngày 18 tháng 10 năm 2026
- Bật Agentic Autofix qua các chính sách áp dụng. Công tắc ở cấp kho mã không thể ghi đè lệnh cấm của tổ chức hoặc doanh nghiệp.
- Chọn một cảnh báo hiện có trên nhánh mặc định. Mở Security and quality > Code scanning, mở cảnh báo rồi chọn Assign to Copilot trong Assignees. Quy trình xử lý cảnh báo của GitHub, kiểm tra ngày 18 tháng 10 năm 2026
- Kiểm tra pull request nháp và nhật ký phiên. Đọc diff, chạy các bài kiểm thử liên quan và quét lại bằng cấu hình đã báo lỗi.
- Chỉ hợp nhất sau khi con người rà soát và các bước kiểm tra bắt buộc hoàn tất. Sau đó xác minh trạng thái cảnh báo khi phân tích nhánh mặc định đã cập nhật.
Để xem giao diện, hãy tham khảo bản trình diễn giao diện chính thức của GitHub trong thông báo GA. Dùng tài liệu đó cùng kho mã của bạn thay vì cho rằng sơ đồ minh họa tái hiện mọi màn hình hiện tại.
Kho mã công khai hay riêng tư của bạn có dùng được không?
Thông báo ra mắt nhấn mạnh khách hàng doanh nghiệp. Tài liệu truy cập hiện tại của GitHub có phạm vi rộng hơn: gồm kho mã công khai trên GitHub.com và kho mã thuộc tổ chức có GitHub Code Security hoặc GitHub Advanced Security. Không cần giấy phép Copilot. Tài liệu truy cập GitHub, kiểm tra ngày 18 tháng 10 năm 2026
| Trường hợp kho mã | Đủ điều kiện dùng Agentic Autofix | Ai kiểm soát quyền truy cập? |
|---|---|---|
| Công khai, tài khoản cá nhân thông thường, GitHub.com | Đủ điều kiện | Quản trị viên kho mã |
| Công khai, thuộc tổ chức, GitHub.com | Đủ điều kiện; áp dụng chính sách | Tổ chức, kho mã, doanh nghiệp nếu có |
| Riêng tư hoặc nội bộ, thuộc tổ chức | Cần Code Security hoặc Advanced Security | Cùng chuỗi chính sách |
| Riêng tư, tài khoản cá nhân thông thường | Không nằm trong điều kiện được tài liệu hóa | Đừng mặc định là có quyền |
| Không gian cá nhân của Enterprise Managed User | Bị loại trừ | Mua credit không gỡ bỏ điều kiện loại trừ |
Quyền truy cập công khai không có nghĩa phiên agent miễn phí. Hãy phân biệt điều kiện kho mã với phí sử dụng trước khi mời cộng tác viên thử tính năng.
Bật quyền truy cập từ chính sách cấp cao nhất xuống
Với tổ chức thuộc doanh nghiệp, chủ sở hữu doanh nghiệp hoặc quản lý bảo mật trước tiên phải cho phép tính năng tại Policies > Advanced Security > Agentic Autofix. Chỉ cấp quyền đó thôi chưa bật tính năng. Tiếp theo, chủ sở hữu tổ chức hoặc quản lý bảo mật bật nó trong Settings > Advanced Security > Global settings; các kho mã đủ điều kiện sẽ kế thừa trạng thái bật. Quản trị viên kho mã có thể từ chối tham gia hoặc bật lại chỉ khi chính sách cấp cao hơn cho phép. Tổ chức độc lập bỏ qua bước doanh nghiệp; kho mã công khai cá nhân đủ điều kiện dùng trực tiếp cài đặt ở kho. Người dùng bản xem trước phải bật lại. Quy trình chính sách GitHub, kiểm tra ngày 18 tháng 10 năm 2026
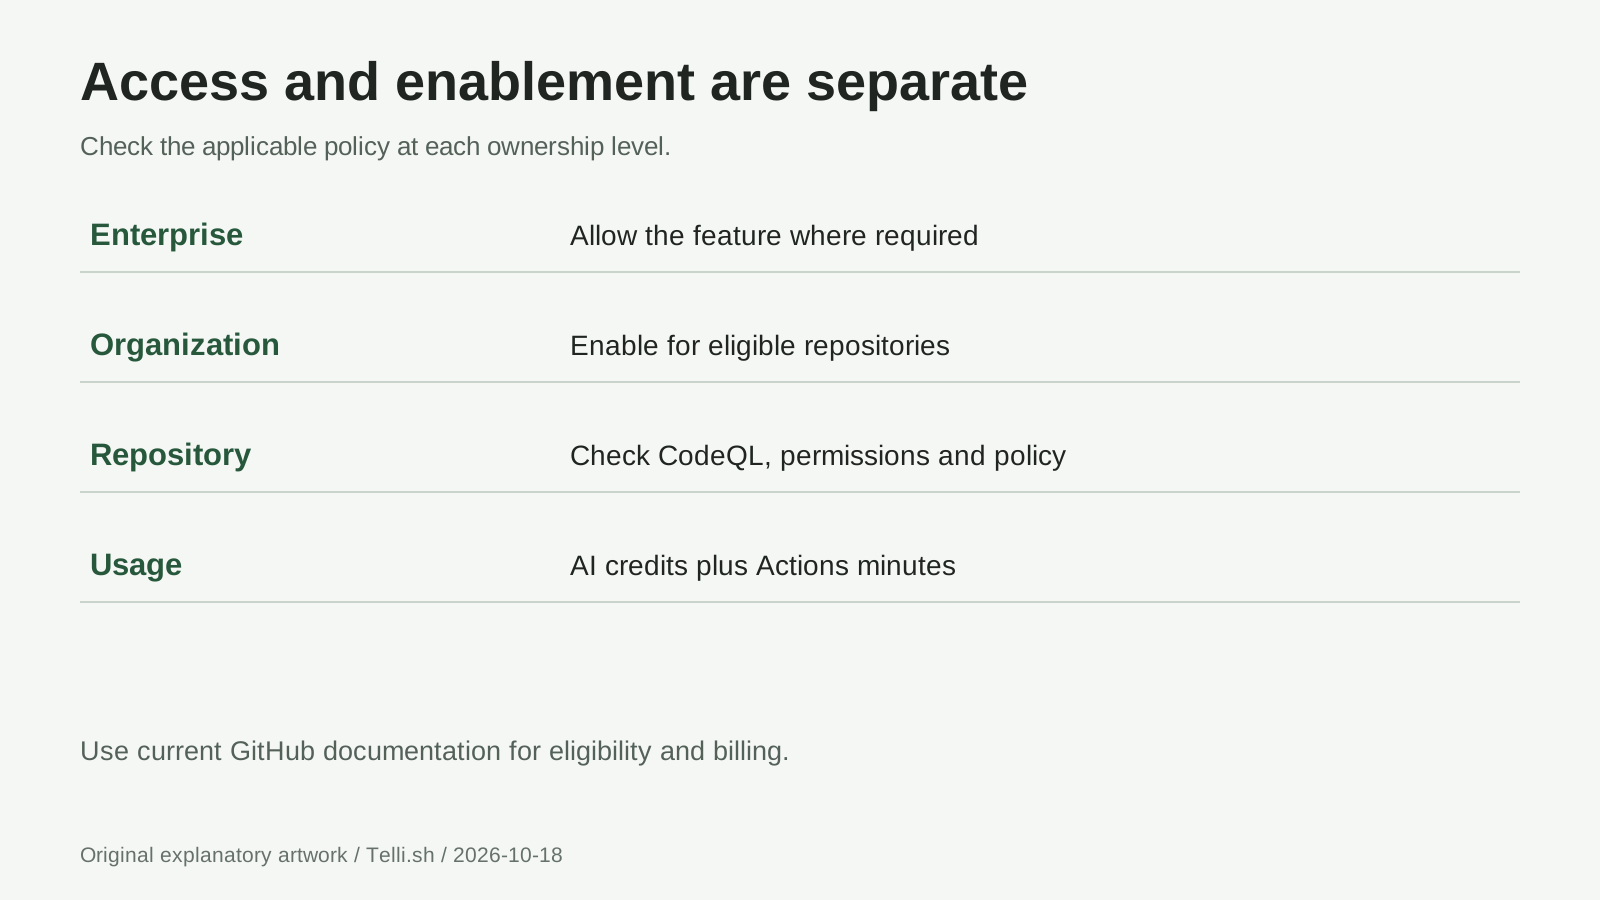 Sơ đồ quyền truy cập: cấp quyền, bật tính năng và chọn kho mã là các quyết định riêng. Nguồn: tài liệu truy cập GitHub, kiểm tra ngày 18 tháng 10 năm 2026.
Trước khi triển khai cho toàn tổ chức, hãy nêu tên các kho mã cần giữ trạng thái không tham gia và thống nhất ai rà soát bản vá được tạo. Một thử nghiệm hợp lý ghép một người duy trì kho mã với một người rà soát bảo mật. Ghi lại cảnh báo, hành vi mong đợi, người rà soát và chủ ngân sách để bản nháp không được theo dõi không biến thành trách nhiệm không rõ ràng của người khác.
Đảm bảo CodeQL thực sự đã phân tích mã
Thiết lập mặc định cần GitHub Actions và kho mã phải công khai hoặc có Code Security. Hãy rà soát ngôn ngữ được chọn và bộ truy vấn, không chỉ nhìn công tắc bật. Nếu thiết lập nâng cao hiện tại đang hoạt động, đừng tùy tiện chuyển đổi: thiết lập mặc định ghi đè cấu hình hiện có, vô hiệu hóa workflow cũ và chặn tải lên qua API phân tích CodeQL. Tài liệu thiết lập mặc định GitHub, kiểm tra ngày 18 tháng 10 năm 2026
Kiểm tra kết quả phân tích mới nhất trước khi chọn cảnh báo. Hỏi xem dịch vụ bị ảnh hưởng đã nằm trong phạm vi chưa và bản dựng hoặc phụ thuộc có làm phân tích thất bại không. Cài đặt được đánh dấu bật không chứng minh các tệp liên quan đã phân tích thành công. Hãy sửa vấn đề thiết lập trước khi yêu cầu agent xử lý kết quả từ một đường cơ sở không đáng tin cậy.
Trong lần đầu, hãy chọn vấn đề khu trú, có hành vi mong đợi rõ ràng, chẳng hạn truy vấn cơ sở dữ liệu hoặc một đường kết xuất đầu ra cụ thể. Tránh bắt đầu bằng một đợt thiết kế lại ủy quyền toàn diện. Nếu không có cảnh báo phù hợp, đừng cố ý đưa lỗ hổng vào kho mã đang hoạt động chỉ để làm bản demo.
Điều gì xảy ra từ lúc giao việc đến khi có pull request nháp?
GitHub mô tả agent khám phá các tệp liên quan, tạo bản sửa, chạy lại CodeQL và lặp lại trước khi mở pull request nháp. Đề xuất gồm tóm tắt cách sửa và chi tiết xác thực. Đây là quy trình Agentic Autofix, không phải tự động hợp nhất vào nhánh mặc định. Quy trình GA của GitHub, ngày 15 tháng 10 năm 2026
Sau khi giao cảnh báo, hãy rà soát theo trình tự sau:
- Đọc lại phát hiện gốc. Xác định đầu vào không đáng tin, thao tác nhạy cảm và cơ chế bảo vệ mong đợi. Ghi mã định danh cảnh báo và cấu hình đã báo cáo.
- Đọc mọi tệp thay đổi. Tìm thay đổi không liên quan, kiểm tra bị xóa, bài kiểm thử bị tắt, phụ thuộc mới và thay đổi cách xử lý lỗi.
- Kiểm tra bằng chứng phiên. Phân biệt lần quét hoàn tất với lệnh thất bại hoặc thông báo không thể xác thực. Bạn có thể yêu cầu lặp lại qua phiên hoặc nhắc Copilot trong bình luận pull request. Hướng dẫn phiên GitHub, kiểm tra ngày 18 tháng 10 năm 2026
- Chạy bài kiểm thử ứng dụng và scanner liên quan. Dùng lệnh kiểm thử được dự án tài liệu hóa trong môi trường phát triển phù hợp. Kiểm tra script thiết lập và thay đổi workflow trước khi chạy mã chưa quen.
- Yêu cầu con người phê duyệt. Giữ bản nháp chưa được hợp nhất khi hành vi, phạm vi quét hoặc quyền sở hữu còn chưa rõ. Chỉ đánh dấu sẵn sàng khi bằng chứng có thể rà soát.
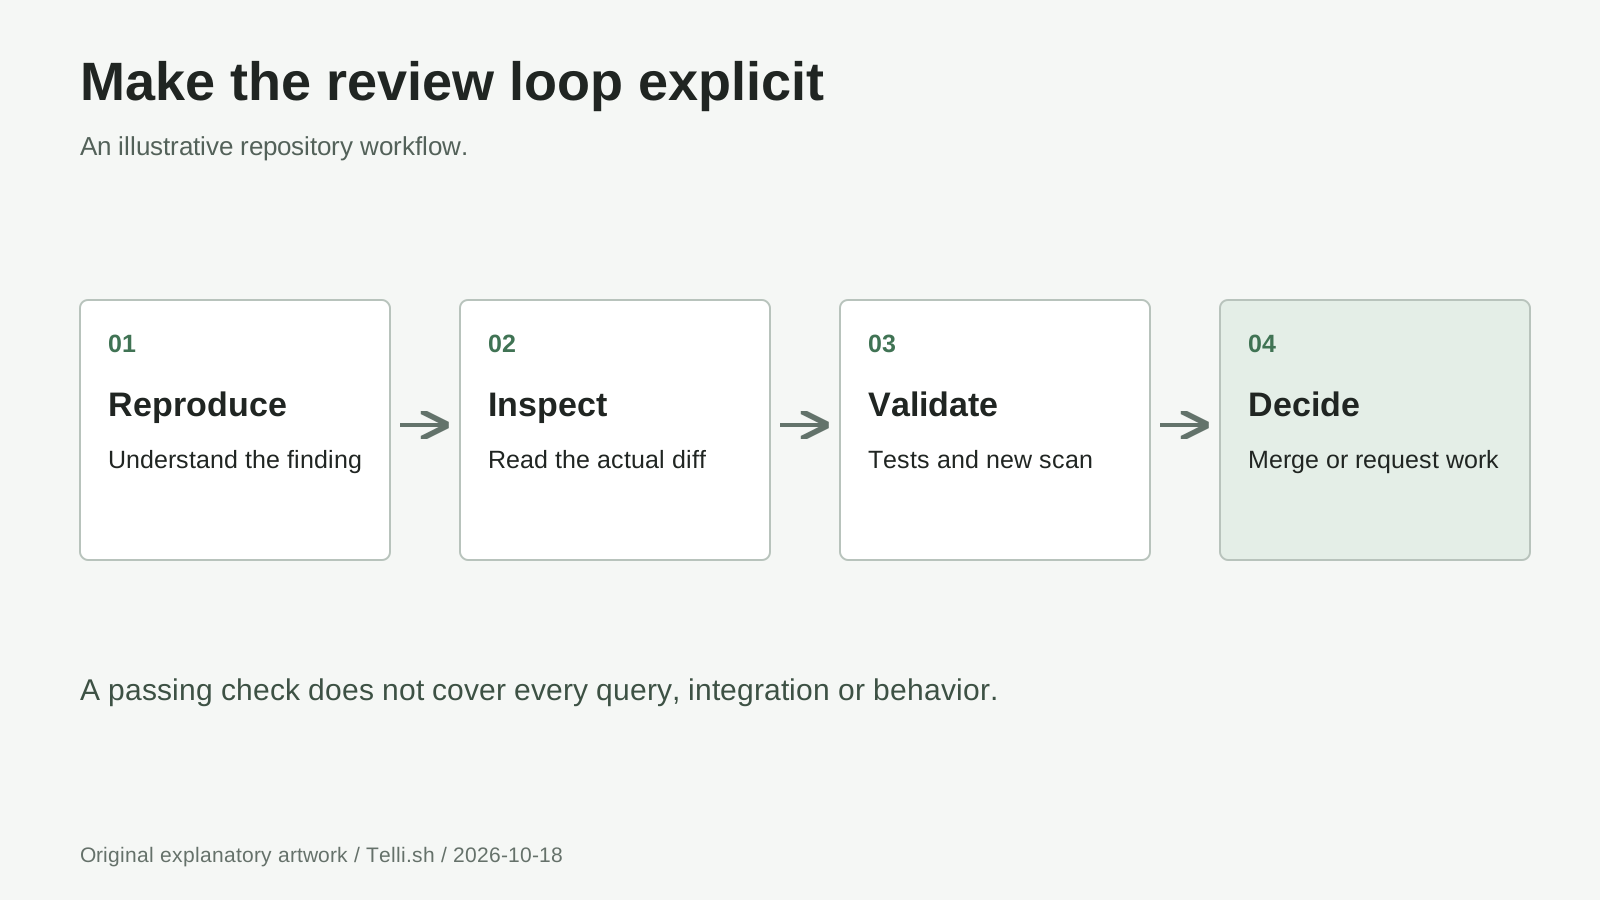 Vòng rà soát: bản nháp do agent tạo là sản phẩm trung gian, không phải bằng chứng ứng dụng an toàn. Nguồn: thông báo và tài liệu xử lý cảnh báo của GitHub.
Pull request GitHub hiển thị diff trong Files changed và kết quả tự động trong Checks. Hãy dùng cả hai: một bản tóm tắt xanh không thể giải thích liệu kiểm tra quyền bị thay đổi còn thực thi quy tắc của ứng dụng hay không. Khái niệm pull request GitHub, kiểm tra ngày 18 tháng 10 năm 2026
Quy trình 1: sửa truy vấn cơ sở dữ liệu nhỏ mà không đổi ý nghĩa
Hãy xét một dịch vụ Python hư cấu tìm mặt hàng tồn kho bằng nhãn. Cách triển khai hiện tại chèn nhãn người dùng cung cấp vào SQL bằng định dạng chuỗi, và cảnh báo quét mã phát hiện cách dựng truy vấn đó. Cách sửa hữu ích tách câu lệnh SQL khỏi giá trị thay vì cố xóa từng ký tự dấu câu.
Một cách triển khai an toàn hơn mang tính minh họa bằng giao diện sqlite3 của Python:
def find_item(connection, label):
    return connection.execute(
        "SELECT id, label FROM inventory WHERE label = ?",
        (label,),
    ).fetchone()
Placeholder truyền giá trị tách biệt khỏi văn bản SQL, theo hướng dẫn chính thức về gắn tham số của Python, kiểm tra ngày 18 tháng 10 năm 2026. Đây là mẫu sửa lỗi hư cấu, không phải đầu ra Agentic Autofix hay kết quả thử nghiệm được báo cáo. Truy vấn, lược đồ và quy tắc ủy quyền chính xác trong dịch vụ thực cần được rà soát riêng.
Với ví dụ này, hãy yêu cầu kiểm thử cho nhãn thông thường, nhãn có dấu nháy đơn như Maker's Kit và nhãn không tồn tại. Xác nhận hàm vẫn giữ hành vi trả về dòng dữ liệu hoặc None như mong đợi. Sau đó kiểm tra quy tắc truy cập hiện tại của endpoint gọi hàm; truy vấn tham số hóa không quyết định ai được phép đọc kho hàng.
Một nhận xét rà soát hữu ích có thể là: “Giữ nguyên hành vi tra cứu, truyền nhãn như dữ liệu và thêm kiểm thử hồi quy cho dấu nháy đơn cùng mặt hàng không tồn tại.” Câu này mô tả hợp đồng thay vì chỉ bảo agent làm cảnh báo biến mất. Quét lại bản vá thực tế trước khi chấp nhận.
Quy trình 2: nhóm các cảnh báo liên quan, không gom cảnh báo tùy tiện
Giả sử một dịch vụ web hư cấu có ba cảnh báo liên quan cùng một helper kết xuất phản hồi. Hãy rà soát chúng cùng nhau để quyết định liệu một sửa đổi chung có phù hợp không. GitHub cho phép chọn tối đa 25 cảnh báo tồn đọng từ danh sách cảnh báo hoặc chiến dịch bảo mật; một lần giao việc tạo một phiên và một pull request. Hướng dẫn giao nhiều cảnh báo của GitHub, kiểm tra ngày 18 tháng 10 năm 2026
Giới hạn này là trần năng lực, không phải kích thước lô được khuyến nghị. Ba phát hiện liên quan, cùng một người sở hữu, có thể dễ rà soát hơn hai mươi phát hiện không liên quan trải từ xác thực, xử lý tệp đến truy cập cơ sở dữ liệu. Trước khi giao việc, hãy liệt kê từng endpoint bị ảnh hưởng và hành vi thông thường cần giữ.
Trong quy trình minh họa này, hãy rà soát helper dùng chung và kiểm thử mọi nơi gọi nó. Nếu bản sửa đề xuất đổi cách escape đầu ra, hãy kiểm tra đúng ngữ cảnh đầu ra thay vì phê duyệt chỉ vì một ví dụ trông ổn. Tách công việc khi các phát hiện cần người rà soát hoặc lịch phát hành khác nhau. Đừng để một cảnh báo chưa được giải quyết che khuất việc bản sửa nào thực sự có bằng chứng.
Quy trình 3: scanner tùy chỉnh cần được xác nhận riêng
Agentic Autofix chỉ xử lý tồn đọng trên nhánh mặc định. Cảnh báo chỉ xuất hiện trên pull request hoặc nhánh khác nằm ngoài quy trình giao việc này. Nếu pull request mới tạo ra phát hiện, hãy sửa ngay tại đó thay vì hợp nhất mã dễ tổn thương chỉ để có thể giao cảnh báo. Phạm vi GitHub nêu ngày 15 tháng 10 năm 2026
Còn một ranh giới khác: GitHub cho biết quá trình xác thực của agent không thể xác nhận bản sửa cho truy vấn CodeQL tùy chỉnh, bộ truy vấn CodeQL security-extended hoặc cảnh báo quét mã của bên thứ ba. Xác thực tích hợp chạy lại bộ truy vấn quét mã trong khả năng tốt nhất. Giới hạn xác thực GitHub, kiểm tra ngày 18 tháng 10 năm 2026
Hãy hình dung một tổ chức hư cấu có truy vấn tùy chỉnh thực thi quy tắc xử lý dữ liệu nội bộ. Dù agent đề xuất bản vá có vẻ hợp lý, người rà soát vẫn phải chạy phân tích tùy chỉnh đó và kiểm tra kết quả. Ghi lại phiên bản truy vấn, cấu hình, revision được phân tích và kết quả. Lần chạy bộ mặc định thành công không thể thay thế truy vấn đã báo vấn đề.
Giữ scanner mạnh hơn được bật. Giảm phạm vi để có trạng thái xanh chỉ thay đổi phép đo, không thay đổi mức độ an toàn của ứng dụng. Nếu không thể tái hiện phân tích bắt buộc, hãy để đề xuất chờ xác thực và nêu rõ ai có thể chạy nó.
Không cần giấy phép Copilot không có nghĩa là không mất phí
Agentic Autofix tiêu thụ Code Security AI Credits và phút chạy GitHub Actions. Tài liệu thanh toán của GitHub nói rõ AI credit vẫn bị trừ ngay cả với kho mã công khai không yêu cầu giấy phép người đóng góp đang hoạt động. AI credit đi kèm, nếu tài khoản bị tính phí có quyền lợi tương ứng, sẽ được dùng trước; mức sử dụng vượt quá bị tính theo lưu lượng, còn tài khoản không có credit đi kèm sẽ chịu phí theo mức sử dụng ngay từ đầu. Thanh toán AI credit GitHub, kiểm tra ngày 18 tháng 10 năm 2026
Với kho mã tổ chức, phí thuộc tài khoản thanh toán của tổ chức hoặc doanh nghiệp. Hãy kiểm tra hạn mức của tài khoản và ngân sách Code Security AI Credits trước khi bật rộng. Thông báo ra mắt cũng yêu cầu phương thức thanh toán Copilot đã cấu hình; điều này khác với yêu cầu mọi người dùng đều có giấy phép Copilot. Yêu cầu thanh toán trong thông báo ra mắt GitHub, ngày 15 tháng 10 năm 2026
Trong giai đoạn thử nghiệm, ghi lại mức dùng theo phiên, mức dùng Actions, thời gian rà soát và việc bản vá có được chấp nhận không. Đừng hứa mức giá cố định cho mỗi cảnh báo được sửa: một lô, vòng lặp hoặc đề xuất thất bại vẫn cần được tính chi phí. So sánh chi phí của bản sửa được chấp nhận với quy trình hiện tại thay vì đếm pull request được tạo như thể đã khắc phục xong.
Copilot Autofix cổ điển khác với tính năng này: nó đưa ra thay đổi đề xuất trong một bước thay vì quy trình điều tra và tạo bản nháp của agent, và đề xuất của nó không tiêu thụ AI credit. Khi được hỗ trợ, đây vẫn là lựa chọn nếu Agentic Autofix chưa bật. So sánh của GitHub, kiểm tra ngày 18 tháng 10 năm 2026
Trước khi hợp nhất, hãy trả lời bảy câu hỏi
Danh sách rà soát của chúng tôi tập trung vào việc giữ hành vi cùng lúc loại bỏ điểm yếu được báo cáo:
- Nguyên nhân gốc: Bản vá xử lý thao tác không an toàn hay chỉ ẩn cảnh báo?
- Phạm vi: Các tái cấu trúc không liên quan, phụ thuộc mới và thay đổi cấu hình có được giải thích thỏa đáng không?
- Hành vi: Đầu vào hợp lệ, đầu vào không hợp lệ, lỗi và quyền hạn vẫn hoạt động đúng chứ?
- Kiểm thử: Có kiểm thử hồi quy bắt được vấn đề ban đầu không?
- Phân tích: Scanner đã báo cáo có phân tích revision đề xuất bằng cấu hình bắt buộc không?
- Phê duyệt: Người có trách nhiệm đã rà soát diff và mọi ghi chú agent chưa giải quyết chưa?
- Sau khi hợp nhất: Phân tích nhánh mặc định đã xác nhận trạng thái cảnh báo mong đợi và không có phát hiện mới chưa?
Hãy xem “không thể xác thực” là công việc chưa xong, không phải phê duyệt. GitHub cho biết agent có thể báo không thể xác thực hoặc nghi ngờ cảnh báo dương tính giả trong pull request. Không thông tin nào thay thế đánh giá của người duy trì. Hành vi tốt nhất có thể của GitHub, kiểm tra ngày 18 tháng 10 năm 2026
Nếu thiếu nút hoặc kết quả sai thì sao?
Vì sao tôi thấy cảnh báo nhưng không thể giao cho agent? Kiểm tra cảnh báo có thuộc hàng đợi trên nhánh mặc định không, kho mã có đủ điều kiện không, tính năng đã bật chưa và bạn có quyền phù hợp không. Giao việc cần quyền ghi. Hỏi quản trị viên phù hợp về cài đặt bị khóa thay vì liên tục bật tắt điều khiển ở kho mã. Điều kiện tiên quyết để giao việc của GitHub, kiểm tra ngày 18 tháng 10 năm 2026
Quét sạch có chứng minh ứng dụng an toàn không? Không. Kết quả trả lời các câu hỏi thuộc phạm vi phân tích và cấu hình đó. Quy tắc nghiệp vụ, ủy quyền, hành vi lúc chạy và phát hiện không được hỗ trợ vẫn cần kiểm thử cùng rà soát phù hợp.
Tôi có nên tiếp tục thử lại phiên thất bại không? Trước tiên kiểm tra log và diff được đề xuất. Xác định phần thiếu nằm ở thiết lập phân tích, chạy kiểm thử, ngữ cảnh dự án hay chính bản sửa. Cung cấp chỉnh sửa chính xác hoặc sửa thiết lập gốc trước lần thử khác; giao lại nhiều lần mà không có thông tin mới không phải chiến lược khắc phục.
Tôi có thể chấp nhận cảnh báo bị nghi là dương tính giả không? Hãy điều tra độc lập và ghi lại lý do. Đừng nhầm việc loại bỏ cảnh báo với sửa mã dễ tổn thương, cũng đừng để mức tự tin của agent quyết định ngoại lệ rủi ro.
Kết luận: bản sửa được đề xuất là điểm khởi đầu cho việc rà soát
Agentic Autofix đưa công việc hữu ích đến sớm hơn: điều tra, bản vá ứng viên và xác thực khả dụng được cung cấp cùng nhau. Lợi ích thực tế là rút ngắn khoảng cách giữa nhận ra lỗ hổng và rà soát bản sửa cụ thể. Hãy giữ lần thử đầu trong phạm vi hẹp, bảo toàn scanner và yêu cầu bằng chứng để chấp nhận thay vì dựa vào ai đã viết bản vá.
Nguồn
Các nguồn chính đã kiểm tra ngày 18 tháng 10 năm 2026.
Các liên kết trong hướng dẫn trỏ đến thông báo GA ngày 15 tháng 10 của GitHub, chính sách truy cập hiện tại, khái niệm và giới hạn Autofix, quy trình xử lý cảnh báo, thiết lập CodeQL và tài liệu thanh toán. Tài liệu phản ánh ảnh chụp quyền truy cập tại một thời điểm, không đảm bảo cấu hình mọi tài khoản đều giống nhau. Ba quy trình chỉ mang tính minh họa, không phải kết quả thực hành.
Nơi lưu ghi chú rà soát: Hãy giữ liên kết nguồn, tham chiếu cảnh báo, kết quả kiểm thử và quyết định cùng nhau trong Telli.sh. Công cụ có thể sắp xếp ghi chú của bạn; nó không quét kho mã hay phê duyệt bản sửa. Tạo tài khoản Telli.sh.