GitHub Agentic Autofix Kini GA: Daripada Amaran Keselamatan kepada Pembaikan Disemak
Panduan GitHub Agentic Autofix: kelayakan, CodeQL, dasar akses, kredit AI, permintaan tarik draf dan semakan manusia sebelum cantum.
Amaran keselamatan memberitahu bahawa sesuatu perlu diberi perhatian, tetapi tidak semestinya cara mengubah aplikasi tanpa merosakkannya. Bagi pemula yang menyelenggara aplikasi kecil, jurang itu boleh menghentikan pembaikan sebelum bermula; bagi pembangun, amaran biasa terus menimbun.
GitHub mengumumkan ketersediaan umum (GA) Agentic Autofix untuk amaran imbasan kod pada 15 Oktober 2026. Serahkan amaran kepada Copilot, lalu ejen menyiasat kod, mencadangkan perubahan, cuba mengesahkannya dan membuka permintaan tarik draf. Perubahan berguna terletak pada titik permulaan: pembaikan cadangan yang boleh diperiksa, bukannya editor kosong. Pengumuman GA GitHub, 15 Oktober 2026
Panduan ini membawa anda daripada repositori layak kepada pembaikan pertama yang disemak, kemudian menerangkan amaran berkaitan, pengimbas tersuai, kos dan cubaan gagal. Saranan kami: anggap ejen sebagai penulis tampalan, bukan pelulus keluaran. Anda tetap perlu memahami perubahan sebelum ia menjadi sebahagian aplikasi.
Rajah pembukaan memisahkan pembaikan yang dicadangkan ejen daripada keputusan manusia untuk mencantumkannya.
Mulakan dengan satu amaran, bukan seluruh tunggakan
Kejayaan pertama patut berupa perubahan kecil yang boleh diterangkan, diuji dan disemak. Permintaan tarik mencadangkan perubahan untuk digabungkan ke cawangan utama; draf bermakna cadangan belum sedia. CodeQL ialah enjin analisis kod GitHub yang menghasilkan amaran tentang kod yang mungkin terdedah kepada kelemahan.
- Pilih repositori yang anda tadbir. Sahkan kelayakan, kelulusan akses dan pemilik bil sebelum memulakan sesi ejen.
- Pastikan analisis CodeQL berfungsi dahulu. Kekalkan persediaan sedia ada yang berjaya dan periksa larian terkini. Untuk persediaan baharu, dalam tetapan repositori pergi ke Settings > Advanced Security > Code Security, cari CodeQL analysis, pilih Set up > Default, semak konfigurasi dan pilih Enable CodeQL. Tunggu analisis berjaya. Arahan persediaan GitHub, disemak 18 Oktober 2026
- Aktifkan Agentic Autofix melalui dasar berkaitan. Suis repositori tidak mengetepikan larangan organisasi atau perusahaan.
- Pilih satu amaran pada cawangan lalai. Buka Security and quality > Code scanning, pilih amaran, kemudian Assign to Copilot di bawah Assignees. Prosedur amaran GitHub, disemak 18 Oktober 2026
- Periksa permintaan tarik draf dan log sesi. Baca diff, jalankan ujian berkaitan dan imbas semula dengan konfigurasi yang melaporkan isu.
- Cantumkan hanya selepas semakan manusia dan pemeriksaan wajib. Sahkan keadaan amaran selepas analisis cawangan lalai dikemas kini.
Lihat demonstrasi UI rasmi GitHub dalam pengumuman GA sebagai rujukan antara muka, bukan jaminan setiap skrin semasa sama dengan rajah.
Bolehkah repositori awam atau persendirian anda menggunakannya?
Pengumuman pelancaran menekankan pelanggan perusahaan. Dokumentasi akses GitHub lebih luas: repositori awam di GitHub.com dan repositori milik organisasi dengan GitHub Code Security atau GitHub Advanced Security termasuk dalam skop. Lesen Copilot tidak diperlukan. Dokumentasi akses GitHub, disemak 18 Oktober 2026
| Keadaan repositori | Kelayakan Agentic Autofix | Pihak pengawal akses |
|---|---|---|
| Awam, akaun peribadi biasa, GitHub.com | Layak | Pentadbir repositori |
| Awam, milik organisasi, GitHub.com | Layak; dasar terpakai | Organisasi, repositori, perusahaan jika berkenaan |
| Persendirian atau dalaman, milik organisasi | Memerlukan Code Security atau Advanced Security | Rantaian dasar sama |
| Persendirian, akaun peribadi biasa | Tidak termasuk dalam kelayakan didokumenkan | Jangan anggap akses tersedia |
| Ruang nama peribadi Enterprise Managed User | Dikecualikan | Kredit tidak menghapuskan pengecualian |
Akses awam bukan bermakna sesi ejen percuma. Bezakan kelayakan repositori daripada caj penggunaan sebelum mengajak penyumbang mencubanya.
Aktifkan akses daripada dasar tertinggi yang berkenaan
Bagi organisasi milik perusahaan, pemilik perusahaan atau pengurus keselamatan perlu membenarkan ciri di Policies > Advanced Security > Agentic Autofix. Kebenaran itu sahaja belum mengaktifkannya. Pemilik organisasi atau pengurus keselamatan kemudian mengaktifkannya di Settings > Advanced Security > Global settings; repositori layak mewarisi pengaktifan. Pentadbir repositori boleh memilih keluar atau mengaktifkannya semula hanya apabila dasar lebih tinggi membenarkan. Organisasi kendiri melangkau langkah perusahaan; repositori awam peribadi yang layak menggunakan tetapan repositori terus. Pengguna pratonton perlu mengaktifkannya semula. Prosedur dasar GitHub, disemak 18 Oktober 2026
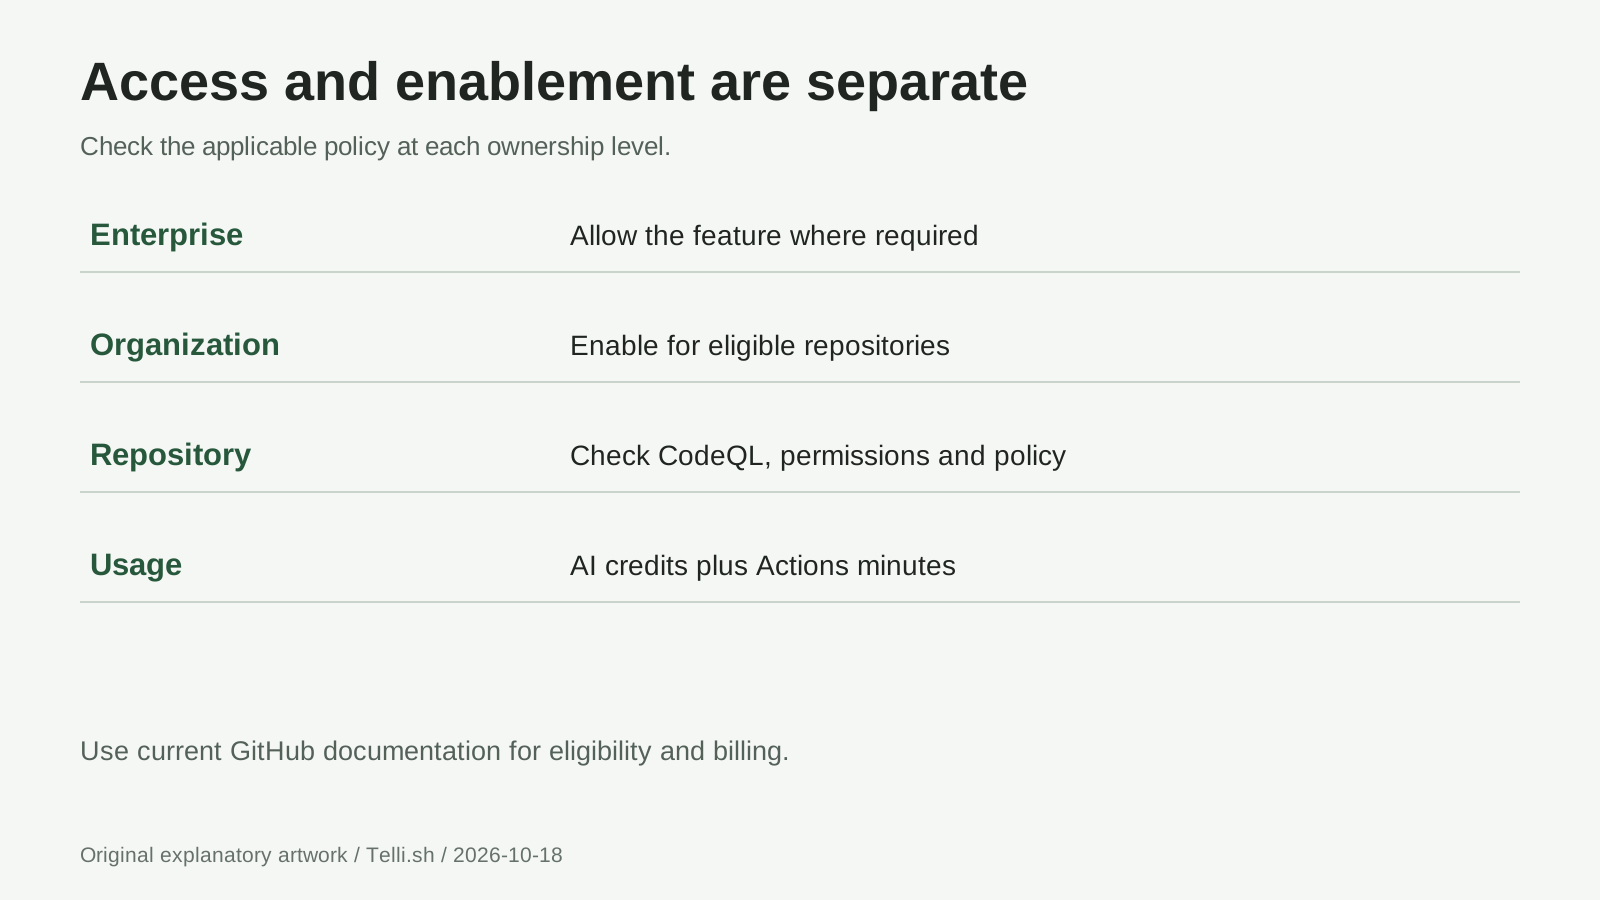 Rajah akses: kebenaran, pengaktifan dan pilihan repositori ialah keputusan berasingan. Sumber: dokumentasi akses GitHub, disemak 18 Oktober 2026.
Sebelum pelancaran seluruh organisasi, kenal pasti repositori yang patut memilih keluar dan persetujui penyemak tampalan. Projek rintis munasabah memasangkan penyelenggara repositori dengan penyemak keselamatan. Catat amaran, tingkah laku dijangka, penyemak dan pemilik bajet supaya draf terbiar tidak menjadi tanggungjawab orang lain tanpa penjelasan.
Pastikan CodeQL benar-benar menganalisis kod
Persediaan lalai memerlukan GitHub Actions serta repositori awam atau Code Security. Semak bahasa dan suit pertanyaan, bukan suis aktif sahaja. Jika persediaan lanjutan sedia ada berfungsi, jangan bertukar sambil lewa: persediaan lalai mengatasi konfigurasi sedia ada, mematikan aliran kerja lama dan menyekat muat naik API analisis CodeQL. Dokumentasi persediaan lalai GitHub, disemak 18 Oktober 2026
Periksa hasil analisis terkini sebelum memilih amaran. Pastikan perkhidmatan terjejas termasuk dan sama ada binaan atau kebergantungannya menyebabkan analisis gagal. Tetapan aktif bukan bukti fail berkaitan dianalisis dengan jayanya. Baiki persediaan itu sebelum meminta ejen membaiki penemuan daripada garis dasar yang tidak boleh dipercayai.
Untuk cubaan pertama, pilih masalah setempat dengan tingkah laku dijangka yang jelas, seperti carian pangkalan data atau laluan pemaparan output. Elakkan bermula dengan reka bentuk semula kebenaran besar-besaran. Jika tiada amaran berkaitan, jangan sengaja memperkenalkan kelemahan dalam repositori aktif semata-mata untuk demonstrasi.
Apakah yang berlaku antara penyerahan dan permintaan tarik draf?
GitHub menerangkan ejen yang meneroka fail berkaitan, menjana pembaikan, menjalankan semula CodeQL dan mengulang proses sebelum membuka permintaan tarik draf. Cadangan menyertakan ringkasan pembaikan dan butiran pengesahan. Ini aliran Agentic Autofix, bukan cantuman automatik ke cawangan lalai. Aliran kerja GA GitHub, 15 Oktober 2026
- Baca semula penemuan asal. Kenal pasti input tidak dipercayai, operasi sensitif dan perlindungan dijangka. Catat ID amaran serta konfigurasi pelapor.
- Baca setiap fail berubah. Cari perubahan tidak berkaitan, pemeriksaan dibuang, ujian dimatikan, kebergantungan baharu dan tingkah laku ralat berubah.
- Periksa bukti sesi. Bezakan imbasan selesai daripada arahan gagal atau kenyataan pengesahan tidak tersedia. Minta pengulangan melalui sesi atau sebutan Copilot dalam komen permintaan tarik. Panduan sesi GitHub, disemak 18 Oktober 2026
- Jalankan ujian aplikasi dan pengimbas berkaitan. Gunakan arahan ujian projek dalam persekitaran pembangunan sesuai. Periksa skrip persediaan dan perubahan aliran kerja sebelum menjalankan kod yang tidak dikenali.
- Minta kelulusan manusia. Kekalkan draf selagi tingkah laku, liputan imbasan atau pemilikan isu belum selesai. Tandakan sedia hanya apabila bukti boleh disemak.
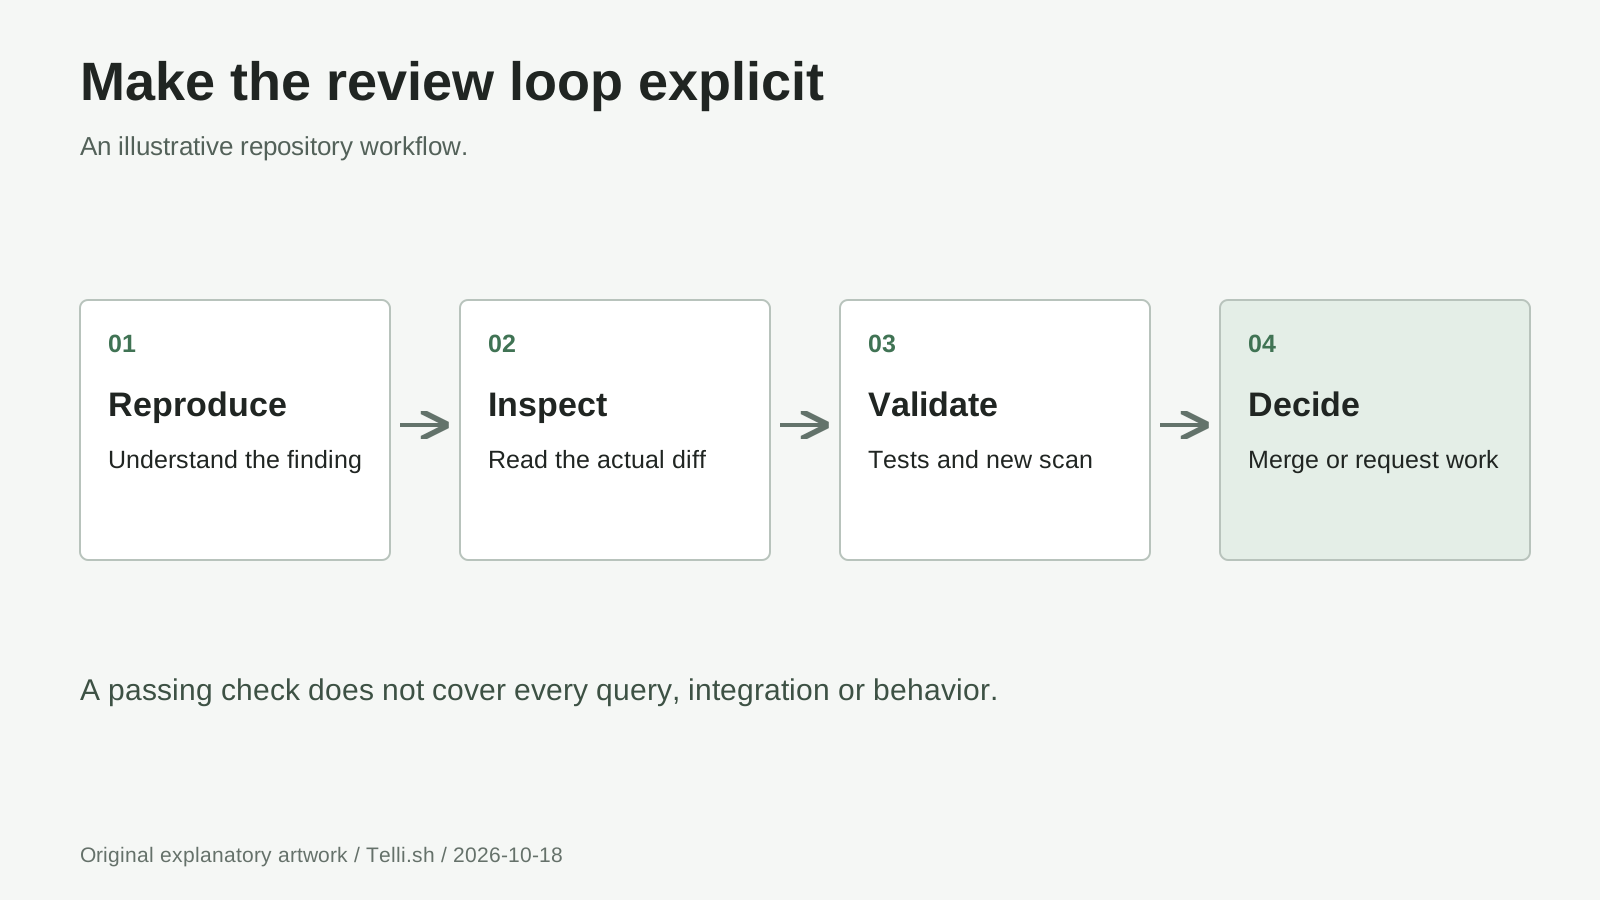 Kitaran semakan: draf ejen ialah artifak perantaraan, bukan bukti aplikasi selamat. Sumber: pengumuman dan dokumentasi penyelesaian amaran GitHub.
Permintaan tarik GitHub memaparkan diff dalam Files changed dan hasil automatik di Checks. Gunakan kedua-duanya: ringkasan hijau tidak menjelaskan sama ada pemeriksaan kebenaran yang berubah masih menguatkuasakan peraturan aplikasi anda. Konsep permintaan tarik GitHub, disemak 18 Oktober 2026
Aliran kerja 1: baiki carian pangkalan data tanpa mengubah maksudnya
Bayangkan perkhidmatan Python rekaan yang mencari item inventori menggunakan label. Pelaksanaan sedia ada memasukkan label itu ke dalam SQL melalui pemformatan rentetan dan imbasan kod menandai pembinaan pertanyaan tersebut. Pembaikan yang baik memisahkan pernyataan SQL daripada nilainya, bukannya cuba membuang tanda baca satu demi satu.
Contoh pelaksanaan lebih selamat menggunakan antara muka sqlite3 Python:
def find_item(connection, label):
    return connection.execute(
        "SELECT id, label FROM inventory WHERE label = ?",
        (label,),
    ).fetchone()
Pemegang tempat mengikat nilai berasingan daripada teks SQL, selaras dengan panduan pengikatan parameter rasmi Python, disemak 18 Oktober 2026. Ini corak pembaikan fiksyen, bukannya output Agentic Autofix atau percubaan dilaporkan. Pertanyaan, skema dan peraturan kebenaran sebenar masih perlu disemak.
Minta ujian untuk label biasa, label berapostrof seperti Maker's Kit dan item yang tidak ditemui. Pastikan fungsi mengekalkan tingkah laku pulangan baris atau None. Kemudian uji peraturan akses endpoint pemanggil; pertanyaan berparameter tidak menentukan siapa yang dibenarkan membaca inventori.
Komen semakan yang berguna: “Kekalkan tingkah laku carian, ikat label sebagai data dan tambah ujian regresi untuk apostrof serta item yang tidak ditemui.” Komen itu menerangkan kontrak dan bukannya sekadar menyuruh ejen menghapuskan amaran. Imbas semula tampalan sebenar sebelum menerimanya.
Aliran kerja 2: kumpulkan amaran berkaitan, bukan amaran rawak
Katakan perkhidmatan web rekaan mempunyai tiga amaran berkaitan pembantu pemaparan respons yang sama. Semak semuanya bersama untuk menentukan sama ada satu pembetulan sesuai. GitHub membenarkan pemilihan sehingga 25 amaran tunggakan daripada senarai amaran atau kempen keselamatan; satu penyerahan menghasilkan satu sesi dan satu permintaan tarik. Arahan penyerahan pukal GitHub, disemak 18 Oktober 2026
Had itu siling kapasiti, bukannya saiz kumpulan disaran. Tiga penemuan berkaitan dengan seorang pemilik mungkin lebih mudah disemak berbanding 20 penemuan tidak berkaitan merentasi pengesahan, pengendalian fail dan akses pangkalan data. Sebelum menyerahkan, senaraikan endpoint terjejas dan tingkah laku biasa yang mesti dikekalkan.
Semak pembantu bersama dan uji setiap pemanggilnya. Jika cadangan mengubah pelolosan output, periksa konteks output yang dimaksudkan dan jangan meluluskannya hanya kerana satu contoh kini nampak betul. Pisahkan kerja apabila penemuan memerlukan penyemak atau jadual keluaran berlainan. Jangan biarkan satu amaran belum selesai mengaburkan pembaikan yang benar-benar mempunyai bukti.
Aliran kerja 3: pengimbas tersuai memerlukan pengesahan sendiri
Agentic Autofix hanya untuk tunggakan pada cawangan lalai. Amaran yang hanya muncul pada permintaan tarik atau cawangan lain di luar aliran penyerahan itu. Jika permintaan tarik baharu memperkenalkan penemuan, baikinya di situ; jangan cantum kod terdedah semata-mata supaya amaran boleh diserahkan. Skop GitHub, 15 Oktober 2026
GitHub juga menyatakan pengesahan ejen tidak dapat mengesahkan pembaikan bagi pertanyaan CodeQL tersuai, suit pertanyaan CodeQL security-extended atau amaran imbasan kod pihak ketiga. Pengesahan terbina dalam menjalankan semula suit imbasan kod berdasarkan usaha terbaik. Had pengesahan GitHub, disemak 18 Oktober 2026
Bayangkan organisasi rekaan dengan pertanyaan tersuai yang menguatkuasakan peraturan pengendalian data dalaman. Walaupun ejen mencadangkan tampalan munasabah, penyemak perlu menjalankan analisis tersuai dan memeriksa hasilnya. Catat versi pertanyaan, konfigurasi, revisi dianalisis dan hasil. Larian suit lalai yang berjaya tidak menggantikan pertanyaan yang melaporkan masalah.
Kekalkan pengimbas lebih ketat aktif. Mengurangkan liputan demi status hijau mengubah ukuran, bukan keselamatan aplikasi. Jika analisis diperlukan tidak dapat diulang, biarkan cadangan menunggu pengesahan dan namakan orang yang boleh menjalankannya.
Tiada lesen Copilot tidak bermakna tiada bil
Agentic Autofix menggunakan Code Security AI Credits dan minit GitHub Actions. Dokumentasi bil GitHub menyatakan kredit AI tetap digunakan untuk repositori awam yang tidak memerlukan lesen penyumbang aktif. Kredit AI yang disertakan, jika akaun bil mempunyai kelayakan berkaitan, digunakan dahulu; penggunaan seterusnya dicaj mengikut meter. Akaun tanpa kredit disertakan dicaj berdasarkan penggunaan sejak awal. Bil kredit AI GitHub, disemak 18 Oktober 2026
Bagi repositori organisasi, caj ditanggung organisasi atau akaun perusahaan yang membayar. Semak peruntukan akaun dan bajet Code Security AI Credits sebelum pengaktifan meluas. Pengumuman turut memerlukan kaedah bil Copilot dikonfigurasi; itu berbeza daripada mewajibkan setiap pengguna memiliki lesen Copilot. Keperluan bil pelancaran GitHub, 15 Oktober 2026
Untuk projek rintis, catat penggunaan sesi, penggunaan Actions, masa penyemak dan sama ada tampalan diterima. Jangan janjikan harga tetap bagi setiap amaran dibaiki: kelompok, pengulangan atau cadangan gagal juga memerlukan pertimbangan kos. Bandingkan kos pembaikan diterima dengan aliran kerja sedia ada, bukan jumlah permintaan tarik dijana.
Copilot Autofix klasik berbeza: ia memberikan cadangan perubahan satu langkah, bukannya aliran penyiasatan dan draf ejen, dan cadangannya tidak menggunakan kredit AI. Jika disokong, ia kekal pilihan apabila Agentic Autofix tidak diaktifkan. Perbandingan GitHub, disemak 18 Oktober 2026
Jawab tujuh soalan sebelum mencantum
Senarai semak ini menumpukan pengekalan tingkah laku selain menghapuskan kelemahan:
- Punca asas: Adakah tampalan membaiki operasi tidak selamat, bukannya menyenyapkan amaran?
- Skop: Adakah refaktor tidak berkaitan, kebergantungan baharu dan perubahan konfigurasi berasas?
- Tingkah laku: Adakah input sah/tidak sah, ralat dan kebenaran masih betul?
- Ujian: Adakah ujian regresi akan mengesan masalah asal?
- Analisis: Adakah pengimbas pelapor menganalisis revisi cadangan dengan konfigurasi diperlukan?
- Kelulusan: Adakah manusia bertanggungjawab menyemak diff serta nota ejen belum selesai?
- Selepas cantuman: Adakah analisis cawangan lalai mengesahkan keadaan amaran dijangka tanpa penemuan baharu?
Anggap “pengesahan tidak tersedia” sebagai kerja belum selesai, bukan kelulusan. GitHub menyatakan ejen boleh melaporkan ketidakupayaan mengesahkan atau syak positif palsu dalam permintaan tarik. Kedua-duanya tidak menggantikan penilaian penyelenggara. Tingkah laku usaha terbaik GitHub, disemak 18 Oktober 2026
Bagaimana jika butang tiada atau hasilnya salah?
Mengapa saya nampak amaran tetapi tidak boleh menyerahkannya? Semak status tunggakan pada cawangan lalai, kelayakan repositori, pengaktifan ciri dan kebenaran anda. Penyerahan memerlukan akses tulis. Tanya pentadbir berkaitan tentang tetapan terkunci dan bukannya berulang kali menogol kawalan repositori. Prasyarat penyerahan GitHub, disemak 18 Oktober 2026
Adakah imbasan bersih membuktikan aplikasi selamat? Tidak. Ia menjawab perkara yang diliputi analisis dan konfigurasi itu. Peraturan perniagaan, kebenaran, tingkah laku runtime dan penemuan tidak disokong masih memerlukan ujian dan semakan sewajarnya.
Patutkah saya terus mencuba semula sesi gagal? Periksa log dan diff cadangan dahulu. Tentukan sama ada kekurangan berpunca daripada persediaan analisis, pelaksanaan ujian, konteks projek atau pembaikan itu sendiri. Berikan pembetulan tepat atau baiki persediaan asas sebelum mencuba lagi; penyerahan berulang tanpa maklumat baharu bukan strategi pembaikan.
Bolehkah saya menerima syak positif palsu? Siasat penemuan secara bebas dan dokumentasikan sebabnya. Jangan kelirukan penolakan amaran dengan pembaikan kod terdedah, atau biarkan keyakinan ejen menentukan pengecualian risiko.
Kesimpulannya: pembaikan cadangan ialah permulaan semakan
Agentic Autofix memajukan kerja berguna: penyiasatan, tampalan calon dan pengesahan tersedia tiba bersama. Manfaat praktikalnya ialah jurang lebih kecil antara mengenal pasti kelemahan dengan menyemak pembaikan konkrit. Jadikan cubaan pertama kecil, kekalkan pengimbas dan sandarkan penerimaan pada bukti, bukan siapa yang menulisnya.
Sumber
Rujukan primer disemak pada 18 Oktober 2026. Pautan panduan ini merangkumi pengumuman GA GitHub 15 Oktober, dasar akses semasa, konsep dan had Autofix, prosedur penyelesaian amaran, persediaan CodeQL serta dokumentasi bil. Dokumentasi ialah gambaran akses bertarikh, bukan jaminan konfigurasi setiap akaun. Tiga aliran kerja ialah ilustrasi, bukannya hasil percubaan.
Tempat untuk nota semakan anda: Simpan pautan sumber, rujukan amaran, hasil ujian dan keputusan bersama dalam Telli.sh. Ia boleh menyusun nota, bukan mengimbas repositori atau meluluskan pembaikan. Cipta akaun Telli.sh.