GitHub Agentic Autofix Sudah GA: Dari Peringatan Keamanan ke Perbaikan yang Ditinjau
Panduan praktis GitHub Agentic Autofix: kelayakan, penyiapan CodeQL, kebijakan akses, biaya kredit AI, pull request draf, dan pemeriksaan manusia sebelum penggabungan.
Peringatan keamanan memberi tahu bahwa sesuatu perlu diperhatikan. Namun, belum tentu jelas bagaimana mengubah aplikasi tanpa merusaknya. Bagi pendatang baru yang memelihara aplikasi kecil, kesenjangan ini dapat menghentikan perbaikan sebelum dimulai; bagi developer, peringatan yang sudah dikenal bisa menumpuk.
GitHub mengumumkan ketersediaan umum (GA) Agentic Autofix untuk peringatan pemindaian kode pada 15 Oktober 2026. Tetapkan peringatan kepada Copilot, lalu agen menyelidiki kode, mengusulkan perubahan, mencoba validasi, dan membuka pull request draf. Perubahan yang berguna dimulai dari titik ini: usulan perbaikan yang dapat diperiksa, bukan editor kosong. Pengumuman GA GitHub, 15 Oktober 2026
Panduan ini membawa Anda dari repositori yang memenuhi syarat ke perbaikan pertama yang ditinjau, lalu membahas peringatan terkait, pemindai kustom, biaya, dan percobaan yang gagal. Saran kami: perlakukan agen sebagai penulis patch, bukan pemberi persetujuan rilis. Anda tetap perlu memahami perubahan sebelum menjadi bagian aplikasi.
Diagram pembuka memisahkan usulan perbaikan agen dari keputusan manusia untuk menggabungkannya.
Mulai dari satu peringatan, bukan seluruh tumpukan
Keberhasilan pertama sebaiknya berupa perubahan kecil yang dapat Anda jelaskan, uji, dan tinjau. Pull request adalah usulan untuk menggabungkan perubahan ke kode utama proyek; status draf menandakan usulan belum siap. CodeQL adalah mesin analisis kode GitHub yang menghasilkan peringatan tentang kemungkinan kerentanan.
Ikuti urutan ini sebelum mencoba pembersihan besar:
- Pilih repositori yang Anda kelola. Pastikan kelayakan di bawah ini, persetujuan akses, dan penanggung jawab tagihan sebelum memulai sesi agen.
- Pastikan analisis CodeQL berjalan lebih dahulu. Jika repositori sudah memiliki analisis yang berfungsi, pertahankan konfigurasinya dan periksa proses sukses terbaru. Untuk penyiapan baru, buka Settings > Advanced Security > Code Security, cari CodeQL analysis, pilih Set up > Default, tinjau konfigurasi, lalu tekan Enable CodeQL. Tunggu hingga analisis berhasil. Petunjuk penyiapan GitHub, diperiksa 18 Oktober 2026
- Aktifkan Agentic Autofix melalui kebijakan yang berlaku. Sakelar repositori tidak dapat mengesampingkan larangan organisasi atau enterprise.
- Pilih satu peringatan yang sudah ada di branch default. Buka Security and quality > Code scanning, buka peringatannya, lalu pilih Assign to Copilot pada Assignees. Prosedur peringatan GitHub, diperiksa 18 Oktober 2026
- Periksa pull request draf dan log sesi. Baca diff, jalankan pengujian terkait, lalu pindai ulang dengan konfigurasi yang melaporkan masalah.
- Gabungkan hanya setelah tinjauan manusia dan pemeriksaan wajib. Setelah itu pastikan status peringatan melalui analisis branch default yang telah diperbarui.
Lihat demo antarmuka resmi GitHub pada pengumuman GA. Gunakan sebagai rujukan bersama repositori Anda, bukan anggapan bahwa diagram mereproduksi setiap layar terkini.
Apakah repositori publik atau privat Anda memenuhi syarat?
Pengumuman peluncuran menyoroti pelanggan enterprise. Dokumentasi akses GitHub saat ini lebih luas: mencakup repositori publik di GitHub.com dan repositori milik organisasi yang menggunakan GitHub Code Security atau GitHub Advanced Security. Lisensi Copilot tidak diwajibkan. Dokumentasi akses GitHub, diperiksa 18 Oktober 2026
| Situasi repositori | Kelayakan Agentic Autofix | Pengendali akses |
|---|---|---|
| Publik, akun pribadi biasa, GitHub.com | Memenuhi syarat | Administrator repositori |
| Publik, milik organisasi, GitHub.com | Memenuhi syarat; kebijakan berlaku | Organisasi, repositori, enterprise bila ada |
| Privat atau internal, milik organisasi | Perlu Code Security atau Advanced Security | Rantai kebijakan yang sama |
| Privat, akun pribadi biasa | Tidak tercakup kelayakan terdokumentasi | Jangan berasumsi mendapat akses |
| Namespace pribadi Enterprise Managed User | Dikecualikan | Membeli kredit tidak menghapus pengecualian |
Akses publik tidak berarti sesi agen gratis. Bedakan kelayakan repositori dari biaya pemakaian sebelum mengundang kontributor mencoba fitur ini.
Aktifkan akses dari kebijakan tertinggi ke bawah
Untuk organisasi milik enterprise, pemilik enterprise atau manajer keamanan harus mengizinkan fitur lebih dahulu di Policies > Advanced Security > Agentic Autofix. Izin itu saja belum mengaktifkannya. Pemilik organisasi atau manajer keamanan kemudian mengaktifkan fitur di Settings > Advanced Security > Global settings; repositori yang memenuhi syarat mewarisi pengaktifan tersebut. Administrator repositori dapat memilih keluar atau mengaktifkannya kembali hanya jika kebijakan tingkat atas mengizinkan. Organisasi mandiri melewati tahap enterprise; repositori publik pribadi yang memenuhi syarat memakai pengaturan repositorinya langsung. Pengguna pratinjau perlu mengaktifkannya lagi. Prosedur kebijakan GitHub, diperiksa 18 Oktober 2026
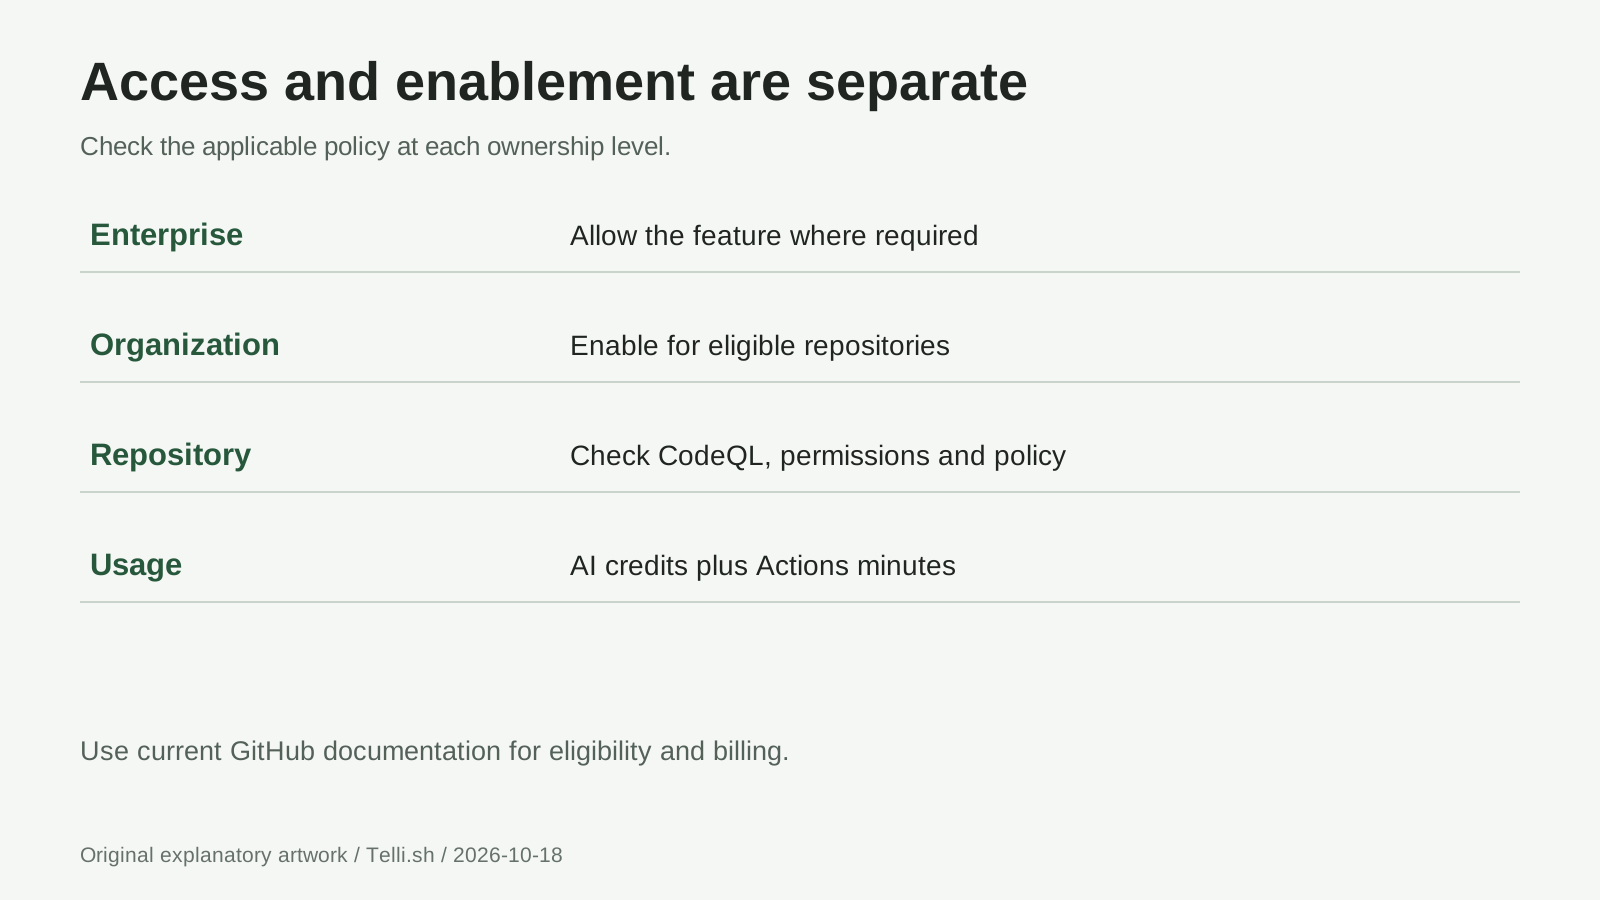 Diagram akses: izin, pengaktifan, dan pilihan repositori adalah keputusan terpisah. Sumber: dokumentasi akses GitHub, diperiksa 18 Oktober 2026.
Sebelum peluncuran ke seluruh organisasi, tentukan repositori yang tetap memilih keluar dan sepakati siapa yang meninjau patch hasil generasi. Uji coba yang masuk akal memasangkan satu pemelihara repositori dengan satu peninjau keamanan. Catat peringatan, perilaku yang diharapkan, peninjau, dan pemilik anggaran agar draf yang tak ditindaklanjuti tidak menjadi tanggung jawab orang lain tanpa penjelasan.
Pastikan CodeQL benar-benar menganalisis kode
Penyiapan default memerlukan GitHub Actions serta visibilitas publik atau Code Security. Tinjau bahasa dan rangkaian kueri yang dipilih, bukan sekadar sakelar aktif. Jika penyiapan lanjutan yang ada sudah berjalan baik, jangan berpindah sembarangan: penyiapan default menimpa konfigurasi yang ada, menonaktifkan alur kerja lama, dan memblokir unggahan melalui API analisis CodeQL. Dokumentasi penyiapan default GitHub, diperiksa 18 Oktober 2026
Periksa hasil analisis terbaru sebelum memilih peringatan. Pastikan layanan yang terdampak tercakup dan apakah build atau dependensinya menyebabkan analisis gagal. Pengaturan berstatus aktif bukan bukti bahwa berkas terkait berhasil dianalisis. Bereskan masalah konfigurasi lebih dahulu sebelum meminta agen memperbaiki temuan dari baseline yang tidak andal.
Untuk percobaan pertama, pilih masalah terlokalisasi dengan perilaku yang diharapkan jelas, misalnya pencarian database atau jalur perenderan keluaran tertentu. Hindari memulai dari desain ulang otorisasi besar-besaran. Jika tidak ada peringatan yang relevan, jangan sengaja memasukkan kerentanan ke repositori aktif demi membuat demo.
Apa yang terjadi antara penetapan tugas dan pull request draf?
GitHub menjelaskan agen yang menjelajahi berkas terkait, membuat perbaikan, menjalankan ulang CodeQL, lalu mengulang proses sebelum membuka pull request draf. Usulan menyertakan ringkasan perbaikan dan detail validasi. Inilah alur Agentic Autofix, bukan penggabungan otomatis ke branch default. Alur GA GitHub, 15 Oktober 2026
Setelah menetapkan peringatan, ikuti tinjauan berikut:
- Baca kembali temuan awal. Kenali masukan yang tidak tepercaya, operasi sensitif, dan perlindungan yang diharapkan. Catat ID peringatan dan konfigurasi pelapornya.
- Baca setiap berkas yang berubah. Cari perubahan tak terkait, pemeriksaan yang dihapus, pengujian yang dinonaktifkan, dependensi baru, dan perubahan perilaku galat.
- Periksa bukti sesi. Bedakan pemindaian yang selesai dari perintah gagal atau pernyataan bahwa validasi tidak tersedia. Anda dapat meminta iterasi lewat sesi atau mention Copilot pada komentar pull request. Panduan sesi GitHub, diperiksa 18 Oktober 2026
- Jalankan pengujian aplikasi dan pemindai terkait. Gunakan perintah pengujian proyek di lingkungan pengembangan yang sesuai. Periksa skrip penyiapan dan perubahan alur kerja sebelum menjalankan kode yang belum dikenal.
- Minta persetujuan manusia. Biarkan draf tetap tertahan selama perilaku, cakupan pemindaian, atau kepemilikan belum jelas. Tandai siap hanya ketika buktinya dapat ditinjau.
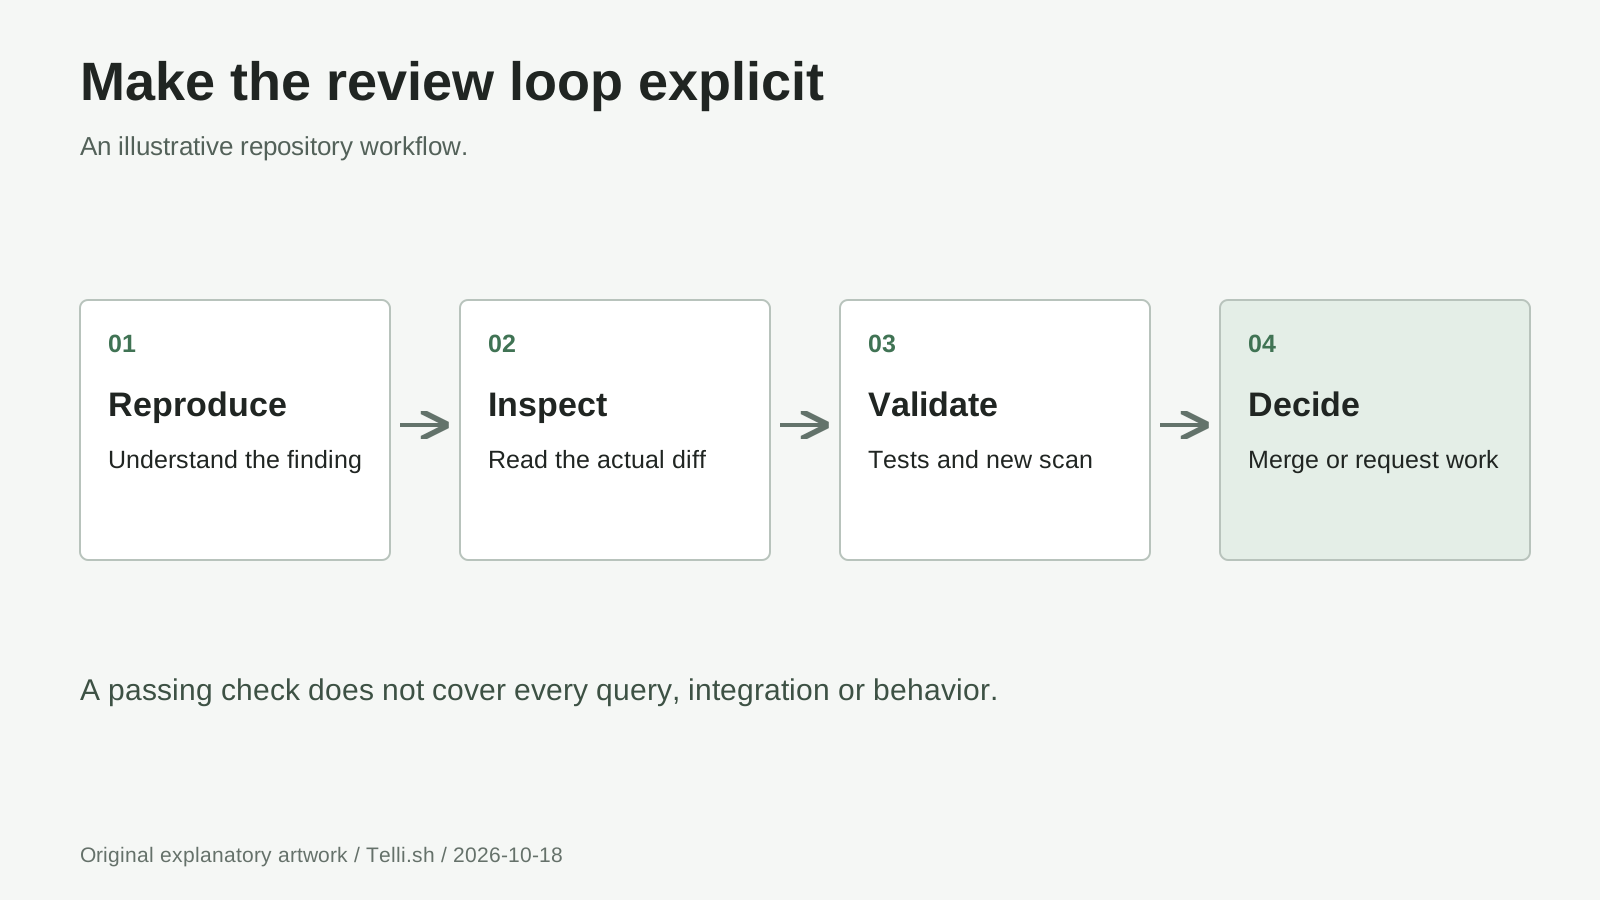 Siklus tinjauan: draf buatan agen adalah artefak perantara, bukan bukti aplikasi aman. Sumber: pengumuman dan dokumentasi penyelesaian peringatan GitHub.
Pull request GitHub menampilkan diff di Files changed dan hasil otomatis di Checks. Gunakan keduanya: ringkasan hijau tidak menjelaskan apakah pemeriksaan izin yang berubah masih menegakkan aturan aplikasi. Konsep pull request GitHub, diperiksa 18 Oktober 2026
Alur 1: perbaiki pencarian database kecil tanpa mengubah maknanya
Bayangkan layanan Python fiktif yang mencari item inventaris berdasarkan label. Implementasi lama menyisipkan label masukan ke SQL memakai pemformatan string, dan peringatan pemindaian kode menandai konstruksi kueri tersebut. Perbaikan yang baik memisahkan pernyataan SQL dari nilainya, bukan mencoba menghapus tanda baca satu per satu.
Contoh implementasi lebih aman dengan antarmuka sqlite3 Python:
def find_item(connection, label):
    return connection.execute(
        "SELECT id, label FROM inventory WHERE label = ?",
        (label,),
    ).fetchone()
Placeholder mengikat nilai secara terpisah dari teks SQL, mengikuti panduan resmi Python tentang pengikatan parameter, diperiksa 18 Oktober 2026. Ini pola perbaikan fiktif, bukan keluaran Agentic Autofix atau laporan uji coba. Kueri, skema, dan aturan otorisasi layanan nyata tetap perlu ditinjau sendiri.
Untuk contoh ini, minta pengujian bagi label biasa, label dengan apostrof seperti Maker's Kit, dan label yang tidak ditemukan. Pastikan fungsi mempertahankan perilaku pengembalian baris atau None. Kemudian uji aturan akses endpoint pemanggil; kueri berparameter tidak menentukan siapa yang boleh membaca inventaris.
Komentar tinjauan yang berguna misalnya: “Pertahankan perilaku pencarian, ikat label sebagai data, dan tambahkan uji regresi untuk apostrof serta item yang tidak ditemukan.” Komentar itu menjelaskan kontrak, bukan sekadar menyuruh agen menghilangkan peringatan. Pindai ulang patch sebenarnya sebelum menerimanya.
Alur 2: kelompokkan peringatan terkait, bukan peringatan sembarang
Misalkan layanan web fiktif memiliki tiga peringatan yang terkait dengan helper perenderan respons yang sama. Tinjau bersama untuk menentukan apakah satu koreksi bersama tepat. GitHub mengizinkan pemilihan hingga 25 peringatan backlog dari daftar peringatan atau kampanye keamanan; satu penetapan menghasilkan satu sesi dan satu pull request. Petunjuk penetapan massal GitHub, diperiksa 18 Oktober 2026
Batas itu adalah kapasitas maksimum, bukan ukuran batch yang disarankan. Tiga temuan terkait dengan satu pemilik bisa lebih mudah ditinjau daripada dua puluh temuan tak berkaitan yang mencakup autentikasi, penanganan berkas, dan akses database. Sebelum menetapkan, daftarkan endpoint yang terdampak dan perilaku normal yang harus dipertahankan.
Dalam alur ilustratif ini, tinjau helper bersama dan uji setiap pemanggilnya. Jika usulan mengubah escaping keluaran, periksa konteks keluaran yang dimaksud; jangan menyetujuinya hanya karena satu contoh kini tampak benar. Pisahkan pekerjaan bila temuan berbeda membutuhkan peninjau atau jadwal rilis berbeda. Jangan biarkan satu peringatan yang belum terselesaikan mengaburkan perbaikan mana yang sudah memiliki bukti.
Alur 3: pemindai kustom perlu konfirmasi tersendiri
Agentic Autofix hanya menangani backlog di branch default. Peringatan yang hanya muncul pada pull request atau branch lain berada di luar alur penetapan tersebut. Jika pull request baru memunculkan temuan, perbaiki di sana; jangan menggabungkan kode rentan hanya agar peringatan dapat ditetapkan. Pernyataan cakupan GitHub, 15 Oktober 2026
Ada batas lain: GitHub menyatakan validasi agen tidak dapat mengonfirmasi perbaikan untuk kueri CodeQL kustom, rangkaian kueri CodeQL security-extended, atau peringatan pemindaian kode pihak ketiga. Validasi bawaan menjalankan ulang rangkaian kueri pemindaian kode dengan upaya terbaik. Batas validasi GitHub, diperiksa 18 Oktober 2026
Bayangkan organisasi fiktif memiliki kueri kustom untuk menegakkan aturan penanganan data internal. Walaupun agen mengusulkan patch yang tampak masuk akal, peninjau harus menjalankan analisis kustom itu dan memeriksa hasilnya. Catat versi kueri, konfigurasi, revisi yang dianalisis, dan hasil. Proses sukses rangkaian default tidak menggantikan kueri yang melaporkan masalah.
Pertahankan pemindai yang lebih ketat tetap aktif. Mengurangi cakupan demi memperoleh status hijau hanya mengubah pengukuran, bukan keamanan aplikasi. Jika analisis yang diwajibkan tidak dapat diulang, biarkan usulan menunggu validasi dan tentukan siapa yang dapat menjalankannya.
Tanpa lisensi Copilot bukan berarti tanpa tagihan
Agentic Autofix memakai Code Security AI Credits dan menit GitHub Actions. Dokumentasi penagihan GitHub menyatakan kredit AI tetap terpakai bahkan untuk repositori publik yang tidak memerlukan lisensi active-committer. Kredit AI yang termasuk, jika akun penagih memiliki hak terkait, digunakan lebih dahulu; pemakaian berikutnya ditagih berdasarkan meter, dan akun tanpa kredit bawaan langsung memakai penagihan terukur. Penagihan kredit AI GitHub, diperiksa 18 Oktober 2026
Untuk repositori organisasi, biaya dibebankan ke akun organisasi atau enterprise yang membayar. Periksa jatah dan anggaran Code Security AI Credits akun itu sebelum mengaktifkan fitur secara luas. Pengumuman juga mensyaratkan metode penagihan Copilot yang dikonfigurasi; itu berbeda dari mewajibkan setiap pengguna memiliki lisensi Copilot. Persyaratan penagihan peluncuran GitHub, 15 Oktober 2026
Untuk uji coba, catat pemakaian sesi, Actions, waktu peninjau, dan apakah patch diterima. Jangan menjanjikan harga tetap per peringatan yang diperbaiki: batch, iterasi, atau usulan gagal tetap perlu ditinjau biayanya. Bandingkan biaya perbaikan yang diterima dengan alur kerja saat ini, bukan menghitung pull request hasil generasi sebagai remediasi selesai.
Copilot Autofix klasik berbeda: fitur itu memberi saran perubahan satu langkah, bukan alur investigasi dan draf agen, dan sarannya tidak memakai kredit AI. Jika tersedia, fitur tersebut tetap menjadi pilihan saat Agentic Autofix tidak diaktifkan. Perbandingan GitHub, diperiksa 18 Oktober 2026
Jawab tujuh pertanyaan ini sebelum menggabungkan
Daftar tinjauan kami berfokus pada pemeliharaan perilaku sekaligus penghilangan kelemahan yang dilaporkan:
- Akar masalah: Apakah patch menangani operasi tidak aman, bukan membungkam peringatan?
- Cakupan: Apakah refaktor tak terkait, dependensi baru, dan perubahan konfigurasi memang beralasan?
- Perilaku: Apakah masukan valid/tidak valid, galat, dan izin tetap bekerja benar?
- Pengujian: Adakah uji regresi yang akan menangkap masalah semula?
- Analisis: Apakah pemindai pelapor menganalisis revisi usulan dengan konfigurasi yang diwajibkan?
- Persetujuan: Sudahkah manusia yang bertanggung jawab meninjau diff dan catatan agen yang belum terselesaikan?
- Sesudah penggabungan: Apakah analisis branch default memastikan status peringatan sesuai tanpa temuan baru?
Anggap “validasi tidak tersedia” sebagai pekerjaan yang belum selesai, bukan persetujuan. GitHub menyebut agen dapat melaporkan ketidakmampuan memvalidasi atau dugaan positif palsu dalam pull request. Tak satu pun menggantikan penilaian pemelihara. Perilaku upaya terbaik GitHub, diperiksa 18 Oktober 2026
Bagaimana jika tombolnya hilang atau hasilnya salah?
Mengapa saya melihat peringatan tetapi tidak dapat menetapkannya? Periksa apakah peringatan berasal dari backlog branch default, kelayakan repositori, pengaktifan fitur, dan izin Anda. Penetapan memerlukan akses tulis. Tanyakan kepada administrator yang tepat tentang pengaturan terkunci, bukan berulang kali mengubah kontrol repositori. Prasyarat penetapan GitHub, diperiksa 18 Oktober 2026
Apakah pemindaian bersih membuktikan aplikasi aman? Tidak. Hasil itu hanya menjawab hal yang dicakup analisis dan konfigurasinya. Aturan bisnis, otorisasi, perilaku runtime, dan temuan yang tidak didukung tetap perlu pengujian dan tinjauan yang sesuai.
Haruskah saya terus mencoba ulang sesi gagal? Periksa log dan diff usulan dahulu. Tentukan apakah yang kurang adalah penyiapan analisis, eksekusi tes, konteks proyek, atau perbaikannya sendiri. Berikan koreksi tepat atau bereskan konfigurasi sebelum mencoba lagi; penetapan berulang tanpa informasi baru bukan strategi remediasi.
Bolehkah saya menerima dugaan positif palsu? Selidiki temuan secara mandiri dan dokumentasikan alasannya. Jangan samakan menutup peringatan dengan memperbaiki kode rentan, dan jangan biarkan keyakinan agen menentukan pengecualian risiko.
Intinya: usulan perbaikan adalah awal peninjauan
Agentic Autofix memajukan pekerjaan yang berguna: investigasi, calon patch, dan validasi yang tersedia tiba bersama. Manfaat praktisnya adalah memperpendek jarak antara mengenali kerentanan dan meninjau perbaikan konkret. Batasi percobaan pertama, pertahankan pemindai, dan dasarkan penerimaan pada bukti, bukan siapa penulisnya.
Sumber
Sumber primer diperiksa 18 Oktober 2026.
Tautan di panduan ini mengarah ke pengumuman GA 15 Oktober, kebijakan akses terkini, konsep dan batas Autofix, prosedur penyelesaian peringatan, penyiapan CodeQL, serta dokumentasi penagihan. Dokumentasi adalah potret akses bertanggal, bukan jaminan konfigurasi setiap akun. Tiga alur kerja bersifat ilustratif, bukan hasil uji langsung.
Tempat menyimpan catatan tinjauan: Simpan tautan sumber, referensi peringatan, hasil pengujian, dan keputusan bersama di Telli.sh. Layanan ini dapat menata catatan; bukan pemindai repositori atau pemberi persetujuan perbaikan. Buat akun Telli.sh